
Công nghệ XDR được phát triển như một cải tiến so với EDR. Bản thân EDR được hình thành dựa trên nhu cầu thực tế của thị trường – một sản phẩm giúp phát hiện các cuộc tấn công nâng cao bằng cách phân tích dữ liệu hoạt động điểm cuối trong quá khứ và sau đó phản hồi từ xa. Khả năng mô hình hóa điểm cuối thông qua phép đo từ xa ở cấp độ máy của các sản phẩm EDR chính là công nghệ cốt lõi đằng sau ý tưởng này.
Với XDR, ý tưởng là mở rộng khái niệm tương tự sang nhiều nguồn dữ liệu khác, chẳng hạn như mạng, email, cơ sở hạ tầng đám mây, v.v., để bổ sung thêm ngữ cảnh xung quanh các cảnh báo nhằm xác định các cuộc tấn công.
Các cách tiếp cận khác nhau
Tại thời điểm này, đã xuất hiện sự khác biệt trong các phương pháp tiếp cận XDR được theo đuổi bởi hai nhóm sản phẩm khác nhau – Endpoint Protection Nền tảng các nhà cung cấp và các nhà cung cấp SIEM, chủ yếu được hướng dẫn bởi nhu cầu kinh doanh.
Hệ thống SIEM truyền thống được sử dụng như một công nghệ lưu trữ nhật ký và phân tích pháp y. Tuy nhiên, khi cơ hội XDR xuất hiện, các nhà cung cấp SIEM cũng muốn có một giải pháp tương tự. Họ đã giới thiệu Open XDR, trong đó một lớp Phân tích và Phản hồi được tích hợp trên nền tảng kho dữ liệu SIEM. Khái niệm này giúp các nhà cung cấp SIEM tái sử dụng kiến trúc kết nối, lưu trữ và hiệu quả tìm kiếm của họ để bán chéo XDR.
Trong khi đó, các nhà cung cấp Nền tảng Điểm cuối tiếp tục phát triển theo khái niệm EDR+, trong đó khả năng phân tích và phản hồi dựa trên MITRE Tactics và Technics được phát triển cho EDR đã được mở rộng để kết hợp nhiều nguồn dữ liệu hơn.
Cả hai bên đều quảng cáo sản phẩm của mình là XDR tốt hơn. Tuy nhiên, khách hàng lại không hài lòng.
Trong khi các nhà cung cấp XDR đang tranh giành quyết liệt, khách hàng cuối cùng bắt đầu nhận ra rằng XDR, với tư cách là một sản phẩm, chỉ mang lại lợi ích không đáng kể cho họ. Nguyên nhân là do việc sử dụng XDR đòi hỏi trình độ chuyên môn cao về săn tìm mối đe dọa, và tình trạng thiếu hụt nhân sự lành nghề khiến việc điều tra lượng cảnh báo khổng lồ mà nó tạo ra trở nên bất khả thi. Hơn nữa, vì XDR không được thiết kế để tạo ra phản hồi theo thời gian thực, nên nó gần như không hiệu quả trong các tình huống phản hồi khẩn cấp, chẳng hạn như các cuộc tấn công ransomware. Các SOC lớn có thể tận dụng khả năng lưu trữ XDR và khả năng tra cứu lịch sử, nhưng đối với hầu hết các CISO, XDR hóa ra lại là một vấn đề đau đầu tốn kém khác.
Nhận ra vấn đề này từ vài năm trước, một số nhà cung cấp XDR đã bắt đầu chuyển hướng khỏi trọng tâm kinh doanh chủ đạo sang các điểm khó khăn tiềm ẩn và hiện nay một XDR mới đã bắt đầu xuất hiện.
XDR mới
Trong khi XDR “cũ” tập trung vào việc thu thập và lưu trữ dữ liệu cảnh báo và dữ liệu đo từ xa của thực thể trong lịch sử, chuyển phần lớn trách nhiệm cho các nhà phân tích trong việc phân loại, xác nhận và ứng phó với các cuộc tấn công mạng, thì XDR mới đưa ra lời hứa về giá trị cốt lõi là phản ứng tự động, thời gian thực.
XDR được cho là sẽ tạo ra hàng ngàn cảnh báo cho bất kỳ IOC dựa trên MITRE/thuật toán nào được phát hiện trong dữ liệu điểm cuối/mạng ngay khi có dấu hiệu xâm phạm nhỏ nhất. Việc xử lý các cảnh báo này là một công việc thủ công nặng nhọc. Tuy nhiên, ML và AI sẽ hỗ trợ đắc lực. ML có thể được sử dụng để tìm ra các điểm bất thường và đã được áp dụng trước đây trong các không gian hậu sự kiện. Tuy nhiên, nó lại dẫn đến nhiễu lớn hơn. Điều quan trọng là tìm cách thu hẹp phạm vi cảnh báo và sử dụng danh sách an toàn hiệu quả cao để giảm nhiễu hơn nữa.
Do đó, một mô hình cho XDR xuất hiện, trong đó các bất thường cụ thể của thực thể được phát hiện và phân loại dựa trên các đặc điểm của chúng. Độ trung thực của các bất thường được báo cáo được cải thiện hơn nữa thông qua các kỹ thuật danh sách an toàn hỗ trợ AI khác nhau, tạo ra một hệ thống cảnh báo có độ chính xác cao. Hệ thống này tự động phản hồi chỉ báo mối đe dọa theo thời gian thực ở cấp độ thực thể và có thể liên tục điều chỉnh phản ứng của mình dựa trên các tín hiệu môi trường. Chỉ những cảnh báo yêu cầu tương quan thời gian mới được chuyển tiếp đến một kho lưu trữ tập trung trên một đường dẫn thứ cấp để phân tích và phản hồi sâu hơn. Điều này hoàn toàn khác xa với sự phụ thuộc quá mức hiện nay vào các phương pháp tìm kiếm phức tạp và phát hiện dựa trên quy tắc, đồng thời phụ thuộc rất nhiều vào các mô hình ML được điều chỉnh cao. Cuối cùng, các mô hình ML cụ thể của thực thể và thuộc tính như vậy sẽ được chuẩn hóa và xuất bản trực tiếp bởi các nhà cung cấp ứng dụng và thiết bị, giảm tải cho các nhà cung cấp XDR.
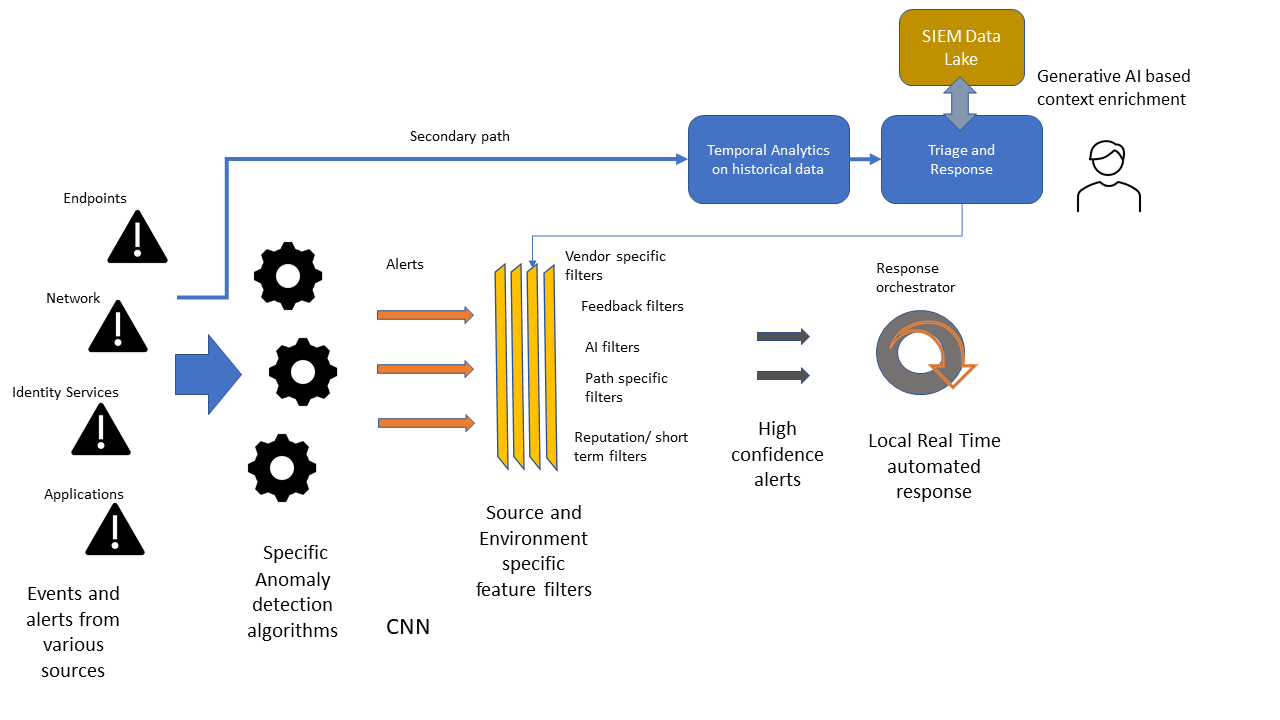
Vậy ai là người chiến thắng trong trận chiến này?
Công nghệ XDR dựa trên Nền tảng Điểm cuối dường như phù hợp hơn với hướng đi mới này so với các sáng kiến SIEM Open XDR chung chung do nhu cầu về tính đặc thù của dữ liệu và thuật toán để giảm thiểu lỗi dương tính giả (FP) và phản hồi nhanh chóng. Tuy nhiên, SIEM cũng đóng một vai trò quan trọng. Mặc dù việc phát hiện và phản hồi ban đầu được giải quyết hiệu quả bởi thiết kế XDR mới, nhưng quy trình khắc phục sự cố lại yêu cầu nhiều thông tin ngữ cảnh hơn ở mỗi bước. Khi các mô hình AI tạo sinh và kỹ thuật LLM được tận dụng để điều phối các quy trình bảo mật, SIEM sẽ trở thành kho chứa dữ liệu an ninh mạng theo ngữ cảnh này. Nhưng chúng ta hãy để dành cuộc thảo luận đó cho một bài viết khác!