

AsukaStealer, được quảng cáo trên một diễn đàn tội phạm mạng tiếng Nga với biệt danh 'breakcore', đã bị vạch trần. Thủ phạm cung cấp dịch vụ với mức phí hàng tháng là 80 đô la, nhắm vào các cá nhân và tổ chức muốn khai thác khả năng của nó cho mục đích xấu.
Được viết bằng C++, AsukaStealer có cấu hình tùy chỉnh và giao diện trực quan dựa trên web, nâng cao khả năng sử dụng cho tội phạm mạng muốn triển khai và quản lý phần mềm độc hại một cách hiệu quả.
Đây là một phần mềm độc hại tinh vi được thiết kế để xâm nhập vào nhiều trình duyệt, bao gồm cả những trình duyệt phổ biến như Mozilla Firefox, Google Chrome và Microsoft Edge. Nó có khả năng trích xuất thông tin có giá trị như dữ liệu tiện ích mở rộng, cookie internet và thông tin đăng nhập đã lưu từ các trình duyệt này, gây ra mối đe dọa đáng kể đến quyền riêng tư và bảo mật của người dùng. Với khả năng nhắm mục tiêu vào cả trình duyệt Gecko và Chromium, Asuka đảm bảo phạm vi tiếp cận rộng khắp trên nhiều nền tảng duyệt web khác nhau, biến nó thành một công cụ đắc lực cho tội phạm mạng muốn thu thập dữ liệu nhạy cảm.
Ngoài dữ liệu trình duyệt, Asuka còn được trang bị để nhắm mục tiêu đến các ứng dụng và phần mềm khác thường được cá nhân và doanh nghiệp sử dụng. Nó tìm kiếm thông tin liên quan đến ví tiền điện tử, ứng dụng FTP như FileZilla, nền tảng nhắn tin như Discord và Telegram, và phần mềm chơi game như Steam.
Hơn nữa, khả năng của Asuka không chỉ dừng lại ở việc trích xuất dữ liệu mà còn bao gồm việc trích xuất các tập tin từ hệ thống bị nhiễm và chụp ảnh màn hình.
Chi tiết kỹ thuật
AsukaStealer r là một phần mềm độc hại tùy chỉnh C++. Trong quá trình phân tích mẫu, ban đầu nó sử dụng API kỹ thuật băm.
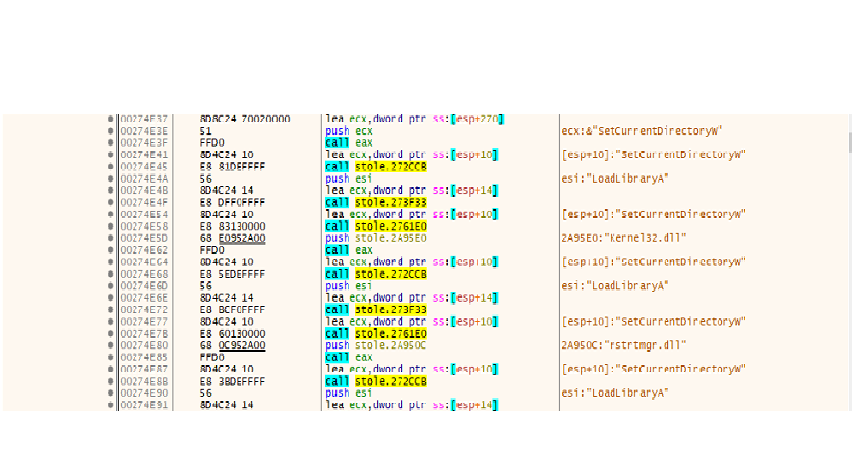
Hình 1: Giải quyết API được thực hiện bởi phần mềm độc hại
Sau khi phân tích, chúng tôi phát hiện Asuka có một số giá trị được mã hóa theo hệ base64 và hệ thập lục phân.
Nó sử dụng “1d6f6623f5e8555c446dc496567bd86e” làm khóa và “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==” làm địa chỉ C64 được mã hóa base2
Sau khi giải mã, địa chỉ c2c là hxxp://5.42.66.25:3000/
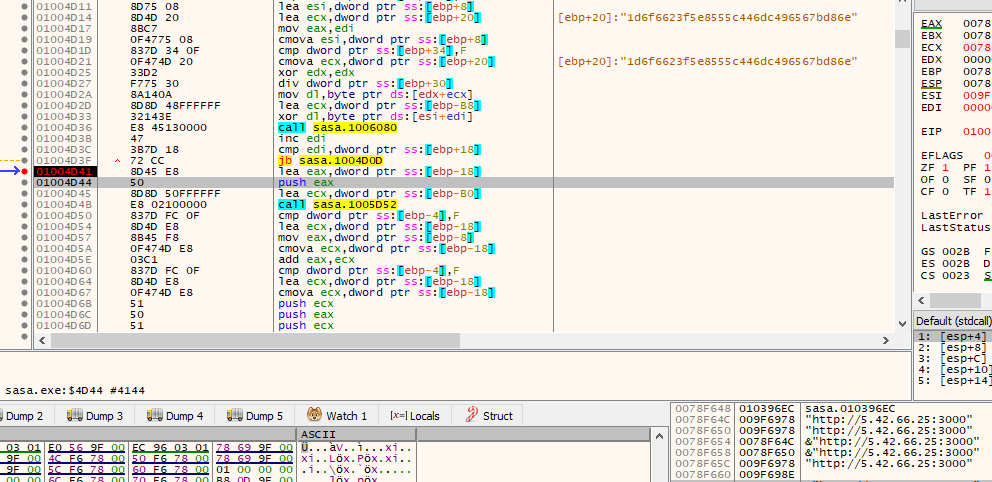
Hình 2: Giải mã giá trị c2c cơ số 64 bằng khóa
Tải xuống tệp cấu hình C2C
Sự thật thú vị nhất là nó tải xuống các tệp cấu hình từ máy chủ c2c hxxp://5.42.66.25:3000/ và cố gắng sử dụng chúng.
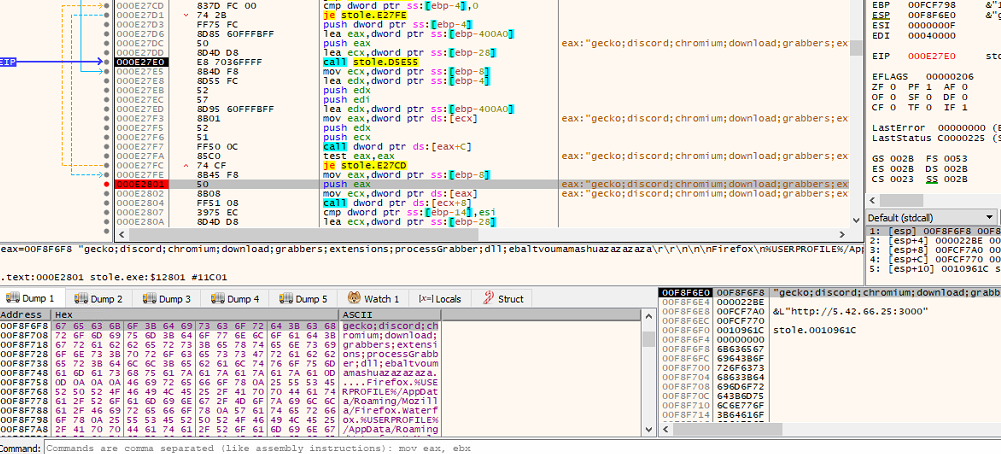
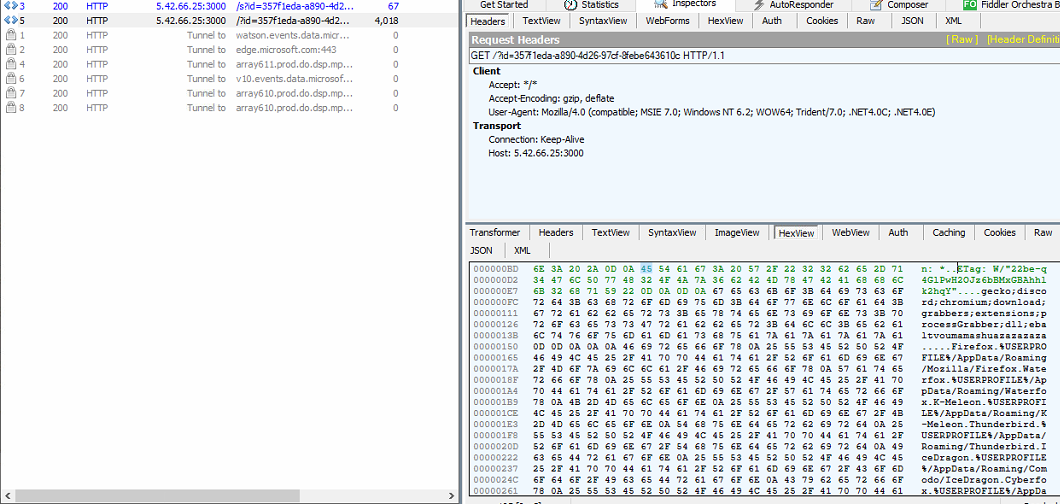
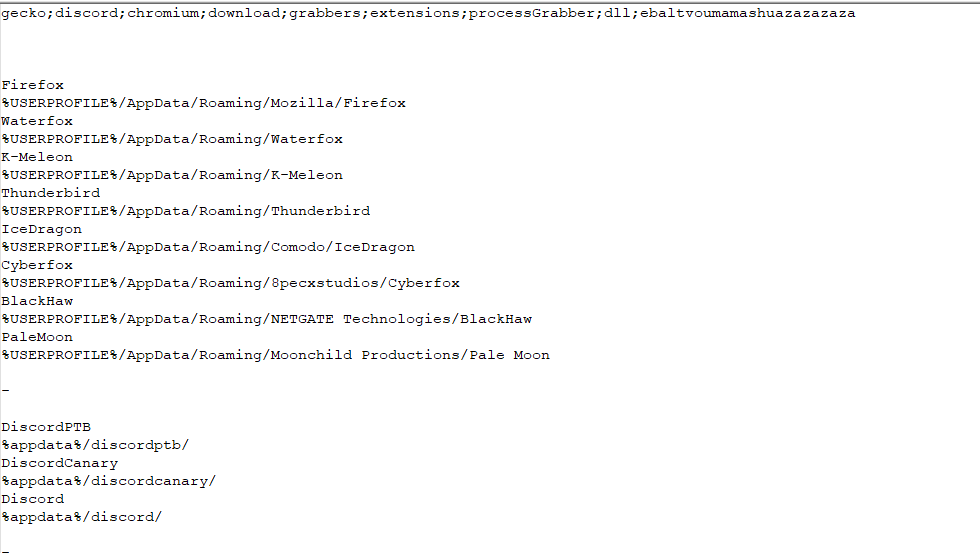
Hình 3: Tệp cấu hình
Từ tệp cấu hình, chúng ta có thể thấy rằng nó đang sử dụng thông tin chi tiết của trình duyệt và Discord.
Lọc dữ liệu
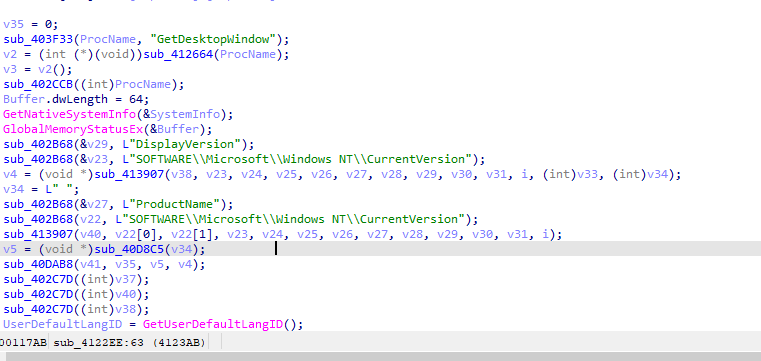
Hình 4: Kiểm tra phiên bản máy tính để bàn và ID ngôn ngữ
Công cụ này sẽ cố gắng thu thập ID phiên bản máy tính để bàn và ngôn ngữ và kiểm tra xem chúng có đến từ Armenia, Azerbaijan, Belarus, Kazakhstan, Kyrgyzstan, Moldova, Tajikistan, Uzbekistan, Ukraine hay Nga hay không.
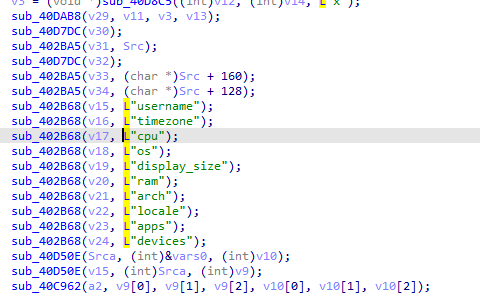
Hình 5: Ghi lại thông tin chi tiết về hệ điều hành
Nó cũng cố gắng nắm bắt thông tin chi tiết về CPU, phiên bản hệ điều hành, RAM, múi giờ và các thông tin chi tiết khác.
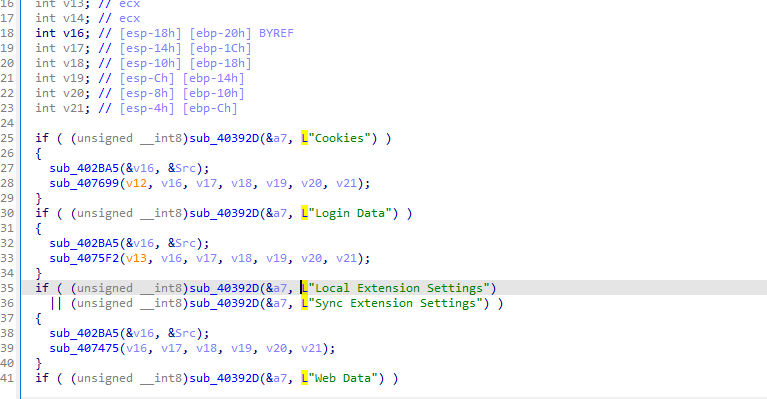
Hình 6: Chi tiết thông tin xác thực của trình duyệt
Nó cũng cố gắng thu thập thông tin đăng nhập như cookie, mật khẩu và dữ liệu web của trình duyệt.
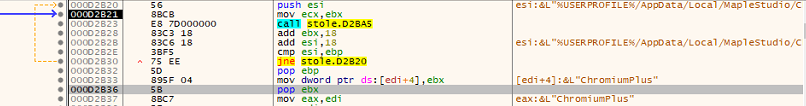
Hình 7: Chi tiết trình duyệt Chromium
Hình trên cho thấy cách nó cố gắng đánh cắp dữ liệu từ trình duyệt Chromium.
Danh sách các trình duyệt mà nó cố gắng đánh cắp là:
- OperaGX
- net
- Chromium
- Google86
- Opera
- ChromiumPlus
- Iridium
- 7Star
- CentBrowser
- chedot
- Vivaldi
- sao chổi
- Các yếu tố
- Trình duyệt EpicPrivacy
- Sao Thiên Vương
- Sleipnir5
- Citri
- Coowon
- lời nói dối
- QIPSurf
- Quỹ đạo
- Amigo
- Torch
- Trình duyệt Yandex
- Comodo
- 360 Trình duyệt
- Maxthon3
- K-Dưa
- Sputnik
- niken
- Cốc Cốc
- Uran2
- Nhiễm sắc thể 2
- Nguyên tử
- BravePhần mềm
- Cạnh
- GeForceExperience
- hơi nước
- Trình duyệt CryptoTab
Nó cũng cố gắng đánh cắp các thông tin chi tiết về ví tiền điện tử sau:
- ví osm
- Ví DogeLabs
- két sắt
- Ví Keplr
- Zecrey
- Ví LeapCosmos
- Ví EthosSui
- mỗi đêm
- Z3US
- Bitski
- Ví ABC
- BitPay
- Ví Aurox
- Bảo vệ ví
- Ví EOFinance
- Ví BitKeep
- Ví CoreWallet
- Ví tiền điện tử
- VenomWallet
- Ví Braavos
- Ví Solflare
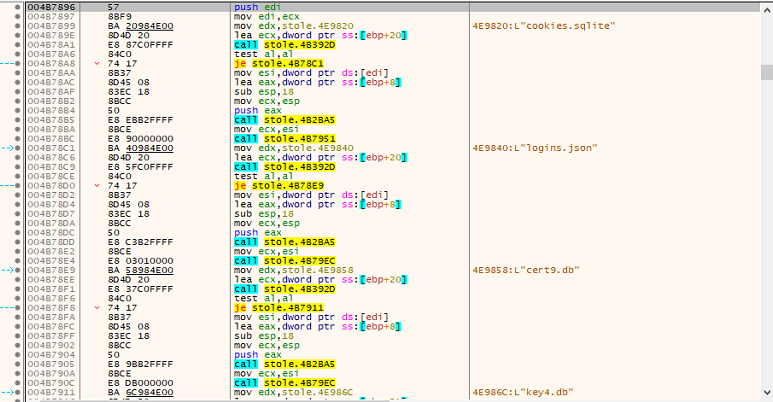
Hình 8: Lưu trữ dữ liệu duyệt trong tệp cơ sở dữ liệu
Sau đó, phần mềm độc hại sẽ thu thập và truyền các tệp quan trọng để giải mã dữ liệu trình duyệt, bao gồm cookies.sqlite, logins.json, cert9.db và key4.db.
Mỗi tệp được liên kết với một UUID duy nhất được tạo bằng hàm UuidCreate, giúp tăng cường khả năng theo dõi và sắp xếp dữ liệu bị rò rỉ. Đáng chú ý, UuidCreate cũng được sử dụng cho các dữ liệu khác được trích xuất từ máy chủ, bao gồm ví tiền điện tử, mô-đun Grabber, Steam, Telegram và các nguồn khác, cho thấy khả năng rò rỉ dữ liệu toàn diện của phần mềm độc hại.
Tải xuống Coinminer
Nó cũng tải xuống tệp Coinminer, lưu vào thư mục tạm thời có tên tempik22814838.exe và thực thi tệp đó.
C2c của Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
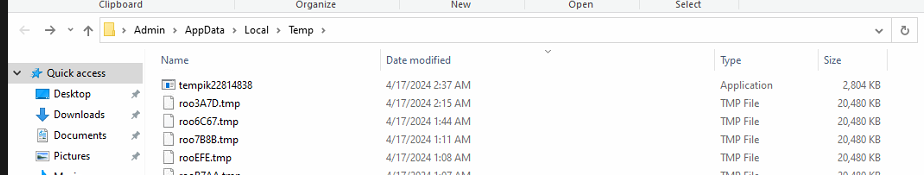
Hình 9: Coinminer đã tải xuống và thả vào thư mục tạm thời
Khi chúng tôi thử kiểm tra c2c, chúng tôi tìm thấy trang đăng nhập của AsukaStealer, nơi kẻ tấn công lưu trữ tất cả thông tin chi tiết của người dùng.
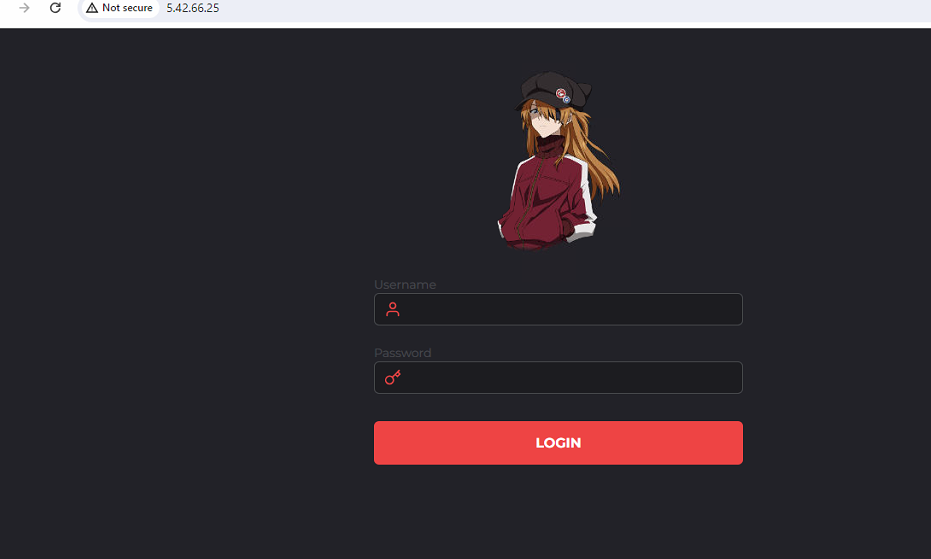
Hình 10: Trang đăng nhập của phần mềm độc hại AsukaStealer
Kỹ thuật tấn công Mitre:
| Quyền truy cập ban đầu | TA0001 |
| Thực hiện | TA0002 |
| Phòng thủ né tránh | TA0005 |
| Quyền truy cập thông tin xác thực | TA0006 |
| khám phá | TA0007 |
| Bộ sưu tập | TA0009 |
Lệnh và kiểm soát |
TA0011 |
| Đánh cắp mã thông báo ứng dụng | T1528 |
| Đánh cắp cookie phiên web | T1539 |
| Chụp màn hình | T1113 |
| Sự thẩm thấu qua C2 | T1041 |
Phần kết luận :
Với số lượng phần mềm độc hại ngày càng tăng và sự phổ biến của Malware-as-a-Service (Mã độc dưới dạng dịch vụ), kẻ tấn công ngày càng dễ dàng khai thác những gì sẵn có mà không tốn nhiều thời gian. Dữ liệu là tài sản quan trọng nhất đối với một cá nhân hoặc doanh nghiệp, và kẻ tấn công có thể đánh cắp và bán chúng trên các diễn đàn ngầm, dẫn đến các vụ xâm phạm nghiêm trọng. Vì vậy, việc cập nhật phần mềm diệt vi-rút của bạn để tránh những trường hợp như vậy trở nên quan trọng hơn bao giờ hết.
IOC
24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a AsukaStealer
6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4 Coinminer
tác giả:
Soumen Burma
Rumana Siddiqui



