Phần mềm độc hại đánh cắp thông tin đang trở thành mối đe dọa ngày càng gia tăng, với việc tin tặc liên tục tinh chỉnh kỹ thuật để tránh bị phát hiện. Trong số các mối đe dọa này, SnakeKeylogger nổi lên như một trong những phần mềm độc hại đánh cắp thông tin đăng nhập hoạt động mạnh mẽ, nhắm mục tiêu vào cá nhân và doanh nghiệp.
Nổi tiếng với chuỗi lây nhiễm nhiều giai đoạn và khả năng thực thi ngầm trong bộ nhớ , SnakeKeylogger được thiết kế để thu thập dữ liệu nhạy cảm mà không bị phát hiện.
Mới đây, tại Seqrite Tại phòng thí nghiệm, chúng tôi đã quan sát thấy một chiến dịch độc hại thú vị, trong đó phần mềm SnakeKeylogger được sử dụng như một phần tải trọng cuối cùng để tấn công các hệ thống bị xâm nhập.
Vector lây nhiễm:
Phương thức lây nhiễm ban đầu là một email spam độc hại chứa tệp .img [Tệp hình ảnh đĩa] dưới dạng tệp đính kèm. Khi tệp .img được mở, một ổ đĩa ảo sẽ được tạo ra cho phép truy cập vào dữ liệu trong tệp. Tệp bên trong tệp .img này là một tệp thực thi (Giai đoạn 1), được ngụy trang dưới dạng tài liệu PDF với biểu tượng tệp và tên được lựa chọn cẩn thận để giống với một tài liệu PDF quan trọng, làm tăng khả năng người nhận sẽ mở nó.
Chuỗi tấn công:
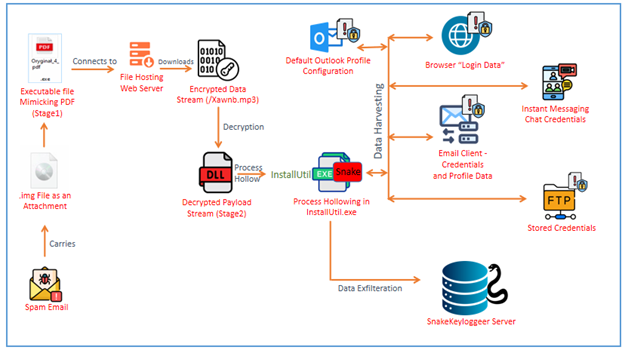
Snake Keylogger áp dụng phương pháp tiếp cận có hệ thống để thu thập thông tin đăng nhập và các dữ liệu nhạy cảm khác. Một số phương pháp này bao gồm:
- Tải xuống và giải mã các tải trọng được mã hóa, đảm bảo thực hiện một cách bí mật.
- Tải các DLL được mã hóa trực tiếp vào bộ nhớ, tránh phát hiện dựa trên đĩa.
- Chèn mã độc hại vào các quy trình thực sự, cụ thể là các quy trình liên quan đến .Net Framework.
- Kiểm tra cấu hình Outlook mặc định để trích xuất thông tin đăng nhập email đã lưu trữ.
- Thu thập dữ liệu đăng nhập từ nhiều trình duyệt và ứng dụng email, đánh cắp mật khẩu đã lưu.
- Trích xuất thông tin đăng nhập FTP đã lưu trữ từ FileZilla, có thể được sử dụng để khai thác thêm.
Phân tích kỹ thuật -
Giai đoạn 1 (Trình tải xuống và Trình nạp):
Tệp này là tệp thực thi được biên dịch .Net x64 bit với kích thước tệp khoảng 10 KB.
Giai đoạn 1 hoạt động như một trình tải xuống và nạp. Khi thực thi, nó sẽ cố gắng kết nối với máy chủ từ xa và tải một số tệp phương tiện.
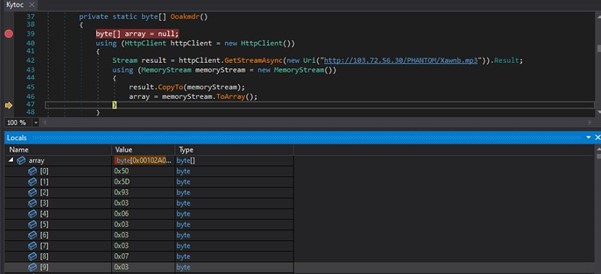
Thoạt nhìn vào URL, có vẻ như nó đang tải một tệp phương tiện đơn giản (*.mp3) từ máy chủ. Tuy nhiên, khi xem xét kỹ hơn, chúng ta thấy đây không phải là tệp phương tiện mà là một tệp tin được mã hóa ngụy trang.
Tải trọng được truy xuất dưới dạng luồng phản hồi chứ không phải tệp trên đĩa. Nó được lưu trữ dưới dạng mảng byte trong biến mảng "array".
Máy chủ Apache bị lạm dụng để phân phối phần mềm độc hại
Sau khi điều tra kỹ hơn về URL, chúng tôi phát hiện máy chủ Apache 2.4.58 (Windows) bị lợi dụng để chạy một chiến dịch độc hại. Kẻ tấn công đang tích cực duy trì và cập nhật các payload độc hại được mã hóa lưu trữ tại hxxp://103.72.56.30/PHANTOM/
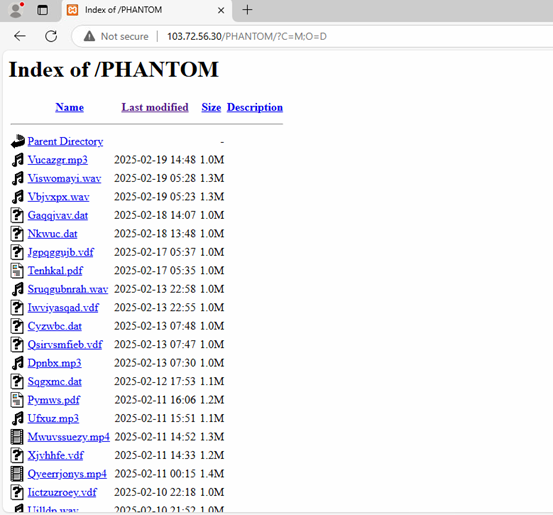
Như chúng ta có thể thấy, kẻ tấn công thường xuyên tải lên và luân chuyển các tệp trong thư mục /PHANTOM/. Chiến thuật này [TA0042] thường được sử dụng trong các hoạt động Malware-as-a-Service (MaaS) hoặc các chiến dịch lừa đảo và phân phối phần mềm độc hại đang diễn ra, cho phép kẻ tấn công cập nhật tải trọng của chúng trong khi vẫn duy trì cơ sở hạ tầng ổn định [T1608].
Quay trở lại phân tích Giai đoạn 1 của chúng ta, sau khi luồng được lấy, nó sẽ tuân theo một quy trình giải mã để giải mã tải trọng.
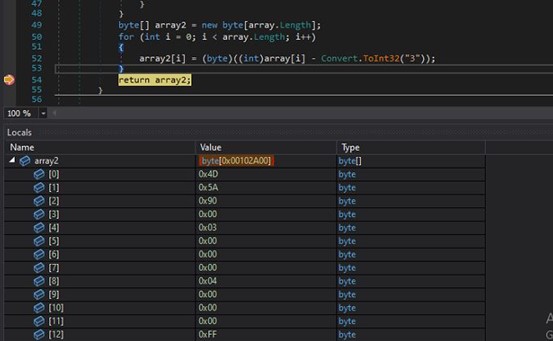
Tải trọng (mảng) được lấy ra được giải mã bằng cách trừ 3 cho mỗi byte, và kết quả được lưu trữ trong biến mảng "array2". Chúng ta có thể thấy tải trọng đã giải mã có tiêu đề tệp PE. Chúng tôi đã dump luồng đã giải mã, tức là "array2", và bắt đầu điều tra tải trọng đã giải mã. Chúng tôi phát hiện ra rằng tệp này là tệp DLL Stage2, được tải động vào bộ nhớ.
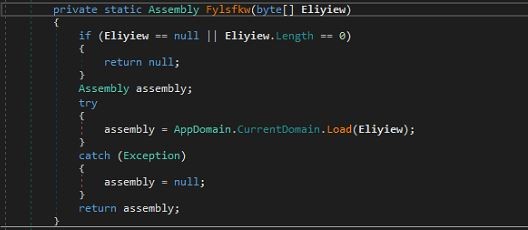
Giai đoạn 2 ( Xspilbxpui.dll )
Khi phân tích bằng công cụ DiE (Detect it Easy), chúng tôi có thể thấy tệp này là một DLL 32-bit được biên dịch bằng .NET. Tệp này được làm tối nghĩa, bảo vệ và mã hóa nghiêm ngặt để ngăn chặn kỹ thuật đảo ngược, khiến việc phát hiện chức năng và luồng thực thi thực sự trở nên khó khăn.
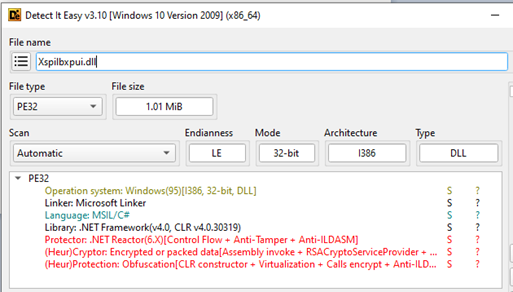
Điều thú vị về mẫu này là việc sử dụng các đại biểu cùng với khả năng che giấu cao và tạo mã trung gian để bỏ qua việc giám sát API.
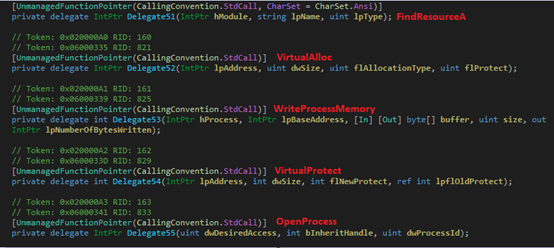
Ở giai đoạn này của chuỗi lây nhiễm, phần mềm độc hại sử dụng kỹ thuật "thủng quy trình" (process hollowing) để thực thi payload một cách lén lút bằng cách nhắm mục tiêu vào InstallUtil.exe. "InstallUtil.exe" là một tiện ích Windows hợp pháp để cài đặt và gỡ cài đặt tài nguyên máy chủ. "Thủng quy trình" là một kỹ thuật tinh vi, trong đó một quy trình mới được tạo ra ở trạng thái tạm dừng, vùng bộ nhớ hợp lệ của nó không được ánh xạ, và mã độc được ghi vào không gian rỗng trước khi quy trình được tiếp tục, chạy payload của kẻ tấn công.
Phần mềm độc hại được đưa vào là biến thể SnakeKeylogger đang cố gắng đánh cắp dữ liệu hệ thống cùng với thông tin chi tiết về kết nối WIFI.
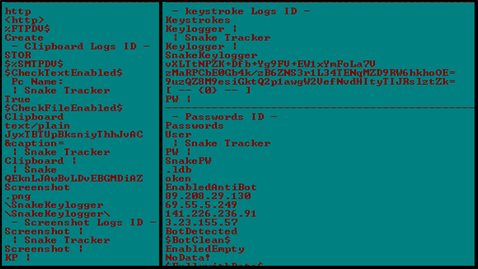
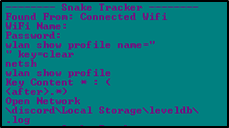
Tiến trình InstallUtil.exe được đưa vào có hành vi giống với phần mềm độc hại thu thập thông tin đăng nhập, nhắm mục tiêu vào nhiều ứng dụng lưu trữ dữ liệu nhạy cảm của người dùng.
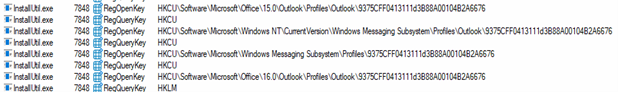
SnakeKeylogger truy cập vào vị trí đăng ký quan trọng {9375CFF0413111d3B88A00104B2A6676}, nơi Microsoft Outlook 2013 và Outlook 2016+ lưu trữ cấu hình hồ sơ người dùng. Các cấu hình này bao gồm chi tiết tài khoản email, cài đặt máy chủ email và thông tin đăng nhập có khả năng bị mã hóa. Tài khoản email bị xâm phạm có thể bị khai thác để bỏ qua xác thực đa yếu tố (MFA), mạo danh nạn nhân hoặc thực hiện các cuộc tấn công tiếp theo trong một tổ chức.
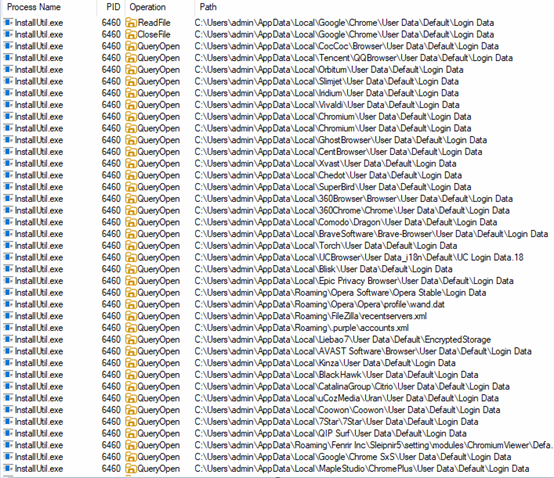
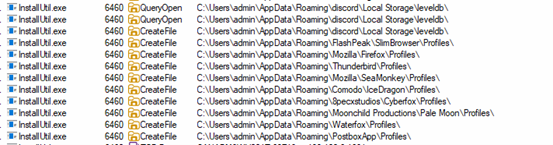
Dưới đây là các danh mục và danh sách các ứng dụng bị SnakeKeylogger nhắm tới:
| Trình duyệt web (Chromium và các phiên bản khác) | |||
| Google Chrome | Trình duyệt Xpom | Trình duyệt Coowon | Trình duyệt SuperBird |
| Microsoft cạnh | Trình duyệt 7Star | Trình duyệt CocCoc | Trình duyệt BlackHawk |
| Vivaldi | Trình duyệt Blisk | Trình duyệt Orbitum | CatalinaGroup Citrio |
| slimjet | Trình duyệt Kinza | Trình duyệt Sputnik | Trình duyệt quyền riêng tư của Epic |
| Iridium | Trình duyệt Torch | Trình duyệt Liebao7 | Trình duyệt an toàn Avast |
| Chromium | Comodo Dragon | Trình duyệt lướt web QIP | Trình duyệt QQ (Tencent) |
| Trình duyệt UC | Trình duyệt Brave | Trình duyệt Nichrome | MapleStudio ChromePlus |
| KHÔNG BAO GIỜ Trình duyệt | Trình duyệt Citrio | Opera / Opera GX | Trình duyệt Uran (uCozMedia) |
| Fenrir Inc. Sleipnir5 | |||
Các ứng dụng này lưu mật khẩu, cookie và dữ liệu tự động điền vào tệp "Dữ liệu đăng nhập". SnakeKeylogger cố gắng truy vấn và đọc dữ liệu nhạy cảm này.
| Trình duyệt dựa trên Mozilla |
| Mozilla Firefox |
| Waterfox |
| SeaMonkey |
| Rồng băng Comodo |
| Cyberfox (8pecxstudios) |
| Pale Moon (Moonchild Productions) |
Các cửa hàng này lưu thông tin đăng nhập, dấu trang, dữ liệu phiên và lịch sử trong “Hồ sơ\”.
| Email khách hàng |
| Thunderbird (Hồ sơ\) |
| Hộp thư (Hồ sơ\) |
Những thông tin này lưu trữ thông tin đăng nhập email và cấu hình máy chủ.
| Ứng dụng nhắn tin tức thời/giao tiếp |
| Pidgin (.purple/accounts.xml) |
Những thông tin này lưu trữ thông tin trò chuyện trong các tệp cấu hình.
| Khách hàng FTP |
| FileZilla |
Cố gắng truy cập danh sách các máy chủ FTP đã truy cập gần đây và tên người dùng & mật khẩu đã lưu trữ có trong tệp “recentservers.xml”
Băm tệp (MD5):
851A5FFAC3EE2DA08557108239F90FAB
FD7634082A916C3BD8C94C8493FC83E2
9AD19A4E2D41E214D7BF04F74151DDBD
07B21AAE60698970EBDC2E854B3ACFED
Dưới đây là các chiến thuật, kỹ thuật và quy trình tấn công (TTP) của MITRE đối với SnakeKeylogger:
| chiến thuật | Kỹ thuật/ Kỹ thuật phụ |
Thủ tục |
| Truy cập ban đầu (TA0001) | T1566.001 | Tệp đính kèm lừa đảo trực tuyến |
| Thực thi (TA0002) | T1204.002 | Thực thi tệp độc hại |
| Né tránh phòng thủ (TA0005) | T1140 | Giải mã/Gỡ mã hóa tệp hoặc thông tin. |
| T1027 | Tệp hoặc thông tin bị làm tối nghĩa. | |
| T1218.004 | Thực thi Proxy nhị phân hệ thống: InstallUtil. | |
| T1202 | Thực hiện lệnh gián tiếp. | |
| Quyền truy cập thông tin xác thực (TA0006) | T1555 | Thông tin đăng nhập từ kho lưu trữ mật khẩu. |
| -T1555.003 | Thông tin đăng nhập từ trình duyệt web. | |
| -T1555.004 | Thông tin xác thực từ ứng dụng Email. | |
| -T1555.005 | Thông tin đăng nhập từ Trình quản lý mật khẩu. | |
| Khám phá (TA0007) | T1083 | Khám phá tệp và thư mục. |
| T1012 | Truy vấn sổ đăng ký. | |
| Bộ sưu tập (TA0009) | T1114.002 | Thu thập email thông qua ứng dụng của khách hàng. |
| Lệnh và Kiểm soát (TA0011) | T1071.001 | Giao thức lớp ứng dụng: Giao thức web. |
| T1105 | Chuyển công cụ Ingress. | |
| Phát triển nguồn lực (TA0042) | T1608.001 | Giai đoạn Khả năng: Tải lên phần mềm độc hại |
Kết luận:
Chiến dịch SnakeKeylogger thể hiện một chuỗi tấn công có cấu trúc chặt chẽ, bắt đầu bằng email rác gửi tệp đính kèm độc hại đến người dùng thiếu cảnh giác. Kẻ tấn công duy trì một cơ sở hạ tầng ổn định để lưu trữ phần mềm độc hại dưới dạng mã hóa, cho phép chúng phân phối và cập nhật dữ liệu một cách liền mạch. Quá trình lây nhiễm diễn ra qua nhiều giai đoạn, sử dụng các kỹ thuật như lừa đảo định dạng tệp, làm rỗng quy trình và thực thi dữ liệu được mã hóa để tránh bị phát hiện.
Mục tiêu chính của phần mềm độc hại là thu thập dữ liệu nhạy cảm, bao gồm thông tin đăng nhập hồ sơ Outlook, cấu hình email và các thông tin xác thực được lưu trữ khác, có thể bị khai thác để xâm phạm email doanh nghiệp (BEC), xâm nhập thêm hoặc bán trên thị trường chợ đen.
tác giả:
Prashil Moon
Rumana Siddiqui