
• sản phẩm và dịch vụ
        • đám mây

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Tại chỗ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Nền tảng

          • Malware Analysis Platform
        • Doanh nghiệp nhỏ

          • SOHO Total Edition
        • Dịch vụ

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • An ninh mạng & Data Privacy Awareness
  • Giải pháp
    • BFSI
    • có chất lượng
    • Chính phủ
    • phù hợp túi tiền
    • CNTT
    • Sản xuất Chế tạo
  • Tên Công Ty
    • Giới thiệu Seqrite
    • SỰ LÃNH ĐẠO
    • Giải thưởng & Chứng nhận
    • Thông cáo báo chí
  • Đối tác
    • Chương trình Đối tác
    • Tìm đối tác
    • Trở thành đối tác
  • Trợ giúp
  • Trung Tâm Tài Liệu
    • Blogs
    • Giấy trắng
    • Các bảng số liệu
    • Case Study
    • Báo cáo Đe doạ
    • hướng dẫn sử dụng
    • góc nhìn
    • Sự hiểu biết Data Privacy
    • Kiểm tra điểm rủi ro của bạn
    • Đối thoại DPDP
    • Giờ riêng tư
Seqrite Phòng thí nghiệm Blog
Liên doanh Đang bị tấn công?
  • sản phẩm và dịch vụ
        • đám mây

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Tại chỗ

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Nền tảng

          • Malware Analysis Platform
        • Doanh nghiệp nhỏ

          • SOHO Total Edition
        • Dịch vụ

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • An ninh mạng & Data Privacy Awareness
  • Giải pháp
    • BFSI
    • có chất lượng
    • Chính phủ
    • phù hợp túi tiền
    • CNTT
    • Sản xuất Chế tạo
  • Tên Công Ty
    • Giới thiệu Seqrite
    • SỰ LÃNH ĐẠO
    • Giải thưởng & Chứng nhận
    • Thông cáo báo chí
  • Đối tác
    • Chương trình Đối tác
    • Tìm đối tác
    • Trở thành đối tác
  • Trợ giúp
  • Trung Tâm Tài Liệu
    • Blogs
    • Giấy trắng
    • Các bảng số liệu
    • Case Study
    • Báo cáo Đe doạ
    • hướng dẫn sử dụng
    • góc nhìn
    • Sự hiểu biết Data Privacy
    • Kiểm tra điểm rủi ro của bạn
    • Đối thoại DPDP
    • Giờ riêng tư
Trang chủ  /  An ninh mạng  /  Seqrite Phát hiện đợt tấn công thứ hai của Chiến dịch SideCopy nhắm vào các doanh nghiệp nhà nước thuộc cơ sở hạ tầng trọng yếu của Ấn Độ.
Seqrite Phát hiện đợt tấn công thứ hai của Chiến dịch SideCopy nhắm vào các doanh nghiệp nhà nước thuộc cơ sở hạ tầng trọng yếu của Ấn Độ.
09 Tháng Bảy 2021

Seqrite Phát hiện đợt tấn công thứ hai của Chiến dịch SideCopy nhắm vào các doanh nghiệp nhà nước thuộc cơ sở hạ tầng trọng yếu của Ấn Độ.

Được viết bởi Chaitanya Haritash
Chaitanya Haritash
An ninh mạng

Nhóm SideCopy APT đã mở rộng hoạt động trong năm nay và lần này nhắm mục tiêu vào các lĩnh vực quan trọng của Ấn Độ.

Các nhà nghiên cứu tại Quick Heal Security Labs đã theo dõi nhóm tấn công mạng khét tiếng - 'Transparent Tribe' kể từ chiến dịch SideCopy đầu tiên vào tháng 2020 năm XNUMX, được Quick Heal phát hiện. Gần đây, nhóm đã phát hiện ra sự gia tăng các hoạt động của SideCopy nhắm vào một số cơ quan chính phủ tại Ấn Độ. Nhóm này đã bổ sung thêm các công cụ phần mềm độc hại mới vào kho vũ khí của mình.

Một chiến dịch tấn công khác mà chúng tôi phát hiện vào tháng 3 năm 2021 (xem bài đăng trên blog) dường như là một phần của chiến dịch SideCopy quy mô lớn hơn. Chiến dịch tấn công lừa đảo có chủ đích này đã sử dụng mẫu đơn xin học bổng của Hội Giáo dục Phúc lợi Quân đội làm mồi nhử.

Làn sóng SideCopy thứ hai sử dụng COVID-19 làm mồi nhử, điều này không phải là mới vì trong năm rưỡi qua, chủ đề COVID-19 đã được sử dụng trong rất nhiều cuộc tấn công mạng. Tuy nhiên, đây là lần đầu tiên chủ đề COVID-19 được sử dụng trong chiến dịch SideCopy.

Trong hầu hết các trường hợp, việc thực hiện thành công cuộc tấn công sẽ dẫn đến việc triển khai Công cụ Quản trị Từ xa. Nếu RAT được cài đặt, kẻ tấn công sẽ có quyền truy cập không giới hạn vào máy tính và đánh cắp dữ liệu nhạy cảm từ các cơ quan này.


Những phát hiện chính

  • Chiến dịch SideCopy hoạt động từ đầu năm 2019 đang mở rộng kho vũ khí của mình.
  • Các cuộc tấn công mới nhất trong chiến dịch này đang sử dụng COVID-19 làm mồi nhử
  • Chiến dịch này nhắm vào các cơ quan chính phủ quan trọng ở Ấn Độ.
  • Hầu hết CnC đều thuộc về Contabo GmbH và tên máy chủ tương tự như tên máy được tìm thấy trong báo cáo trước đó vào tháng 2020 năm XNUMX.
  • Cuộc tấn công dẫn đến việc triển khai Công cụ quản trị từ xa (RAT).
  • Các công cụ và phương pháp tấn công cũng đã được cải tiến để gây khó khăn cho việc phát hiện.


Chuỗi thực thi
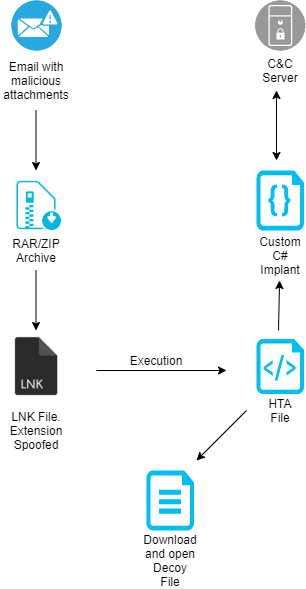
Cấy ghép C# tùy chỉnh: ReverseRAT

Nhóm APT lựa chọn mục tiêu một cách cẩn thận, nâng cấp các công cụ trong kho vũ khí của mình dựa trên mục tiêu và chủ yếu sử dụng chức năng hạn chế nhưng hiệu quả để né tránh.

Hầu hết các backdoor được sử dụng trong chiến dịch đều là NJRat; tuy nhiên, trong một trường hợp cụ thể, chúng tôi đã phát hiện ra một payload mới được viết bằng C#, cài đặt một mã độc cho phép kẻ tấn công kiểm tra mục tiêu và cài đặt các backdoor khác. Mã độc này dường như là phiên bản nâng cao của mã độc mà chúng tôi đã phân tích trong bài viết trước.


Làm thế nào Seqrite bảo vệ người dùng của nó?

Chúng tôi có những phát hiện sau đây đối với các mẫu độc hại:

  • APT.42504
  • APT.42506
  • Mshta.Downloader.41981
  • Trojan.A1672450
  • Trojan.Agent41884
  • YakbeexMSIL.ZZ4
  • MsilFC.S17874654
  • Ghanarava.1612026585faf3ed
  • Đại lý

Ngoài ra, các tên miền và IP được sử dụng cũng được Quick Heal phân loại là độc hại/bị xâm phạm.


Tổng kết

Nhóm tấn công Tribe rõ ràng cũng từng được cho là có liên quan đến Pakistan trong quá khứ. Bằng chứng được trình bày trong bài báo này càng củng cố thêm tuyên bố đó.

Trong chiến dịch hiện tại, SideCopy/Transparent Tribe một lần nữa nhắm mục tiêu vào các cơ quan chính phủ quan trọng ở Ấn Độ. Các công cụ và phương pháp tấn công cũng đã được cải tiến để gây khó khăn cho việc phát hiện. Điều này cho thấy nhóm tấn công này được tài trợ tốt và đang tích cực cải thiện các cơ chế tấn công để xâm nhập vào các cơ quan mục tiêu.

Chúng tôi khuyên khách hàng nên cảnh giác với các cuộc tấn công như vậy, thiết lập các biện pháp kiểm soát an ninh mạng cần thiết, tuân thủ các thực tiễn an ninh mạng tốt, đào tạo nhân viên về rủi ro mạng và liên tục giám sát môi trường của mình để phát hiện bất kỳ điều gì đáng ngờ. Để có phân tích chi tiết hơn về chiến dịch SideCopy, vui lòng tải xuống báo cáo " Chiến dịch SideCopy nhắm mục tiêu vào cơ sở hạ tầng trọng yếu của Ấn Độ" tại đây:


Các chuyên gia về chủ đề:

Chaitanya Haritash, Nhà nghiên cứu bảo mật II

Nihar Deshpande, Nhà nghiên cứu bảo mật cấp cao

Shayak Tarafdar, Trưởng nhóm nghiên cứu bảo mật

 Bài trướcTư vấn về cuộc tấn công Ransomware chuỗi cung ứng Kaseya VSA
Bài tiếp theo  REvil trở lại: Đi sâu hơn vào cuộc tấn công ransomware Kaseya VSA...
Chaitanya Haritash

Giới thiệu về Chaitanya Haritash

Chaitanya Haritash là Nhà nghiên cứu Bảo mật tại Phòng thí nghiệm Bảo mật của QuickHeal. Trọng tâm chính của anh là săn lùng các mối đe dọa độc đáo và viết các bài phát hiện. Chaitanya là...

Các bài viết của Chaitanya Haritash »

bài viết liên quan

  • Tại sao Threat IntelSự liêm chính là mắt xích còn thiếu trong chiến lược an ninh mạng của bạn.

    25 Tháng Bảy, 2025
  • Bị dụ dỗ và thỏa hiệp: Vạch trần mối nguy hiểm kỹ thuật số của bẫy mật ong

    17 Tháng Sáu, 2025
  • Chiến dịch Sindoor – Phân tích một cuộc bao vây kỹ thuật số

    23 Tháng Năm, 2025
Tác giả nổi bật
  • Seqrite
    Seqrite

    Seqrite là nhà cung cấp giải pháp an ninh mạng doanh nghiệp hàng đầu. Với trọng tâm...

    Đọc thêm bài viết của Seqrite
  • Bineesh P
    Bineesh P

    Tôi là một người đam mê an ninh mạng và là một cây bút tận tụy. Với năng khiếu...

    Đọc thêm các bài viết khác của Bineesh P.
  • Jyoti Karlekar
    Jyoti Karlekar

    Tôi là một nhà văn nhiệt huyết, thích sáng tạo nội dung về các công nghệ mới nổi và...

    Đọc thêm các bài viết của Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Sanjay Katkar là Tổng giám đốc điều hành của Quick Heal Technologies...

    Đọc thêm các bài viết khác của Sanjay Katkar
Chủ đề
apt (25) Tấn công mạng (36) Tấn công mạng (58) Tấn công mạng (16) Tấn công mạng (15) An ninh mạng (342) an ninh mạng (34) Mối đe dọa mạng (33) mối đe dọa mạng (51) vi phạm dữ liệu (56) vi phạm dữ liệu (29) mất dữ liệu (28) ngăn ngừa mất dữ liệu (34) data privacy (17) bảo vệ dữ liệu (35) bảo mật dữ liệu (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) bảo mật điểm cuối (113) Bảo mật doanh nghiệp (20) Khai thác (13) GDPR (14) phần mềm độc hại (76) phân tích phần mềm độc hại (14) tấn công phần mềm độc hại (23) MDM (27) microsoft (15) MITER ATT & CK (14) Bảo mật mạng (26) Lừa đảo (30) ransomware (69) tấn công ransomware (31) các cuộc tấn công ransomware (31) bảo vệ ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Dịch vụ (16) phát hiện mối đe dọa (14) Threat Intelbằng cấp (22) UTM (34) Dễ bị tổn thương (16) không tin tưởng (13)
Seqrite Phòng thí nghiệm

Nhà cung cấp giải pháp bảo mật CNTT doanh nghiệp hàng đầu giúp đơn giản hóa bảo mật điểm cuối, dữ liệu và mạng bằng các giải pháp phòng ngừa, phát hiện và ứng phó mối đe dọa tốt nhất trên toàn thế giới.

Đọc thêm về Seqrite

Theo dõi tại:

Theo dõi bản tin của chúng tôi

Cập nhật những xu hướng và thông tin chuyên sâu mới nhất về an ninh mạng.

Tải
sản phẩm và dịch vụ
  • đám mây
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Tại chỗ
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Nền tảng
  • Malware Analysis Platform
  • Kinh doanh vi mô
  • SOHO Total Edition
  • Dịch vụ
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • An ninh mạng & Data Privacy Awareness
Trung Tâm Tài Liệu
  • Blogs
  • Giấy trắng
  • Các bảng số liệu
  • Báo cáo Đe doạ
  • hướng dẫn sử dụng
  • góc nhìn
  • Sự hiểu biết Data Privacy
  • Đối thoại DPDP
  • Chính sách & Tuân thủ
  • EULA
  • GoDeep.AI
  • SIA
  • Giờ riêng tư
Liên Hệ Với Chúng Tôi
  • Văn phòng đã đăng ký
  • Hãy nói về an ninh mạng
Trợ giúp
  • Hỗ Trợ Kỹ Thuật
  • Tải phần mềm
  • Trình cập nhật ngoại tuyến
  • Nâng cấp phần mềm
  • Nâng cấp
  • Tài liệu sản phẩm
Về Chúng Tôi
  • Giới thiệu Seqrite
  • SỰ LÃNH ĐẠO
  • Giải thưởng & Công nhận
  • Thông cáo báo chí
Đối Tác
  • Chương trình Đối tác
  • Tìm đối tác
  • Trở thành đối tác
  • Seqrite Chứng nhận

© 2026 Công ty TNHH Công nghệ Quick Heal

BẢN ĐỒ CHI NHÁNH Chính sách Bảo mật Thông báo pháp lý Chính sách cookie Điều khoản sử dụng


