Trong những năm gần đây, các chiến dịch phần mềm độc hại Android ở Ấn Độ ngày càng lợi dụng lòng tin gắn liền với các dịch vụ chính phủ và các nền tảng kỹ thuật số chính thức. Bằng cách giả mạo các cổng thông tin nổi tiếng và sử dụng kỹ thuật thao túng tâm lý thông qua các ứng dụng nhắn tin, các đối tượng gây hại khai thác sự khẩn cấp và thiếu xác minh của người dùng, dẫn đến gian lận tài chính và đánh cắp danh tính trên quy mô lớn.
At Seqrite Trong quá trình nghiên cứu bảo mật, chúng tôi đã phát hiện một chiến dịch phần mềm độc hại Android đang hoạt động nhắm vào người dùng Ấn Độ bằng cách giả mạo các dịch vụ của chính phủ, đặc biệt là thông báo phạt giao thông và cảnh báo chính thức. Các ứng dụng độc hại này được phân phối bên ngoài Google Play Store và chủ yếu được chia sẻ qua WhatsApp và các nền tảng nhắn tin tương tự.
Chiến dịch này thể hiện sự phát triển của phần mềm độc hại Android theo chủ đề RTO đã được quan sát trước đây, kết hợp kỹ thuật chống phân tích được cải tiến, kiến trúc đa tầng dạng mô-đun và hệ sinh thái phụ trợ có cấu trúc hơn để thu thập dữ liệu và thực hiện các hoạt động từ xa.
Tổng quan về chiến dịch
Chúng tôi đã quan sát thấy một chiến dịch phần mềm độc hại Android ba giai đoạn đang diễn ra trong thực tế, chủ yếu nhắm vào người dùng Ấn Độ bằng cách giả mạo các ứng dụng liên quan đến biên lai phạt giao thông và các ứng dụng của chính phủ. Phần mềm độc hại này được phân phối bên ngoài Google Play Store và dựa vào các dịch vụ phụ trợ dựa trên đám mây để đánh cắp dữ liệu và liên lạc điều khiển (C2).
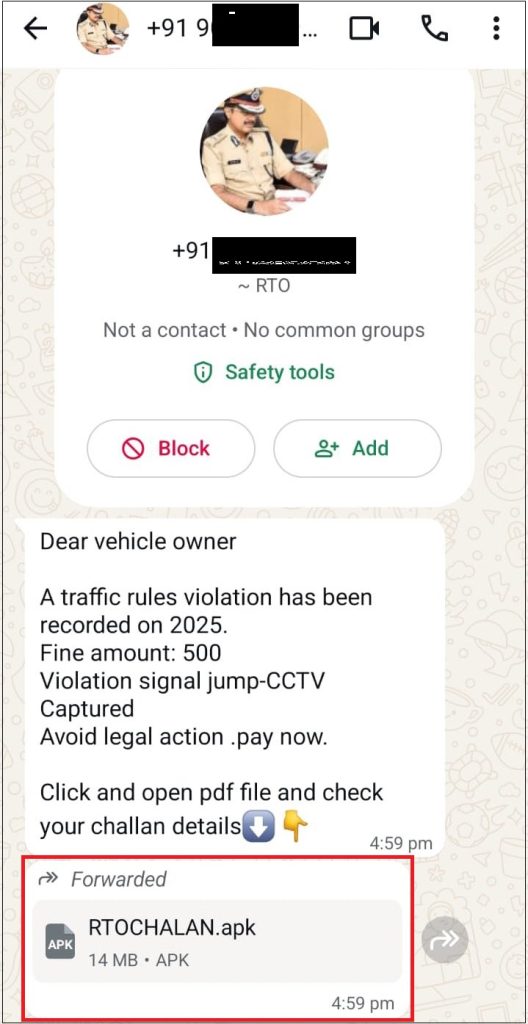
Mỗi giai đoạn được phân phối dưới dạng một tệp APK riêng biệt và được cài đặt tuần tự, tạo thành một chuỗi thực thi được thiết kế để:
- Tối đa hóa sự thành công của quá trình lây nhiễm
- Duy trì sự kiên trì lâu dài
- Thực hiện kiếm tiền một cách bí mật
- Thu thập dữ liệu người dùng nhạy cảm
Thiết kế dạng mô-đun này cho phép các tác nhân đe dọa thay thế hoặc cập nhật từng giai đoạn riêng lẻ mà không cần sửa đổi toàn bộ chiến dịch, giúp cải thiện đáng kể tính linh hoạt trong hoạt động và khả năng né tránh.
Chuỗi lây nhiễm nhiều giai đoạn
Luồng thực thi tổng thể được quan sát như sau:
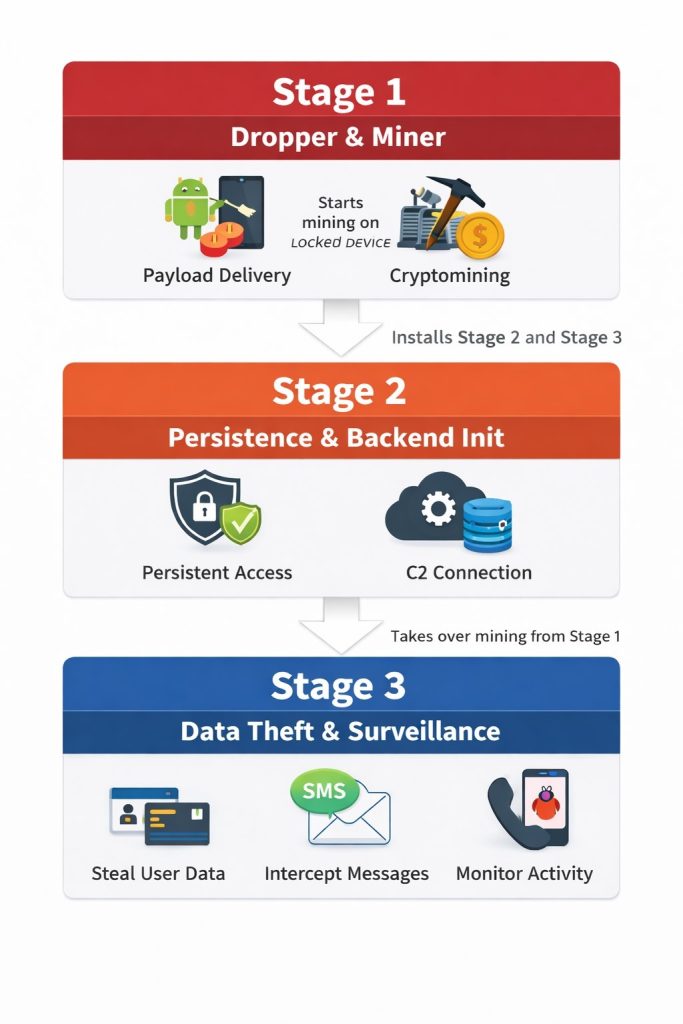
Mỗi giai đoạn thực hiện một chức năng riêng biệt trong khi vẫn được tích hợp chặt chẽ với hệ thống phụ trợ do kẻ tấn công kiểm soát.
Giai đoạn 1 – Dropper và Cryptominer
Chức năng chính
- Đóng vai trò như một thiết bị thả hàng cho các tải trọng Giai đoạn 2 và Giai đoạn 3.
- Thực hiện khai thác tiền điện tử khi thiết bị bị khóa
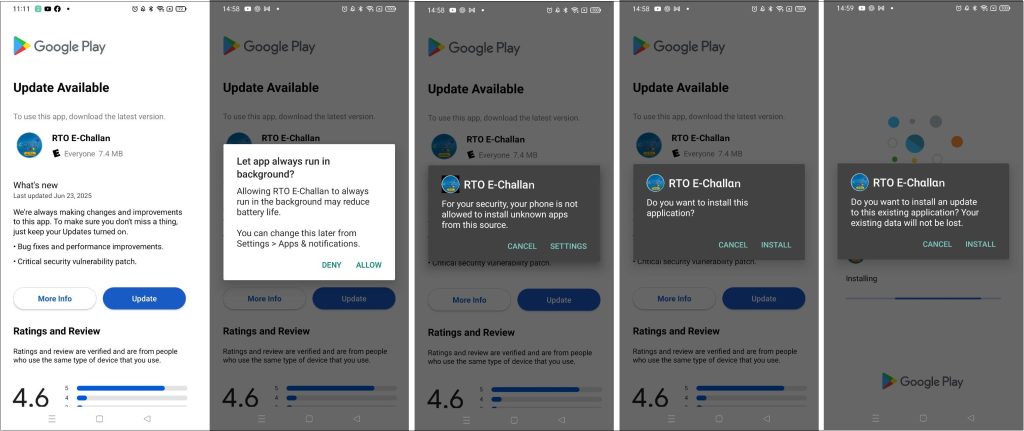
Ứng dụng giai đoạn đầu khởi tạo chuỗi lây nhiễm bằng cách giải mã và cài đặt các giai đoạn tiếp theo (xem Hình 3). Song song đó, nó thực thi một mô-đun khai thác tiền điện tử được kích hoạt khi màn hình thiết bị tắt, giảm thiểu sự nghi ngờ của người dùng và các dấu hiệu trực quan về hoạt động độc hại (xem Hình 4).
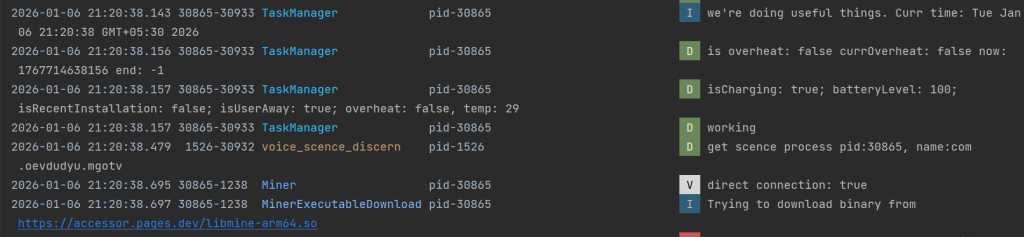
Hành vi này phù hợp với các chiến dịch tấn công khai thác tiền điện tử trái phép trên Android đã được ghi nhận trước đây, trong đó các hoạt động khai thác bị trì hoãn cho đến khi người dùng không hoạt động để tránh bị phát hiện. Vui lòng tham khảo nghiên cứu trước đây của chúng tôi – Phần mềm khai thác tiền điện tử trái phép trên Android giả mạo ứng dụng ngân hàng để khai thác tiền điện tử trên các thiết bị bị khóa.
Sau khi ứng dụng giai đoạn hai được cài đặt thành công, hoạt động khai thác của giai đoạn 1 sẽ kết thúc và quyền điều khiển được chuyển giao cho thành phần tiếp theo.
Giai đoạn 2 – Lưu trữ dữ liệu, Khởi tạo máy chủ và Khai thác dữ liệu
Chức năng chính
- Thiết lập các cơ chế duy trì
- Khởi tạo kết nối máy chủ
- Khởi xướng hoạt động khai thác tiền điện tử của riêng mình.
Sau khi được triển khai bởi Giai đoạn 1, ứng dụng giai đoạn hai đảm bảo tính bền vững lâu dài bằng cách đăng ký nhiều bộ thu phát sóng, ẩn biểu tượng khởi chạy và duy trì hoạt động liên tục trong nền.

Ở giai đoạn này, phần mềm độc hại thiết lập kết nối với cơ sở hạ tầng phụ trợ dựa trên đám mây của nó, cụ thể là Firebase của Google (xem Hình 5), sau đó được sử dụng cho:
- Lưu trữ dữ liệu nạn nhân
- Cấu hình từ xa
- Truyền thông chỉ huy và kiểm soát
Giai đoạn 2 cũng khởi động một quy trình khai thác tiền điện tử độc lập, biến nó thành cả lớp điều khiển và thành phần kiếm tiền. Giai đoạn này hoạt động hiệu quả như một cầu nối giữa logic lây nhiễm ban đầu và tải trọng giám sát cuối cùng.
Giai đoạn 3 – Trộm cắp dữ liệu và giám sát
Chức năng chính
- Kỹ thuật thao túng tâm lý thông qua giao diện người dùng giả mạo của chính phủ.
- Thu thập thông tin cá nhân và thông tin tài chính
- Giao tiếp C2 do máy chủ điều khiển
- Chuyển tiếp tin nhắn SMS, đánh cắp thông báo và chuyển hướng cuộc gọi
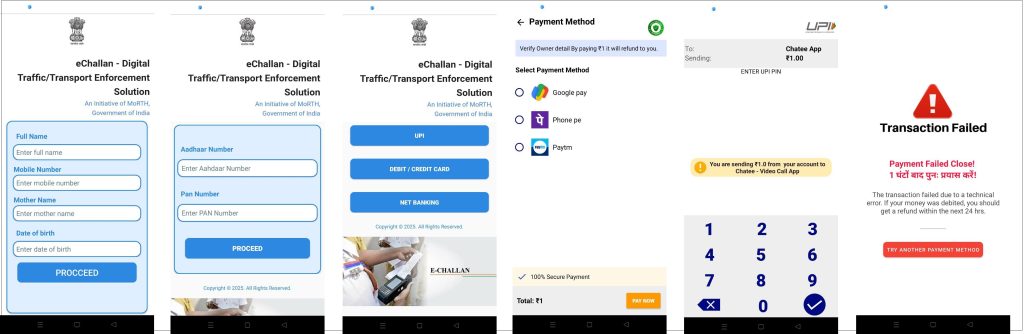
Sau khi cài đặt, ứng dụng giai đoạn ba sẽ hiển thị giao diện người dùng giả mạo, bắt chước các cổng thông tin chính thức của chính phủ, hoàn chỉnh với thương hiệu và logo của RTO (Cơ quan đăng ký phương tiện giao thông). Ứng dụng yêu cầu người dùng xác minh danh tính hoặc xóa biên lai phạt đang chờ xử lý.
Để tiếp tục, người dùng được hướng dẫn cấp nhiều quyền có rủi ro cao, bao gồm quyền truy cập SMS, nhật ký cuộc gọi, trình nghe thông báo, quyền truy cập bộ nhớ, v.v.
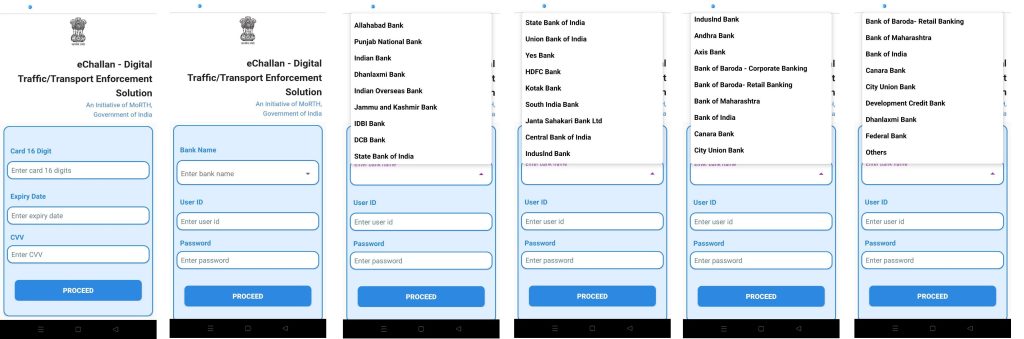
Sau khi được cấp quyền, phần mềm độc hại bắt đầu thu thập dữ liệu:
- Thông tin nhận dạng cá nhân
- Thông báo ngân hàng và tài chính
- Tin nhắn OTP và thông báo giao dịch
- Siêu dữ liệu thiết bị và thông tin hệ thống
Tất cả dữ liệu thu thập được đều được truyền đến máy chủ phụ trợ do kẻ tấn công kiểm soát dưới dạng JSON có cấu trúc và được lưu trữ để xử lý tiếp. Hành vi này phù hợp với chiến dịch phần mềm độc hại NextGen mParivahan đã được ghi nhận trước đây. Vui lòng tham khảo nghiên cứu trước đó của chúng tôi – Cảnh báo! Phần mềm độc hại giả mạo 'NextGen mParivahan' quay trở lại .
Truy cập cơ sở hạ tầng phụ trợ
Sau khi phân tích phần mềm độc hại nhiều giai đoạn, chúng tôi đã có thể truy cập vào cơ sở hạ tầng phía sau được các tác nhân đe dọa sử dụng. Điều này mang lại cái nhìn hiếm hoi về khía cạnh hoạt động của chiến dịch và cho phép chúng tôi đánh giá tác động thực sự, quy mô và khả năng của hệ sinh thái phần mềm độc hại.
Hệ thống máy chủ được sử dụng tích cực để lưu trữ dữ liệu bị đánh cắp cũng như điều khiển các thiết bị bị nhiễm virus trong thời gian thực.
Các loại dữ liệu bị đánh cắp
Cơ sở hạ tầng phía máy chủ chứa thông tin cực kỳ nhạy cảm và có tính bảo mật cao, bao gồm:
- Thông tin nhận dạng cá nhân (PII): Họ và tên đầy đủ, số điện thoại, ngày sinh, tên mẹ, số Aadhaar, số PAN.
- Thông tin tài chính và chứng chỉ: Mã PIN UPI, thông tin thẻ tín dụng, tên người dùng và mật khẩu ngân hàng trực tuyến.
- Dữ liệu giám sát: Tin nhắn SMS bị chặn, nội dung thông báo, thông tin trạng thái thiết bị.
Điều này cho thấy phần mềm độc hại không chỉ giới hạn ở các hoạt động lừa đảo thông thường mà còn hoạt động như một nền tảng đánh cắp danh tính và gian lận tài chính quy mô lớn.
Hình 8 thể hiện cấu trúc lưu trữ dữ liệu của các tác nhân đe dọa.
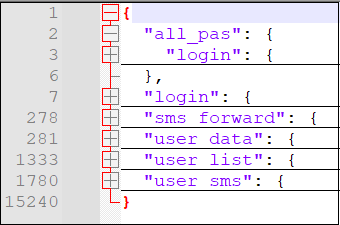
Dữ liệu thu thập từ người dùng trên trang đăng nhập được lưu trữ theo định dạng sau:
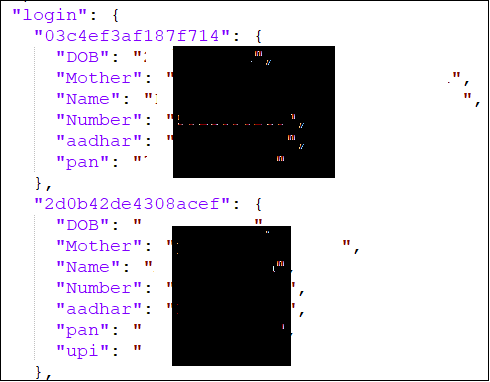
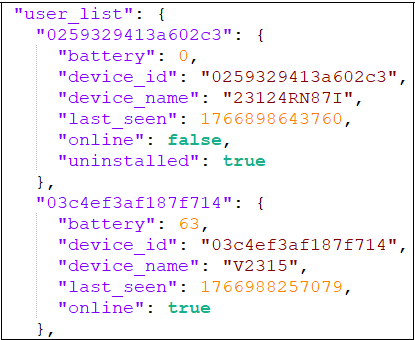
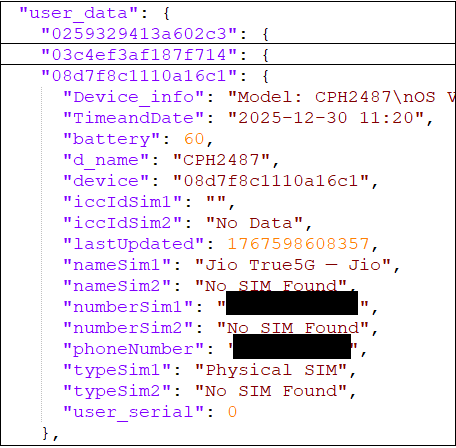
Để xác định người dùng và thiết bị, thông tin thiết bị và các chi tiết khác được thu thập sẽ được lưu trữ ở định dạng này –
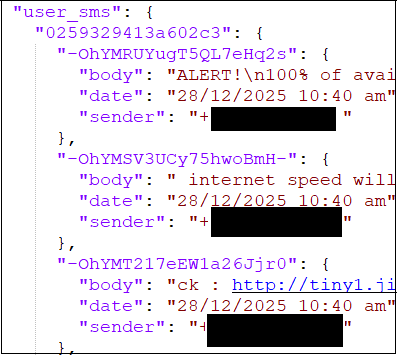
Các tin nhắn đã thu thập được lưu trữ theo định dạng bên dưới –
Hệ thống phụ trợ đóng vai trò là trung tâm chỉ huy và điều khiển (C2)
Ngoài vai trò là kho lưu trữ dữ liệu, cơ sở hạ tầng phía sau còn được sử dụng tích cực như một hệ thống chỉ huy và kiểm soát (C2).
Khả năng chỉ huy và kiểm soát (C2) được quan sát
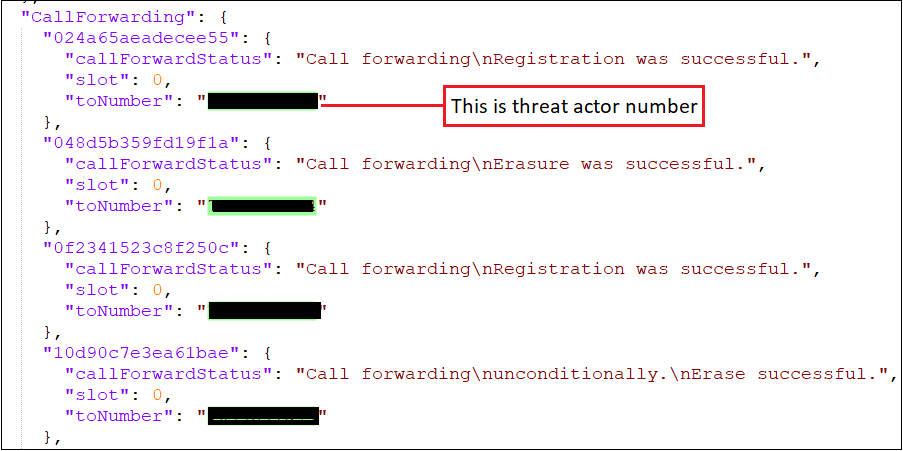
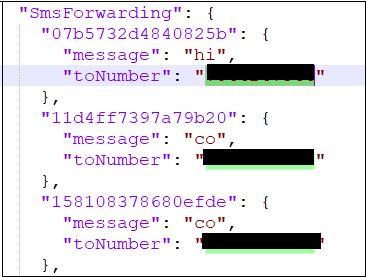
- Cấu hình từ xa – Cấu hình động số điện thoại chuyển tiếp tin nhắn SMS
- Theo dõi và giám sát – Trạng thái chuyển tiếp tin nhắn SMS, Trạng thái chuyển tiếp cuộc gọi, Hoạt động của thiết bị
- Kiểm soát tập trung – Giám sát trực tiếp các thiết bị bị nhiễm, trạng thái hoạt động của việc triển khai phần mềm độc hại.
Về cơ bản, hệ thống phụ trợ hoạt động như một bảng điều khiển trung tâm cho người vận hành, cho phép họ:
- Quản lý dữ liệu nạn nhân bị đánh cắp
- Theo dõi hiệu suất chiến dịch
- Điều khiển hành vi phần mềm độc hại từ xa
Điều này khẳng định sự hiện diện của một cơ sở hạ tầng đe dọa được tổ chức bài bản và hoạt động chuyên nghiệp, chứ không phải là một chiến dịch nghiệp dư hay đơn lẻ.
Quy mô lây nhiễm và tác động đến nạn nhân
Dựa trên dữ liệu có sẵn trong hệ thống máy chủ, ước tính khoảng 7,400 thiết bị đã bị nhiễm virus. Không phải tất cả nạn nhân đều cấp đầy đủ quyền hoặc cung cấp tất cả dữ liệu được yêu cầu, nhưng một số lượng đáng kể đã cho phép truy cập qua SMS và cung cấp thông tin cá nhân và tài chính nhạy cảm.
Điều này cho thấy một vụ xâm phạm quy mô lớn, kéo dài và thành công đối với người dùng thực, với những hậu quả lâu dài về tài chính và quyền riêng tư.
Sự phát triển so với các chiến dịch phần mềm độc hại RTO trước đây
So với các phần mềm độc hại RTO và mParivahan đã được ghi nhận trước đây, chiến dịch này cho thấy những cải tiến đáng kể về mặt vận hành:
| Các phiên bản trước đó | Chiến dịch hiện tại |
| APK một giai đoạn | Kiến trúc mô đun ba giai đoạn |
| Logic được mã hóa cứng | Cấu hình từ xa động |
| Không có hoặc ít kỹ thuật chống phân tích | Sử dụng rộng rãi kỹ thuật chống phân tích |
| Đánh cắp dữ liệu hạn chế | Bộ công cụ giám sát toàn diện |
| Không kiếm tiền | Kiếm tiền kép (gian lận + khai thác) |
Những tiến bộ này cho thấy các tác nhân đe dọa đang tích cực tinh chỉnh chiến thuật của chúng, tái sử dụng các thành phần thành công đồng thời liên tục cải thiện các hoạt động phía sau và cơ chế duy trì hoạt động.
Các kịch bản lạm dụng tiềm tàng
Dựa trên các khả năng đã quan sát được, phần mềm độc hại này cho phép thực hiện một số kịch bản lạm dụng có rủi ro cao, bao gồm:
- Chặn mã OTP theo thời gian thực để phát hiện gian lận tài chính
- Chiếm đoạt tài khoản ngân hàng thông qua việc thu thập thông tin đăng nhập
- Tạo điều kiện cho việc đánh cắp SIM bằng dữ liệu nhận dạng bị đánh cắp
- Gian lận cho vay và tín dụng bằng cách sử dụng thông tin Aadhaar và PAN.
- Chiếm đoạt tài khoản WhatsApp và mạng xã hội
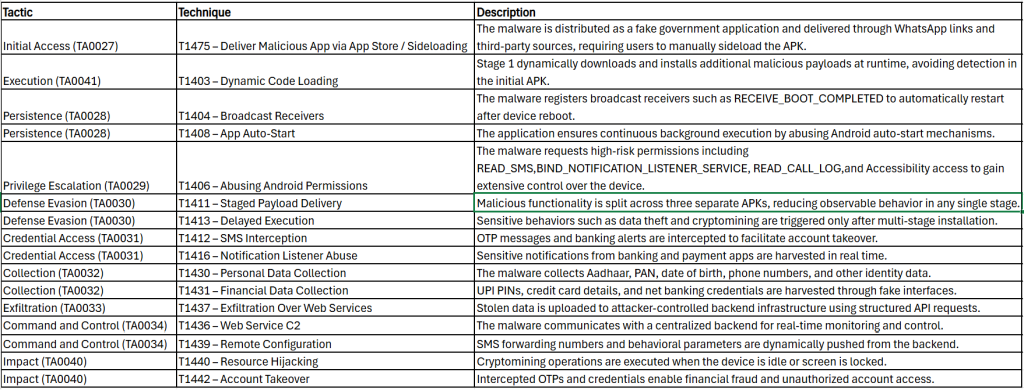
Chiến thuật và kỹ thuật của MITRE ATT&CK:
Phát hiện phần mềm độc hại Android nhanh chóng:
Quick Heal phát hiện các ứng dụng độc hại có biến thể Android.Dropper.A.
Chúng tôi khuyến cáo tất cả người dùng điện thoại di động nên cài đặt một phần mềm chống virus đáng tin cậy như “Quick Heal Mobile Security for Android” để giảm thiểu các mối đe dọa và luôn được bảo vệ. Phần mềm chống virus của chúng tôi ngăn người dùng tải xuống các ứng dụng độc hại trên thiết bị di động của họ. Tải xuống phần mềm bảo vệ Android của bạn tại đây.
Kết luận
Chiến dịch này thể hiện sự leo thang đáng kể trong các hoạt động phần mềm độc hại Android của Ấn Độ, kết hợp giữa kỹ thuật xã hội, kiến trúc mô-đun, cơ sở hạ tầng điều khiển dựa trên đám mây và giám sát tài chính thời gian thực. Thiết kế ba giai đoạn, cùng với khai thác tiền điện tử và kiểm soát tập trung, cho thấy một nhóm tội phạm có tổ chức cao, tập trung vào khai thác lâu dài hơn là các cuộc tấn công cơ hội.
MẸO ĐỂ GIỮ AN TOÀN KỸ THUẬT SỐ:
- Chỉ tải xuống ứng dụng từ các nguồn đáng tin cậy như Google Play Store.
- Không nhấp vào bất kỳ liên kết nào nhận được qua tin nhắn hoặc bất kỳ nền tảng mạng xã hội nào khác vì chúng có thể vô tình hoặc cố ý dẫn đến các trang web độc hại.
- Đọc các thông báo bật lên từ hệ thống Android trước khi chấp nhận hoặc/cho phép bất kỳ quyền mới nào.
- Hãy hết sức thận trọng khi tải ứng dụng về điện thoại, vì tác giả phần mềm độc hại có thể dễ dàng giả mạo tên, biểu tượng và thông tin nhà phát triển của ứng dụng gốc.
- Để tăng cường bảo vệ điện thoại, hãy luôn sử dụng phần mềm diệt vi-rút tốt như Quick Heal Mobile Security dành cho Android.
Đừng chần chừ! Bảo vệ điện thoại thông minh của bạn ngay hôm nay với Quick Heal Total Security dành cho thiết bị di động và điện thoại thông minh – Mua hoặc gia hạn ngay hôm nay!