Tấn công bằng ký tự đồng hình: Cách thức các ký tự giống nhau bị lợi dụng để lừa đảo trên mạng
Mục lục :
- Giới thiệu
- Tấn công Homoglyph là gì?
- Homoglyph thực tế có thể gây nhầm lẫn
- Bảng đồng âm dễ nhầm lẫn thực tế
- Vì sao các cuộc tấn công bằng ký tự đồng âm lại hiệu quả
- Các trường hợp sử dụng Homoglyph phổ biến và các phương thức tấn công
- Ví dụ thực tế và mô hình chiến dịch
- Phân tích chuyên sâu về kỹ thuật — Unicode, IDN và Punycode
- Unicode và các hệ chữ viết
- IDN và Punycode
- Các kiểu chữ viết lẫn lộn và dễ gây nhầm lẫn
- Luồng tấn công — Từng bước một
- Vì sao quá trình phát hiện có thể thất bại — Những cạm bẫy kỹ thuật tinh tế
- Lập bản đồ MITER ATT&CK (Cấp cao)
- Các biện pháp phòng thủ và khuyến nghị hoạt động
- Chính sách và Quản trị
- Kiểm soát kỹ thuật
- Thực tiễn hoạt động
- Danh sách kiểm tra thực hành tốt nhất
- Xu hướng mới nổi cần theo dõi
- Kết luận
Giới thiệu
Bạn liếc nhìn một URL, thấy một tên thương hiệu quen thuộc và nhấp chuột — chỉ để rồi vô tình giao thông tin đăng nhập của mình cho kẻ tấn công. Sai sót nhỏ về mặt hình ảnh đó (một chữ “o” thực chất là một chữ omicron trong bảng chữ cái Hy Lạp, một chữ “l” viết thường bị thay thế bằng chữ “i” viết hoa) chính là điều mà các cuộc tấn công bằng ký tự đồng dạng khai thác. Ký tự đồng dạng là những ký tự trông giống nhau về mặt hình ảnh từ các bộ ký tự khác nhau (Latin, Cyrillic, Hy Lạp, các dạng chữ đầy đủ chiều rộng, v.v.). Khi kẻ tấn công hoán đổi các ký tự trong tên miền, tên tệp, tên hiển thị tin nhắn hoặc mã, con người — và thường cả các hệ thống phòng thủ tự động — đều bị đánh lừa.
Tấn công bằng ký tự đồng dạng (Homoglyph attacks) là một kỹ thuật đánh lừa có chi phí thấp nhưng tác động cao. Chúng được sử dụng để lừa đảo trực tuyến (phishing), mạo danh thương hiệu, phát tán phần mềm độc hại, gây nhầm lẫn trong chuỗi cung ứng và vượt qua các quy tắc phát hiện đơn giản. Bài viết này giải thích cơ chế kỹ thuật (Unicode, IDN, Punycode), cách kẻ tấn công vận hành các ký tự đồng dạng, các phương pháp phát hiện và truy tìm, các mô hình sử dụng thực tế, bản đồ MITRE và các biện pháp phòng thủ thực tiễn — bao gồm cả cách các lớp bảo vệ như Quick Heal / Seqrite giúp đỡ.
Tấn công homoglyph là gì?
Homoglyph là một ký tự trông giống hệt một ký tự khác. Ví dụ:
- Chữ Latin a (U+0061) so với chữ Cyrillic а (U+0430)
- Latin o (U+006F) so với Hy Lạp ο (omicron, U+03BF)
- Chữ I Latinh (chữ i viết hoa, U+0049) so với chữ l viết thường (ell, U+006C) so với chữ I Cyrillic (U+0406)
Tấn công homoglyph thay thế một hoặc nhiều ký tự trong định danh (tên miền, tên tệp, tên hiển thị email) bằng các ký tự thay thế dễ gây nhầm lẫn về mặt hình ảnh để mạo danh một tài nguyên đáng tin cậy. Khi được sử dụng trong Tên miền Quốc tế hóa (IDN), các tên miền này được biểu diễn bằng ASCII bằng cách sử dụng Punycode (tiền tố xn--) nhưng thường được hiển thị trong trình duyệt bằng các ký tự Unicode gốc — mang lại URL trông xác thực cho người dùng.
Một ví dụ nhanh về Punycode (mang tính khái niệm, đã được ẩn danh):
Tên miền hiển thị: gοogle-example[.]com (Sử dụng ký tự omicron của Hy Lạp thay cho chữ 'o' trong tiếng Latin)
Punycode (ASCII): xn--gogle-example-abc[.]com
Homoglyph thực tế có thể gây nhầm lẫn
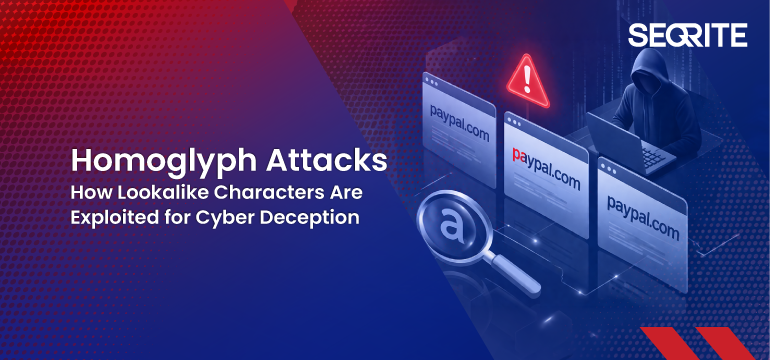
Các cuộc tấn công bằng ký tự đồng hình khai thác các ký tự trông giống nhau về mặt hình ảnh từ các hệ chữ viết khác nhau như Latin, Cyrillic và Hy Lạp. Những chữ cái trông giống nhau này có thể đánh lừa người dùng, giả mạo các tên miền đáng tin cậy và thậm chí vượt qua một số bộ lọc tự động.
Dưới đây là bảng tham khảo nhanh các cặp ký tự đồng âm thường bị lạm dụng trong các chiến dịch lừa đảo và mạo danh.
Bảng đồng âm dễ nhầm lẫn thực tế
| Hình ảnh | Nhân cách hợp pháp | Người giống nhau | Script | Thường được sử dụng trong các cuộc tấn công |
| a | a (U+0061) | a (U+0430) | Kirin | “paypal”, “facebook” |
| e | e (U+0065) | e (U+0435) | Kirin | “Microsoft”, “Tesla” |
| o | o (U+006F) | ο (U+03BF), ξ (U+043E) | tiếng Hy Lạp / Chữ Cyrillic | “Google”, “Microsoft” |
| i | i (U+0069) | ı (U+0131), І (U+0406) | Tiếng Thổ Nhĩ Kỳ / Chữ Cyrillic | “Instagram”, “Microsoft” |
| l | l (U+006C) | Tôi (U+0049) | Tiếng Latin | “googIe”, “micros0ft” |
| c | c (U+0063) | c (U+0441) | Kirin | “faсebook”, “miсrosoft” |
| p | p (U+0070) | p (U+0440) | Kirin | “paypal”, “dropbox” |
| s | s (U+0073) | ѕ (U+0455) | Kirin | “Microsoft”, “Slack” |
| y | y (U+0079) | y (U+0443) | Kirin | “yahoo”, “paypal” |
| x | x (U+0078) | x (U+0445) | Kirin | “xbox”, “linυx” |
| d | d (U+0064) | Ё (U+0501) | Kirin | “cloԁflare” |
| h | h (U+0068) | һ (U+04BB) | Kirin | “һbo”, “һulu” |
| n | n (U+006E) | n (U+0578) | người Armenia | “liпkedin”, “amazoп” |
| m | m (U+006D) | rn (chuỗi) | Tiếng Latin (mánh khóe thị giác) | “rnicrosoft” thay vì “microsoft” |
| 0 | 0 (chữ số không) | O (U+004F), о (U+043E) | Chữ Latinh / Chữ Cyrillic | “microsoft”, “google” |
Tại sao các cuộc tấn công bằng ký tự đồng âm lại hiệu quả?
- Nhận thức của con người: Mọi người thường đánh giá URL bằng mắt thường và khó nhận ra những khác biệt nhỏ về ký tự.
- Màn hình hiển thị và bộ nhớ lưu trữ không khớp nhau: Hệ thống có thể lưu trữ mã ASCII (Punycode) nhưng hiển thị mã Unicode, gây nhầm lẫn.
- Khoảng trống trong chính sách/danh sách cho phépViệc cho phép sử dụng danh sách dựa trên các chuỗi ký tự hiển thị (không chuẩn hóa) có thể bỏ sót các từ khóa tương tự dựa trên IDN.
- Chứng chỉ và khả năng lưu trữ: Kẻ tấn công có thể lấy được chứng chỉ TLS cho các tên miền giả mạo (Let's Encrypt và các dịch vụ tương tự), làm tăng tính hợp pháp trên thực tế.
- Khoảng trống trong tự động hóa: Nhiều quy trình bảo mật không chuẩn hóa Unicode hoặc không thực hiện phát hiện các loại chữ viết hỗn hợp, do đó các từ đồng âm khác nghĩa vẫn lọt qua.
Các trường hợp sử dụng homoglyph phổ biến và các phương thức tấn công
- Tấn công lừa đảo có chủ đích và thu thập thông tin đăng nhập: Các email lừa đảo chứa các liên kết đến các tên miền giả mạo nhưng thực chất là các biểu mẫu thu thập thông tin đăng nhập.
- Thỏa hiệp email doanh nghiệp (BEC): Các chiêu trò lừa đảo hóa đơn/thanh toán trong đó tên hiển thị của người gửi hoặc tên miền trên hóa đơn trông có vẻ chính xác nhưng lại chứa các ký tự đồng âm.
- Quảng cáo độc hại / Phát tán phần mềm độc hại: Các tập tin thực thi và bản cập nhật được lưu trữ trên các tên miền giả mạo nhằm đánh lừa các nhà phân tích và môi trường thử nghiệm.
- Giả mạo tên người dùng/tên hiển thị: Trên Slack/Teams/Email, kẻ tấn công đăng ký tài khoản với tên hiển thị sử dụng các ký tự đồng âm để mạo danh đồng nghiệp.
- Sự nhầm lẫn giữa chuỗi cung ứng và nhà phát triển: Tên gói, tên kho lưu trữ hoặc mã định danh biến có các ký tự tương tự nhau có thể khiến các nhà phát triển tải xuống mã độc hại hoặc thực thi các tệp nhị phân sai.
Ví dụ thực tế và mô hình chiến dịch
Để đảm bảo tính khả thi và trách nhiệm, dưới đây là các mô hình ẩn danh và các hành vi được báo cáo công khai (không chỉ đích danh thương hiệu):
- Tấn công lừa đảo nhắm vào lĩnh vực tài chính: Các chiến dịch đăng ký tên miền giả mạo của các cổng thanh toán với ký tự hỗn hợp Latin/Cyrillic, lưu trữ các biểu mẫu xác thực và gửi các email theo dõi để tăng tỷ lệ thành công.
- Giả mạo SaaS: Kẻ tấn công đăng ký các tên miền quốc tế (IDN) có giao diện giống hệt trang đăng nhập của các phần mềm dịch vụ (SaaS) phổ biến để thu thập thông tin đăng nhập, thường kết hợp tên miền đó với chứng chỉ TLS hợp lệ và một biểu mẫu đăng nhập HTML thuyết phục.
- Giả mạo chức vụ lãnh đạo trong BEC: Tên hiển thị trong các ứng dụng email (hoặc một số thay đổi nhỏ về tên miền) được sử dụng để yêu cầu chuyển khoản khẩn cấp; thủ phạm dựa vào việc người dùng không kiểm tra tên miền đường dẫn trả về thực tế.
- Phát tán phần mềm độc hại thông qua các trang web tải xuống giả mạo: Các cổng tải xuống giả mạo (ví dụ: dành cho trình cài đặt) được lưu trữ trên các tên miền có ký tự đồng nhất nhằm phát tán các phần mềm độc hại mà hệ thống phát hiện mã độc trong môi trường sandbox bỏ sót vì uy tín của tên miền còn mới.
Phân tích chuyên sâu về mặt kỹ thuật — Unicode, IDN và Punycode
Unicode và các hệ chữ viết
Unicode là một bộ ký tự toàn diện bao gồm nhiều hệ chữ viết (Latin, Cyrillic, Hy Lạp, Armenia, Do Thái, Ả Rập, v.v.). Nhiều ký tự trong các hệ chữ viết khác nhau trông tương tự hoặc giống hệt nhau ở kích thước phông chữ thông thường.
IDN và Punycode
Hệ thống tên miền (DNS) theo truyền thống chỉ hỗ trợ ASCII. Để cho phép các tên không phải ASCII, IDNA (Internationalized Domain Names in Applications) sử dụng Punycode — một mã hóa tương thích với ASCII được đặt tiền tố là xn--. Ví dụ, пример (chữ Cyrillic) trở thành xn--e1afmkfd.
Trình duyệt quyết định hiển thị dạng Unicode hay dạng Punycode dựa trên thuật toán phỏng đoán. Nếu một tên miền sử dụng các ký tự từ một hệ chữ viết duy nhất và hệ chữ viết đó trùng khớp với ngôn ngữ địa phương của người dùng, trình duyệt thường hiển thị chuỗi Unicode — điều này gây nhầm lẫn về mặt thị giác đối với người quen với các ký tự Latinh.
Các đoạn văn bản lẫn lộn và dễ gây nhầm lẫn.
Kẻ tấn công thường sử dụng tên miền kết hợp nhiều loại chữ viết, kết hợp các chữ cái Latinh với một vài ký tự Cyrillic hoặc Hy Lạp ở những vị trí dễ nhận biết (phần cốt lõi của tên thương hiệu, phần đầu/cuối nhãn tên miền).
Các yếu tố kỹ thuật quan trọng trong quá trình phát hiện:
- Các dạng chuẩn hóa (NFC, NFD, NFKC) làm thay đổi quá trình phân rã/hợp thành chính tắc và ảnh hưởng đến việc so sánh chuỗi.
- Bảng các ký tự dễ gây nhầm lẫn (của Hiệp hội Unicode) liệt kê các ký tự dễ gây nhầm lẫn về mặt hình ảnh; người bảo mật có thể sử dụng chúng để đối sánh gần đúng.
- Các điều khiển BIDI (hai chiều) có thể đảo ngược quá trình hiển thị văn bản (™), được kẻ tấn công sử dụng để làm mờ tên tệp hoặc tên hiển thị.
Luồng tấn công — từng bước một
- Trinh sát & Xây dựng thương hiệuKẻ tấn công thu thập tên thương hiệu, tên miền phụ phổ biến và các đoạn mã cục bộ được mục tiêu sử dụng.
- Chuẩn bị tên miền: Đăng ký tên miền đồng dạng thông qua nhà đăng ký chấp nhận tên miền quốc tế (IDN); tùy chọn mua chứng chỉ TLS.
- Lưu trữ & nội dung: Thiết lập trang lừa đảo, cổng tải xuống hoặc luồng chuyển hướng; cấu hình mẫu email để trỏ đến tên miền.
- Vận chuyển: Gửi email, quảng cáo hoặc tin nhắn trên mạng xã hội liên kết đến tên miền có ký tự tương đồng; khai thác các dấu hiệu tạo sự tin tưởng thông thường (logo, từ ngữ tương tự).
- Thu thập và khai thác: Thu thập thông tin đăng nhập, phát tán phần mềm độc hại, kiếm tiền thông qua gian lận hoặc bán trên các thị trường truy cập.
- Sự bền bỉ: Sử dụng thông tin đăng nhập đã thu thập được để mở rộng quyền truy cập hoặc đăng ký thêm các tên miền tương tự để xoay vòng các chiến dịch.
Vì sao quá trình phát hiện có thể thất bại — những cạm bẫy kỹ thuật tinh tế
- Không có chuẩn hóa Unicode: Các công cụ so sánh chuỗi trực tiếp mà không chuẩn hóa Unicode sẽ bỏ sót các kết quả khớp.
- Sự khác biệt về phông chữ/hiển thị: Một số kiểu chữ thể hiện rõ sự khác biệt (chữ có chân), một số khác lại che giấu chúng (chữ không chân ở kích thước nhỏ).
- Thuật toán phỏng đoán kết hợp nhiều ngôn ngữ: Không phải tất cả các bộ lọc đều gắn cờ các loại chữ viết hỗn hợp; một số kiểm tra tính hợp lệ chỉ đảm bảo chữ viết ASCII.
- Cảm giác an toàn giả tạo của TLS: Giấy chứng nhận hợp lệ không phải là bằng chứng nhận dạng; tính minh bạch của giấy chứng nhận có ích nhưng không ngăn chặn được các hành vi đăng ký bất hợp pháp.
Ánh xạ MITER ATT&CK (cấp cao)
- Các cuộc tấn công Homoglyph thường liên quan đến việc truy cập ban đầu dựa trên lừa đảo, trong đó các tên miền giả mạo chứa các trang thu thập thông tin đăng nhập.
- Kẻ tấn công dựa vào thông tin tình báo nguồn mở để tạo ra các mục tiêu giả mạo đáng tin cậy và thu thập các tên miền giả mạo cũng như chứng chỉ TLS trong giai đoạn phát triển tài nguyên.
- Các kỹ thuật giả mạo được sử dụng để né tránh các biện pháp phòng thủ, cuối cùng tạo điều kiện cho việc đánh cắp thông tin đăng nhập, gian lận hoặc các hoạt động xâm nhập quy mô lớn hơn.
| Traineeship | Kỹ thuật | ID ATT&CK | tầm quan trọng của chữ đồng âm |
| Quyền truy cập ban đầu | Lừa đảo: Liên kết lừa đảo có chủ đích | T1566.002 | Các tên miền tương tự lưu trữ trang xác thực. |
| Trinh sát | Tìm kiếm các trang web/tên miền đang mở | T1593 | OSINT được sử dụng để tạo ra các ký tự đồng âm đặc hiệu cho mục tiêu. |
| Phát triển nguồn lực | Mua tên miền | T1583.001 | Đăng ký tên miền homoglyph và chứng chỉ TLS |
| Phòng thủ né tránh | Giả mạo / Đặt tên lừa dối | T1036 | Các ký tự đồng âm giả mạo những tên đáng tin cậy. |
| Quyền truy cập thông tin xác thực | Lừa đảo để lấy thông tin xác thực | T1531 / T1556 | Thông tin đăng nhập bị đánh cắp được sử dụng để chiếm quyền kiểm soát. |
| Va chạm | Dữ liệu được mã hóa để phòng chống tác động/gian lận | T1486 / T1490 | Vectơ ban đầu dẫn đến sự xâm nhập lớn hơn. |
Các biện pháp phòng thủ và khuyến nghị hoạt động
Chính sách và quản trị
- Các tổ chức nên duy trì một chiến lược bảo vệ tên miền chính thức, bao gồm việc đăng ký các tên miền tương tự phổ biến cho các thương hiệu và dịch vụ có giá trị cao.
- Các chính sách sử dụng tên miền quốc tế (IDN) rõ ràng nên cấm sử dụng tên miền kết hợp nhiều hệ chữ viết trong các thông tin liên lạc chính thức.
Kiểm soát kỹ thuật
- Các cổng email và máy chủ proxy web phải chuẩn hóa Unicode và hiển thị rõ ràng cảnh báo Punycode đối với các liên kết đáng ngờ.
- Các hệ thống lọc DNS nên coi các tên miền xn-- mới được phát hiện là có rủi ro cao cho đến khi được xem xét.
- Việc giám sát tính minh bạch của chứng chỉ sẽ cảnh báo các nhóm bảo mật khi chứng chỉ được cấp cho các tên miền có giao diện tương tự.
Thực tiễn hoạt động
- Các chương trình giám sát thương hiệu nên theo dõi việc đăng ký tên miền và các báo cáo vi phạm gần như theo thời gian thực.
- Các bài tập mô phỏng tấn công lừa đảo nên bao gồm các kịch bản dựa trên ký tự đồng dạng thực tế để nâng cao nhận thức của người dùng.
- Sổ tay hướng dẫn xử lý sự cố cần ghi lại quy trình gỡ bỏ, bao gồm cả việc báo cáo cho nhà cung cấp đăng ký tên miền và nhà cung cấp dịch vụ lưu trữ.
Danh sách kiểm tra thực hành tốt nhất
- Áp dụng xác thực đa yếu tố cho tất cả các dịch vụ nhạy cảm.
- Chuẩn hóa và kiểm tra tất cả các URL đến, hiển thị Punycode khi cần thiết.
- Giám sát tính minh bạch của chứng chỉ và dữ liệu DNS thụ động cho các tên miền tương tự mới đăng ký.
- Chặn hoặc xem xét kỹ lưỡng các tên miền có sử dụng nhiều loại chữ viết khác nhau.
- Chạy các mô phỏng tấn công lừa đảo bao gồm các kỹ thuật nhận dạng ký tự đồng nhất.
- Đăng ký các biến thể tên miền bảo vệ cho các thương hiệu quan trọng.
- Cần xác minh bổ sung đối với các yêu cầu liên quan đến tài chính hoặc giấy tờ chứng nhận.
Xu hướng mới nổi cần theo dõi
- Các tin tặc ngày càng tự động hóa việc tạo ra các ký tự đồng âm và đăng ký tên miền trên quy mô lớn.
- Tấn công lừa đảo có sự hỗ trợ của AI giúp tăng độ tin cậy của các chiêu trò dụ dỗ, trong khi các tên miền có ký tự đồng nhất lại chứa đựng lớp lừa đảo.
- Lạm dụng Homoglyph đang lan rộng vào chuỗi cung ứng phần mềm thông qua việc sử dụng tên gói và kho lưu trữ gây hiểu nhầm.
- Việc mạo danh xuyên kênh kết hợp các ký tự đồng âm với nền tảng trò chuyện và sao chép giọng nói để tăng độ tin cậy và tỷ lệ thành công.
Kết luận
Các cuộc tấn công Homoglyph cho thấy việc thao tác hình ảnh nhỏ có thể dẫn đến những lỗ hổng bảo mật nghiêm trọng. Bằng cách khai thác độ phức tạp của Unicode và nhận thức của con người, kẻ tấn công vượt qua cả người dùng và các biện pháp phòng thủ được chuẩn hóa kém.
Giảm thiểu hiệu quả đòi hỏi các biện pháp kiểm soát nhiều lớp: chuẩn hóa Unicode, nhận diện các ký tự dễ gây nhầm lẫn, phát hiện các loại chữ viết hỗn hợp, giám sát tên miền chủ động và quy trình xác minh người dùng mạnh mẽ. Khi kết hợp lại, các biện pháp này làm tăng đáng kể chi phí và độ phức tạp cho kẻ tấn công—biến một kỹ thuật đánh lừa đơn giản thành một mối đe dọa kém hiệu quả hơn nhiều.
Tác giả
Tác giả: Matin Tadvi
Đồng tác giảNiraj Makasare