

Báo cáo tóm tắt
CVE-2025-31324 là một lỗ hổng thực thi mã từ xa (RCE) nghiêm trọng ảnh hưởng đến SAP NetWeaver Development Server , một trong những thành phần cốt lõi được sử dụng trong môi trường doanh nghiệp để phát triển và tích hợp ứng dụng. Lỗ hổng này bắt nguồn từ việc xác thực không đúng cách các tệp mô hình được tải lên thông qua điểm cuối metadatauploader bị lộ . Bằng cách khai thác điểm yếu này, kẻ tấn công có thể tải lên các tệp độc hại—thường được tạo dưới dạng tải trọng ZIP/JAR luồng ứng dụng/octet—mà máy chủ xử lý nhầm là nội dung đáng tin cậy.
Rủi ro rất đáng kể vì hệ thống SAP tạo thành xương sống của các hoạt động kinh doanh toàn cầu , xử lý tài chính, chuỗi cung ứng, nhân sự và dữ liệu khách hàng. Việc khai thác thành công cho phép kẻ thù giành được quyền thực thi mã từ xa mà không cần xác thực , điều này có thể dẫn đến:
- Chỗ đứng vững chắc trong mạng doanh nghiệp
- Trộm cắp dữ liệu kinh doanh nhạy cảm và sở hữu trí tuệ
- Gián đoạn các quy trình quan trọng do SAP điều khiển
- Phong trào bên hướng tới các tài sản có giá trị cao khác trong tổ chức
Với quy mô triển khai SAP rộng khắp các công ty thuộc Fortune 500 và các tổ chức chính phủ, CVE-2025-31324 đặt ra mối đe dọa nghiêm trọng mà các chuyên gia bảo mật cần phải giải quyết một cách khẩn trương và chính xác.
Tổng quan về lỗ hổng
- ID CVE: CVE-2025-31324
- Kiểu: Tải tệp tùy ý chưa xác thực → Thực thi mã từ xa (RCE)
- Điểm CVSS: 8 (Quan trọng) (dựa trên vectơ: AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
- Phê bình: Cao – có thể thỏa hiệp toàn bộ hệ thống SAP
- Sản phẩm bị ảnh hưởng: SAP NetWeaver Application Server (mô-đun Máy chủ phát triển), các phiên bản trước bản vá tháng 2025 năm XNUMX
- Khai thác: Hoạt động từ tháng 2025 năm 2025, được sử dụng rộng rãi sau khi phát hành bản khai thác vào tháng XNUMX năm XNUMX
- Ảnh hưởng kinh doanh: Truy cập liên tục của kẻ tấn công, đánh cắp dữ liệu, di chuyển ngang và khả năng gián đoạn các hoạt động ERP quan trọng
Bối cảnh đe dọa và khai thác
Hoạt động khai thác bắt đầu từ tháng 2025–tháng XNUMX năm XNUMX, khi kẻ tấn công tải các web shell như helper.jsp, cache.jsp hoặc các tệp .jsp được đặt tên ngẫu nhiên lên máy chủ SAP. Trên các hệ thống Linux, một backdoor bí mật có tên Auto-Color đã được triển khai, cho phép thực hiện các reverse shell, thao tác tệp và hoạt động lẩn tránh.
Vào tháng 2025 năm XNUMX, mã khai thác đã được đăng tải công khai bởi "Scattered LAPSUS$ Hunters – ShinyHunters", gây ra một làn sóng tấn công tự động lan rộng mới. Mã khai thác bao gồm các thương hiệu dễ nhận biết và các lời chế nhạo, một tín hiệu hữu ích cho những người bảo vệ.
Chi tiết kỹ thuật
Nguyên nhân gốc rễ:
Điểm cuối 'metadatauploader' không thể khử trùng các tệp mô hình nhị phân đã tải lên. Nó tin tưởng các tải trọng 'Content-Type: application/octet-stream' do máy khách cung cấp và phân tích chúng thành siêu dữ liệu mô hình SAP hợp lệ.
Trigger:
Tải trọng được quan sát: Bắt đầu bằng PK (tiêu đề ZIP), nhúng .properties + mã byte được biên dịch kích hoạt thực thi mã khi được phân tích cú pháp.
Tác động: Thực thi mã tùy ý trong bối cảnh máy chủ SAP NetWeaver, thường dẫn đến xâm phạm toàn bộ hệ thống.
Khai thác trong tự nhiên
Tháng 3-tháng 4 năm 2025 : Lần đầu tiên quan sát thấy hành vi khai thác bằng web shell JSP.
Tháng 8 năm 2025 : Công cụ khai thác lỗ hổng bảo mật công khai được phát hành bởi nhóm săn lùng LAPSUS$ rải rác – ShinyHunters, thúc đẩy các cuộc tấn công tự động quy mô lớn.
Thông tin về sự cố : Hơn 1,200 máy chủ SAP NetWeaver Dev bị lộ thông tin khi quét trên Shodan đã phát hiện các nỗ lực khai thác lỗ hổng. Nhiều vụ xâm nhập đã được xác nhận trên các lĩnh vực sản xuất, bán lẻ và viễn thông. Các sự cố đánh cắp dữ liệu và triển khai shell ngược đã được xác nhận tại ít nhất 8 doanh nghiệp lớn.
Khai thác
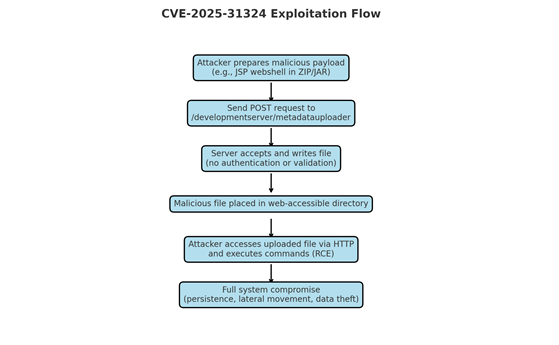
Chuỗi tấn công:
1. Chuẩn bị Payload – Kẻ tấn công xây dựng một ZIP/JAR chứa các lớp hoặc định nghĩa mô hình độc hại.
2. Phân phối Payload – Gửi HTTP POST được tạo thủ công đến /metadatauploader với application/octet-stream.
3. Đã chấp nhận tải lên – Máy chủ ghi/tải tệp độc hại mà không cần xác thực.
4. Thực thi – Mã được thực thi khi mô hình được NetWeaver xử lý.
Các chỉ số trong PCAP:
– Yêu cầu POST /developmentserver/metadatauploader
– Content-Type: application/octet-stream với nội dung nhị phân có tiền tố PK
Sự bảo vệ
– Bản vá: Áp dụng ngay bản cập nhật bảo mật SAP tháng 2025 năm XNUMX.
– Phát hiện IPS/IDS:
• So khớp các yêu cầu POST với /metadatauploader có chứa CONTENTTYPE=MODEL.
• Phát hiện các tải trọng nhị phân bắt đầu bằng PK trong nội dung HTTP.
– EDR/XDR: Giám sát tiến trình SAP tạo ra các tiến trình con không mong muốn (cmd.exe, powershell, v.v.).
– Thực hành tốt nhất: Chỉ giới hạn việc tiếp xúc của máy chủ phát triển với các mạng đáng tin cậy.
Các chỉ số về sự thỏa hiệp (IoC)
| Artifact | Chi Tiết |
| 1f72bd2643995fab4ecf7150b6367fa1b3fab17afd2abed30a98f075e4913087 | Webshell Helper.jsp |
| 794cb0a92f51e1387a6b316b8b5ff83d33a51ecf9bf7cc8e88a619ecb64f1dcf | Webshell Cache.jsp |
| 0a866f60537e9decc2d32cbdc7e4dcef9c5929b84f1b26b776d9c2a307c7e36e | rrr141.jsp webshell |
| 4d4f6ea7ebdc0fbf237a7e385885d51434fd2e115d6ea62baa218073729f5249 | rrxx1.jsp webshell |
Network:
– URI: /developmentserver/metadatauploader?CONTENTTYPE=MODEL&CLIENT=1
– Tiêu đề: Content-Type: application/octet-stream
– Cơ thể nhị phân bắt đầu bằng PK
Files:
– ZIP/JAR không mong muốn trong thư mục mô hình SAP
– Đã sửa đổi các tệp .properties trong đường dẫn tải lên
Quy trình:
– Tệp nhị phân hệ thống sinh sản SAP NetWeaver
Bản đồ MITRE ATT&CK
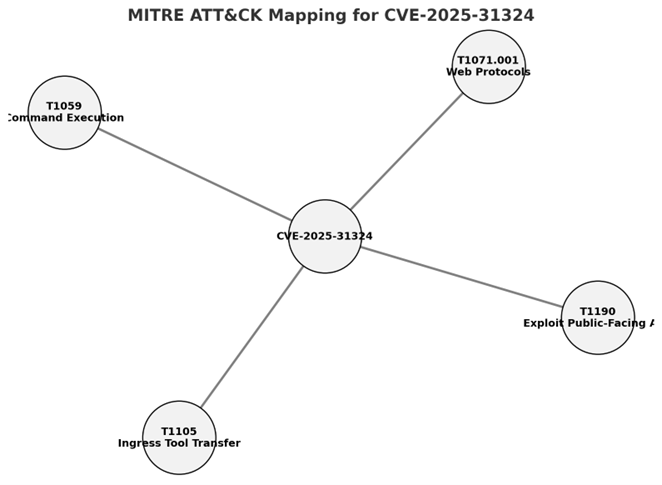
– T1190 – Khai thác ứng dụng công khai
– T1059 – Thực thi lệnh
– T1105 – Chuyển công cụ Ingress
– T1071.001 – Giao thức lớp ứng dụng: Giao thức web
Xác minh bản vá
– Xác nhận SAP NetWeaver đã được vá đến bản phát hành tháng 2025 năm XNUMX.
– Kiểm tra bằng yêu cầu metadatauploader được tạo sẵn – máy chủ đã vá từ chối tải trọng nhị phân.
Kết luận
CVE-2025-31324 nêu bật rủi ro của các điểm cuối tải lên không an toàn trong phần mềm trung gian doanh nghiệp. Chỉ cần một tệp tải lên chưa được xác thực có thể dẫn đến việc xâm phạm toàn bộ hệ thống SAP. Do vai trò của SAP trong các hoạt động kinh doanh cốt lõi, lỗ hổng này cần được ưu tiên hàng đầu với việc vá lỗi ngay lập tức và giám sát mạng để phát hiện các nỗ lực khai thác.
dự án
– Cố vấn bảo mật SAP (tháng 2025 năm 2025) – CVE-31324-XNUMX
– NVD – Đọc thêm
– Khung MITER ATT&CK – Đọc thêm
Bảo vệ chữa lành nhanh
Tất cả khách hàng của Quick Heal đều được bảo vệ khỏi lỗ hổng này bằng các chữ ký sau:
- HTTP/CVE-2025-31324!VS.49935
- HTTP/CVE-2025-31324!SP.49639
tác giả:
Satyarth Prakash
Vineet Sarote
Adrip Mukherjee



