Phần mềm độc hại có thể ẩn náu bên trong các tệp tin trông có vẻ hợp pháp, khai thác các lỗ hổng bảo mật, thực thi các tập lệnh độc hại hoặc nằm im cho đến khi đáp ứng các điều kiện cụ thể.
Đối với các đội ngũ an ninh, việc xác định một tập tin đáng ngờ chỉ là bước khởi đầu. Họ cũng cần hiểu tập tin đó làm gì, mức độ nguy hiểm ra sao, có thể ảnh hưởng đến những hệ thống nào và cần thực hiện hành động gì.
A malware analysis platform Phần mềm này giúp trả lời những câu hỏi đó bằng cách kiểm tra các tệp, URL, tập lệnh và các thành phần có khả năng độc hại khác. Nó sử dụng phân tích tĩnh và động, hộp cát, giám sát hành vi, và... threat intelVề cơ bản, các nền tảng này giúp các nhà phân tích hiểu về phần mềm độc hại mà không gây ra rủi ro không cần thiết cho môi trường sản xuất.
Tại sao các đội bảo mật lại sử dụng Malware Analysis Platforms?
Các nhóm bảo mật xử lý một lượng lớn các tệp và cảnh báo đáng ngờ. Việc điều tra thủ công từng tệp có thể tiêu tốn thời gian của nhà phân tích và làm chậm trễ phản hồi đối với các mối đe dọa thực sự.
Malware analysis platformCác công cụ này cung cấp một phương pháp có kiểm soát và có thể lặp lại để điều tra nội dung đáng ngờ.
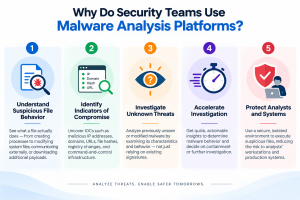
- Hiểu về hành vi đáng ngờ của tệp tin
Một tập tin tưởng chừng vô hại có thể tạo ra các tiến trình, sửa đổi các tập tin hệ thống, thiết lập khả năng duy trì hoạt động, liên lạc với cơ sở hạ tầng bên ngoài hoặc tải xuống các phần mềm độc hại bổ sung sau khi thực thi.
Phân tích động cho phép các nhà phân tích quan sát các hoạt động này trong một môi trường biệt lập thay vì thực thi các tệp đáng ngờ trên các điểm cuối sản xuất.
- Xác định các dấu hiệu của sự thỏa hiệp
Phân tích có thể phát hiện các dấu hiệu xâm phạm (IOC) như địa chỉ IP độc hại, tên miền, URL, mã băm tệp, sửa đổi registry, tệp bị đánh cắp và cơ sở hạ tầng điều khiển từ xa.
Các nhóm bảo mật có thể sử dụng các chỉ báo này để điều tra và săn lùng mối đe dọa sâu hơn trong môi trường của họ.
- Điều tra các mối đe dọa chưa được biết đến
Phương pháp phát hiện dựa trên chữ ký rất hiệu quả đối với các phần mềm độc hại đã biết, nhưng tin tặc liên tục thay đổi kỹ thuật của chúng.
Malware analysis platformCác chuyên gia có thể điều tra phần mềm độc hại chưa từng thấy hoặc đã được sửa đổi bằng cách kiểm tra các đặc điểm và hành vi thay vì chỉ dựa hoàn toàn vào các chữ ký hiện có.
- Đẩy nhanh quá trình điều tra
Khi một cảnh báo liên quan đến một tệp thực thi, tệp đính kèm, tập lệnh hoặc tệp tải xuống đáng ngờ, phân tích phần mềm độc hại sẽ cung cấp thêm ngữ cảnh. Các nhà phân tích có thể xác định cách thức hoạt động của đối tượng và liệu có cần ngăn chặn hay điều tra thêm hay không.
- Bảo vệ các nhà phân tích và hệ thống
Việc chạy phần mềm có khả năng độc hại trực tiếp trên máy trạm của nhà phân tích sẽ tạo ra rủi ro không cần thiết. Môi trường biệt lập (sandboxing) cung cấp nơi có thể thực thi và giám sát các phần mềm đáng ngờ một cách an toàn hơn.
Những đặc điểm nào tạo nên sự khác biệt của sản phẩm hiệu quả? Malware Analysis Platforms?
Các nhóm bảo mật nên ưu tiên những khả năng giúp cải thiện chất lượng phân tích, tốc độ điều tra, khả năng mở rộng và tích hợp với các hoạt động bảo mật hiện có.
- Phân tích tĩnh
Phân tích tĩnh kiểm tra các tệp mà không cần thực thi chúng. Nó có thể tiết lộ các mã băm, tiêu đề, chuỗi nhúng, hàm được nhập, siêu dữ liệu, chứng chỉ, trình đóng gói và các thông tin cấu trúc khác.
Điều này giúp có được sự hiểu biết ban đầu về hiện vật trước khi bắt đầu phân tích hành vi.
- Phân tích động và môi trường thử nghiệm
Phân tích động thực thi nội dung đáng ngờ trong một môi trường biệt lập và quan sát hành vi của nó, bao gồm:
- Tạo quy trình
- Sửa đổi tập tin và registry
- Kết nối mạng và yêu cầu DNS
- Cơ chế duy trì
- Tải xuống dữ liệu
- Thay đổi cấu hình hệ thống
- Truyền thông chỉ huy và kiểm soát
Khả năng hiển thị hành vi này rất có giá trị khi chỉ dựa vào các đặc điểm tĩnh không thể xác định được chức năng của một tệp tin.
- Phân tích hành vi
Các nền tảng hiệu quả cần kết nối các hành động riêng lẻ thành các chuỗi hành vi có ý nghĩa.
Ví dụ, thay vì báo cáo riêng biệt về việc tạo quy trình, sửa đổi registry, lưu trữ và giao tiếp đầu ra, nền tảng này nên giúp các nhà phân tích hiểu được mối liên hệ giữa các hoạt động này.
- Nhiều loại tệp và môi trường khác nhau
Các mối đe dọa không chỉ giới hạn ở các tệp thực thi. Nhóm bảo mật có thể cần điều tra các tài liệu Office, PDF, tập lệnh, tệp lưu trữ, URL, DLL, trình cài đặt và các định dạng khác.
Việc hỗ trợ nhiều hệ điều hành và môi trường thực thi khác nhau có thể mang lại phạm vi bao phủ rộng hơn.
- Khả năng chống né tránh
Phần mềm độc hại tiên tiến có thể phát hiện máy ảo hoặc môi trường sandbox và thay đổi hành vi của chúng hoặc duy trì trạng thái không hoạt động. Malware analysis platformDo đó, cần có các khả năng được thiết kế để giải quyết các kỹ thuật né tránh môi trường sandbox và máy ảo phổ biến.
- Threat IntelLàm giàu ligence
Việc phân tích sẽ trở nên hữu ích hơn khi các phát hiện được làm phong phú thêm bằng... threat intelsự liên kết.
Mã băm, tên miền, địa chỉ IP, URL, các họ phần mềm độc hại, các chiến dịch và cơ sở hạ tầng tấn công đã biết có thể cung cấp thêm ngữ cảnh và giúp các nhà phân tích kết nối một bằng chứng với hoạt động đe dọa rộng hơn.
- Báo cáo tự động và tích hợp
Phân loại rủi ro rõ ràng, tóm tắt hành vi, IOC (Impact of Occlusion) và báo cáo kỹ thuật giúp giảm thời gian các nhà phân tích dành cho việc diễn giải dữ liệu thô.
Hỗ trợ API và tích hợp với SIEM, SOAR, EDR, XDR, bảo mật email. threat intelCác công cụ điều tra và ứng phó sự cố cũng có thể giúp vận dụng kết quả phân tích vào thực tiễn.
Làm thế nào để Malware Analysis PlatformHỗ trợ phát hiện và điều tra?
Giá trị của việc phân tích phần mềm độc hại không chỉ dừng lại ở việc xác định xem một tệp tin riêng lẻ có độc hại hay không.
- Biến hiện vật thành thông tin tình báo có thể hành động
Hãy xem xét một cảnh báo điểm cuối liên quan đến một tệp thực thi không quen thuộc. Phân tích có thể cho thấy tệp này khởi chạy một tiến trình đáng ngờ, thiết lập quyền truy cập liên tục, liên hệ với một miền bên ngoài và tải xuống một phần mềm độc hại khác.
Sau đó, các nhà phân tích có thể sử dụng các chỉ số và thông tin hành vi thu được để tìm kiếm hoạt động tương tự ở những nơi khác.
- Cải thiện việc săn lùng mối đe dọa
Các dấu hiệu được phát hiện thông qua phân tích phần mềm độc hại có thể trở thành dữ liệu đầu vào cho việc săn lùng mối đe dọa.
Các nhóm có thể tìm kiếm trên các điểm cuối, dữ liệu đo từ xa mạng, nhật ký, SIEM hoặc dữ liệu XDR để tìm các mã băm, tên miền, địa chỉ IP, quy trình, đường dẫn tệp và các mẫu hành vi có liên quan.
-Hỗ trợ phân loại cảnh báo
Phân tích tự động cung cấp thêm bằng chứng để ưu tiên hóa bằng cách giúp phân biệt các bằng chứng cho thấy hành vi độc hại với những bằng chứng cần điều tra ở mức độ ít khẩn cấp hơn.
Điều này cho phép các nhà phân tích tập trung thời gian vào các hoạt động có rủi ro cao hơn.
-Hỗ trợ xử lý sự cố
Trong quá trình xử lý sự cố, phân tích phần mềm độc hại có thể giúp các nhóm xác định xem phần mềm độc hại thay đổi những gì, liệu nó có thiết lập được khả năng duy trì hoạt động hay không, nó giao tiếp với cơ sở hạ tầng nào, liệu nó có tải xuống các payload bổ sung hay không, và những dấu hiệu nào cần được điều tra ở những nơi khác.
Những phát hiện này có thể hỗ trợ việc ngăn chặn, tiêu diệt, phục hồi và săn lùng mối đe dọa.
- Tăng cường khả năng phát hiện
Các chỉ báo và mô hình hành vi được xác định trong quá trình phân tích phần mềm độc hại cũng có thể giúp các nhóm phát triển hoặc tinh chỉnh logic phát hiện điểm cuối, mạng, SIEM và XDR.
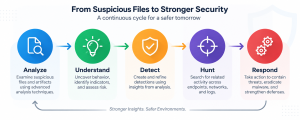
Điều này tạo ra một chu kỳ liên tục:
Phân tích → Hiểu → Phát hiện → Truy tìm → Phản hồi
Các nhóm bảo mật nên đánh giá như thế nào về... Malware Analysis Platform?
Việc lựa chọn nền tảng nên bắt đầu bằng quy trình bảo mật thực tế chứ không chỉ đơn thuần là so sánh danh sách tính năng.
1. Độ sâu phân tích
Đánh giá xem nền tảng đó có cung cấp sự kết hợp cần thiết giữa phân tích tĩnh, động, hành vi và mạng lưới hay không.
Độ sâu cần thiết sẽ khác nhau tùy thuộc vào việc nền tảng được sử dụng cho việc phân loại tập tin cơ bản, điều tra SOC, nghiên cứu mối đe dọa hay phân tích phần mềm độc hại nâng cao.
2. Phát hiện mối đe dọa nâng cao
Đánh giá cách nền tảng xử lý phần mềm độc hại được thiết kế để phát hiện môi trường sandbox, trì hoãn thực thi, che giấu tải trọng hoặc sử dụng các kỹ thuật né tránh khác.
Việc thử nghiệm trên các mẫu đại diện có thể cung cấp những hiểu biết hữu ích về hiệu quả thực tế.
3. Kinh nghiệm điều tra
Nền tảng này cần chuyển đổi lượng lớn dữ liệu kỹ thuật thành những thông tin chi tiết dễ hiểu.
Hãy tìm kiếm các mốc thời gian hành vi, các chỉ báo xâm nhập (IOC) được trích xuất, mối quan hệ giữa các quy trình, hoạt động mạng, các chỉ số rủi ro và các bản tóm tắt phân tích ngắn gọn.
4. Tự động hóa và khả năng mở rộng
Một trung tâm điều hành an ninh mạng (SOC) của doanh nghiệp xử lý số lượng lớn các hiện vật đáng ngờ có những yêu cầu khác với một nhóm nghiên cứu phần mềm độc hại phân tích số lượng nhỏ hơn các mẫu phức tạp.
Hãy xem xét các yếu tố như tự động hóa quá trình gửi dữ liệu, tốc độ phân tích, API, khả năng xử lý đồng thời, báo cáo và dung lượng khối lượng công việc.
5. Tích hợp ngăn xếp bảo mật
Đánh giá mức độ dễ dàng tích hợp kết quả phân tích vào các giải pháp bảo mật điểm cuối, EDR, XDR, SIEM, SOAR. threat intelquy trình pháp lý và ứng phó sự cố.
Việc tích hợp hiệu quả có thể giảm thiểu các thao tác thủ công và đẩy nhanh quá trình điều tra.
6. Data Privacy và triển khai
Việc gửi các tập tin đáng ngờ đến các dịch vụ bên ngoài có thể gây ra các vấn đề về quyền riêng tư, bảo mật, quy định hoặc sở hữu trí tuệ.
Các tổ chức cần hiểu rõ mẫu vật được xử lý ở đâu, cách thức lưu trữ, ai có thể truy cập chúng và liệu có sẵn tùy chọn triển khai riêng tư hoặc tại chỗ khi cần thiết hay không.
7. Yêu cầu của nhà phân tích và giá trị vận hành
Một số nền tảng được thiết kế dành cho các nhà nghiên cứu phần mềm độc hại giàu kinh nghiệm, trong khi những nền tảng khác ưu tiên các phán quyết tự động và quy trình làm việc đơn giản hóa của trung tâm điều hành an ninh mạng (SOC).
Các tổ chức nên cân nhắc kỹ năng của nhà phân tích cùng với chi phí, thời gian điều tra tiết kiệm được, khối lượng mẫu, yêu cầu tích hợp và chất lượng thông tin tình báo thu được.
Lựa chọn đúng Malware Analysis Platform
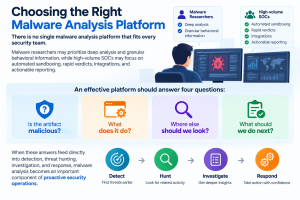
Không có đơn malware analysis platform Điều đó phù hợp với mọi đội ngũ an ninh.
Các nhà nghiên cứu phần mềm độc hại có thể ưu tiên phân tích chuyên sâu và thông tin hành vi chi tiết, trong khi các trung tâm điều hành an ninh mạng (SOC) xử lý khối lượng lớn có thể tập trung vào môi trường thử nghiệm tự động, phán quyết nhanh chóng, tích hợp và báo cáo có thể hành động được.
Tóm lại, một nền tảng hiệu quả cần trả lời bốn câu hỏi sau:
Vật thể lạ này có độc hại không? Nó có tác dụng gì? Chúng ta nên tìm kiếm ở đâu nữa? Bước tiếp theo chúng ta nên làm gì?
Khi những câu trả lời này được sử dụng trực tiếp vào việc phát hiện, săn lùng mối đe dọa, điều tra và ứng phó, phân tích phần mềm độc hại trở thành một thành phần quan trọng của các hoạt động bảo mật chủ động.
Kết luận
Khi phần mềm độc hại ngày càng khó phát hiện, các nhóm bảo mật cần có cái nhìn sâu sắc hơn về các tệp và hành vi đáng ngờ.
Hiệu quả malware analysis platformKết hợp thực thi độc lập, phân tích tĩnh và động, giám sát hành vi, threat intelSự phối hợp, tự động hóa và tích hợp. Mục tiêu không chỉ đơn thuần là xác định các tệp độc hại mà còn là hiểu được hoạt động của chúng và giúp các nhóm bảo mật phản ứng hiệu quả.
Seqrite Malware Analysis Platform (SMAP) Phần mềm này giúp các nhóm bảo mật phân tích các tập tin đáng ngờ trong một môi trường an toàn, biệt lập và có được cái nhìn sâu sắc hơn về hành vi có khả năng độc hại. Nó giúp các nhà phân tích phát hiện các dấu hiệu đe dọa, hiểu rõ hoạt động đáng ngờ và tạo ra thông tin tình báo có thể hành động, hỗ trợ điều tra và phản hồi nhanh hơn.
Đối với các tổ chức đang tìm cách tăng cường khả năng điều tra phần mềm độc hại, Seqrite NHỎ có thể giúp các nhóm chuyển từ việc xác định các tệp đáng ngờ sang việc hiểu và hành động để đối phó với các mối đe dọa đằng sau chúng.
Bạn muốn có cái nhìn sâu sắc hơn về các tập tin đáng ngờ và phần mềm độc hại mới nổi? Khám phá Seqrite Malware Analysis Platform (SMAP) và tăng cường khả năng điều tra phần mềm độc hại của bạn.
Câu Hỏi Thường Gặp
1. a là gì malware analysis platform?
A malware analysis platform Công cụ này kiểm tra các tệp, tập lệnh, URL và các thành phần đáng ngờ khác bằng các kỹ thuật như phân tích tĩnh, phân tích động, hộp cát và giám sát hành vi để xác định cách chúng hoạt động và liệu chúng có gây ra rủi ro bảo mật hay không.
2. Tại sao các đội bảo mật cần malware analysis platforms?
Chúng giúp các nhóm bảo mật điều tra các hiện vật đáng ngờ, hiểu hành vi của phần mềm độc hại, xác định các chỉ báo xâm nhập (IOC), hỗ trợ săn lùng mối đe dọa và cung cấp thêm ngữ cảnh cho việc điều tra và ứng phó sự cố.
3. Sự khác biệt giữa phân tích phần mềm độc hại tĩnh và động là gì?
Phân tích tĩnh kiểm tra một tệp mà không cần thực thi nó, bao gồm siêu dữ liệu, mã băm, chuỗi và cấu trúc của tệp. Phân tích động thực thi tệp trong một môi trường biệt lập để quan sát các tiến trình, các thay đổi tệp, giao tiếp mạng và cơ chế lưu trữ dữ liệu.
4. Sandboxing trong phân tích phần mềm độc hại là gì?
Sandboxing cho phép thực thi các tập tin hoặc đoạn mã đáng ngờ trong một môi trường biệt lập, nơi có thể giám sát hành vi của chúng mà không cần cố ý chạy chúng trên hệ thống sản xuất.
5. Có thể malware analysis platformLàm thế nào để phát hiện phần mềm độc hại chưa xác định?
Chúng có thể giúp xác định các mối đe dọa chưa biết hoặc đã bị sửa đổi bằng cách phân tích các đặc điểm và hành vi thay vì chỉ dựa vào các chữ ký đã biết. Hiệu quả khác nhau tùy thuộc vào phần mềm độc hại, nền tảng, môi trường thực thi và các kỹ thuật né tránh.
6. Các nhóm bảo mật nên tìm kiếm những tính năng nào?
Các khả năng quan trọng bao gồm phân tích tĩnh và động, môi trường biệt lập (sandboxing), phân tích hành vi, trích xuất IOC, giám sát mạng, hỗ trợ nhiều loại tệp, khả năng chống né tránh. threat intelLigence, báo cáo tự động, API và tích hợp công cụ bảo mật.
7. Phân tích phần mềm độc hại hỗ trợ việc săn lùng mối đe dọa như thế nào?
Nó xác định các mã băm, tên miền, địa chỉ IP, quy trình, URL và các mẫu hành vi mà các chuyên gia săn lùng mối đe dọa có thể tìm kiếm trên các thiết bị đầu cuối, mạng, nhật ký, SIEM và môi trường XDR.
8. Seqrite Malware Analysis Platform (SMAP)?
Seqrite NHỎ Giúp các nhóm bảo mật điều tra các tập tin đáng ngờ trong môi trường được kiểm soát, hiểu hành vi có khả năng độc hại, phát hiện các dấu hiệu đe dọa và tạo ra thông tin tình báo hỗ trợ các cuộc điều tra và ứng phó an ninh.