
ZTNA kumpara sa VPN ay isang kritikal na paghahambing sa hyperconnected na mundo ngayon, kung saan ang mga remote workforce, cloud-driven na data ay dumadaloy, at patuloy na umuusbong na mga banta na ginagawang mas kumplikado kaysa dati ang pag-secure ng access sa enterprise network. Ang mga tradisyunal na tool tulad ng Virtual Private Networks (VPN), na dating naging gold standard ng secure na koneksyon, ay nagpapakita na ngayon ng kanilang edad. Pumasok Zero Trust Network Access (ZTNA) ay isang moderno, nakasentro sa pagkakakilanlan na diskarte na mabilis na pinapalitan ang mga VPN sa mga organisasyong may pasulong na pag-iisip.
Ang Pagtaas at Pagbagsak ng mga VPN
Matagal nang pinagkakatiwalaan ang mga VPN na magbigay ng secure na malayuang pag-access sa pamamagitan ng paggawa ng naka-encrypt na “tunnel” sa pagitan ng user at ng corporate network. Habang malawak na ginagamit ang mga VPN, gumagana ang mga ito sa isang pangunahing palagay: mapagkakatiwalaan sila kapag nasa loob ng network ang isang user. Ang modelong "kastilyo at moat" na ito ay maaaring gumana sa nakaraan, ngunit sa tanawin ng pagbabanta ngayon, lumilikha ito ng mga matingkad na kahinaan:
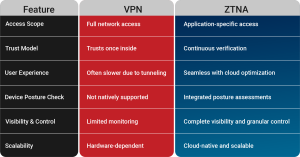
- Over-privileged access: Madalas na binibigyan ng mga VPN ang mga user ng malawak na access sa network, na nagdaragdag ng panganib ng lateral na paggalaw ng mga malisyosong aktor.
- Kakulangan ng visibility: Nagbibigay ang mga VPN ng limitadong pagsubaybay sa aktibidad ng user kapag nabigyan na ng access.
- Hindi magandang sukatin: Habang dumarami ang mga malalayong manggagawa, nagiging mga bottleneck sa pagganap ang mga VPN, lalo na sa ilalim ng mabibigat na pagkarga.
- Susceptibility sa pagnanakaw ng kredensyal: Ang mga VPN ay lubos na umaasa sa mga username at password, na maaaring manakaw o magamit muli sa mga pag-atake sa pagpupuno ng kredensyal.
Ano ang Zero Trust Network Access (ZTNA)
Binabago ng ZTNA ang kahulugan ng secure access sa pamamagitan ng pagpapalit ng modelo ng trust. Ito ay batay sa prinsipyong "huwag magtiwala, laging mag-verify." Sa halip na magbigay ng malawak na access sa buong network, ipinapatupad ng ZTNA ang mga detalyadong kontrol sa access batay sa pagkakakilanlan. Ibinibigay lamang ang access pagkatapos na patuloy na ma-verify ang user, device, at konteksto.
Karaniwang gumagana ang arkitektura ng ZTNA sa pamamagitan ng isang broker na sumusuri sa pagkakakilanlan ng gumagamit, postura ng device, at iba pang mga salik sa konteksto bago magbigay ng access sa isang partikular na application, hindi sa buong network. Binabawasan nito ang pagkakalantad at nakakatulong na maiwasan ang lateral na paggalaw ng mga banta.
ZTNA kumpara sa VPN: Ang Mga Pangunahing Pagkakaiba
Bakit ZTNA ang Kinabukasan
- Seguridad para sa Cloud Era: ZTNA ay dinisenyo para sa mga modernong kapaligiran—cloud, hybrid, o multi-cloud. Sinisiguro nito ang pag-access sa mga on-prem at SaaS na app nang walang kumplikado ng legacy na imprastraktura.
- Mga Kontrol sa Adaptive Access: Ang pag-access ay hindi lamang batay sa mga kredensyal. Sinusuri ng ZTNA ang gawi ng user, kalusugan ng device, lokasyon, at antas ng panganib sa real time upang dynamic na payagan o tanggihan ang pag-access.
- Pinahusay na Karanasan ng Gumagamit: Hindi tulad ng mga VPN na nagpapabagal sa performance ng application, naghahatid ang ZTNA ng mas mabilis, direktang koneksyon sa app, binabawasan ang latency at pagpapabuti ng produktibidad.
- Pinaliit na Attack Surface: Dahil inilalantad lamang ng ZTNA kung ano ang kinakailangan at itinatago ang iba, ang digital footprint ng enterprise ay halos hindi nakikita ng mga umaatake.
- Mas Mahusay na Pagsunod at Visibility: Gamit ang matatag na pag-log, analytics, at pagpapatupad ng patakaran, tinutulungan ng ZTNA ang mga organisasyon na matugunan ang mga pamantayan sa pagsunod at makakuha ng mga detalyadong insight sa mga gawi sa pag-access.
Paglipat mula sa VPN sa ZTNA
Bagama't ang ZTNA vs VPN ay patuloy na isang mahalagang konsiderasyon para sa mga pinuno ng IT, malinaw na ang Zero Trust ay nag-aalok ng isang mas handa na diskarte sa hinaharap. Bagama't ang mga VPN ay nagsisilbi pa rin sa mga partikular na legacy use case, ang mga organisasyong naglalayong mag-modernize ay dapat simulan na ngayon ang kanilang paglipat mula ZTNA vs VPN . Ang pag-aampon ng isang phased, hybrid na modelo ay nagbibigay-daan sa mga negosyo na ma-secure ang mga kritikal na aplikasyon gamit ang ZTNA habang ginagamit pa rin ang VPN access para sa mga system na nangangailangan nito.
Ang susi ay suriin ang mga pangangailangan sa pag-access, tukuyin ang mga entry point na may mataas na panganib, at unahin ang mga kritikal na aplikasyon sa negosyo para sa implementasyon ng ZTNA . Sa paglipas ng panahon, maaaring mabawasan ng mga negosyo ang kanilang pagdepende sa mga VPN at lumipat patungo sa isang mas matatag, Zero Trust architecture.
Handa nang Gawin ang Unang Hakbang Tungo sa Zero Trust?
Galugarin kung paano Seqrite ZTNA nagbibigay-daan sa secure, seamless, at scalable na access para sa modernong workforce. Gawin ang paglipat mula sa mga hindi napapanahong VPN tungo sa isang modelo ng seguridad na handa sa hinaharap ngayon.