
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  ransomware  / WannaCry Ransomware na Gumagawa ng Havoc sa Buong Mundo sa pamamagitan ng Pagsasamantala sa Patched Windows Exploit!
Ang WannaCry Ransomware ay Lumilikha ng Kapahamakan sa Buong Mundo sa pamamagitan ng Pagsasamantala sa Patched Windows Exploit!
13 Mayo 2017

Ang WannaCry Ransomware ay Lumilikha ng Kapahamakan sa Buong Mundo sa pamamagitan ng Pagsasamantala sa Patched Windows Exploit!

Sinulat ni Rajib Singha
Rajib Singha
ransomware

Ang ransomware ay nagdudulot ng malalaking pagkagambala sa mga nakaraang taon.

Ang kamakailang leaked dump ng NSA EternalBlue exploit ay ginagamit ng mga cybercriminals para maikalat ang WannaCry ransomware sa buong mundo. Ang Dump of MS-17-010 Windows OS Vulnerability ay ginawang pampubliko ng kilalang Shadow Broker group noong ika-14 ng Abril, 2017. Ang kahinaang ito ay nakakaapekto sa karamihan ng mga edisyon ng desktop at server na inilabas ng Microsoft Windows at Microsoft ang patch para sa parehong noong Marso, 2017. Gayunpaman, ang mga system na hindi naglapat ng patch na ito ay naaapektuhan ng WannaCry ransomware na pag-uugali.

Ang WannaCry ay Lumilikha ng Havoc sa Buong Mundo

Ang ransomware na ito ay nakaapekto na sa mga high profile na organisasyon sa Spain, UK, China at iba pang mga bansa kabilang ang India. Kasama sa mga organisasyong ito ang mga klinika at ospital sa UK, telecom, gas, kuryente at iba pang mga utility provider. Marami ring unibersidad sa China ang na-target.

Sa Quick Heal Security Labs, hanggang ngayon ay mahigit 3000 WannaCry ransomware attacks na ang natukoy kung saan humigit-kumulang 2450 sa mga ito ay mula sa India. Seqrite matagumpay na naipagtanggol ang mga kasong ito ng mga pag-atake mula sa pagkompromiso at pag-encrypt ng data.

Paano gumagana ang WannaCry Ransomware?

Ang pag-atake ay isinasagawa kapag ang mga system ay konektado sa network gamit ang mga serbisyo ng SMB. Ang mga serbisyong ito ay inaatake at pinagsamantalahan ng "EternalBlue" na pagsasamantala, na nagtatanim ng WannaCry Ransomware na nagiging sanhi ng pag-encrypt ng file pagkatapos ng matagumpay na pagpapatupad. Kapag naka-encrypt ang mga file, idaragdag nito ang extension na ".WNCRY" sa lahat ng naka-encrypt na file.
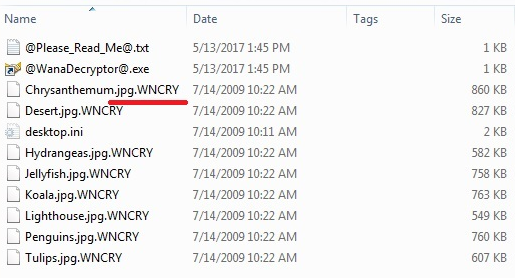
WannaCry Ransomware Encrypted na mga file

Larawan 1: WannaCry Ransomware Encrypted na mga file

Pagkatapos ng matagumpay na pagsasamantala, nagdaragdag ito ng mga file sa ibaba sa system:

  • C:\ProgramData\ \@WanaDecryptor@.exe
  • C:\ProgramData\ \tasksche.exe
  • C:\ProgramData\ \taskdl.exe
  • C:\ProgramData\ \taskse.exe

Ang WannaCry ay nagdaragdag sa ibaba ng mga malisyosong registry entries upang mapanatili ang system, upang mailunsad nito ang impeksiyon pagkatapos mag-reboot ang bawat system:

  • [HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Run]
  • “xwjfzbtm432″=”\”C:\\ProgramData\\ \\tasksche.exe\””

Pagkatapos ng matagumpay na pag-encrypt ay nagpapakita ito sa ibaba ng babalang mensahe na naglalaman ng mga tagubilin na dapat sundin upang mabawi ang mga file. Ang countdown timer ay ipinapakita upang lumikha ng gulat upang mabayaran ng biktima ang hinihinging ransom. Kung hindi, nagbabanta ito na ang lahat ng naka-encrypt na data ay tatanggalin. Ang WannaCry ay nagpapakita ng mensahe ng babala ng ransomware sa wika ng kasalukuyang rehiyon.
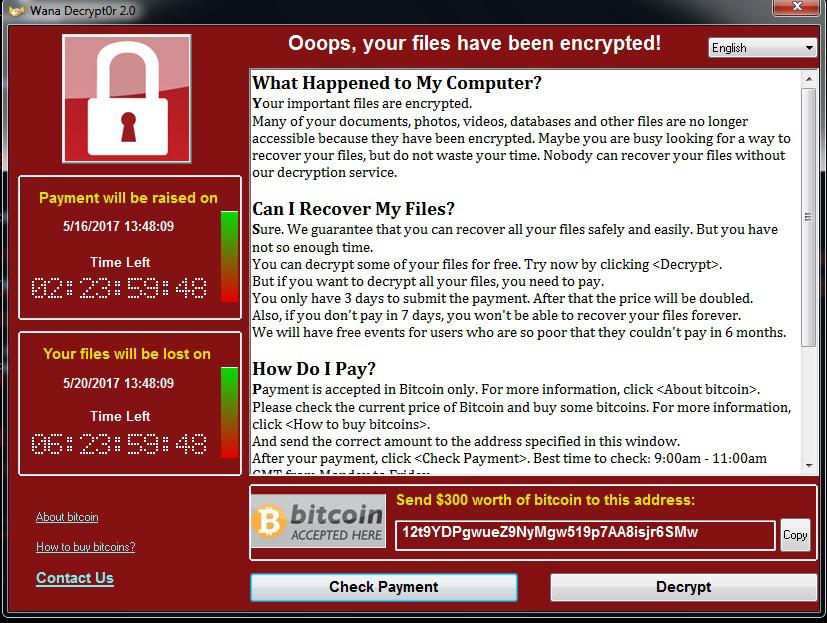
wannacry-ransomware-warning-message


Larawan 2: Mensahe ng Babala ng WannaCry Ransomware

Gaano Seqrite Pinoprotektahan ba ng Endpoint Security ang WannaCry Ransomware?

Seqrite Proteksyon ng Virus matagumpay na natukoy at nililinis ang nakakahamak na file na responsable para sa pag-encrypt ng file bilang "TrojanRansom.Wanna"
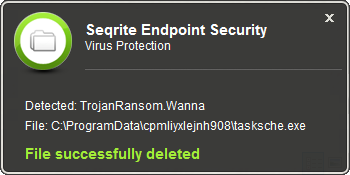
seqrite-mensahe-ng-babala-sa-proteksyon-ng-virus


Larawan 3: Seqrite Mensahe ng Babala sa Proteksyon ng Virus

Seqrite Sistema ng Advanced na Pagtukoy sa Ugali proactive na natukoy ang aktibidad ng ransomware na ito na matagumpay na batay sa gawi nito. Kailangang mag-click ng user sa BLOCK button sa sitwasyong ito upang ihinto ang aktibidad ng pag-encrypt.
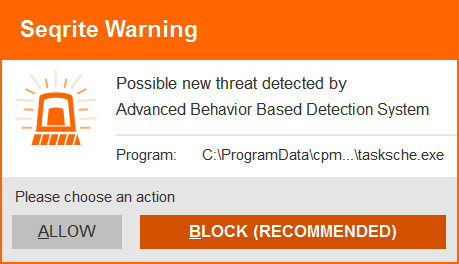
seqrite-prompt-ng-pagtuklas-nakabatay-sa-abalang-pag-uugali


Larawan 4: Seqrite Prompt sa Pag-detect Batay sa Pag-uugali na may Advanced na Pag-uugali

Seqrite Anti ransomware matagumpay ding natukoy ng teknolohiya ang aktibidad ng pag-encrypt ng file ng WannaCry Ransomware:
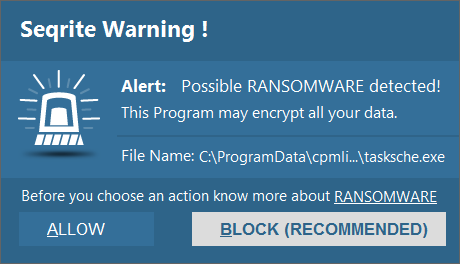
seqrite-natutukoy-ng-anti-ransomware-ang-aktibidad-sa-pag-encrypt


Larawan 5: Seqrite Natutukoy ng anti-ransomware ang aktibidad ng pag-encrypt

Mga rekomendasyon para mabawasan ang mga pag-atake ng ransomware:

Lubos na inirerekomenda ng Quick Heal Security Labs ang mga sumusunod na hakbang upang mabawasan ang panganib ng impeksyon ng WannaCry Ransomware:

  • Maglagay ng Patch para sa mga kahinaan na ginagamit ng ransomware na ito mula sa Microsoft
  • Regular na i-back up ang iyong mahalagang data at pana-panahong suriin ang proseso ng pag-backup sa pag-restore upang matiyak na nai-restore nang maayos ang mga file.
  • Tiyaking nakabukas ang mga solusyon sa seguridad sa lahat ng node ng network.
  • Palaging panatilihing napapanahon ang naka-install na software ng seguridad sa mga pinakabagong update sa lagda.
  • Magsagawa ng Full System Scan gamit ang naka-install na software ng seguridad.
  • Iwasang mag-click sa mga link at magbukas ng attachment sa mga email mula sa hindi kilalang at kahina-hinalang pinagmulan.

Pagkilala:
Mga eksperto sa paksa -
Prashil Moon at Dipali Zure
Quick Heal Security Labs

 nakaraang PostBanking malware, Dridex bounce back sa pamamagitan ng PDF
susunod na Post  Seqrite Inilabas na ang bersyon 7.2 ng Endpoint Security (EPS): Lahat ng susi...
Rajib Singha

Tungkol sa Rajib Singha

Si Rajib ay isang IT security news junkie at isang computer security blogger sa Quick Heal. Siya ay masigasig tungkol sa pagsulong ng kamalayan sa cybersecurity, nilalaman at digital...

Mga artikulo ni Rajib Singha »

Kaugnay na Post

  • Pinakamahusay na Mga Teknik sa Pagtugon sa Insidente para sa mga Pag-atake ng Ransomware upang Mabawasan ang Pinsala

    Hunyo 2, 2026
  • Paano Makabawi mula sa Pag-atake ng Ransomware Nang Hindi Nagbabayad ng Ransom

    Mayo 25, 2026
  • Pag-atake ng Ransomware sa mga Koneksyon ng SMB2 na Ibinahagi sa Publiko at Pananatiling Protektado gamit ang Seqrite

    Marso 11, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (342) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (14) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (14) Threat Intelligence (22) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit


