
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  Tekniko  / Unmasking the SVG Threat: Paano Gumagamit ang mga Hacker ng Vector Graphics para sa Phishing Attacks
Unmasking the SVG Threat: Paano Gumagamit ang mga Hacker ng Vector Graphics para sa Phishing Attacks
07 Agosto 2025

Unmasking the SVG Threat: Paano Gumagamit ang mga Hacker ng Vector Graphics para sa Phishing Attacks

Sinulat ni Rumana Siddiqui
Rumana Siddiqui
Tekniko

pagpapakilala

Sa patuloy na nagbabagong mundo ng cybersecurity, patuloy na naghahanap ang mga umaatake ng mga bagong paraan upang malampasan ang mga tradisyunal na depensa. Isa sa mga pinakabago at pinaka-tusong pamamaraan ay ang paggamit ng Scalable Vector Graphics (SVG) —isang format ng file na karaniwang iniuugnay sa malinis at nasusukat na mga imahe para sa mga website at application. Ngunit sa kabila ng kanilang tila hindi nakakapinsalang anyo, ang mga SVG ay maaaring maglaman ng mga nagbabantang script na may kakayahang magsagawa ng mga sopistikadong pag-atake sa phishing.

Tinutuklasan ng blog na ito kung paano ginagamit ang mga SVG, kung bakit madalas silang umiiwas sa pagtuklas, at kung ano ang magagawa ng mga organisasyon para protektahan ang kanilang sarili.

Mga SVG: Higit pa sa Mga Larawan

Ang mga SVG file ay may malaking pagkakaiba sa mga karaniwang format ng imahe tulad ng JPEG o PNG. Sa halip na mag-imbak ng data ng pixel, ang mga SVG ay gumagamit ng XML-based code upang tukuyin ang mga vector path, hugis, at teksto. Ginagawa nitong mainam ang mga ito para sa responsive na disenyo, dahil nag-i-scale ang mga ito nang hindi nawawala ang kalidad. Gayunpaman, ang parehong istrukturang ito ay nagbibigay-daan sa mga SVG na maglaman ng naka-embed na JavaScript , na maaaring gumana kapag binuksan ang file sa isang browser—isang bagay na nangyayari bilang default sa maraming Windows system.

 paghahatid

  • Mga Attachment sa Email: Ipinadala sa pamamagitan ng spear-phishing na mga email na may nakakumbinsi na mga linya ng paksa at pagpapanggap ng nagpadala.
  • Mga Link sa Cloud Storage: Ibinahagi sa pamamagitan ng Dropbox, Google Drive, OneDrive, atbp., na kadalasang lumalampas sa mga filter ng email.
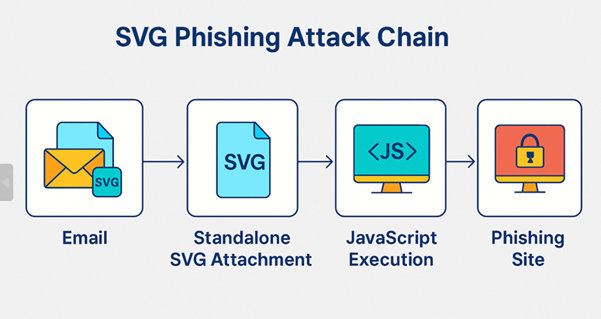
Fig:1 Attack chain ng SVG campaign

Inilalarawan ng larawan ang SVG phishing attack chain sa apat na natatanging yugto: nagsisimula ito sa isang email na naglalaman ng tila hindi nakakapinsalang SVG attachment, na, kapag binuksan, ay nagti-trigger ng JavaScript execution sa browser, na sa huli ay nagre-redirect sa user sa isang phishing site na idinisenyo upang magnakaw ng mga kredensyal.

Paano gumagana ang pag-atake:

Kapag ang isang target ay nakatanggap ng isang SVG na attachment at nagbukas ng isang email, ang file ay karaniwang inilulunsad sa kanilang default na web browser—maliban kung sila ay may partikular na application na nakatakda upang pangasiwaan ang mga SVG na file—na nagpapahintulot sa anumang naka-embed na mga script na maisagawa kaagad.
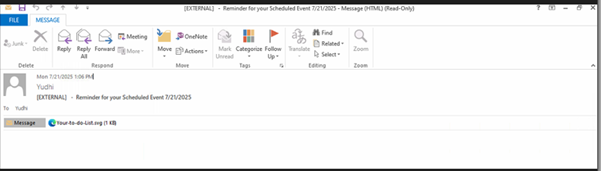
Fig2: Phishing Email ng SVG campaign

Karaniwang nagpapadala ang mga attacker ng mga phishing email na may mga mapanlinlang na subject line tulad ng “Reminder for your Scheduled Event 7212025.msg” o “Meeting-Reminder-7152025.msg” , na may kasamang mga hindi nakakapinsalang attachment na pinangalanang “Upcoming Meeting.svg” o “Your-to-do-List.svg” upang maiwasan ang pagdulot ng hinala. Kapag nabuksan na, tahimik na ire-redirect ng naka-embed na JavaScript sa loob ng SVG file ang biktima sa isang phishing site na halos ginagaya ang mga pinagkakatiwalaang serbisyo tulad ng Microsoft 365 o Google Workspace. Gaya ng ipinapakita sa fig.
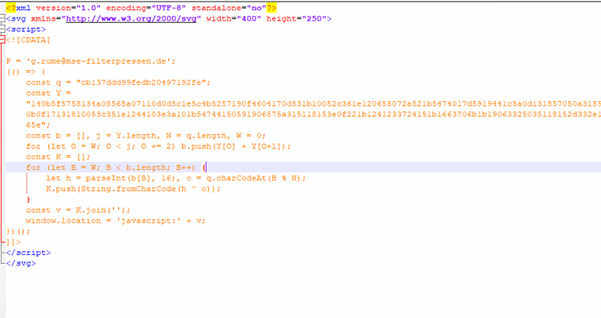
Fig3: Nakakahamak na SVG code.

Sa nasuri na sample ng SVG, nag-embed ang attacker ng a tag within the SVG, using a CDATA section to hide malicious logic. The code includes a long hex-encoded string (Y) and a short XOR key (q), which decodes into a JavaScript payload when processed. This decoded payload is then executed using window.location = ‘javascript:’ + v;, effectively redirecting the victim to a phishing site upon opening the file. An unused email address variable (g.rume@mse-filterpressen.de) is likely a decoy or part of targeted delivery.

Sa pag-decryption, nakita namin ang c2c phishing link bilang

hxxps://hju[.]yxfbynit[.]es/koRfAEHVFeQZ!bM9
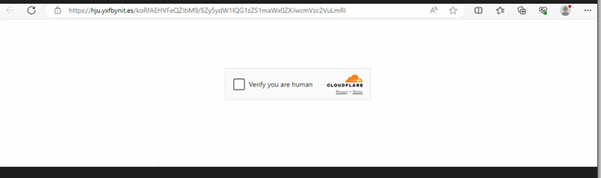
Fig4: Cloudflare CAPTCHA gate

Dinidirekta ang link sa isang phishing site na protektado ng Cloudflare CAPTCHA gate. Pagkatapos mong lagyan ng check ang kahon para i-verify, ikaw ay tao pagkatapos ay ire-redirect ka sa isang nakakahamak na pahina na kinokontrol ng mga umaatake.
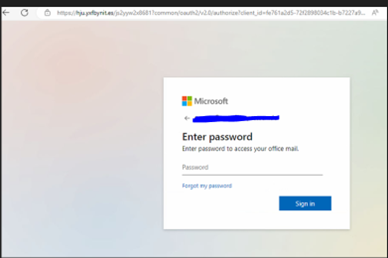
Fig5: Form sa pag-login sa Office 365

Ang pahinang ito ay nag-e-embed ng isang mukhang tunay na form sa pag-log in sa Office 365, na nagbibigay-daan sa grupo ng phishing na makuha at patunayan ang iyong mga kredensyal sa email at password nang sabay-sabay.

Konklusyon: Manatiling Nauna sa Mga Banta na Nakabatay sa SVG

Habang patuloy na nagbabago ang mga umaatake, dapat na kilalanin ng mga organisasyon ang mga nakatagong panganib sa mga mukhang hindi magandang format ng file tulad ng SVG. Ang mga pangkat ng seguridad ay dapat:

  • Isakatuparan malalim na inspeksyon ng nilalaman para sa mga SVG file.
  • I-disable ang awtomatikong pag-render ng browser ng mga SVG mula sa mga hindi pinagkakatiwalaang pinagmulan.
  • Turuan ang mga empleyado tungkol sa mga panganib ng pagbubukas ng mga hindi pamilyar na attachment.
  • Subaybayan ang mga hindi pangkaraniwang pag-redirect at aktibidad ng script sa email at trapiko sa web.

Ang mga SVG ay maaaring makapangyarihang mga tool para sa mga developer, ngunit sa mga maling kamay, maaari silang maging makapangyarihang mga sandata para sa mga cybercriminal. Ang kamalayan at maagap na pagtatanggol ay susi sa pananatiling nangunguna sa umuusbong na banta na ito.

Mga IOC

c78a99a4e6c04ae3c8d49c8351818090

f68e333c9310af3503942e066f8c9ed1

2ecce89fa1e5de9f94d038744fc34219

6b51979ffae37fa27f0ed13e2bbcf37e

4aea855cde4c963016ed36566ae113b7

84ca41529259a2cea825403363074538


Mga May-akda:

Soumen Burma

Rumana Siddiqui

 nakaraang PostAno ang Zero-Day Attack?
susunod na Post  Binibigyang-diin ng RBI ang Paggamit ng Zero Trust Approaches para sa Banking Institu...
Rumana Siddiqui

Tungkol kay Rumana Siddiqui

Si Rumana Siddiqui ay nagtatrabaho bilang Senior Security Researcher sa Quick Heal Security Labs. Siya ay masigasig tungkol sa pagsusuri ng malware, reverse engineering at paggalugad...

Mga artikulo ni Rumana Siddiqui »

Kaugnay na Post

  • CVE-2026-3854: Paano Naging Isang Primitibong Internal Metadata Injection ang mga Git Push Options

    Oktubre 6, 2026
  • Sa Loob ng DragonForce: Paano Talagang Tumatakbo ang Payload ng Isang Ransomware Cartel

    Oktubre 1, 2026
  • MacSync: Ang Mapang-uyam na Magnanakaw ng macOS na Gumagamit ng mga Pang-akit ng ClickFix

    Setyembre 8, 2026
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (344) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (26) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit


