

Ang kampanyang malware na “GrassCall” ay kumakatawan sa isang advanced social engineering attack na isinagawa ng isang cyber-criminal organization na nagsasalita ng Ruso na tinutukoy bilang “Crazy Evil,” kasama ang subgroup nitong “kevland” na nangunguna sa operasyon. Partikular na tinatarget ng kampanya ang mga naghahanap ng trabaho sa mga sektor ng cryptocurrency at Web3, gamit ang mga pekeng pamamaraan ng job interview upang ikompromiso ang mga sistema ng mga biktima at nakawin ang kanilang mga asset ng cryptocurrency.
Daan-daang tao ang naapektuhan ng scam, na may ilang nag-uulat na naubos ang kanilang mga wallet sa mga pag-atake.
Pangkalahatang-ideya ng Threat Actor sa likod nito:
Ang "Crazy Evil" ay isang organisasyong cybercriminal na nagsasalita ng Ruso na mabilis na umunlad simula nang itatag ito noong 2021, at naging isa sa mga pinakamalaganap na grupo na tumatarget sa mga digital asset. Ang grupo ay dalubhasa sa pandaraya sa pagkakakilanlan, pagnanakaw ng cryptocurrency, at pag-deploy ng malware na nagnanakaw ng impormasyon. Ang kanilang mga operasyon ay nailalarawan sa pamamagitan ng mga sopistikadong taktika sa social engineering, na kadalasang kinasasangkutan ng paggamit ng mga "traffer"—mga eksperto sa social engineering na nagre-redirect ng lehitimong trapiko sa mga malisyosong phishing page.
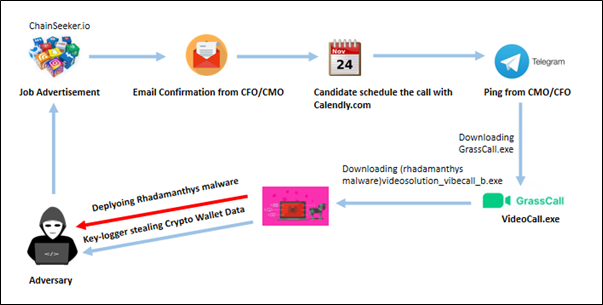
Chain ng Impeksyon:
Mga Taktika at Diskarte sa Pag-atake:
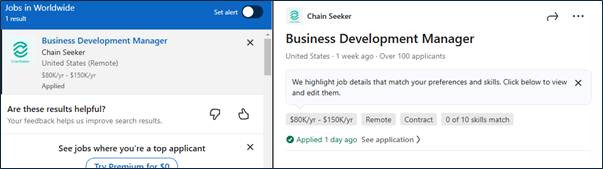
Pagpapanggap ng Pekeng Kumpanya: Nag-set up ang mga umaatake ng isang gawa-gawang negosyo, gaya ng "ChainSeeker.io," na nagtatampok ng propesyonal na website at mga aktibong social media account sa mga platform tulad ng LinkedIn at X (dating Twitter). Nag-publish sila ng mga de-kalidad na advertisement ng trabaho sa mga kagalang-galang na job board tulad ng LinkedIn, Well-found, at Crypto Jobs List upang maakit ang mga hindi mapag-aalinlanganang aplikante.
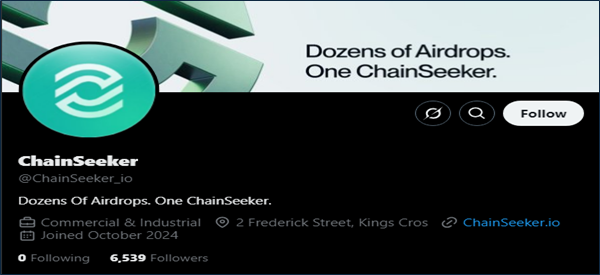
Advertisement ng Trabaho sa platform ng social media:
Komunikasyon sa Phishing: Sa tuwing ang mga interesadong Kandidato ay tumutugon sa mga pag-post ng trabaho sa social media, nakatanggap sila ng mga email na nag-iimbita sa kanila na interbyuhin ang mga matataas na opisyal ng kumpanya, gaya ng Chief Marketing Officer (CMO) o Chief Finance officer (CFO) sa pamamagitan ng koreo. Ang pag-uusap pagkatapos ay lumipat sa Telegram, kung saan ang nagpapanggap na CMO/CFO ay nagbibigay ng mga karagdagang direksyon.
Mail na natanggap pagkatapos mag-apply sa Job posted:
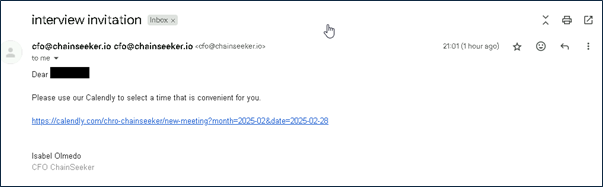
Ang pag-uusap ay lumilipat sa Telegram, kung saan ang mga kandidato ay iniimbitahan na mag-iskedyul ng isang tawag gamit ang Calendly, na nagpapahintulot sa kanila na pumili ng angkop na puwang ng oras.
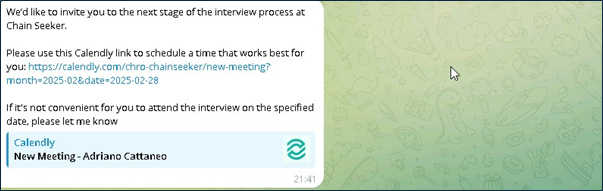
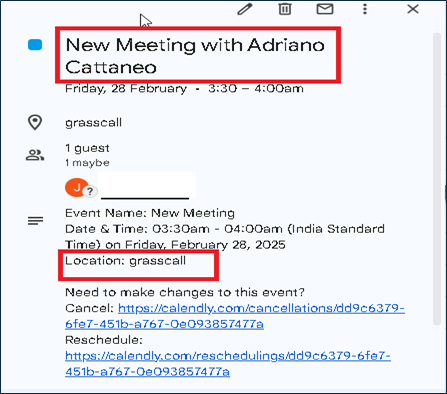
Pagkatapos iiskedyul ng mga kandidato ang kanilang tawag sa loob ng napiling takdang panahon, ang CMO o CFO ay makikipag-ugnayan sa kanila nang maaga upang magbigay ng mga karagdagang detalye.
Bago ang tawag, ang kanilang CFO/CMO ay nakikipag-ugnayan sa kandidato upang sumali sa tawag na may nakabahaging passcode.
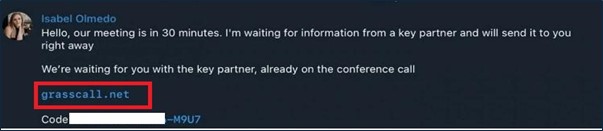
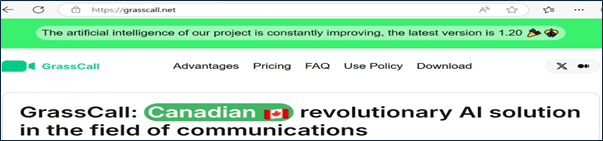
Nakakahamak na Software Deployment: Ang pekeng CMO ay nagtuturo sa mga kandidato na mag-download ng isang video conferencing application na pinangalanang "GrassCall" mula sa isang partikular na website (hal., "grasscall[.]net"). Ang pag-access sa pag-download ay nangangailangan ng isang code na ibinigay sa panahon ng pag-uusap sa Telegram. Nakikita ng website ang operating system ng bisita at nag-aalok ng kaukulang malisyosong kliyente:
Sa aming patuloy na pananaliksik kamakailan, natukoy namin na binago ng kalaban ang kanilang platform sa https://vibecall[.]app/.
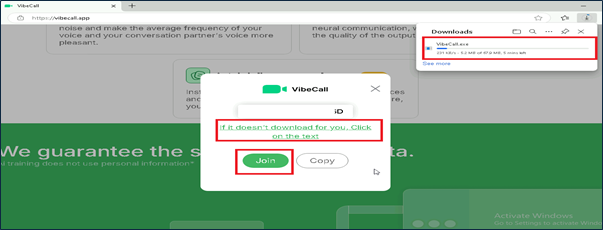
Dito sa sandaling naipasok ng kandidato ang kanilang passcode upang sumali sa pulong GrassCall.exe ay mada-download batay sa OS.
Mga Gumagamit ng Windows: Ang pag-install ng "GrassCall.exe" ay nagti-trigger ng pag-deploy ng Remote Access Trojan (RAT) na sinamahan ng isang programa sa pagnanakaw ng impormasyon tulad ng Rhadamanthys. Ang mga nakakahamak na tool na ito ay nagbibigay-daan sa mga umaatake na mapanatili ang patuloy na pag-access, mag-log ng mga keystroke, at kumuha ng sensitibong data, kabilang ang mga kredensyal ng wallet ng cryptocurrency.
Mga User ng Mac: Ang pag-install ng “GrassCall_v.6.10.dmg” ay nagreresulta sa pag-activate ng Atomic macOS Stealer (AMOS), isang tool na partikular na idinisenyo upang kumuha ng kumpidensyal na data mula sa mga macOS device.
Teknikal na Pagsusuri ng GrassCall.exe/ VibeCall.exe:
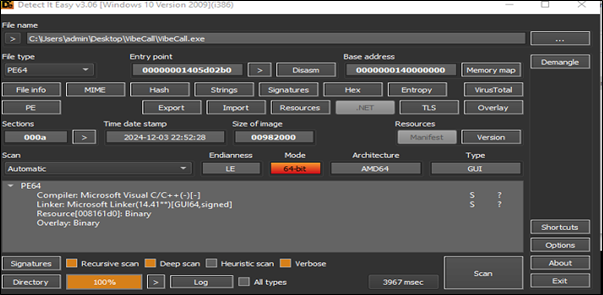
Ang VibeCall.exe ay isang 64-bit na executable na file na gumaganap bilang isang installer ngunit likas na nakakahamak. Sa pagpapatupad, sinusubukan nitong i-install at i-deploy ang Rhadamanthys malware. Ang Rhadamanthys ay isang sopistikadong Trojan na pagnanakaw ng impormasyon na idinisenyo upang mag-ani ng sensitibong data, kabilang ang mga kredensyal sa pag-log in, impormasyon sa pananalapi, at mga detalye ng system.
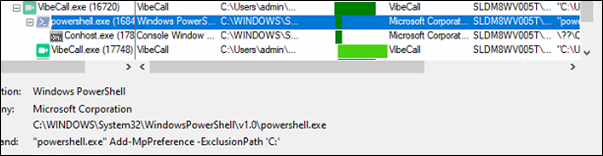
Sa pagpapatupad, pinapatakbo nito ang utos na Add-MpPreference upang magdagdag ng exclusion path sa Microsoft Defender. Sa partikular, inaalis nito ang buong C: drive, na nagiging sanhi ng ganap na pag-bypass ng Defender sa lahat ng mga file at folder sa C: habang ini-scan ito. Epektibong pinapagana nito ang kakayahan ng Defender na matukoy o tumugon sa anumang malisyosong aktibidad na nagaganap sa loob ng ibinukod na drive.
Sinusubukan nitong mag-download ng maraming sample ng Rhadamanthys malware at sinusubukang isagawa ito.
hxxp[:]//rustaisolutionnorisk[.]com/downloads/contry_solution_vibecall_e.exe 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3
hxxp[:]//rustaisolutionnorisk[.]com/downloads/aisolution_vibecall_a.exe f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30
hxxp[:]//rustaisolutionnorisk[.]com/downloads/soundsolution_vibecall_c.exe d23f79f9b7e1872d4671a18aa85b810c0cec2e0f5ce07c2cf99ed39f8936c8fb
hxxp[:]//rustaisolutionnorisk[.]com/downloads/videosolution_vibecall_b.exe 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6
Ibinababa nito ang mga na-download na sample sa C: / Users / user / Documents folder at sinusubukang isagawa ito.
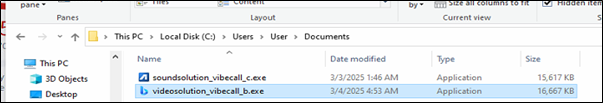
Pagsusuri ng Rhadamanthys malware
Sa pagsusuri ng isa sa Rhadamanthys malware (videosolution_vibecall_b.exe) mula sa itaas nalaman namin na ito ay isang 32bit na naka-pack na sample na naglalaman ng shellcode.
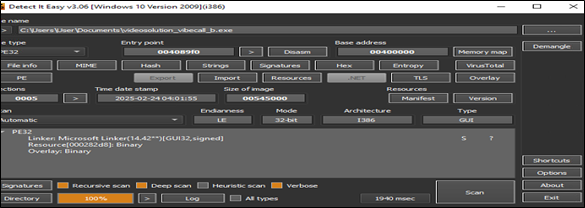
Nang ma-unpack namin, natagpuan namin ang pangalawang payload ng Rhadamanthys malware gaya ng ipinapakita sa figure sa ibaba.
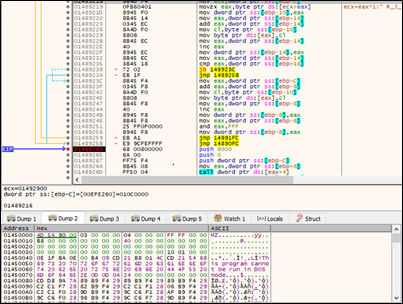
2nd Payload
sha256: 0160c14c3d84dcc5802a329a4d4bedcabd23b3a7761c1cd95d16bd0b7a7bb8eb
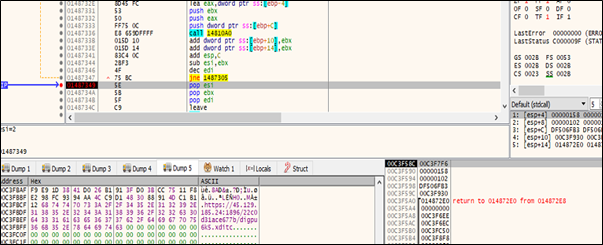
Ang pangalawang payload ay naglalaman ng configuration file na nagtatangkang magtatag ng koneksyon sa isang command-and-control (C2) server. Ang koneksyon ay nakadirekta sa URL:
hxxps://45.129.185.24:1896/22c0d31ace677b/digpu6k5.xditc
TTPS:
| T1566.002 | Phishing: Link ng Spearphishing |
| T1071.001 | Application Layer Protocol: Mga Web Protocol |
| T1102.001 | Serbisyo sa Web: Social media |
| T1199 | Pinagkakatiwalaang Relasyon |
| T1105 | Paglipat ng Ingress Tool |
| T1059.001 | Command and Scripting Interpreter: PowerShell/Windows Command Shell |
| T1204.002 | Pagpapatupad ng User: Nakakahamak na File |
| T1547.001 | Boot o Logon Autostart Execution: Registry Run Keys / Startup Folder |
| T1056.001 | Input Capture: Keylogging |
| T1567 | Exfiltration Sa Serbisyo sa Web |
| T1566.001 | Phishing: Spearphishing Attachment |
Mga hakbang sa pag-iwas:
- I-verify ang Mga Oportunidad sa Trabaho: Palaging kumpirmahin ang pagiging tunay ng mga pagkakataon sa trabaho at ang mga kumpanyang nag-aalok sa kanila. Gumamit ng mga opisyal at na-verify na channel upang patunayan ang anumang mga komunikasyong nauugnay sa recruitment.
- Mag-ingat sa Mga Download: Iwasan ang pag-install ng software mula sa hindi alam o hindi na-verify na mga mapagkukunan, lalo na kapag hiniling bilang bahagi ng mga hindi hinihinging pakikipag-ugnayan.
- Mag-install ng Mga Maaasahang Tool sa Seguridad: Gumamit ng kagalang-galang na antivirus at anti-malware software upang maprotektahan laban sa iyong system pagbabanta.
- Magsagawa ng Regular na Pagsusuri ng System: Magsagawa ng mga madalas na pag-scan sa iyong device upang matukoy at maalis ang malware o iba pang potensyal na mapaminsalang file.
Mga IoC na may Mga Deteksiyon:
| Pangalan ng File | Sumira | Pagtuklas sa Seqrite |
| VibeCall.exe | b63367bd7da5aad9afef5e7531cac4561c8a671fd2270ade14640cf03849bf52 | Trojan.GrassCallCiR |
| videosolution_vibecall_b.exe | 386b61ccdd4b785c835a064179d5fa58dc0d5fe34970a04487968e1ee0189ce6 | Trojan.Rhadamanth.S35275351 |
| contry_solution_vibecall_e.exe | 4b371777c2c638c97b818057ba4b0a2de246479776eaaacebccf41f467bb93c3 | Trojan.Rhadamanth.S35275351 |
| aisolution_vibecall_a.exe | f2e8f1f72abbc42f96c5599b8f27f620d91ae1680aa14b4f0bbf3daabd7bee30 | Trojan.Rhadamanth.S35275351 |
Mga May-akda:
Soumen Burma
Dixit Ashokbhai Panchal



