• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  malware  / Unmasking AsukaStealer: Ang $80 na Malware na Nagbabanta sa Iyong Digital Security
Unmasking AsukaStealer: Ang $80 Malware na Nagbabanta sa Iyong Digital Security
30 Mayo 2024

Unmasking AsukaStealer: Ang $80 Malware na Nagbabanta sa Iyong Digital Security

Sinulat ni Soumen Burma
Soumen Burma
malware

Ang AsukaStealer, na ibinebenta sa isang Russian-language cybercrime forum sa pamamagitan ng alyas na 'breakcore,' ay nalantad. Ang salarin ay nag-aalok ng mga serbisyo nito para sa buwanang bayad na $80, na nagta-target sa mga indibidwal at organisasyong naglalayong samantalahin ang mga kakayahan nito para sa mga malisyosong layunin.
Nakasulat sa C++, nagtatampok ang AsukaStealer ng mga nako-customize na configuration at isang intuitive na web-based na interface, na nagpapahusay sa kakayahang magamit nito para sa mga cybercriminal na naglalayong mag-deploy at mamahala ng malware nang mahusay.
Ito ay isang sopistikadong malware na idinisenyo upang makalusot sa isang malawak na hanay ng mga browser, kabilang ang mga sikat tulad ng Mozilla Firefox, Google Chrome, at Microsoft Edge. Ito ay may kakayahang kumuha ng mahalagang impormasyon tulad ng data ng extension, internet cookies, at naka-save na mga kredensyal sa pag-log in mula sa mga browser na ito, na nagdudulot ng malaking banta sa privacy at seguridad ng user. Sa kakayahan nitong i-target ang parehong Gecko at Chromium-based na mga browser, tinitiyak ng Asuka ang malawak na pag-abot sa iba't ibang platform ng pagba-browse, na ginagawa itong isang mabisang tool para sa mga cybercriminal na naghahangad na kumuha ng sensitibong data.
Bilang karagdagan sa data ng browser, ang Asuka ay nilagyan upang i-target ang iba pang mga application at software na karaniwang ginagamit ng mga indibidwal at negosyo. Naghahanap ito ng impormasyong nauugnay sa mga wallet ng cryptocurrency, mga kliyente ng FTP tulad ng FileZilla, mga platform ng pagmemensahe tulad ng Discord at Telegram, at software ng paglalaro tulad ng Steam.
Bukod dito, ang mga kakayahan ni Asuka ay lumampas sa pagkuha ng data upang isama ang mga exfiltrating na file mula sa mga nahawaang system at pagkuha ng mga screenshot.

Mga Detalyeng Teknikal
Ang AsukaStealer r ay isang C++ custom na malware. Habang sinusuri ang sample, una nitong ginagamit ang API pamamaraan ng hashing.
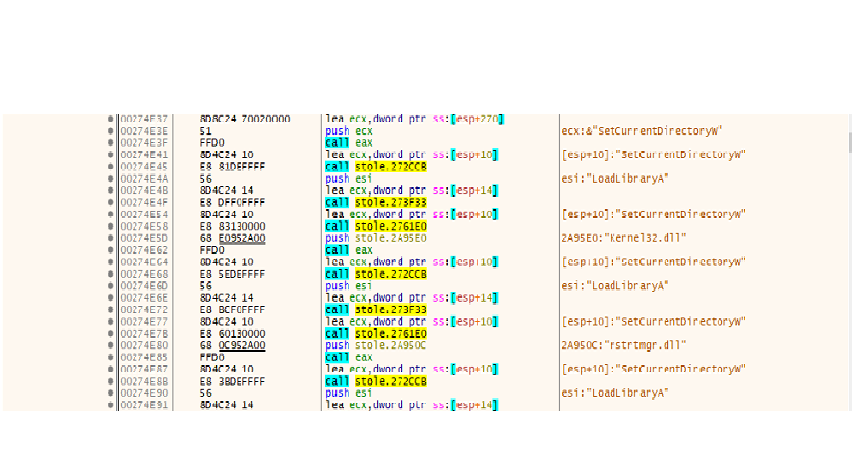
Fig 1: Ang resolution ng API ay ginawa ng malware

Sa aming pagsusuri, nalaman namin na ang Asuka ay may ilang base64-encode at hexadecimal na halaga.

Ginagamit nito ang “1d6f6623f5e8555c446dc496567bd86e” bilang susi at “WRBCFgwZHQZIAVcWAwMbUQEOBVRTBA==” bilang base64-encoded C2 address

Pagkatapos i-decode, ang c2c address ay hxxp://5.42.66.25:3000/
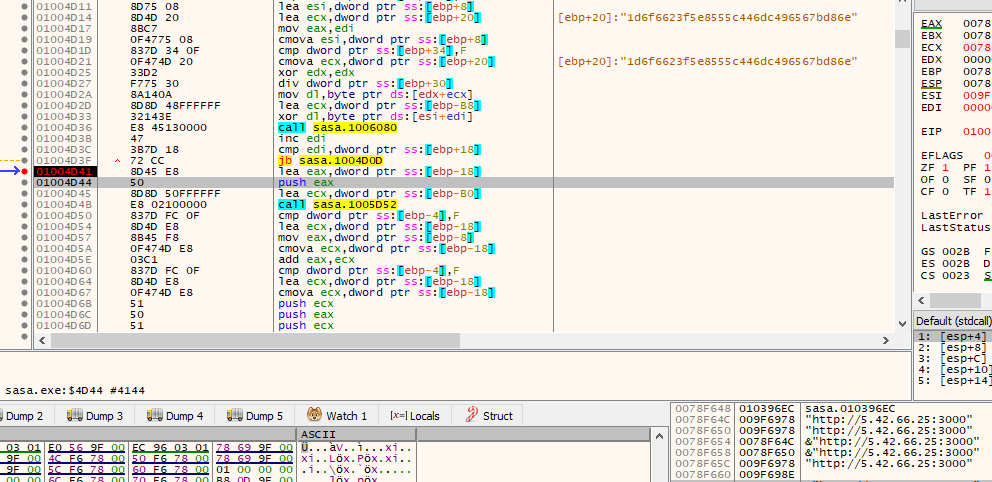
Fig 2: Pag-decode ng c2c base 64 na halaga na may key

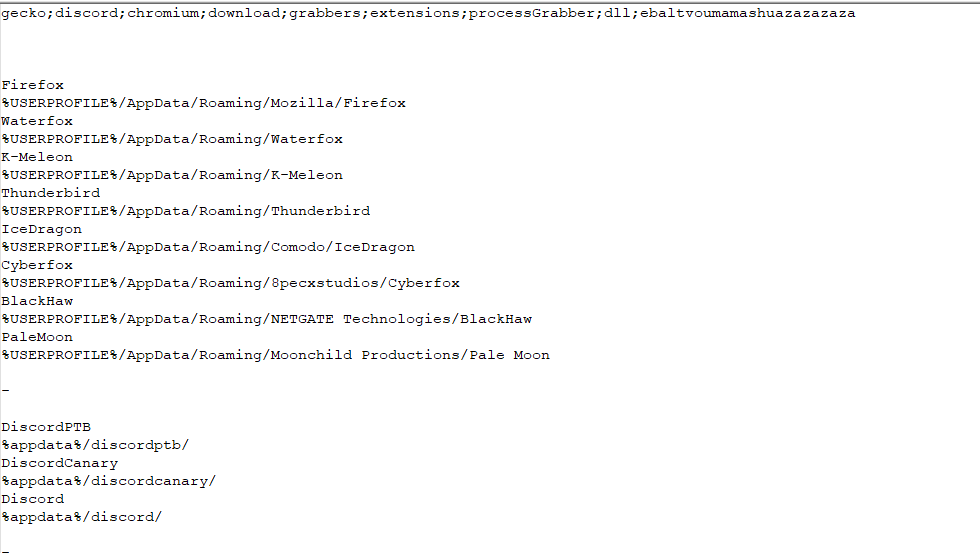
C2C download ng config file

Ang pinaka-kagiliw-giliw na katotohanan ay nagda-download ito ng mga configuration file mula sa c2c server na hxxp://5.42.66.25:3000/ at sinusubukang gamitin ang mga ito.
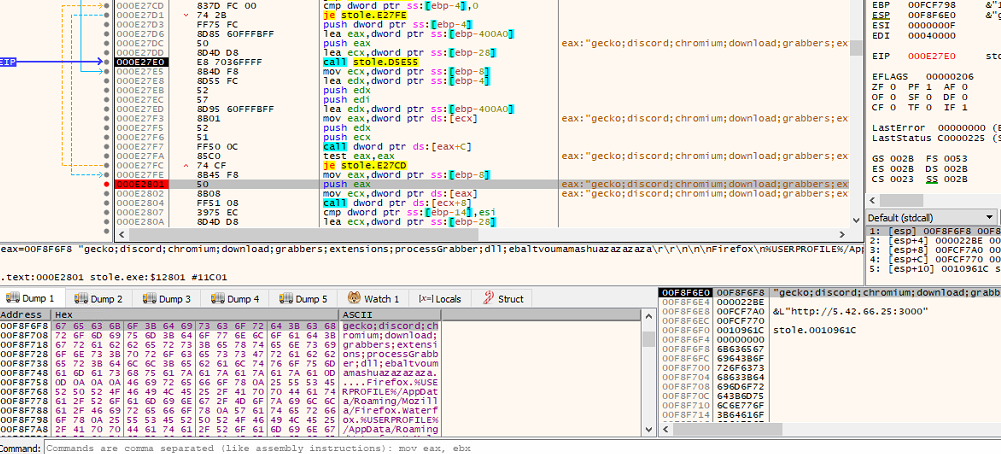
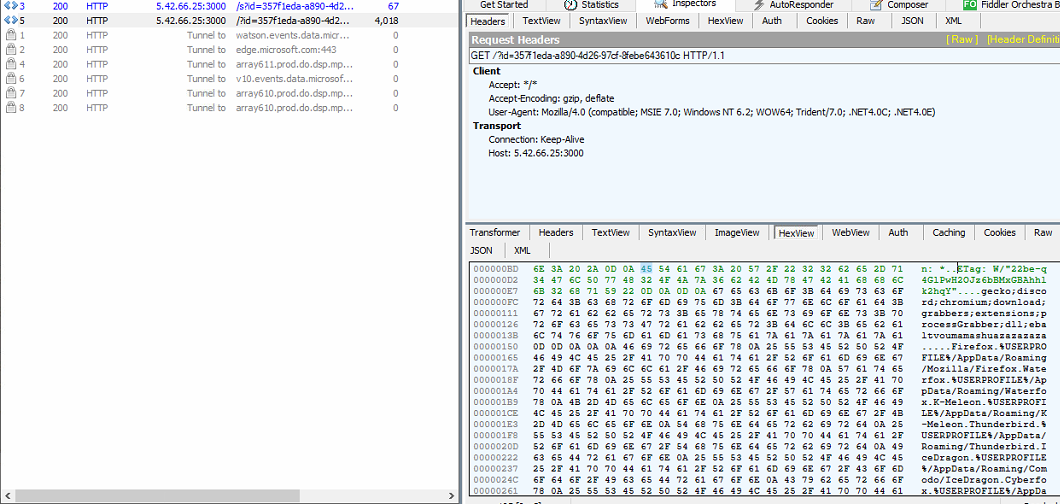
Fig 3: Configuration file

Mula sa configuration file, makikita natin na ginagamit nito ang mga detalye ng browser at discord.

Pagsasaliksik ng Data
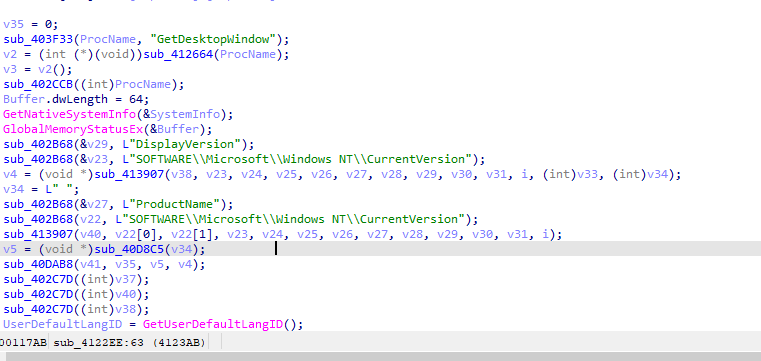
Fig 4: Pagsusuri ng bersyon ng desktop at ID ng wika

Sinusubukan nitong mangolekta ng desktop version at language ID at tinitingnan kung sila ay mula sa Armenia, Azerbaijan, Belarus, Kazakhstan, Kyrgyzstan, Moldova, Tajikistan, Uzbekistan, Ukraine, o Russia.
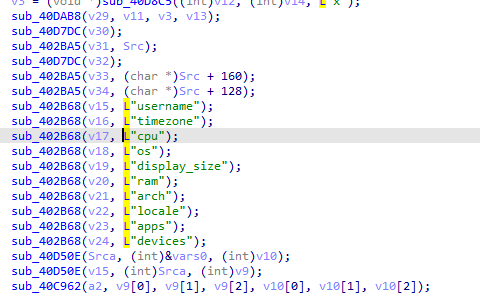
Fig 5: Pagkuha ng mga detalye ng OS

Sinusubukan din nitong makuha ang mga detalye ng CPU, bersyon ng OS, RAM, time zone, at iba pang mga detalye.
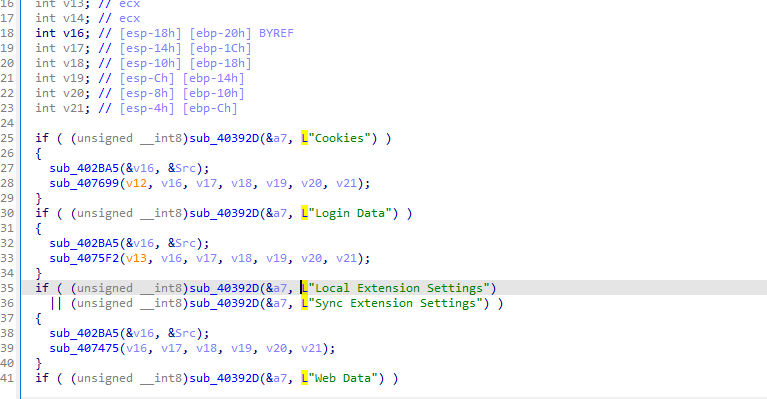
Fig 6: Mga detalye ng kredensyal ng browser

Sinusubukan din nitong mangolekta ng mga detalye sa pag-log in tulad ng cookies, password, at web Data ng mga browser.
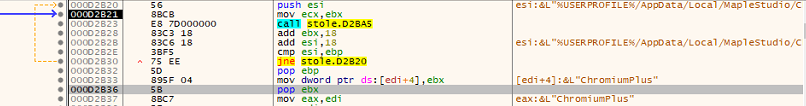
Fig 7: Mga detalye ng Chromium browser

Ipinapakita ng figure sa itaas kung paano nito sinusubukang magnakaw ng data mula sa mga chromium browser.

Ang listahan ng mga browser na sinusubukan nitong nakawin ay,

  1. OperaGX
  2. neto
  3. Kromo
  4. Google
  5. Google86
  6. Opera
  7. ChromiumPlus
  8. Iridium
  9. 7Star
  10. CentBrowser
  11. Chedot
  12. Vivaldi
  13. Kometa
  14. Mga Sangkap
  15. EpicPrivacyBrowser
  16. Uranus
  17. Sleipnir5
  18. Citrio
  19. Coowon
  20. liebao
  21. QIPSurf
  22. orbitum
  23. Amigo
  24. Tanglaw
  25. YandexBrowser
  26. Comodo
  27. 360Browser
  28. Maxthon3
  29. K-Melon
  30. Isputnik
  31. Nichrome
  32. CocCoc
  33. Uran2
  34. Chromodo2
  35. Atomo
  36. BraveSoftware
  37. Gilid
  38. GeForceExperience
  39. Steam
  40. CryptoTabBrowser

Sinusubukan din nitong nakawin ang mga sumusunod na detalye ng Crypto wallet:

  1. osmwallet
  2. DogeLabsWallet
  3. Safepal
  4. KeplrWallet
  5. Zecrey
  6. LeapCosmosWallet
  7. EthosSuiWallet
  8. gabi-gabi
  9. Z3US
  10. Bitski
  11. ABCWallet
  12. BitPay
  13. AuroxWallet
  14. WalletGuard
  15. EOFinanceWallet
  16. BitKeep-Wallet
  17. CoreWallet
  18. Crypto-Wallet
  19. VenomWallet
  20. BraavosWallet
  21. SolflareWallet

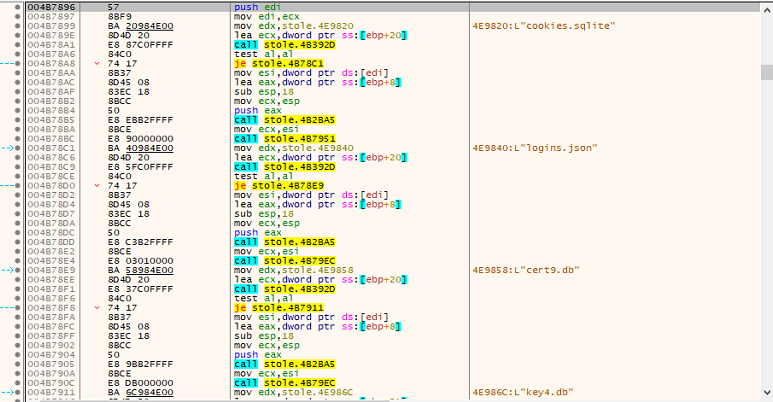
Fig 8: Pag-iimbak ng data sa pag-browse sa database file

Pagkatapos, ang malware ay nangongolekta at nagpapadala ng mga mahahalagang file para sa pag-decrypt ng data ng browser, kabilang ang cookies.sqlite, logins.json, cert9.db, at key4.db.

Ang bawat file ay nauugnay sa isang natatanging UUID na nabuo gamit ang UuidCreate function, na nagpapahusay sa pagsubaybay at pagsasaayos ng na-exfiltrated na data. Kapansin-pansin, ginagamit din ang UuidCreate para sa iba pang data na nakuha mula sa host, na sumasaklaw sa mga wallet ng cryptocurrency, module ng Grabber, Steam, Telegram, at mga karagdagang mapagkukunan, na nagpapakita ng mga komprehensibong kakayahan sa pag-exfiltrate ng data ng malware.

Nagda-download ng Coinminer

Dina-download din nito ang Coinminer file, ini-save ito sa isang temp folder na may pangalang tempik22814838.exe, at ipapatupad ito.

C2c ng Coinminer: hxxp://www.marrem.ee/altushka1488228pudge.exe
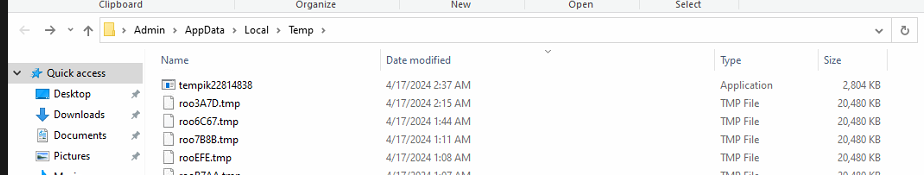
Fig 9: Na-download at na-drop ang Coinminer sa temp folder

Noong sinubukan naming suriin ang c2c, nakita namin ang login page ng AsukaStealer, kung saan iniimbak ng umaatake ang lahat ng detalye ng user.
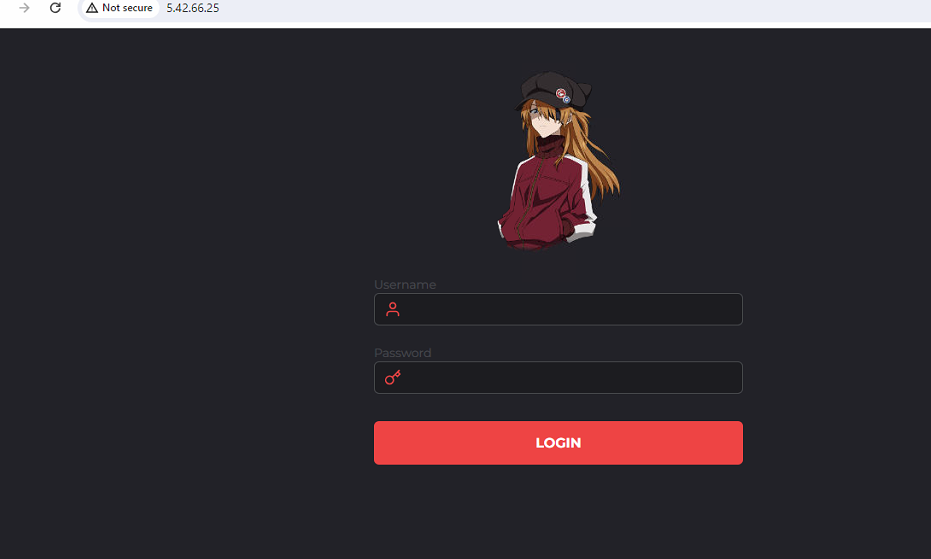
Fig 10: Login page ng AsukaStealer malware

Mga diskarte sa pag-atake ng miter:

Paunang Pag-access TA0001
Pagpapatupad TA0002
Pag-iwas sa Depensa TA0005
Pag-access sa Kredensyal TA0006
Pagkatuklas TA0007
koleksyon TA0009
Command at Control
TA0011
Magnakaw ng Token ng Application T1528
Magnakaw ng Web Session Cookie T1539
screen Capture T1113
Exfiltration Higit sa C2 T1041

Konklusyon :

Sa pagtaas ng bilang ng malware at paglaganap ng Malware-as-a-Service, nagiging mas madali para sa mga banta na ubusin kung ano ang madaling makuha nang hindi gumugugol ng maraming oras. Ang data ay ang pinakamahalagang kalakal para sa isang indibidwal o isang negosyo, na maaaring magnakaw at magbenta ng mga aktor sa mga underground na forum, na nagreresulta sa malalaking paglabag. Kaya, nagiging mas mahalaga na panatilihing napapanahon ang iyong antivirus upang maiwasan ang mga ganitong pangyayari.

Mga IOC:

24bb4fc117aa57fd170e878263973a392d094c94d3a5f651fad7528d5d73b58a   AsukaStealer

6b8277813999b908fc38eca68db5249fe0b76a8f652cb1a5a21d073247ed7dc4  Coinminer

Mga May-akda:

Soumen Burma

Rumana Siddiqui

 nakaraang PostBakit Endpoint Detection and Response (EDR) Ang Kinabukasan ng Endpoi...
susunod na Post  10 Dahilan Kung Bakit Dapat Gamitin ng mga CISO ang XDR Para sa Seguridad ng Enterprise
Soumen Burma

Tungkol sa Soumen Burma

Si Soumen ay isang Senior Security Researcher sa Quick Heal Technologies. Interesado siya sa Reverse Engineering, Malware analysis at...

Mga artikulo ni Soumen Burma »

Kaugnay na Post

  • Operasyon ng Tahimik na Rotor: Nakompromiso ng Targeted Campaign ang Sektor ng Unmanned Aviation Bago ang Moscow Summit

    Mayo 6, 2026
  • Ginagamit ng Malware Campaign ang mga SVG, Email Attachment, at CDN para I-drop ang XWorm at Remcos sa pamamagitan ng BAT Scripts

    Setyembre 11, 2025
  • SVC New Stealer on the Horizon

    Marso 21, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit