

- Mga Pangunahing Target.
- Mga Industriyang Apektado.
- Heograpikal na Pokus.
- Kadena ng Impeksyon – Operasyon IconCat.
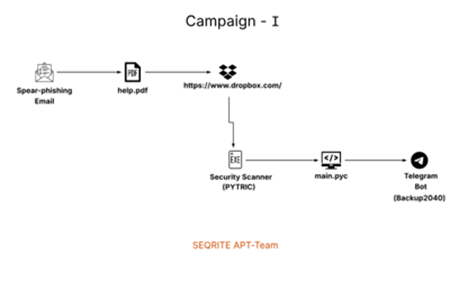
- Kadena ng Impeksyon – I.
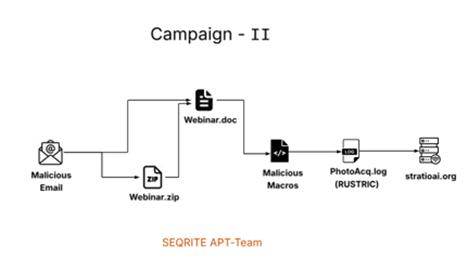
- Kadena ng Impeksyon – II.
- Pagsusuri ng Kampanya – Operasyon IconCat.
- Kampanya-I
- Mga Paunang Natuklasan.
- Sinusuri ang malisyosong PDF File.
- Teknikal na Pagsusuri.
- Malisyosong PyInstaller implant – PYTRIC
- Kampanya-II
- Mga Paunang Natuklasan.
- Sinusuri ang malisyosong Spear-Phishing Outlook File.
- Teknikal na Pagsusuri.
- Nakakahamak na Dokumento ng Word.
- Malisyosong Implant na May Kalawang – RUSTRIC
- Pagsusuri ng Imprastraktura.
- Konklusyon
- SEQRITE Proteksyon.
- Mga IOC
- MITER ATT&CK.
- Mga Paunang Natuklasan.
- Mga Paunang Natuklasan.
- Kampanya-I
pagpapakilala
SEQRITE Sinusubaybayan ng APT Team ng Labs Mga Hindi Kilalang Kumpol [UNG0801], isang medyo maunlad ngunit patuloy na banta na pinaniniwalaang nagmula sa Kanlurang Asya, na ang aktibidad ay pangunahing naobserbahan laban sa mga organisasyong IsraeliAng kumpol ay nagpapakita ng matinding pokus sa kapaligiran ng negosyo, Umaasa sa mga pang-akit na phishing na ininhinyero ng lipunan nakasulat sa Hebrew at idinisenyo upang maging katulad ng mga regular na panloob na komunikasyon, tulad ng mga update sa pagsunod, mga payo sa seguridad, o mga anunsyo sa webinar ng korporasyon.
Isang paulit-ulit na padron sa mga naobserbahang kampanya ay ang labis na pag-asa ng aktor sa panggagaya ng mga icon ng antivirus . Ang branding mula sa mga kilalang vendor ng seguridad, lalo na ang SentinelOne at Check Point , ay inaabuso upang lumikha ng maling pakiramdam ng pagiging lehitimo. Ang mga pekeng decoy na may temang AV na ito ay inilalabas ng mga malisyosong dokumentong Word at PDF , na nagsisilbing paunang mekanismo ng paghahatid. Kapag nabuksan na, ang mga dokumento ay humahantong sa pagkuha o pagpapatupad ng nilalaman ng decoy, na nagpapataas ng posibilidad ng pakikipag-ugnayan ng user at kasunod na pagkompromiso.
Ang aktibidad na ito ay unang sinusubaybayan sa loob ng SEQRITE Mga Lab bilang Operasyon IconCat, kung saan dalawang magkaibang kadena ng impeksyon ay natukoy simula noong ikatlong linggo ng Nobyembre 2025, parehong tinatarget ang ilang partikular na organisasyon sa buong Israel. Bagama't magkakaiba ang mga kampanya sa kanilang mga implant at sumusuportang imprastraktura, ang patuloy na pang-aabuso sa Panggagaya ng AV icon sa loob ng makitid na takdang panahon ng operasyon, Sa tingin namin ay nagmumungkahi ito ng isang shared operator o playbook. Batay sa behavioral linkage na ito, SEQRITE Pinagsasama-sama ng Lab APT-Team ang mga kampanyang ito sa ilalim ng iisang kumpol ng aktibidad, na ngayon ay sinusubaybayan bilang UNG0801, na maaaring magbago, batay sa mga pananaliksik sa hinaharap.
Mga Pangunahing Target
Ang UNG0801, na binubuo ng parehong kumpol ng kampanya, ay naka-target sa isang partikular na hanay ng mga industriya sa mga napiling hurisdiksyon ng interes, na ang mga sumusunod:
Mga Industriyang Apektado
- Mga Tagapagbigay ng Teknolohiya ng Impormasyon at mga Pinamamahalaang Serbisyo.
- Mga Serbisyo sa Yamang Pantao at Pagtatrabaho.
- Mga Kumpanya ng Pagbuo ng Software at Teknolohiya
Heograpikal na Pokus
- Israel
Kadena ng Impeksyon – Operasyon IconCat.
Kampanya - I
Kampanya – II
Pagsusuri ng Kampanya – Operation IconCat
Gaya ng nabanggit namin dati na pinagsama-sama namin ang kumpol ng mga kampanyang banta sa ilalim ng pangalang UNG0801, tinatawag din namin ito bilang Operation IconCat, dahil naniniwala kami na ito ang shared playbook, na kinabibilangan ng pang-aabuso sa mga AV Icon, ng mga kilalang vendor, samakatuwid, susuriin namin ngayon ang lalim ng mga kampanya at ilalagay ang iba pang mga partikular na detalye sa mga karagdagang seksyon.
Kampanya - I
Sa kampanyang ito ng shared playbook na nakatuon sa AV-abuse, natagpuan namin ang unang kampanya, na umabuso sa icon ng CheckPoint Anti-Malware Vendor sa pamamagitan ng pag-spoof nito, at ginamit pa ito bilang logo para sa PyInstaller implant na napagpasyahan naming tawagin bilang PYTRIC , na kumikilos bilang isang lehitimong binary, samakatuwid, sinusubaybayan namin ito bilang ang unang kampanya o cluster sa ilalim ng UNG0801 o Operation IconCat.
Mga Paunang Natuklasan.
Tulad ng sa SEQRITE Mga Labs APT-Team, masusing sinusubaybayan namin ang mga payload ng paunang pag-access, tulad ng mga shortcut file, mga email na nakabatay sa spear-phishing, mga malisyosong installer at marami pang iba. May nakita kaming PDF file na pinangalanang help.pdf.
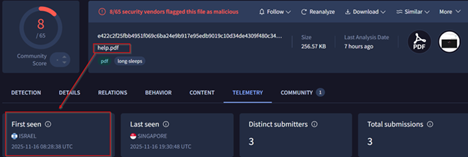
Ang sample na ito ay na-upload sa pampublikong sandbox corpus noong petsang 16 Nobyembre 2025, at unang na-upload mula sa geolocation ng Israel. Kasama namin, natagpuan din ng ibang mananaliksik sa seguridad ang kampanyang ito.
Sinusuri ang malisyosong PDF File.
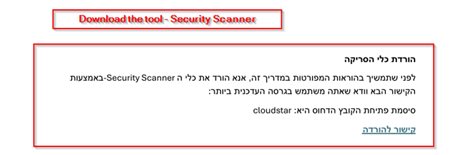
Sa unang pagsusuri ng PDF file na help.pdf , naobserbahan namin na nagsisilbi itong pang-akit na nakabatay sa dokumento at mekanismo ng paghahatid para sa susunod na yugto ng kadena ng impeksyon . Inaatasan ng dokumento ang biktima na mag-download ng isang tool na pinangalanang "Security Scanner", na naka-host sa Dropbox at protektado ng password na "cloudstar". Bilang bahagi ng social engineering, pinapayuhan ng dokumento ang mga gumagamit na tiyaking ginagamit nila ang pinakabagong bersyon ng tool , na maling ipinahihiwatig ang pagiging lehitimo nito sa pamamagitan ng pag-uugnay nito sa Check Point.
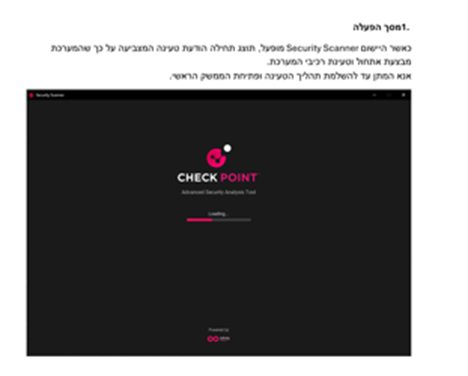
Para maging may kaugnayan hangga't maaari ang decoy, naglalaman din ang PDF ng logo at larawan ng start-up screen ng security tool na ibinigay ng Check Point Anti-Malware Vendor.
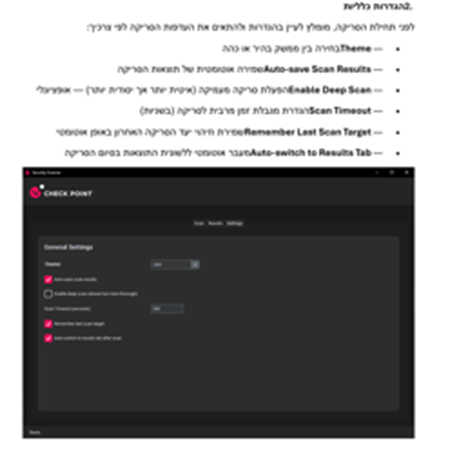
Sa susunod na pahina, ang dokumento ay nakatuon sa pagbibigay ng sunud-sunod na mga tagubilin para sa pagsisimula ng pag-scan , kabilang ang pagpili ng target na drive o folder at pagpili sa pagitan ng mabilis o komprehensibong mode ng pag-scan. Ipinapaliwanag din nito kung paano masisimulan o mapapahinto ng mga user ang proseso ng pag-scan at biswal na masubaybayan ang progreso ng pag-scan sa pamamagitan ng isang on-screen progress indicator, na nagpapatibay sa hitsura ng isang lehitimo at gumaganang tool sa seguridad.
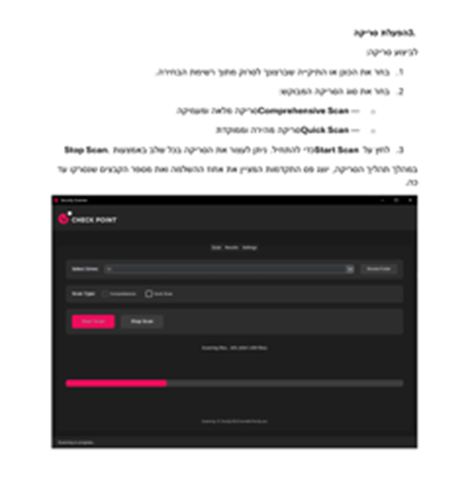
Sa ikatlong pahina ng PDF na ito, nakatuon ito sa mga uri ng pag-scan, na magagamit tulad ng Comprehensive Scan, Quick Scan at marami pang iba.
Bueno, ang huling pahina ng malisyosong PDF na ito ay nakatuon sa interface ng mga resulta ng pag-scan , na ipinapakita kapag nakumpleto na ang proseso ng pag-scan. Ang seksyong ito ay nagpapakita ng buod ng mga pangunahing sukatan, kabilang ang kabuuang bilang ng mga file na na-scan , mga natukoy na banta , at pangkalahatang tagal ng pag-scan . Bukod pa rito, nagbibigay ito ng detalyadong listahan ng mga kahina-hinalang file at mga tumatakbong proseso , kasama ang mga pangkalahatang rekomendasyon sa remediation.
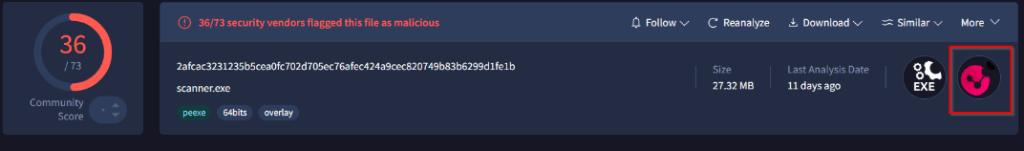
Sa susunod na seksyon, titingnan natin ang teknikal na pagsusuri ng second-stage payload, na itinagubilin sa biktima na i-download mula sa Dropbox sa PDF manual.
Teknikal na Pagsusuri.
Sa bahaging ito, tututuon tayo ngayon sa mga teknikal na kakayahan ng implant, na ating sinusubaybayan bilang PYTRIC.
Nakakahamak na PyInstaller Implant – PYTRIC.
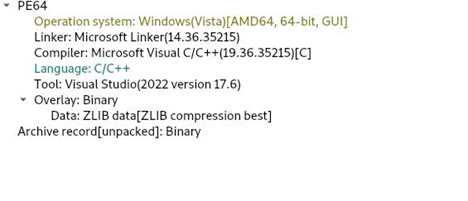
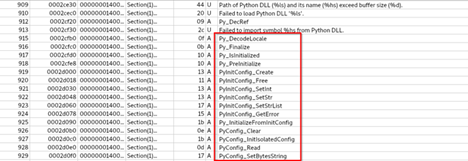
Sa simula, nang i-load ang binary sa mga pangunahing tool sa pagsusuri, naobserbahan namin na ito ay naka-package gamit ang PyInstaller . Sa madaling salita, nangangahulugan ito na ang malware ay orihinal na isinulat sa Python at pagkatapos ay pinagsama-sama sa isang standalone na executable ng Windows. Pinagsasama-sama ng PyInstaller ang Python interpreter, mga kinakailangang library, at ang Python code ng attacker sa isang binary, na nagbibigay-daan dito na tumakbo sa mga system na walang naka-install na Python. Ang pamamaraang ito ay karaniwang inaabuso ng mga threat actor dahil pinapasimple nito ang deployment habang nagdaragdag din ng manipis na layer ng obfuscation, na ginagawang medyo mas mahirap ang static analysis.
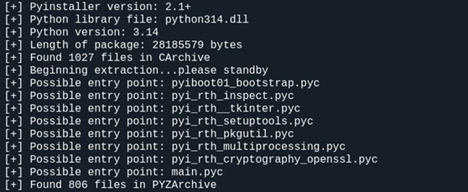
Kaya naman, napagpasyahan naming kunin ang mga file mula sa malisyosong PYZArchive na ito, at pagkatapos naming i-decompile ang main.pyc file na ito, natagpuan namin ang mga malisyosong fragment ng code.
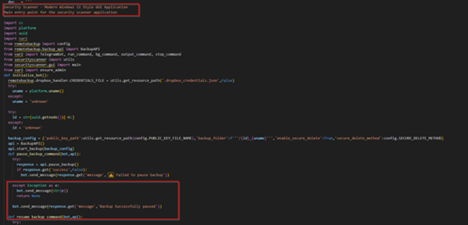
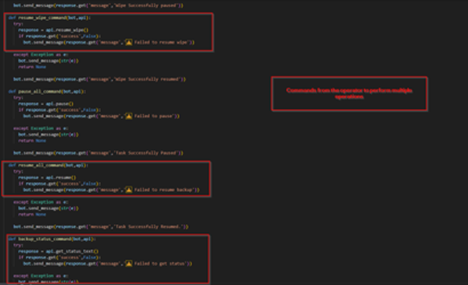
Panghuli, makikita natin na ang malisyosong script ay naglalaman ng maraming mensahe upang maisagawa ang ilang partikular na gawain.
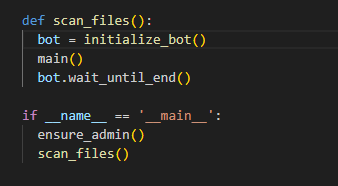
Pagkatapos, nakakita kami ng isang hanay ng mga kawili-wiling function na kilala bilang scan_files na karaniwang ini-scan ang lahat ng file sa target na makina at nariyan din ang isa pang function, na karaniwang gumagana kung ang script o ang implant na PYTIC ay may ilang partikular na pribilehiyo ng administrator upang maisagawa ang ilang partikular na hanay ng mga gawain.

Ngayon, sa huling bahagi ng script na ito, makikita natin na mayroong maraming command na isinagawa mula sa panig ng TA, na nagsasagawa ng mga gawain tulad ng pagsasagawa ng system-wide wipe, pagbura ng lahat ng backup, pagsuri ng status ng backup at marami pang iba, na ginagawang parang Wiper ang implant na ito, sa panig ng biktima.
Samakatuwid, napagpasyahan namin na ang PYTRIC implant ay karaniwang isang malware na hindi maayos ang pagkakaprograma, na sinusuportahan ng PyInstaller. Dagdag pa rito, sa pagsusuri sa bot-token ng Telegram, nalaman namin na ang pangalan ng bot, na ginamit upang kumonekta sa TA ay Backup2040, na ginamit upang maisagawa ang operasyon sa itaas.
Kampanya – II
Ngayon, sa pangalawang kampanyang ito ng shared playbook na nakatuon sa AV-abuse, natuklasan namin na inaabuso nito ang icon ng SentinelOne Anti-Malware Vendor sa pamamagitan ng pag-spoof nito, at paggamit pa rito bilang logo para sa implant na nakabase sa Rust, na napagpasyahan naming tawaging RUSTRIC, na gumaganap bilang isang lehitimong binary, samakatuwid, sinusubaybayan namin ito bilang pangalawang kampanya o cluster sa ilalim ng UNG0801 o Operation IconCat.
Mga Paunang Natuklasan.
Nang masubaybayan namin ang unang kampanya, nasubaybayan at natukoy din namin kalaunan ang isang malisyosong email na nakabatay sa spear-phishing, na na-upload mula sa Israel.
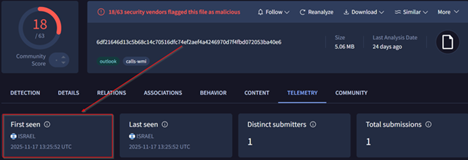
Gaya ng makikita natin na ang sample ay na-upload na sa pampublikong sandbox corpus noong petsang Nobyembre 17, 2025. Ngayon, ating suriin ang malisyosong email na nakabatay sa Spear-Phishing.
Sinusuri ang malisyosong Spear-Phishing Email-File.
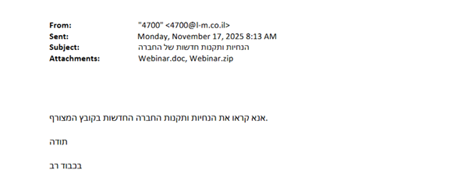
Sa simula, nang suriin ang malisyosong email na spear-phishing, natuklasan namin na nagpapanggap ito bilang LM Group , isang lehitimong kumpanya ng human resources at staffing services sa Israel, sa pamamagitan ng pag-abuso sa domain na lm.co.il. Nang suriin ang nilalaman ng email, nalaman namin na gumamit ang TA ng ilang mga salita upang maging kamukha ng isang panloob na komunikasyon sa korporasyon, gamit ang isang pangkaraniwang pangalan ng nagpadala ng departamento at pormal na wikang Hebreo, at naglagay ng mga kalakip na ipinakita bilang mga karaniwang alituntunin ng kumpanya at mga materyales sa webinar, na Webinar.doc at Webinar.zip.
Teknikal na Pagsusuri.
Sa seksyong ito, tututuon tayo sa dalawang bahagi ng kampanyang ito, ang una ay ang malisyosong word document, na naglalaman ng mga macro, na hahantong sa pangalawa at panghuling stager, na ating susubaybayan bilang RUSTRIC.
Nakakahamak na Dokumento ng Word.
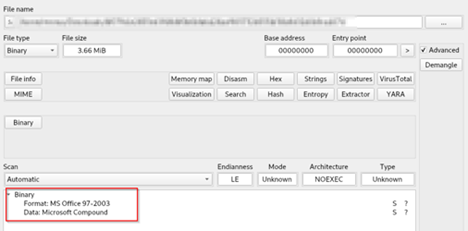
Noong una, nang suriin namin ang mga inisyal na tool sa pagsusuri ng file, naging pamilyar kami sa format ng file, na isa itong document file na naglalaman ng mga macro.
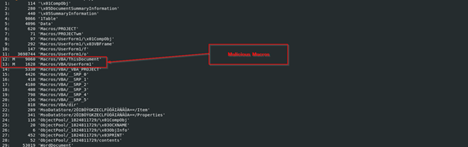
Bukod pa rito, napansin din namin na ang dokumento ay halos sira na at ang tanging layunin ng word file ay i-drop ang final stager. Nang tingnan namin ang mga stream, nalaman namin na sa lahat ng stream, dalawa lang ang interesante, na naglalaman ng malisyosong code.
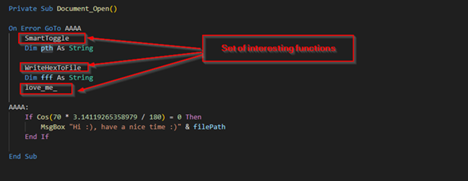
Sa karagdagang pagkuha ng malisyosong macro, natuklasan namin na naglalaman ito ng ilang hanay ng mga kawili-wiling function para sa pagsasagawa ng ilang partikular na gawain, at natuklasan din namin na ang threat actor ay nag-iwan ng isang nakakaantig na mensahe para sa mga analyst at sa target na nagsasabing "Hi :)", magkaroon ng magandang oras :).
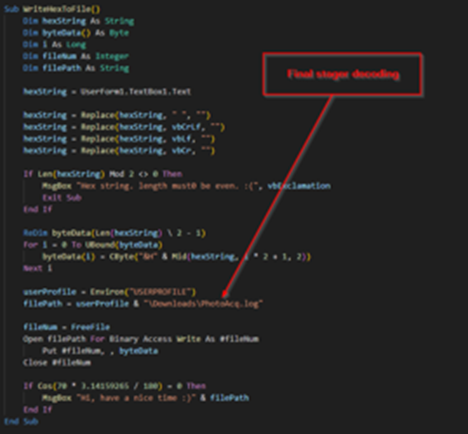
Sa pagsusuri ng function na WriteHexToFile, natukoy namin na ito ang responsable sa pagkuha at muling pagbuo ng huling yugto ng payload mula sa UserForm1 stream. Binabasa ng function ang isang malaking hex-encoded blob na nakaimbak sa loob ng design-time value ng UserForm1.TextBox1.Text, inaalis ang lahat ng formatting artifacts tulad ng mga spaces at line breaks, at pinapatunayan ang integridad ng data. Pagkatapos ay idine-decode nito ang hex string byte-by-byte sa raw binary form nito at isinusulat ang muling pagbuo ng payload sa disk bilang PhotoAcq.log sa loob ng Downloads directory ng target, na kilala bilang PhotoAcq.log.
Gayundin, nakakita kami ng isang kakaibang padron, na ang aktor ng pagbabanta ay mahilig sa labis na paggamit ng mga emote at pag-uulit at pag-iiwan ng mga katulad na mensahe sa lahat ng dako sa malisyosong script.
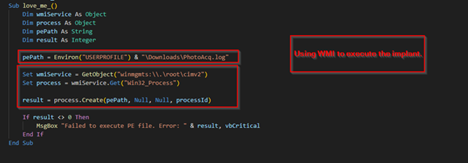
Susunod, sa pagsusuri sa function na love_me_, ang responsable sa pagpapatupad ng muling binuong payload kapag naisulat na ito sa disk. Binubuo nito ang buong path papunta sa na-drop na file, ang PhotoAcq.log, na matatagpuan sa loob ng Downloads directory ng biktima, at ginagamit ang Windows Management Instrumentation (WMI) upang ilunsad ito. Sa partikular, kinukuha ng macro ang isang handle sa Win32_Process class sa pamamagitan ng root\cimv2 namespace at tinatawag ang Create method upang mag-spawn ng isang bagong proseso.
Susunod, titingnan natin ang panghuling payload, na siyang RUSTRIC.
Malisyosong Implant na May Kalawang – RUSTRIC
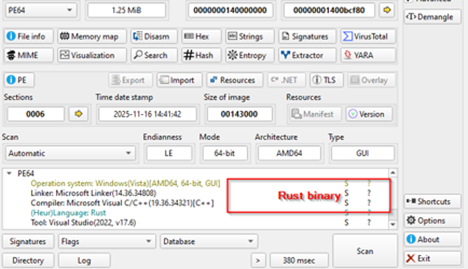
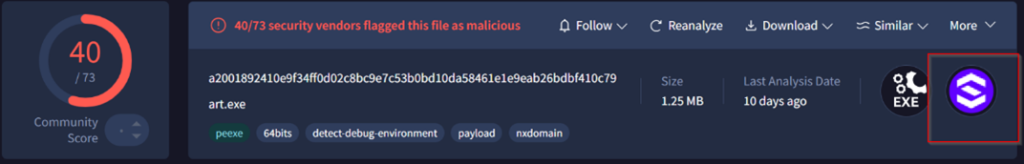
Noong una, nang i-load ang binary sa mga initial analysis tool, nalaman namin na ito ay isang Rust-based implant.
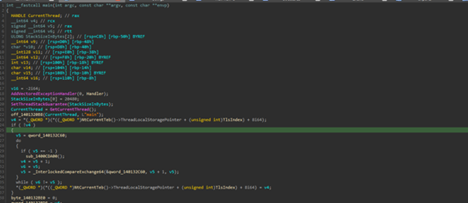
Pagdating sa pangunahing function, natuklasan namin na dahil ito ay isang Rust binary, maraming pinaghalong library pati na rin ang mga code fragment na hindi gaanong kawili-wili.
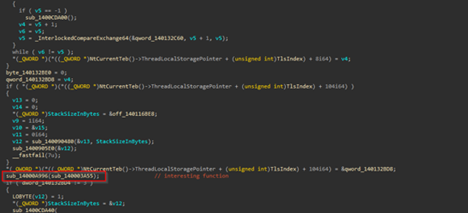
Sa susunod, nakakita kami ng isang kawili-wiling function, na gumaganap ng napakaraming gawain tulad ng pag-enumerate ng listahan ng mga antivirus na nasa makina ng target.
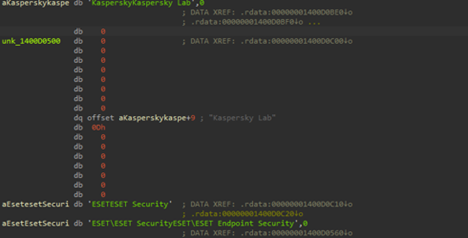
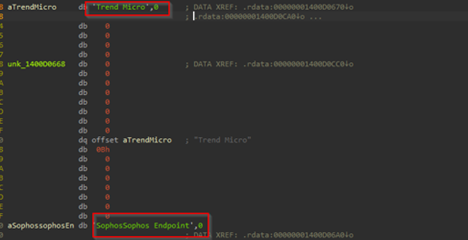
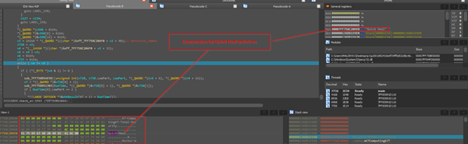
Gaya ng nabanggit, nakita rin natin na naglilista ito ng kabuuang 28 anti-virus na kinabibilangan ng QuickHeal, CrowdStrike, CheckPoint, ESET at marami pang iba sa pamamagitan ng paglilista ng mga pangalan ng file ng mga anti-malware agent file, mga partikular na folder at marami pang iba. Ang listahan ng mga anti-malware vendor na inilista ng implant na ito ay ang mga sumusunod:
| # | Pangalan ng Antivirus |
| 1 | Mabilis na Pagalingin |
| 2 | tagapagtanggol ng microsoft |
| 3 | Avast |
| 4 | AVG |
| 5 | Avira |
| 6 | Bitdefender |
| 7 | Kaspersky |
| 8 | ESET |
| 9 | McAfee |
| 10 | Norton |
| 11 | Uso Micro |
| 12 | Sophos |
| 13 | Malwarebytes |
| 14 | Security Security |
| 15 | F-Secure |
| 16 | Comodo |
| 17 | Webroot |
| 18 | Pagkintab |
| 19 | Sentinel One |
| 20 | VMware Carbon Black |
| 21 | CrowdStrike |
| 22 | G DATA |
| 23 | Qihoo 360 |
| 24 | K7 Computing |
| 25 | Doktor Web |
| 26 | Suriin ang Point |
| 27 | BullGuard |
| 28 | emsisoft |
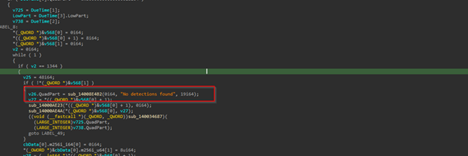
Dagdag pa rito, kapag nakumpleto na ang enumerasyon at kung sakaling matuklasan ng implant na wala ang ilang partikular na AV, magpi-print din ito ng mensaheng " Walang Natuklasan na Deteksyon ", kasunod, kapag tapos na ang AV-enumeration, magpapatuloy ito sa pagsasagawa ng mga susunod na aksyon.
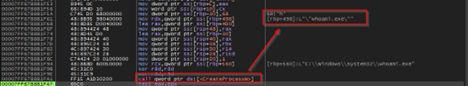
Sa simula, isinasagawa nito ang utos na whoami.exe, na karaniwang isang pangkalahatang pag-uugali na isinasagawa ng mga implant, bagama't medyo maingay.
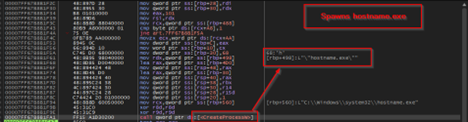
Susunod, isinasagawa nito ang utos na hostname.exe, na muli ay isang pangkalahatang pag-uugali upang isa-isahin ang hostname ng target.
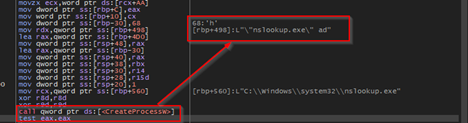
At, ang pangwakas na utos, ang pagpapatakbo ng implant ay karaniwang nslookup.exe na karaniwang nagsasagawa ng operasyon na may kaugnayan sa network.
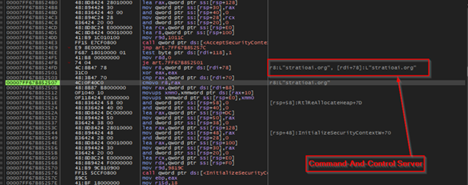
Bueno, ang panghuli ngunit hindi ang pinakamahalaga ay, na-extract din namin ang address ng command-and-control framework, sa kasong ito ang implant, na paulit-ulit na sinubukang kumonekta sa C2 address.
Ngayon, habang tinatapos natin ang pagsusuri ng pangunahing implant na ito, susunod nating titingnan ang mga artifact na nakabatay sa imprastraktura.
Pagsusuri ng Imprastraktura.
Sa unang kampanya, nalaman namin na inaabuso ng aktor ng pagbabanta ang Telegram para sa mga gawaing nakabatay sa komunikasyon at imprastraktura, samantalang, sa pangalawang kampanya, kinuha namin ang command-and-control mula sa implant.
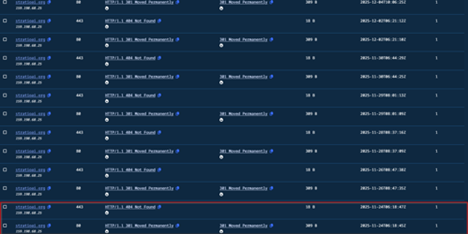
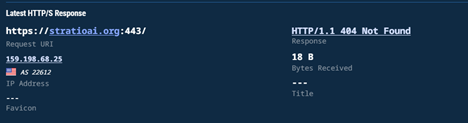
Bueno, sa pagsusuri sa mga detalye ng imprastraktura, natuklasan namin na maraming beses nang na-redirect ang webpage sa HTTPS na bersyon, kasama ang pinakabagong tugon, na aming natuklasan, na ito ay nagseserbisyo sa port 443, na sa aming palagay ay ang port para sa pakikipag-ugnayan sa C2 server.
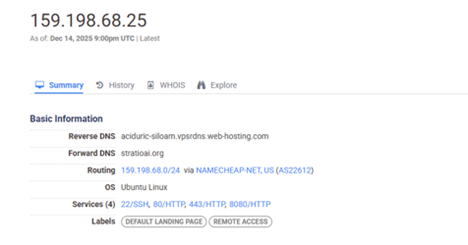
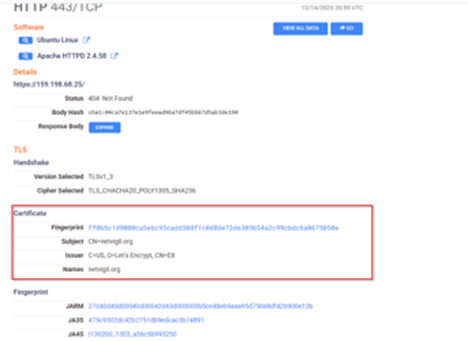
Sumunod, naobserbahan namin ang isang kawili-wiling detalye noong pagsusuri ng imprastraktura. Ang IP address na naka-map sa domain ay nauugnay pa rin sa isang netvigil.org CNAME at patuloy na nagpapakita ng isang TLS certificate na inisyu para sa domain na iyon sa halip na ang aming sinusuri. Ipinapahiwatig nito na ang VPS ay dating nagho-host ng netvigil.org at hindi kailanman ganap na na-reconfigure para sa bagong domain. Sa pagsasagawa, ang ganitong uri ng residue, sa aming paniniwala, kung saan ang pinagbabatayang host ay nagpapanatili ng mga sertipiko o mga entry ng virtual host mula sa isang naunang setup, ay karaniwan sa mababang halaga o muling ginagamit na imprastraktura na kadalasang nakikita sa mga malisyosong operasyon.
Naniniwala kami na itinuro lang ng aktor ang isang bagong domain sa isang umiiral na server nang hindi nililinis ang mas lumang configuration.
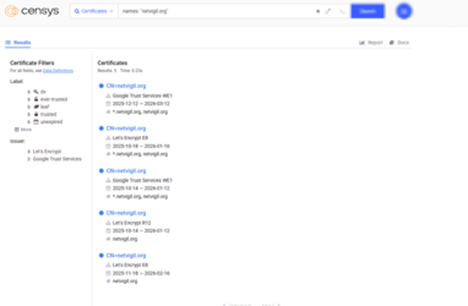
Ang pagsusuri sa kasaysayan ng sertipiko sa Censys ay higit pang sumusuporta sa pagtatasang ito. Nang magtanong para sa netvigil.org, natukoy namin ang maraming aktibo at kamakailang inilabas na mga sertipiko na nakatali sa parehong domain, kabilang ang mga wildcard na entry (*.netvigil.org).
Konklusyon
Samakatuwid, napagpasyahan namin na, bagama't magkaiba ang mga motibo ng parehong kampanya, pareho ang kanilang playbook para sa pag-abuso sa mga AV-Icon sa mga implant para sa pagpapatupad, na nag-uugnay sa parehong ito sa ilalim ng cluster na UNG0801, ang una ay umaabuso sa icon at tema ng Check Point para sa paghahatid ng PYTRIC implant, na nagsasagawa ng mga mapaminsalang aksyon tulad ng pagbura ng impormasyon ng system, habang ang isa naman ay umaabuso rin sa icon ng Sentinel One at isang medyo katulad na tema para sa paghahatid ng RUSTRIC implant, na sa aming paniniwala ay para lamang sa mga layunin ng paniniktik.
Ang pagpapatungkol ay tunay ngang isang mahirap at nakalilitong desisyon ngunit batay sa halos magkaparehong gabay at tagal ng panahon ng mga kampanya, pinagsama-sama namin ito sa ilalim ng Operation IconCat o UNG0801. Bagama't, may kaunting kontradiksyon, naniniwala kami na ang unang kampanya ay walang layuning magnakaw ng datos o mag-espiya, samantalang ang pangalawang kampanya ay nakatuon sa pag-eespiya, na ginagaya ang pag-uugali ng isang Advanced-Persistent-Threat (APT) na grupo.
Samakatuwid, binubuod nito ang aming pananaliksik at ibinigay ang mga nabanggit na dahilan nang may kumpiyansa sa pagpapangkat-pangkat ng mga kampanya sa ilalim ng isang kumpol, na maaaring magbago, pati na rin ang pagbibigay-diin sa ilang mga pagkakaiba.
SEQRITE Proteksyon.
- Iniksyon
- Win64
- Trojan.50253.GC
- Trojan.50255.GC
- Trojan.50254.GC
Mga IOC
| Sumira | Uri ng File |
| 6df21646d13c5b68c14c70516dfc74ef2aef4a4246970d7f4fbd072053ba40e6 | Tanawan |
| 6f079c1e2655ed391fb8f0b6bfafa126acf905732b5554f38a9d32d0b9ca407d | Dokumento |
| 77ceeb88a1fe4fb03af1acc589e02aeb156e3b22b110124ce1b25c940b0d9bbe | ZIP |
| 54ebdea80d30660f1d7be0b71bc3eb04189ef2036cdbba24d60f474547d3516a | EXE |
| 2afcac3231235b5cea0fc702d705ec76afec424a9cec820749b83b6299d1fe1b | EXE |
| e422c2f25fbb4951f069c6ba24e9b917e95edb9019c10d34de4309f480c342df |
Mga Host/IP Address
| stratioai[.]org |
| hxxps://www[.]dropbox[.]com/scl/fi/e2tctz6iy0s81dcxysbkf/help.pdf?rlkey=4b3uydquzd0h5xe7lk0gk95r9&st=c1qfydwi&dl=1 |
| 159[.]198[.]68[.]25 |
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan ng Teknik | Paano Ito Nalalapat sa Operasyon IconCat |
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment | Ang parehong kampanya ay umaasa sa mga malisyosong attachment ng PDF at Word document na inihahatid sa pamamagitan ng spear-phishing |
| T1566.002 | Phishing: Link ng Spearphishing | Inutusan ng Campaign-I ang mga biktima na mag-download ng pekeng "Security Scanner" mula sa Dropbox | |
| T1204.002 | Pagpapatupad ng User: Nakakahamak na File | Ang mga biktima ay hinuhubog ng lipunan upang manu-manong magbukas ng mga dokumentong PDF/Word | |
| Pagpapatupad | T1059.006 | Command and Scripting Interpreter: Python | Nagde-deploy ang Campaign-I ng PyInstaller-packed Python malware (PYTRIC) |
| T1059.005 | Command and Scripting Interpreter: Visual Basic | Gumagamit ang Campaign-II ng mga malisyosong VBA macro sa isang dokumento ng Word | |
| T1047 | Instrumentasyon ng Pamamahala ng Windows | Ang RUSTRIC ay isinasagawa sa pamamagitan ng WMI (Win32_Process.Create) | |
| Pag-iwas sa Depensa | T1036.005 | Masquerading: Itugma ang Lehitimong Pangalan o Lokasyon | Parehong ginagaya ng mga kampanya ang mga pinagkakatiwalaang vendor ng antivirus (Check Point at SentinelOne) |
| T1027 | Obfuscated na mga File o Impormasyon | Ang Payload ay hex-encoded sa loob ng dokumento ng Word. | |
| T1218 | Pinirmahan na Binary Proxy Execution | Ang pagpapatupad ng malware ay gumagamit ng mga pinagkakatiwalaang binary ng Windows (hal., wmic, nslookup, whoami, hostname) | |
| Pagkatuklas | T1518.001 | Pagtuklas ng Security Software | Inililista ng RUSTRIC ang 28 iba't ibang antivirus at EDR na produkto sa pamamagitan ng pagsuri sa mga kilalang file path at process indicator. |
| Command at Control | T1105 | Paglipat ng Ingress Tool | Kinukuha ng Campaign-I ang second-stage payload mula sa Dropbox bilang bahagi ng infection chain. |
| T1071.001 | Application Layer Protocol: Mga Web Protocol | Parehong implant ang nagtatangkang ikonekta ang imprastrakturang C2 na kontrolado ng attacker sa pamamagitan ng mga karaniwang web-based na protocol. |


