


Pangkalahatang-ideya
Seqrite Natukoy at nasubaybayan ng Labs APT-Team ang UNG0002 na kilala rin bilang Unknown Group 0002, isang grupo ng mga operasyong nakatuon sa paniniktik na pinagsama-sama sa ilalim ng iisang kumpol na nagsasagawa ng mga kampanya sa maraming hurisdiksyon sa Asya kabilang ang China, Hong Kong, at Pakistan. Ang threat entity na ito ay nagpapakita ng matinding kagustuhan sa paggamit ng mga shortcut file (LNK), VBScript, at mga tool pagkatapos ng pagsasamantala tulad ng Cobalt Strike at Metasploit, habang patuloy na nagde-deploy ng mga decoy document na may temang CV upang akitin ang mga biktima.
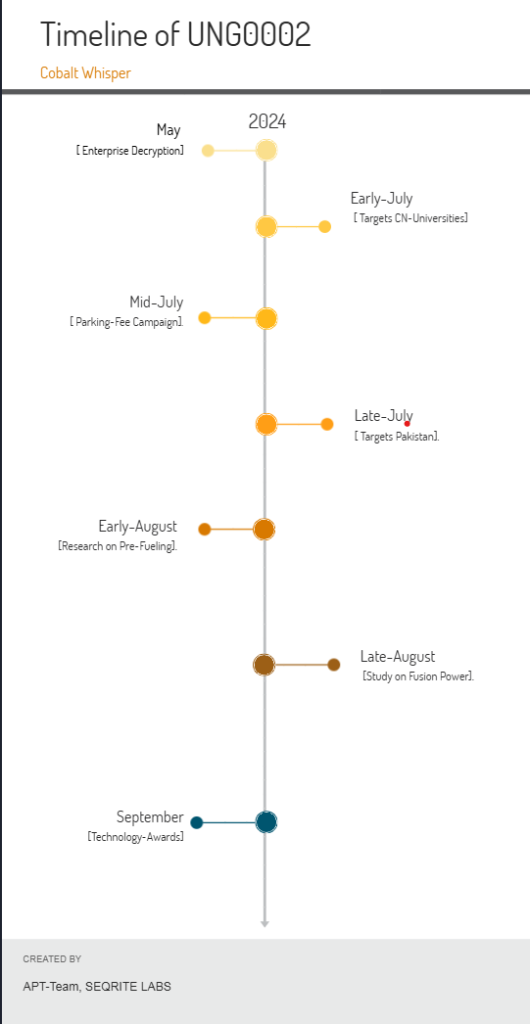
Ang mga operasyon ng kumpol ay sumasaklaw sa dalawang pangunahing kampanya: ang Operation Cobalt Whisper (Mayo 2024 – Setyembre 2024) at ang Operation AmberMist (Enero 2025 – Mayo 2025) . Sa panahon ng Operation Cobalt Whisper, 20 kadena ng impeksyon ang naobserbahan na tumatarget sa mga sektor ng depensa, electrotechnical engineering, at civil aviation. Ang mas bagong kampanya ng Operation AmberMist ay umunlad upang i-target ang gaming, software development, at mga institusyong pang-akademiko gamit ang pinahusay na magaan na implant kabilang ang Shadow RAT, Blister DLL Implant, at INET RAT.
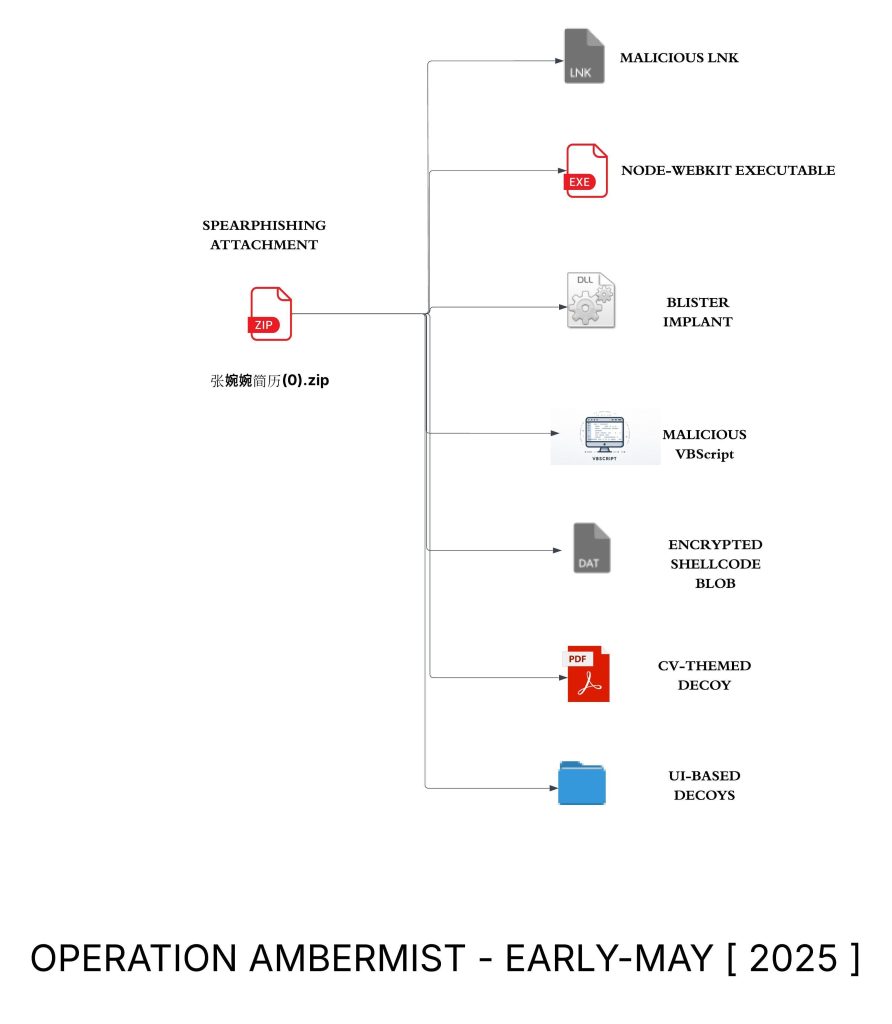
Sa kamakailang operasyon na AmberMist, inabuso din ng entity ng pagbabanta ang ClickFix Technique – isang paraan ng social engineering na nanlinlang sa mga biktima sa pagsasagawa ng mga nakakahamak na PowerShell script sa pamamagitan ng mga pekeng CAPTCHA verification page. Bukod pa rito, ginagamit ng UNG0002 ang mga diskarte sa pag-sideload ng DLL, partikular na ang pag-abuso sa mga lehitimong Windows application tulad ng Rasphone at Node-Webkit binary upang magsagawa ng mga nakakahamak na payload.
Key Findings
- Mga Multi-Stage Attack: Gumagamit ang UNG0002 ng mga sopistikadong chain ng impeksyon gamit ang mga nakakahamak na LNK file, VBScript, mga batch script, at PowerShell para mag-deploy ng mga custom na RAT implant kabilang ang Shadow RAT, INET RAT, at Blister DLL.
- ClickFix Social Engineering: Gumagamit ang grupo ng mga pekeng pahina ng pag-verify ng CAPTCHA upang linlangin ang mga biktima na magsagawa ng mga nakakahamak na script ng PowerShell, lalo na ang panggagaya sa website ng Ministry of Maritime Affairs ng Pakistan.

- Inaabuso ang DLL Sideloading: Sa kamakailang kampanya, pare-parehong pang-aabuso ng mga lehitimong Windows application (Rasphone, Node-Webkit) para sa DLL sideloading upang magsagawa ng mga nakakahamak na payload habang umiiwas sa pagtuklas.
- Mga Dokumentong Pang-decoy na may temang CV: Paggamit ng mga makatotohanang dokumento ng resume na nagta-target sa mga partikular na industriya, kabilang ang mga pekeng profile ng mga taga-disenyo ng UI ng laro at mga mag-aaral sa computer science mula sa mga prestihiyosong institusyon.
- Patuloy na Imprastraktura: Pinapanatili ang imprastraktura ng command at control na may pare-parehong mga pattern ng pagbibigay ng pangalan at seguridad sa pagpapatakbo sa maraming campaign na sumasaklaw sa loob ng isang taon.
- Target na Pokus sa Industriya: Systematic na pag-target ng defense, electrotechnical engineering, energy, civil aviation, academia, medical institutions, cybersecurity researcher, gaming, at software development sector.
- Mga Hamon sa PagpapatungkolAng UNG0002 ay kumakatawan sa isang umuusbong na kumpol ng banta na nagpapakita ng mataas na kakayahang umangkop sa pamamagitan ng paggaya sa mga pamamaraan mula sa iba pang mga playbook ng aktor ng banta upang gawing kumplikado ang mga pagsisikap sa pagpapatungkol, kasama ang Seqrite Mataas ang kumpiyansang sinusuri ng mga laboratoryo na ang grupo ay nagmula sa Timog-Silangang Asya at nakatuon sa mga aktibidad ng paniniktik. Habang dumarami ang impormasyong makukuha, maaaring palawakin o pinuhin ang mga kaugnay na kampanya sa hinaharap.
Buod
Ang UNG0002 ay kumakatawan sa isang sopistikado at paulit-ulit na entity ng pagbabanta mula sa South Asia na nagpapanatili ng pare-parehong mga operasyon na nagta-target sa maraming hurisdiksyon sa Asia mula noong hindi bababa sa Mayo 2024. Ang grupo ay nagpapakita ng mataas na kakayahang umangkop at teknikal na kasanayan, patuloy na nagbabago ng kanilang toolset habang pinapanatili ang pare-parehong mga taktika, diskarte, at pamamaraan.
Ang pagtutok ng banta ng aktor sa mga partikular na heyograpikong rehiyon (China, Hong Kong, Pakistan) at mga target na industriya ay nagmumungkahi ng isang madiskarteng diskarte sa pangangalap ng paniktik AKA classic na aktibidad na nauugnay sa espiya. Ang kanilang paggamit ng mga lehitimong mukhang decoy na dokumento, social engineering technique, at pseudo-advanced na paraan ng pag-iwas ay nagpapahiwatig ng mahusay na mapagkukunan at karanasang operasyon.
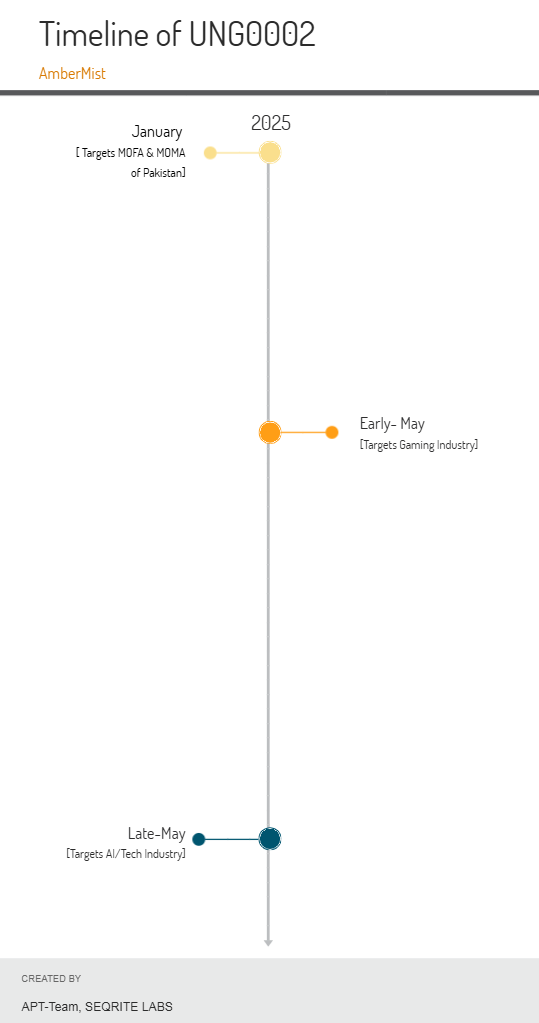
Ang UNG0002 ay nagpapakita ng pare-parehong mga pattern ng pagpapatakbo sa parehong Operation Cobalt Whisper at Operation AmberMist, na pinapanatili ang magkatulad na mga convention sa pagbibigay ng pangalan sa imprastraktura, mga mekanismo ng paghahatid ng kargamento, at pamantayan sa pagpili ng target. Ang ebolusyon ng grupo mula sa pangunahing paggamit ng Cobalt Strike at Metasploit na mga balangkas hanggang sa pagbuo ng mga custom na implant tulad ng Shadow RAT, INET RAT, at Blister DLL ay nagpapahiwatig ng kanilang likas na katangian.
Kabilang sa mga kapansin-pansing teknikal na artifact ang mga PDB path na nagpapakita ng mga development environment tulad ng C:\Users\The Freelancer\source\repos\JAN25\mustang\x64\Release\mustang.pdb para sa Shadow RAT at C:\Users\Shockwave\source\repos\memcom\x64\Release\memcom.pdb para sa INET RAT, na nagpapahiwatig ng mga potensyal na code name na "Mustang" at "ShockWave" na nagpapahiwatig ng panggagaya sa mga umiiral nang threat group. Ang isang malalimang teknikal na pagsusuri ng kumpletong infection chain at detalyadong mga detalye ng kampanya ay matatagpuan sa aming komprehensibong whitepaper.
Konklusyon
Ang pag-uugnay ng aktibidad ng banta sa isang partikular na grupo ay palaging isang masalimuot na gawain. Nangangailangan ito ng detalyadong pagsusuri sa ilang mga lugar, kabilang ang mga pattern ng pag-target, taktika at pamamaraan (TTP), heograpikong pokus, at anumang posibleng pagkakamali sa seguridad sa operasyon. Ang UNG0002 ay isang umuusbong na kumpol na Seqrite Aktibong sinusubaybayan ng Labs. Habang nagiging available ang higit pang intelligence, maaari naming palawakin o pinuhin ang mga nauugnay na campaign. Batay sa aming kasalukuyang mga natuklasan, tinatasa namin nang may mataas na kumpiyansa na ang pangkat na ito ay nagmula sa Timog-Silangang Asya at nagpapakita ng mataas na antas ng kakayahang umangkop — madalas na ginagaya ang mga diskarteng nakikita sa iba pang mga banta sa playbook ng aktor upang gawing kumplikado ang pagpapatungkol na nakatuon sa espionage. Pinahahalagahan din namin ang iba pang mga mananaliksik sa komunidad, tulad ng malwarehunterteam para sa pangangaso sa mga kampanyang ito.
Mga IOC
- Hindi PE [Mga File na Nakabatay sa Script, Shortcut, C2-Config, Mga Naka-encrypt na Shellcode blobs]
| Uri ng File | Hash (SHA-256) |
| LNK (Shortcut) | 4ca4f673e4389a352854f5feb0793dac43519ade8049b5dd9356d0cbe0f06148 |
| 55dc772d1b59c387b5f33428d5167437dc2d6e2423765f4080ee3b6a04947ae9 | |
| 4b410c47465359ef40d470c9286fb980e656698c4ee4d969c86c84fbd012af0d | |
| SCT (Scriptlet) | c49e9b556d271a853449ec915e4a929f5fa7ae04da4dc714c220ed0d703a36f7 |
| VBS (VBScript) | ad97b1c79735b1b97c4c4432cacac2fce6316889eafb41a0d97f2b0e565ee850 |
| c722651d72c47e224007c2111e0489a028521ccdf5331c92e6cd9cfe07076918 | |
| 2140adec9cde046b35634e93b83da4cc9a8aa0a71c21e32ba1dce2742314e8dc | |
| Batch Script (.bat) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| PowerShell (.ps1) | a31d742d7e36fefed01971d8cba827c71e69d59167e080d2f551210c85fddaa5 |
| TXT – C2 Config | 2df309018ab935c47306b06ebf5700dcf790fff7cebabfb99274fe867042ecf0
b7f1d82fb80e02b9ebe955e8f061f31dc60f7513d1f9ad0a831407c1ba0df87e |
| Shellcode (.dat) | 2c700126b22ea8b22b8b05c2da05de79df4ab7db9f88267316530fa662b4db2c |
- PE – Mga implant
| Hash (SHA-256) | Uri ng Malware | Mga Tala |
| c3ccfe415c3d3b89bde029669f42b7f04df72ad2da4bd15d82495b58ebde46d6 | Blister DLL Implant | Ginamit sa Operation AmberMist, DLL sideloaded sa pamamagitan ng Node-Webkit |
| 4c79934beb1ea19f17e39fd1946158d3dd7d075aa29d8cd259834f8cd7e04ef8 | Blister DLL Implant | Parehong pamilya tulad ng nasa itaas, posibleng variant |
| 2bdd086a5fce1f32ea41be86febfb4be7782c997cfcb028d2f58fee5dd4b0f8a | INET RAT | Shadow RAT rewrite na may anti-analysis at C2 flexibility |
| 90c9e0ee1d74b596a0acf1e04b41c2c5f15d16b2acd39d3dc8f90b071888ac99 | anino DAGA | Na-deploy sa pamamagitan ng Rasphone na may decoy at config loader |
MITER ATT&CK
| Pantaktika | Pamamaraan | Technique ID | Naobserbahang Pag-uugali / Halimbawa |
| Pagtuklas ng kilusan | Spearphishing para sa Impormasyon | T1598.002 | Paggamit ng mga resume na may temang trabaho (hal., Zhang Wanwan at Li Mingyue CV) upang i-target ang mga partikular na sektor. |
| Pag-unlad ng Resource | Bumuo ng mga Kakayahan | T1587 | Mga custom na implant: INET RAT (rewrite ng Shadow RAT), paggamit ng Blister DLL loader. |
| Kumuha ng Imprastraktura | T1583.001, T1583.006 | Paggamit ng mga spoofed na domain (hal., moma[.]islamabadpk[.]site); paggamit ng ASN. | |
| Paunang Pag-access | Spear Phishing Attachment | T1566.001 | Paggamit ng mga nakakahamak na ZIP na may mga LNK at VBS (hal., 张婉婉简历.zip, 李明月_CV.pdf.lnk). |
| Drive-by Compromise (ClickFix technique) | T1189 | Nililinlang ng nakakahamak na site ang user na i-paste ang PowerShell na kinopya sa clipboard. | |
| Pagpapatupad | Command and Scripting Interpreter (PowerShell, VBScript, Batch) | T1059 | Multi-stage execution sa pamamagitan ng VBS ➝ BAT ➝ PowerShell. |
| Naka-sign na Binary Proxy Execution (wscript, rasphone, regsvr32) | T1218 | Paggamit ng mga LOLBIN tulad ng wscript.exe, regsvr32.exe, rasphone.exe para sa execution at sideloading. | |
| Pag-script (Mga Scriptlet – .sct file) | T1059.005 | Paggamit ng run.sct sa pamamagitan ng regsvr32 para sa karagdagang pagpapatupad ng payload. | |
| Pagtitiyaga | Nakatakdang Gawain/Trabaho | T1053.005 | Mga gawain tulad ng SysUpdater, UtilityUpdater na naka-iskedyul para sa paulit-ulit na pagpapatupad. |
| Pagpapahalaga sa Pribilehiyo | DLL Search Order Hijacking | T1574.001 | DLL sideloading sa pamamagitan ng rasphone.exe, node-webkit para sa Shadow RAT, Blister loader. |
| Pag-iwas sa Depensa | Obfuscated na mga File o Impormasyon | T1027 | Mga script na may obfuscation, hex-encoded C2 configs, junk code sa SCTs. |
| I-deobfuscate/I-decode ang mga File o Impormasyon | T1140 | INET RAT decrypting C2 configuration mula sa list.txt. | |
| Software Packing (Shellcode loader) | T1027.002 | Ang blister ay nagde-decrypt at nag-inject ng shellcode mula sa update.dat gamit ang AES. | |
| Hindi Direktang Pagpapatupad ng Utos | T1202 | Isinasagawa ang SCT sa pamamagitan ng regsvr32, gamit ang P/Invoke para mag-load ng mga DLL. | |
| Pag-access sa Kredensyal | Input Capture (potensyal sa loob ng Shadow/INET RAT) | T1056 | Ang mga kakayahan ng RAT ay nagpapahiwatig ng posibleng pagnanakaw ng kredensyal. |
| Pagkatuklas | Pagtuklas ng Impormasyon ng System | T1082 | Kinokolekta ng INET RAT ang mga pangalan ng computer/user sa panahon ng pagpapatupad. |
| Command at Control | Application Layer Protocol: Mga Web Protocol | T1071.001 | Ang mga Shadow/INET RAT ay nakikipag-usap sa HTTP(S). |
| Paglipat ng Ingress Tool | T1105 | Mga payload at decoy na na-download mula sa mga external na server. | |
| koleksyon | Data mula sa Lokal na System | T1005 | Malamang sa pamamagitan ng mga RAT para sa pagkolekta ng file o pag-access sa clipboard. |
| Exfiltration | Exfiltration sa C2 Channel | T1041 | Ang mga feature ng Shadow/INET RAT reverse shell ay nagmumungkahi ng pag-tunnel ng data sa parehong HTTP channel. |
May-akda
Sathwik Ram Prakki
Subhajeet Singha


