Ang Yelp ay ang default na browser ng tulong sa mga distribusyon ng Linux na nakabase sa GNOME, kabilang ang malawakang ginagamit na mga system tulad ng Ubuntu, Fedora at Debian atbp. Ito ay responsable para sa pag-render ng dokumentasyon ng tulong na nakasulat sa Mallard XML na format at mahigpit na isinasama sa desktop environment sa pamamagitan ng ghelp:// URI scheme. Binibigyang-daan ng pagsasamang ito ang mga application at user na direktang magbukas ng mga paksa ng tulong gamit ang mga protocol link, na ginagawang pangunahing utility ang Yelp para sa pag-access ng mga gabay at dokumentasyon ng user.
Ang isang kahinaan ay natuklasan kamakailan sa Yelp na nagbibigay-daan dito na magproseso ng mga espesyal na ginawang dokumento ng tulong sa mga hindi ligtas na paraan. Ang depektong ito, na kinilala bilang CVE-2025-3155, ay maaaring samantalahin upang magsagawa ng mga arbitrary na script na naka-embed sa loob ng mga file ng tulong, na posibleng humahantong sa pagkakalantad ng sensitibong data ng user sa mga external na system.
Pangkalahatang-ideya ng Kahinaan
Ang CVE-2025-3155 ay isang kahinaan sa Yelp, ang GNOME help browser, na nauugnay sa pangangasiwa nito sa mga dokumento ng tulong na nakasulat sa Mallard XML na format.
Ang isang attacker ay maaaring gumawa ng nakakahamak na .page na file na gumagamit ng XInclude upang i-embed ang mga nilalaman ng mga arbitrary na lokal na file—gaya ng /etc/passwd o mga pribadong SSH key—nang direkta sa ipinapakitang nilalaman ng tulong. Kung bubuksan ng user ang file na ito sa Yelp, ang isinangguni na file ay babasahin at ire-render sa loob ng interface, na humahantong sa lokal na paghahayag ng file.
Ang isang attacker ay maaari ding mag-embed ng mga elemento ng SVG na naglalaman ng JavaScript sa loob ng ginawang help file. Kapag naproseso ng Yelp, ang mga script na ito ay maaaring isagawa bilang bahagi ng proseso ng pag-render, na nagbibigay-daan sa pag-exfiltrate ng kasamang nilalaman ng file sa isang panlabas na server. Ang kahinaan ay nakakaapekto sa mga bersyon ng Yelp hanggang sa 42.1 at nakumpirma sa mga pamamahagi na nakabatay sa GNOME tulad ng Ubuntu 22.04.
Daloy ng Pag-atake
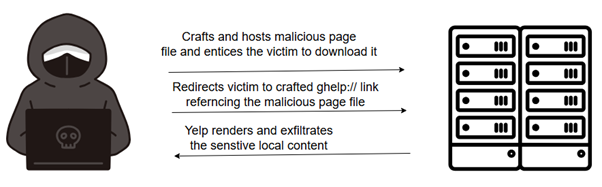
Ang pagsasamantala sa CVE-2025-3155 ay nagsasangkot ng paghahatid ng malisyosong Mallard .page na file ng tulong sa biktima at paggamit ng pag-uugali ng Yelp upang ma-access at posibleng mag-leak ng mga sensitibong lokal na file. Maaaring hatiin ang proseso sa mga sumusunod na hakbang:
Gumawa at Mag-host ng Nakakahamak na File
Gumagawa ang attacker ng malisyosong .page na file na naglalaman ng XInclude na direktiba upang mag-reference ng mga sensitibong lokal na file at mag-embed ng JavaScript na nakabatay sa SVG para sa exfiltration. Ang file na ito ay naka-host sa isang web page sa ilalim ng kontrol ng umaatake.
Paglalagay ng File sa System ng Biktima
Sa pamamagitan ng social engineering o isang drive-by download technique, inihahatid ng attacker ang ginawang file sa isang user-writable directory sa system ng biktima.
I-trigger ang Yelp sa pamamagitan ng ghelp URI Scheme
Dinadala ng umaatake ang biktima sa isang ginawang link na ghelp:// na tumutukoy sa naunang na-download na malisyosong page file. Kapag na-access, binubuksan ng Yelp ang file para sa pagproseso.
Nagproseso at Nag-exfiltrate ng Nilalaman ang Yelp
Kapag binuksan ng Yelp ang file ng pahina, pinoproseso nito ang direktiba ng XInclude at binabasa ang nilalaman mula sa tinukoy na mga lokal na file. Sa isang senaryo ng pag-atake kung saan ang file ay naglalaman ng naka-embed na SVG scripting, ang nakuhang data ay maaaring i-exfiltrate sa isang server na kinokontrol ng attacker.
Mga Bunga sa Tunay na Daigdig
Itinatampok ng CVE-2025-3155 ang isang makabuluhang kahinaan sa kung paano pinoproseso ng mga application na nakaharap sa user tulad ng Yelp ang lokal na nilalaman ng tulong. Ang kapintasan na ito ay may potensyal na paganahin ang mga umaatake na i-exfiltrate ang mga sensitibong file ng user gaya ng mga pribadong key ng SSH o mga tindahan ng password. Sa mga naka-target na kapaligiran, tulad ng hospitality, entertainment, o enterprise Linux workstation, ang pagsasamantala sa kahinaang ito ay maaaring:
- Humantong sa hindi awtorisadong pag-access sa mga kumpidensyal na file at kredensyal.
- Maglingkod bilang isang maagang yugto ng foothold para sa lateral na paggalaw sa mas malawak na mga kampanya sa pag-atake.
- Padaliin ang pag-deploy ng mga backdoors o malware sa pagnanakaw ng data.
- Unahin o suportahan ang mas malalaking cyberattack na isinasagawa ng mga advanced na aktor ng pagbabanta.
Ang ebidensya mula sa kamakailang mga ulat ng banta sa cyber ay nagmumungkahi na ang kahinaan na ito ay nagamit na ng mga grupo ng pagbabanta sa mga target na industriya.
Mga Countermeasures para sa CVE-2025-3155
Upang mapangalagaan ang mga system at user ng Linux laban sa pagsasamantala sa kahinaang ito, ang mga sumusunod na hakbang ay mahigpit na inirerekomenda:
I-update Agad ang Yelp: Tiyaking na-update ang Yelp sa bersyon 42.2 o mas bago, kung saan naayos na ang kahinaan.
Paghigpitan ang Paggamit ng ghelp:// URI: Iwasan ang paglulunsad ng mga help file mula sa mga hindi mapagkakatiwalaang mapagkukunan o link. Isaalang-alang ang paglilimita sa pagkakalantad ng mga handler ng ghelp:// sa pamamagitan ng URI sandboxing o pagpapatupad ng patakaran.
Mga Pahintulot sa Pag-access sa File na Harden: Limitahan ang mga pahintulot sa pagbasa para sa mga sensitibong file tulad ng ~/.ssh/id_rsa at iba pang mga sikreto. Regular na suriin ang mga pahintulot ng user at gamitin ang naka-encrypt na imbakan ng key hangga't maaari.
Subaybayan ang Ugali ng Yelp : Bagama't ang pagsubaybay ay hindi pangunahing paraan ng pagpapagaan ng problema, maaaring piliin ng mga security team na i-audit ang paggamit ng Yelp para sa mga tagapagpahiwatig pagkatapos ng pagsasamantala. Ang mga abnormal na pattern—tulad ng pag-access ng Yelp sa mga sensitibong file o pagsisimula ng mga koneksyon sa network—ay maaaring magpahiwatig ng tangkang pag-abuso sa kahinaan. Dapat itong gamitin bilang bahagi ng mas malawak na visibility ng endpoint, hindi bilang isang nakapag-iisang depensa.
Turuan ang mga End User: Ipaalam sa mga user ang tungkol sa mga panganib ng pagbubukas ng mga help file mula sa mga hindi kilalang pinagmulan at kilalanin ang mga pekeng dokumentong pangsuporta. Ipatupad ang mga kampanya sa kamalayan na tinatrato ang mga .page file bilang mga potensyal na mapanganib.
Sa pamamagitan ng pagsasama-sama ng pamamahala ng patch sa proactive na pagsubaybay at edukasyon ng user, maaaring pagaanin ng mga organisasyon ang mga panganib na dulot ng CVE-2025-3155 at pigilan itong magamit bilang isang stepping stone sa mas malalaking attack chain.
Konklusyon
Ipinapakita ng CVE-2025-3155 kung paano maaaring maging vector ang functionality na inilaan para sa pag-render ng lokal na dokumentasyon para sa hindi sinasadyang pagkakalantad ng data. Sa pamamagitan ng paggamit ng mga feature tulad ng XInclude at URI-based na invocation, ang isang attacker ay maaaring gumawa ng low-interaction exploitation chain na may kakayahang magbunyag ng mga sensitibong file at i-exfiltrate ang mga ito nang walang tahasang pahintulot ng user. Binibigyang-diin ng kasong ito ang kahalagahan ng mahigpit na pangangasiwa ng nilalaman sa mga lokal na aplikasyon at pinatitibay ang pangangailangan para sa napapanahong mga update at pagbabantay ng user laban sa mga hindi pamilyar na uri ng file at mga link na hinihimok ng protocol.
Sanggunian:
(CVE-2025-3155) Arbitrary na file na nabasa sa pamamagitan ng pag-abuso sa ghelp scheme
Mga May-akda:
Vinay Kumar
Adrip Mukherjee