Mula sa Encryption hanggang sa Pag-iwas sa Pag-atake sa Tunay na Mundo
Sa kasalukuyang hyper-connected digital environment, ang secure na komunikasyon ay hindi lamang tungkol sa pag-encrypt ng data—ito ay tungkol sa pagpigil sa mga umaatake sa pag-abuso sa mga nakalantad na serbisyo . Pinoprotektahan ng mga secure na protocol ng komunikasyon ang data habang inililipat, ngunit ang mga maling configuration at mahinang kontrol sa pag-access ay kadalasang ginagawang mga vector ng pag-atake ang mga lehitimong protocol.
Tinatalakay ng blog na ito ang mga ligtas na protocol ng komunikasyon, ang kanilang pagpapatupad, mga banta sa totoong mundo tulad ng mga brute-force attack, at mga praktikal na hakbang sa pagtatanggol na naaayon sa mga pinakamahuhusay na kagawian sa industriya.
1. Panimula sa mga Ligtas na Protokol ng Komunikasyon
Ang mga ligtas na protocol ng komunikasyon ay mga pamantayang tuntunin at mekanismo na nagpoprotekta sa data na ipinagpapalit sa mga network. Ang kanilang mga pangunahing layunin ay:
- Pagiging kompidensiyal – pagpigil sa hindi awtorisadong pagsisiwalat
- Integridad – pagtiyak na ang datos ay hindi mababago habang dinadala
- Pagpapatunay – pagpapatunay ng pagkakakilanlan ng mga partidong nakikipag-ugnayan
Kung wala ang mga protocol na ito, maaaring maharang, manipulahin, o magpanggap na lehitimong komunikasyon ang mga umaatake.
2. Mga Pangunahing Protokol ng Ligtas na Komunikasyon
TLS / SSL
Ang TLS (dating SSL) ang gulugod ng ligtas na komunikasyon sa internet.
- Gumamit ng mga kaso: HTTPS, mga API, paghahatid ng email
- Modelo ng seguridad: Asimetrikong palitan ng susi + simetrikong pag-encrypt
- Pagpapatupad: Nangangailangan ng mga wastong sertipiko na inisyu ng mga pinagkakatiwalaang Awtoridad ng Sertipiko (CA)
IPsec
Sinisiguro ng IPsec ang komunikasyon sa network layer.
- Gumamit ng mga kaso: Mga VPN, mga site-to-site tunnel
- Mga Mode: Transportasyon (kargamento lamang), Tunel (buong pakete)
- lakas: Pinoprotektahan ang trapiko anuman ang aplikasyon
SSH
Nagbibigay-daan ang SSH ng ligtas na malayuang pangangasiwa.
- Gumamit ng mga kaso: Malayuang pag-login, pagpapatupad ng utos, paglilipat ng file
- Seguridad: Pagpapatotoo ng pampublikong susi at mga naka-encrypt na sesyon
S / MIME
Sinisiguro ng S/MIME ang komunikasyon sa email gamit ang PKI.
- Mga Kakayahan: Pag-encrypt ng email at mga digital na lagda
- Modelo ng tiwala: Pag-verify ng pagkakakilanlan batay sa sertipiko
HTTPS
Pinagsasama ng HTTPS ang HTTP at TLS upang ma-secure ang trapiko sa web.
- Kritikal para sa: E-commerce, mga portal ng pagpapatotoo, mga API
- Panganib kung mali ang pagkakaayos: Mahinang cipher o mga expired na certificate.
3. Kung saan Nabigo ang mga Secure Protocol sa Praktika
Kahit na may mga secure protocol na naka-deploy, kadalasang nilalampasan ng mga attacker ang encryption sa pamamagitan ng pag-target sa mga kahinaan sa authentication , lalo na sa mga serbisyong nakalantad sa internet.
Mga serbisyong karaniwang inaabuso:
- SMB (445)
- RDP (3389)
- MSSQL (1433)
Ang pinakamadalas na pamamaraan ng pag-atake laban sa mga serbisyong ito ay ang brute-force attack , kung saan sinusubukan ng mga automated tool ang libu-libong kumbinasyon ng kredensyal hanggang sa makuha ang access.
4. Mga Brute-Force Attack: Paggawa ng mga Entry Point para sa mga Secure Services
Ano ang Brute-Force Attack?
Sistematikong sinusubukan ng isang brute-force attack ang maraming kombinasyon ng username at password upang makakuha ng hindi awtorisadong pag-access. Kapag nagtagumpay, maaaring:
- Mag-deploy ng malware o ransomware
- Magnakaw ng sensitibong data
- Magtatag ng patuloy na pag-access
Ang mga pag-atakeng ito ay lalong epektibo laban sa mga serbisyong nakalantad sa publiko na may mahinang kontrol sa pagpapatotoo.
5. Daloy ng Pag-atake (Konseptwal na Dayagram)
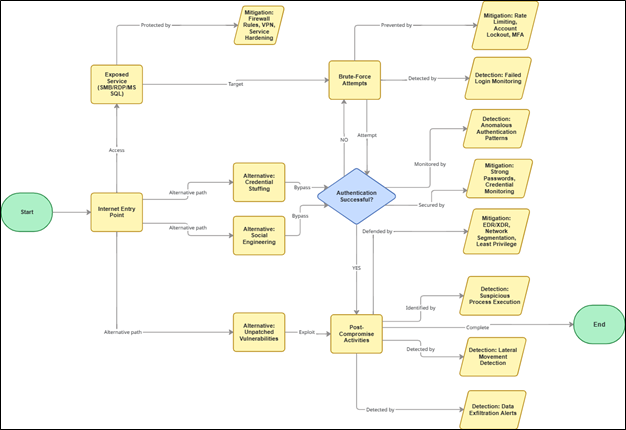
Itinatampok ng daloy na ito ang isang kritikal na katotohanan: ang pag-encrypt lamang ay hindi nakakapigil sa pang-aabuso sa kredensyal.
6. Pagmamapa ng MITRE ATT&CK
| Yugto ng Pag-atake | Teknik ng MITRE |
| Paghula ng Kredensyal | T1110 – Brutal na Lakas |
| Pag-abuso sa Valid Account | T1078 – Mga Valid na Account |
| Remote Access | T1021 – Mga Serbisyong Malayo |
| Pag-access sa Kredensyal (Pagkatapos ng Kompromiso) | T1003 – Pagtatapon ng Kredensyal ng OS |
| Pagtitiyaga | T1053 – Mga Nakatakdang Gawain / Trabaho |
Ipinapakita ng mapang ito kung paano ang isang simpleng pagtatangkang brute-force ay maaaring umunlad tungo sa isang buong siklo ng buhay ng panghihimasok.
7. Mga Depensibong Kontrol: Pag-secure ng mga Serbisyo Higit Pa sa Encryption
Pagpapatibay ng Pagpapatotoo
- paggamit malakas, kakaiba, at masalimuot na mga password
- Iwasan ang mga default na username tulad ng Administrador, Admin, SA, ugat
- Ipatupad ang mga patakaran sa pana-panahong pag-ikot ng password
Mga Patakaran sa Lockout ng Account
- I-lock ang mga account pagkatapos ng isang tinukoy na bilang ng mga nabigong pagtatangka
- Maglapat ng mga patakaran na nakabatay sa oras o mga patakaran na ina-unlock ng administrator upang mapabagal ang mga awtomatikong pag-atake
Proteksyon na Tukoy sa MSSQL
- Huwag paganahin ang default SA account
- Baguhin ang default na port 1433
- Paghigpitan ang pampublikong pag-access sa mga serbisyo ng database
- Ilapat ang mga kontrol sa pag-access na may pinakamababang pribilehiyo
Pagbabawas ng Pagkakalantad sa Network
- Subaybayan at limitahan ang pag-access sa mga karaniwang attack port:
- SMB – 445
- RDP – 3389
- MSSQL – 1433
- Payagan ang access mula lamang sa mga pinagkakatiwalaang IP address
VPN sa Direktang Pagkalantad
Gumamit ng mga VPN na may mga naka-encrypt na tunnel sa halip na direktang NAT o port forwarding upang mabawasan ang surface ng pag-atake.
Multi-Factor Authentication (MFA)
Paganahin ang MFA sa lahat ng serbisyong nakaharap sa internet upang gawing hindi epektibo ang mga brute-force attack, kahit na nakompromiso ang mga kredensyal.
Checklist ng Depensa
Gamitin ito bilang mabilis na baseline ng seguridad:
- ☐ Ang mga sertipiko ng TLS/SSL ay balido at gumagamit ng malalakas na cipher
- ☐ Hindi inilalantad sa publiko ang SMB, RDP, MSSQL
- ☐ Ipinapatupad ang mga patakaran sa malakas na password at lockout
- ☐ Hindi pinagana o pinalitan ng pangalan ang mga default na account
- ☐ Pinagana ang MFA sa mga panlabas na serbisyo
- ☐ VPN ang ginamit sa halip na direktang pag-access
- ☐ Regular na sinusuri ang mga log ng IDS/IPS
- ☐ Mahigpit na minomonitor ang mga karaniwang daungan
- ☐ Nakadokumento ang plano ng pagtugon sa insidente
8. Konklusyon
Ang mga ligtas na protocol ng komunikasyon ay pundasyon ng cybersecurity—ngunit hindi sapat ang mga ito nang mag-isa . Ang seguridad sa totoong mundo ay nangangailangan ng pagsasama-sama ng encryption na may matibay na authentication, kontroladong exposure, patuloy na pagsubaybay, at kahandaan sa insidente.
Sa pamamagitan ng pag-ayon sa implementasyon ng secure protocol sa mga estratehiya sa pag-iwas sa brute-force at mga depensang batay sa MITRE ATT&CK, maaaring mabawasan nang malaki ng mga organisasyon ang kanilang atake at mapalakas ang kanilang pangkalahatang postura sa seguridad.
Mga May-akda: