
Pangkalahatang-ideya
Seqrite Labs, Ang pinakamalaking Malware Analysis lab ng India, ay may natukoy ang maraming cyber event na naka-link sa Operation Sindoor, na kinasasangkutan ng state-sponsored APT activity at coordinated hacktivist operations. Kasama sa mga naobserbahang taktika ang spear phishing, pag-deploy ng mga nakakahamak na script, pagsira sa website, at hindi awtorisadong pagtagas ng data. Nagpakita ang kampanya ng kumbinasyon ng mga taktika sa cyber espionage, mga pagkagambala na hinimok ng hacktivist, at mga elemento ng hybrid warfare. Tina-target nito ang mga high-value na sektor ng India, kabilang ang depensa, imprastraktura ng IT ng gobyerno, pangangalaga sa kalusugan, telecom, at edukasyon. Ang ilan sa mga aktibidad ay naiugnay sa APT36 at Sidecopy, Pakistan-aligned threat group na kilala sa paggamit ng mga spoofed domain, malware payload, at mga diskarte sa pag-aani ng kredensyal laban sa mga entity ng militar at gobyerno ng India.
Trigger Point: Initial Access Vector
Noong Abril 17, 2025 , nagsimulang lumitaw ang cyber telemetry ng India. Sa buong larangan ng pagtukoy ng banta, may mga anomalya na nakadirekta sa mga mail server ng gobyerno at mga imprastraktura ng depensa. Ang mga lure file ay may mga pangalang ginagaya ang pagkaapurahan at pagiging lehitimo:
- xlam
- ppam
- pptx.lnk
Hindi ito mga ordinaryong file. Ang mga ito ay mga pag-atakeng may gabay na katumpakan—mga dokumentong puno ng mga macro , shortcut , at script na nag-trigger ng mga palihim na komunikasyon na command-and-control (C2) at pag-deploy ng malware. Ang bawat pang-akit ay gumamit ng takot sa publiko at pambansang trahedya, na ginagamit na sandata para sa mga kamakailang headline tulad ng Pag-atake ng Terorismo sa Pahalgam . Ang karagdagang mga teknikal na detalye ay matatagpuan sa:
- Advisory: Pahalgam Attack themed decoys na ginagamit ng APT36 para i-target ang Indian Government
- Payong ng mga Banta ng Pakistan: Nagsasama-samang Taktika ng mga Operasyong Cyber na Tumutuon sa India | Seqrite
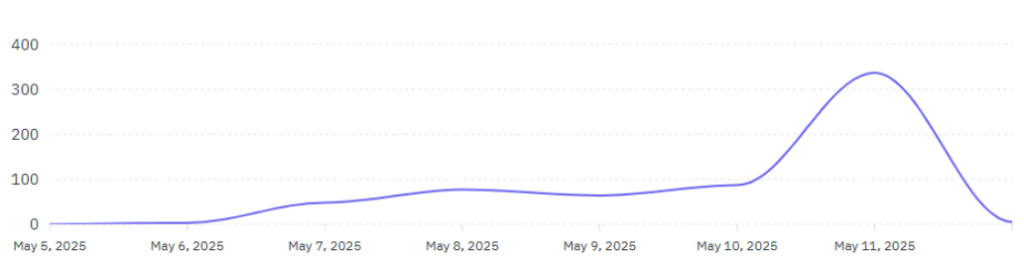
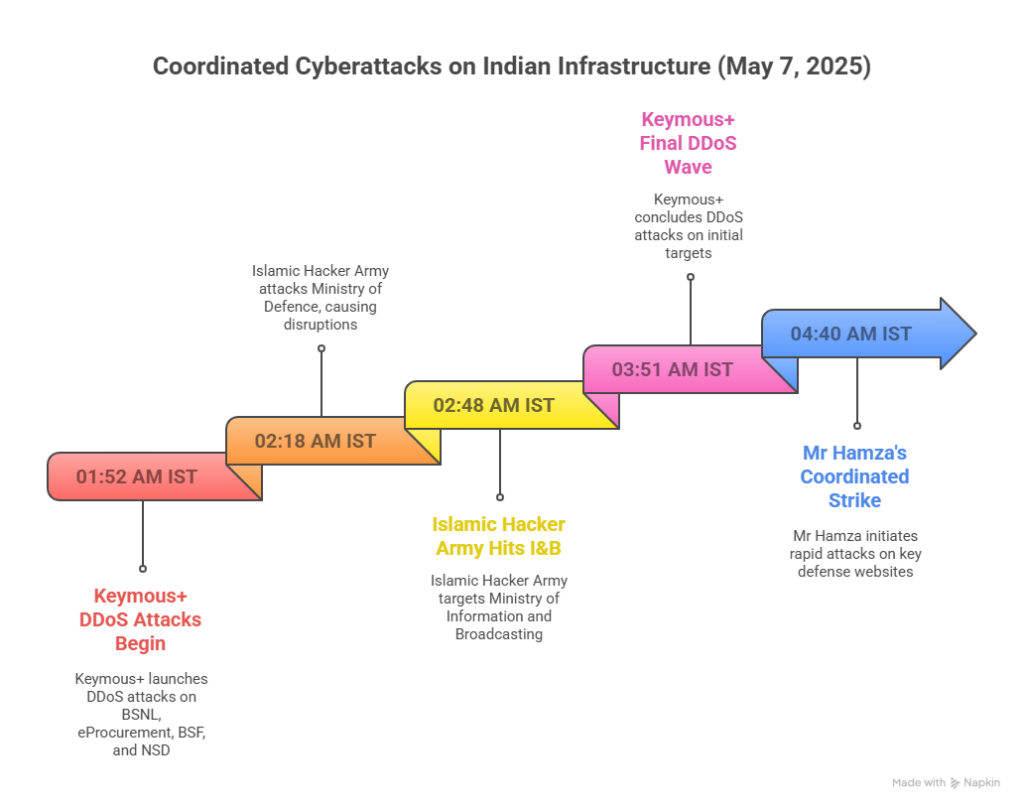
Kasunod ng pagsisimula ng Operation Sindoor noong ika-7 ng Mayo, naobserbahan ang pagtaas ng mga aktibidad ng hacktivist, kabilang ang mga coordinated defacement, data leaks, at nakakagambalang cyber campaign.
Timeline Graph ng Aktibidad – Operation Sindoor
APT36: Ebolusyon ng Digital Predator
Ang APT36, na matagal nang iniuugnay sa paggamit ng Crimson RAT at social engineering, ay umunlad. Wala na ang mga lumang Poseidon loader— ang Ares , isang modular at evasive malware framework , ang siyang bumuo ngayon ng bagong lider.
Mga Tool at Uri ng File:
- .ppam, .xlam, .lnk, .xlsb, .msi
- Mga macro na nagpapalitaw ng mga query sa web:
fogomyart[.]com/random.php - Paghahatid ng payload sa pamamagitan ng mga nilokong entity ng India:
zohidsindia[.]com, nationaldefensecollege[.]com, nationaldefencebackup[.]xyz - Callback C2 IP: 167.86.97[.]58:17854(Crimson RAT C2).
Gumamit ang APT36 ng mga advanced na TTP sa panahon ng Operation Sindoor para sa palihim na impeksyon, pagtitiyaga, at pag-uutos at kontrol. Ang paunang pag-access ay sa pamamagitan ng mga attachment ng spear phishing (T1566.001) gamit ang mga nakakahamak na uri ng file (.ppam, .xlam, .lnk, .xlsb, .msi). Ang mga na-trigger na macro na ito ay nagsagawa ng mga query sa web (T1059.005) sa mga domain tulad ng fogomyart[.]com. Ang mga payload ay inihatid sa pamamagitan ng mga spoofed na Indian na domain gaya ng zohidsindia[.]com at nationaldefensecollege[.]com, na may C2 na komunikasyon sa pamamagitan ng application layer protocol (T1071.001) hanggang 167.86.97[.]58:17854. Para sa pagpapatupad at pagtitiyaga, ginamit ng APT36 ang mga LOLBins (T1218), mga naka-iskedyul na gawain (T1053.005), mga bypasses ng UAC (T1548.002), at na-obfuscate na mga script ng PowerShell (T1059.001, T1027), na nagpapagana ng matagal na pag-access habang umiiwas.
Ang Ares RAT ay nagbibigay ng ganap na kontrol sa nakompromisong host, na nag-aalok ng mga kakayahan gaya ng keylogging, screen capturing, pagmamanipula ng file, pagnanakaw ng kredensyal, at remote command execution—katulad ng mga komersyal na RAT ngunit iniakma para sa stealth at pag-iwas.
Digital Infrastructure: Mga Domain ng Panlilinlang
Ang domain arsenal ng operasyon ay kahawig ng isang lihim na operasyon ng intelligence:
- pahalgamattack[.]com
- operationsindoor2025[.]in
- sindoor[.]website
- sindoor[.]live
Ginaya ng mga domain na ito ang mga entidad ng militar at gobyerno, sinasamantala ang tiwala ng user at ginagamit ang mga geo-political narrative para sa social engineering.
Hacktivism in Tandem: The Shadow Battalion
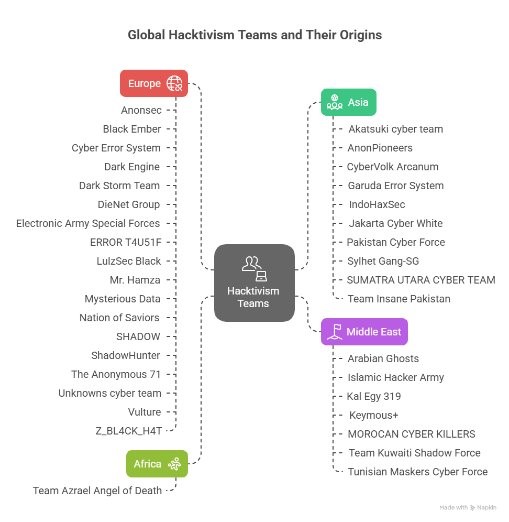
Hindi nag-iisa ang kumilos ang APT36. Kasabay nito, pinag-ugnay ng mga kolektibong hacktivist ang mga nakakagambalang pag-atake— mga DDoS , mga defacement , at mga pagtagas ng datos —sa mga pangunahing sektor ng India. Pinagsabay-sabay ng mga grupo ng Telegram ang mga aksyon sa ilalim ng mga hashtag tulad ng #OpIndia, #OperationSindoor, at #PahalgamAttack, gaya ng inilalarawan sa larawan sa ibaba.
Karamihan sa mga Target na Sektor:
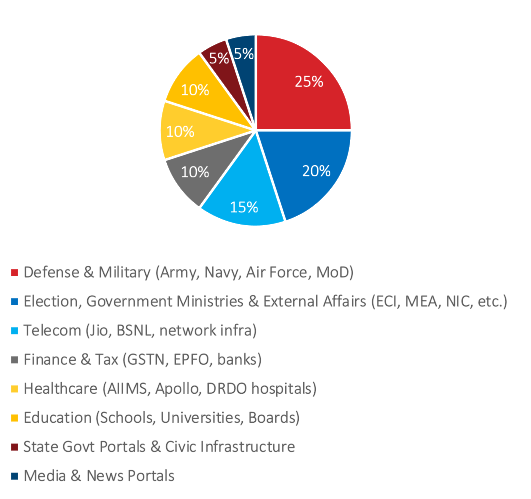
Ang kampanyang Operation Sindoor ay estratehikong tumatarget sa mga kritikal na sektor ng India, na nakatuon sa mga entidad ng Depensa tulad ng MoD, Army, Navy, at DRDO. Inaangkin ng mga aktibista na ginulo nila ang imprastraktura ng IT ng Gobyerno , kabilang ang NIC at GSTN na may mga ebidensya ng DDoS at pagtagas ng datos, habang tinangka nilang manghimasok sa mga institusyong pangkalusugan tulad ng AIIMS at DRDO Hospitals. Ang mga higanteng telecom tulad ng Jio at BSNL ay iniimbestigahan, kasama ang maraming portal ng edukasyon at gobyerno sa antas ng estado , na nagpapakita ng lawak at koordinasyon ng opensiba sa cyber.
Landscape ng Banta Pagkatapos ng Kampanya
mula sa Mayo 7–10, Seqrite iniulat na telemetrya:
- 650+ ang nakumpirma na mga kaganapan sa DDoS/defacement
- 35+ hacktivist group na kasangkot, 7 bagong lumabas
- 26 pasadyang mga lagda ng pagtuklas na-deploy sa buong XDR
Mga Lagda sa Pagtukoy:
| Pangalan ng Lagda | paglalarawan |
| BAT.Sidecopy.49534.GC | SideCopy loader script |
| LNK.Sidecopy.49535.GC | Macro-enabled na shortcut |
| MSI.Trojan.49537.GC | MSI-based Trojan dropper |
| HTML.Trojan.49539.GC | phisher ng kredensyal ng HTML |
| Bat.downloader.49517 | I-download ang utility para sa RAT |
| Txt.Enc.Sidecopy.49538.GC | Obfuscated loader |
Mga IOC: Mga Tagapagpahiwatig ng Kompromiso
Mga Nakakahamak na Domain:
- pahalgamattack[.]com
- sindoor[.]live
- operationsindoor2025[.]in
- nationaldefensecollege[.]com
- fogomyart[.]com/random.php
Mga Nakakahamak na File:
- xlam
- ppam
- pptx.lnk
Callback IP:
- 167.86.97[.]58:17854(Crimson RAT C2)
Pinagmulan ng Trapiko ng VPS:
- Russia 🇷🇺
- Alemanya 🇩🇪
- Indonesia 🇮🇩
- Singapore 🇸🇬
Ang Mind Map ng Chaos: Coordinated Disruption
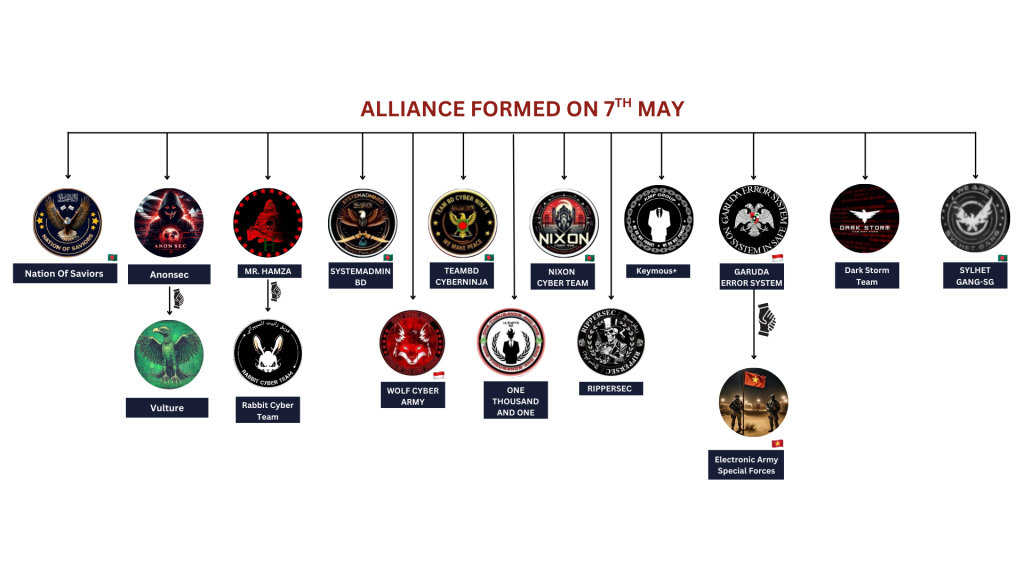
SeqriteTugon ni
Upang labanan ang operasyon, Seqrite Mga laboratoryong nailunsad:
- 26 mga panuntunan sa pagtuklas sa mga linya ng produkto
- Mga lagda ng YARA at ugnayan sa STIP/MISP
- XDR-wide alerting para sa mga variant ng SideCopy at Ares
- Pagsubaybay sa madilim na web at Telegram
- Pagpapalaganap ng payo sa pagbabanta sa mga entidad ng India
Pagninilay ng Mananaliksik
Isiniwalat ng Operation Sindoor ang blueprint ng modernong cyber warfare. Ipinakita nito kung paano nakikipagtulungan ngayon ang mga aktor ng nation-state sa mga non-state hacktivist , na pinagsasama ang teknikal na panghihimasok sa mga sikolohikal na operasyon . Ang ebolusyon ng APT36—lalo na ang paglipat mula kay Poseidon patungong Ares—at ang sabay-sabay na pag-atake ng hacktivist ay hudyat ng isang sinasadyang pagtatagpo ng cyber espionage at ideological warfare.
Sa halip na mga nakahiwalay na kampanya ng malware, nahaharap na tayo ngayon sa mga laro ng digmaan na digital na pinag-ugnay . Maaaring magbago ang mga kagamitan—mga macro, mga MSI file, mga DDoS script—ngunit nananatili ang mga layunin: destabilize, magbigay ng disinformation, at manggulo.
Konklusyon
Ang Operation Sindoor ay kumakatawan sa isang makabuluhang pag-unlad sa cyber conflict landscape sa pagitan ng India at Pakistan. Ang kampanya, na inayos ng APT36 at mga kaalyadong grupo ng hacktivist, ay gumamit ng isang timpla ng advanced na malware, spoofed na imprastraktura, at mapanlinlang na social engineering upang makalusot sa mga pangunahing sektor ng India.
Ang estratehikong pag-target sa mga sektor ng depensa, IT ng gobyerno, pangangalagang pangkalusugan, edukasyon, at telecom ay binibigyang-diin ang layunin na hindi lamang mangalap ng katalinuhan ngunit makagambala rin sa mga pambansang operasyon. Sa pag-deploy ng mga tool tulad ng Ares RAT, nakakuha ang mga attacker ng kumpletong malayuang pag-access sa mga infected na system—nagbukas ng pinto sa surveillance, pagnanakaw ng data, at potensyal na sabotahe ng mga kritikal na serbisyo.
Mula sa pananaw ng epekto, ang operasyong ito ay may:
- Sinisira ang tiwala sa opisyal na digital na komunikasyon sa pamamagitan ng panggagaya sa mga mapagkakatiwalaang Indian na domain.
- Tumaas na mga panganib sa pagpapatakbo para sa mga sensitibong departamento sa pamamagitan ng paglalantad ng mga kahinaan sa imprastraktura.
- Nakompromiso ang pang-unawa ng publiko ng kahandaan sa cybersecurity sa gobyerno at depensa.
- Pinalakas na geopolitical tensyon sa pamamagitan ng paggamit ng cyber na paraan upang maipakita ang impluwensya at pukawin ang kawalang-tatag.
Malaki ang naging epekto ng kampanyang ito sa pambansang cybersecurity at tiwala :
- Pagsasaliksik ng Data: Ang mga sensitibong panloob na dokumento, kredensyal, at impormasyon ng user ay inalis mula sa mga pangunahing organisasyon. Ikokompromiso nito ang seguridad sa pagpapatakbo, madiskarteng paggawa ng desisyon, at nagbubukas ng mga landas para sa mga follow-up na panghihimasok.
- Pag-atake ng DDoS: Ang mga naka-target na pag-atake sa pagtanggi sa serbisyo ay nakagambala sa pagkakaroon ng mga kritikal na serbisyo ng pamahalaan at nakaharap sa publiko, na nakakaapekto sa parehong mga panloob na daloy ng trabaho at access ng mamamayan sa mga sensitibong geopolitical na panahon.
- Pagkasira ng Website: Ilang mga website ng gobyerno at institusyonal ng India ang nasira, na sumisira sa kumpiyansa ng publiko at nagsisilbing taktika sa pakikidigma sa sikolohikal upang maipakita ang impluwensya at superyoridad sa cyber.
Itinatampok ng mga pag-unlad na ito ang agarang pangangailangan para sa pinahusay na threat intelmga kakayahan sa pangangalaga sa kalusugan, matatag na balangkas ng pagtugon sa insidente, at estratehikong pakikipagtulungan ng publiko-pribado upang labanan ang mga naturang nagbabagong hybrid na banta.