
Talaan ng nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na pokus
- Chain ng Impeksyon
- Mga Paunang Natuklasan
- Pagsusuri sa mga Dokumento ng Decoy
- Teknikal na Pagsusuri ng
- Yugto 1 – Pagsusuri ng Malisyosong Maipapatupad
- Yugto 2 – Pangalawang yugto ng pagpapatak ng kargamento
- Imprastraktura at Pagpapatungkol
- Konklusyon
- Seqrite proteksyon
- Mga Indikasyon ng Kompromiso (IOC)
- Pagmamapa ng MITRE ATT&CK
- May-akda
pagpapakilala
SEQRITE Aktibong sinusubaybayan ng Labs ang mga umuusbong na banta at kamakailan lamang ay natukoy ang isang kampanyang tumatarget sa mga propesyonal at organisasyon sa sektor ng unmanned aviation ng Eurasia. Ang kampanya ay tila estratehikong iniayon sa panahon upang makasabay sa XIII Eurasian International Forum na "Unmanned Aviation 2026," na nakatakda sa Abril 23, 2026, sa Moscow, isang pangunahing internasyonal na kaganapan na nakatuon sa mga unmanned aerial system (UAS).
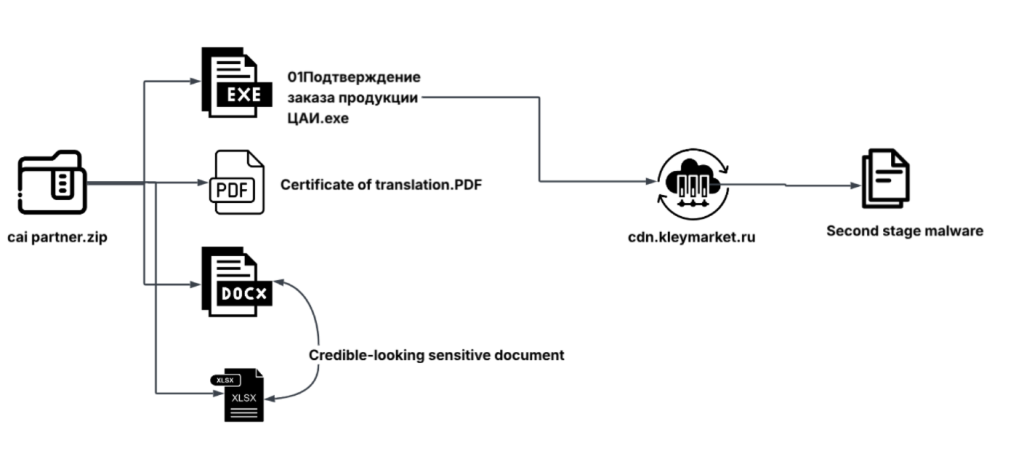
Ang kampanya ay namamahagi ng mga malisyosong pinaghihinalaang email attachment sa pamamagitan ng spear phishing, na naghahatid ng isang archive na pinangalanang cai partner.zip. Ang archive ay naglalaman ng isang Rust-based executable na nagbabalatkayo bilang isang lehitimong dokumento ng kumpirmasyon ng order mula sa Russian Aeronautical Information Center (ЦАИ/CAI).
Sa mga sumusunod na seksyon, susuriin natin ang mga phishing lure na ginamit sa kampanyang ito, na susundan ng isang teknikal na pagsusuri ng malisyosong executable. Susuriin din natin kung paano dina-download at isinasagawa ng file ang isang second-stage payload. Bukod pa rito, susuriin natin ang imprastraktura at komunikasyon ng C2 na ginamit, at sa huli ay ima-map ang naobserbahang pag-uugali sa mga taktika at pamamaraan ng MITRE ATT&CK.
Mga Pangunahing Target
Mga Industriyang Apektado
- Sektor ng mga Sistema ng Unmanned Aviation (UAS/UAV)
- Mga serbisyo ng impormasyon sa aeronautika
Heograpikal na pokus
- Russia
- Tajikistan
- Gitnang Asya
- Gitnang Silangan at Europa
Chain ng Impeksyon
Mga Paunang Natuklasan
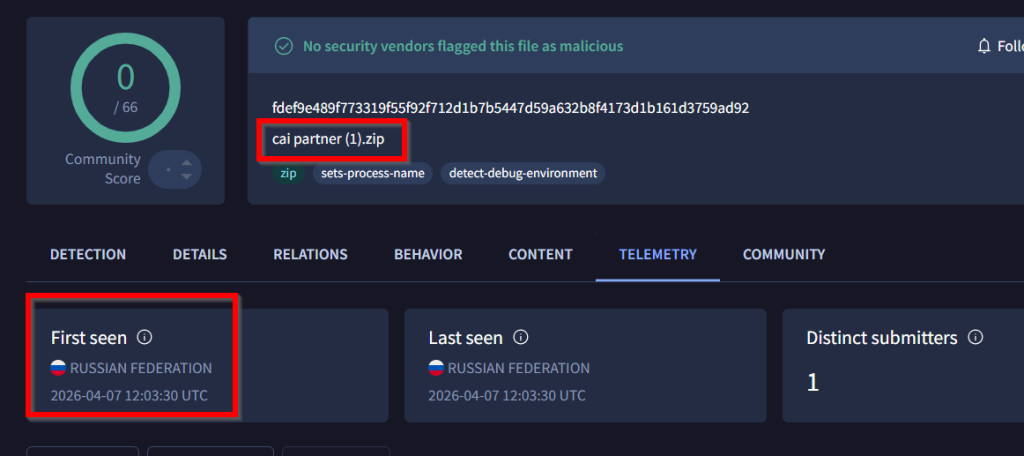
Habang iniimbestigahan namin ang mga kamakailang isinasagawang kampanya, natukoy namin ang isang kahina-hinalang ZIP file na pinangalanang cai partner (1).zip sa pampublikong sandbox, ang VirusTotal. Sa unang obserbasyon, nakita namin na ang file ay isinumite mula sa Russia at walang nakitang anumang impormasyon sa unang paglabas nito laban sa aming mga patakaran sa pangangaso. Gayunpaman, ang pangalan ng file at ang mga nilalaman nito ay tila kahina-hinala, na siyang nakakuha ng aming atensyon.
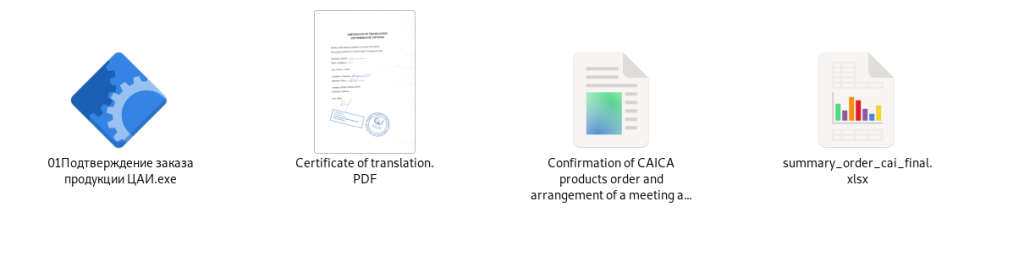
Ang karagdagang imbestigasyon ay humantong sa amin sa isa pang archive na pinangalanang cai partner.zip, na nagsisilbing pangunahing tagapagdala ng parehong mga dokumento ng lure at ng malisyosong executable. Nang makuha namin ang mga nilalaman ng archive na ito, napansin namin na naglalaman ito ng apat na file. Isa na rito ay isang binary executable na pinangalanang " Подтверждение заказа продукции ЦАИ.exe " , na ang ibig sabihin ay " Kumpirmasyon ng order ng CAI products.exe".
Bukod sa executable, kasama rin sa archive ang maraming decoy na dokumento tulad ng PDF, DOCX, at XLSX file, na pawang idinisenyo upang magmukhang lehitimong mga dokumentong may kaugnayan sa negosyo.
Pagsusuri sa mga Dokumento ng Decoy
Dokumento ng Pang-akit na PDF
Ang unang dokumentong nakakuha ng aming atensyon ay isang PDF file na kinuha mula sa archive. Ang file ay pinangalanang Certificate of translation.PDF at idinisenyo upang magmukhang isang lehitimong dokumento ng sertipikasyon.
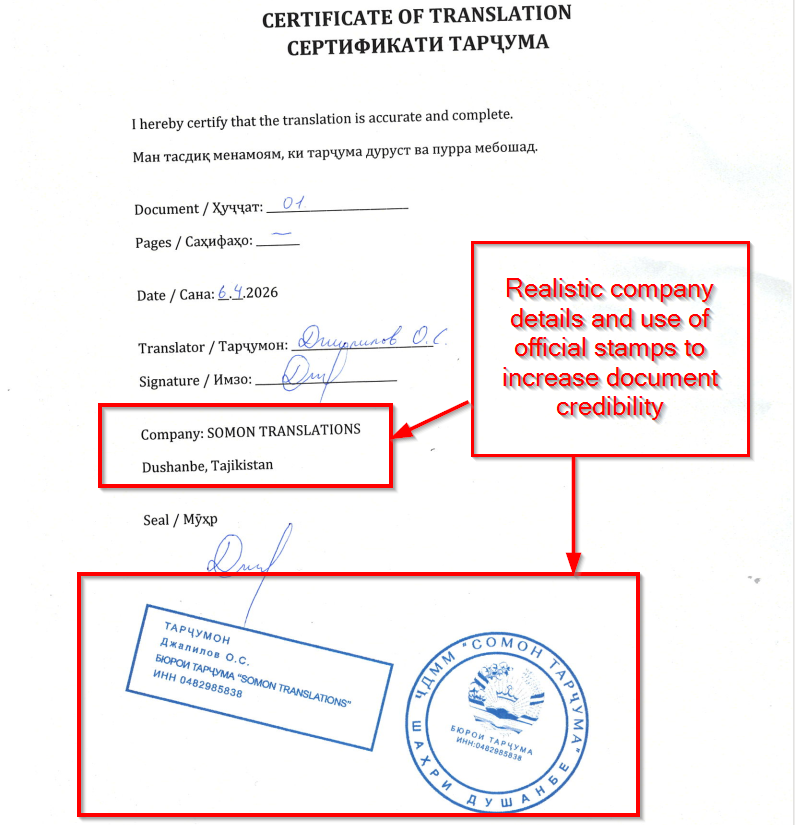
Kapag tiningnan ang dokumento, ito ay nagpapakita ng sarili bilang isang opisyal na sertipiko ng pagsasalin. Kabilang dito ang mga detalye tulad ng numero ng dokumento, petsa, pangalan ng tagasalin, lagda, at impormasyon ng kumpanya (SOMON TRANSLATIONS, Dushanbe, Tajikistan), kasama ang mga selyo at selyo upang mapahusay ang pagiging tunay nito.
Samakatuwid, sa pagtingin sa mga detalye ng dokumento, kabilang ang paggamit ng iba't ibang wika, pormal na istruktura, at mga selyo at lagda na mukhang opisyal, lumalabas na ang pang-akit ay idinisenyo upang i-target ang mga propesyonal na sangkot sa internasyonal na negosyo o mga aktibidad na may kaugnayan sa pagsasalin.
Dokumento ng Pang-akit ng DOCX
Matapos suriin ang dokumento, natuklasan namin na ang file na ito, na pinangalanang Confirmation of CAICA products order at pagsasaayos ng isang pagpupulong sa Unmanned Aviation – 2026 forum upang talakayin ang mga detalye ng pagbabayad at pumirma ng isang pangmatagalang kontrata.docx, ay katulad ng dokumentong ipinakita sa biktima kaagad pagkatapos isagawa ang malisyosong executable.
Susuriin namin ang dokumentong ito nang detalyado sa susunod na seksyon, kung saan ipapakita namin kung paano ito nalilikha ng executable habang tumatakbo.
Dokumento ng Pang-akit ng XLSX
Ang ikatlong dokumentong nakilala sa loob ng archive ay isang Excel file na pinangalanang summary_order_cai_final.xlsx
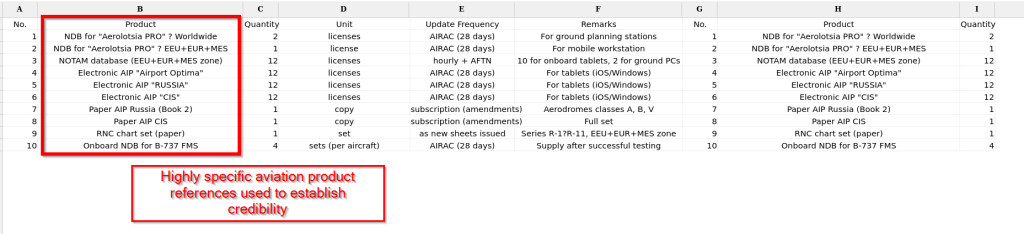
Nang suriin ang file, napansin namin na naglalaman ito ng detalyadong listahan ng mga produktong may kaugnayan sa abyasyon, kabilang ang mga database ng nabigasyon, mga dataset ng NOTAM, mga koleksyon ng elektronikong AIP, at mga sistemang nasa loob ng eroplano para sa mga sasakyang panghimpapawid tulad ng Boeing 737. Tinutukoy rin ng dokumento ang mga dami, mga detalye ng paglilisensya, mga dalas ng pag-update, at mga puna sa paggamit, na ginagawa itong parang isang lehitimong buod ng order.
Ang antas ng detalye at paggamit ng mga terminolohiyang partikular sa industriya ay nagmumungkahi na ang dokumentong ito ay idinisenyo upang i-target ang mga propesyonal at organisasyon ng abyasyon.
Teknikal na Pagsusuri ng
Sa bahaging ito, susuriin natin ang teknikal na pagsusuri ng file na kinuha mula sa ZIP archive. Ang executable file na aming natagpuan ay pinangalanang Подтверждение заказа продукции ЦАИ.exe, na ang ibig sabihin ay " Pagkumpirma ng order para sa CAI products.exe ".
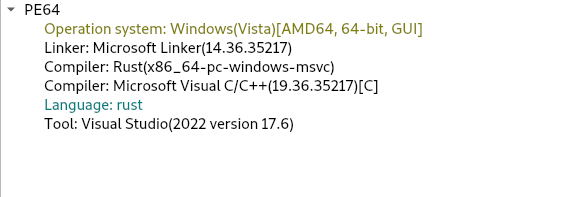
Sa pagsusuri ng metadata gamit ang mga static analysis tool, natukoy namin na ang file na ito ay isang 64-bit na Windows executable na na-compile sa Rust programming language. Pagkatapos ay sinuri namin ang malisyosong functionality ng executable, na hinati namin sa dalawang yugto: Ang unang yugto ay nakatuon sa mga aktibidad na isinasagawa ng executable sa makina ng biktima at ang pangalawang yugto ay sumasaklaw sa kung paano nagda-download at naglalabas ang executable ng second-stage payload mula sa isang remote server depende sa threat actor, kung ano ang sinusubukan nitong i-download sa mga makina ng biktima.
Yugto 1 – Pagsusuri ng Malisyosong Maipapatupad
Sa unang pagsusuri sa malisyosong executable, natuklasan namin na nag-e-execute ito ng .docx file, na aming tinalakay sa itaas, na nagsisilbing isang decoy, na naglilihis ng atensyon ng biktima.
Pagpapatupad ng Dokumento ng Decoy
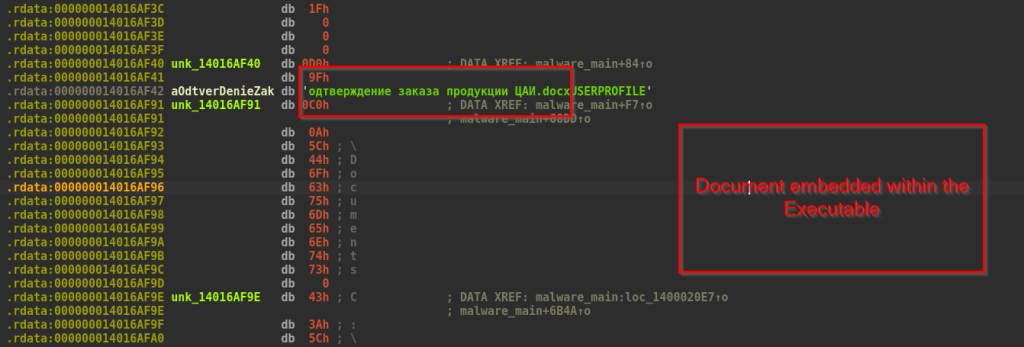
Napansin namin na ang isang dokumento ay tahasang naka-embed sa loob ng executable. Kaagad pagkatapos i-execute, ang dokumentong ito ay ipinapakita sa screen ng user upang ilihis ang atensyon ng biktima at lumikha ng ilusyon ng isang hindi kapani-paniwalang application.
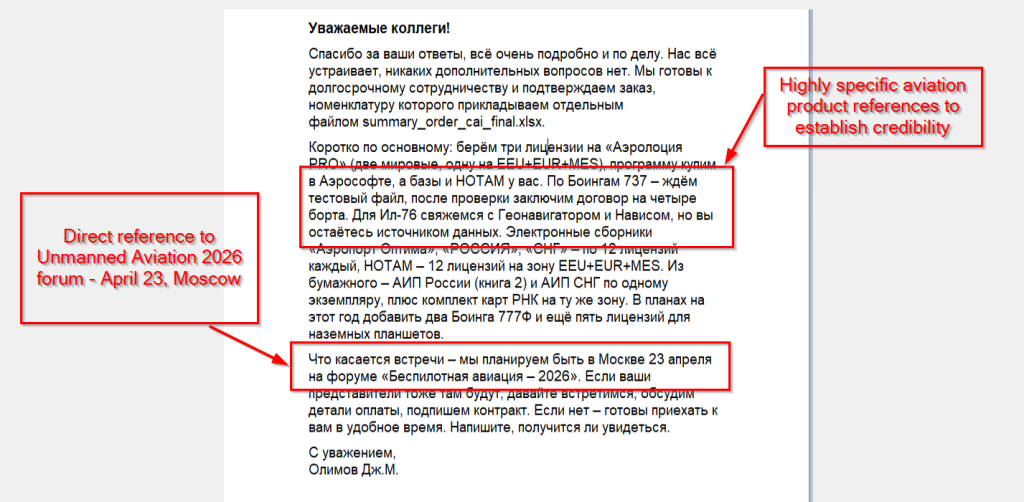
Ang dokumento ng pang-akit ay naglalaman ng nilalaman ng mensaheng pangnegosyo na nakasulat sa wikang Ruso, na nilagdaan ni “Olimov JM.” Ito ay dinisenyo upang magmukhang isang totoong mensahe mula sa isang kumpanya ng abyasyon na sangkot sa isang pangmatagalang kasunduan sa negosyo.
Binabanggit nito ang mga produktong may kaugnayan sa abyasyon tulad ng mga lisensya ng Aerolotsia PRO, mga database ng NOTAM, AIP Russia at CIS, at mga tsart ng aeronautical para sa mga sasakyang panghimpapawid tulad ng Boeing 737, IL-76, at Boeing 777F. Kasama rin dito ang mga lisensya sa tablet. Ang antas ng detalye, kabilang ang mga numero ng lisensya at mga rehiyon, ay nagpapakita ng mensahe na napaka-makatotohanan.
Binanggit din nito ang nalalapit na kaganapang "Unmanned Aviation 2026" sa Moscow sa Abril 23, na nagmumungkahi na ang aktor ng banta ay partikular na tinatarget ang mga biktimang nagsasalita ng Ruso na maaaring dumalo sa kaganapan.
Pag-fingerprint ng Sistema
Pagkatapos isagawa ang dokumentong decoy, agad na magsisimulang mangolekta ang malware ng impormasyon ng system upang bumuo ng natatanging profile ng biktima.
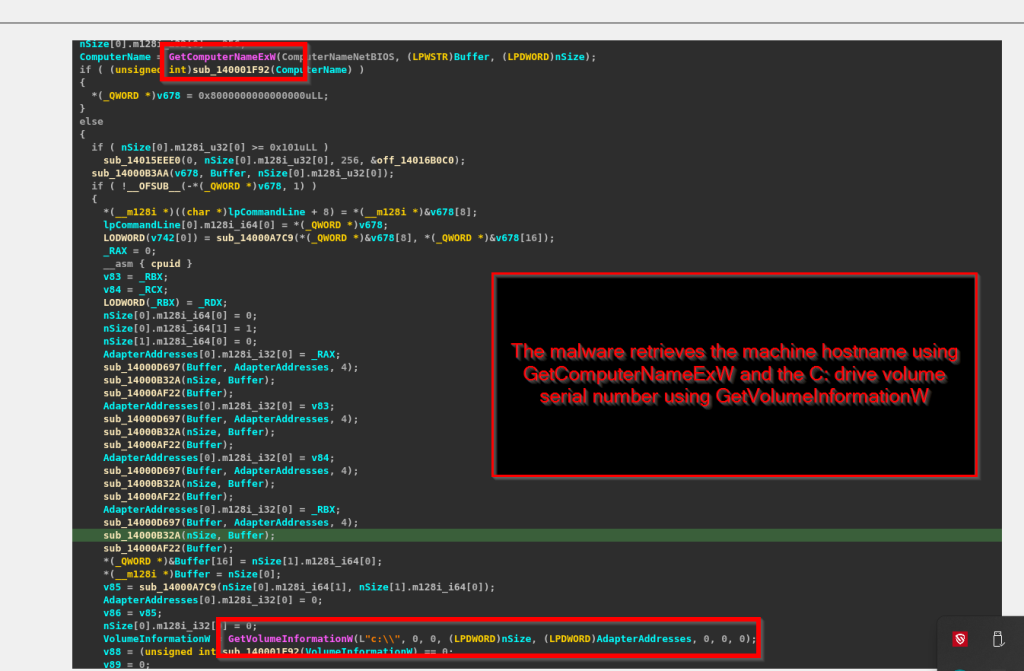
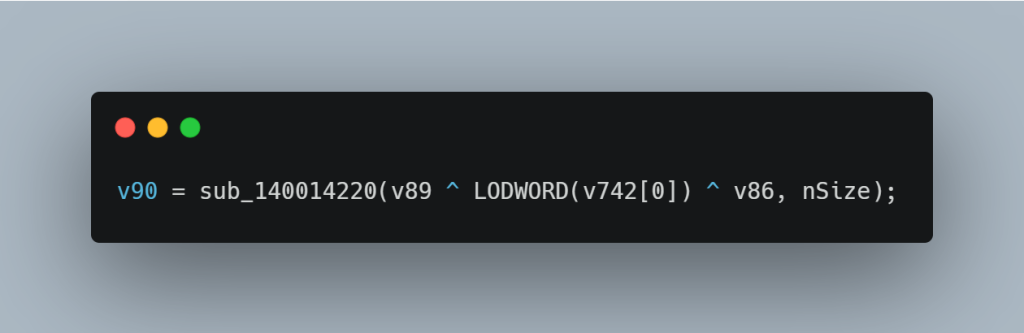
Kinukuha ng malware ang hostname ng makina gamit ang GetComputerNameExW at ang serial number ng C: drive volume gamit ang GetVolumeInformationW. Ang mga value na ito ay pinagsasama-sama sa XOR at kino-convert sa isang decimal string representation, na bumubuo ng isang natatanging machine identifier para sa system ng biktima.
Pagmamasid sa Kapaligiran at Network
Pagkatapos lumikha ng natatanging ID para sa makina ng biktima, ang malware ay nangongolekta ng higit pang impormasyon tungkol sa sistema at network. Ang hakbang na ito ay pinangangasiwaan ng isang panloob na module at nakatuon sa parehong mga detalye ng user at network.
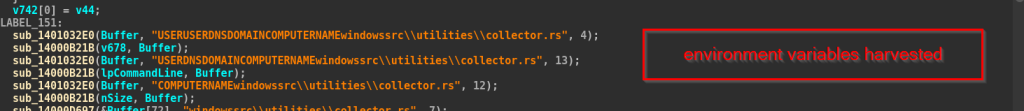
Una, ang malware ay nagtitipon ng mahahalagang variable ng kapaligiran:
- USER – ang kasalukuyang naka-log in na username
- USERDNSDOMAIN – ang pangalan ng domain
- PANGALAN NG KOMPYUTER – ang pangalan ng host ng sistema
- USERPROFILE – ang landas ng profile ng gumagamit
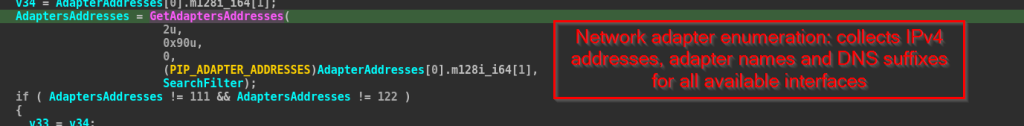
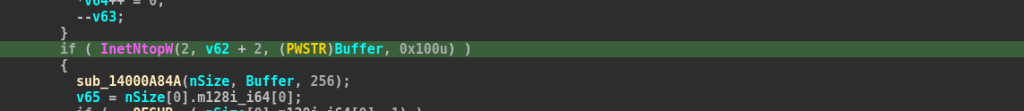
Susunod, kinokolekta ng malware ang impormasyon ng network. Ini-scan nito ang lahat ng network adapter gamit ang GetAdaptersAddresses at kinukuha ang kanilang mga IPv4 address. Ang mga IP address na ito ay kino-convert sa nababasang format gamit ang InetNtopW. Kinokolekta rin nito ang mga pangalan ng adapter at impormasyong may kaugnayan sa DNS.
Ang lahat ng datos na ito ay inaayos at inihahanda para ipadala sa command-and-control (C2) server.
Exfiltration
Kinokolekta ng malware ang lahat ng impormasyon ng biktima at kino-convert ito sa isang JSON format gamit ang isang library na tinatawag na serde_json. Unti-unti nitong binubuo ang JSON na ito, idinaragdag ang bawat piraso ng data bilang isang key-value pair.
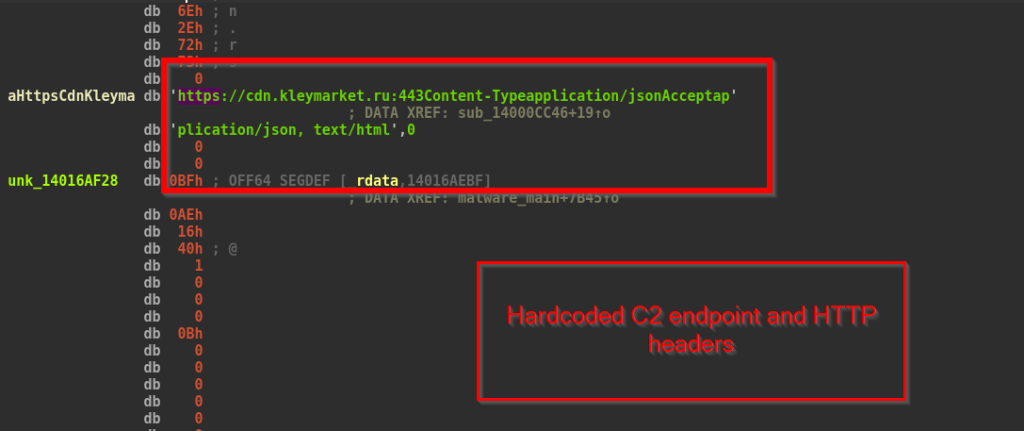
Pagkatapos gawin ang JSON data, ine-encrypt ito ng malware gamit ang isang simpleng paraan ng XOR. Ang naka-encrypt na data na ito ay ipinapadala sa server. Pagkatapos gawin ang JSON data, ine-encrypt ito ng malware gamit ang isang simpleng paraan ng XOR. Ang naka-encrypt na data na ito ay ipinapadala sa server na cdn[.]kleymarket[.]ru sa pamamagitan ng HTTPS (port 443) gamit ang isang HTTP POST request.
Yugto 2 – Pangalawang yugto ng pagpapatak ng kargamento
Sa ikalawang yugto, tatalakayin natin ang mga pagbabago sa malware mula sa pangongolekta ng datos hanggang sa paghahatid ng pangwakas na payload. Matapos makatanggap ng naka-encrypt na tugon mula sa C2 server, ide-decrypt ng malware ang payload gamit ang mga multi-step decryption algorithm, at kinukuha ang payload. Pagkatapos, sine-save ng malware ang payload gamit ang isang random na filename sa loob ng isa sa mga direktoryo at isinasagawa ito sa makina ng biktima.
Pag-decrypt ng Payload
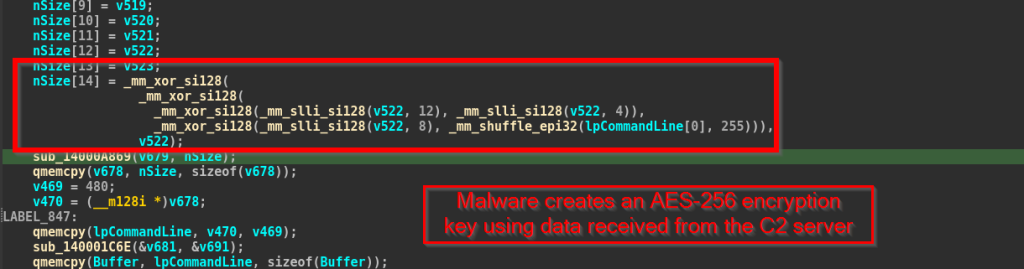
Ang naka-encrypt na payload mula sa C2 server ay idini-decrypt sa maraming hakbang. Unang kinukuha ng malware ang dalawang value mula sa server response, na ginagamit bilang AES key. Pagkatapos ay idini-decrypt nito ang payload gamit ang AES-256 nang naka-block.
Pagbaba at Pagpapatupad ng Payload
Pagkatapos ng decryption ng payload, ang malware ay lilikha ng random na 6-character na filename gamit ang mga letra at numero, at idadagdag ang .exe extension. Direkta itong isinusulat ng malware ang payload sa disk gamit ang NtWriteFile. Sine-save nito ang file sa alinman sa mga lokasyong ito:
- %USERPROFILE%\Mga Dokumento\ .exe
- C:\Mga Gumagamit\Public\Mga Dokumento\ .exe
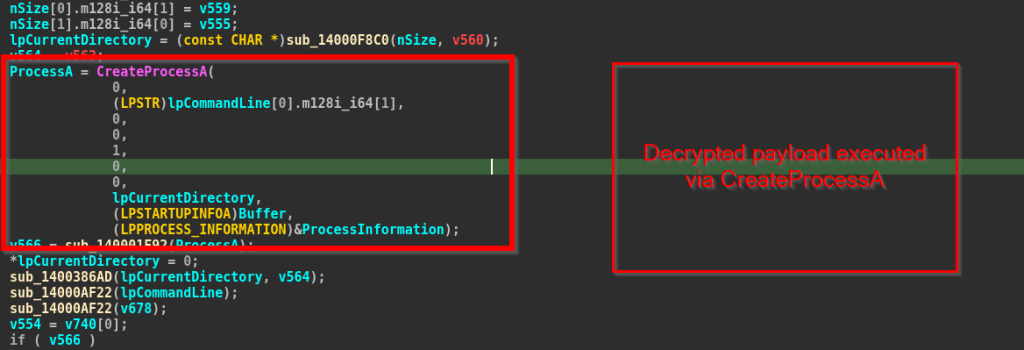
Panghuli, isinasagawa ng malware ang na-decrypt na payload gamit ang CreateProcessA API. Ang buong path patungo sa na-drop na executable ay direktang ipinapasa bilang command line, nang walang tinukoy na pangalan ng parent application, na naglulunsad ng isang bagong proseso sa makina ng biktima.
Ngayon, sa susunod na seksyon, titingnan natin ang mga aspeto ng imprastraktura at attribution ng kampanya.
Imprastraktura at Pagpapatungkol
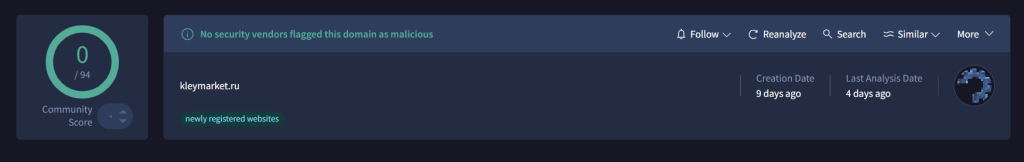
Sinuri namin ang command-and-control (C2) infrastructure na ginamit sa kampanyang ito at natuklasan na ang domain na hxxp://kleymarket[.]ru ay kamakailan lamang nakarehistro, 9 na araw bago ang aming pagsusuri. Sa panahon ng imbestigasyon, hindi ito namarkahan bilang malisyoso ng anumang security vendor.
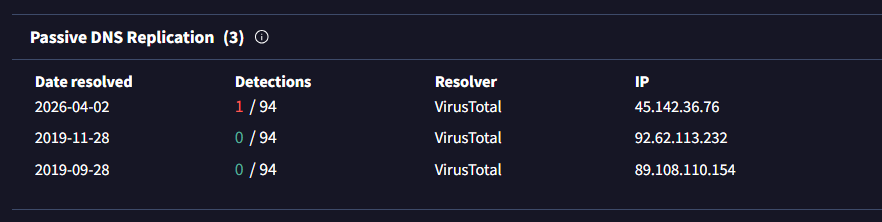
Ipinapakita ng passive DNS data na ang domain ay nakapag-resolve na sa maraming IP address sa paglipas ng panahon, kabilang ang:
45[.]142[.]36[.]76, 92[.]62[.]113[.]232, and 89[.]108[.]110[.]154
Ang pinakahuling resolusyon, na may petsang 2026-04-02, ay tumutukoy sa 45[.]142[.]36[.]76, na tila ang aktibong C2 server na ginamit sa kampanyang ito. Sa kabaligtaran, ang mga mas lumang tala mula 2019 ay nagpapahiwatig na ang domain ay dating ginamit para sa iba pang mga layunin bago muling ginamit para sa aktibidad na ito.
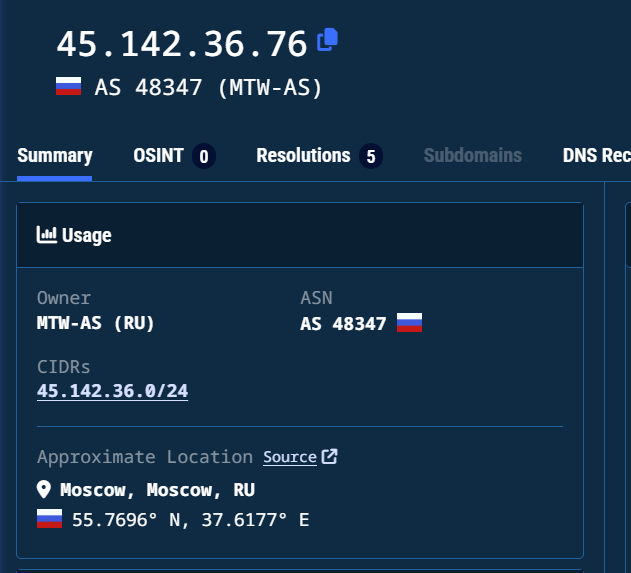
Kinukumpirma ng karagdagang pagsusuri gamit ang Validin na ang domain at ang nauugnay nitong subdomain ay nagre-resolve sa IP address na 45[.]142[.]36[.]76, na tila ang aktibong C2 infrastructure na ginamit sa kampanyang ito. Ang IP na ito ay naka-host sa ilalim ng AS48347 (MTW-AS), isang autonomous system ng Russia, na may tinatayang lokasyon sa Moscow, Russia.
Sa panahon ng pagsulat nito, hindi namin iniuugnay ang kampanyang ito sa sinumang kilalang aktor ng banta. Gayunpaman, ang naobserbahang mga taktika, imprastraktura, at mga elemento ng social engineering ay nagmumungkahi ng isang maayos na planado at naka-target na operasyon. Dahil sa palihim na mekanismo ng paghahatid ng kampanya at pag-target na may temang abyasyon, pinangalanan namin ang kampanyang ito bilang "Operation Silent Rotor". Ang kampanya ay tila maingat na iniayon sa panahon upang umayon sa forum na "Unmanned Aviation 2026" sa Moscow, na nagpapahiwatig ng pagtuon sa mga propesyonal sa abyasyon na malamang na dumalo o maiuugnay sa kaganapan.
Konklusyon
SEQRITE Natukoy ng Labs ang isang naka-target na kampanya ng spear phishing na nakakaapekto sa mga propesyonal sa sektor ng unmanned aviation ng Eurasia. Gumagamit ang kampanya ng mga makatotohanang dokumentong may kaugnayan sa abyasyon upang makuha ang tiwala ng biktima, na may nilalamang naka-link sa forum na "Unmanned Aviation 2026" sa Moscow. Ang ipinadalang malware ay isang executable na nakabase sa Rust na nangongolekta ng impormasyon ng system, nakikipag-ugnayan sa isang remote server sa pamamagitan ng naka-encrypt na HTTPS, at nagda-download ng second-stage payload para sa pagpapatupad.
Ang imprastrakturang ginamit sa kampanyang ito ay minimal at panandalian lamang, umaasa sa isang bagong rehistradong .ru domain. Sa panahon ng pagsulat, hindi namin iniuugnay ang kampanyang ito sa sinumang kilalang aktor ng banta. Gayunpaman, ang paggamit ng mga pang-akit sa wikang Ruso at nilalamang partikular sa konteksto ay nagmumungkahi na ang kampanya ay nakatuon sa rehiyon at tinatarget ang mga biktima sa loob ng parehong ecosystem.
Seqrite proteksyon
Trojan.Win64
Mga Indikasyon ng Kompromiso (IOC)
| Hash (SHA-256) | talaksan |
| 5936f42ffd7fa7896eeae725b60a5d26bbf3e584712671ef5da0138ee5d58f60 | Подтверждение заказа продукции ЦАИ.exe |
| fdef9e489f773319f55f92f712d1b7b5447d59a632b8f4173d1b161d3759ad92 | kasosyo sa cai (1).zip |
| 57e26f6e3b311a1064c946b69159ee05abedf9228b2f95c65536429e7ac7fb24 | kasosyo sa cai.zip |
| a7bd8869293212e1671df90d2d41b96d4933eb9408b1111bd830e111a91bb202 | Sertipiko ng pagsasalin.PDF |
| 2064ef387ac9e51ba72b32004d99e8a0b291dbab24ed8db30f437abf1b40cb49 | Pagkumpirma ng order ng mga produkto ng CAICA at pagsasaayos ng isang pagpupulong sa Unmanned Aviation – 2026 forum upang talakayin ang mga detalye ng pagbabayad at pumirma ng isang pangmatagalang kontrata.docx |
| 89f8e42c825d09a0a50e99bbf7304d7037be33ea362a57d34f87fa7981f80126 | buod_ng_order_cai_final.xlsx |
Mga URL
| 45[.]142[.]36[.]76 |
| cdn[.]kleymarket[.]ru |
MITER ATT&CK Mapping
| Pantaktika | Technique ID | Pangalan ng Teknik |
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User: Nakakahamak na File |
| Pagpapatupad | T1059.003 | Command and Scripting Interpreter: Windows Command Shell |
| Pagpapatupad | T1106 | Katutubong API |
| Pag-iwas sa Depensa | T1036.004 | Masquerading: Itugma ang Lehitimong Pangalan o Lokasyon |
| Pag-iwas sa Depensa | T1027 | Obfuscated na mga File o Impormasyon |
| Pag-iwas sa Depensa | T1140 | I-deobfuscate/I-decode ang mga File o Impormasyon |
| Pagkatuklas | T1082 | Pagtuklas ng Impormasyon ng System |
| Pagkatuklas | T1016 | Pagtuklas ng Configuration ng System Network |
| Pagkatuklas | T1033 | May-ari ng System/Pagtuklas ng User |
| Pagkatuklas | T1083 | Pagtuklas ng File at Direktoryo |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol |
| Command at Control | T1090.001 | Proxy: Panloob na Proxy |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
| EPEKTO | T1105 | Paglipat ng Ingress Tool |
May-akda
Priya Patel
Rayapati Lakshmi Prasanna Sai