

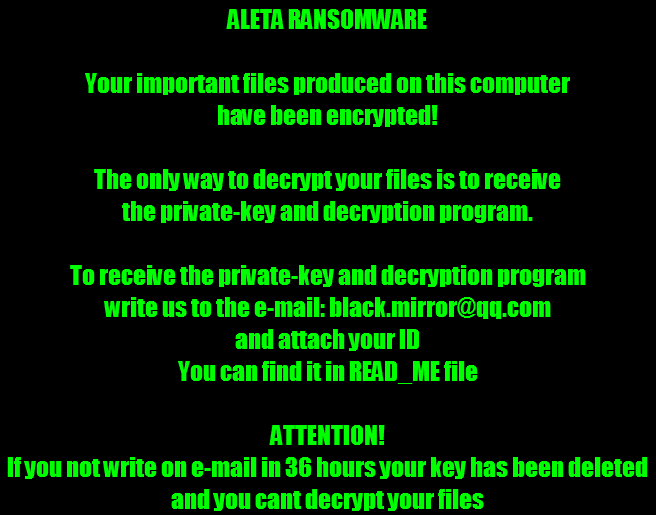
Naobserbahan ng Quick Heal Security Labs ang pagpasok ng isang bagong variant ng BTCWare ransomware (unang naobserbahan noong simula ng 2017) na tinatawag na 'Aleta'. Tinawag ang ransomware na ito dahil nagdadagdag ito ng extension na ".aleta" sa mga file na ini-encrypt nito sa isang nahawaang computer. Bagama't tila hindi gumagamit ng anumang espesyal na pamamaraan o exploit ang mga variant ng BTCWare ransomware tulad ng ginawa ng WannaCry o NotPetya ransomware, gumagamit ito ng mga RDP Brute-Force attack upang makakuha ng access sa nahawaang sistema.
Gumagamit ang BTCWare Aleta ransomware ng AES256 encryption scheme. Ang isang kawili-wiling IOC (indicator of compromise) na nakita sa ransomware ay ang email ID na nauugnay sa paghiling ng decryption key – black.mirror@qq.com. Ang email na ito ay dati nang naiulat na nauugnay sa iba't ibang variant ng Amnesia at BTCWare ransomware. Ang mga spam na email na may mga nakakahamak na attachment na naglalaman ng nakakahamak na script, doc, at mga executable na file ay ginagamit ng ransomware na ito bilang carrier nito.
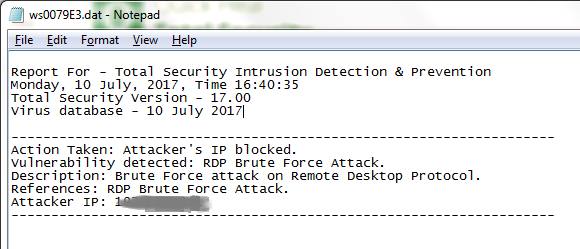
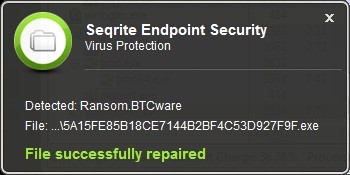
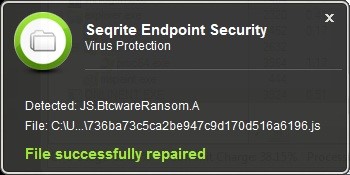
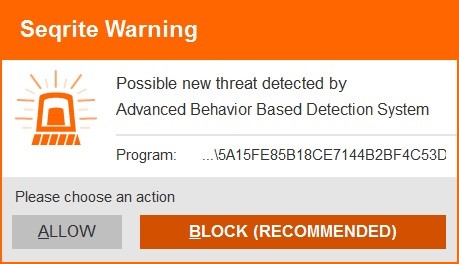
Seqrite Endpoint Protection laban sa BTCWare (Aleta) Ransomware
Lumayo sa ransomware gamit ang mga tip sa seguridad na ito
- I-back up ang iyong mga file nang regular. Hinahabol ng ransomware ang iyong mga file kapag na-infect nito ang iyong computer. Kung mayroon kang backup ng lahat ng iyong mahahalagang file, walang dahilan kung bakit dapat kang sumuko sa mga hinihingi ng ransomware. Tandaan na idiskonekta ang Internet habang nagba-back up ka sa isang panlabas na hard drive. I-unplug ang drive bago ka mag-online muli. Maraming libre at bayad na serbisyo sa pag-backup ng Cloud na available sa merkado na maaaring pana-panahong kumuha ng data backup.
- Magbigay ng mga pribilehiyong Magbasa/Magsulat sa mga pagbabahagi ng network lamang kapag kinakailangan. Subukang huwag panatilihing bukas ang mga pagbabahagi dahil malamang na sila ay mabiktima ng pag-encrypt kung mayroong impeksyon sa ransomware.
- Gumamit ng matibay na kredensyal sa pag-log in para sa user at administrator. Ang mga mahihinang kredensyal ay madaling pilitin upang makakuha ng access sa system.
- Gamitin solusyon sa seguridad na nagbibigay ng multilayered na proteksyon laban sa mga nahawaang email, nakakahamak na website, at huminto sa mga impeksyon na maaaring kumalat sa pamamagitan ng mga USB drive. Panatilihing napapanahon ang software.
- Ilapat ang mga inirerekomendang update sa seguridad para sa Operating System ng iyong computer at lahat ng iba pang program gaya ng Adobe, Java, Internet Browser, atbp.
- Huwag mag-click sa mga link o mag-download ng mga attachment na dumarating sa mga email mula sa hindi kanais-nais o hindi inaasahang mga mapagkukunan. Kahit na ang mga naturang email ay mukhang mula sa isang kilalang pinagmulan, mas mabuting tawagan ang nagpadala at i-verify muna ang mga ito.
Acknowledgement
Paksang Paksang Paksang
– Shantanu Vichare | Quick Heal Security Labs



