
Sa likod ng screen, naglalaro ang maselang balanse ng tiwala at panlilinlang. Ang mga honey traps, na dati nang napanatili ng espionage, ay lihim na kumalat sa digital realm, na ginagamit ang mga emosyon ng tao. Kung ano ang nagsisimula bilang isang mukhang hindi nakakapinsalang chat o kahilingan ng kaibigan ay maaaring biglang umakyat sa blackmail, pangingikil, o pagnanakaw. Ang totoo, walang hangganan ang kahinaan – ordinaryong mamamayan ka man o target na mataas ang profile, maaari kang nasa panganib. Suriin natin ang masalimuot na mundo ng mga digital honey traps, unawain ang kanilang mapanirang kapangyarihan, at tuklasin ang mahahalagang estratehiya para pangalagaan ang ating sarili. Sinira ng mga attacker ang firewall, ngunit nilalampasan ito ng banta ng insider.
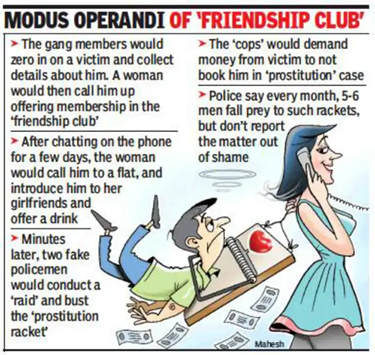
Sino ang Na-target?
- Mga opisyal ng gobyerno na may access sa mga classified na dokumento
- Mga empleyado sa mga dibisyon ng IT, pananalapi, pagtatanggol, o pananaliksik
- Sinumang kasama i-access ang mga kredensyal or kapangyarihang gumawa ng desisyon
Pukawin: Kung may isang taong mabilis na lumalapit sa iyo online at gusto ng mga detalye tungkol sa iyong trabaho o masyadong maaga magpadala ng mga malandi na mensahe — isa itong babala.
Ang mga pekeng romantikong relasyon ay ginagamit upang manipulahin ang mga opisyal sa paglabag sa pagiging kumpidensyal, pagsasamantala sa mga emosyon sa halip na mga digital system. Ang mga umaatake ay nakakakuha ng hindi awtorisadong pag-access sa pamamagitan ng matalinong panlilinlang, na hinihimok ang mga biktima sa pagbabahagi ng sensitibong data. Ang sopistikadong taktika ng social engineering na ito ay bumibiktima sa mga kahinaan ng tao, na ginagawa itong isang malakas na banta. Ito ay catfishing na may malisyosong layunin, na nagta-target ng mga indibidwal na may mataas na stake para sa pagkuha ng data. Ang emosyonal na pagmamanipula ay ang susi sa matalinong pag-atake na ito.
Anatomy ng krimen
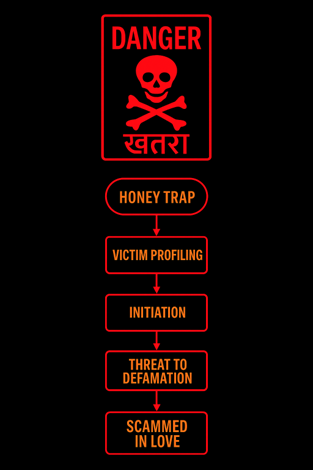
- Pag-target / pag-profile ng biktima : Takeaway #1: Ang Social Media ang Unang Pintuan
Kadalasang tina-target ng mga scammer ang mga indibidwal sa mga may awtoridad na posisyon na may access sa sensitibong data ng korporasyon o gobyerno. Nangongolekta sila ng personal na impormasyon tulad ng marital status at job profile para matukoy ang mga kahinaan. Ang pangunahing kahinaan na kanilang pinagsamantalahan ay emosyonal na kahinaan, na maaaring humantong sa higit pang mga digital na paglabag. Ang social media ay madalas na ang panimulang punto para sa pangangalap ng impormasyong ito.
- Pagtanggap sa bagong kasapi:
Gumagamit ang mga scammer ng mga social media platform tulad ng Facebook, LinkedIn, at mga dating app para magkaroon ng paunang pakikipag-ugnayan sa kanilang mga biktima. Sinusubaybayan nila ang online na bakas ng paa ng biktima at lumikha ng isang koneksyon, kadalasang inililipat ang pag-uusap mula sa mga pampublikong platform patungo sa mga pribado tulad ng WhatsApp. Habang umuusad ang komunikasyon, ang tono ng mga mensahe ay nagbabago mula sa propesyonal patungo sa pagiging palakaibigan at kalaunan ay naging romantiko, na nagmamarka ng isang makabuluhang pagtaas sa diskarte ng scammer.
Takeaway #2: I-verify Bago Ka Magtiwala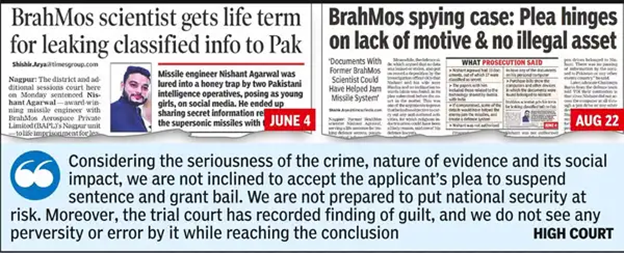
- Pagkuha ng tiwala: Takeaway #3: Ang pambobola ay ang Pinakamatandang Trap
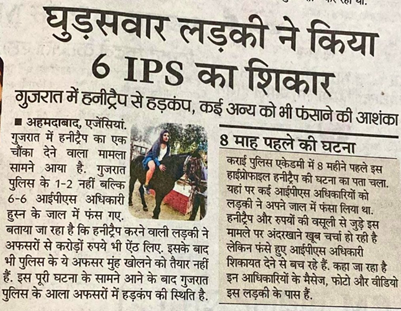
Ang mga scammer ay nagtatatag ng tiwala sa kanilang mga biktima sa pamamagitan ng pambobola, regular na pakikipag-chat, at video call, na nagbibigay sa kanila ng hindi kinakailangang atensyon at pangangalaga. Nagpapalitan sila ng mga larawan, na sa kalaunan ay ginamit bilang leverage upang takutin ang biktima kung susubukan nilang ilantad ang scammer. Pinipilit ng scammer ang biktima sa pamamagitan ng pagbabanta na sisirain ang kanilang pampublikong imahe o pagkalat ng mapanirang nilalaman.
Alerto sa Negosyo: Ang biglaang pagbabago sa pag-uugali ng isang empleyado — paglilihim, emosyonal na pagkagambala, o kakaibang pag-uugali online — ay maaaring magpahiwatig ng sikolohikal na kompromiso.
- Pagsasamantala:
Sa huling yugto ng scam, ibinunyag ng scammer ang kanilang tunay na intensyon at humihingi sa biktima ng kumpidensyal na data, gaya ng mga detalye ng proyekto o mga password sa mga naka-encrypt na domain ng lugar ng trabaho. Ang ninakaw na impormasyon na ito ay maaaring magdulot ng seryosong banta sa pambansang seguridad at kadalasang ibinebenta sa black market, na humahantong sa higit pang pagsasamantala at mas malalim na paglabag sa seguridad.
- Banta sa paninirang-puri: Takeaway #4: Nakakatulong ang Katahimikan sa Scammer
Kung susubukan ng biktima na ilantad ang scam, ginagamit ng scammer ang pribadong data tulad ng mga larawan, chat, at recording upang banta ang paninirang-puri sa publiko. Pinipilit ng banta na ito ang biktima na tumahimik, na pumipigil sa kanila na iulat ang krimen dahil sa takot na masira ang reputasyon.
Tip sa Negosyo: Magsagawa ng mga sesyon ng pagpapaunawa sa mga empleyado na nakatuon sa sikolohikal na manipulasyon at emosyonal na inhinyeriya.
Sikolohikal na Manipulasyon
Takeaway #5: Ang Cybersecurity ay Emosyonal, Hindi Lang Teknikal
- Pagbomba ng Pag-ibig: matinding atensyon at nakakabigay-puri na mga mensahe.
- Induction of Fear: Banta na i-leak ang mga pribadong larawan / chat maliban kung ipinakita ang kumpidensyal na data .
Takeaway #6: Ang Tunay na Pag-ibig ay Hindi Humihingi ng Mga Password
- Guilt-tripping: Itulak ang biktima sa isang estado ng pagkakasala gamit ang mga ekspresyon tulad ng "Wala ka na bang tiwala sa akin?"
Takeaway #7: Ang 'Urgency' Card ay Isang Red Flag
- Urgency: Ang agarang pangangailangan ng pera ay iniharap upang makuha ang simpatiya ng biktima
- Paghihiwalay: Pinipigilan ang biktima na makipag-ugnayan sa iba at sa gayon ay mapanatili ang pagkakakilanlan ng scammer , hindi nakalantad.
Panganib sa Corporate at National Security
Takeaway #8: Nagsisimula ang Corporate Security Sa Personal na Kamalayan
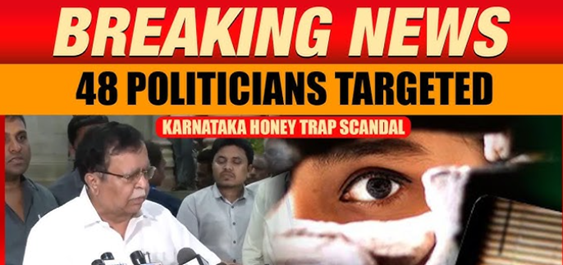
Ang mga scam na ito ay maaaring humantong sa malubhang kahihinatnan, kabilang ang mga banta ng tagaloob kung saan ang mga empleyado ay naglalabas ng kumpidensyal na data, paniniktik ng mga aktor na inisponsor ng estado na nagta-target sa mga opisyal ng gobyerno, at pagkawala ng intelektwal na ari-arian na maaaring makompromiso ang pambansang seguridad. Bukod pa rito, ang pagkakalantad ng nakakainis na nilalaman ay maaaring magresulta sa pagkasira ng reputasyon, pagdumi sa mga tatak at magdulot ng pangmatagalang pinsala.
Pagtuklas: Puntos #9: Panoorin ang Pagbabago ng Ugali
Kasama sa mga kahina-hinalang gawi ang biglaang pagbabago mula sa palakaibigan patungo sa romantikong tono, pagtanggi sa mga real-time na video call, pagkontrol sa mga tuntunin sa komunikasyon, pagbabahagi ng mga detalye ng personal na buhay upang pukawin ang awa, at paghiling ng malaking pinansiyal na suporta – lahat ng potensyal na babala ng isang scam.
Pagpigil
Protektahan ang iyong sarili sa pamamagitan ng pag-iwas sa pagbabahagi ng personal na impormasyon, pag-verify ng mga larawan sa profile sa pamamagitan ng reverse image search, at pag-iwas sa pagpapadala ng pera o tahasang nilalaman. Gayundin, maging maingat sa hindi kilalang mga link at file, at ipatupad ang zero-trust access control.
Legal na Horizon
Ang mga honey traps ay maaaring humantong sa mga malubhang pagkakasala tulad ng pangingikil, paglabag sa privacy, at pagpapadala ng malaswang materyal. Maaaring iulat ng mga biktima ang mga ganitong kaso sa mga cybercrime cell para maaksyunan.
Katibayan sa Aksyon
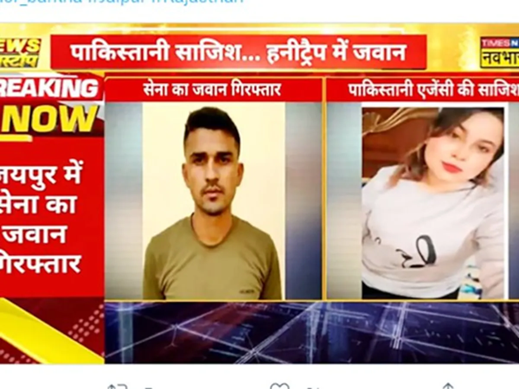
1. Indian Army Honey Trap Case (2023)
Isang kaso noong 2023 ang nagsasangkot ng isang Army Jawan na inaresto dahil sa paglabas ng sensitibong impormasyon ng militar sa isang Pakistani intelligence operative na nagpapanggap bilang isang babae sa Facebook. Ang jawan ay naakit sa pamamagitan ng mga romantikong pag-uusap at kalaunan ay na-blackmail. Ang ganitong mga insidente ay nagpapakita ng banta ng honey traps sa pambansang seguridad.
2. DRDO Scientist Arestado (2023)
Katulad nito, ang isang senior DRDO scientist ay na-trap ng isang dayuhang espiya na nagpanggap bilang isang babae, na humahantong sa pagbabahagi ng classified defense research material. Naganap ang pakikipag-ugnayan sa pamamagitan ng WhatsApp at social media, na nagha-highlight sa mga panganib ng online espionage.
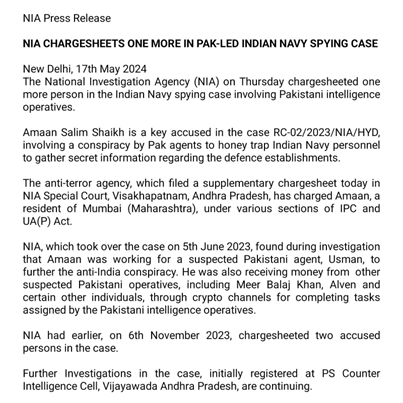
3. Pakistan ISI Honey Traps sa Indian Navy (2019–2022)
Ang mga tauhan ng Indian Navy ay inaresto dahil sa pagiging honey-trap ng mga ahente ng ISI gamit ang mga pekeng babaeng profile sa Facebook at WhatsApp. Ang mga ahente ay nakakalap ng sensitibong data ng kilusan ng hukbong-dagat sa pamamagitan ng mga romantikong palitan.
Konklusyon
Ang mga bitag ng pulot ay nabiktima ng mga emosyon, hindi lamang mga sistema. Manatiling mapagbantay at protektahan ang iyong sarili mula sa emosyonal na pagmamanipula. Ang tunay na pag-ibig ay hindi humihingi ng password. Maging maingat sa mga estranghero online at panatilihing pribado ang personal na impormasyon. Ang kamalayan ay susi sa pananatiling ligtas. I-lock ang iyong digital na buhay.