• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  ransomware  / JCry – Isang Ransomware na nakasulat sa Golang!
JCry – Isang Ransomware na nakasulat sa Golang!
09 Abril 2019

JCry – Isang Ransomware na nakasulat sa Golang!

Sinulat ni Ghanshyam Higit pa
Ghanshyam Higit pa
ransomware
15
Mga Pagbabahagi

Sa loob ng ilang buwan, naoobserbahan ng QH Labs ang pagtaas ng aktibidad ng ransomware. Nakakita kami ng isang bagong ransomware na nakasulat sa Go lang. Nakikita ng mga may-akda ng malware na mas madali nang magsulat ng ransomware sa Go lang kaysa sa mga tradisyonal na programming language.

Ang impeksyon ng Jcry ransomware ay nagsisimula sa isang nakompromisong website.

Gaya ng ipinapakita sa larawan sa itaas, sinusubukan ng may-akda ng malware na gayahin ang mga user sa pamamagitan ng pagpapanggap bilang isang update ng Adobe flash player at pag-download ng malware sa machine ng user. Ang Fig 1. ay naglalaman ng bahagi ng javascript na naka-host sa nakompromisong domain, na nagda-download ng malisyosong file mula sa ibinigay na URL. Sa tuwing magki-click ang isang impersonated user sa Update button at magpapatupad ng malisyosong file na may layuning i-update ang flash player, sinisimulan ng malware ang pagpapatupad nito.

Fig 1 : Bahagi ng malisyosong script.

Daloy ng Pagpapatupad:

Teknikal na Pagtatasa:

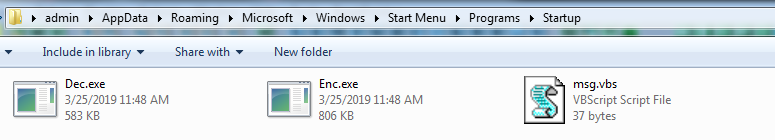
Ang na-download na malware (flashplayer_install.exe) ay self-extracting archive. Sa pagpapatupad, kukunin nito ang mga nabanggit na bahagi sa ibaba sa direktoryo ng "Startup" upang lumikha ng pagtitiyaga nito.

Mga Bahagi:

  1. msg.vbs
  2. Enc.exe
  3. Dec.exe

Fig 2 : Mga kinuhang bahagi at mga tagubilin sa SFX.

Gaya ng nabanggit sa figure sa itaas na mga bahagi ng malware extract at nagsisimula sa msg.vbs kasama ng enc.exe(Encryptor)

msg.vbs:

Ang file na ito ay ginagamit upang gayahin ang user na, sinubukan ng system na i-update ang adobe flash player ngunit ang access ay tinanggihan para sa user.

Fig 3 : Mensahe na ipinakita ng msg.vbs

Enc.exe (Encryptor):

Ang executable na ito ay responsable para sa pag-encrypt ng file at ito ay nakasulat sa wikang Go.

Fig 4 : Go Build ID at mga string ng library ng Go Lang na nakita sa file.

Sa pagpapatupad, sinusuri muna nito ang pagkakaroon ng "personalKey.txt" na file sa kasalukuyang direktoryo, upang matukoy na ang system ay nahawaan na o hindi. Kung umiiral ang file, isinasaalang-alang ng malware na ang system ay nahawaan na at tinapos nito ang sarili nito. Pati na rin ang pagtanggal ng msg.vbs at Enc.exe sa tulong ng decryptor file. Sa panahon ng pag-encrypt, ginagamit nito ang kumbinasyon ng AES at RSA algorithm. Isinasagawa ang pag-encrypt ng file gamit ang AES 128 bit algorithm na may 16-byte initialization Vector sa CBC mode. Ang hardcoded RSA public key ay matatagpuan sa enc.exe file na sa kalaunan ay ginamit upang i-encrypt ang AES key.

Fig 5 : RSA PUBLIC KEY


Fig 6: Kunin ang Konteksto para sa mga operasyon ng Crypto.

Ine-encrypt nito ang nakalista sa ibaba ng 138 extension file.

“3dm, 3ds, 3g2, 3gp, 7z, ai, aif, apk, app, asf, asp, avi, b, bak, bin, bmp, c, cbr, cer, cfg, cfm, cgi, cpp, crx, cs, csr, css, csv, cue, bdd, ddem, cr, bdd, d der, dmg, dmp, doc, dtd, dwg, dxf, eps, fla, flv, fnt, fon, gam, ged, gif, gpx, gz, h, hqx, htm, ics, iff, iso, jar, jpg, js, jsp, key, kml, kmz, log, lua, m3, m, m4, luav, m4 mdf, mid, mim, mov, mp3, mp4, mpa, mpg, msg, msi, nes, obj, odt, otf, pct, pdb, pdf, php, pkg, pl, png, pps, ppt, ps, psd, py, rar, rm, rom, rpm, rss, rtfln, rpm, rss, rtfln srt, svg, swf, tar, tex, tga, thm, tif, tmp, ttf, txt, uue, vb, vcd, vcf, vob, wav, wma, wmv, wpd, wps, wsf, xlr, xls, xml, yuv, zip”

Para mapabilis ang pag-encrypt, 1MB data lang ang ini-encrypt nito para sa mga file na may sukat na higit sa 1 MB. Pagkatapos ng matagumpay na pag-encrypt ng file, idaragdag nito ang ".jcry" na extension sa filename.

Fig 7: Mga naka-encrypt na file gamit ang jcry Extension.

Pagkatapos ng pag-encrypt ng mga file, tinatanggal nito ang lahat ng mga kopya ng anino sa tulong ng utos sa ibaba.

                                                                  "vssadmin tanggalin ang mga anino / lahat"

at ilunsad ang Dec.exe gamit ang Powershell command.

Fig 8: Vssadmin at PowerShell execution.

Dec.exe:

Sa pagpapatupad ng Dec.exe una itong tinatapos at tinatanggal ang enc.exe. Ang Dec.exe ay console application na nagtatanong ng decryption key (RSA private key). Pagkatapos magpasok ng wastong key, maaari nitong i-decrypt ang mga naka-encrypt na file.

Fig 9 : Dec.exe.

Nag-drop din ito ng ransom note sa lokasyon ng desktop. Para mabawi ang mga naka-encrypt na file, humihingi ito ng 500$ bilang ransom at nagbibigay ng onion link (hxxp://kpx5wgcda7ezqjty.onion) kung saan ang infected na user ay makakakuha ng pribadong key pagkatapos magbayad.

Fig 10: Pantubos na Tala.


Mga IOC:

flashplayer_install.exe: c86c75804435efc380d7fc436e344898
Enc.exe : 5B640BE895C03F0D7F4E8AB7A1D82947
Dec.exe : 6B4ED5D3FDFEFA2A14635C177EA2C30D
Link sa Pagbawi: hxxp://kpx5wgcda7ezqjty.onion
Wallet Id: 1FKWhzAeNhsZ2JQuWjWsEeryR6TqLkKFUt


Mga tip sa pag-iwas:

  1. Regular na kumuha ng backup ng iyong mahalagang data sa mga external na drive tulad ng HDD, pen drive o Cloud storage.
  2. Mag-install ng antivirus at panatilihin itong na-update.
  3. Panatilihing napapanahon ang iyong Operating System at software.
  4. Huwag kailanman mag-click sa mga link o mag-download ng mga attachment mula sa anumang hindi alam o hindi gustong mga mapagkukunan.

Eksperto sa Paksang Aralin:

Nagesh lathakar, Pratik Pachpor | Quick Heal Security Labs

 nakaraang PostMga empleyadong nagtatrabaho sa kanilang mga personal na device? Paano i-secure ang mga ito
susunod na Post  Karapatang Makalimutan – Kapag Ito ay Nalalapat at Kapag Ito ay Hindi...
Ghanshyam Higit pa

Tungkol kay Ghanshyam More

Si Ghanshyam ay isang security researcher sa Quick Heal Security Labs. Interesado siya sa reverse engineering at pagsusuri ng mga kahinaan sa seguridad at...

Mga Artikulo ni Ghanshyam Higit pa »

Kaugnay na Post

  • Pinakamahusay na Mga Teknik sa Pagtugon sa Insidente para sa mga Pag-atake ng Ransomware upang Mabawasan ang Pinsala

    Hunyo 2, 2026
  • Paano Makabawi mula sa Pag-atake ng Ransomware Nang Hindi Nagbabayad ng Ransom

    Mayo 25, 2026
  • Pag-atake ng Ransomware sa mga Koneksyon ng SMB2 na Ibinahagi sa Publiko at Pananatiling Protektado gamit ang Seqrite

    Marso 11, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (344) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (26) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit