Isang teknikal na gabay mula sa paghahanda ng runtime at pagtuklas ng network-share hanggang sa sabay-sabay na pag-encrypt ng file
Ang DragonForce ay isang operasyon ng Ransomware-as-a-Service (RaaS) na unang lumitaw noong kalagitnaan hanggang huling bahagi ng 2023. Una nitong ipinakita ang sarili bilang isang kolektibong hacktivist bago lumipat sa isang modelong nakatuon sa kita. Ang mga unang payload ay binuo sa leaked na source code ng LockBit 3.0 at kalaunan ay dinagdagan ng code na nagmula sa leaked na Conti builder. Noong Marso 2025, ang operasyon ay muling binuo sa isang modelo ng "ransomware cartel", na nag-aalok ng white-label na imprastraktura na nagpapahintulot sa mga affiliate na gumana sa ilalim ng kanilang sariling branding habang umaasa sa backend tooling ng DragonForce. Pagsapit ng kalagitnaan ng 2026, ang leak site nito ay kumitil ng ilang daang biktima sa dose-dosenang mga bansa.
Sinubaybayan namin ang isang sample ng Windows DragonForce mula sa pagpasok ng proseso hanggang sa pangwakas na pagbabalik mula sa pangunahing routine nito. Pinagsasama ng naobserbahang pagpapatupad ang paghahanda ng runtime, interference ng proseso, pagtanggal ng shadow-copy, pagtuklas ng target na SMB na nakabatay sa ARP, parallel file encryption, at pagpapasadya ng desktop.
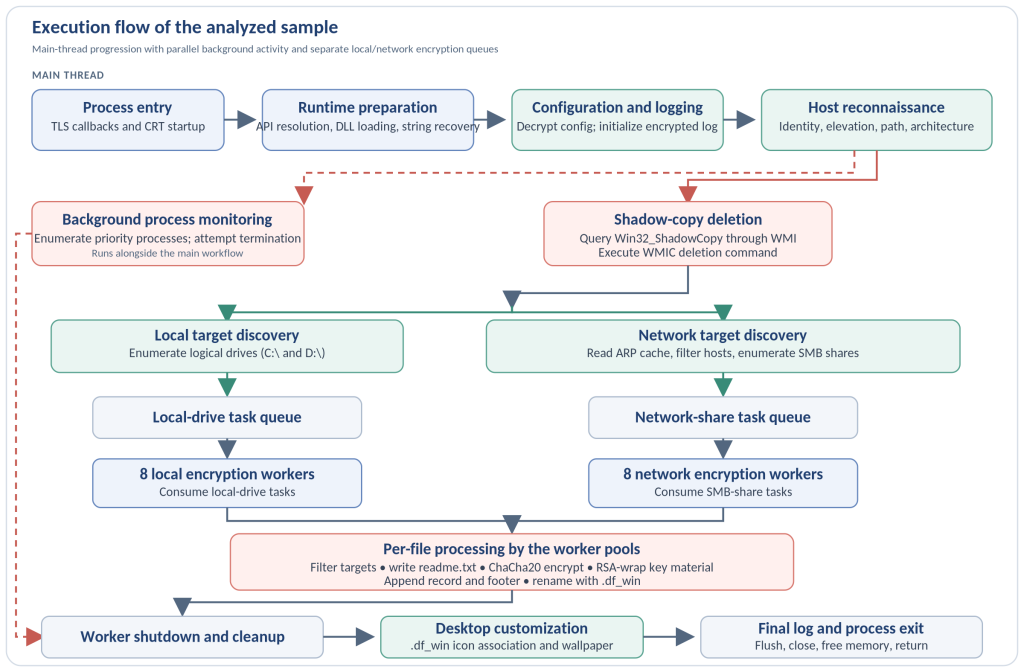
Isang sulyap sa daloy ng pagpapatupad
Pinaghihiwalay ng diagram ang pag-usad ng pangunahing thread mula sa aktibidad na tumatakbo sa background. Inilalathala ng Target discovery ang mga lokal at network path patungo sa magkakaibang pila, na ginagamit ng mga encryption worker habang nagiging available ang mga gawain.
Paghahanda sa runtime at pagmamanman sa host
Pagsisimula ng proseso at resolusyon ng API
Dalawang TLS callback ang nagsasagawa ng compiler-generated runtime setup bago ipasa ng PE entry point ang execution sa C Runtime (CRT). Pagkatapos ay tatawagin ng CRT ang DragonForce_Main(), kung saan sinisimulan ng sample ang sarili nitong initialization.
Manu-manong nireresolba ng DragonForce ang LoadLibraryA mula sa kernel32.dll, pagkatapos ay ginagamit ito upang mag-load ng labing-isang Windows library gamit ang mga na-decrypt na pangalan ng DLL. Nireresolba ng GetProcAddress() ang mga kinakailangang function mula sa mga module na iyon. Sinusuri ng resolver ang mga ibinalik na stub para sa relative o indirect jumps at sinusuri kung ang mga jump target ay nasa loob ng .idata section ng sample, na pinapatunayan ang inaasahang import-table thunks. Ang mga naresolbang API ay kinakatawan na sa PE import table, kaya hindi itinatago ng mekanismong ito ang mga kakayahang iyon mula sa static import inspection. Kung mabigo ang paunang resolution ng LoadLibraryA, lalabas ang sample bago magpatuloy.
Mga naka-encode na string
Ang mga path ng file, mga path ng registry, mga pangalan ng DLL, mga pangalan ng API, mga pangalan ng proseso, mga switch ng command-line, at iba pang makabuluhang mga string ay iniimbak sa anyong naka-encode at binabawi kung kinakailangan. Ang parehong routine ay muling ginagamit sa buong pagpapatupad. Naglalapat ito ng isang reversible affine transform modulo 127, na may multiplikasyon ng 7 habang nag-e-encode at ang modular inverse habang nagde-decode. Pinipigilan nito ang mga string na lumabas sa kanilang direktang magagamit na anyo sa binary, habang ang mga na-decode na halaga ay nagiging available sa memorya kung kinakailangan.
Encoding: E(x) = (7x + 0x6A) mod 127
Pagdedekode: D(y) = (109 * (y – 0x6A)) mod 127
Pag-configure at naka-encrypt na pag-log
Ang naka-embed na configuration ay iniimbak bilang isang naka-encrypt na blob. Sa pagsisimula, ang sample ay bubuo ng isang estado ng ChaCha20, ide-decrypt ang blob, at hahatiin ang nagresultang pipe-delimited string sa mga indibidwal na setting. Ang na-recover na estado ng configuration-decryption ay magkapareho sa dalawang naobserbahang execution.
Ang runtime log ay isinusulat sa C:\Users\Public\log.log. Ang unang 16 na byte nito ay naglalaman ng build_key at instance_key sa plaintext, walong byte bawat isa. Ang mga kasunod na entry ay may kasamang timestamp at thread identifier, naka-encrypt gamit ang isang hiwalay na ChaCha20 state, at isinusulat sa parehong file. Itinatala ng mga entry ang host identity, elevation, process handling, drive discovery, share processing, at file activity. Ang log ay isang kapaki-pakinabang na execution artifact kapag ang kaugnay na key material ay magagamit.
Pagmamasid sa host
Bago ang pagproseso ng target, kinukuha ng sample ang kasalukuyang user SID at nireresolba ang impormasyon ng account, sinusuri ang token elevation, kinukuha ang executable path nito, at sinusuri kung tumatakbo ito sa ilalim ng WOW64. Ang sinuring sample ay isang 32-bit executable na tumatakbo sa 64-bit na Windows, at ang runtime log nito ay nagtala ng isang elevated process token.
Paghahanda para sa panghihimasok sa proseso at pagbawi
Ang isang listahan ng mga prayoridad na maaaring i-configure ay naglalaman ng 38 pangalan ng proseso na sumasaklaw sa seguridad, backup, database, at productivity software. Paulit-ulit na inililista ng mga manggagawa sa pagsubaybay sa background ang mga tumatakbong proseso, inihahambing ang mga pangalan laban sa listahang ito, at tinangka na wakasan ang mga tugma. Sa mga naobserbahang pagpapatakbo, nabigo ang pagbubukas ng MsMpEng.exe dahil sa ERROR_ACCESS_DENIED, habang matagumpay na natapos ang Firefox.exe.
Ini-initialize din ng DragonForce ang COM at WMI, kinukuwestiyon ang klase ng Win32_ShadowCopy, at ginagamit ang bawat ibinalik na shadow-copy identifier upang bumuo at magpatupad ng WMIC deletion command. Inaalis nito ang lokal na Volume Shadow Copies bago magsimula ang pagproseso ng file:
cmd.exe /c C:\Windows\System32\wbem\WMIC.exe shadowcopy kung saan “ID=' '"burahin
Kapag hindi mabuksan ang isang target na file sa simula, isang hiwalay na path ang tatawag sa Windows Restart Manager. Sa dokumentadong halimbawa, ang pagbubukas ng C:\DumpStack.log.tmp ay nagbalik ng ERROR_SHARING_VIOLATION, at nilaktawan ang file.
Pagtuklas ng mga lokal at network na target
Inililista ng sample ang mga logical drive gamit ang GetLogicalDriveStringsW(). Kinilala ng naobserbahang run ang C:\ at D:\ at inilathala ang mga ito sa local-drive task queue. Nagsasanib-puwersa ang local-drive discovery at file processing: nagsisimula ang mga worker sa isang published drive bago matapos ang pag-enumerate ng natitirang drive.
Para sa pagtuklas ng network, binabasa ng DragonForce ang umiiral na IPv4 ARP cache sa pamamagitan ng GetIpNetTable() at sinasala ang mga kandidatong address laban sa mga naka-embed na prefix. Gumagamit ito ng mga host na kinakatawan na sa cache sa halip na aktibong i-scan ang subnet. Para sa bawat kandidatong address, inililista ng NetShareEnum() ang mga SMB share at ang mga maaabot na path ay inilalathala sa network task queue.
Ang narekober na runtime log ay nagtatala ng labimpitong share discoveries sa mahigit isang dosenang internal address. Karamihan ay mga administrative C$ shares, ngunit ang mga non-C$ shares tulad ng \\192.168.9.114\share at \\192.168.9.114\Users ay nakarating din sa task-publication path. Pagkatapos ay pinoproseso ng sample ang mga file sa pamamagitan ng maraming SMB shares kasama ang mga local-drive target.
Sabay-sabay na pag-encrypt ng file
Lumilikha ang DragonForce ng labing-anim na encryption worker sa dalawang batch na may walo. Ang isang batch ay kumukuha ng mga gawain mula sa local-drive queue, habang ang isa naman ay kumukuha ng mga gawain mula sa network-share queue. Ang bawat batch ay gumagamit ng sarili nitong naka-synchronize na istruktura ng gawain. Samakatuwid, maaaring iproseso ng mga worker ang mga lokal at network target nang sabay-sabay habang naglalathala ang discovery ng mga bagong path.
Paghawak ng key kada file
Para sa bawat file, ang sample ay bubuo ng mga bagong materyal gamit ang CryptGenRandom(): isang 32-byte na key at isang 8-byte na halaga ng estado. Ang mga halagang ito ay nagsisimula ng isang bagong estado ng ChaCha20 na ginagamit upang i-encrypt ang nilalaman ng file. Ang materyal bawat file ay pinoprotektahan gamit ang CryptEncrypt() gamit ang RSA public key na naka-embed sa sample. Ang 0x214-byte na PUBLICKEYBLOB ay nagtataglay ng RSA1 marker at naglalaman ng isang 4096-bit modulus na may pampublikong exponent na 65537.
Pagkatapos ng pag-encrypt, ang sample ay nagdadagdag ng dalawang magkaibang tala sa file at tinatapos ito gamit ang SetEndOfFile():
WriteFile: 0x20C bytes (524-byte na rekord na pinoproseso ng RSA)
WriteFile: 0x0D bytes (13-byte metadata footer)
Itakda ang Katapusan ng File()
Ang 13-byte footer ay nag-iimbak ng encryption-percentage flag at ang orihinal na laki ng file. Ang naobserbahang halimbawa ng full-encryption ay gumagamit ng percentage value na 100. Ang RSA private key ay hindi naka-embed sa sinuring sample.
Pag-filter at pagpapalit ng pangalan ng file
Bago iproseso, inilalapat ng mga manggagawa ang mga pagbubukod ng direktoryo, extension, at filename, kabilang ang na-configure na pagbubukod ng readme.txt. Sinusuri rin ng sample ang content marker ng DLOGFILE0001 at nilalaktawan ang isang file kapag naroroon ito. Isang hiwalay na hardcoded na listahan ng mahigit 200 database at virtualization-related extension ang nagruruta ng mga tumutugmang file sa 20% partial-encryption path. Sinundan ng naobserbahang halimbawa ng Victim.txt ang full-encryption path.
| Nabawi na setting | Na-configure na halaga |
| buong_encrypt_na_hangganan | 2,097,152 byte (2 MB) |
| header_encrypt_threshold | 10,485,760 byte (10 MB) |
| laki_ng_pag-encrypt_ng_header | 3,145,728 byte (3 MB) |
| porsyento ng_iba_na_encrypt_na_chunk | 20% |
Kapag nakumpleto na ang pag-encrypt, ang orihinal na pangalan ng file ay papalitan ng isang randomized na alpabetikong pangalan at ng na-configure na .df_win extension. Binago ng naobserbahang halimbawa ang Victim.txt sa 5stq3an4ztrbkhnt.df_win.
Tala ng ransom at pagba-brand ng kartel
Bago i-encrypt ang mga file sa isang direktoryo, nagsusulat ang DragonForce ng readme.txt ransom note. Kinikilala ng tala ang operasyon bilang "The DragonForce Ransomware Cartel" at inaangkin na ninakaw ang data bago ang pag-encrypt, na nag-aalok na magbigay ng listahan ng mga ninakaw na file. Ang build/instance key-derived identifier nito ay maaaring maiugnay sa mga runtime artifact mula sa parehong sample.
Ang sinuring pagpapatupad ay hindi nagpakita ng operasyon sa pag-upload ng data o isang hiwalay na channel ng exfiltration. Samakatuwid, ang pahayag ng pagnanakaw ng data ng tala ng ransom ay isang paghahabol na ginawa ng tala, hindi isang pag-uugali na ipinakita sa trace ng pagpapatupad.
Pagpapasadya at pagkumpleto ng desktop
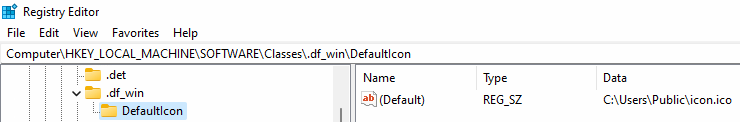
Pagkatapos ng paglilinis ng manggagawa, kinukuha ng sample ang isang icon at wallpaper na naka-embed sa executable nito at isinusulat ang mga ito sa C:\Users\Public\icon.ico at C:\Users\Public\wallpaper_white.png. Lumilikha ito ng HKEY_CLASSES_ROOT\.df_win\DefaultIcon association upang maipakita ng Windows ang custom na icon para sa mga naka-encrypt na file.
Inililista ng wallpaper routine ang HKEY_USERS at sinusubukang magsulat ng mga registry na may kaugnayan sa wallpaper para sa mga nakalistang konteksto ng profile, pagkatapos ay tinatawag ang SystemParametersInfoW() upang ilapat ang wallpaper sa aktibong sesyon.
Itinatala ng sample ang pangwakas na entry na Finish, ini-flush at isinasara ang runtime log nito, pinapalaya ang natitirang memorya, at bumabalik mula sa DragonForce_Main() sa pamamagitan ng normal na CRT shutdown path.
Perspektibo sa pagpapatupad
Pinagsasama ng sinuring sample ang maagang process interference at recovery-point deletion, ARP-based network discovery, at isang parallel encryption engine na tinatrato ang mga local drive at SMB share bilang magkahiwalay na work stream. Ang per-file ChaCha20 encryption, RSA-protected key material, nakadugtong na metadata, randomized .df_win names, at mga pagbabago sa desktop ang kumukumpleto sa naobserbahang execution chain.
Para sa kumpletong bakas ng pagpapatupad, pagmamapa ng MITRE ATT&CK, mga tagapagpahiwatig ng kompromiso, at sanggunian ng function/address, tingnan ang kumpletong teknikal na pagsusuri: