Sa mga nakaraang taon, ang mga kampanya ng malware sa Android sa India ay lalong umaabuso sa tiwala na nauugnay sa mga serbisyo ng gobyerno at mga opisyal na digital platform. Sa pamamagitan ng panggagaya sa mga kilalang portal at paggamit ng social engineering sa pamamagitan ng mga application ng pagmemensahe, sinasamantala ng mga aktor ng banta ang pagmamadali ng gumagamit at kawalan ng beripikasyon, na nagreresulta sa malawakang pandaraya sa pananalapi at pagnanakaw ng pagkakakilanlan.
At Seqrite Sa aming pananaliksik sa seguridad, natuklasan namin ang isang aktibong kampanya ng malware sa Android na nagta-target sa mga gumagamit ng India sa pamamagitan ng pagpapanggap bilang mga serbisyo ng gobyerno, partikular na ang mga notification ng RTO challan at mga opisyal na alerto. Ang mga malisyosong application na ito ay ipinamamahagi sa labas ng Google Play Store at pangunahing ibinabahagi sa pamamagitan ng WhatsApp at mga katulad na platform ng pagmemensahe.
Ang kampanyang ito ay kumakatawan sa isang ebolusyon ng dating naobserbahang RTO-themed Android malware, na isinasama ang pinahusay na anti-analysis technique, isang modular multi-stage architecture, at isang mas nakabalangkas na backend ecosystem para sa pagkolekta ng data at mga remote operation.
Pangkalahatang-ideya ng Kampanya
Naobserbahan namin ang isang tatlong-yugtong kampanya ng malware sa Android sa kalikasan, pangunahin na tinatarget ang mga gumagamit ng India sa pamamagitan ng pagpapanggap bilang mga RTO challan at mga application na may kaugnayan sa gobyerno. Ang malware ay ipinamamahagi sa labas ng Google Play Store at umaasa sa mga cloud-based na backend service para sa data exfiltration at command-and-control (C2) na komunikasyon.
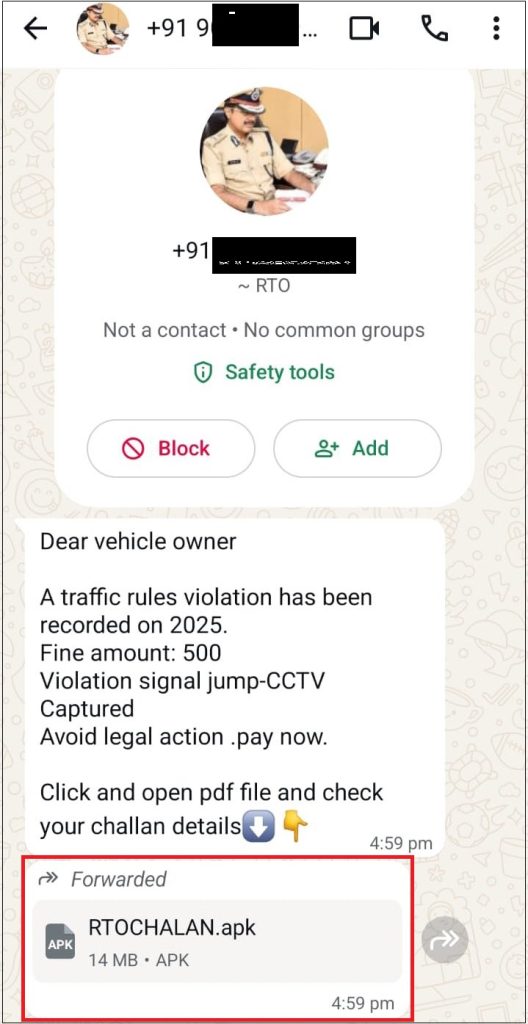
Ang bawat yugto ay inihahatid bilang isang hiwalay na APK at ini-install nang sunud-sunod, na bumubuo ng isang naka-chain na daloy ng pagpapatupad na idinisenyo upang:
- I-maximize ang tagumpay ng impeksyon
- Panatilihin ang pangmatagalang pagtitiyaga
- Magsagawa ng palihim na monetisasyon
- Kunin ang sensitibong datos ng gumagamit
Ang modular na disenyo na ito ay nagbibigay-daan sa mga threat actor na palitan o i-update ang mga indibidwal na yugto nang hindi binabago ang buong kampanya, na makabuluhang nagpapabuti sa operational flexibility at pag-iwas.
Kadena ng Impeksyon na May Maraming Yugto
Ang pangkalahatang daloy ng pagpapatupad na naobserbahan ay ang mga sumusunod:
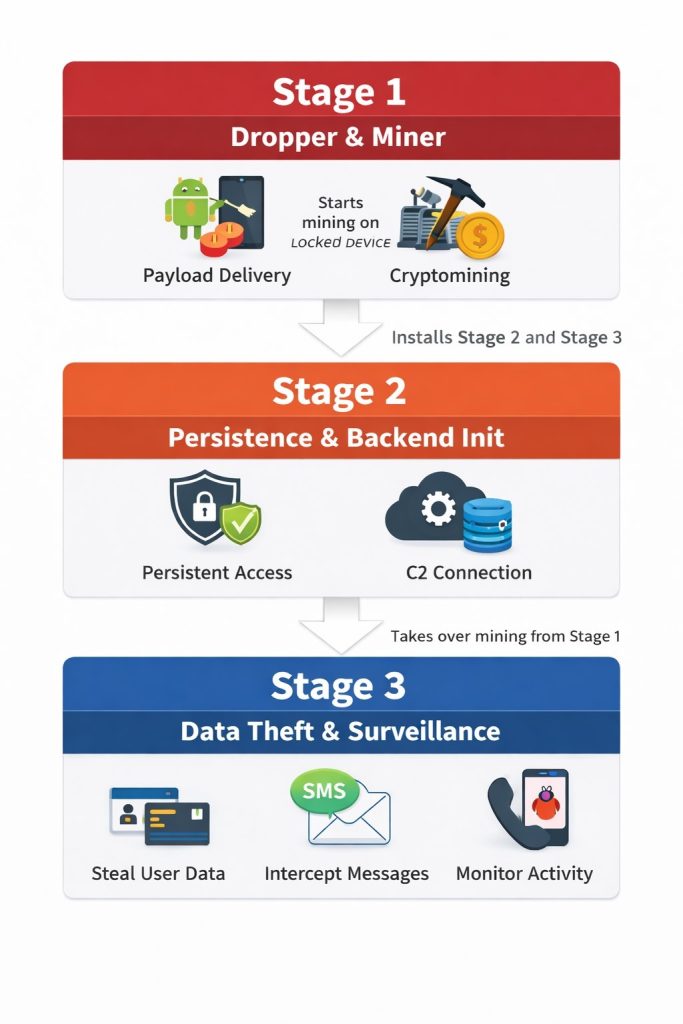
Ang bawat yugto ay gumaganap ng isang natatanging tungkulin habang nananatiling mahigpit na nakakonekta sa backend na kontrolado ng attacker.
Yugto 1 – Dropper at Cryptominer
Pangunahing Pag-andar
- Gumaganap bilang isang dropper para sa Stage 2 at Stage 3 payloads
- Nagsasagawa ng pagmimina ng cryptocurrency kapag naka-lock ang device
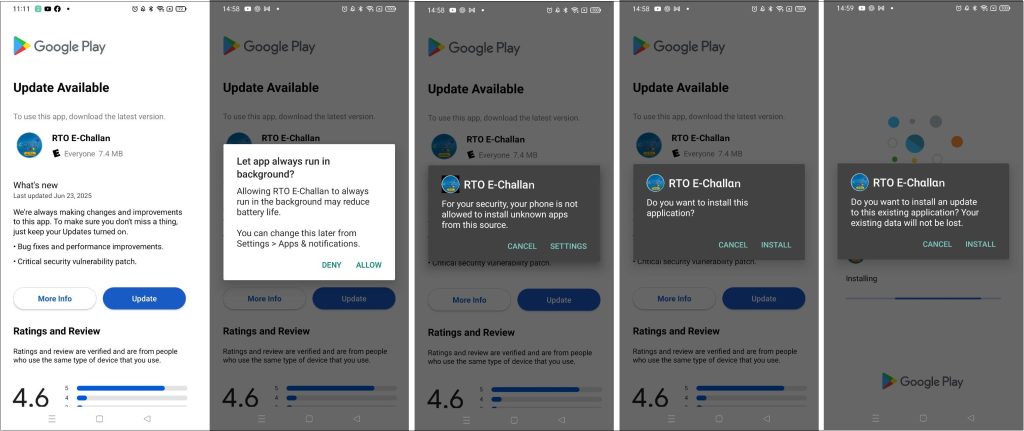
Sinisimulan ng unang yugto ng aplikasyon ang kadena ng impeksyon sa pamamagitan ng pag-decrypt at pag-install ng mga kasunod na yugto (tingnan ang Larawan 3). Kasabay nito, isinasagawa nito ang isang cryptomining module na nag-a-activate kapag naka-off ang screen ng device, na binabawasan ang hinala ng user at mga visual na indikasyon ng malisyosong aktibidad (tingnan ang Larawan 4).
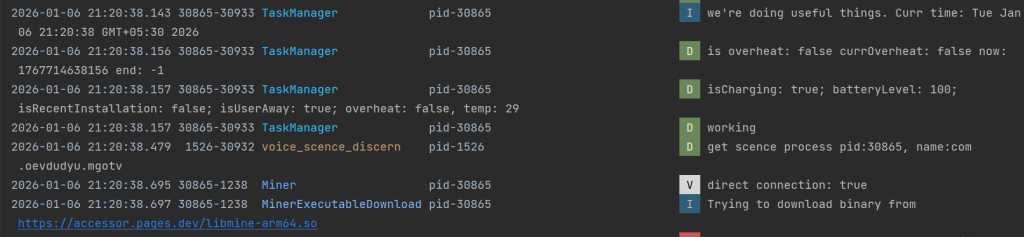
Ang pag-uugaling ito ay naaayon sa mga naunang naidokumentong kampanya ng cryptojacking sa Android, kung saan ang mga operasyon ng pagmimina ay ipinagpaliban hanggang sa hindi na aktibo ang gumagamit upang maiwasan ang pagtuklas. Sumangguni sa aming naunang pananaliksik – Ang Android Cryptojacker ay Nagbabalatkayo bilang Banking App para Minahin ang Cryptocurrency sa mga Naka-lock na Device
Kapag matagumpay na na-install ang aplikasyon sa ikalawang yugto, ang aktibidad ng pagmimina sa Unang Yugto ay wawakasan, at ang kontrol ay ililipat sa susunod na bahagi.
Yugto 2 – Pagtitiyaga, Pagsisimula ng Backend, at Pagmimina
Pangunahing Pag-andar
- Nagtatatag ng mga mekanismo ng pagtitiyaga
- Sinisimulan ang koneksyon sa backend
- Nagsisimula ng sarili nitong aktibidad sa cryptomining
Matapos ma-deploy ng Stage 1, tinitiyak ng second-stage application ang pangmatagalang pagtitiyaga sa pamamagitan ng pagrehistro ng maraming broadcast receiver, pagtatago ng launcher icon nito, at pagpapanatili ng tuluy-tuloy na background execution.

Sa yugtong ito, sinisimulan ng malware ang koneksyon gamit ang cloud-based backend infrastructure nito, dito ito ang firebase ng Google (tingnan ang Figure 5), na kalaunan ay ginagamit para sa:
- Pag-iimbak ng datos ng biktima
- Remote na pagsasaayos
- Komunikasyon ng command-and-control
Nagsisimula rin ang Stage 2 ng isang independiyenteng proseso ng cryptomining, na ginagawa itong parehong control layer at bahagi ng monetization. Ang yugtong ito ay epektibong nagsisilbing tulay sa pagitan ng paunang lohika ng impeksyon at ng panghuling payload ng surveillance.
Yugto 3 – Pagnanakaw ng Datos at Pagsubaybay
Pangunahing Pag-andar
- Social engineering sa pamamagitan ng pekeng UI ng gobyerno
- Koleksyon ng PII at impormasyong pinansyal
- Komunikasyon ng C2 na pinapagana ng backend
- Pagpapasa ng SMS, pagnanakaw ng notification, at pag-redirect ng tawag
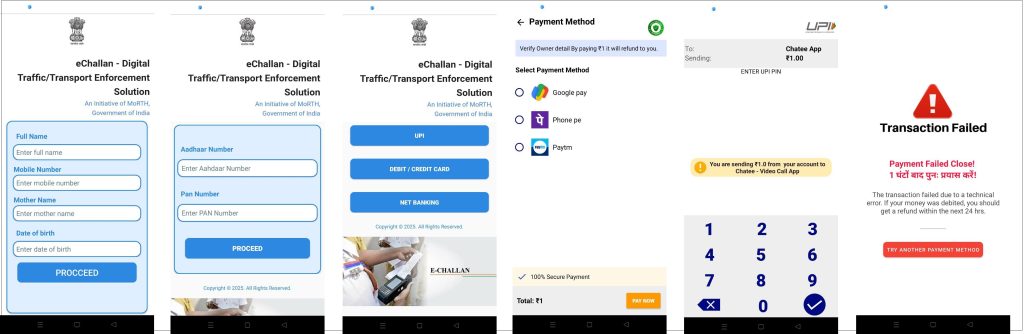
Pagkatapos ng pag-install, ang ikatlong yugto ng aplikasyon ay nagpapakita ng isang mapanlinlang na user interface na ginagaya ang mga opisyal na portal ng gobyerno, kumpleto sa branding at mga logo ng RTO. Hinihikayat ng app ang mga user na i-verify ang kanilang pagkakakilanlan o linawin ang isang nakabinbing challan.
Para makapagpatuloy, inaatasan ang mga user na magbigay ng maraming pahintulot na may mataas na panganib, kabilang ang SMS access, Call logs, Notification listener, Storage access, atbp.
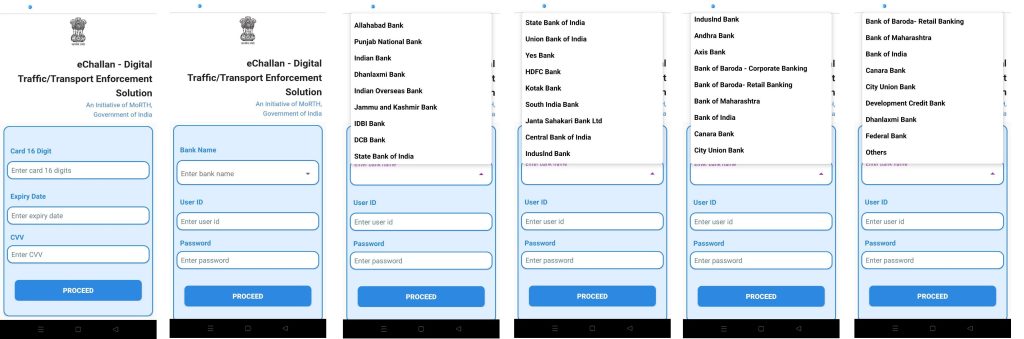
Kapag naibigay na ang mga pahintulot na ito, magsisimula nang mang-ani ang malware ng:
- Impormasyon sa personal na pagkakakilanlan
- Mga abiso sa pagbabangko at pananalapi
- Mga mensaheng OTP at mga alerto sa transaksyon
- Metadata ng device at impormasyon ng system
Ang lahat ng nakalap na datos ay ipinapadala sa backend na kontrolado ng attacker sa nakabalangkas na format na JSON at iniimbak para sa karagdagang pagproseso. Ang pag-uugaling ito ay naaayon sa naunang naidokumentong kampanya ng NextGen mParivahan Malware. Sumangguni sa aming naunang pananaliksik – Mag-ingat! Bumabalik ang Pekeng 'NextGen mParivahan' Malware
Pag-access sa Backend Infrastructure
Matapos suriin ang multi-stage malware, nakakuha kami ng access sa backend infrastructure na ginagamit ng mga threat actor. Nagbigay ito ng pambihirang visibility sa operational side ng kampanya at nagbigay-daan sa amin na masuri ang tunay na epekto, laki, at kakayahan ng malware ecosystem.
Ang backend ay aktibong ginamit upang mag-imbak ng ninakaw na data pati na rin upang kontrolin ang mga nahawaang device sa real time.
Mga Uri ng Ninakaw na Datos
Ang imprastraktura ng backend ay naglalaman ng lubos na sensitibo at kritikal sa seguridad na impormasyon, kabilang ang:
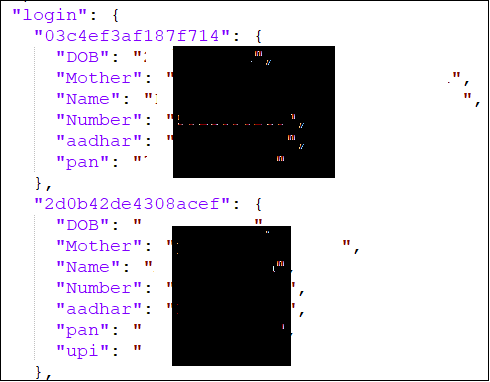
- Personally Identifiable Information (PII): Buong pangalan, Numero ng telepono, Petsa ng kapanganakan, Pangalan ng ina, Numero ng Aadhaar, Numero ng PAN
- Datos ng Pinansyal at Kredensyal: Mga UPI PIN, Mga detalye ng credit card, Mga username at password sa Net banking
- Datos ng Pagsubaybay: Mga naharang na mensaheng SMS, Mga nilalaman ng notification, Impormasyon sa katayuan ng device
Ipinapahiwatig nito na ang malware ay hindi limitado sa pangunahing phishing kundi gumana bilang isang malawakang plataporma para sa pagnanakaw ng pagkakakilanlan at pandaraya sa pananalapi.
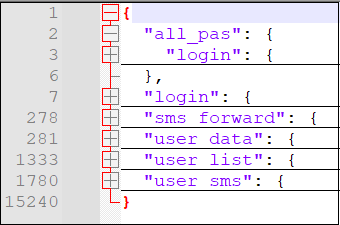
Ipinapakita ng Fig. 8 ang isang istruktura kung saan iniimbak ang datos ng mga aktor na nagbabanta.
Ang datos na nakolekta mula sa gumagamit sa ilalim ng pahina ng pag-login ay nakaimbak sa format sa ibaba –
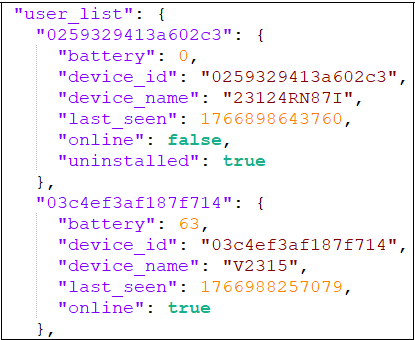
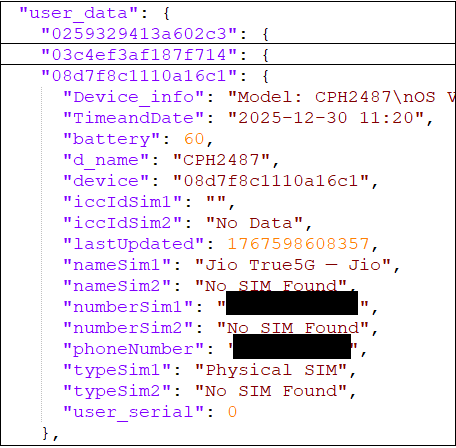
Para matukoy ang gumagamit at device, ang impormasyon ng device at iba pang detalyeng nakalap, ito ay iniimbak sa format na ito –
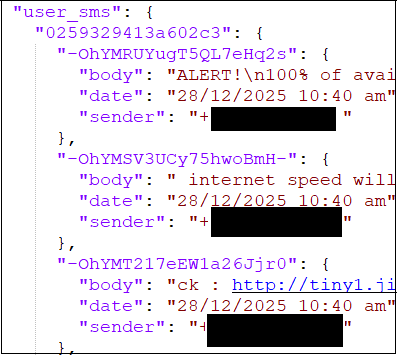
Mga nakolektang mensahe na nakaimbak sa format sa ibaba –
Backend bilang Command-and-Control (C2)
Bukod sa pag-akto bilang isang imbakan ng datos, ang imprastraktura ng backend ay aktibong ginamit bilang isang command-and-control (C2) system.
Naobserbahang mga Kakayahan ng C2
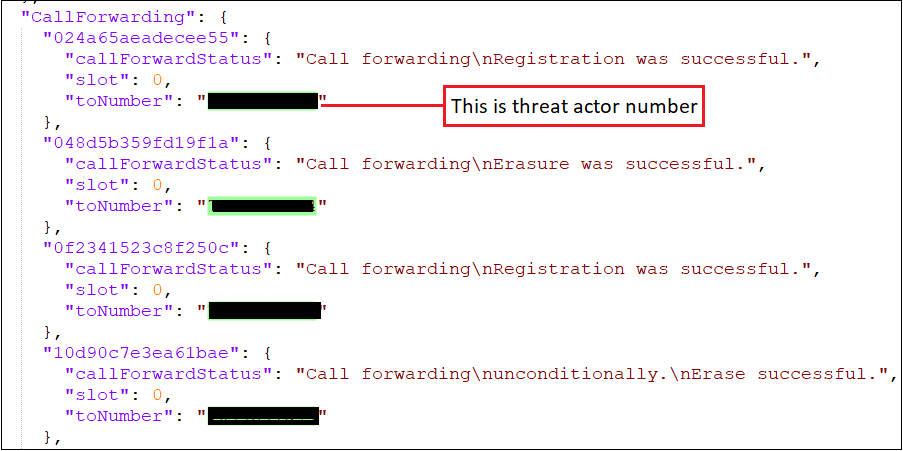
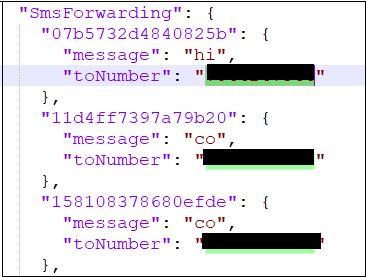
- Malayuang pag-configure – Dinamikong pag-configure ng mga numero ng telepono para sa pagpapasa ng SMS
- Pagsubaybay at Pagsubaybay – Katayuan ng pagpapasa ng SMS, Katayuan ng pagpapasa ng tawag, Aktibidad ng device
- Sentralisadong kontrol – Live na pagsubaybay sa mga nahawaang device, Katayuan ng operasyon ng pag-deploy ng malware
Sa epektibo, ang backend ay gumana bilang isang sentral na control panel para sa mga operator, na nagbibigay-daan sa kanila na:
- Pamahalaan ang ninakaw na datos ng biktima
- Subaybayan ang pagganap ng kampanya
- Malayuang kontrolin ang pag-uugali ng malware
Kinukumpirma nito ang pagkakaroon ng isang organisado at ganap na operasyonal na imprastraktura ng banta, sa halip na isang amateur o minsanang kampanya lamang.
Antas ng Impeksyon at Epekto ng Biktima
Batay sa mga rekord na makukuha sa imprastraktura ng backend, humigit-kumulang 7,400 na device ang nahawa. Hindi lahat ng biktima ay nagbigay ng lahat ng pahintulot o nagsumite ng lahat ng hiniling na data, ngunit isang malaking bilang ang nagpahintulot sa pag-access sa SMS at nagsumite ng mga sensitibong personal at pinansyal na impormasyon.
Ipinapakita nito ang isang malawakan, matagal, at matagumpay na kompromiso ng mga totoong gumagamit, na may pangmatagalang implikasyon sa pananalapi at privacy.
Ebolusyon sa mga Naunang Kampanya ng RTO Malware
Kung ikukumpara sa mga naunang nadokumentong RTO at mParivahan malware, ang kampanyang ito ay nagpapakita ng mga makabuluhang pagpapabuti sa operasyon:
| Mga Naunang Baryante | Kasalukuyang Kampanya |
| APK na may iisang yugto | Tatlong-yugtong modular na arkitektura |
| Naka-hardcode na lohika | Dinamikong remote na pagsasaayos |
| Wala o mas kaunting pamamaraan ng anti-analysis | Malawakang paggamit ng pamamaraang Anti-analysis |
| Limitadong pagnanakaw ng data | Kumpletong toolkit para sa pagsubaybay |
| Walang monetization | Dobleng monetisasyon (pandaraya + pagmimina) |
Ang mga pagsulong na ito ay nagpapahiwatig na ang mga aktor ng banta ay aktibong pinagbubuti ang kanilang mga taktika, muling ginagamit ang matagumpay na mga bahagi habang patuloy na pinapabuti ang mga operasyon sa backend at mga mekanismo ng persistence.
Mga Potensyal na Senaryo ng Pang-aabuso
Batay sa mga naobserbahang kakayahan, ang malware ay nagbibigay-daan sa ilang mga sitwasyon ng pang-aabuso na may mataas na panganib, kabilang ang:
- Real-time na OTP interception para sa pandaraya sa pananalapi
- Pagkuha ng bank account sa pamamagitan ng pagkuha ng kredensyal
- Pagpapadali ng pagpapalit ng SIM gamit ang ninakaw na datos ng pagkakakilanlan
- Pandaraya sa pautang at kredito gamit ang mga detalye ng Aadhaar at PAN
- Pag-hijack ng WhatsApp at social media accounts
Mga Taktika at Teknik ng MITER ATT&CK:
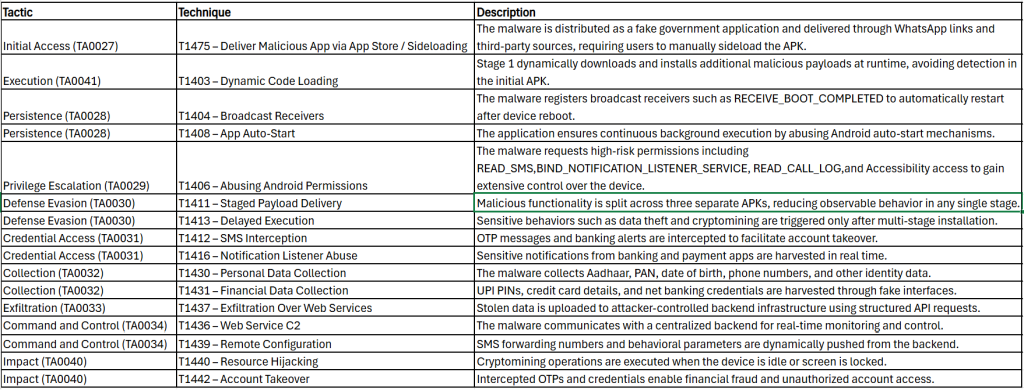
Mabilis na Pagtuklas ng Malware sa Android para sa Paggaling:
Natutukoy ng Quick Heal ang mga ganitong malisyosong application na may mga variant ng Android.Dropper.A
Inirerekomenda na ang lahat ng gumagamit ng mobile ay mag-install ng mapagkakatiwalaang Anti-Virus tulad ng "Quick Heal Mobile Security for Android" upang mabawasan ang mga ganitong banta at manatiling protektado. Nililimitahan ng aming antivirus software ang mga gumagamit sa pag-download ng mga malisyosong application sa kanilang mga mobile device. I-download ang iyong proteksyon sa Android dito.
Konklusyon
Ang kampanyang ito ay kumakatawan sa isang makabuluhang paglala ng mga operasyon ng malware sa Android sa India, na pinagsasama ang social engineering, modular architecture, cloud-based command infrastructure, at real-time financial surveillance. Ang tatlong-yugtong disenyo, kasama ang cryptomining at sentralisadong kontrol, ay nagpapahiwatig ng isang lubos na organisadong grupo ng mga banta na nakatuon sa pangmatagalang pagsasamantala sa halip na mga oportunistikong pag-atake.
MGA TIP PARA MAnatiling LIGTAS SA DIGITAL:
- Mag-download lamang ng mga application mula sa mga pinagkakatiwalaang mapagkukunan tulad ng Google Play Store.
- Huwag mag-click sa anumang mga link na natanggap sa pamamagitan ng mga mensahe o anumang iba pang platform ng social media dahil maaaring sinasadya o hindi sinasadyang itinuturo ng mga ito ang mga nakakahamak na site.
- Basahin ang mga pop-up na mensahe mula sa Android system bago tanggapin o/payagan ang anumang mga bagong pahintulot.
- Maging lubos na maingat tungkol sa kung anong mga application ang ida-download mo sa iyong telepono, dahil madaling madaya ng mga may-akda ng malware ang mga pangalan, icon, at detalye ng developer ng orihinal na application.
- Para sa pinahusay na proteksyon ng telepono, palaging gumamit ng mahusay na tulad ng antivirus Quick Heal Mobile Security para sa Android.
Huwag nang maghintay! I-secure ang iyong mga smartphone ngayon gamit ang Quick Heal Total Security para sa mga Mobile at Smartphone – Bumili o Mag-renew Ngayon!