

Ang mga alalahanin sa seguridad ay tumaas nang husto nitong mga nakaraang panahon, dahil sa mabilis na pagdagsa ng mga cyberattack, at lalo na ang ransomware. Matagal nang kilala ang mga taktika ng ransomware, ngunit nitong mga nakaraang panahon lamang ito lumaganap nang husto, dahil sa popularidad ng mga digital na 'crypto' na pera, ang Dark Net, at ang madaling pagkakaroon ng 'malware as a service'. Ang mga departamento ng cyber security ng mga kumpanya ay lalong nag-iingat sa mga pag-atake ng ransomware dahil hindi lamang nito pinahihintulutan ang negosyo na huminto, kundi nagdudulot din ng malubhang pinsala sa reputasyon ng kumpanya.
Upang epektibong matugunan ang banta na ito, mahalagang maunawaan kung paano gumagana ang ransomware, at ano ang diskarte ng mga umaatake. Sa post na ito susubukan naming suriin ang mga aspetong ito.
Ano ang ransomware?
Ang Ransomware ay isang anyo ng malware na nag-e-encrypt ng mga file sa isang nahawaang device at pinipigilan ang mga ito hanggang sa magbayad ang user ng ransom sa mga operator ng malware. Ang pagbabayad para sa ransomware ay kadalasang hinihingi sa anyo ng mga bitcoin, na isang uri ng digital na pera na imposibleng masubaybayan.
Paano gumagana ang ransomware?
Ang pangunahing prinsipyo sa likod ng ransomware ay ang pag-encrypt, sa pamamagitan ng isang mekanismo na tinatawag na Public Key Cryptography.
Ang pag-encrypt ay ang proseso ng pagtatago o pagkukubli sa kahulugan ng impormasyon. Sa konteksto ng ransomware, ito ay tumutukoy sa katotohanan na ang ransomware ay nagco-code ng lahat ng kinakailangang mga file sa iyong system, upang ang mga ito ay magmukhang walang kabuluhan at hindi magamit.
Kapag na-infect ng ransomware ang isang system, magsisimulang i-encrypt ng malware ang lahat ng file sa system, at kapag nakumpleto na ito, bibigyan ang user ng isang nagbabantang screen o isang ransom note. Ang ransom note ay nagbabanta sa gumagamit na maliban kung ang isang itinalagang halaga ay binayaran sa loob ng tinukoy na oras, ang mga file ay magiging imposibleng i-decrypt.
Ginagawa ang pag-encrypt sa pamamagitan ng mekanismong tinatawag na Public Key Cryptography, na kilala rin bilang Asymmetric Key Cryptography. Gumagamit ang mekanismong ito ng mga advanced na mathematical algorithm upang mag-code at mag-decode ng data. Ang natatanging tampok ng pamamaraang ito ay ang 'key' na ginamit upang i-encrypt at i-decrypt ang mga file ay iba para sa pag-encode at pag-decode. Nangangahulugan ito na palaging may isang pares ng mga susi na nauugnay sa pag-encrypt. Gagamitin ang pampublikong key para sa pag-encrypt ng data, at tanging ang katugmang pribadong key lamang ang makakapag-decode nito.
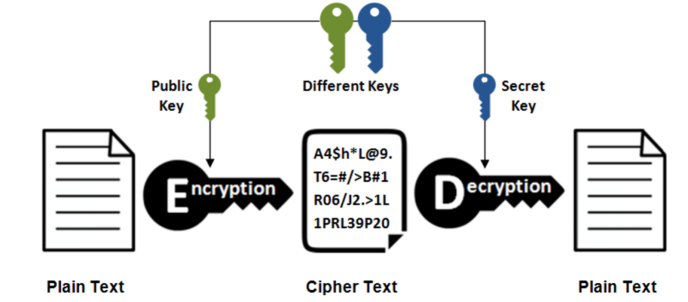
Asymmetric o Public Key Encryption
Hawak ng mga ransomware attacker ang pribadong susi at humihingi ng bayad ng ransom para sa pagsisiwalat nito. Kung ang itinakdang oras ng pagbabayad ng ransom ay lumipas, nagbabanta silang sisirain ang pribadong susi magpakailanman.
Hindi inirerekomenda ng mga ahensya ng seguridad na bayaran ang halaga ng ransom, dahil walang garantiya na mailalabas ang pribadong susi, at dahil din sa pagbabayad ng ransom ay nagpapatibay sa mga umaatake.
Paano naaapektuhan ng ransomware ang mga system?
Ang ransomware ay karaniwang nakakahawa sa mga system sa pamamagitan ng mga kahinaan na hindi pa nata-patch ng mga administrator ng system. Ilan sa mga paboritong channel para sa kanilang entry ay:
- Spam at social engineering: Kung saan dinadaya ang mga mapanlinlang na internal na user na mag-click sa mga nakakahamak na link sa mga email at nakompromisong website, na humahantong sa pag-download ng malware sa kanilang mga system.
- Malvertising: Muli itong nangyayari dahil sa pagiging maluwag ng user at hindi pagsunod sa mga kasanayan sa seguridad. Ang malvertising ay maaaring humantong sa mapanlinlang na biktima na sundan ang mga link na humahantong sa pag-download at impeksyon ng malware.
- Mga tool at botnet sa pag-install ng malware: Ito ang mga tool na nagpapakalat ng malware sa buong network, kadalasan sa loob ng local area network ng kumpanya.
Basahin: Epekto ng pag-atake ng WannaCry at Petya ransomware
Ano ang diskarte sa likod ng mga pag-atake ng ransomware?
Ang mga ransomware attacker ay umaasa sa pagkakaroon ng digital currency- Bitcoin- para itago ang kanilang mga track kapag nakolekta nila ang ransom. Noong nakaraan, kapag ang pagbabayad ay ginawa sa pamamagitan ng mga transaksyon sa bangko o cash, palaging posible na ma-trace ang receiver, kahit na may kahirapan. Sa Bitcoin, ang receiver ay maaaring manatiling ganap na hindi nagpapakilala at makaiwas sa pagtuklas.
Ang isa pang pangunahing salik na tumutulong sa ransomware ngayon ay ang pagkakaroon ng 'malware bilang isang serbisyo', kung saan ang mga bagitong 'script-kiddies' na armado ng as-a-service malware na ibinigay ng mga orihinal na gumawa ng malware, ay nagiging mga ahente o distributor para sa malware, at ibahagi ang ransom sa mga may-ari ng malware. Sa lahat ng utak na ibinibigay ng mga eksperto sa malware, ang mga baguhan na ito ay kailangang armado lamang ng kriminal na layunin. Sa ganitong paraan, isinasagawa ng mga tagalikha ng ransomware ang diskarte ng pananatili sa likod ng mga eksena, na tumutuon sa teknikal na aspeto nito habang iniiwan ang aktwal na pagpapatupad sa mga baguhan.
Paano mapangalagaan laban sa mga pag-atake ng ransomware?
Ang pag-iingat laban sa ransomware ay nakasalalay sa ilang simple at epektibong hakbang:
- Kamalayan at pagsunod:Gaya ng nabanggit namin kanina sa post na ito, ang mga tao ang bumubuo sa pinakamahina na link sa security chain. Karamihan sa pagpasok ng ransomware ay nangyayari dahil sa kawalang-galang, kawalan ng kamalayan, o sadyang pag-iwas sa mga ligtas na kasanayan sa bahagi ng mga panloob na gumagamit. Malaki ang maitutulong ng sistematikong edukasyon, kampanya, at patuloy na paalala sa pagpapalakas ng ugnayan ng tao.
- Paglalapat kaagad ng mga security patch:Ang OS at iba pang software vendor ay masigasig na naghahanap ng mga kahinaan sa kanilang software at madalas na naglalabas ng mga patch na nagse-seal sa mga kahinaan na ito. Dapat na mailapat kaagad ang mga patch na ito, upang hindi makompromiso ng mga kahinaan ang enterprise.
- Anti-malware software:Mayroong iba't ibang sopistikadong kagamitan at software na magagamit ngayon, at ang mga ito ay lubos na epektibo sa pagharang at pagtukoy ng aktibidad ng malware. Isang hanay ng mga multi-layered na kagamitan sa seguridad tulad ng SeqriteAng komprehensibong portfolio ng firewall, network, at mga tool sa seguridad ng endpoint ay maaaring epektibong maiwasan ang ransomware.
Ang mga pag-atake ng ransomware ay naging mas sopistikado at madalas ngayon, at nangangailangan ito ng walang hanggang pagbabantay at pangangalaga sa bahagi ng mga tauhan ng seguridad upang maiwasan ito. Sa kabutihang palad, may mga tool na magagamit ngayon upang harapin ang banta na ito. Ngunit gaya ng nakasanayan, ang mga tao ang mahinang link sa buong chain, kaya maraming pagsasanay sa kamalayan at mga kampanya ang kailangan upang madagdagan ang paggamit ng mga tool sa pag-iwas sa malware.
Bilang isang IT security partner para sa iyong negosyo, Seqrite nagbibigay ng komprehensibong endpoint na seguridad mula sa mga advanced na banta sa cyber. Upang malaman ang higit pa, bisitahin ang aming website or



